

Новые шаги Монетарного управления Сингапура: создание специальной рабочей группы для противодействия ИИ-мошенничеству и квантовым угрозам
Автор: CNA
Адаптация: TechFlow
TechFlow: Монетарное управление Сингапура (MAS) крайне редко создало целевую рабочую группу для противодействия угрозам мошенничества с использованием ИИ и квантовых вычислений, потребовав от банков завершить переход на квантовое шифрование к 2030 году. Когда регуляторы начинают составлять график действий для технологических рисков через 5–10 лет, это свидетельствует о том, что традиционные системы финансовой безопасности сталкиваются с кризисом поколений.
Во вторник Монетарное управление Сингапура (MAS) объявило о создании совместно с Ассоциацией банков Сингапура (ABS) рабочей группы для противодействия рискам кибербезопасности и мошенничества для финансовых учреждений, вызванным развитием искусственного интеллекта и квантовых вычислений.
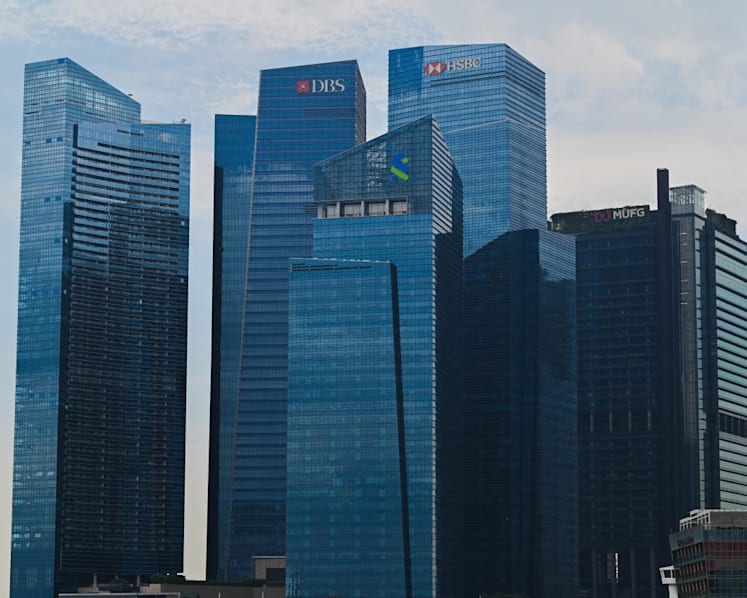
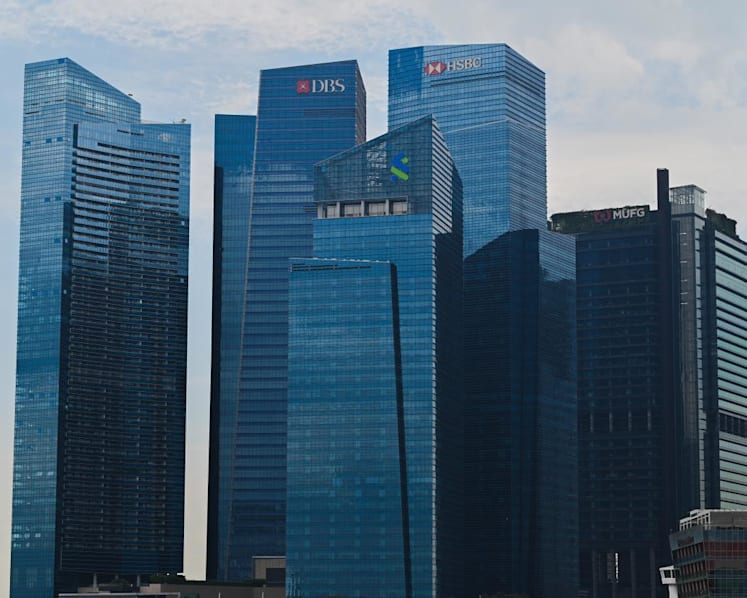
Рисунок: многоэтажные здания финансового района Сингапура. Источник: Channel News Asia.
Глава Управления Се Дэцзюнь на пресс-конференции отметил, что рабочая группа сосредоточится на повышении профессиональных компетенций финансовых учреждений в области применения ИИ для кибербезопасности, тестировании передовых инструментов, а также разработке отраслевых руководств и новых мер реагирования на угрозы, управляемые ИИ.
Помимо ИИ, он указал на то, что технология квантовых вычислений представляет «серьезный риск» для безопасности данных и коммуникаций финансовых организаций. Несмотря на то что эта технология находится на ранней стадии развития, Управление выпустит во второй половине этого года набор «регуляторных ожиданий», которые установят поэтапный график для финансовых учреждений по устранению проблем квантовой безопасности.
«Наша цель — обеспечить квантовую безопасность финансовых учреждений до конца века», — добавил он.
Новые угрозы и вызовы
В совместном заявлении Управление и Ассоциация банков сообщили, что создание рабочей группы по риску кибербезопасности и технологий, движимым ИИ («ACT»), обусловлено необходимостью противодействия новым рискам, связанным с передовыми моделями искусственного интеллекта. Работа группы началась в мае текущего года.
В состав рабочей группы вошли представители Управления, а также старшие технические руководители и специалисты по кибербезопасности из DBS Bank, OCBC Bank, UOB, Singapore Exchange (SGX), NETS и специализированной IT-сервисной компании для банков.
Управление и Ассоциация банков отметили, что рабочая группа будет способствовать обмену в отрасли кейсами и опытом применения ИИ в сфере кибербезопасности, расширению знаний о защите от кибератак и укреплению общего уровня защищенности финансовых учреждений.
Директор Ассоциации банков Ван Айвэнь заявил: «ИИ меняет ландшафт киберугроз, и финансовому сектору необходимо продолжать объединять усилия для поддержания устойчивости».
Се Дэцзюнь отметил, что ИИ позволяет фишинговым мошенникам «масштабируемо» внедрять персонализацию и повышать убедительность атак. Шаги дополнительного подтверждения в цифровых банковских транзакциях все еще помогают препятствовать действиям мошенников, однако банкам необходимо использовать ИИ и ужесточать меры контроля для лучшей защиты от всё более сложных методов обмана.
Управление проведет проверку усилий банков по повышению эффективности моделей выявления мошенничества, включая уровень их использования ИИ.
Кроме того, Управление совместно с Государственным агентством по науке и технологиям, полицией и пятью банками тестирует, способны ли модели ИИ, обученные на межбанковских и общегосударственных данных, улучшить общие показатели обнаружения мошеннических транзакций. Ожидается, что результаты тестов будут готовы в следующем году.
Се Дэцзюнь также добавил, что передовые модели ИИ способны выявлять и эксплуатировать уязвимости систем, что создает угрозу для сетевой защиты финансовых учреждений.
Передовые модели ИИ обнаруживают больше уязвимостей и сокращают время от их выявления до эксплуатации. «Эти факторы в совокупности значительно сокращают временные окна для установки патчей, тестирования и исправления», — сказал он.
В апреле текущего года Управление выпустило рекомендацию, призывающую финансовые учреждения усилить киберзащиту; в июле оно потребовало от ключевых финансовых организаций провести управляемое ИИ тестирование в режиме «красной команды» своих интернет-ориентированных критических систем, что подразумевает использование передовых моделей ИИ для выявления потенциальных векторов атак.
Эти требования вскоре будут дополнительно усилены. Управление выпустит нормативные ожидания, обязывающие ключевые финансовые организации разработать и представить комплексную оценку и план действий по укреплению возможностей защиты от киберугроз, создаваемых ИИ.
Данные планы будут включать способность финансовых учреждений массово выявлять и устранять уязвимости, тестировать изменения в системах до их внедрения, а также возможности резервного копирования, восстановления и перезагрузки критически важных систем и сервисов в случае перебоев.
Риски квантовых вычислений
Се Дэцзюнь отметил, что квантовые вычисления в среднесрочной перспективе создают «серьезный риск» для безопасности данных и систем связи, используемых финансовыми организациями.
Эксперты полагают, что квантовые вычисления могут взломать современные криптографические алгоритмы в течение 5–10 лет. По его словам, переход к практикам квантовой безопасности потребует времени.
«Серьезная подготовка сейчас абсолютно не слишком рано», — заявил он.
Что касается регуляторных ожиданий, которые будут опубликованы во второй половине этого года, Се Дэцзюнь сообщил, что Управление установит для финансовых учреждений поэтапный график: создание реестра криптографических активов, определение приоритетов миграции уязвимых активов на решения с квантовой безопасностью, а также формирование технической базы и системы управления для поддержки такого перехода.
За последние годы Управление уже заложило основу для обеспечения квантовой безопасности в финансовом секторе: например, в 2024 году были выпущены рекомендации по мерам переходного периода для финансовых учреждений, а также ведлась техническая работа со стороны индустрии и международных партнеров по вопросам криптографических решений.
Помимо этого, он подчеркнул, что Сингапур внедрил важные меры и добился заметного прогресса в повышении устойчивости цифровых финансовых услуг к мошенничеству, операционным сбоям и киберугрозам.
Например, банки внедрили функцию «блокировки средств», которая переводит активы в состояние, недоступное для цифровых переводов. По состоянию на май 2026 года объем защищенных этой функцией средств достиг 47 млрд сингапурских долларов, что вдвое превышает показатели прошлого года.
Как сообщается, количество дел о мошенничестве и сумма потерь в Сингапуре в 2025 году снизились.
Управление также продолжало сотрудничать с финансовыми организациями для повышения эффективности фреймворков риск-менеджмента, а также укрепило устойчивость розничных платежей.
Начиная с августа прошлого года, во время сбоев в банковской системе оплата дебетовыми картами NETS бесконтактным способом остается доступной в рамках установленного лимита. Управление также работает с ведущими банками над запуском функций, обеспечивающих возможность проведения платежей и переводов даже в период системных сбоев.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News



