В результате взлома GMX украдено 42 млн долларов: как всё-таки обеспечить безопасность DeFi?
Автор: ChandlerZ, Foresight News
В пятницу, 9 июля, система GMX V1 на децентрализованной бирже GMX подверглась атаке в сети Arbitrum. Атакующие использовали уязвимость в смарт-контракте для вывода активов из пула ликвидности GLP на сумму около 42 миллионов долларов США. После инцидента GMX приостановила торговлю на платформе и заблокировала функции создания и погашения токенов GLP. Атака не затронула систему GMX V2 или нативные токены проекта, однако этот случай вновь поднял дискуссии о механизмах управления активами внутри протоколов DeFi.
Процесс атаки и движение средств
По данным анализа компаний PeckShield и SlowMist, злоумышленники использовали недостаток в логике обработки вычисления AUM в GMX V1. Этот дефект приводил к тому, что контракт сразу обновлял глобальную среднюю цену после открытия короткой позиции. Используя это, атакующие выстроили целевой путь операций для манипуляции ценой токена и получения прибыли через арбитражное погашение.
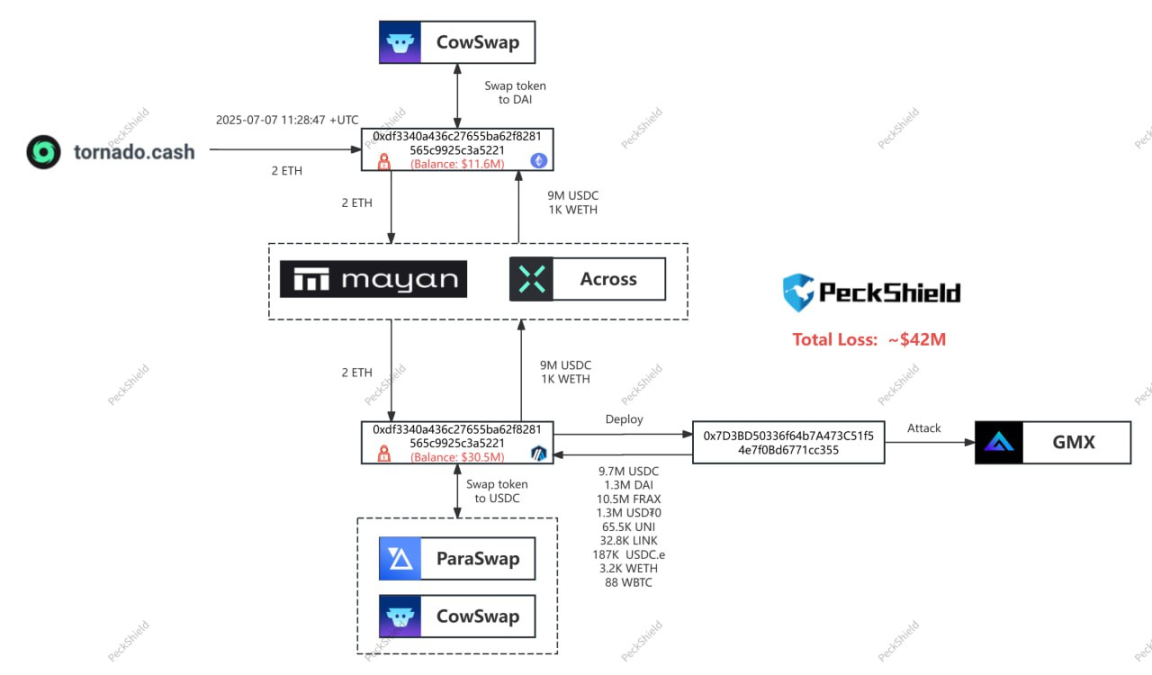
Атакующие перевели примерно 9,65 млн долларов активов из Arbitrum в сеть Ethereum, после чего обменяли их на DAI и ETH. Часть этих средств попала в миксер Tornado Cash. Оставшиеся примерно 32 млн долларов все еще находятся в сети Arbitrum и представлены такими токенами, как FRAX, wBTC и DAI.
После инцидента команда GMX оставила сообщение в блокчейне, адресованное кошелькам хакерам, с просьбой вернуть 90% похищенных средств в обмен на вознаграждение в размере 10%. Однако новейшие данные ончейн-мониторинга показывают, что хакеры GMX уже обменяли украденные из пула V1 активы на ETH.
Среди украденных средств были WBTC/WETH/UNI/FRAX/LINK/USDC/USDT. На данный момент все активы, кроме FRAX, уже были проданы и конвертированы в 11 700 ETH (примерно на 32,33 млн долларов), которые распределены между 4 кошельками. Таким образом, хакеры GMX в настоящее время держат 11 700 ETH (на сумму около 32,33 млн долларов) и 10,495 млн FRAX на 5 разных кошельках. Общая стоимость составляет примерно 42,8 млн долларов.
По данным анализа Ember, такие действия хакеров, вероятно, означают отказ от предложения разработчиков GMX вернуть средства в обмен на 10% вознаграждения за выявление уязвимости.
Недостатки в логике смарт-контрактов
Специалисты по кибербезопасности отмечают, что злоумышленники не прибегали к несанкционированному доступу или обходу контроля разрешений. Вместо этого они напрямую взаимодействовали с функциями, опираясь на ожидаемую логику, и многократно вызывали эти функции в течение периода выполнения, используя разницу во времени обновления состояния, что является классическим действием типа reentrancy (атака повторного входа).
Согласно SlowMist, корневая причина данной атаки кроется в недостатке проектирования версии GMX v1: действия с короткими позициями немедленно обновляли глобальную среднюю цену по шортам (globalShortAveragePrices), что напрямую влияло на расчет объема под управлением (AUM) и позволяло манипулировать ценой токена GLP. Злоумышленники воспользовались этой архитектурной уязвимостью, активируя функцию «timelock.enableLeverage» через Keeper во время исполнения ордеров (что является необходимым условием для создания множества коротких позиций). Благодаря атаке типа reentrancy атакующим удалось открыть крупное количество коротких позиций, манипулировать глобальной средней ценой, искусственно завысить цену GLP в рамках одной транзакции и извлечь прибыль при погашении.
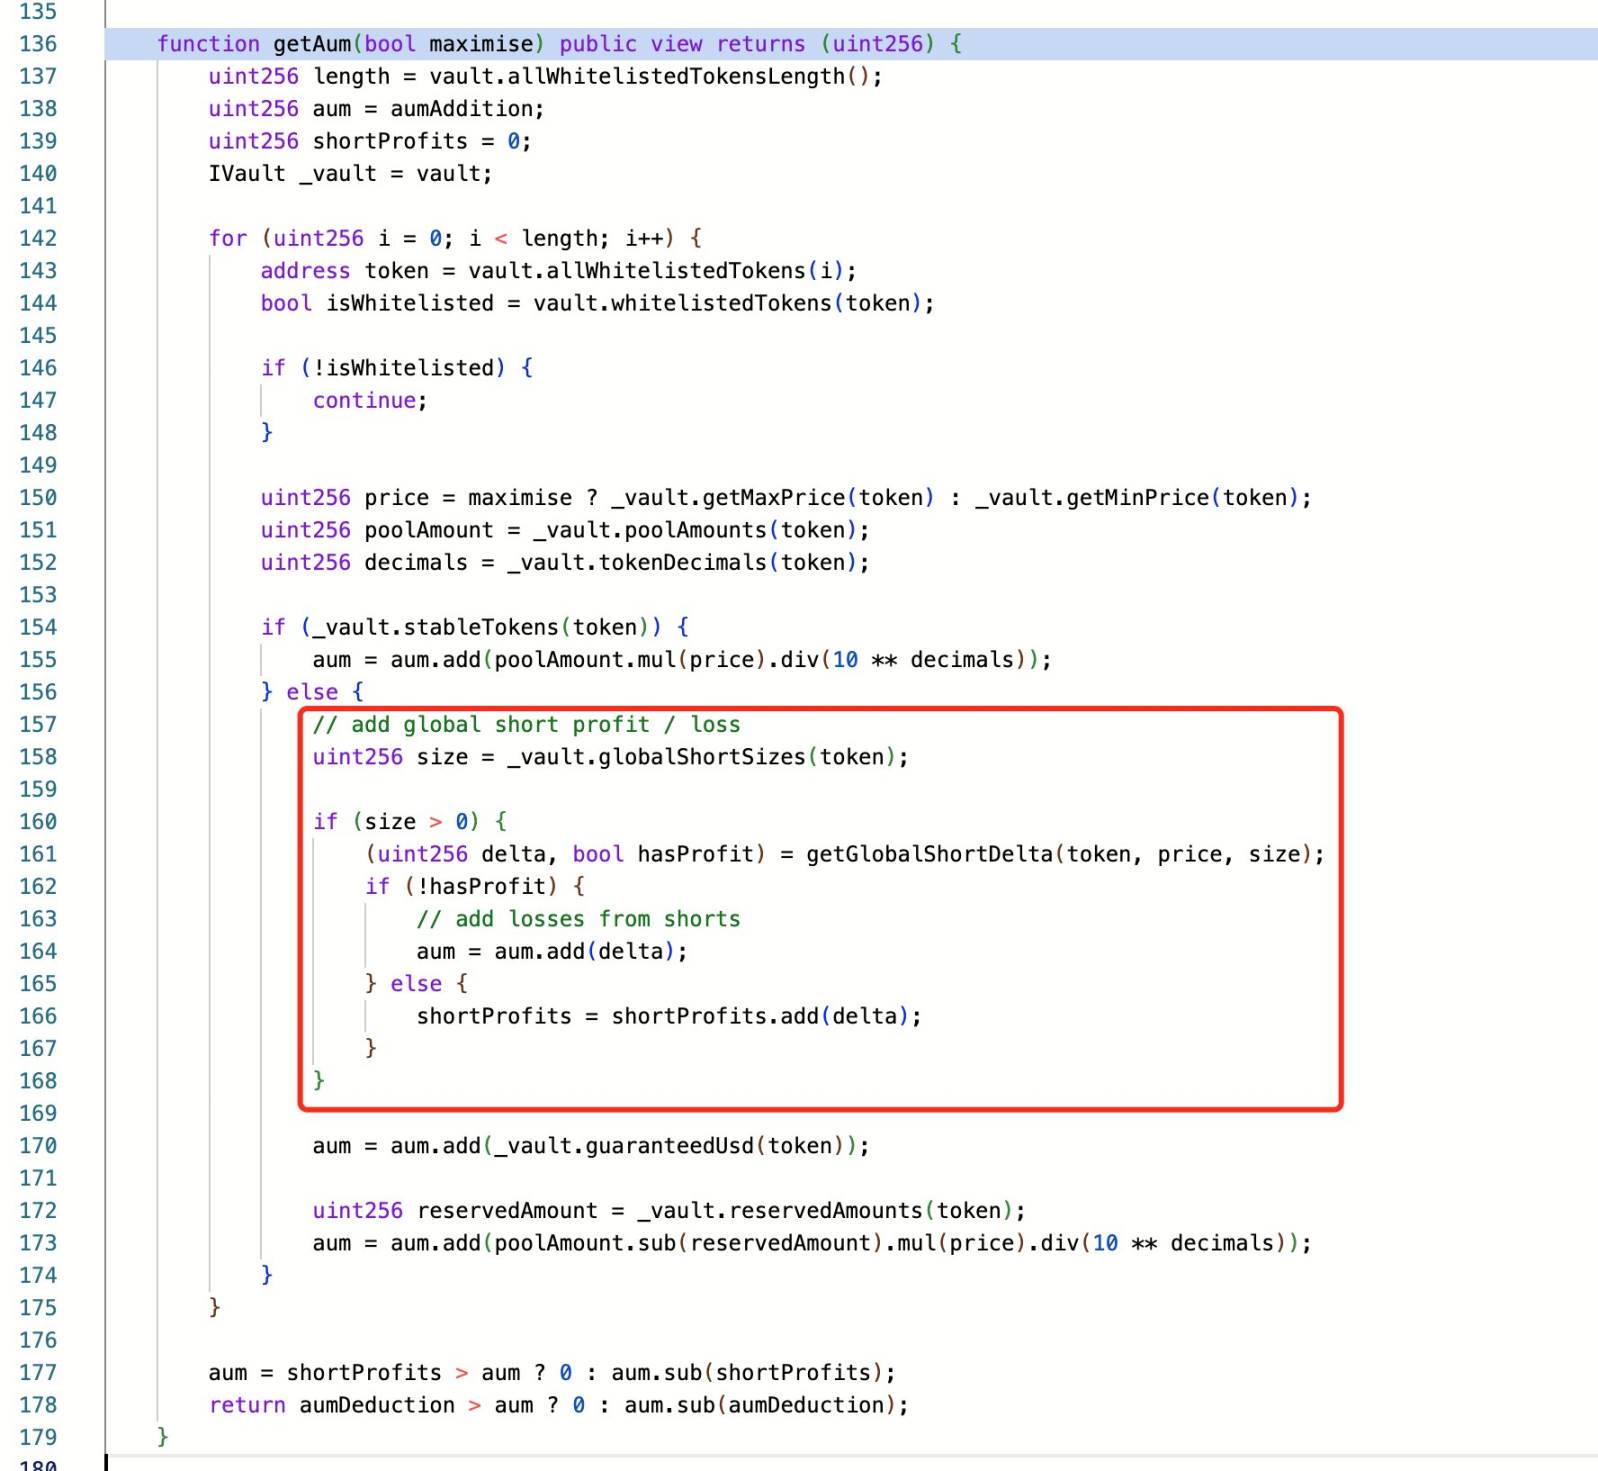
Подобные атаки уже не впервые встречаются в проектах DeFi. Когда обработка баланса или обновление позиций в контракте отстает от создания или погашения активов, может возникать кратковременное состояние несогласованности. Атакующие используют этот промежуток для построения цепочки операций и вывода необеспеченных активов.
GMX V1 использует архитектуру общего пула ликвидности, где активы множества пользователей объединяются в единый vault, а учетные записи и состояние ликвидности контролируются смарт-контрактом. GLP является представителем LP-токенов данного пула, а его цена и коэффициент обмена рассчитываются динамически на основе ончейн-данных и логики контракта. Для подобных систем синтетических токенов характерны наблюдаемые риски, включая увеличение возможностей для арбитража, формирование зон для манипуляций и запаздывание изменения состояния между вызовами функций.
Официальный ответ
Сразу после инцидента официальный аккаунт GMX опубликовал заявление, в котором уточнилось, что атака затронула только систему V1 и ее пул ликвидности GLP. Система GMX V2, нативные токены и другие рынки остались незатронутыми. Чтобы предотвратить возможные последующие атаки, команда приостановила торговые операции на V1 и отключила функции создания и погашения GLP в сетях Arbitrum и Avalanche.
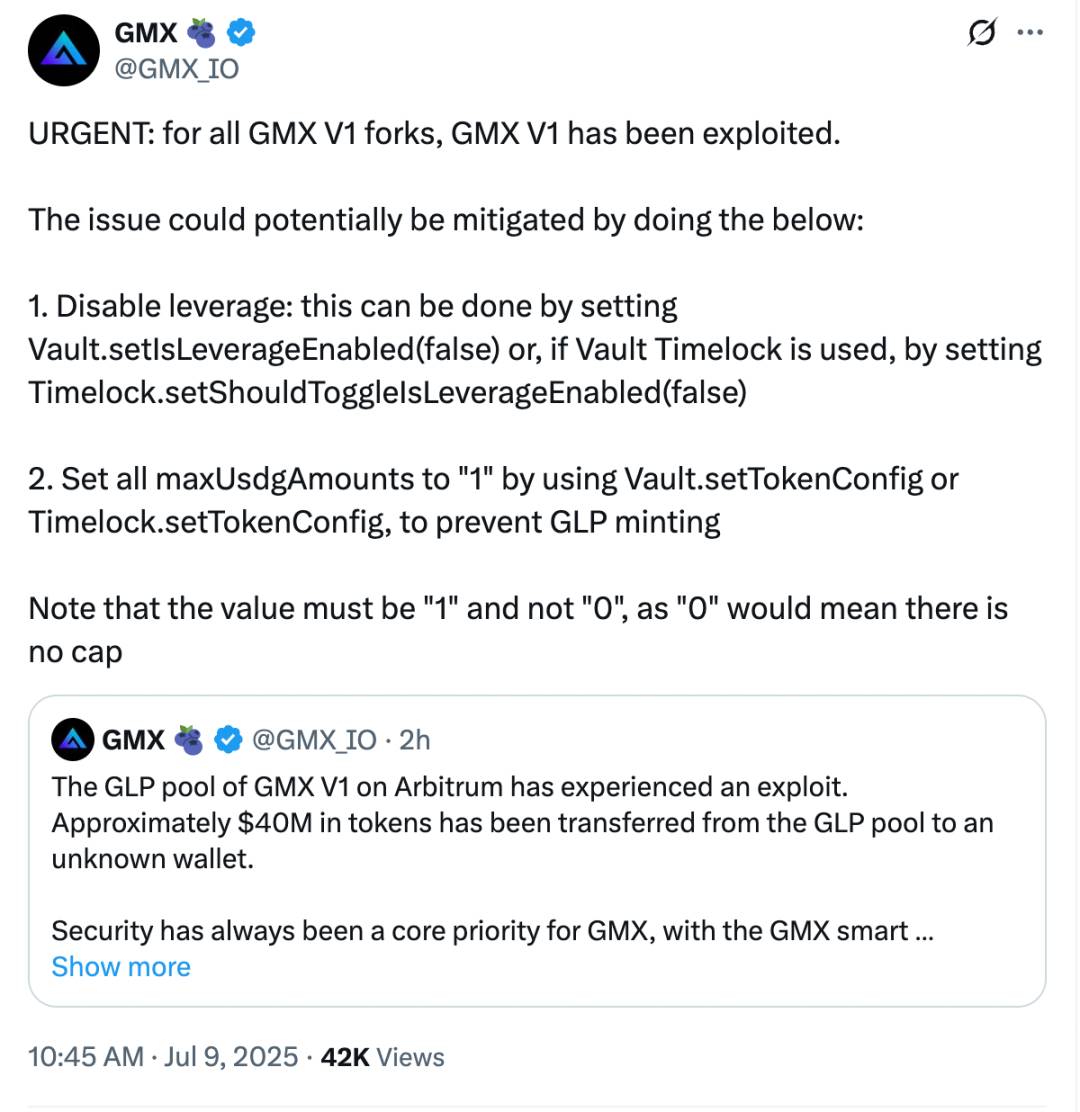
В заявлении также отмечается, что текущий приоритет команды — восстановление безопасности операционных процессов и внутренний аудит механизмов смарт-контракта. Архитектура системы V2 не наследует логическую структуру V1 и использует иные механизмы ликвидации, формирования котировок и управления позициями, что ограничивает уровень риска.
В течение 24 часов после атаки токен GMX упал более чем на 17%, снизившись с примерно 14,42 доллара до минимума в 10,3 доллара. В настоящее время наблюдается небольшой рост, цена торгуется на уровне 11,78 доллара. До данного инцидента совокупный объем торгов GMX в сети превышал 30,5 млрд долларов, число зарегистрированных пользователей составляло более 710 тысяч, а размер открытых позиций в контрактах превышал 229 млн долларов.
Безопасность криптоактивов продолжает испытывать давление
Инцидент с GMX не стал единичным случаем. С начала 2025 года совокупные убытки криптоиндустрии от хакерских атак превысили показатели аналогичного периода прошлого года. Хотя во втором квартале количество инцидентов сократилось, это вовсе не означает снижения рисков. Согласно отчету CertiK, за первое полугодие 2025 года общие потери от действий хакеров, мошенников и использования уязвимостей превысили 2,47 млрд долларов, что на почти 3% больше, чем 2,4 млрд долларов, украденных в 2024 году. Два крупных инцидента — кража средств из холодного кошелька Bybit и взлом Cetus DEX — вместе составили около 1,78 млрд долларов потерь, значительно увеличив общую сумму ущерба. Такие масштабные централизованные кражи свидетельствуют о том, что высоколиквидные активы по-прежнему лишены достаточных механизмов изоляции и резервирования, а уязвимости в архитектуре платформ остаются нерешенными.
Среди различных типов атак наибольший финансовый ущерб наносят вторжения в кошельки. Только за первое полугодие было зафиксировано 34 подобных инцидента, в результате которых было переведено около 1,7 млрд долларов активов. В отличие от сложных эксплуатаций уязвимостей, атаки на кошельки чаще всего реализуются через социальную инженерию, фишинговые ссылки или обман разрешений. Они имеют низкий технический порог входа, но обладают высокой разрушительностью. Хакеры всё чаще целенаправленно атакуют точки входа активов на устройствах пользователей, особенно в сценариях без включенной многофакторной аутентификации или при использовании горячих кошельков.
Одновременно с этим фишинговые атаки продолжают стремительно расти, становясь самым массовым методом. За первые шесть месяцев 2025 года зафиксировано 132 случая фишинга, нанесших общий ущерб в размере 410 млн долларов. Злоумышленники создают поддельные веб-страницы, интерфейсы взаимодействия со смарт-контрактами или маскируют процессы подтверждения транзакций, чтобы побудить пользователей к ошибочным действиям и получить доступ к приватным ключам или правам авторизации. Атакующие постоянно совершенствуют свои тактики, делая фишинг менее заметным, поэтому повышение осведомленности пользователей и наличие соответствующих защитных инструментов становятся критически важным рубежом безопасности.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 Foresight News