


За 5 лет — 6 инцидентов с убытками свыше 100 млн: история взломов старейшего DeFi-протокола Balancer
Автор: David, TechFlow
На волнах рыночных падений хакеры проявляют наибольшую активность.
В условиях текущего спада на крипторынке старые DeFi-протоколы снова понесли серьезные потери.
3 ноября данные ончейн-аналитики показали, что протокол Balancer, предположительно, подвергся хакерской атаке. Около 70,9 млн долларов были переведены на новые кошельки, включая 6 850 osETH, 6 590 WETH и 4 260 wstETH.
По данным мониторинга адресов в коде Lookonchain, общая сумма потерь протокола от атаки возросла до 116,6 млн долларов.

После инцидента команда Balancer заявила:
“Обнаружена атака с использованием уязвимости, которая может повлиять на пулы Balancer v2. Наша инженерная и сервис безопасности команды расследуют этот инцидент в приоритетном порядке. Мы поделимся подтвержденными обновлениями и дальнейшими шагами после получения дополнительной информации.”
Кроме того, официально было заявлено о готовности выплатить вознаграждение 20% от украденных активов «белым шляпам» для их возврата, действительное в течение 48 часов.
Реакция была быстрой, но довольно официозной.
Однако, если вы опытный участник DeFi, вас наверняка не удивит заголовок "Hacked Balancer", а скорее возникнет странное чувство дежавю.
Старый знакомый DeFi-сцены, запущенный еще в 2020 году, Balancer всего за 5 лет пережил 6 инцидентов безопасности. Атаки хакеров стали своего рода регулярным шоу, происходящим примерно раз в год, и эта кража стала самой крупной из них.
Если взглянуть на историю, то становится ясно: когда условия рынка делают торговлю адски сложной, даже доходные стратегии арбитража в DeFi могут оказаться небезопасными.
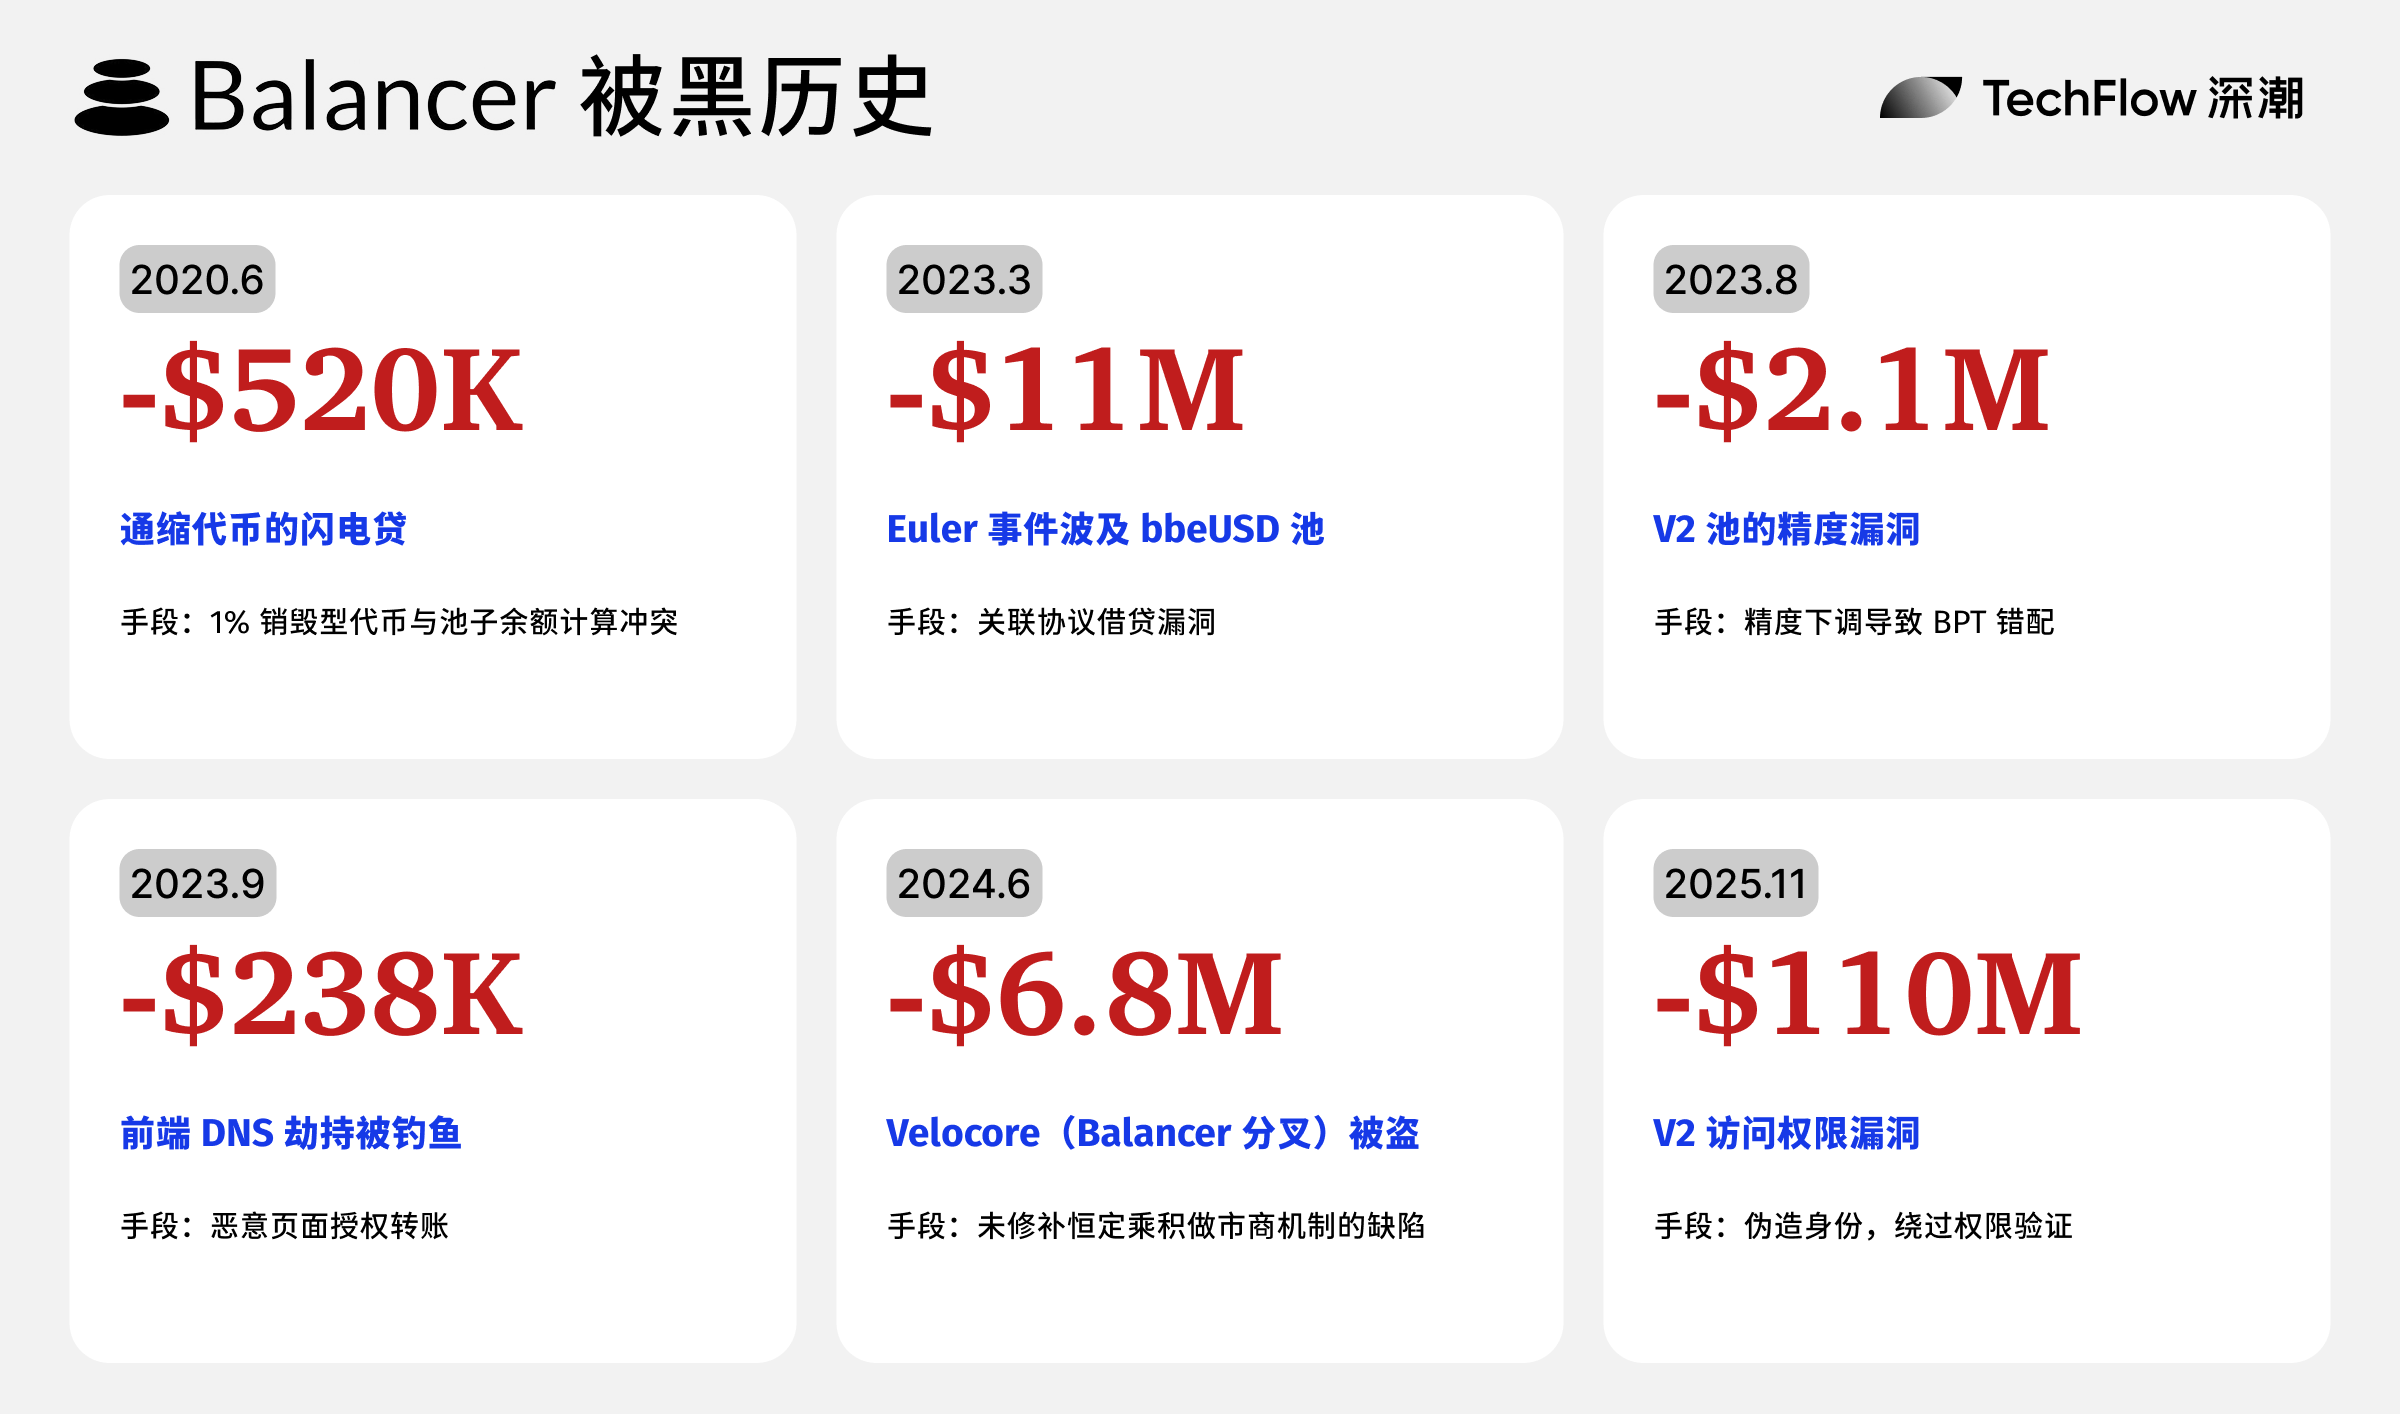
Июнь 2020 года: Уязвимость работы с дефляционными токенами, потери около 520 тыс. долларов
В марте 2020 года Balancer вошел в мир DeFi с инновационной концепцией "гибкого автоматизированного маркетмейкера". Однако уже через три месяца этот амбициозный протокол столкнулся со своим первым кошмаром.
Атакующие использовали ошибку в обработке протоколом дефляционных токенов (Deflationary Token), что привело к убыткам примерно в 520 тыс. долларов.
Суть проблемы заключалась в том, что тогда токен STA при каждой передаче автоматически сжигал 1% в качестве комиссионного сбора.
Злоумышленники взяли 104 000 ETH в кредит через флеш-кредиты dYdX и осуществили 24 цикла торговли между STA и ETH. Поскольку Balancer неправильно рассчитывал фактический баланс после каждой транзакции, количество STA в пуле в конечном итоге упало до одного вей (wei). Затем, воспользовавшись серьезным дисбалансом цен, атакующие обменяли крошечную сумму STA на огромные объемы ETH, WBTC, LINK и SNX.
Март 2023 года: Стал жертвой инцидента с Euler, потери около 11,9 млн долларов
На этот раз Balancer стал косвенной жертвой.
Финансовая платформа Euler Finance подверглась флеш-кредит атаке на сумму 197 млн долларов, а пул bb-e-USD Balancer оказался вовлечен в инцидент из-за наличия в нем eToken от Euler.
Во время атаки на Euler около 11,9 млн долларов было переведено из пула bb-e-USD Balancer в Euler, что составило 65% от совокупного заблокированного капитала (TVL) данного пула. Несмотря на экстренную приостановку работы пула командой Balancer, причиненный ущерб уже не подлежал восстановлению.
Август 2023 года: Уязвимость точности пулов Balancer V2, потери около 2,1 млн долларов
Этой атаке на самом деле предшествовали определенные сигналы. 22 августа Balancer проактивно раскрыл информацию об уязвимости и предупредил пользователей о выводе средств, однако атака все равно произошла пять дней спустя.
Уязвимость касалась ошибки округления (rounding error) в пулах V2 Boosted Pool. Злоумышленники путем точного манипулирования нарушили расчет предложения BPT (Balancer Pool Token), что позволило им выводить средства из пула по нелегальному курсу обмена. Атака была совершена посредством множественных транзакций с использованием флеш-кредитов. Различные компании по кибербезопасности оценили потери в диапазоне от 979 тыс. до 2,1 млн долларов.
Сентябрь 2023 года: Атака перехвата DNS, потери около 240 тыс. долларов
Это была атака с использованием социальной инженерии, направленная не на смарт-контракты, а на традиционную интернет-инфраструктуру.
Хакеры применили методы социальной инженерии для проникновения на площадку регистратора доменов EuroDNS и перехвата домена balancer.fi. Пользователи были перенаправлены на фишинговый сайт, где вредоносный контракт Angel Drainer обманом вынуждал их согласовать перевод средств.
Затем злоумышленники вымыли украденные средства через Tornado Cash.
Хотя сам инцидент напрямую не являлся ошибкой Balancer, громкая репутация протокола привлекает внимание мошенников. Использование бренда протокола для фишинговых атак делает защиту от них крайне сложной задачей.
Июнь 2024 года: Взлом Velocore, потери около 6,8 млн долларов
Хотя Velocore является независимым проектом, его взлом изначально не имел прямого отношения к Balancer. Но поскольку это форк Balancer, использующий тот же дизайн пулов CPMM (Constant Product Market Maker), проекты так или иначе связаны общим наследием. Ситуацию можно охарактеризовать как кражу вне Balancer, но через уязвимости его механизма.
Обстоятельства этой атаки сводятся к следующему: злоумышленники использовали уязвимость переполнения (overflow) в контракте пула Velocore типа Balancer CPMM, манипулируя множителем комиссий (feeMultiplier) выше отметки в 100%, что приводило к ошибкам в расчетах.
В результате злоумышленники, используя флеш-кредиты в сочетании с тщательно спроектированными операциями вывода, похитили около 6,8 млн долларов.
Ноябрь 2025 года: Последняя атака, потери превысили 100 млн долларов
Технические принципы этой атаки уже частично прояснены. По мнению исследователей безопасности, уязвимость находилась в проверке контроля доступа функции manageUserBalance протокола Balancer V2, что напрямую связано с проверкой прав пользователя.
Согласно анализу организаций мониторинга безопасности Defimon Alerts и Decurity, при проверке прав на вывод средств системы Balancer V2 должна была проверять, действительно ли вызывающая сторона является владельцем аккаунта. Однако код ошибочно проверял равенство msg.sender (фактического вызывающего) параметру op.sender, предоставленному пользователем.
Поскольку op.sender представляет собой входной параметр, контролируемый пользователем, атакующие могли произвольно подделывать личность, обходить проверку прав доступа и выполнять операцию WITHDRAW_INTERNAL (внутренний вывод).
Проще говоря, эта уязвимость позволяла любому лицу выдавать себя за владельца любого аккаунта и напрямую выводить внутренние остатки. Подобная фундаментальная ошибка в контроле доступа скорее похожа на грубый промах, и ее появление в зрелом протоколе, работающем уже 5 лет, вызывает огромное недоумение.
Размышления по прочтении истории хакерских атак
Что мы можем узнать из этой “истории визитов хакеров”?
Моё впечатление таково, что DeFi-протоколы в криптомире больше похожи на нечто, что “можно смотреть издали, но не играть с ним”. На первый взгляд всё выглядит гладко и спокойно, но при глубоком изучении обнаруживается, что придется расплачиваться за технические долги, скрытые за рыночными нарративами.
Возьмем для примера старый протокол DeFi, такой как Balancer. Если внимательно посмотреть на одно из его новшеств, неизбежно приходится упомянуть возможность создания комбинированных пулов с пользовательскими весами для восьми различных токенов.
По сравнению с лаконичным дизайном Uniswap, сложность Balancer растет экспоненциально.
С добавлением каждого нового токена пространство состояний пула резко расширяется. Когда вы пытаетесь балансировать цены, веса и ликвидность восьми разных токенов внутри одного пула, поверхность для атак также увеличивается. Атака с дефляционным токеном в 2020 году и уязвимость округления в 2023 году по своей сути являются следствием неправильной обработки граничных условий, порожденных этой сложностью.
Еще более критичным является то, что Balancer выбрал путь быстрых итераций. От версии V1 до V2 и далее к различным Boosted Pool, каждое обновление добавляло новые функции поверх старого кода. Накопление такого "технического долга" превратило базу кода в хрупкую башню из кубиков;
Например, недавняя атака из-за проблем с правами доступа. Столь фундаментальная ошибка проектирования не должна была возникнуть в протоколе, работающем уже пять лет, что, возможно, в какой-то степени свидетельствует об утрате контроля над поддержкой кода проекта.
Или же в наши дни, когда нарративы, прибыль и эмоции преобладают над технологиями, наличие уязвимостей в базовом коде уже не имеет особого значения.
Balancer, безусловно, тоже не станет последним. Вы никогда не знаете заранее, когда придет черед очередного «черного лебедя», накопленного благодаря разнообразию компонентов в DeFi. Сложная сеть взаимозависимостей в мире DeFi делает оценку рисков практически невозможной задачей.
Даже если вы доверяете коду Balancer, можете ли вы доверять всем его интеграциям и партнерам?
Для наблюдателей DeFi — это увлекательный социальный эксперимент; для участников — кража в DeFi является дорогостоящим уроком; для всей индустрии здоровье DeFi — это плата, которую необходимо заплатить на пути к зрелости.
Единственное пожелание заключается в том, чтобы цена этого урока не была слишком высокой.

Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 深潮TechFlow














