Один клик — и кошелёк обнулён: мои 5 секунд жизни и смерти с фальшивым «главным редактором»
Автор: Daii
TL;DR (Основное)
-
Синяя галочка «Заместитель главного редактора CoinDesk» приглашает меня на подкаст → почти установил фишинговое приложение → 5 секунд колебаний спасли кошелек.
-
Настоящий 0-Day заключается в человеческой природе: культ авторитета + давление времени = бесконечно воспроизводимая уязвимость; более 40% криптопотерь在全球 происходят по сценарию фишинга.
-
Минимальная защита = обратный отсчет «5-4-3-2-1»: пауза 5 секунд, 1 вопрос сомнения, 1 проверка источника —— никакая техническая защита не сработает без этой секунды осознанности.
Изначально сегодня я planned рассказать вам о третьей части «Трилогии о децентрализации», но, к сожалению, ее придется временно отложить. Потому что за последние несколько дней со мной произошло событие, которое едва не изменило мою судьбу ——
Я едва не был обманут, причем почти совершенно этого не осознавая.
В прошлую пятницу рано утром я, как обычно, включил компьютер. X (ранее Twitter) уведомил меня о новом личном сообщении. Я открыл его, и личность отправителя сразу привлекла мое внимание:
Официальная аватарка, синяя галочка верификации, ID: Dionysios Markou, представляется заместителем главного редактора CoinDesk.
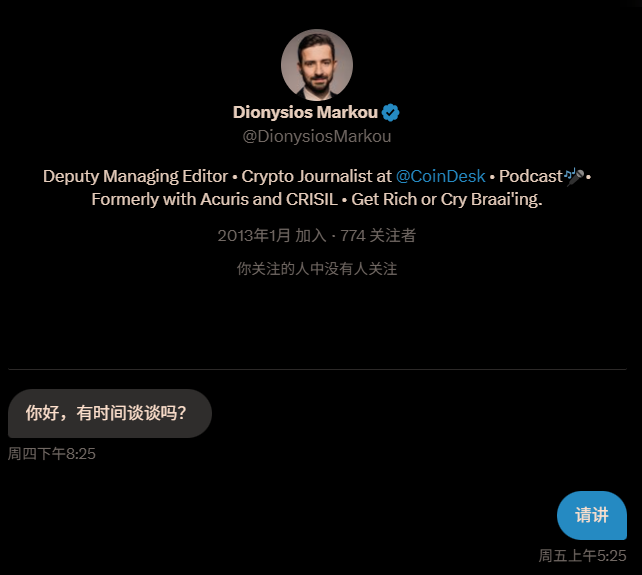
В ходе общения он сообщил мне:
Я работаю в @CoinDesk, и сейчас мы хотим провести серию интервью с различными участниками веб-3 сообщества об азиатском крипто-сообществе. Если вы не против, мы хотели бы пригласить вас в качестве гостя нашего интервью.
Мы планируем записать подкаст и опубликовать его на нашем сайте, в Spotify и на других платформах.
Этот выпуск будет посвящен таким темам, как будущий рынок Биткоина / Эфириума / Соланы, рынок MEME, DeFi и веб-3 проекты в Азии.
Не могли бы вы сообщить нам, есть ли у вас время?
Содержание было лаконичным и профессиональным, формат полностью соответствовал обычным приглашениям от крипто-медиа. Я заинтересовался: CoinDesk? Старейшее отраслевое СМИ, я его хорошо знаю.
Я почти без колебаний согласился. Возможность выступить в качестве гостя и обсудить Биткоин, Эфириум, Web3 и проекты MEME —— разве это не идеальная ситуация для создателя контента, как я?
Мы договорились о связи в понедельник вечером (12 мая) в 22:00.
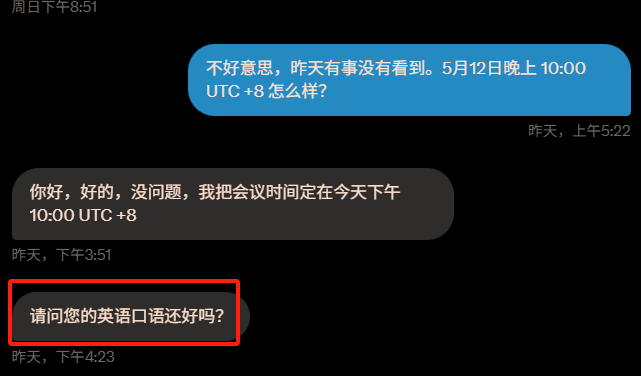
Обратите внимание на изображение выше.对方 отправил одну фразу: «Подскажите, как у вас с английским языком?». Эта фраза станет важной предпосылкой для моего обмана.
В понедельник вечером в 21:42对方 поприветствовал меня в X,准备开始 видео.
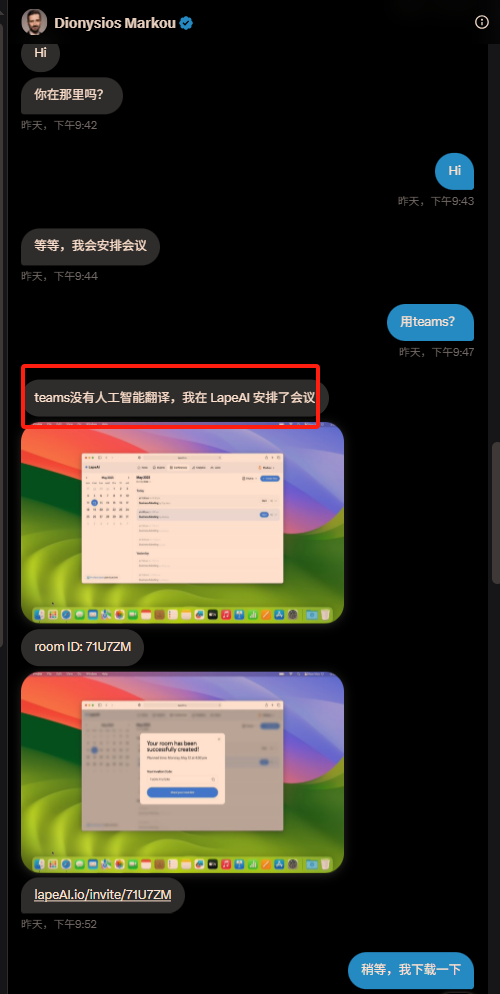
Я предложил использовать Teams,对方 заявил, что в Teams нет искусственного интеллекта для перевода, и предложил использовать LapeAI, чтобы обеспечить беспрепятственный диалог на китайском и английском языках. Кроме того, он сделал скриншот, сообщив, что все готово, и отправил номер комнаты и ссылку-приглашение, см. изображение выше.
Хотя я никогда не использовал LapeAI, аргументы对方 казались разумными. В целях безопасности я не нажал на ссылку, которую он прислал, а напрямую поискал LapeAI в Google и нашел следующий сайт.
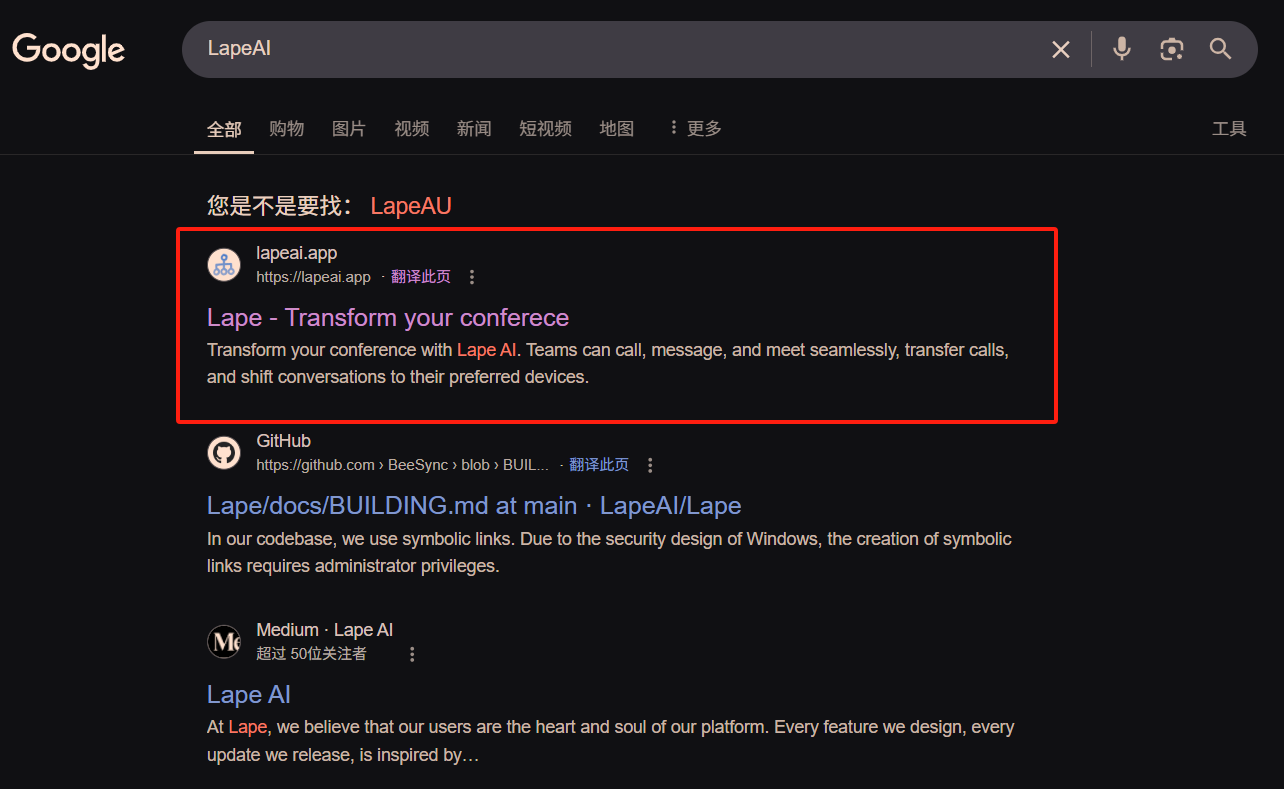
Открыв его, я испугался: браузер Chrome сразу предупредил, что это фишинговый сайт.
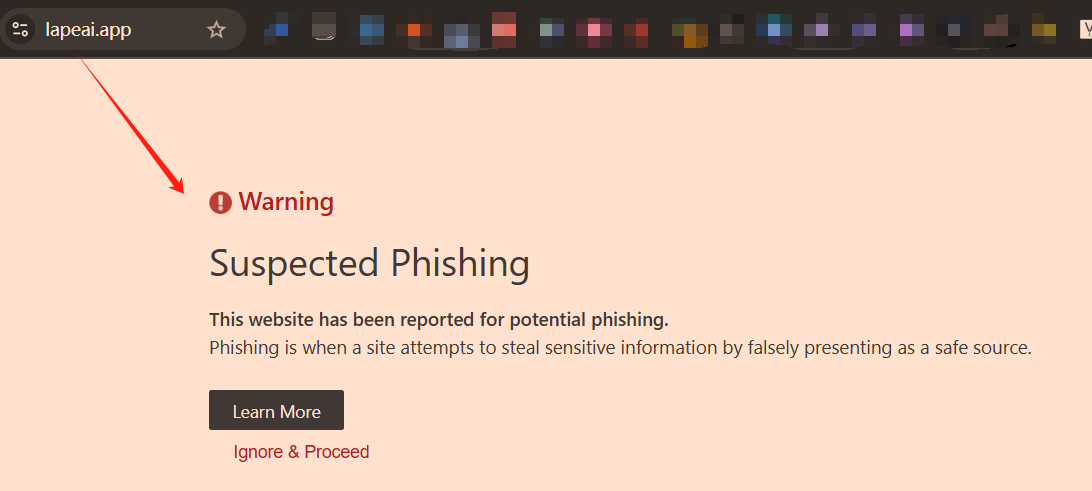
Однако, внимательно посмотрев на домен, я увидел, что对方 прислал мне LapeAI.io, а Google поискал Lapeai.app, расширения разные, это два разных сайта. Я прямо ввел Lapeai.io в адресной строке, и предупреждение исчезло, как показано ниже.
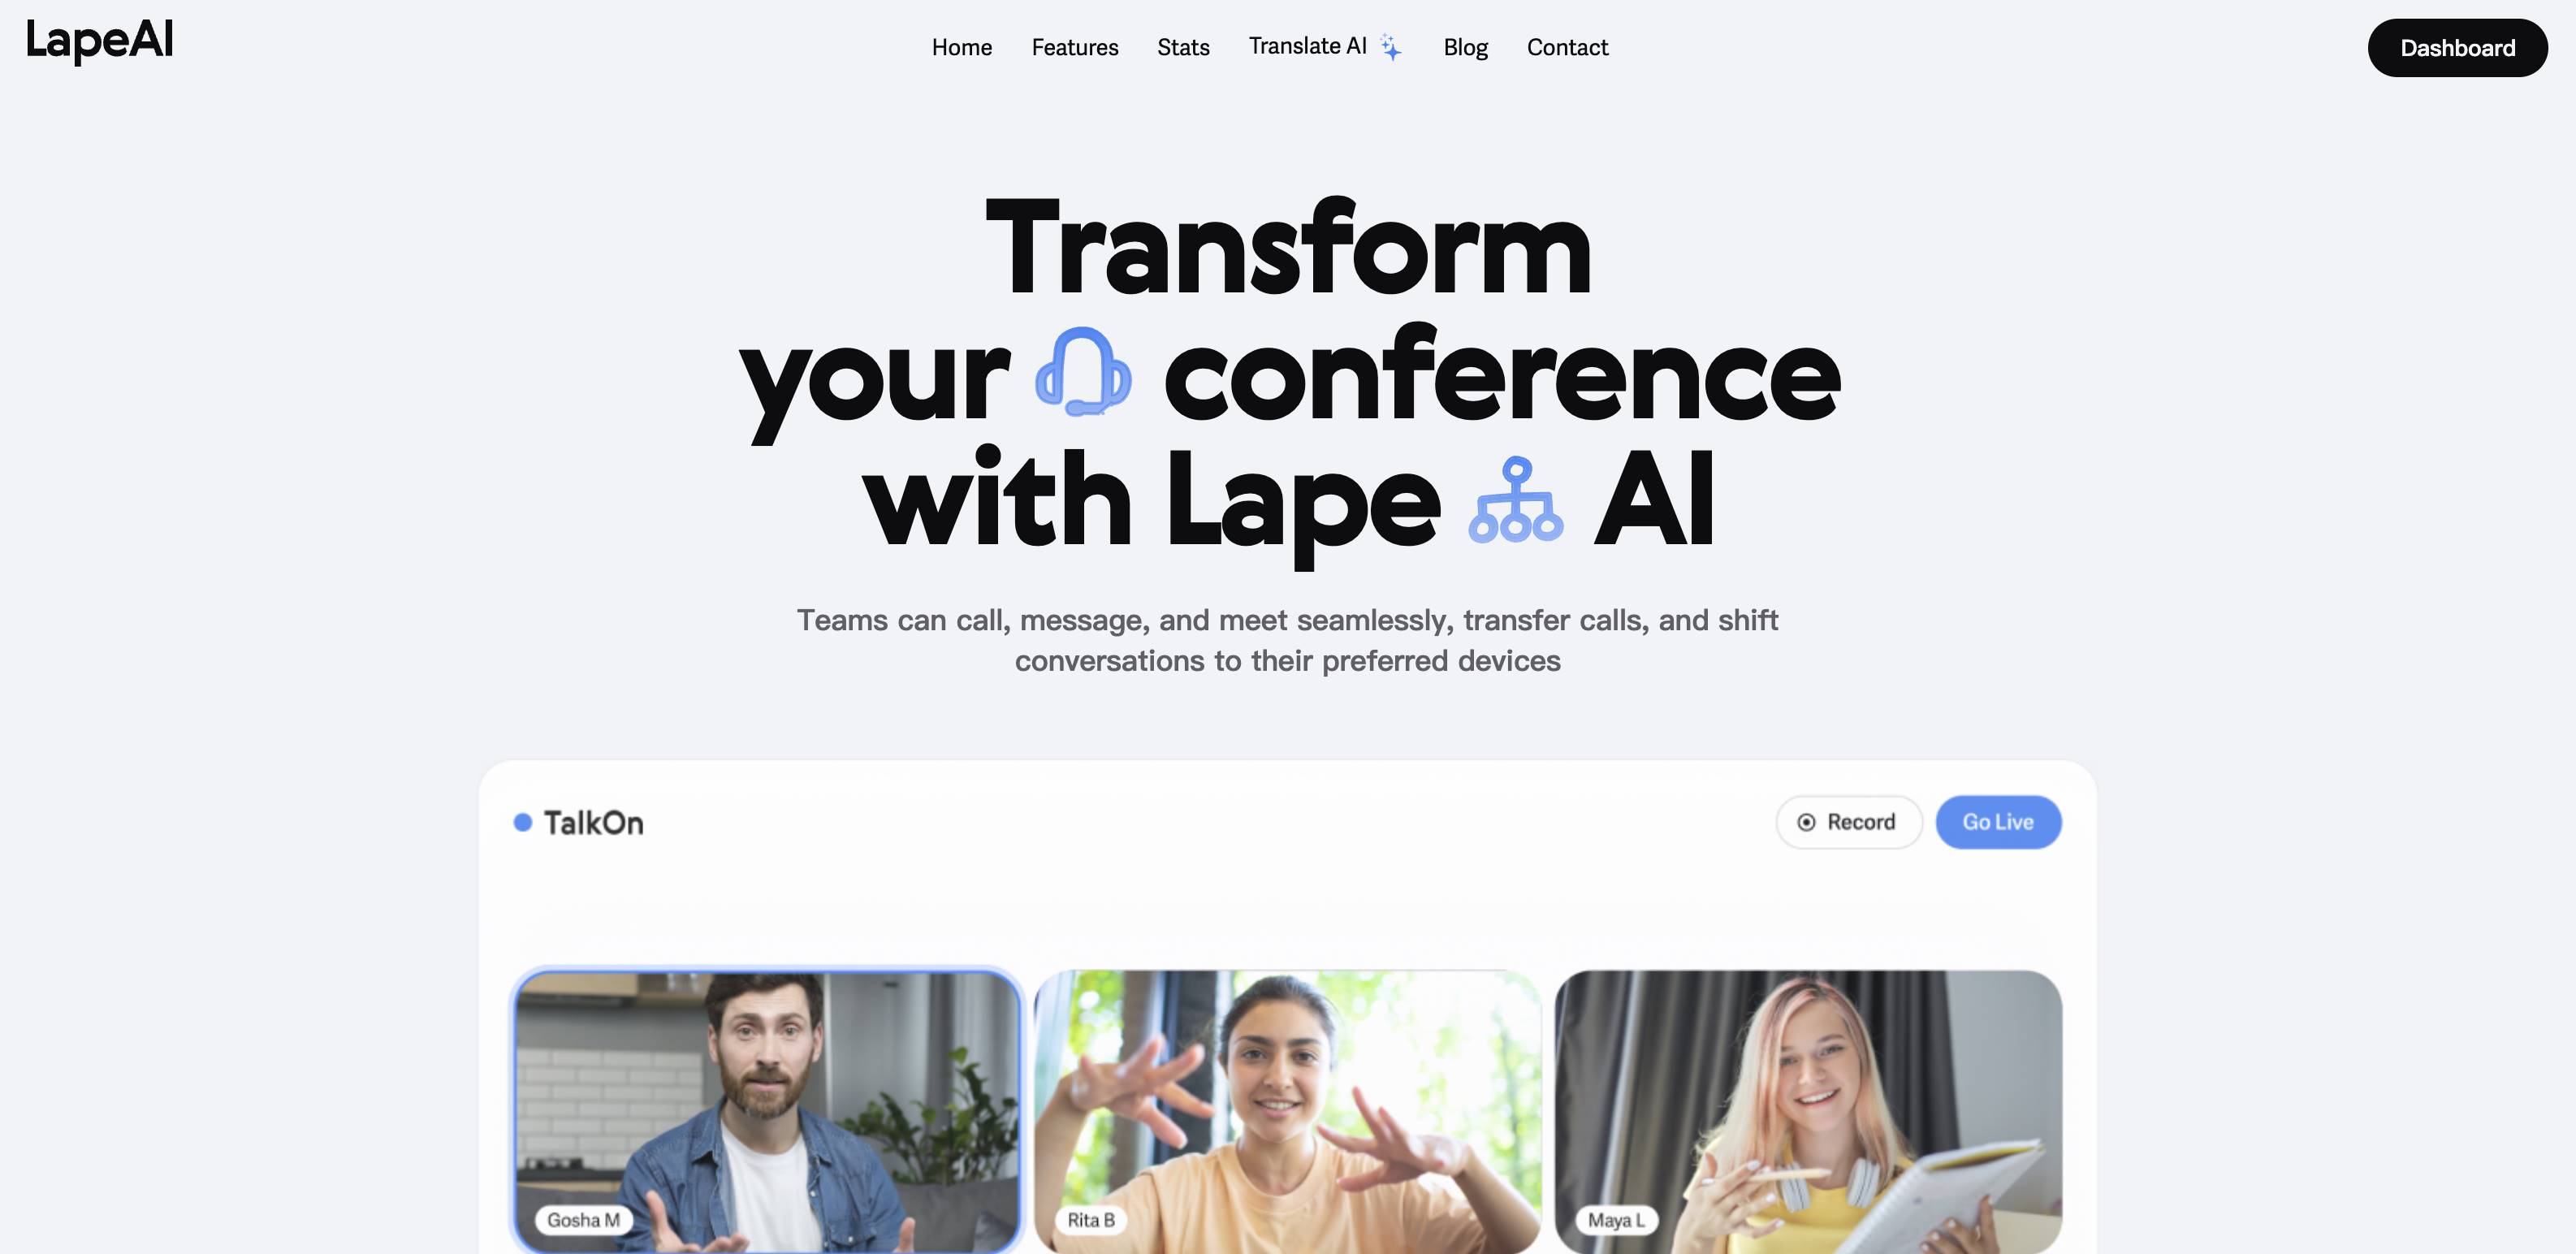
Все выглядело нормально, я зарегистрировал аккаунт и ввел код приглашения от对方. Обратите внимание, на самом деле LapeAI.app и LapeAI.io —— это один и тот же сайт. Просто .app был обнаружен, и они зарегистрировали новый .io, вы поймете это, читая дальше.
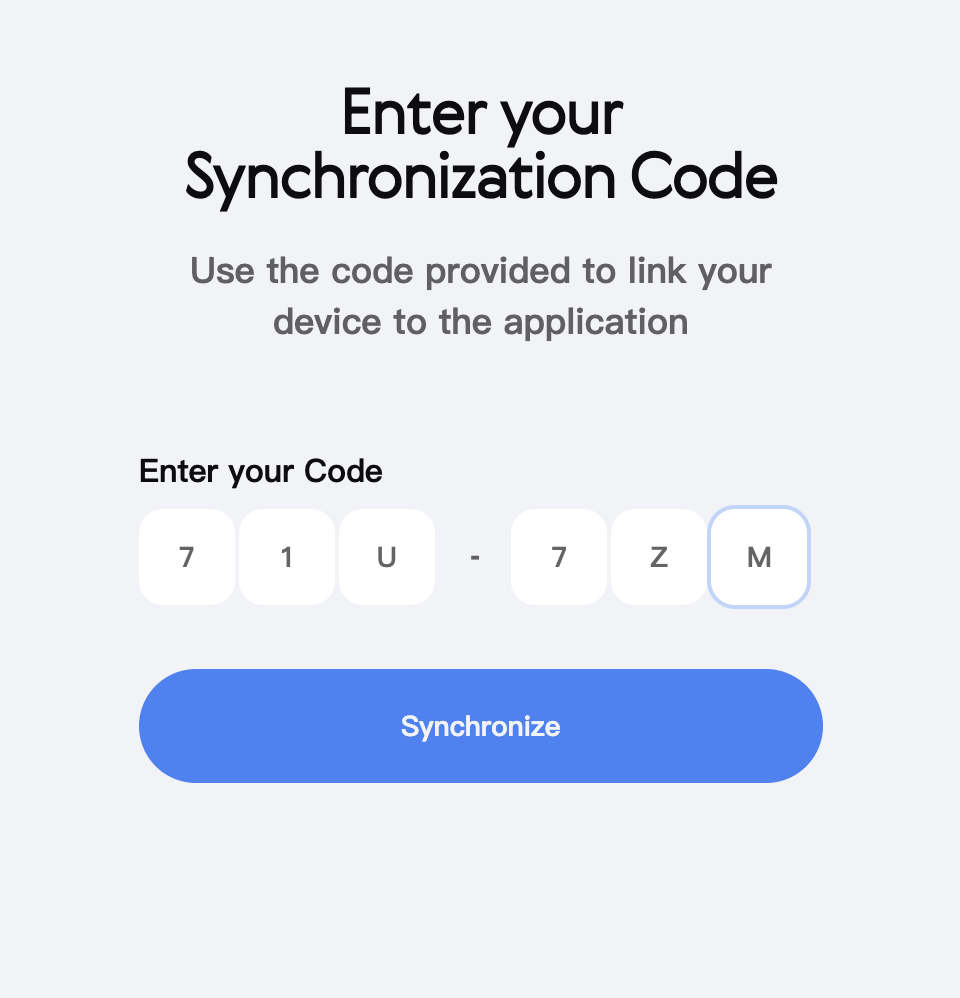
После нажатия кнопки Synchronize на изображении выше появилось не окно диалога, а следующая страница.
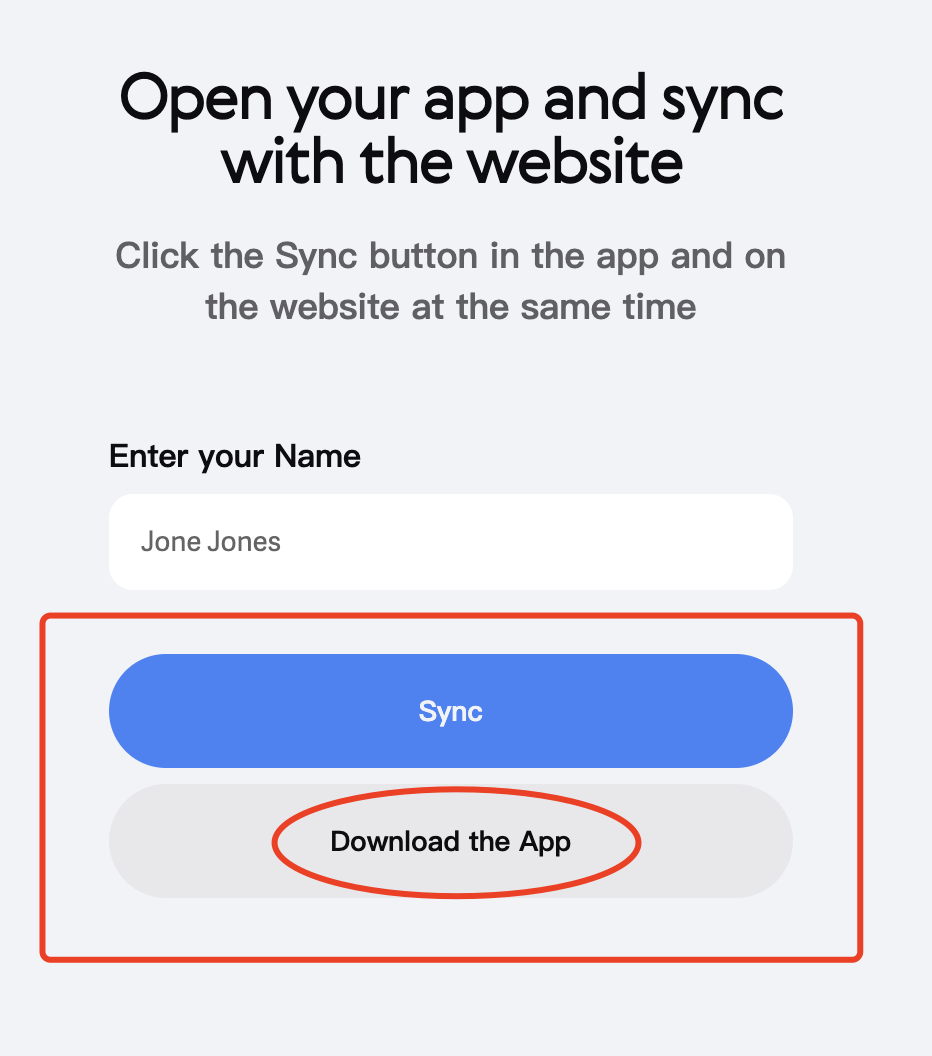
Обратите внимание на содержимое в красной рамке на изображении выше. Хотя对方 не просил меня скачать приложение, текст выше четко гласит, что нужно нажать кнопку Sync одновременно на сайте и в приложении.
Зачем скачивать приложение? Разве веб-версии недостаточно?
Хотя я немного колебался, я все же скачал его. Однако, когда я попал на эту страницу установки, я засомневался.
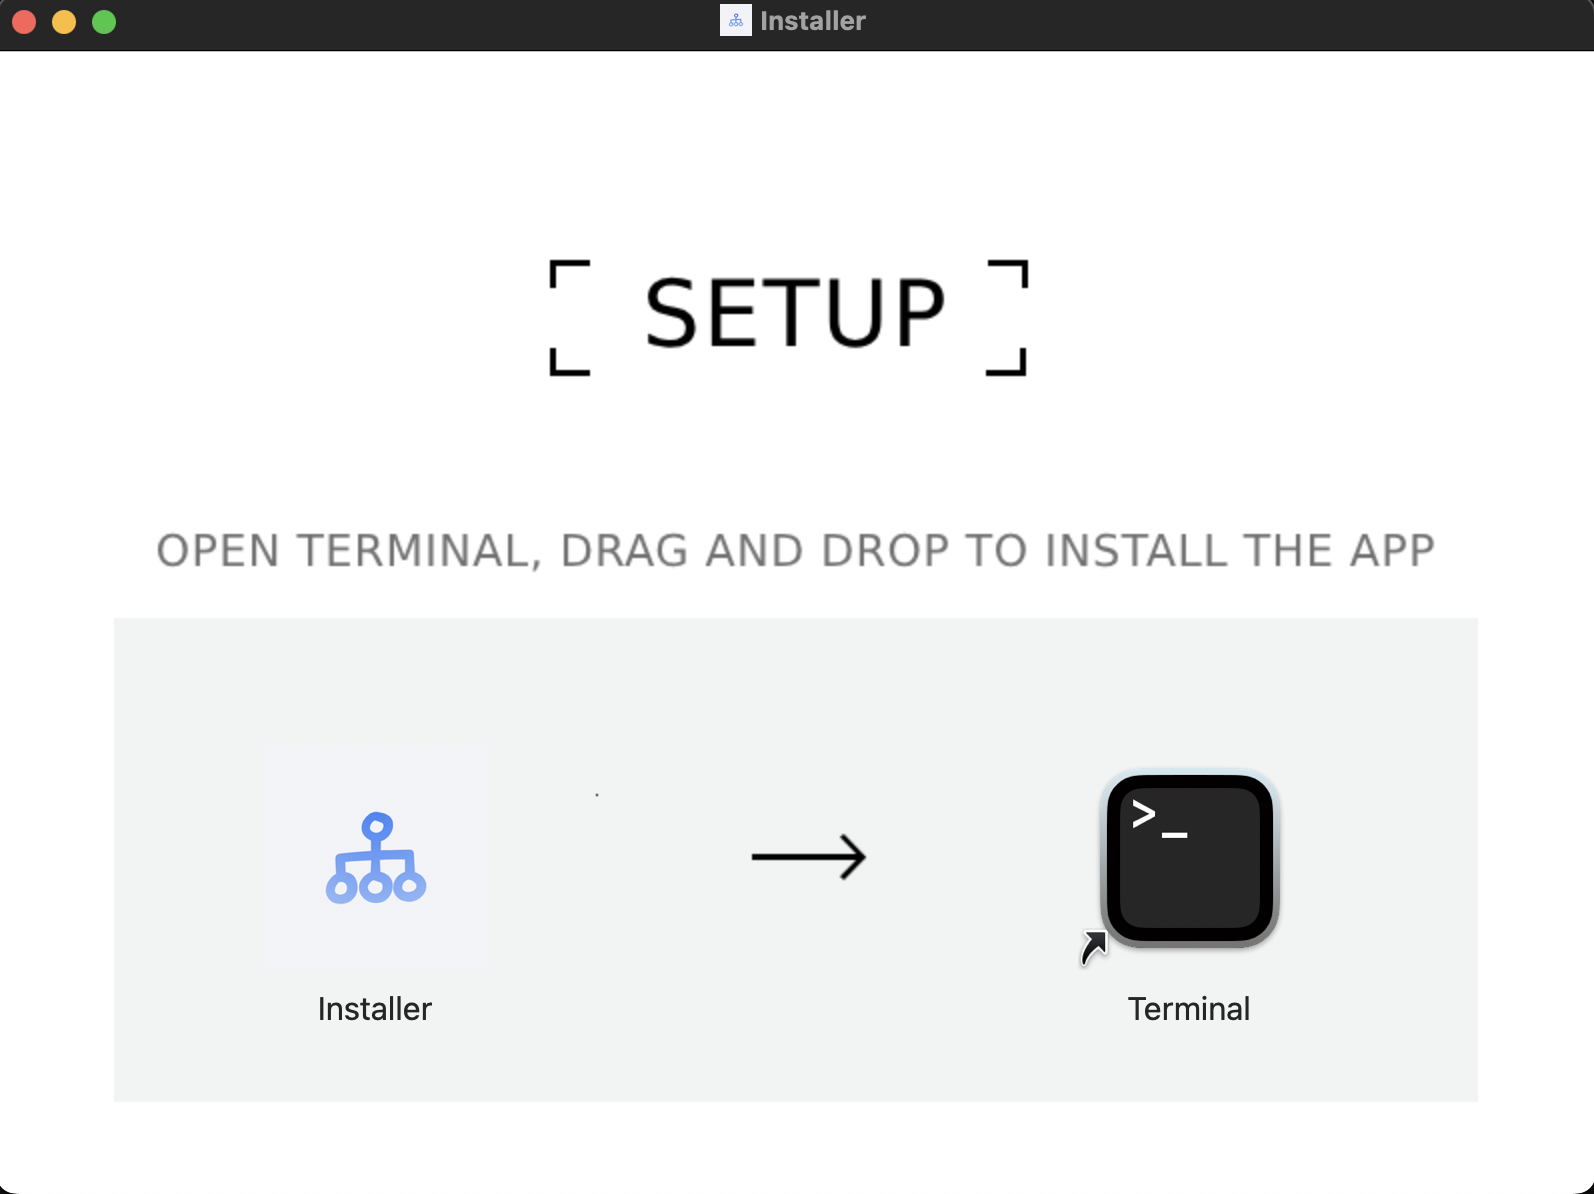
Причина колебаний заключалась в том, что это приложение устанавливается не напрямую, а через терминал, с чем я раньше не сталкивался. Поэтому я остановился и решил попросить ChatGPT o3 помочь мне разобраться. Результат проверки меня шокировал, см. изображение ниже.
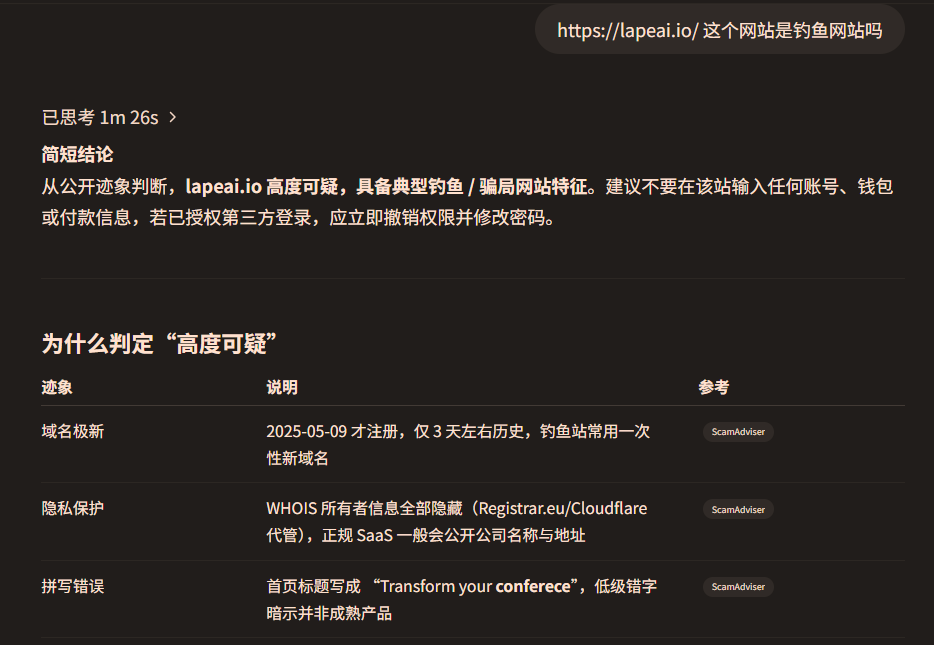
Эта проверка真正 заставила меня осознать, насколько близко я только что был к опасности.
Домен lapeAI.io был зарегистрирован 9 мая 2025 года, всего три дня назад;
Информация о владельце этого домена скрыта;
В заголовке страницы даже была очевидная опечатка: «Transform your conferece» (правильно должно быть conference). Обратите внимание, это совпадает с заголовком страницы LapeAI.app, который уже был помечен как фишинговый сайт.
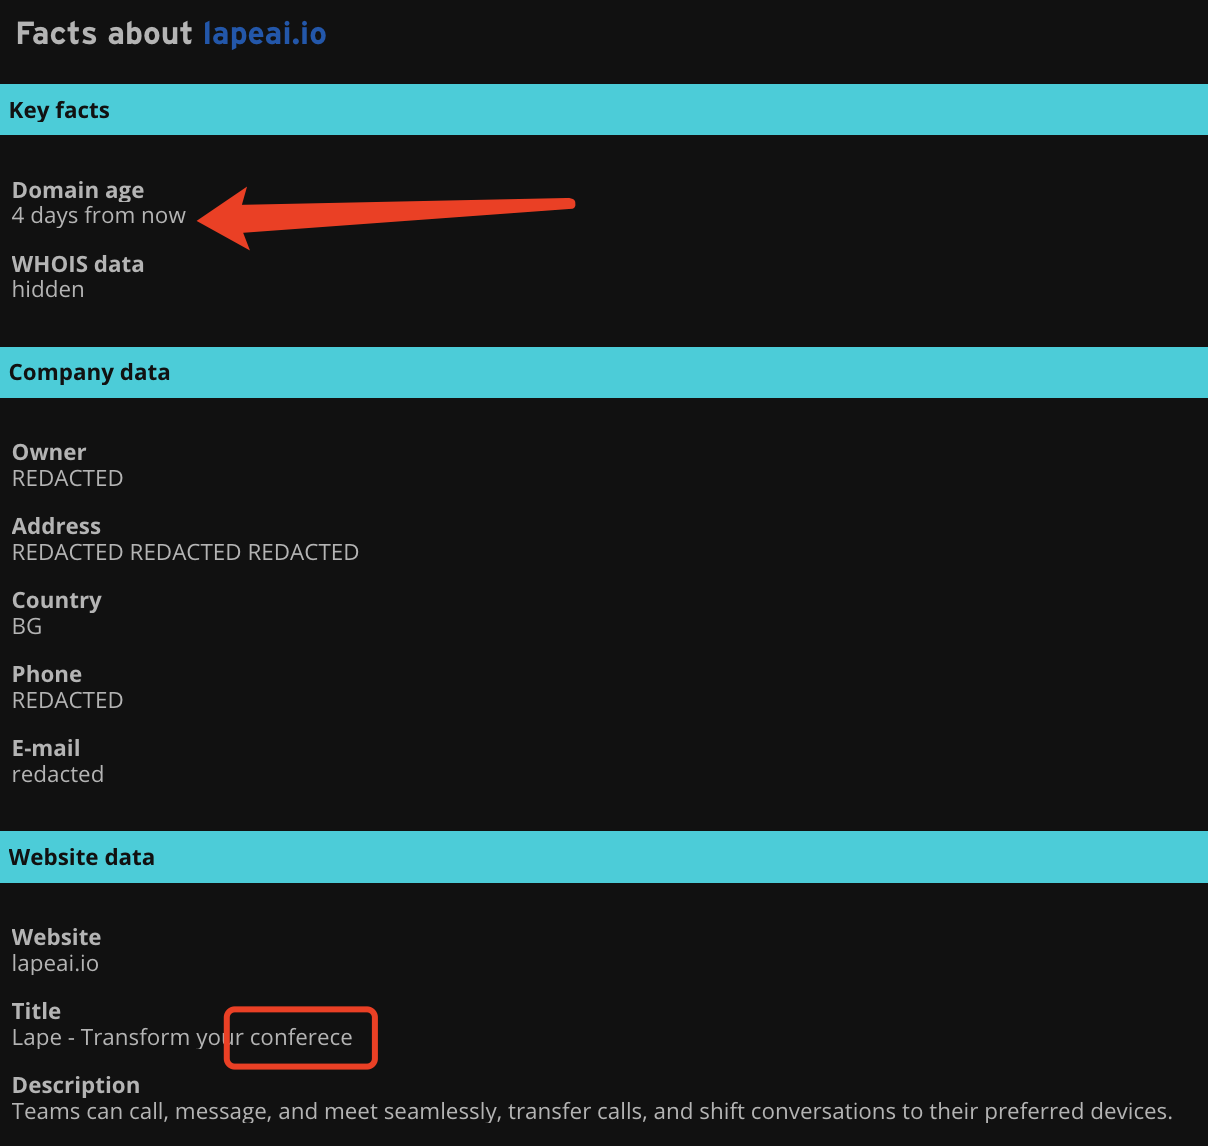
Любой из этих трех пунктов был достаточной причиной, чтобы停止 установку этой подозрительной программы.
1. Я подтвердил, что столкнулся с мошенниками
Я осознал, что это не было приглашением на интервью от CoinDesk, это была тщательно упакованная атака методом социальной инженерии.
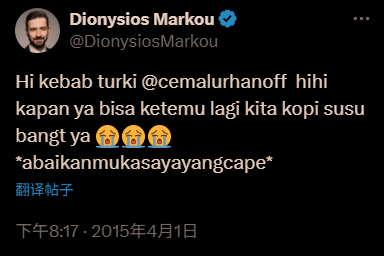
Оглянувшись на тот аккаунт X (Twitter), хотя у него была синяя верификация, при внимательном рассмотрении выяснилось, что早期 этот аккаунт использовал индонезийский язык (см. изображение выше), и лишь недавно внезапно сменил облик на身份 редактора шведского крипто-СМИ. Кроме того, количество его подписчиков подозрительно мало, всего 774 человека —— что совершенно не соответствует масштабу десятков тысяч подписчиков у настоящих редакторов CoinDesk.
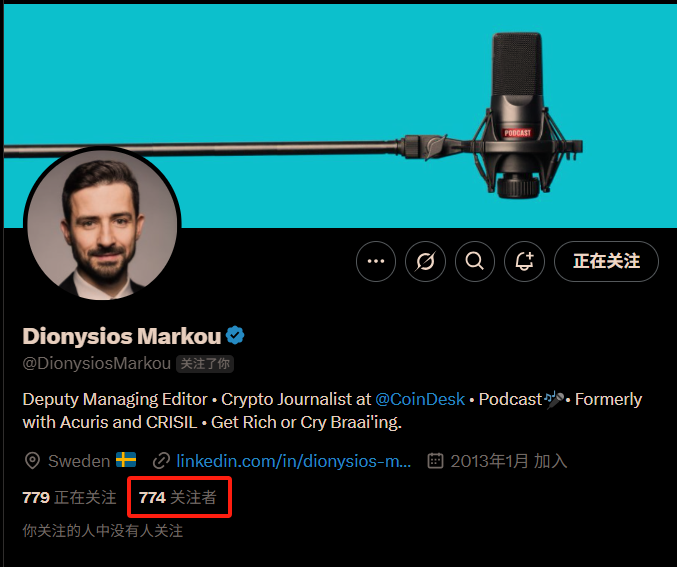
Я осознал, что对方 был не журналистом, а мошенником. Вспоминая процесс общения, становится жутко.
От первоначального ответа на личное сообщение, подтверждения времени, регистрации аккаунта до почти нажатия на установочный пакет —— до обмана оставался всего один шаг.
对方 знал, что я использую китайский язык, и主动 упомянул AI-перевод; он знал, что я пишу о Web3, и特意 подчеркнул, что в этом выпуске подкаста будут обсуждаться Биткоин, MEME и азиатские проекты; он, конечно, знал о влиянии CoinDesk в этом кругу —— используя это как приманку.
Меня обманули по индивидуальному заказу.
Я начал осознавать, что это была не «случайная рыбалка», это была точная атака методом социальной инженерии (Social Engineering Attack).
Она не использовала никаких хакерских технологий, не написала ни строчки кода и не отправила вирусы ссылки. Она атаковала мое доверие, мое чувство профессиональной идентичности, мое «желание контент-мейкера быть интервьюированным».
В тот момент мне пришло в голову одно слово —— уязвимость нулевого дня (0-day vulnerability).
2. Человеческий 0-Day: уязвимость, которая никогда не устаревает, атака, которая всегда онлайн
Возможно, вы слышали термин «уязвимость 0-Day» —— в области кибербезопасности он представляет собой угрозу最高 уровня.
«0-Day» изначально был чисто техническим термином. Впервые он появился в подземных BBS 1980-1990-х годов: хакеры использовали «zero-day software» для обозначения «новых программ, которые вышли 0 дней назад, еще не были обнародованы и для которых ни у кого нет патчей».
Поскольку разработчики еще не знали о существовании уязвимости, хакеры могли использовать ее для вторжения«в день 0»; позже этот термин эволюционировал в саму «уязвимость нулевого дня», а также «атаку нулевого дня» против нее. Обычные сочетания для 0-day:
-
Уязвимость нулевого дня (0-day vulnerability): поставщик полностью не осведомлен, патчей еще нет.
-
Эксплуатация нулевого дня (0-day exploit): код атаки, написанный针对 этой уязвимости.
-
Атака нулевого дня (0-day attack): вторжение, осуществленное с использованием этой уязвимости.
Поскольку нет патчей и правил для блокировки, атаки нулевого дня всегда считались «угрозой最高 уровня».
Но вы, возможно, никогда не задумывались, что у самих людей также есть «уязвимости 0-Day».
Они скрыты не в каком-то коде на сервере, а глубоко в инстинктивных реакциях, выработанных человечеством за тысячи лет эволюции. Вы думаете, что просто сидите в интернете, работаете, получаете информацию, но на самом деле вы уже暴露рованы无数默认 открытым психологическим уязвимостям.
Например:
Вы ли, увидев аккаунт с синей галочкой, по умолчанию считаете его «официальным»?
Услышав «места ограничены» или «мероприятие скоро закончится», вы ли сразу начинаете нервничать?
Сталкиваясь с «аномальным входом в аккаунт» или «заморозкой активов», вы ли忍不住 нажимаете, чтобы проверить?
Это не глупость и не небрежность, это механизм выживания, выработанный человечеством в процессе эволюции. Точнее говоря, это человеческая природа 0-Day, которая была многократно проверена и отточена мошенниками и хакерами, а затем weaponized.
2.1 Что такое человеческий 0-Day?
Мы можем понять эту концепцию следующим образом:
Человеческий 0-Day относится к тем психологическим уязвимостям человека, которые могут многократно использоваться для атак методом социальной инженерии, но не могут быть полностью устранены техническими средствами.
Технические уязвимости 0-Day можно заблокировать, установив патч. Но человеческий 0-Day практически неизлечим. Он записан в нашем стремлении к безопасности, в нашем естественном доверии к авторитетам, в нашем инстинктивном импульсе «получить выгоду» и «не отстать от других».
Для этого не нужны сложные технологии или код, достаточно одной фразы, одного знакомого значка, одного письма, которое «выглядит как настоящее». Не нужно взламывать ваше устройство, нужно только обойти ваш мозг —— точнее, обойти время, которое вы тратите на размышления.
Кроме того, у него нет механизма «обновления», и никакое антивирусное ПО не может его остановить. Каждый человек онлайн по умолчанию暴露рован в зоне атаки.
2.2 Три характеристики человеческого 0-Day
«Человеческий 0-Day» страшен тем, что обладает тремя ключевыми характеристиками, превосходящими технические уязвимости.
Во-первых, он跨越 эпохи. Эти механизмы психологической реакции几乎 записаны в генах эволюции человечества. В эпоху сырого мяса и крови наш страх (например, перед огнем, змеями) и инстинктивная реакция были необходимы для выживания; абсолютное подчинение «вождю» в племени было основой сплоченности группы. Прошли тысячи лет, эти механизмы все еще сохраняются в наших цепочках принятия решений.
Во-вторых, он跨越 культуры. Неважно, из какой вы страны, где учились и есть ли у вас технический背景. Известная хакерская группа Lazarus из Северной Кореи может использовать английский язык, чтобы обмануть сотрудников Bybit, корейский язык, чтобы обмануть перебежчиков, и китайский язык, чтобы обмануть крипто-KOL в Telegram. Язык можно перевести, человеческую природу переводить не нужно.
Наконец, его можно массово воспроизводить. Вы, возможно, все еще думаете, «целевой ли я». На самом деле攻击者 давно не нужно «целиться» ни в кого. Один сценарий, одна фраза, копируй и вставляй, и можно отправить десяткам тысяч людей. В мошеннических парках Камбоджи и Северной Мьянмы мошенники после 8 часов «обучения фразам» могут «выйти на работу», ежемесячный «оборот» составляет миллионы долларов —— практически без затрат, но成功率远超 традиционные фишинговые письма.
Это не уязвимость, это индустрия.
2.3 Ваш мозг запускает«социальный интерфейс», открытый по умолчанию
Если сравнить человеческий мозг с операционной системой, то многие наши мыслительные реакции на самом деле представляют собой набор всегда работающих API —— функций психологического интерфейса.
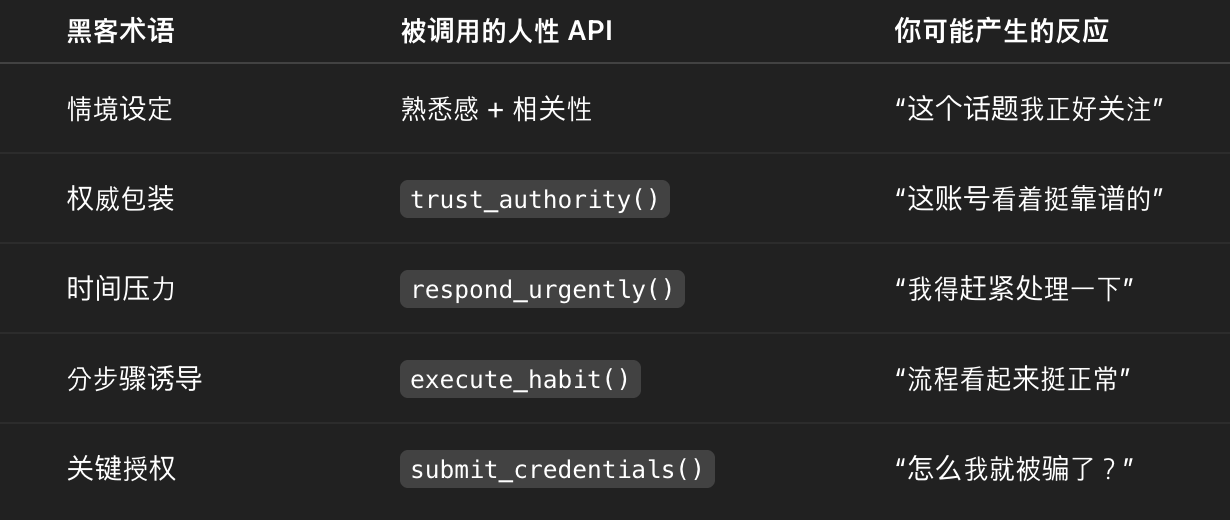
У этих API нет кода, и их нельзя отключить. Пока вы человек, они открыты по умолчанию. Например:
-
Отправьте личное сообщение от аккаунта с синей галочкой, и это запустит ваш механизм доверия к «авторитету»;
-
Начните с фразы «В вашем аккаунте могут быть аномальные операции», и это вызовет вашу реакцию страха за риски активов;
-
Добавьте фразу «Уже 300 000 человек участвуют», и вы почувствуете «Я не могу пропустить»;
Затем скажите «Обработка ограничена по времени, осталось 20 минут», и ваше рациональное суждение будет сжато до минимума.
В течение всего процесса им не нужно вас удерживать, пугать или даже лгать. Им нужно лишь произнести сценарий, который достаточно соответствует вашим ожиданиям, чтобы вы сами нажали на ссылку, сами зарегистрировались на платформе, сами скачали приложение ——就像 в моем опыте обмана, каждый шаг был добровольным, все было主动.
По-настоящему страшно то:
Вы думаете, что «управляете программой», но на самом деле вы являетесь объектом, который «вызывается программой».
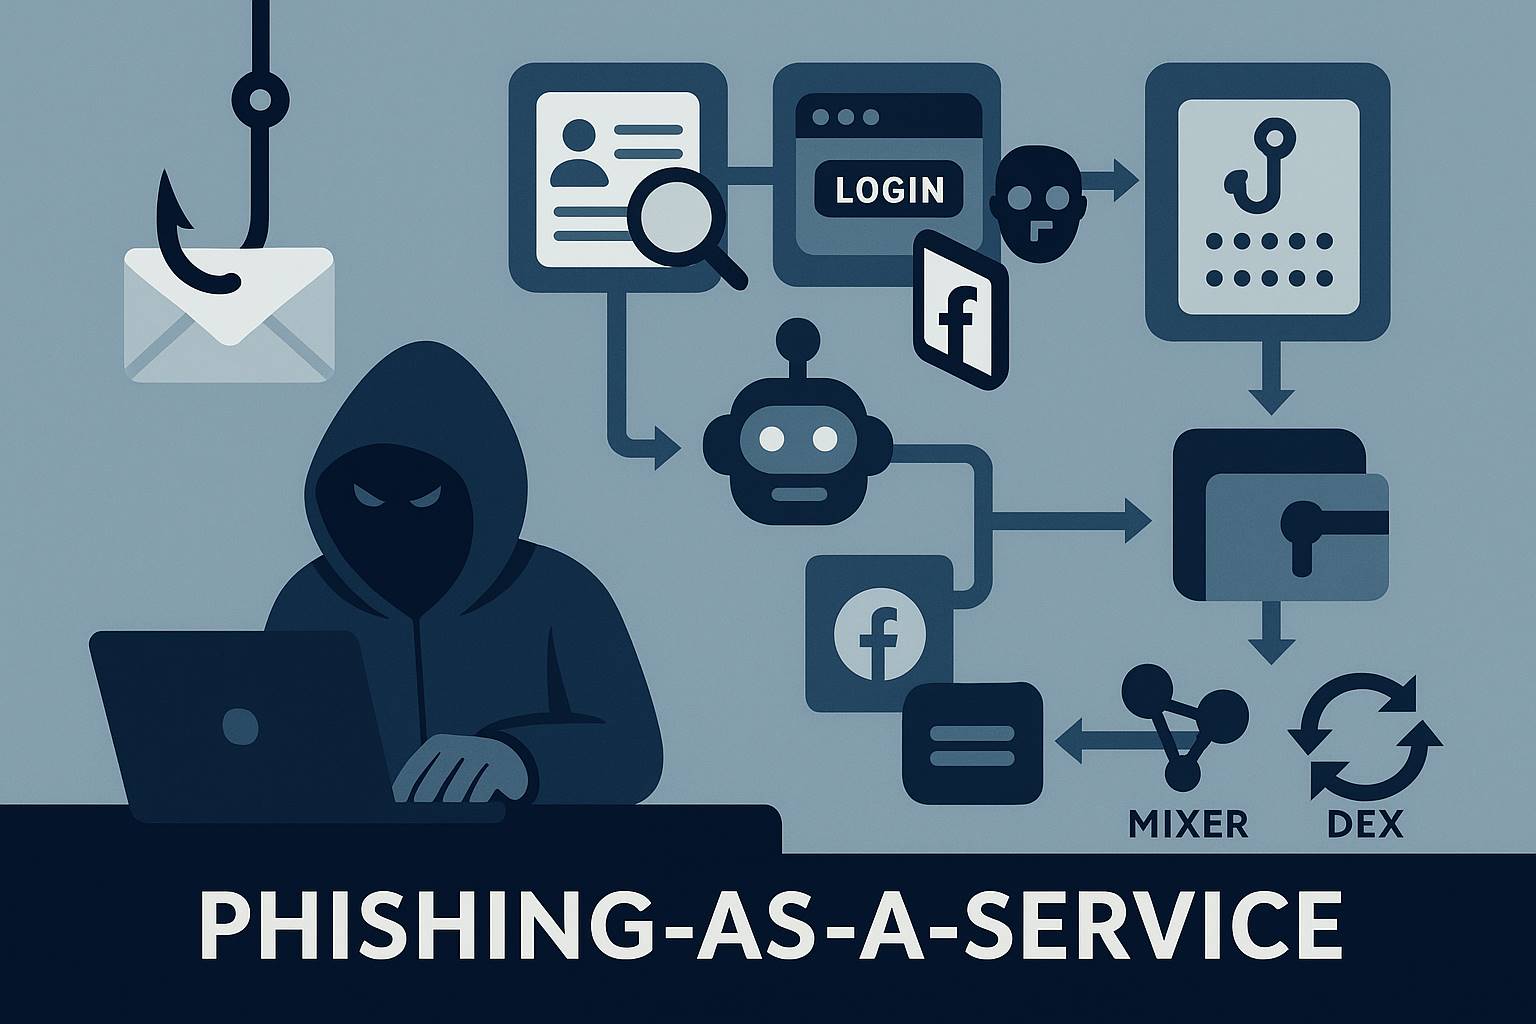
Это больше не какой-то мошенник, который «ловит рыбу», это целая сеть фабрик сценариев, систем обслуживания клиентов и процессов отмывания денег,组成的 фишинг как услуга (Phishing-as-a-Service).
У таких атак нет «исправляемых» уязвимостей, есть только «всегда используемая» человеческая природа.
3. Это не ваш личный кризис, это глобальная война восприятия
Поняв концепцию «человеческого 0-Day», я глубоко осознал, что я не единственный случай и не исключение.
Я всего лишь одна из пешек в этой точно нацеленной глобальной психологической атаке —— как и миллионы обычных людей, я подвергался массовому управлению одним и тем же «сценарием социальной инженерии».
Оружие хакеров давно не клавиатура и код, а «дизайн ситуации, маскировка под авторитет и сценарии доверия»; и вся экосистема атак уже эволюционировала从 «индивидуальных преступлений» в индустриальную модель «фабрика контента + конвейер сценариев».
3.1 «Черная дыра» криптоактивов: 43% потерь —— не взлом, а обман
Согласно отчету Chainalysis《Crypto Crime Report 2025》: в 2024 году прямые убытки от кражи криптоактивов в мире достигли 2,2 млрд долларов, утечка закрытых ключей (обычно вызванная фишингом, социальной инженерией и т.д.) составила 43,8%, около 960 млн долларов.
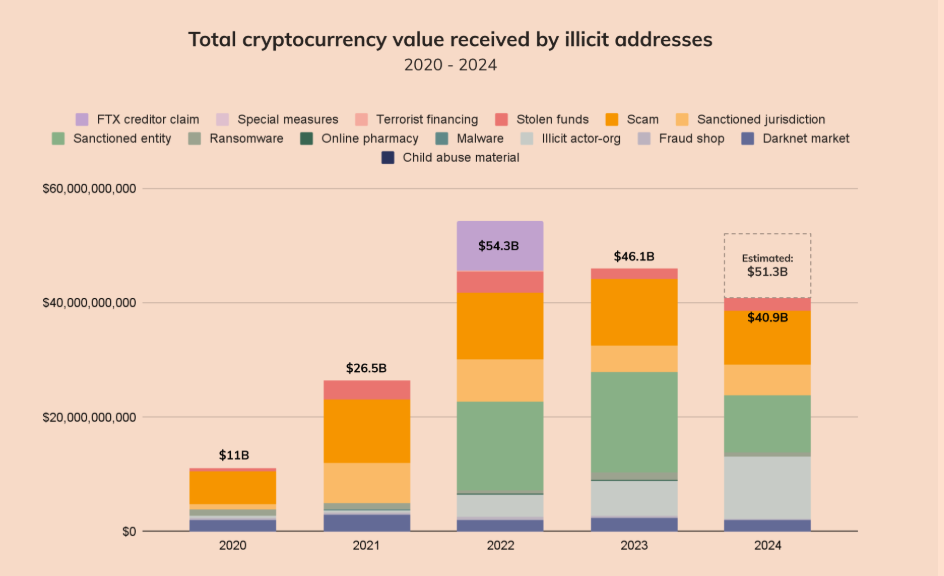
Это означает, что из каждых 5 долларов почти 2 доллара были потеряны не из-за технических уязвимостей или скриптов атак, а из-за точного управления человеческой природой, когда пользователи主动 «отдали ключи».
Эти атаки не вторгаются в кошельки, не взламывают контракты, не перехватывают узлы. Им нужно лишь отправить письмо, личное сообщение, поддельную личность,一段 «индивидуально подобранную诱导 фразу».
Убытки часто происходят в тот момент, когда вы нажимаете на ссылку или вводите сид-фразу.
Это не сбой системы, это каждый из нас в режиме восприятия «доверия по умолчанию» снова и снова вручную открывал заднюю дверь.
3.2 Фабрика хакерских сценариев: 1,3 млрд долларов когнитивного грабежа от Lazarus Group
Если вы думаете, что эти атаки разрознены и несистемны, вам нужно познакомиться с самой «профессиональной» командой социальной инженерии в мире —— Lazarus Group, из Северной Кореи, поддержка на государственном уровне, глобальные операции.
Согласно данным отслеживания нескольких компаний безопасности:
-
В 2024 году Lazarus инициировала более 20 основных событий атак социальной инженерии;
-
Объектами атак были: Bybit, Stake.com, Atomic Wallet и другие основные криптоплатформы;
-
Способы совершения преступлений включали: фальшивый найм (резюме + программное обеспечение для собеседований), маскировка под поставщиков, письма о сотрудничестве, приглашения на подкасты и т.д.;
-
Годовая кража активов превысила 1,34 млрд долларов, что составляет почти 61% от общей суммы криптоатак в мире.
Что еще более удивительно, эти атаки几乎 не использовали никаких уязвимостей системного уровня, полностью полагаясь на «сценарий + упаковка + психологический фишинг».
Вы не их техническая цель, вы их когнитивный интерфейс.
Они изучают ваш язык, привычки, информацию о личности; они имитируют знакомые вам компании, друзей, платформы; они не хакеры, они больше похожи на команду контента для психологического управления.
3.3 Хакеры атакуют не кошельки, а перехватывают«систему доверия» вашего мозга
Давайте восстановим суть всей ситуации:
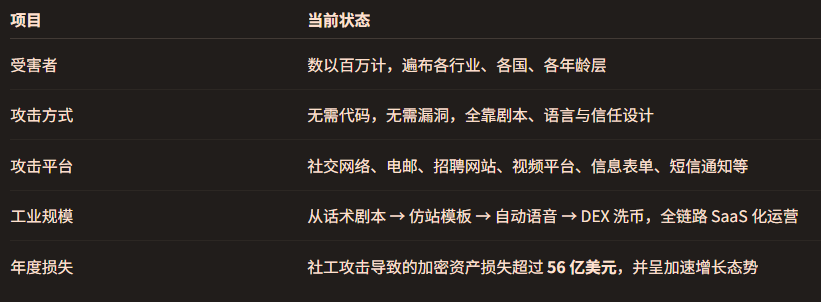
В конечном счете, все это не катастрофа на уровне системы, а крах доверия по умолчанию на уровне пользователя.
攻击者 не взломали пароль вашего кошелька, но они прорвались через те несколько секунд колебаний в вашей когнитивной системе.
Вас убил не вирус, а вы сами, в хорошо упакованном сценарии, шаг за шагом пошли к ошибочной кнопке «Подтвердить».
Возможно, вы подумаете: «Я не сотрудник биржи, не KOL, в кошельке тоже не много монет, вряд ли кто-то будет целиться в меня?»
Но реальность такова:
Атаки давно не «специально разработаны для вас», а «只要 вы соответствуете шаблону, есть сценарий, который точно упадет на вас».
-
Вы публиковали адрес? Они придут«рекомендовать инструменты»;
-
Вы отправляли резюме? Они придут«отправить ссылку на собеседование»;
-
Вы писали статьи? Они придут«пригласить к сотрудничеству»;
-
Вы сказали в группе, что кошелек ошибается? Они сразу придут«помочь исправить».
Они смотрят не на то, есть ли у вас деньги, а на то, вошли ли вы в условия триггера сценария.
Вы не исключение, вы просто刚好 «запустили систему автоматической доставки».
Вы не наивны, вы просто еще не осознали: человеческая природа —— это самое核心 поле битвы в эту эпоху.
Далее я разберу самое核心 тактическое оружие в этой войне —— сам сценарий атаки. Вы увидите, как они оттачиваются шаг за шагом, каждый прием нацелен на«операционную систему по умолчанию» в глубине вашего сердца.
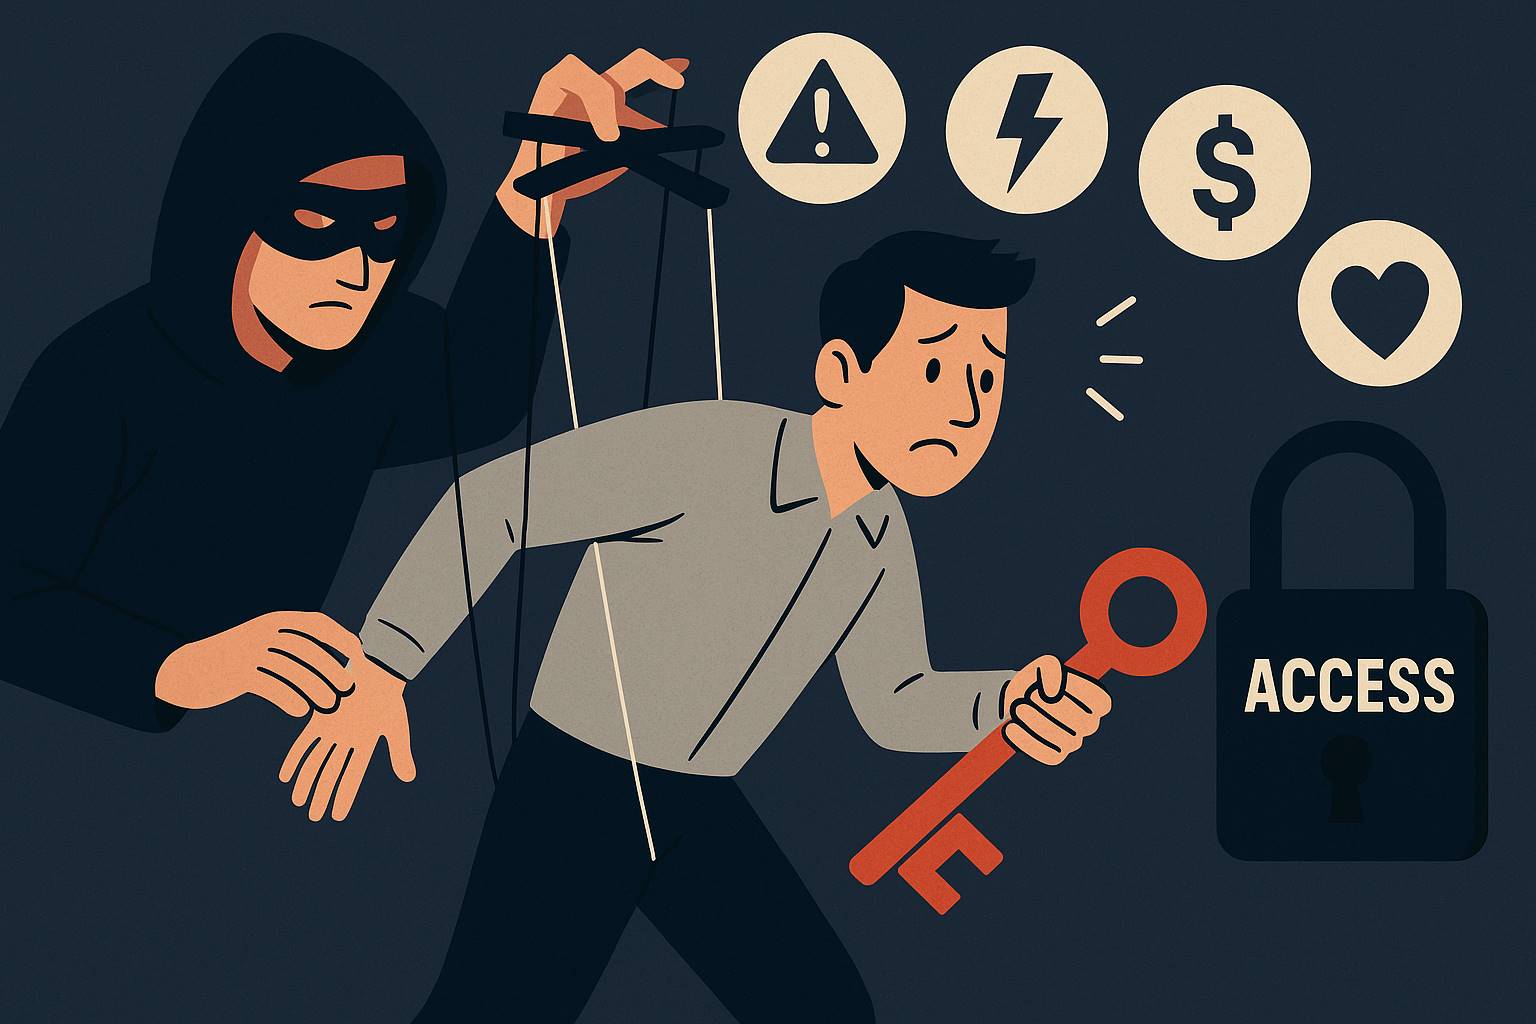
4. Сценаризированная атака: шаг за шагом вызывает ваш«человеческий API»
99% атак социальной инженерии —— это не то, что вы случайно нажали не туда, это то, что вас шаг за шагом«направляли нажать правильно».
Это звучит как фантазия, но факт ——
В процессе, когда вы думаете«просто ответить на сообщение»,«просто зарегистрироваться на платформе», вы на самом деле уже попали в тщательно срежиссированный психологический сценарий对方. Каждый шаг —— это не насильственный контроль, а хитрый дизайн, заставляющий вас охотно идти к концу атаки.
4.1 Процесс атаки —— это цепочка когнитивного управления
Перестаньте думать, что«быть обманутым» —— это потому, что вы нажали на какую-то ссылку или скачали какое-то приложение. Настоящая атака социальной инженерии —— это никогда не вопрос одного действия, это вопрос психологического процесса.
Каждый клик, каждый ввод, каждое подтверждение —— на самом деле это对方 вызывает«ярлыки поведения», уже записанные в вашем мозгу.
Давайте восстановим наиболее распространенный пятишаговый сценарий атаки хакеров:
【Шаг 1】Настройка ситуации (Context Priming)
Хакеры сначала设计 сценарий, в который вы«готовы поверить».
-
Вы медиа-работник? Они называют себя редактором CoinDesk и приглашают вас на интервью;
-
Вы работаете в компании? Они говорят, что вы выбраны для участия в«продвинутом тестировании»;
-
Вы разработчик Web3? Они扮成 проектную сторону с приглашением к сотрудничеству;
-
Вы обычный пользователь? Они пугают вас«аномалией аккаунта» или«заморозкой транзакции».
Эти сценарии не жестки, они高度 соответствуют вашей личности, роли и повседневным потребностям. Заставляя вас естественно вжиться, не задумываясь. Это крючок, это и якорь.
▶ Классическим примером является случай с журналистом, который я глубоко анализировал ранее. Он просто求助客服 Ledger в Twitter, в результате это«разумное» сообщение стало входом для точной доставки хакеров.
【Шаг 2】Упаковка авторитета (Authority Framing)
Имея вход, нужно еще сформировать доверие.
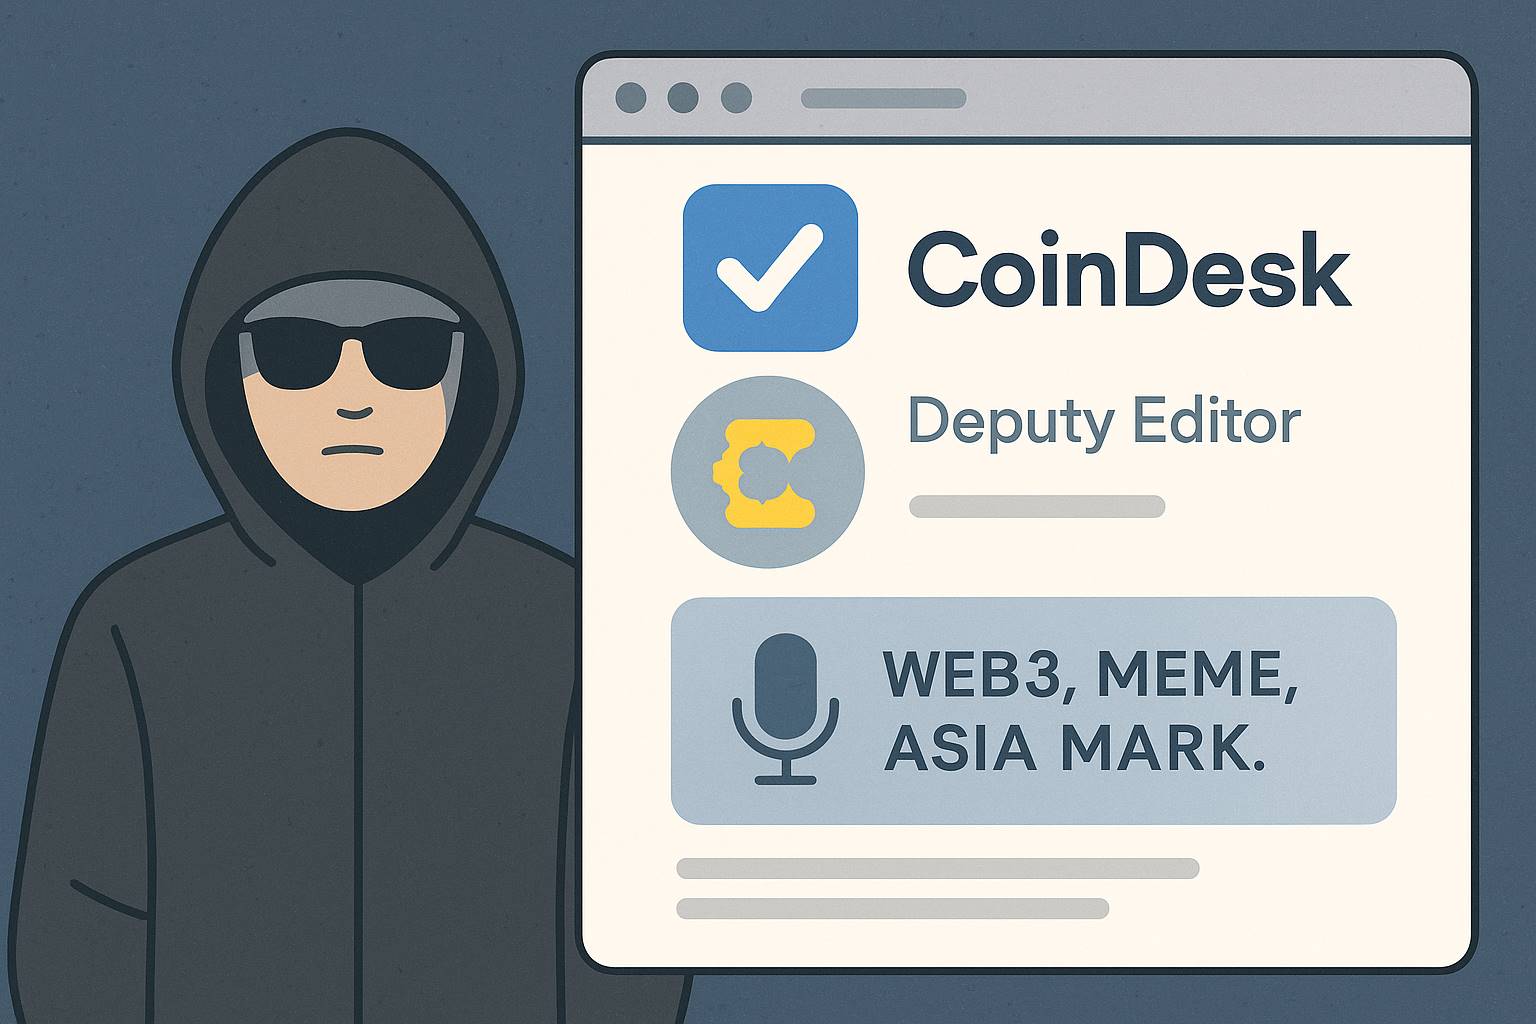
攻击者 будут использовать знакомые вам визуальные символы —— синяя галочка верификации, логотип бренда, официальный тон.
Они даже могут клонировать домен официального сайта (например, заменить coindesk.com на coindesk.press), добавить реальные и到位 темы подкастов, скриншоты или образцы, чтобы весь сюжет выглядел«как настоящий».
▶ В моем случае对方 в профиле написал должность в CoinDesk, темы охватывали Web3, MEME и азиатский рынок —— идеально попав в психологическую мишень меня как создателя контента.
Этот прием как раз是为了 активировать функцию«trust_authority()» в вашем сердце —— вы думаете, что оцениваете информацию, но на самом деле вы просто по умолчанию доверяете авторитету.
【Шаг 3】Давление времени (Scarcity & Urgency)
Прежде чем вы полностью успокоитесь,对方 сразу ускорит темп.
-
«Встреча скоро начнется»
-
«Ссылка скоро истечет»
-
«Если не обработать в течение 24 часов, аккаунт будет заморожен»
—— цель таких формулировок только одна: заставить вас не успеть проверить,只能 сделать как сказано.
▶ В классическом случае взлома Bybit группой Lazarus они намеренно выбрали время перед окончанием рабочего дня сотрудников, отправив«материалы для собеседования» через LinkedIn, создав двойное психологическое давление«спешка + высокое искушение», точно попав в слабый момент对方.
【Шаг 4】Инструкция к действию (Action Step)
Этот шаг критически важен. Хакеры не будут запрашивать все разрешения сразу, а направят вас постепенно完成 каждое ключевое действие:
Нажать на ссылку → Зарегистрировать аккаунт → Установить клиент → Авторизовать доступ → Ввести сид-фразу.
Каждый шаг кажется«нормальной операцией», но это и есть ритмический дизайн сценария.
▶ В моем опыте对方 не отправил архив напрямую, а через«регистрацию по коду приглашения + синхронизация установки»分散ил бдительность на несколько этапов, заставляя вас на каждом этапе产生 иллюзию«должно быть все в порядке».
【Шаг 5】Ключевая авторизация (Extraction)
Когда вы осознаете, что что-то не так, часто уже поздно.
На этом этапе攻击者 либо诱导 вас ввести сид-фразу, закрытый ключ, либо через бэкдор программного обеспечения тихо获取 ваши session, cookies или файлы кэша кошелька.
Как только операция завершена, они сразу переведут активы и в кратчайшие сроки完成 процесс микширования, вывода и очистки.
▶ Дело о краже 1,5 млрд долларов у Bybit было完成 в очень короткое время, включая получение разрешений, разбиение переводов и весь процесс микширования, практически не оставляя шансов на возврат.
4.2 Почему этот процесс几乎 не fails?
Ключ в том: он не побеждает вашу техническую систему, а заставляет вас主动«отключить» свою систему защиты.
От первого шага«Кто вы», до второго шага«Кому вы верите», затем до третьего шага«Вы не успеваете думать», до последнего«Вы сами нажали кнопку выполнения» —— этот процесс не насильствен, но слой за слоем точен, каждый шаг нацелен на«автоматический реактор» в вашей психике.
В психологии это состояние называется Fast Thinking —— быстрое мышление. Оно означает, что когда человек находится в состоянии тревоги, возбуждения или срочности, мозг пропускает логический анализ и непосредственно принимает решения, используя эмоции и опыт. Чтобы понять принципы и механизмы behind this, рекомендую действительно прочитать книгу«Думай медленно... решай быстро».
А хакеры лучше всего умеют создавать среду, которая переводит всего человека в режим быстрого мышления (Fast Thinking).
Поэтому запомните эту самую ключевую фразу:
Атака социальной инженерии —— это не прорыв вашей линии обороны, а шаг за шагом приглашение вас«主动 открыть дверь».
Она не взламывает ваш алгоритм шифрования блокчейна, но идеально обходит самую关键«пользовательскую防火墙» —— вас самих.
Тогда, если«человеческий 0-Day» нельзя исправить технически, есть ли привычка, железное правило, которое позволит вам нажать паузу перед триггером сценария?
Ответ: да.
Это называется«Железное правило 5 секунд».
5. Железное правило 5 секунд: минимальный план действий для взлома человеческого 0-Day
К этому моменту нам стало очень ясно:
Цель атаки социальной инженерии —— никогда не ваш кошелек и не ваш телефон —— ее настоящая цель —— ваша система реакции мозга.
Это не насильственная атака, которая пробивает линию обороны одним ударом, а игра когнитивного управления, like варка лягушки в теплой воде: одно личное сообщение, одна ссылка, один看似 профессиональный диалог, направляющий вас шаг за шагом«добровольно» в ловушку.
Тогда, если攻击者«вызывают вашу программу», как вы можете прервать этот автоматический процесс?
Ответ на самом деле очень прост, нужно сделать всего одну вещь:
Когда кто-то требует от вас ввести сид-фразу, нажать на ссылку, скачать программное обеспечение или заявляет о себе как об авторитете —— вы принудительно останавливаетесь и считаете 5 секунд.
Это правило звучит незначительно, но при执行 оно становится:
«Патчем человеческой природы» с минимальными затратами и максимальной выгодой.
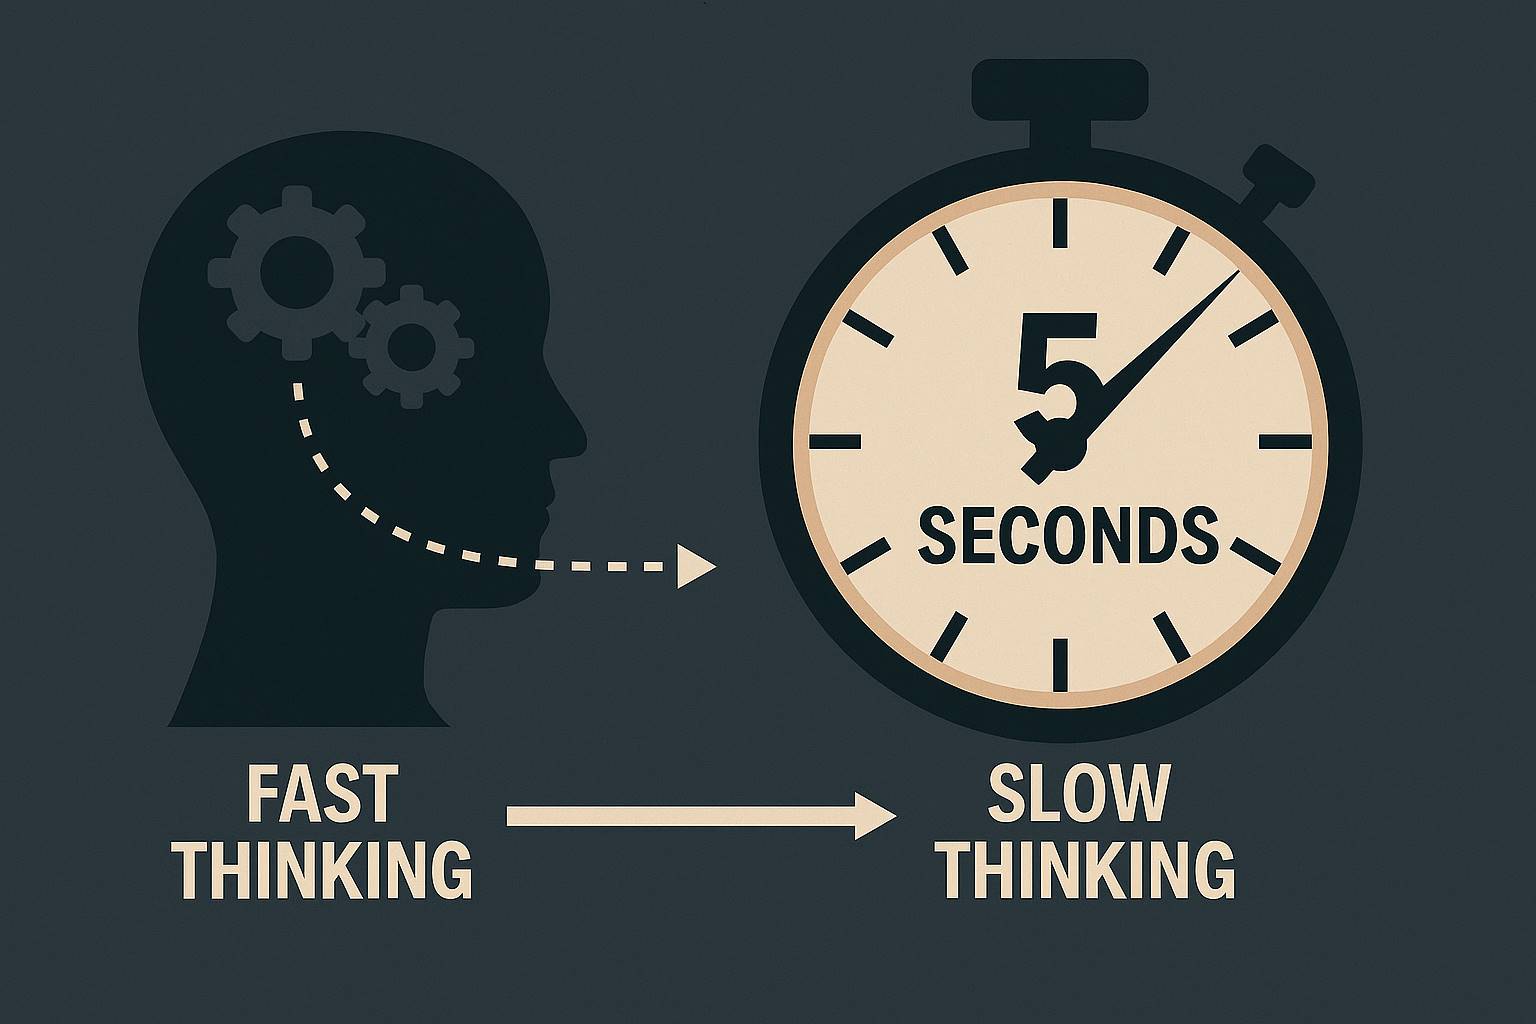
5.1 Никакая техническая защита не устоит против вашей быстрой руки
Вы можете спросить: «Я не новичок, я использую холодный кошелек, мультиподпись, двухфакторную аутентификацию, зачем мне еще какое-то«Железное правило 5 секунд»?»
Действительно, в современном мире Web3 уже построен целый набор многоуровневых стеков технологий безопасности:
-
Вход в аккаунт с помощью Passkey;
-
Оффлайн-подписание транзакций с помощью Ledger или Trezor;
-
Открытие подозрительных ссылок в песочнице Chrome;
-
Проверка каждого установочного пакета с помощью macOS Gatekeeper;
-
Мониторинг поведения подключения устройств с помощью системы SIEM.
Эти инструменты сильны, но самая большая проблема в том: вы часто не успеваете их использовать.
-
Проверяли ли вы подпись, когда скачивали то приложение?
-
Сравнивали ли вы написание домена перед вводом сид-фразы?
-
Открывая личное сообщение«Системная аномалия, пожалуйста, исправьте», думали ли вы сначала проверить историю аккаунта?
Большинство людей не неспособны к защите, а просто не успели запустить защиту.
Поэтому нам нужно«Железное правило 5 секунд», оно не против технологий, а выигрывает время для технологий.
Оно не сражается за вас, но может«позвать вас назад» перед тем, как вы«быстро нажмете».
-
Подумайте секунду: «Эта ссылка надежна?»
-
Посмотрите: «Кто это отправил?»
-
Остановитесь: «Почему я должен спешить нажимать?»
Эти короткие 5 секунд —— это время онлайн вашей когнитивной системы, и это предпосылка для того, чтобы все ваши технические защиты вступили в силу.
5.2 Логика поведенческой науки за«Железным правилом 5 секунд»
Почему именно 5 секунд, а не 3 секунды, 10 секунд?
Это основано на экспериментальных доказательствах и нейробиологических объяснениях, предложенных писателем в области поведенческой науки Мел Роббинс в книге《The 5 Second Rule》и выступлении на TEDx.
Роббинс обнаружила:
Когда вы отсчитываете 5-4-3-2-1 в течение первых 5 секунд после возникновения импульса к действию и сразу делаете первый шаг, префронтальная кора мозга принудительно активируется, тем самым«захватывая» цепь прокрастинации и избегания эмоционального мозга, позволяя рациональному мышлению временно взять на себя управление решением.
Обратный отсчет по сути является metacognition («инициатором метакогниции»):
-
Прерывание инерции —— отсчет секунд эквивалентен нажатию кнопки«Пауза» для мозга, прерывая автоматизированное прокрастинацию или импульсивное поведение;
-
Запуск рациональности —— обратный отсчет заставляет вас сфокусироваться на настоящем, префронтальная кора пробуждается, переводя вас в режим«медленного мышления»;
-
Триггер микро-действия —— как только обратный отсчет заканчивается, немедленно двигайтесь или говорите, мозг воспримет этот шаг как свершившийся факт, и сопротивление последующим действиям резко снизится.
Психологические эксперименты показывают, что только с помощью этого простого技巧成功率 участников в самоконтроле, преодолении прокрастинации и сценариях социальной тревожности значительно повышается; случаи самой Роббинс и миллионов читателей также многократно подтверждают это.
Обратный отсчет 5 секунд —— это не заставление вас ждать, а allowing вашей рациональности«встать в очередь вне очереди».
В мошенничестве социальной инженерии эти 5 секунд достаточно, чтобы переключиться с«автоматического открытия» на«сомнение и проверку», тем самым разрушая временное давление сценария对方.
Поэтому«Железное правило 5 секунд» —— это не мистика, а«когнитивное экстренное торможение», поддерживаемое нейробиологией и исследованиями метакогниции.
Его стоимость почти нулевая, но на самом关键 входе поведения оно может真正 вывести все последующие технические средства (двухфакторная аутентификация, холодный кошелек, песочница браузера……) на передний план.
5.3 Сценарии высокого риска: в этих 3 случаях немедленно остановитесь, не колеблитесь
Я обобщил ситуации, в которых происходит более 80% атак социальной инженерии. Если вы столкнетесь с следующими тремя ситуациями в реальности, немедленно выполните Железное правило 5 секунд:
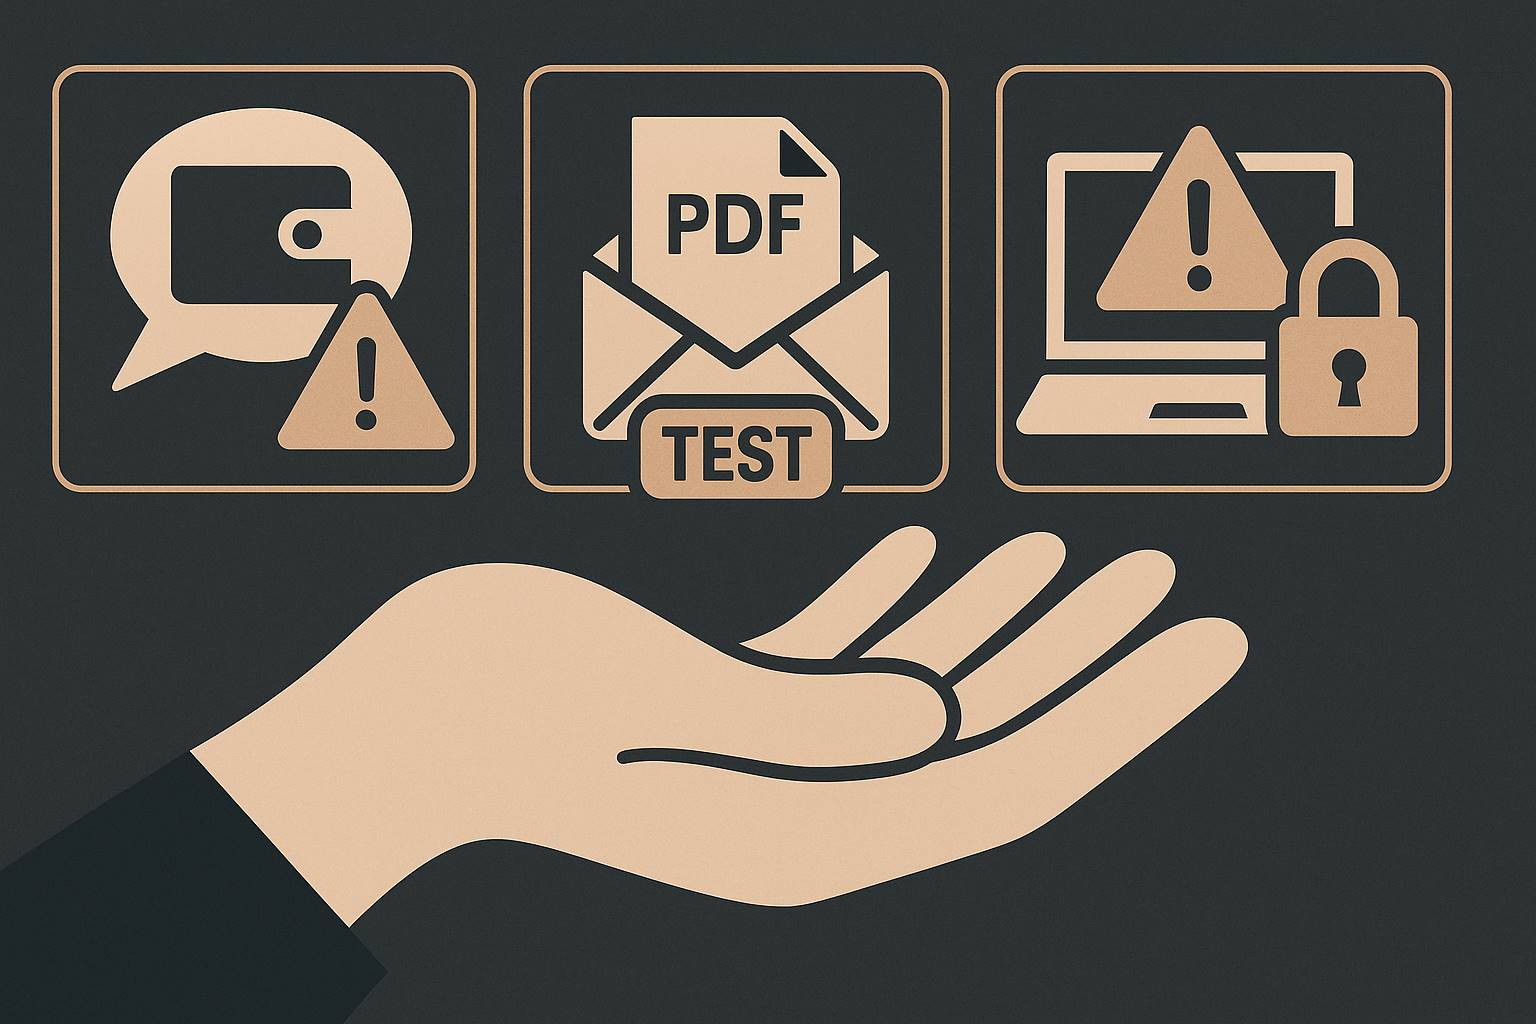
Сценарий 1: «С вашим кошельком проблема, я помогу вам исправить»
Вы求助 на социальной платформе, через несколько минут аккаунт с синей галочкой,自称«официальный客服», пишет вам в личку и заботливо прилагает«ссылку на исправление» или«инструмент синхронизации».
-
Остановитесь: не отвечайте, не нажимайте.
-
Подумайте: какая история у этого аккаунта? Менялась ли аватарка?
-
Проверьте: найдите каналы客服 на официальном сайте или погуглите этот домен.
Многие мошенничества начинаются именно с этой«своевременной помощи». Вы думаете, что对方 помогает вам в беде, на самом деле это预设 сценарий.
Сценарий 2: «Поздравляем, вы выбраны для внутреннего тестирования / собеседования / интервью»
Вы получаете полностью форматированное приглашение по почте,对方 выглядит как крупная отраслевая компания, тон официальный, также приложен PDF или ссылка на скачивание программного обеспечения.
-
Остановитесь: не спешите нажимать на файл, сначала проверьте домен отправителя.
-
Подумайте:真的 ли Coinbase будет использовать вложение zip? Почему CoinDesk должен использовать LapeAI?
-
Посмотрите: когда был зарегистрирован этот сайт? Не ошиблись ли буквы в написании?
▶ Мой случай —— типичный пример этого сценария.对方 использовал не грубое мошенничество, а изысканную маскировку. Он пришел не обмануть вас на деньги на еду, он пришел захватить ваш кошелек.
Сценарий 3: «Аномальный вход в ваш аккаунт, пожалуйста, подтвердите личность»
Этот тип мошенничества наиболее распространен, письмо с кричащим заголовком«Предупреждение» или短信, прилагается срочная ссылка, в тоне еще присутствует давление«Если не обработать, будет заморожено».
-
Остановитесь: не нажимайте на ссылку в短信, прямо откройте официальный сайт для входа и проверки.
-
Подумайте: официальное уведомление будет这么 срочным? Тон похож на шаблон?
-
Проверьте: конец邮箱 отправителя google.com или g00gle.co?
Этот сценарий попадает в ваш страх и чувство ответственности,一旦 вы нажмете, последствия immediate.
5.4 Почему это железное правило подходит всем?
Вам не нужно быть охотником на хакеров, не нужно учиться холодной подписи, холодному кошельку, не нужно устанавливать кучу блокировщиков и плагинов. Вам нужно только:
-
Обратный отсчет 5 секунд
-
Задать себе один вопрос
-
Проверить источник (Google / домен / история твитов)
Это ——«поведенческий патч», который вы накладываете на«человеческий 0-Day».
У этого железного правила нет порога, нет затрат, и оно не зависит от обновлений технологий. Оно зависит только от одного —— готовы ли вы остановиться и подумать в关键 узле.
Это —— самый простой, самый практичный и самый универсальный«человеческий防火墙» для взлома сценарных атак.
Заключение: 5 секунд осторожности —— свобода на всю жизнь
Изначально я просто хотел записать опыт«почти быть обманутым».
Увидев скопированный мошеннический сайт, тот же ошибочный заголовок страницы, фишинговый домен, зарегистрированный всего три дня назад…… я осознал:
Это не индивидуальная ошибка суждения, а целый конвейер сценариев, который массово собирает доверие в глобальном масштабе.
Оно полагается не на техническую атаку, а на ту секунду колебаний, когда вы«нажимаете».
Вы думаете, что холодный кошелек непобедим, но вручную отдаете сид-фразу; вы думаете, что синяя галочка надежна, но это всего лишь маскировка за 8 долларов; вы думаете, что вы не важны, но вы正好 вписались в написанный ими сценарий.
Атака социальной инженерии —— это не взлом системы, а шаг за шагом захват вашего восприятия.
Вам не нужно овладевать холодной подписью, не нужно изучать авторизацию адресов, нужна только одна маленькая привычка:
В关键 момент принудительно остановите себя на 5 секунд.
Посмотрите, стоит ли этот аккаунт, эта ссылка, эта причина вашего доверия.
Эти 5 секунд —— не медленность, а трезвость; не подозрительность, а достоинство.
Когда восприятие становится полем битвы, каждый ваш клик —— это голосование.
5 секунд осторожности —— свобода на всю жизнь.
Желаю, чтобы вы не стали следующей жертвой, и желаю, чтобы вы переслали это сообщение следующему человеку, который, возможно, еще не успел колебаться.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @yzdxs8