


Три десятых биткоинов подвержены квантовому риску — откуда они?
Автор: Рафаэль Шульце-Крафт
Перевод: Chopper, Foresight News
Недавние отраслевые исследования сосредоточились на новой угрозе безопасности биткоина — квантовом риске: какие биткоины в текущем состоянии хранения подвержены квантовым атакам? Ключевым критерием оценки является вопрос, был ли открыт публичный ключ при выводе монет с адреса. Согласно статистике, в сети уже выявлено 6,04 млн биткоинов, подверженных квантовому риску, что составляет 30,2 % от общего объёма эмиссии; остальные 13,99 млн биткоинов (69,8 %) находятся на адресах, где публичные ключи не были раскрыты, и поэтому пока не подвержены данному риску. Эти данные в целом соответствуют выводам недавних исследований.
Мы классифицируем данный риск на два типа. Первый — структурный риск: выходы определённых типов скриптов изначально раскрывают публичный ключ. Второй — операционный риск: некоторые криптовалюты изначально могли быть защищены, однако их публичные ключи стали известны из-за повторного использования адресов, частичных расходов или доверительного хранения, при этом сами биткоины по-прежнему остаются на этих адресах.
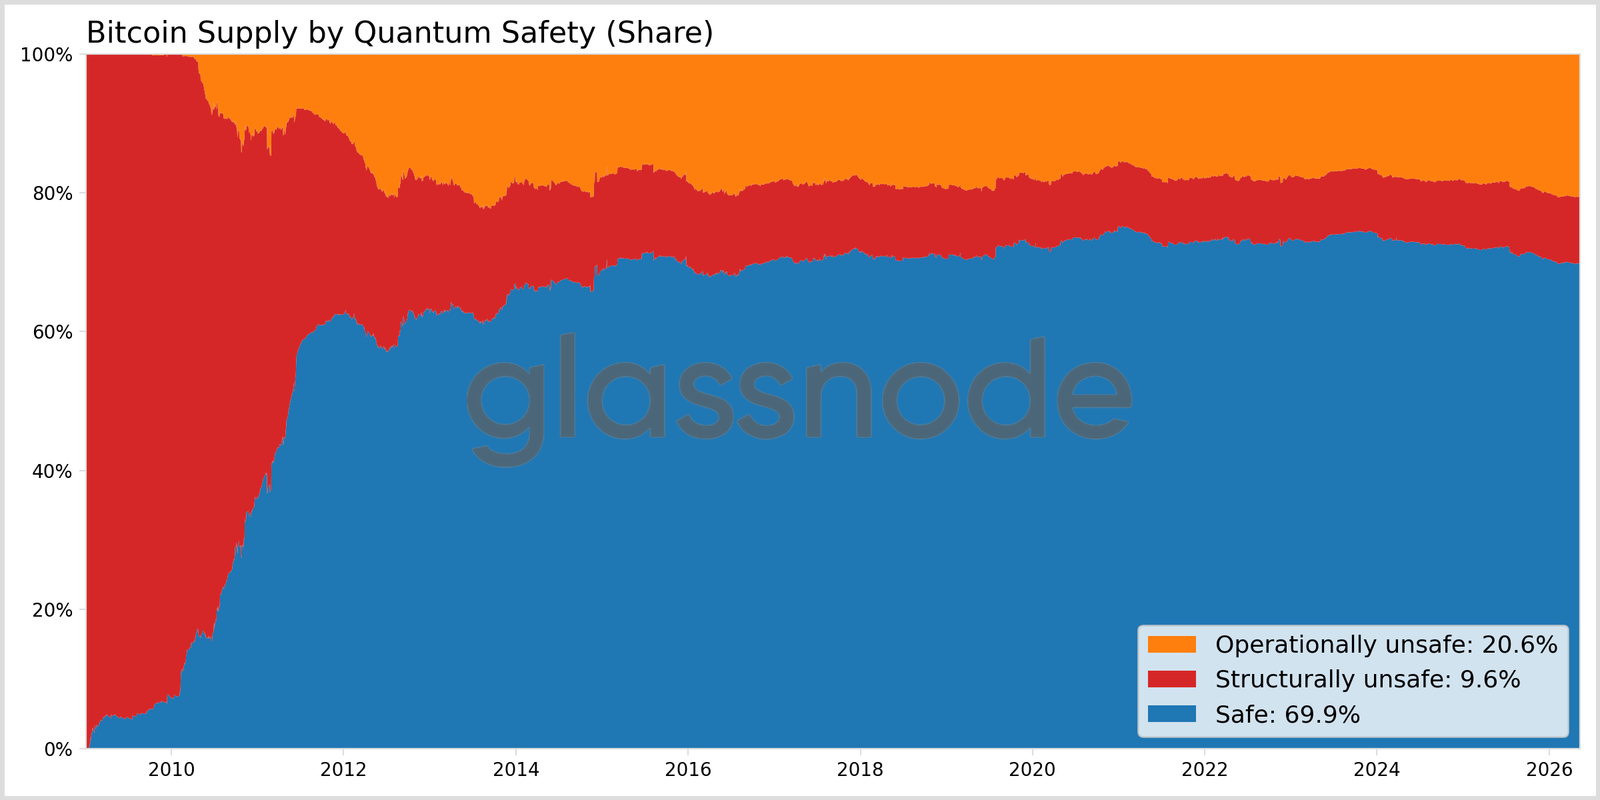
Распределение объёмов биткоинов, подверженных квантовому риску, по данным Quantum Safety
Биткоины со структурным риском составляют 1,92 млн единиц, или 9,6 % от общего объёма эмиссии; биткоины с операционным риском — 4,12 млн единиц, или 20,6 % от общего объёма эмиссии. Только биткоины, хранящиеся на биржах, составляют 1,63 млн единиц, что наглядно демонстрирует важность соблюдения правил использования кошельков и выбора подходящих моделей хранения активов для снижения риска раскрытия публичных ключей.
В данной статье не делаются оценочные суждения: ни о том, когда практические квантовые атаки станут возможны, ни о безопасности или платёжеспособности каких-либо организаций, осуществляющих хранение активов. Мы лишь количественно анализируем текущее состояние раскрытия публичных ключей в сети и различаем активы с постоянным высоким риском и активы, риск которых можно снизить путём оптимизации управления кошельками и правил хранения активов.
Простое объяснение риска раскрытия публичного ключа
Биткоин-активы контролируются приватным ключом, а публичный ключ используется сетью для проверки корректности подписи, созданной приватным ключом. В рамках традиционных криптографических систем невозможно восстановить приватный ключ по известному публичному ключу, поэтому активы считаются достаточно безопасными.
Угроза со стороны квантовых компьютеров заключается в следующем: криптографически применимый квантовый компьютер высокой производительности может использовать алгоритм Шора для обратного вычисления приватного ключа по известному публичному ключу. Соответственно, связанные с этим проблемы в блокчейне становятся тривиальными:
Если публичный ключ уже опубликован, то соответствующая криптовалюта считается скомпрометированной. Атакующему не нужно дожидаться перевода криптовалюты владельцем, поскольку публичный ключ уже доступен. Если же публичный ключ недоступен в цепочке, то в рамках данной конкретной модели статического хранения криптовалюта в настоящее время не подвержена риску.
В настоящей статье основное внимание уделяется риску активов в состоянии хранения, то есть монет, которые не перемещались, но чьи связанные публичные ключи уже были раскрыты. Это отличается от риска при переводе: в последнем случае публичный ключ становится известен только во время широковещательной рассылки и подтверждения транзакции, и это временный риск, относящийся к уровню расчётов по транзакциям; первый же представляет собой точно подсчитываемый риск «статичных» активов. Термин «безопасные активы», используемый в этой статье, означает лишь то, что публичные ключи этих активов не были раскрыты в процессе хранения; это не означает абсолютной квантовой устойчивости, гарантирующей защиту от всех будущих квантовых атак.
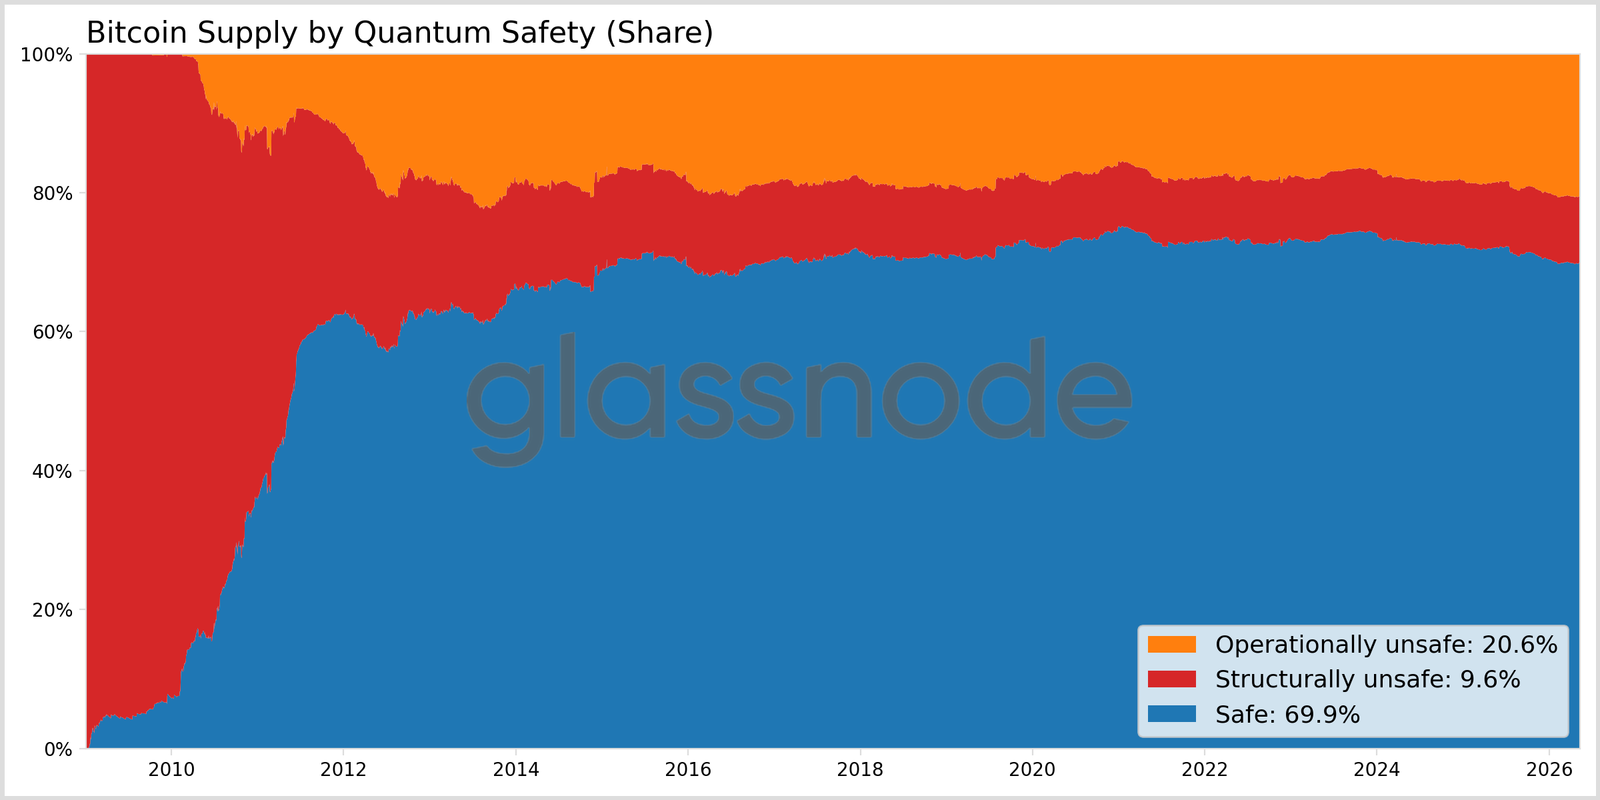
Распределение объёмов квантово-устойчивых биткоинов по данным Quantum Safety
Структурное раскрытие: изначальная уязвимость
Риск таких активов определяется форматом скрипта адреса и не зависит от того, насколько корректно пользователь использует свой кошелёк: публичный ключ неизбежно раскрывается в цепочке. К ним относятся ранние адреса P2PK эпохи Сатоши Накамото, традиционные многоподписные адреса P2MS, а также современные основные адреса Taproot. Эти адреса различаются по времени создания и сценариям использования, однако имеют одну общую черту: они по умолчанию публикуют в цепочке публичный ключ или эквивалентную информацию. Пока монеты не были потрачены, они потенциально могут стать целью атаки.
Сейчас мы относим 1,92 млн биткоинов (9,6 % от общего объёма эмиссии) к категории структурного риска. Эти биткоины можно разделить на три отдельные группы:
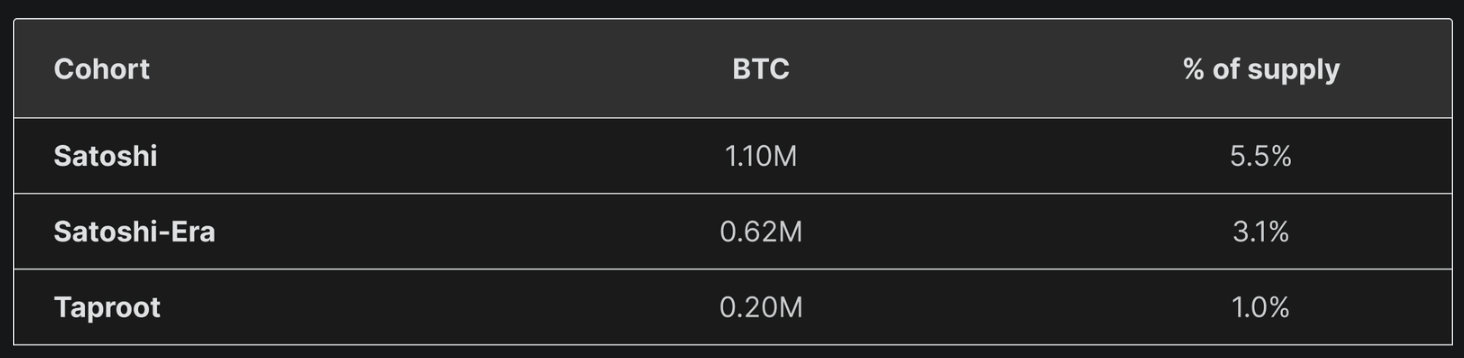
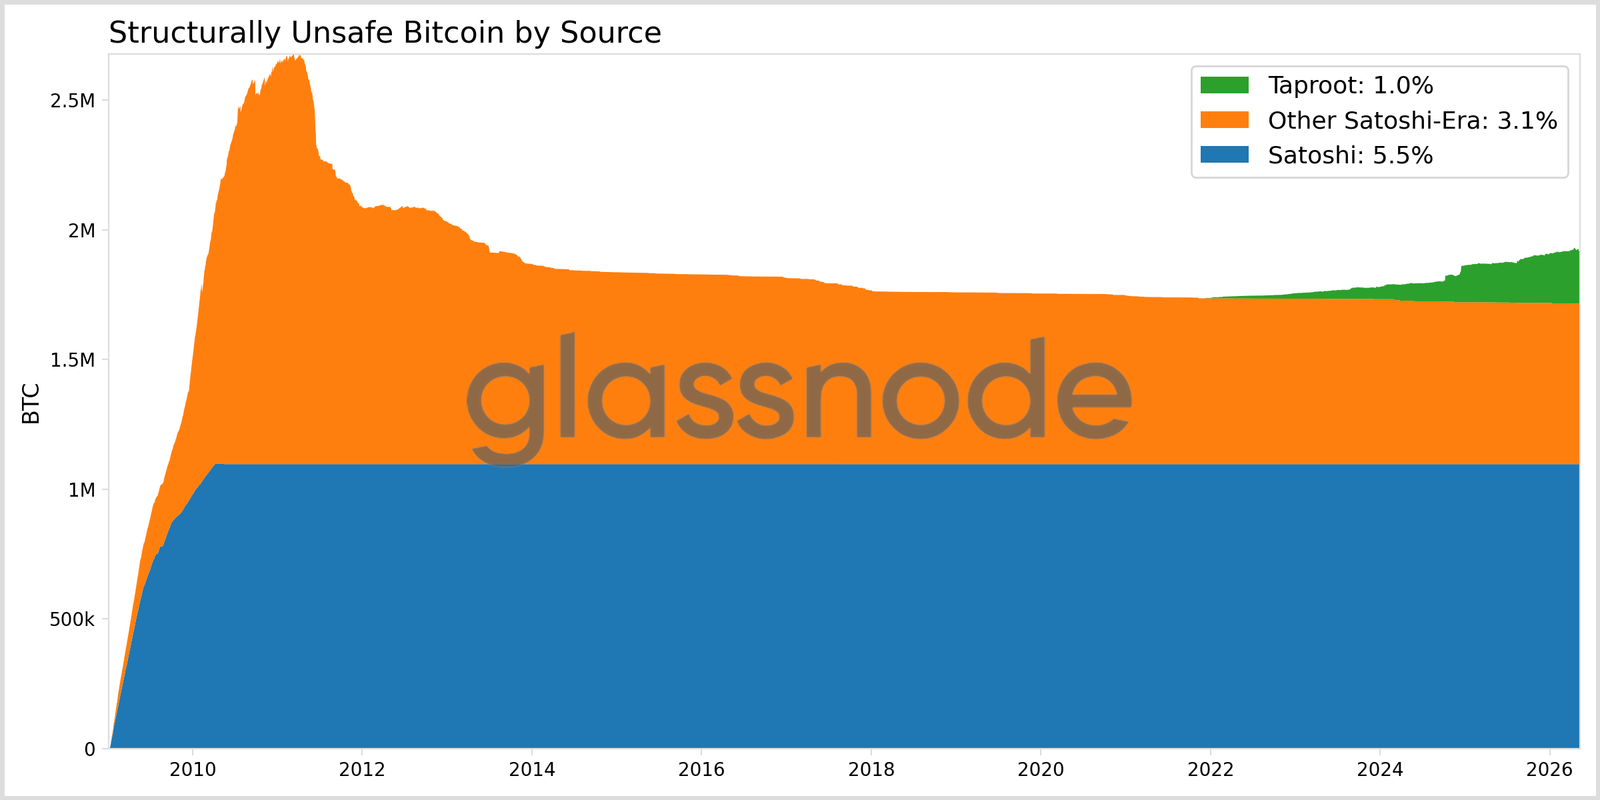
Распределение структурного риска биткоинов
Биткоины из эпохи Сатоши Накамото и ранних блоков: это активы с постоянным структурным риском. Если активы утеряны или их владельцы прекратили активность, их практически невозможно перенести на безопасные адреса без консенсуса всей сети и протокольных изменений на уровне блокчейна; в противном случае они будут оставаться подверженными квантовому риску постоянно.
Адреса Taproot: сам скрипт обладает преимуществами в плане приватности, эффективности переводов и гибкости смарт-контрактов — его конструкция не содержит дефектов. Однако с точки зрения риска раскрытия публичного ключа адреса Taproot напрямую публикуют ключи, создавая риск квантовых атак при хранении.
Предложенный в отрасли протокол BIP-360 (схема P2MR) позволяет сохранить функциональность Taproot, одновременно исключив опасные пути ключей, тем самым смягчая данную уязвимость. Однако он не обеспечивает автоматический перенос существующих активов Taproot и не является окончательным решением, полностью устойчивым к квантовым атакам.
Таким образом, из 1,92 млн активов со структурным риском часть практически невозможно переместить, тогда как другую часть можно постепенно оптимизировать и защитить с помощью новых протоколов и стандартов.
Операционное раскрытие: уязвимости, вызванные поведением пользователей
Эти адреса изначально обеспечивают защиту приватности и не раскрывают публичный ключ в спокойном состоянии. Однако из-за неправильных действий пользователей публичный ключ становится известен в процессе перевода, и оставшиеся на адресе средства теряют свою защиту.
Это проблема повторного использования адресов. Выходы типов P2PKH, P2SH, P2WPKH и P2WSH позволяют скрывать публичный ключ с помощью хеша, пока монеты находятся в состоянии покоя. Однако как только публичный ключ раскрывается при проведении расходной операции, все остатки и будущие поступления, связанные с этим ключом, теряют такую защиту.
Операционное раскрытие является основным источником квантового риска для биткоинов сегодня: его объём составляет 4,12 млн единиц, что в 2,1 раза превышает объём активов со структурным риском. Это подтверждает, что большинство случаев квантового риска для биткоинов связано не с унаследованными проблемами проектирования скриптов эпохи зарождения технологии, а с неправильным управлением ключами и использованием адресов пользователями.
Среди активов с операционным риском особенно высока доля биткоинов, хранимых на биржах: их объём достигает 1,66 млн единиц, или 40 % от всего объёма активов с операционным риском. Данные показывают значительные различия в степени риска между разными биржами: примерно половина биткоинов, хранящихся на отмеченных биржах, подвержена атакам, тогда как доля уязвимых биткоинов среди тех, что не хранятся на биржах, составляет менее 30 %.
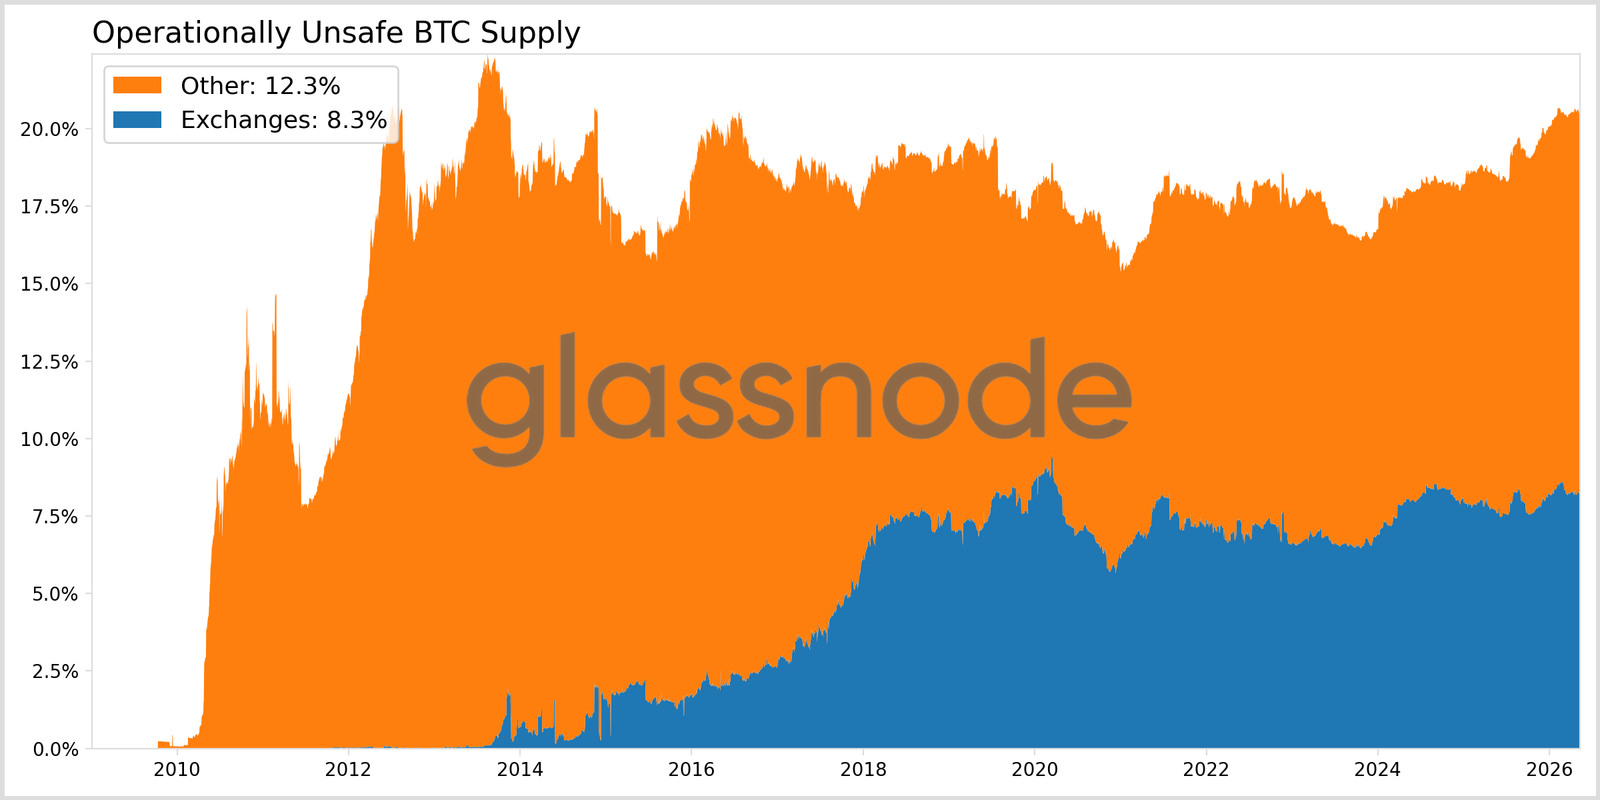
Распределение объёмов биткоинов с операционным риском
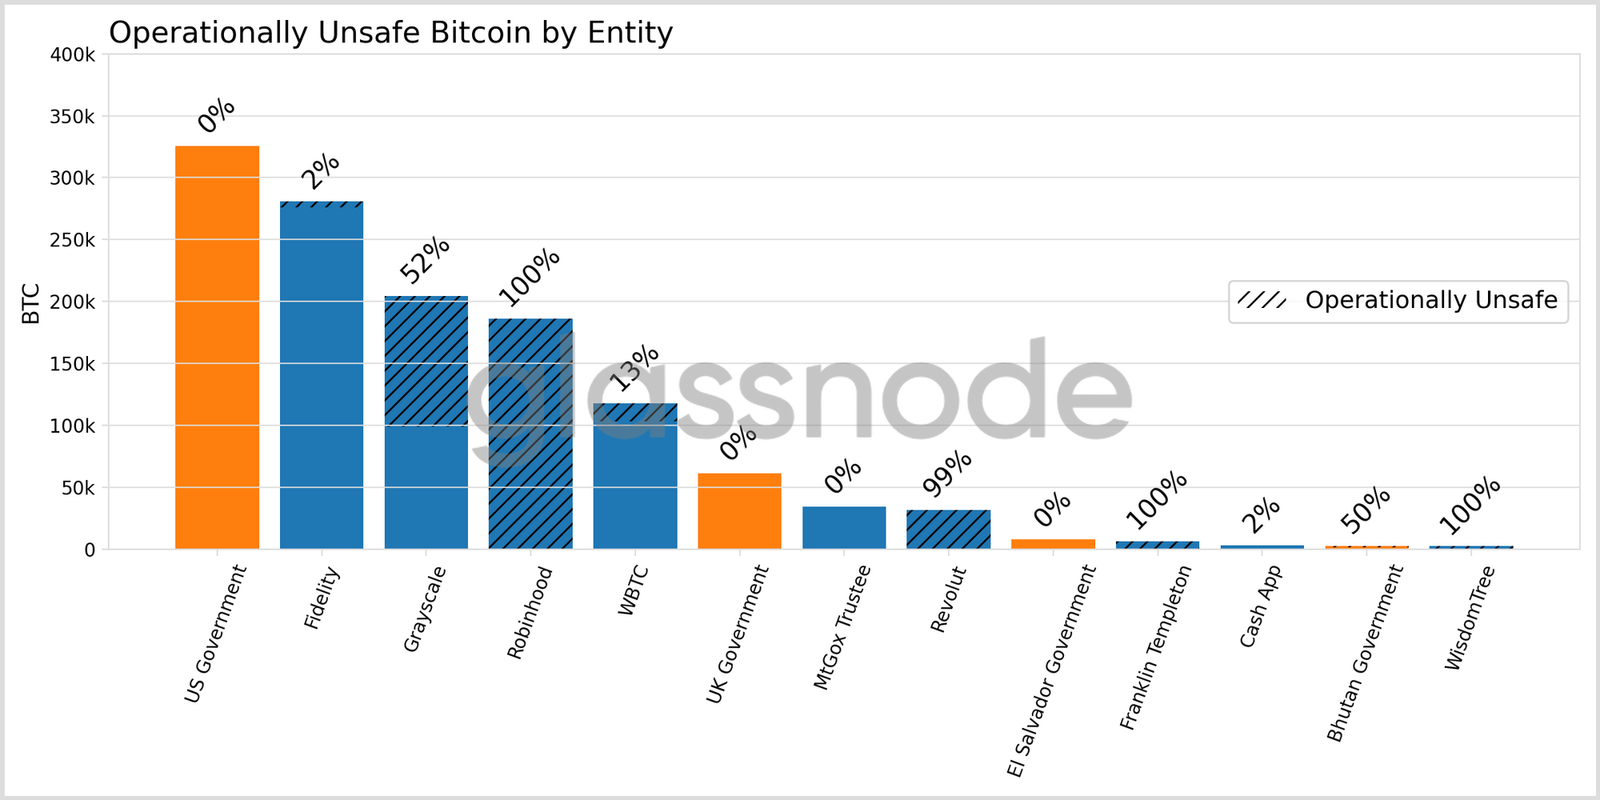
Уровень раскрытия активов крупнейших институтов значительно различается. У некоторых организаций, предоставляющих услуги хранения, риск сравнительно низок, тогда как другие хранят заметную долю своих средств на адресах с уже известными публичными ключами.
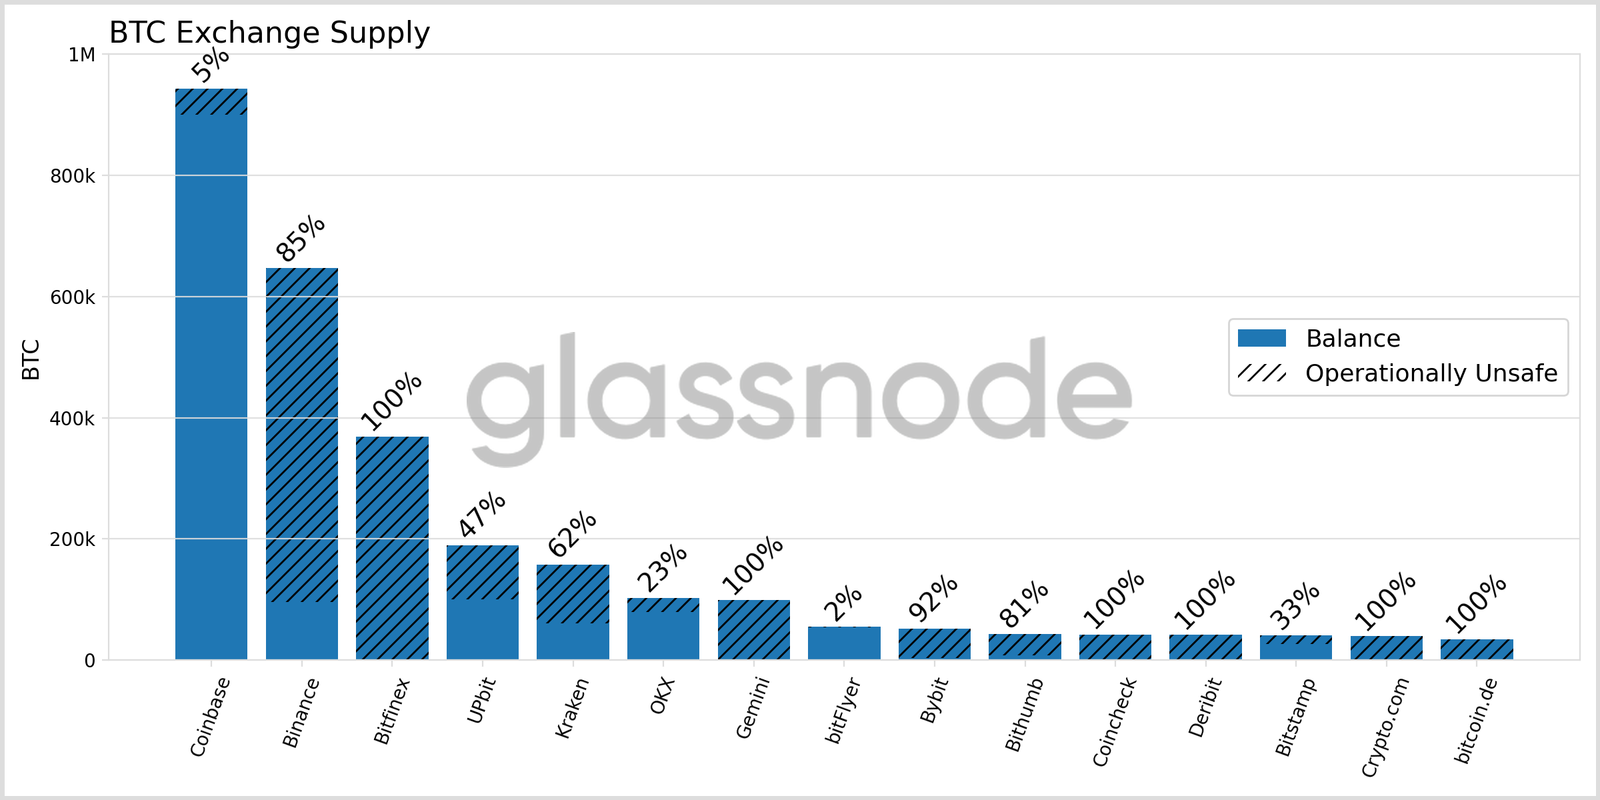
- Низкий риск: Coinbase — лишь 5 % хранимых активов связаны с раскрытием публичных ключей; государственные казначейства США, Великобритании и Сальвадора — 0 % риска квантового раскрытия;
- Средний риск: Fidelity и CashApp — около 2 %, Grayscale — около 50 %;
- Высокий риск: Binance — 85 %, Bitfinex — 100 %, Robinhood и WisdomTree — 100 % всех хранимых активов подвержены риску раскрытия публичных ключей.
Примечание: эти данные отражают лишь следы хранения активов в блокчейне и не являются основанием для оценки рисков или платёжеспособности организаций.
В долгосрочной перспективе правительства разных стран постоянно поддерживают долю безопасных активов выше 99 %. В то же время биржи, из-за частых денежных потоков и сложной архитектуры кошельков, снизили долю безопасных активов с 55 % в 2018 году до нынешних 45 %. Однако этот риск вполне поддаётся коррекции: простое соблюдение базовых правил — отказ от повторного использования адресов и своевременный перевод сдачи — позволит быстро снизить масштабы раскрытия.
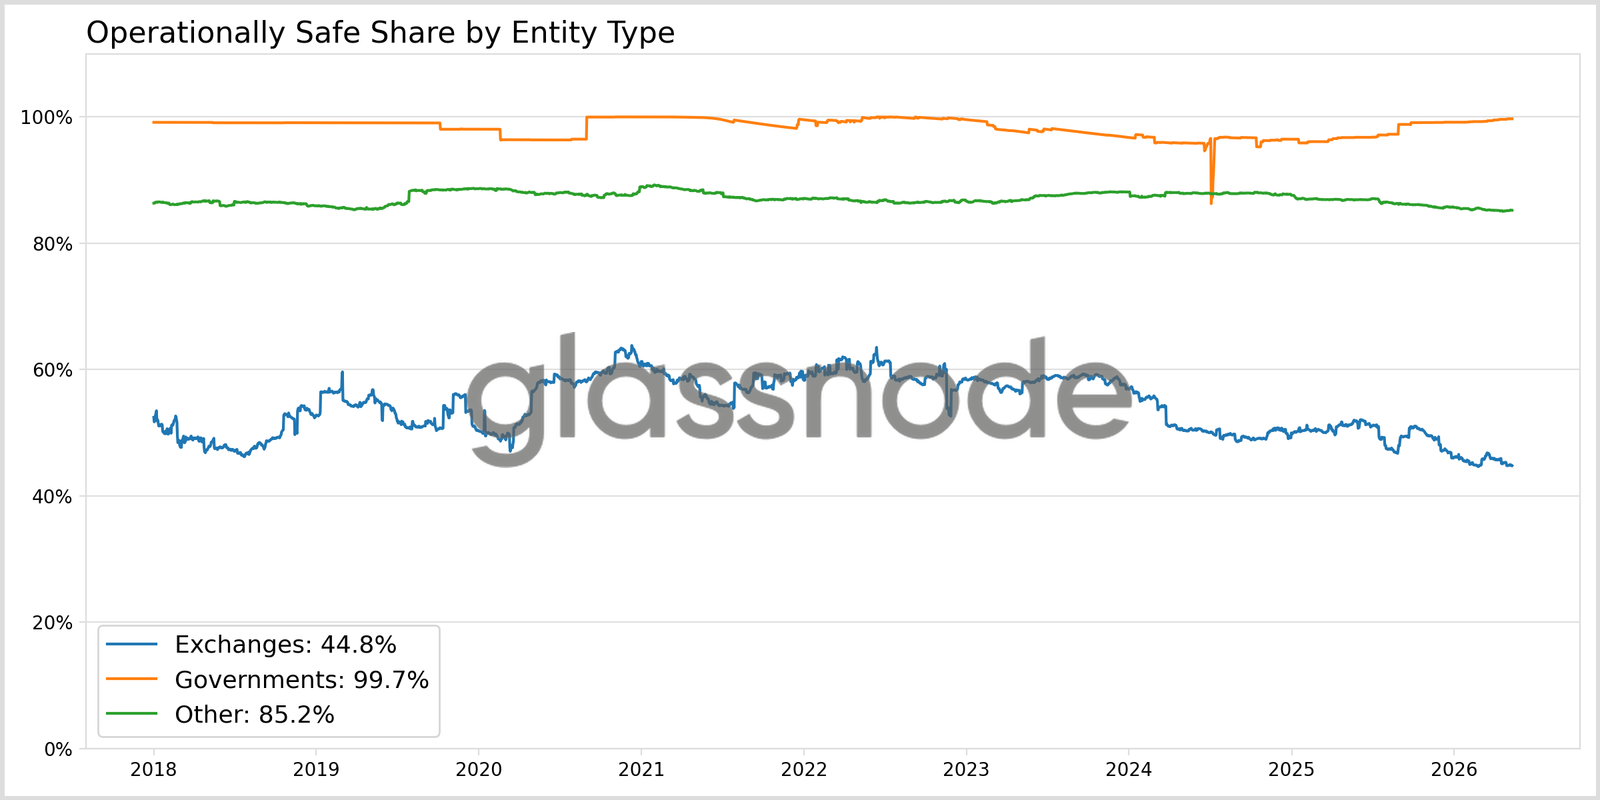
Распределение объёмов операционно безопасных биткоинов по категориям субъектов
Заключение
Квантовый риск биткоинов можно разделить на различные категории, каждая из которых имеет свои особенности воздействия.
- Структурный риск: перенос унаследованных активов затруднён в максимальной степени; новые протоколы, такие как P2MR, позволяют постепенно снижать риски современных адресов Taproot;
- Операционный риск: он больше по объёму и легче поддаётся контролю; огромные объёмы активов, хранящихся на биржах, потенциально могут быть массово переведены в более безопасные условия.
Таким образом, обеспечение квантовой безопасности биткоинов требует не только обновления базового сетевого протокола. Большое количество существующих рискованных активов можно эффективно защитить уже сегодня — простыми изменениями в повседневной эксплуатации. Для бирж и профессиональных хранителей нормативное использование адресов, оптимизация распределения резервных активов, минимизация повторного использования ключей и разработка планов по переносу активов — это не отдалённые перспективы, а практические меры, которые можно реализовать немедленно и которые реально снижают квантовый риск.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @glassnode














