Arbitrum притворился хакером и «вернул» похищенные у KelpDAO средства.
Автор: TechFlow
На прошлой неделе у KelpDAO хакеры украли почти 300 миллионов долларов, что стало крупнейшим негативным инцидентом безопасности в DeFi за этот год на сегодняшний момент.
Похищенные ETH теперь разбросаны по нескольким сетям, из которых около 30 765 монет осталось на одном адресе в сети Arbitrum стоимостью более 70 миллионов долларов.
Казалось, эту историю уже можно было бы закрыть, но сегодня вышло продолжение.
Согласно мониторингу ончейн-агентства безопасности PeckShield, несколько часов назад средства с адреса хакера в Arbitrum были переведены, но, что примечательно, деньги отправили на странный адрес, состоящий практически из одних нулей: 0x00000...
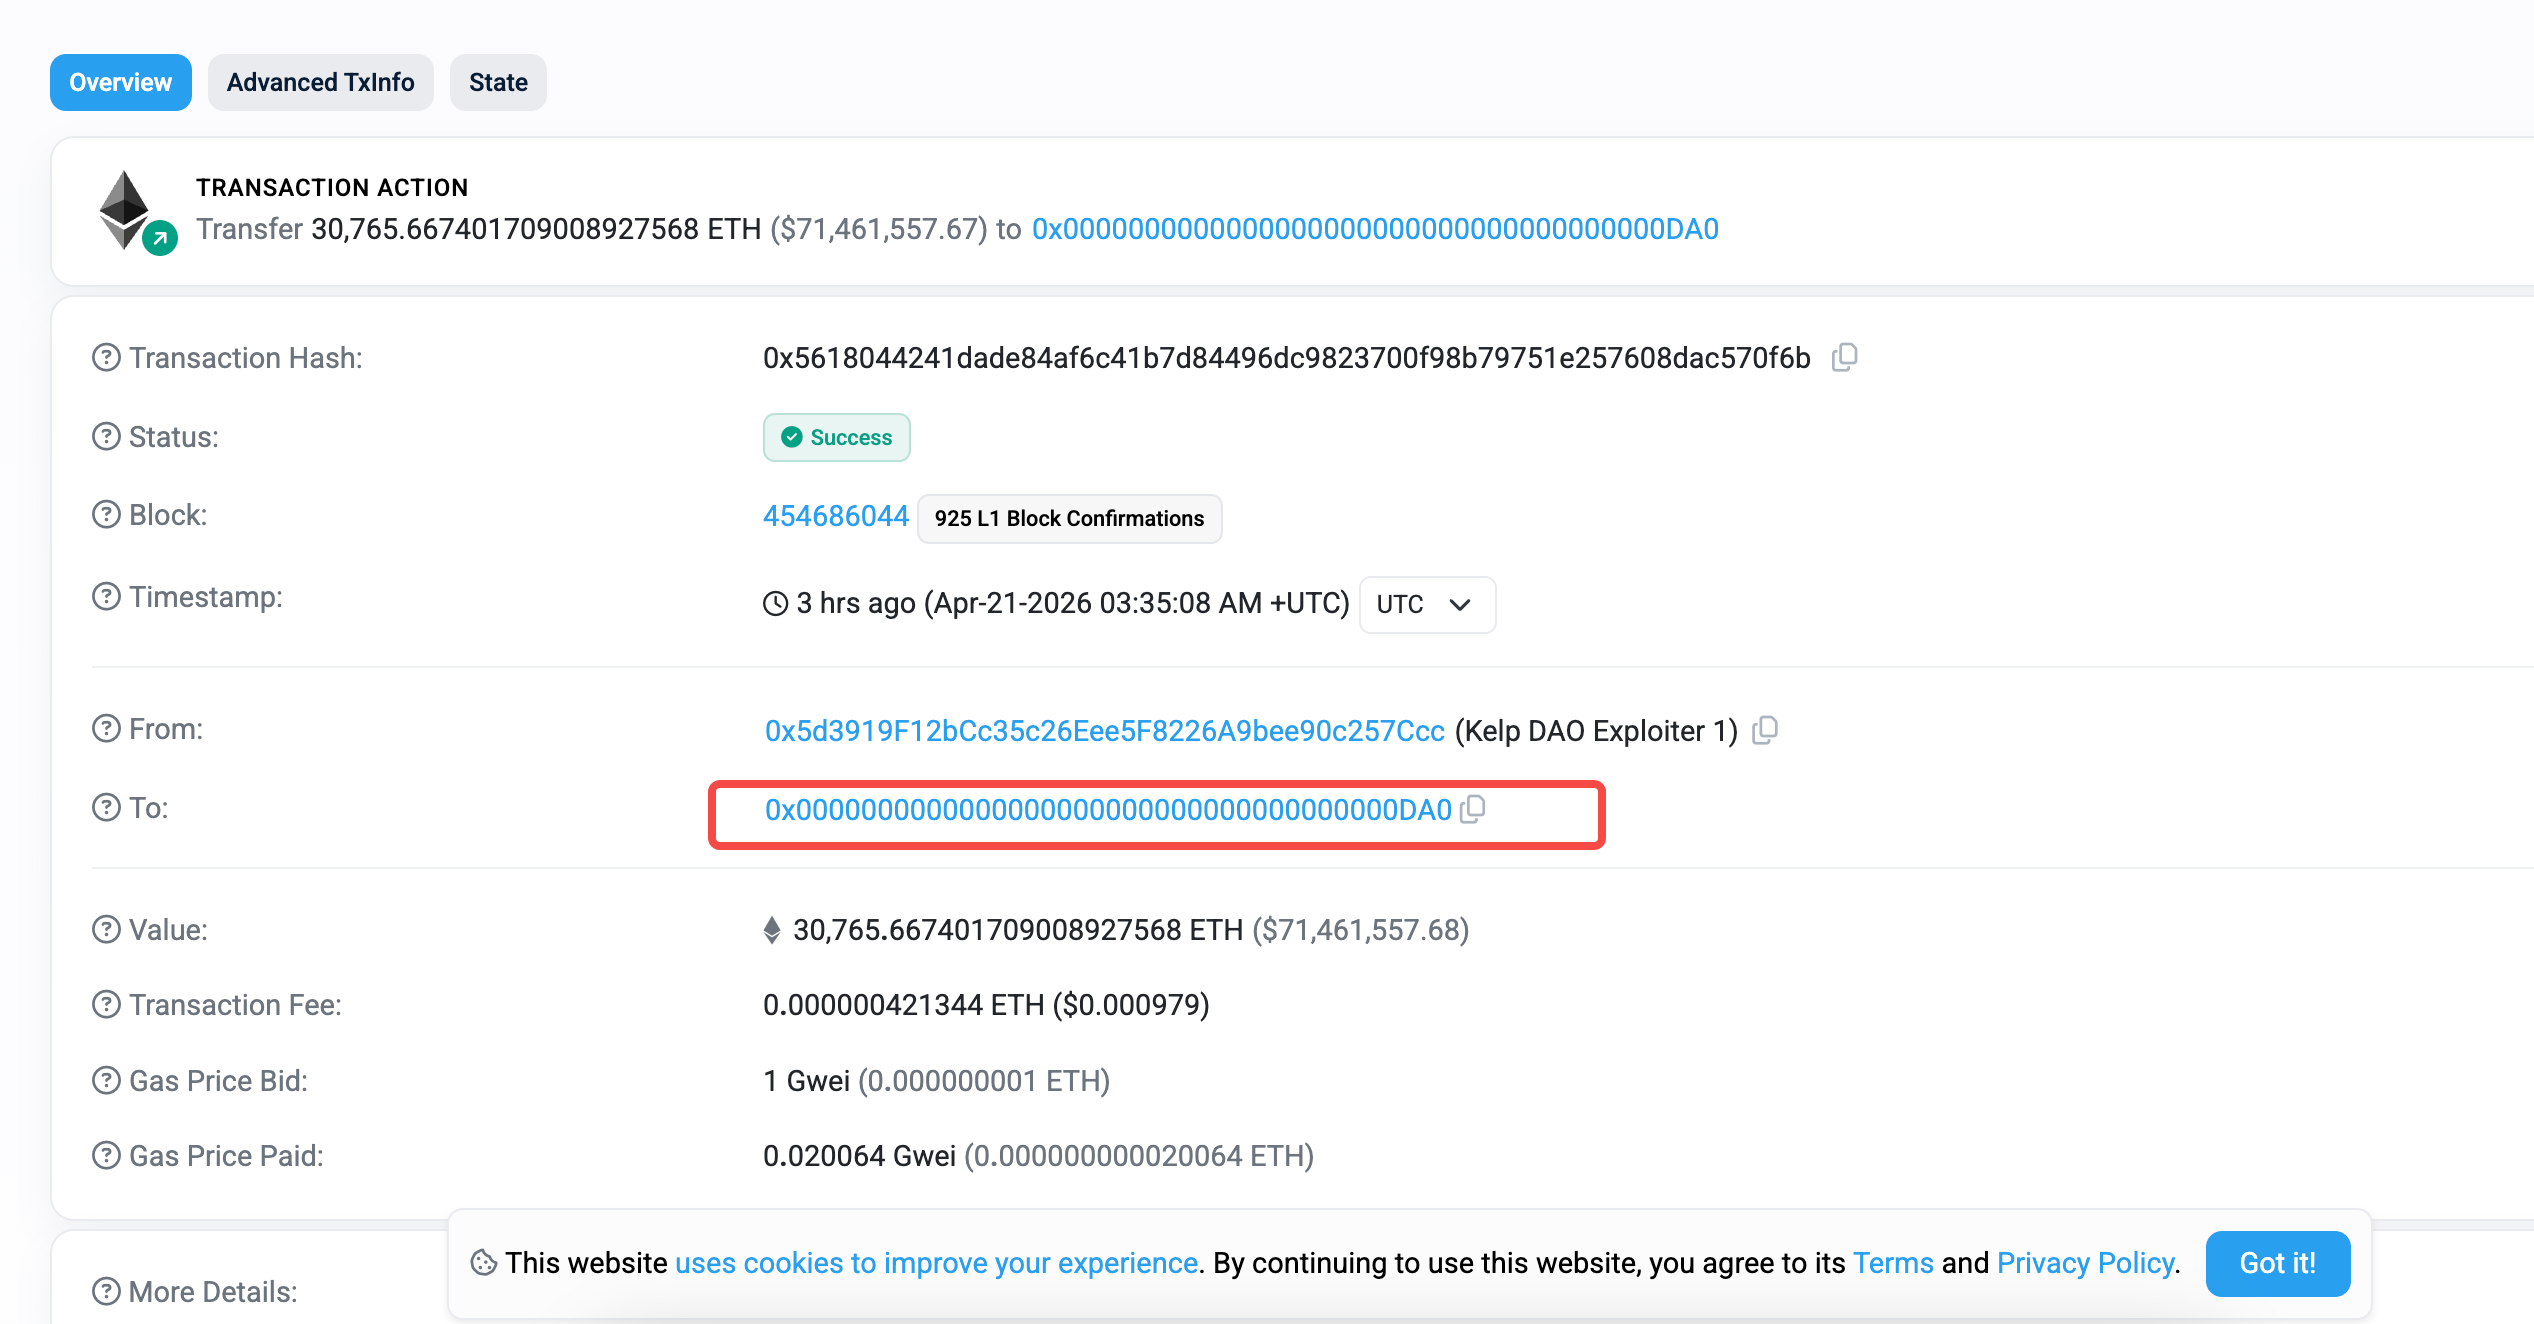
В тот момент все гадали: сам ли хакер отправил средства на адрес-черную дыру для сжигания? Или его потрясла совесть, или его завербовали?
Нет ни того, ни другого.
Несколько часов назад на официальном форуме Arbitrum появилось экстренное уведомление об операции, разъясняющее ситуацию. Средства хакера были перемещены Советом по безопасности Arbitrum.
Однако удивительно то, что, не зная приватного ключа от адреса хакера и не имея прямого права на перевод средств, совет Arbitrum просто отправил транзакцию «от имени хакера».
Сам хакер ничего не знал, приватный ключ не был скомпрометирован, а запись в блокчейне выглядела так, будто всё сделал сам злоумышленник.
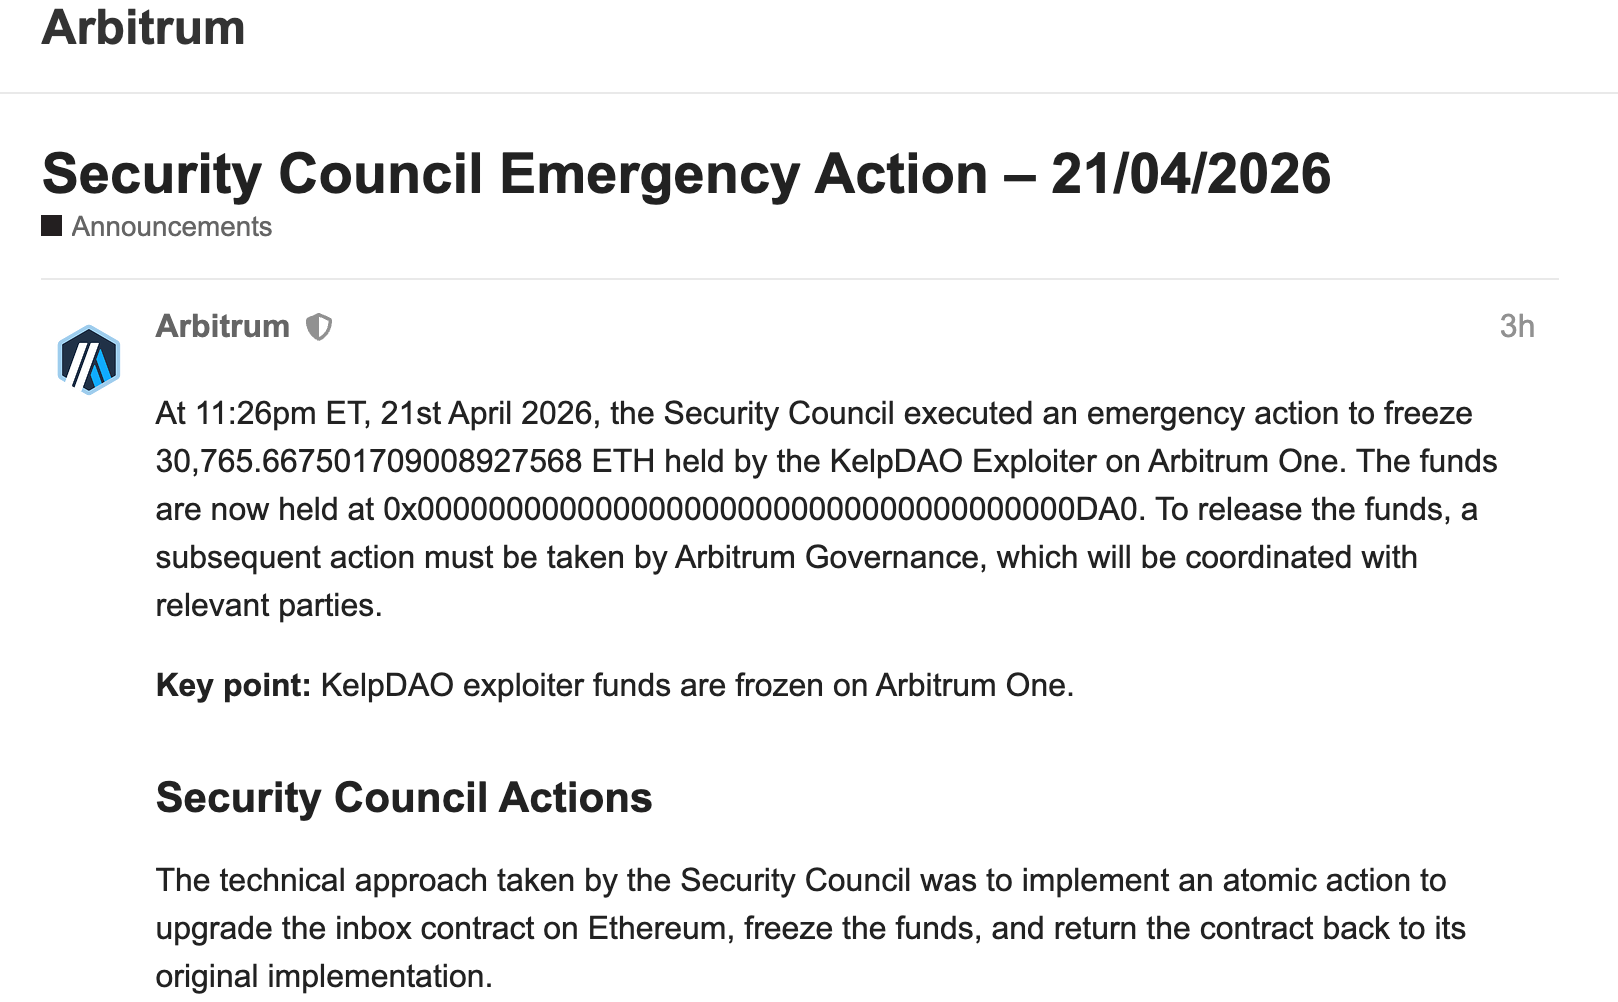
Механизм этого действия основан на том, что все кроссчейн-сообщения между Arbitrum и Ethereum проходят через мостовой контракт под названием Inbox. Совет по безопасности воспользовался экстренными полномочиями для временного обновления этого контракта, добавив новую функцию:
Отправлять кроссчейн-транзакции от имени любого адреса кошелька без необходимости использовать его приватный ключ.
Затем они с помощью этой функции подделали сообщение: в поле отправителя был указан кошелек хакера, а содержимое гласило «переведи все мои ETH на адрес заморозки». Сеть Arbitrum получила команду и выполнила её в штатном режиме, вследствие чего и возникла та странная сцена с переводом на скриншоте выше.
Сразу после перевода средств хакера контракт немедленно понизился до исходной версии. Обновление, подделка, перевод и восстановление были упакованы в одну транзакцию Ethereum. Пользователи и приложения совершенно не пострадали.
Этот манёвр впервые случился в истории Arbitrum.
Согласно объявлению на форуме, перед операцией Совет по безопасности сверился с правоохранительными органами относительно личности хакеров, указав на северокорейскую группировку Lazarus Group — самую активную государственную хакерскую организацию в сфере DeFi в этом году. Перед этим совет провел техническую оценку и убедился, что операция не затронет других пользователей.
Поскольку хакеры первыми нарушили правила, подобное действие не должно вызывать претензий к соблюдению «добрых традиций». Дальнейшая судьба замороженных ETH будет определяться через процесс управления DAO в Arbitrum совместно с правоохранительными органами.
Возврат более 70 миллионов долларов украденных средств, безусловно, является хорошим результатом. Однако заслуживает внимания само условие: если 9 из 12 членов совета безопасности поставят подписи, это позволит обойти все процессы голосования и нулевым задержкам обновлять любой основной смарт-контракт в сети.
Хвала результату, опасения по поводу возможностей?
На данный момент реакция сообщества разделилась.
Одни считают, что Arbitrum действует отлично, защитив активы в критический момент, что лишь усилило уверенность в L2. Другие задают довольно прямой вопрос: если 9 подписей позволяют распоряжаться любыми активами от имени кого угодно, имеет ли это отношение к децентрализации.
Автор считает, что обе стороны говорят на самом деле о разных вещах.
Первые говорят о результате, вторые — о возможностях. Результат однозначно положительный: более 70 миллионов долларов удалось вернуть. Однако сама способность Arbitrum, продемонстрированная в этот раз, — изменять функции контрактов через мультисиг — нейтральна по своей природе; то, как она будет использоваться впредь, возможна ли такая практика вообще и каким образом она применяется, фактически зависит от управления комитетом.
Однако для большинства пользователей Arbitrum эта дискуссия может показаться менее актуальной по сравнению с другим фактом: Arbitrum ничем не выделяется, поскольку все основные L2 на данный момент сохраняют аналогичные права на экстренное обновление.
Вероятнее всего, ваша используемая сеть также обладает аналогичным Советом по безопасности со схожими возможностями. Это не уникальное решение Arbitrum; современные L2 практически все используют такой общий архитектурный паттерн.
Взгляд под другим углом показывает, что эта атака и защита на самом деле обнажают более широкую картину.
Атакующая сторона — северокорейская группировка Lazarus Group, которой приписывают как минимум 18 атак на DeFi в этом году. Три недели назад они только что украли у Drift Protocol 285 миллионов долларов, применив совершенно другие методы.
С одной стороны, государственные хакеры постоянно совершенствуют свои методы, с другой — L2 начинают применять базовые права для контратак. Кибербезопасность в DeFi переходит в новую стадию, уходя от логики «заморозить постфактум, кричать в блокчейне и надеяться на вмешательство белых шляп».
В чрезвычайной ситуации была создана универсальная отмычка, открывшая доступ к адресу хакера, а затем она была расплавлена. Если рассматривать исключительно этот эпизод, наличие инструментов для противодействия атакам хакеров выглядит вовсе не плохо.
А если непременно хочется поднять этот вопрос до уровня философских дебатов о том, что «это вообще не децентрализация», то спорить можно бесконечно. В криптоиндустрии централизованных практик немало, но в данном случае хотя бы решается негативная проблема, а не создаётся новая.
Если вернуться к прагматичной оценке, у KelpDAO было украдено 292 миллиона, возвращено чуть более 70 миллионов — меньше четверти от общей суммы. Оставшиеся ETH всё ещё разбросаны по другим сетям, просроченные долги в Aave превышают 100 миллионов долларов и пока не имеют разрешения, а сколько смогут вернуть держатели rsETH, остаётся неизвестным.
Даже несмотря на использование Arbitrum прав «божественного уровня», эта битва, очевидно, далеко не закончена.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 深潮TechFlow