Премиум «кимча» против государственных хакеров: скрытое противостояние КНДР и Южной Кореи после серии взломов Upbit
Автор: TechFlow
Рынок пошел в рост, но на биржах снова произошла кража.
27 ноября крупнейшая в Южной Корее криптовалютная биржа Upbit подтвердила наличие уязвимости в системе безопасности, из-за которой пропали активы на сумму около 54 млрд вон (примерно 36,8 млн долларов США).
В 04:42 по Сеулу (KST) 27 ноября, пока большинство корейских трейдеров еще спали, с адреса горячего кошелька Solana на Upbit произошло аномальное крупное списание средств.
Согласно данным онлайн-мониторинга от организаций безопасности, таких как SlowMist, злоумышленники не ограничились переводом отдельных активов, а осуществили тотальное ограбление активов Upbit в блокчейне Solana.
Среди украденных активов оказались не только базовый токен SOL и стейблкоин USDC, но и практически все основные токены стандарта SPL внутри экосистемы Solana.
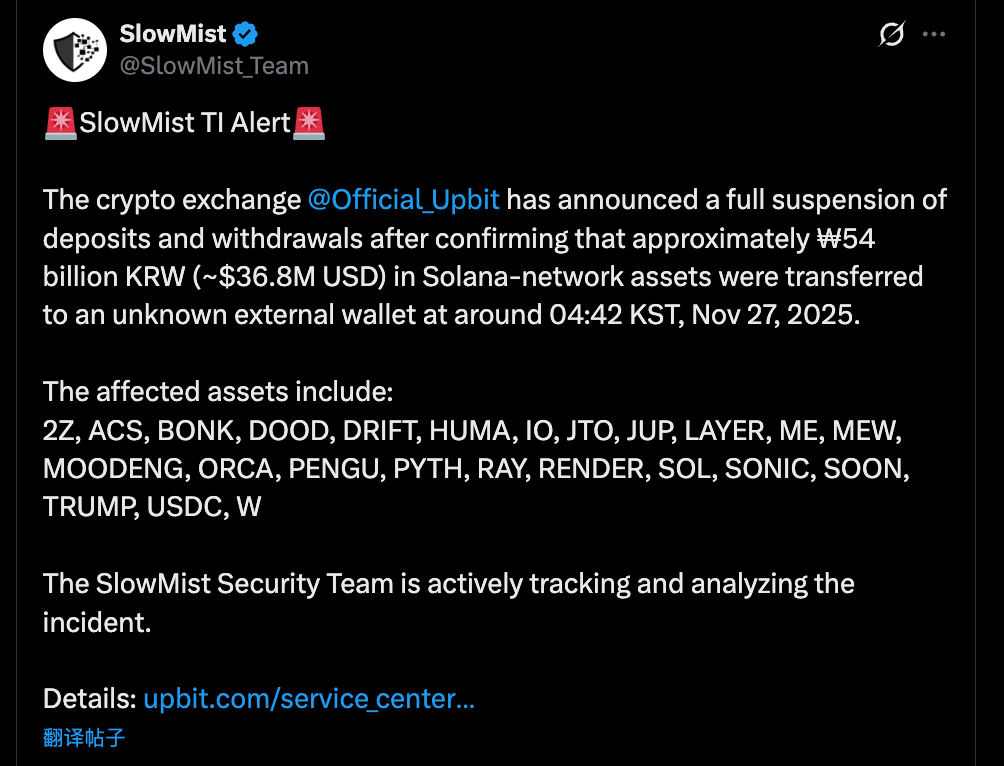
Список украденных активов (частичный):
- DeFi/инфраструктура: JUP (Jupiter), RAY (Raydium), PYTH (Pyth Network), JTO (Jito), RENDER, IO и др.
- Meme/сообщество: BONK, WIF, MOODENG, PENGU, MEW, TRUMP и др.
- Проекты сторонних разработчиков: ACS, DRIFT, ZETA, SONIC и др.
Такой характер тотального ограбления свидетельствует о том, что злоумышленники, скорее всего, получили доступ к приватным ключам горячего кошелька Upbit, отвечающего за экосистему Solana, либо полностью захватили контроль над сервером подписей (Signing Server), что позволило им авторизованно переводить все токены SPL, принадлежащие этому кошельку.
Для Upbit — гиганта, занимающего 80% рынка Южной Кореи и гордящегося высшим уровнем сертификации безопасности от Корейского агентства интернет-безопасности (KISA), это стало болезненным пробитием защиты.
Однако это уже далеко не первое ограбление криптобиржи в Южной Корее.
Если рассмотреть хронологию шире, становится ясно, что в последние восемь лет южнокорейский крипторынк фактически регулярно посещали хакеры, особенно северокорейские.
Южнокорейский крипторынок — это не только самая страстная площадка для розничных инвесторов в мире, но и наиболее удобный «банкомат» для хакеров КНДР.
Восемь лет кибервойны между Севером и Югом: хроники краж
От ранних попыток грубого подбора паролей до более поздних проникновений через социальную инженерию, методы атак постоянно совершенствовались, растягивая историю страданий южнокорейских бирж.
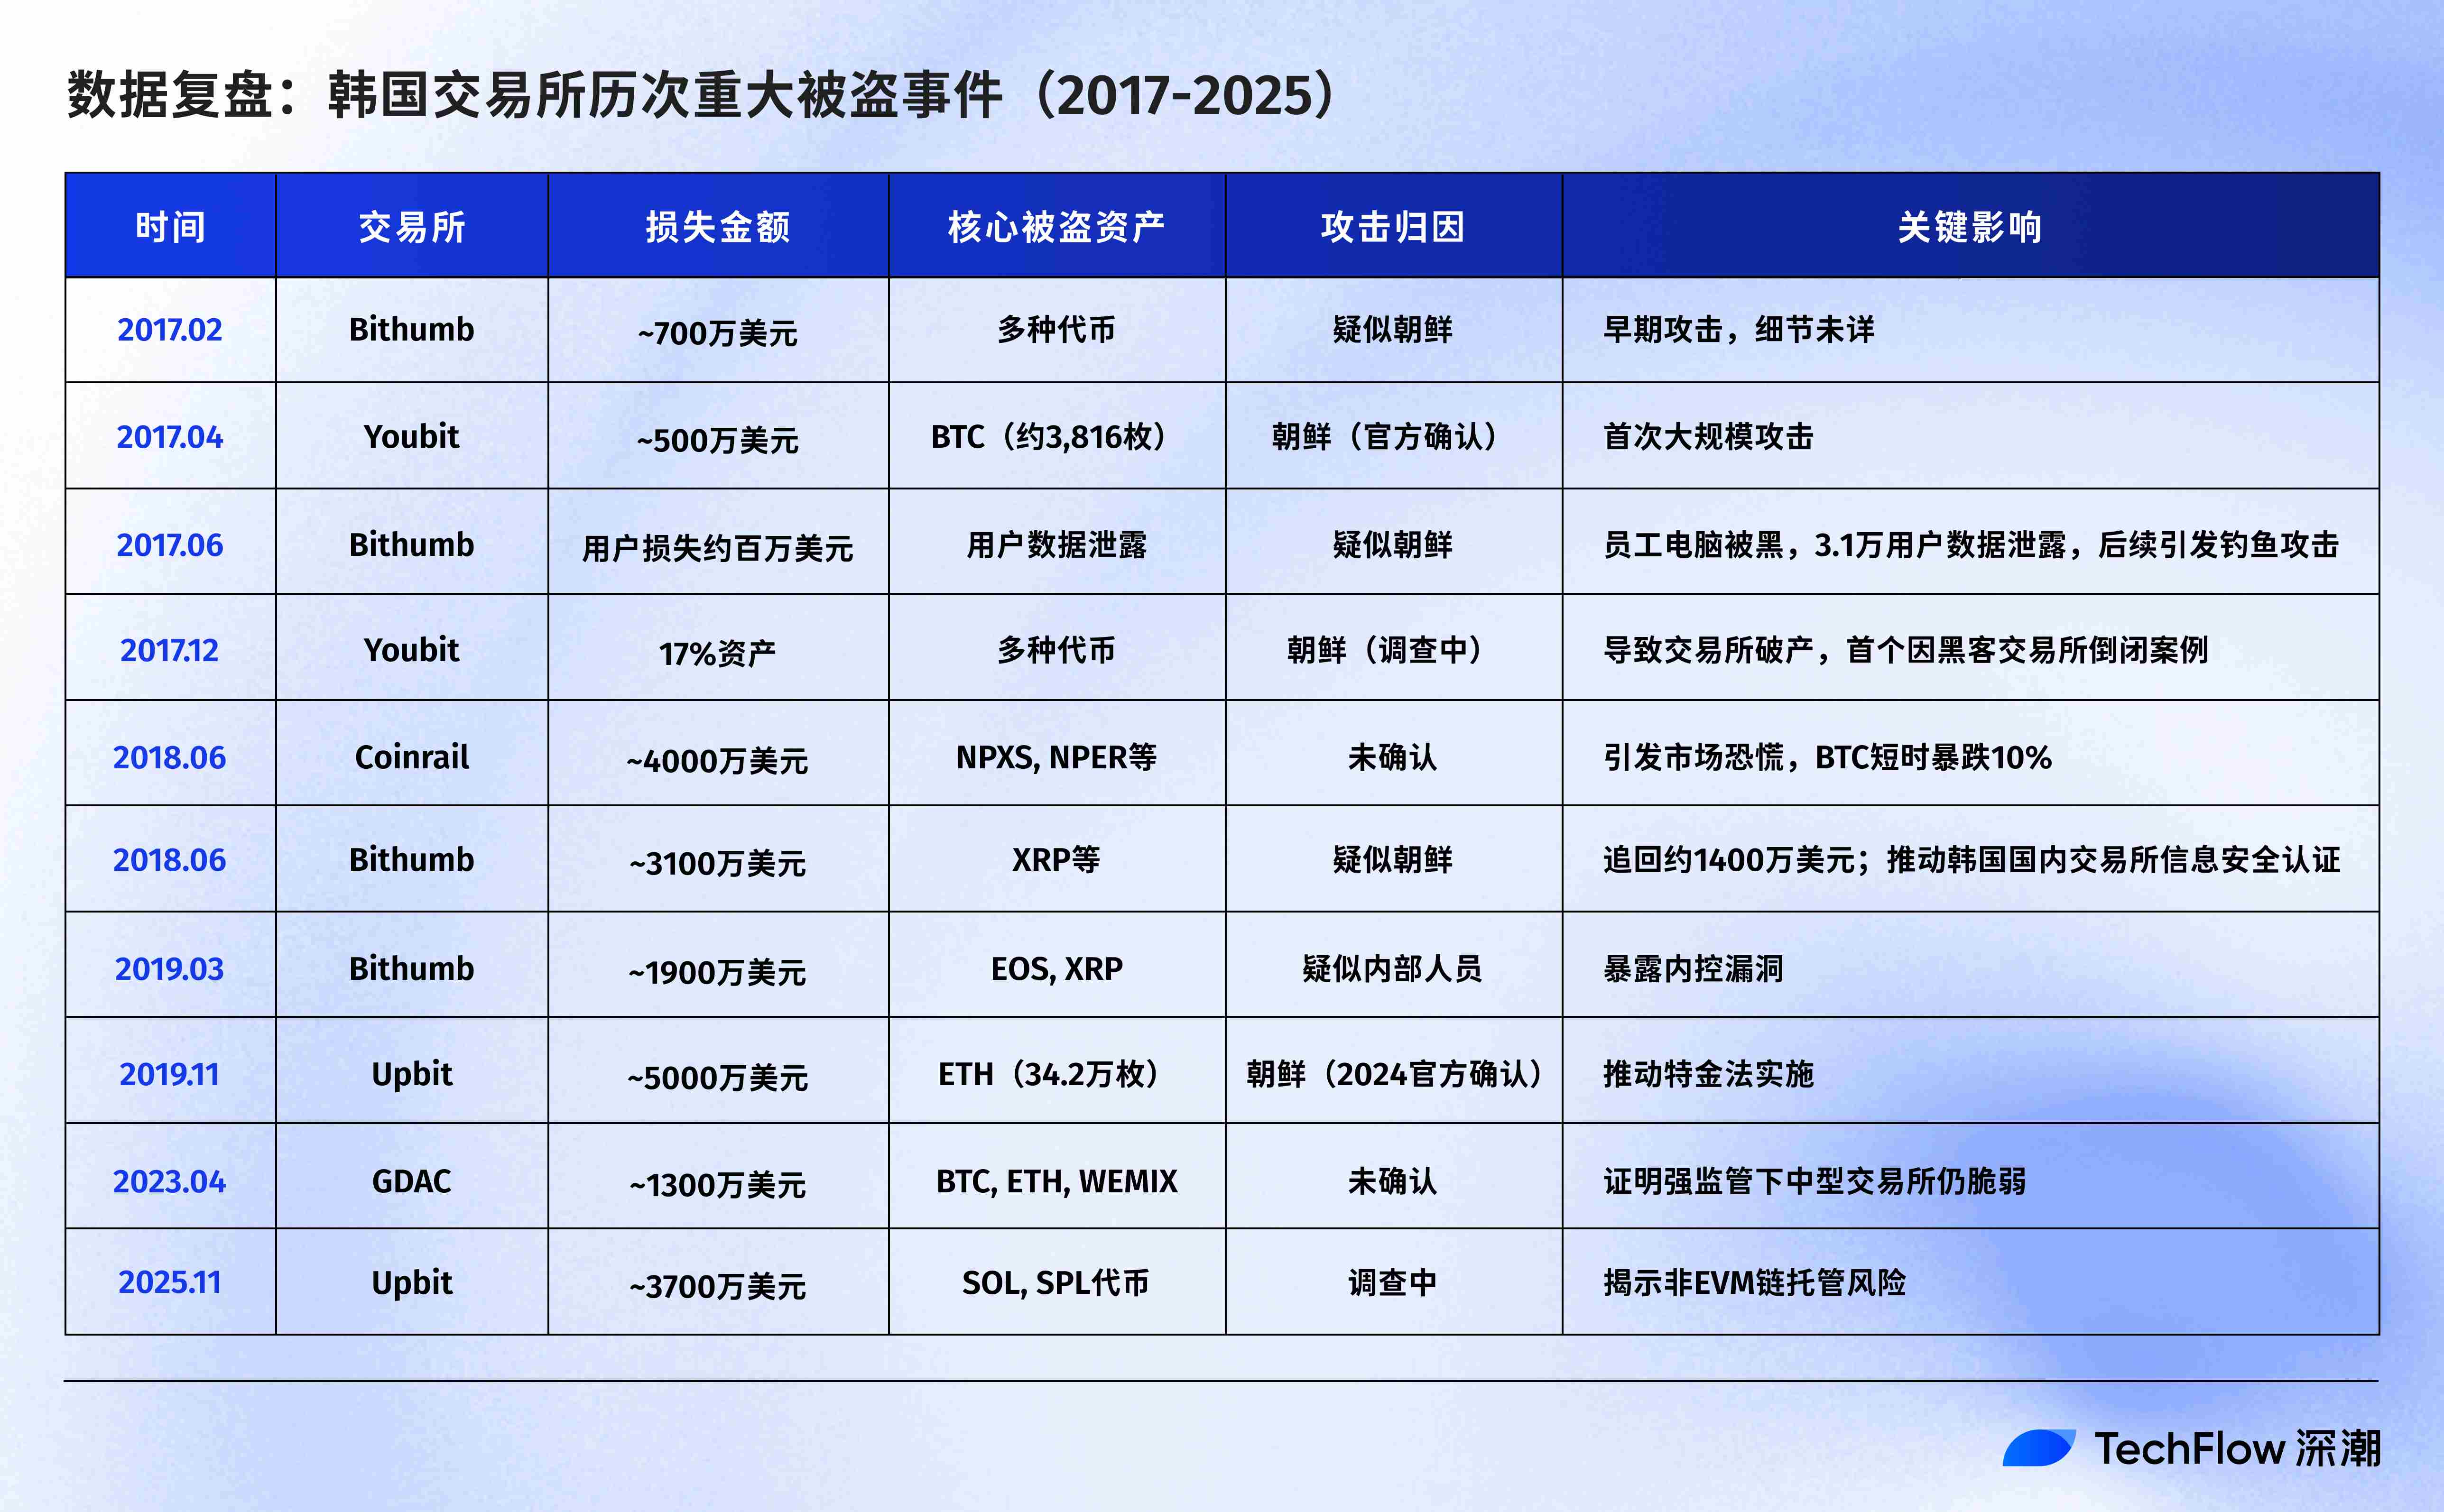
Общие убытки: около 200 млн долларов США (по курсу на момент кражи; если считать по текущим ценам, то сумма превышает 1,2 млрд долларов США, при этом только стоимость 342 тыс. ETH, украденных с Upbit в 2019 году, сегодня превышает 1 млрд долларов США)
- 2017 год: Эпоха дикого запада, хакеры нападали через компьютеры сотрудников
2017 год стал началом криптовалютного бычьего рынка и одновременно стартом кошмара для южнокорейских бирж.
В этом году первыми пострадали ведущие южнокорейские биржи Bithumb.
В июне хакеры взломали личный компьютер одного из сотрудников Bithumb, похитили личные данные примерно 31 000 пользователей, а затем использовали их для целевых фишинговых атак, выведя из оборота около 32 млн долларов США.
Последовавшее расследование выявило, что на компьютере сотрудника хранились незашифрованные клиентские данные, а компания даже не устанавливала базовые программы для обновления безопасности.
Это обнажило любительский уровень управления безопасностью на тогдашних южнокорейских биржах: там даже не соблюдали такое банальное правило, как «не хранить клиентские данные на личных компьютерах».
Еще более показательным стало падение среднерыночной биржи Youbit.
За один год эта биржа понесла два разрушительных удара: в апреле она потеряла почти 4000 биткоинов (около 5 млн долларов США), а в декабре была повторно обокрана на 17% своих активов.
Не выдержав нагрузки, Youbit объявила о банкротстве, пользователи смогли снять лишь 75% оставшихся средств, а остальное пришлось ожидать в рамках долгой процедуры ликвидации.
После инцидента с Youbit Корейская служба интернета и безопасности (KISA) впервые публично обвинила Северную Корею в организации преступления.
Это также отправило рынку четкий сигнал:
Биржам придется иметь дело не с обычными киберпреступниками, а с государственными хакерскими группировками, действующими в геополитических интересах.
- 2018 год: Крупнейшее ограбление горячих кошельков
В июне 2018 года южнокорейский рынок пережил серию сокрушительных ударов.
10 июня средняя биржа Coinrail подверглась атаке, понеся убытки свыше 40 млн долларов США.
В отличие от предыдущих случаев, на этот раз хакеры преимущественно грабили популярные на тот момент токены ICO (например, NPXS от Pundi X), а не биткоины или эфиры.
После публикации этой новости цена биткоина на короткое время обрушилась более чем на 10%, а капитализация всего крипторынка за два дня сократилась более чем на 40 млрд долларов США.
Всего через десять дней пала и ведущая южнокорейская биржа Bithumb: из ее горячего кошелька было похищено токенов XRP и других на сумму около 31 млн долларов США.
Ирония заключается в том, что за несколько дней до нападения Bithumb лишь опубликовала в Twitter объявление о том, что «переводит активы в холодные кошельки для модернизации системы безопасности».
Это стало третьим визитом хакеров на Bithumb за полтора года.
«Цепочка взрывов» нанесла тяжелый удар по рыночным настроениям.
Впоследствии Министерство науки и информационных технологий Южной Кореи провело проверку безопасности 21 отечественной биржи. Выяснилось, что только 7 прошли все 85 тестов, а оставшиеся 14 «находятся под постоянной угрозой хакерских атак», причем в 12 из них были обнаружены серьезные уязвимости в управлении холодными кошельками.
- 2019 год: Кража 342 000 ETH с Upbit
27 ноября 2019 года крупнейшая биржа Южной Кореи Upbit стала жертвой крупнейшей в истории страны единичной кражи.
Хакеры воспользовались перерывом в операциях биржи и в одной транзакции вывели 342 000 ETH.
Они не торопились сбрасывать цены на рынке, а использовали технологию «Peel Chain», чтобы разделить средства на тысячи мелких транзакций, многоступенчато перевести их и в итоге направить на десятки бирж без соблюдения процедур KYC и в миксеры.
Расследование показало, что 57% украденных ETH были обменяны на биткоины с дисконтом в 2,5% ниже рыночной цены на биржах, управляемых предположительно в Северной Корее, а оставшиеся 43% были отмывались через 51 биржу в 13 странах.
Только пятью позднее, в ноябре 2024 года, полиция Южной Кореи официально подтвердила причастность к этому делу северокорейских хакерских группировок Lazarus Group и Andariel.
Расследователи идентифицировали злоумышленников благодаря отслеживанию IP-адресов, анализу движения средств и специфическому корейскому слову «흘한 일» (что означает «не важно»), обнаруженному в коде атаки.
В сотрудничестве с американским ФБР южнокорейские власти отслеживали активы. После четырех лет судебных разбирательств им удалось вернуть 4,8 BTC (около 600 млн вон) с одной из швейцарских бирж, которые были переданы Upbit в октябре 2024 года.
Однако по сравнению с общей суммой похищенного возвращенные средства едва ли можно вообще заметить.
- 2023 год: Инцидент с GDAC
9 апреля 2023 года средняя биржа GDAC подверглась нападению, понеся убытки на сумму около 13 млн долларов США, что составило 23% от всех находящихся у нее под управлением активов.
Среди похищенных активов оказались около 61 BTC, 350 ETH, 10 млн токенов WEMIX и 220 тыс. USDT.
Хакеры перехватили контроль над горячим кошельком GDAC и быстро вывели часть средств через миксер Tornado Cash для отмывания.
- 2025 год: В этот же день, спустя шесть лет, Upbit вновь пал
В этот же день ровно шесть лет назад (27 ноября) Upbit уже потерял 342 000 ETH.
История повторилась. В 04:42 ночью на горячий кошелек Solana на Upbit произошел аномальный отток средств: активы на сумму около 54 млрд вон (36,8 млн долларов США) были переведены на неизвестные адреса.
После инцидента с Upbit в 2019 году в 2020 году в Южной Корее официально вступил в силу «Закон о специальной финансовой информации» (特金法), обязавший все биржи получить сертификацию ISMS (Информационная система менеджмента безопасности) и открыть именные счета в банках.
Многие мелкие биржи, не соответствовавшие новым требованиям, были вынуждены покинуть рынок, а отраслевая структура изменилась с хаотичной борьбы множества игроков до монополии нескольких крупных корпораций.
Благодаря ресурсной поддержке экосистемы Kakao и получению необходимых сертификатов доля рынка Upbit временно превысила 80%.
Однако шесть лет соблюдения нормативных требований не спасли Upbit от этого трагического события.
На момент подготовки материала Upbit уже объявил о готовности возместить пользователям полную сумму ущерба за счет собственных средств, однако подробная информация об идентичности злоумышленников и точном маршруте атаки пока не разглашается.
«Корейская премия», хакеры государственного уровня и ядерное оружие
Частые кражи на южнокорейских биржах вызваны не просто технологической несостоятельностью, а отражением геополитической трагедии.
На высококонцентрированном рынке с экстремально высоким премиумом на ликвидность и особым географическим положением южнокорейские биржи фактически используют бюджет безопасности обычной коммерческой компании, чтобы противостоять государственной хакерской группировке, обладающей запросами на ядерное сдерживание.
У этой группировки есть имя: Lazarus Group.
Lazarus подчиняется Главному разведывательному управлению КНДР (RGB) и является одним из самых элитных киберподразделений Пхеньяна.
До перехода на криптовалюты они уже продемонстрировали свой потенциал в сфере традиционных финансов.
В 2014 году они взломали Sony Pictures, в 2016-м похитили 81 млн долларов из Национального банка Бангладеш, а в 2017-м организовали распространение вируса-вымогателя WannaCry, затронутого 150 стран.
Начиная с 2017 года Lazarus перенаправила свои цели на сектор криптовалют. Причина банальна:
По сравнению с традиционными банками криптобиржи регулируются слабее, стандарты безопасности сильно различаются, а в случае успеха средства можно мгновенно перевести трансгранично с помощью ончейн-транзакций, обойдя систему международных санкций.
А Южная Корея оказалась идеальной добычей.
Во-первых, Южная Корея является естественной мишенью геополитического противостояния. Для КНДР атаки на южнокорейские компании позволяют не только получать финансирование, но и создавать хаос в «стране-противнике», убивая двух зайцев одним выстрелом.
Во-вторых, за «корейской премией» скрывается богатый пул капитала. Страсть южнокорейских розничных инвесторов к криптовалютам известна во всем мире, а сама премия обусловлена дефицитом предложения при избытке спроса: огромное количество вонов вливается в поиск ограниченного количества криптоактивов.
Это означает, что в горячих кошельках южнокорейских бирж в долгосрочной перспективе скапливается ликвидность, многократно превышающую показатели других рынков. Для хакеров это настоящая золотая жила.
В-третьих, языковой фактор. Атаки Lazarus опираются не только на технический брутфорс. Они виртуозно владеют социальной инженерией: создают фейковые вакансии, рассылают фишинговые письма, выдавая себя за службу поддержки, выманивают код подтверждения.
Северная и Южная Корея имеют общую письменность и язык, языковой барьер отсутствует полностью, что резко повышает эффективность целевых фишинговых атак на сотрудников и пользователей Южной Кореи.
Куда делись украденные деньги? Вот здесь кроется, пожалуй, самая интригующая часть истории.
Согласно отчетам ООН и отслеживанию нескольких компаний по анализу блокчейна, криптовалюты, похищенные Lazarus, в конечном итоге направляются на программу создания ядерного оружия и баллистических ракет Северной Кореи.
Ранее агентство Reuters, сославшись на секретный доклад ООН, сообщало, что КНДР использует средства, полученные от кражи криптовалют, для финансирования своей ракетной программы.
В мае 2023 года заместитель советника США по национальной безопасности Энн Нобергер публично заявила, что около 50% финансирования ракетной программы КНДР поступает из кибератак и краж криптовалют; эта доля выросла по сравнению с оценкой «примерно одна треть», которую она озвучила в июле 2022 года.
Иными словами, каждая кража на южнокорейской бирже косвенно может способствовать наращиванию боеголовок по ту стороны 38-й параллели.
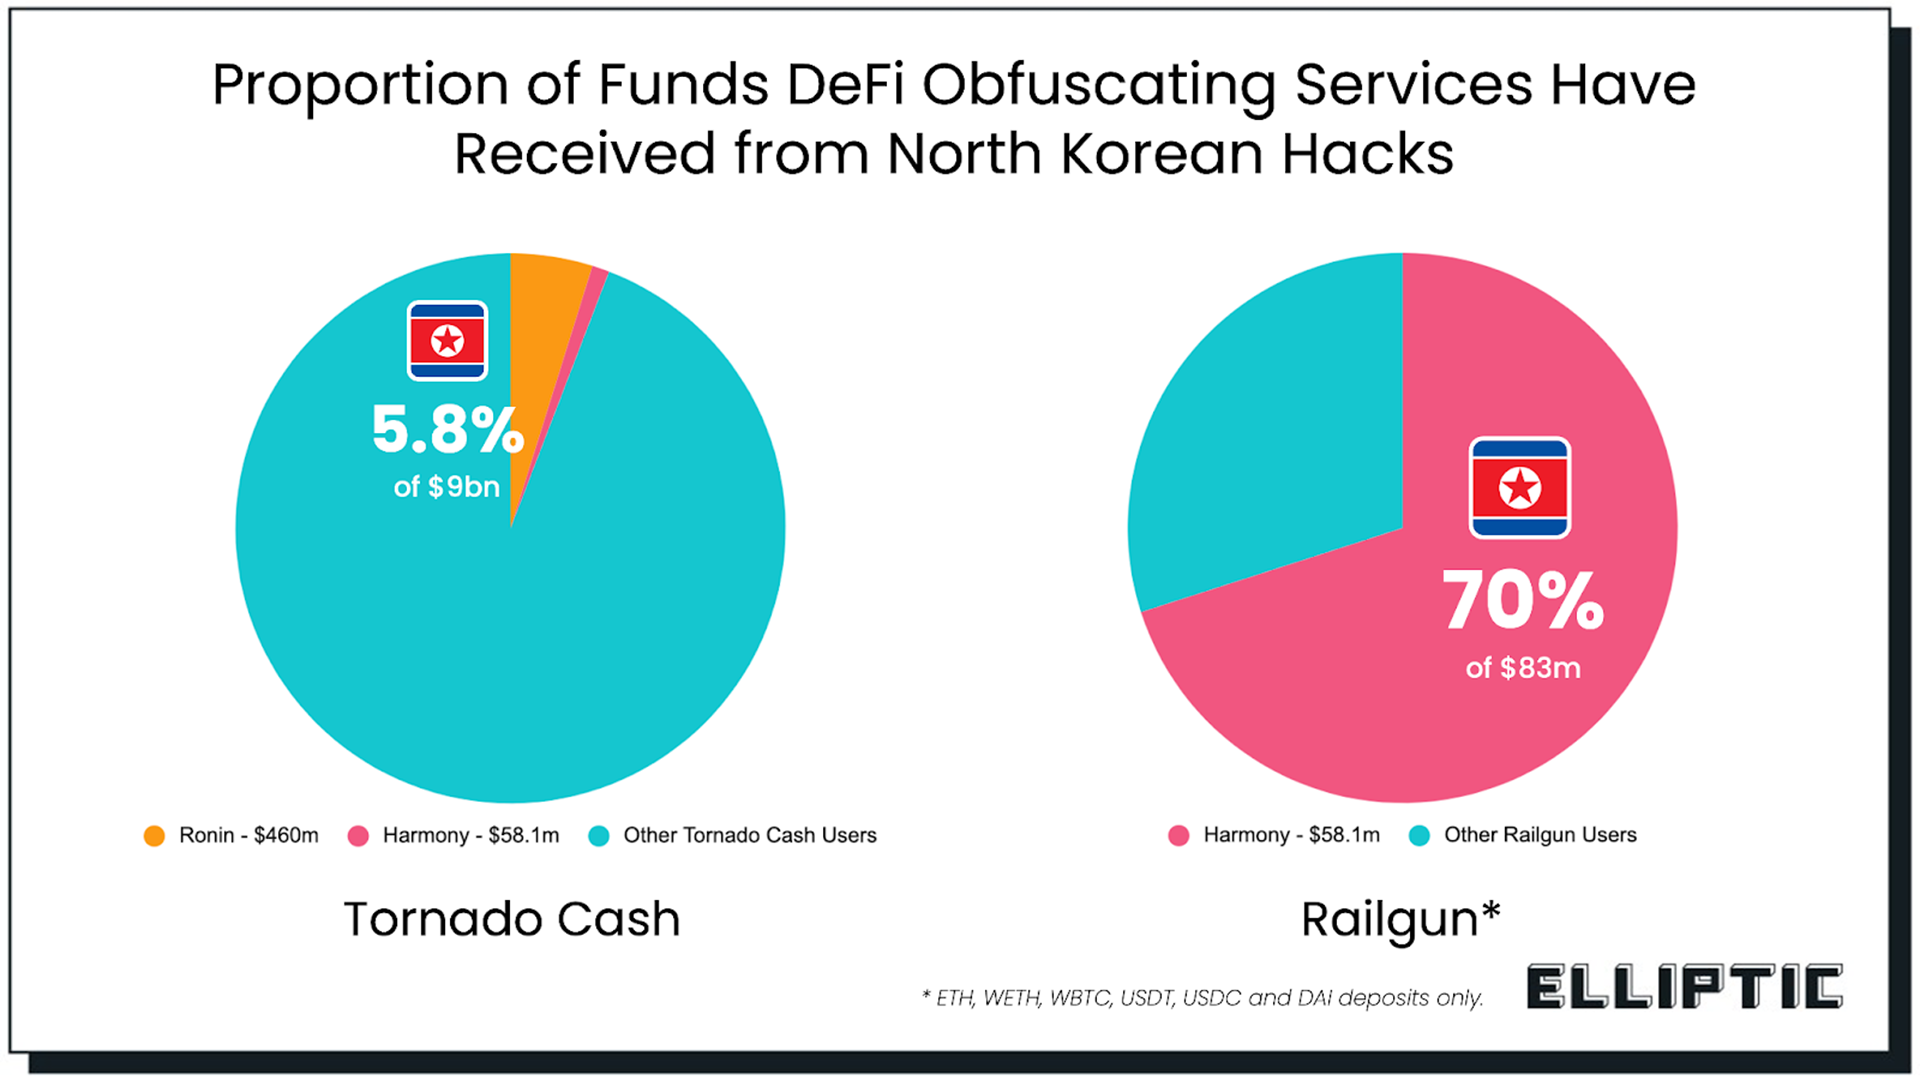
В то же время пути вывода средств давно отлажены: сначала украденные активы дробятся на множество мелких транзакций с помощью технологии «Peel Chain», затем их происхождение замутняется через миксеры (такие как Tornado Cash и Sinbad), после чего на биржах, построенных самой Северной Кореей, они конвертируются в биткоины со скидкой, и наконец выводятся в фиатную валюту через теневые каналы Китая и России.
В отношении 342 000 ETH, украденных с Upbit в 2019 году, полиция Южной Кореи официально опубликовала результаты расследования: 57% были обменены на биткоины со скидкой 2,5% к рынку на трех биржах, предположительно управляемых КНДР, а оставшиеся 43% были отмываны через 51 биржу в 13 странах. Весь процесс занял несколько лет, и по сей день большая часть средств остается невозвращенной.
Возможно, именно здесь кроется фундаментальная проблема южнокорейских бирж:
С одной стороны находится Lazarus — хакерское подразделение, поддерживаемое государственными ресурсами, работающее в круглосуточном режиме и не считающееся с расходами. С другой стороны — обычные коммерческие компании вроде Upbit и Bithumb.
Даже ведущие биржи, прошедшие все проверки и аудиты, оказываются беспомощными перед лицом длительных угроз со стороны государственных хакерских сил.
Это проблема не только Южной Кореи
Восемь лет, более десяти атак, убытки около 200 млн долларов США — если воспринимать это лишь как локальные новости о криптоиндустрии Южной Кореи, мы упускаем из виду гораздо более масштабную картину.
Опыт южнокорейских бирж является генеральной репетицией противостояния криптосообщества против государств-противников.
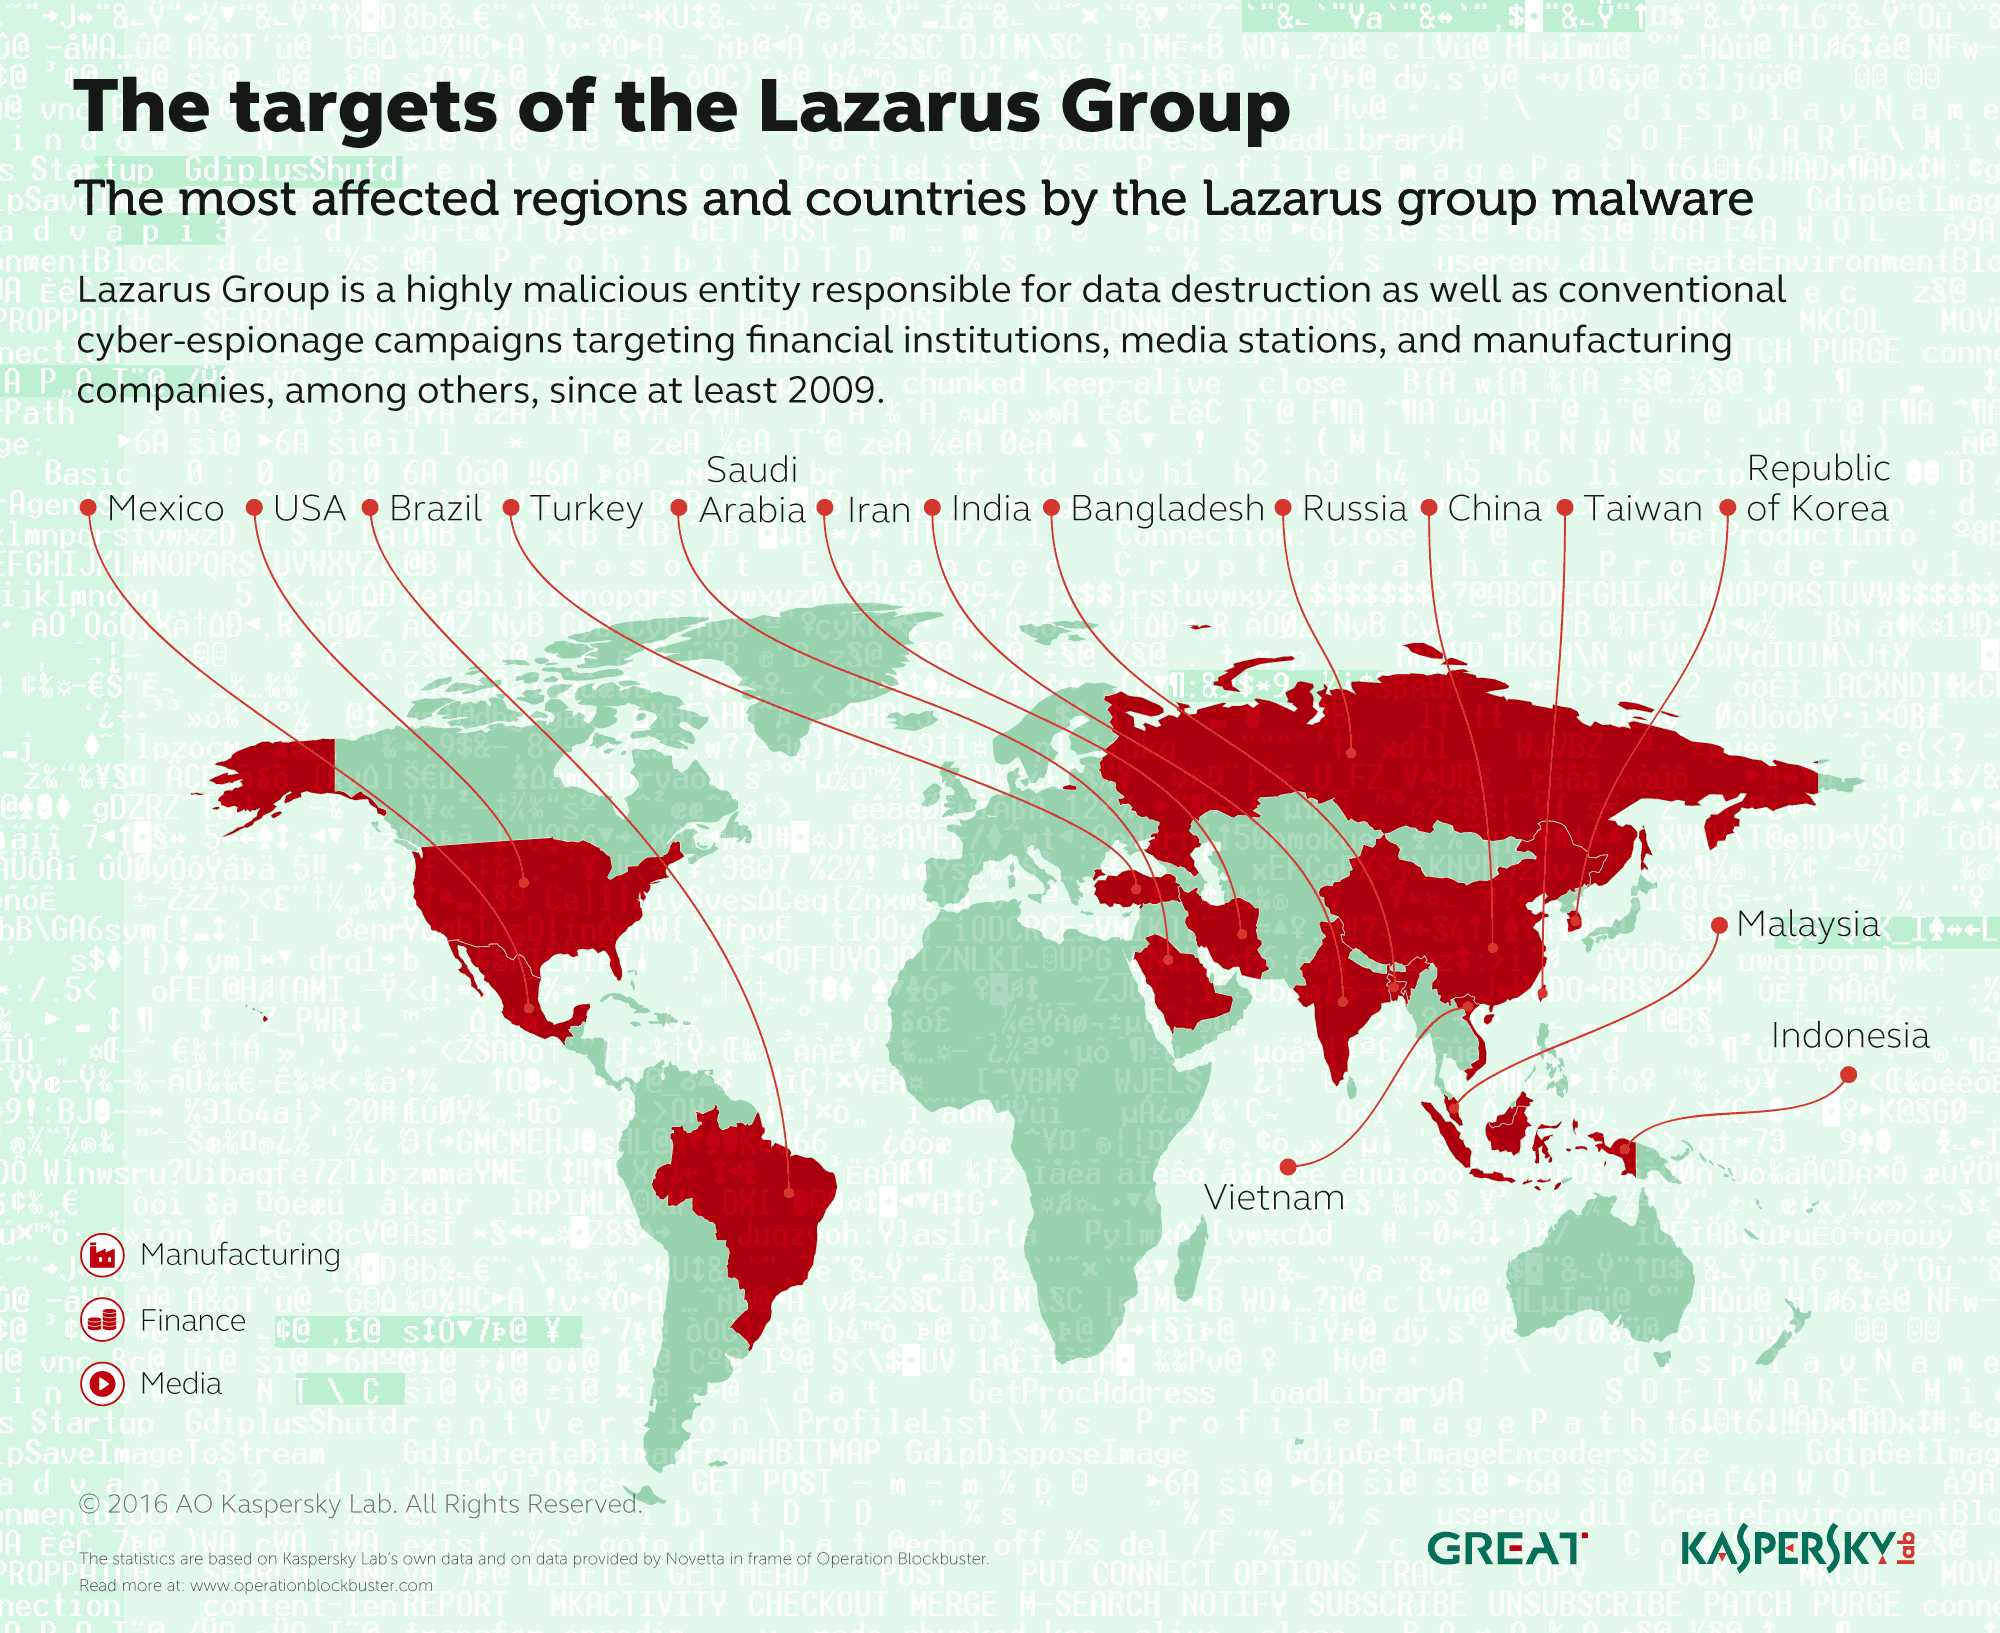
Северная Корея — самый заметный игрок, но далеко не единственный. Российские хакерские группировки высокого риска обвиняются в связи с рядом атак на DeFi, иранские хакеры проводили операции против израильских криптокомпаний, а КНДР давно расширила театры военных действий по всему миру: масштабные кражи с Bybit в 1,5 млрд долларов (2025 г.) и Ronin в 625 млн долларов (2022 г.) зафиксированы на разных континентах.
В индустрии криптовалют существует структурное противоречие: весь поток средств обязан проходить через централизованные точки доступа.
Какой бы безопасной ни была сама блокчейн-сеть, активы пользователей все равно обязаны циркулировать через такие критические узлы, как биржи, кроссчейн-мосты и горячие кошельки.
Эти узлы аккумулируют колоссальные объемы капитала, но управляются коммерческими компаниями с ограниченными бюджетами;для хакеров государственного уровня это идеально подходящая среда для охоты.
Ресурсы атакующих и защищающихся принципиально неравны: Lazarus может потерпеть поражение сто раз, тогда как для биржи достаточно одного провала.
«Корейская премия» по-прежнему будет привлекать глобальных арбитров и местных розничных инвесторов, Lazarus не остановится из-за огласки, и битва за защиту южнокорейских бирж против государственных хакеров далека от финала.
Остается лишь надеяться, что следующий взлом не заденет ваши собственные деньги.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 深潮TechFlow