


Когда инструменты KYT становятся «зомби-системами»: ваш комплаенс на деле оказывается ловушкой
Автор: AiYing Compliance
В профессиональных кругах известно, что комплаенс бывает двух типов: один — для регуляторов, а другой — по-настоящему эффективный. Первый называют «комплаенс-театром» (Compliance Theater), тогда как второй представляет собой реальное управление рисками. К сожалению, большинство учреждений, особенно финтех-компаний, мчащихся на волне индустриального бума, неосознанно разыгрывают именно первый сценарий.
В чем суть «комплаенс-театра»? Это тщательно выставленная сцена для прохождения проверок, получения лицензий и успокоения инвесторов. На этой сцене корректность процессов превалирует над всем остальным, а качество отчетов важнее способности выявлять риски. Актеры (офицеры комплаенса) читают заученные диалоги (руководства по комплаенсу), оперируют роскошными реквизитами (дорогими системами) и демонстрируют публике (регуляторам) идиллическую картину благополучия. Пока спектакль идет успешно, лицензии получены, а финансирование обеспечено — все довольны.
И самым великолепным, дорогостоящим и обманчивым реквизитом в этом спектакле становятся «зомби-системы», которые выглядят так, будто работают круглосуточно (24/7), но на самом деле давно мертвы и существуют лишь номинально. Особенно уязвимы системы KYT (Know Your Transaction — знание своей транзакции), которые должны быть самыми проницательными разведчиками на передовой борьбы с отмыванием денег (AML), но часто первыми «погибают», превращаясь в зомби, потребляющие бюджет и создающие иллюзию безопасности. Они тихо покоятся на серверах, мигают зелеными индикаторами, генерируют отчеты, и кажется, что все в порядке——пока настоящая бомба не взорвется прямо у них на глазах.
Это главный комплаенс-ловушка. Вам кажется, что вы закупили экипировку высшего класса и построили непреодолимую линию обороны, но на самом деле вы просто кормите деньги и ресурсы зомби. Он не защитит вас, а лишь позволит погибнуть непонятно почему, когда настанет беда.
Возникает вопрос: почему инструменты KYT, на которые мы тратим огромные средства и человеческие ресурсы, иногда превращаются в ходячих мертвецов? Скрыта ли за этим фатальная ошибка в выборе технологий или полный крах процессного управления? Или же это неизбежный результат сочетания обоих факторов?
Сегодня мы перенесем фокус внимания на одну из самых горячих сцен «комплаенс-театра» — отрасль финтеха и платежных услуг, в частности на рынок Юго-Восточной Азии с его сложным и изменчивым регуляторным ландшафтом и стремительным ростом бизнеса, подобно сорвавшимся с цепи коням. Здесь разворачиваются настоящие драмы, и наша задача — приподнять занавес и увидеть закулисную правду.
Акт первый: Анализ зомби-систем——Как ваши инструменты KYT превращаются в «мертвецов»?
Рождение «зомби-системы» не происходит мгновенно. Она не умирает внезапно из-за какого-то грандиозного уязвимости или катастрофического сбоя. Наподобие лягушки, варящейся в теплой воде, она постепенно теряет способность воспринимать, анализировать и реагировать в процессе повседневной «нормальной работы», пока от нее не останется лишь оболочка, имитирующая признаки жизни. Этот процесс можно проанализировать с двух точек зрения: технологической и процессной, чтобы понять, как изначально функциональная система KYT шаг за шагом движется к «смерти».
«Мозговая смерть» на технологическом уровне: одноточечные сбои и информационные острова
Технологии — это мозг системы KYT. Когда нейронные связи мозга рвутся, поступающая информация блокируется, а аналитические модели теряют гибкость, система впадает в состояние «мозговой смерти». Она продолжает обрабатывать данные, но уже лишена способности понимать и оценивать их.
Когнитивные слепые зоны одного инструмента: смотрение на мир одним глазом
Чрезмерная зависимость от единственного инструмента KYT является первой и наиболее распространенной причиной выхода системы из строя. Это практически аксиома в профессиональном сообществе, однако в сценариях «комплаенс-театра» ради так называемой «авторитетности» и «упрощения управления» этот фактор часто выборочно игнорируется.
Почему reliance на одном инструменте смертельно опасна? Потому что ни один инструмент не способен охватить все виды рисков. Это словно поручить одному часовому следить за врагами со всех сторон — у него неизбежно появятся слепые зоны. Недавно сингапурская лицензированная цифровая сервисная компания MetaComp опубликовала исследовательский отчет, который с помощью тестовых данных раскрыл эту жестокая реальность. Исследование, проанализировавшее более 7000 реальных транзакций, показало, что использование только одного-двух инструментов KYT для скрининга может привести к тому, что до 25% высокорисковых транзакций будут ошибочно одобрены. То есть четверть рисков будет полностью проигнорирована. Это уже не слепая зона, а черная дыра.
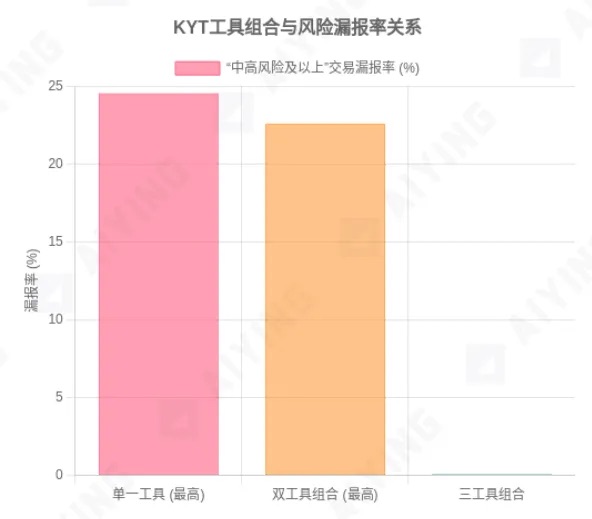
Рисунок 1: Сравнение уровня ложно «очищенных» транзакций (False Clean Rate) при различных комбинациях инструментов KYT
Источник данных: MetaComp Research - Comparative Analysis of On-Chain KYT for AML&CFT, July 2025. График показывает, что при установке порога риска на уровень «средне-высокий» уровень ложно «очищенных» транзакций для одного инструмента достигает максимума 24,55%, для комбинации из двух инструментов — 22,60%, а для комбинации из трех инструментов резко падает до 0,10%.
Такая колоссальная экспозиция риска обусловлена внутренними недостатками экосистемы инструментов KYT. Каждый инструмент построен на основе собственного набора данных и стратегии сбора разведданных, что приводит к естественным различиям и слепым зонам в следующих аспектах:
-
Различия в источниках данных: некоторые инструменты могут иметь тесные связи с правоохранительными органами США, обеспечивая лучшее покрытие адресов с рисками в Северной Америке; другие же могут глубже работать на азиатском рынке, получая более оперативную разведывательную информацию о локализованных мошеннических сетях. Ни один инструмент одновременно не может стать королем разведки во всех регионах мира.
-
Разный фокус на типах рисков: одни инструменты лучше подходят для отслеживания адресов, связанных со списками санкций OFAC, другие превосходят в технической идентификации сервисов микширования (Mixers) или рынков даркнета (Darknet). Если выбранный вами инструмент не справляется с основными типами рисков вашей деятельности, он фактически становится бесполезным украшением.
-
Задержка обновлений и отставание в разведданных: жизненный цикл адресов в сфере киберпреступности может быть очень коротким. Адрес с риском, отмеченный сегодня одним инструментом, может быть синхронизирован другим лишь через несколько дней или даже недель. Эта временная разница в получении информации позволяет преступникам провести несколько раундов операций без обнаружения.
Таким образом, когда учреждение возлагает все надежды на единственный инструмент KYT, оно на самом деле играет в азартную игру — ставит на то, что все возникающие риски идеально попадут в пределы «когнитивного диапазона» этого инструмента.
«Питательная недостаточность» из-за информационных островов: как может течь река без источника?
Если зависимость от одного инструмента означает узость кругозора, то информационные острова ведут к полной «питательной недостаточности». Система KYT никогда не существует изолированно; ее эффективность строится на комплексном понимании контрагентов и паттернов транзакций. Она нуждается в постоянном поступлении «пищевых данных» из множества источников: систем KYC (Know Your Customer — знай своего клиента), систем оценки рисков клиентов, бизнес-систем и т.д. Когда эти каналы данных блокируются или их качество оставляет желать лучшего, KYT превращается в воду без источника и лишается основы для принятия решений.
В быстро растущих платежных компаниях эта ситуация встречается повсеместно:
Команда KYC отвечает за верификацию клиентов, и их данные хранятся в системе А; команда риск-менеджмента занимается мониторингом транзакций, их данные находятся в системе В; команда комплаенса готовит отчеты по противодействию отмыванию денег (AML), используя систему С. Три системы принадлежат разным подразделениям, поставляются разными поставщиками и почти не обмениваются данными в режиме реального времени. В результате, анализируя транзакцию в реальном времени, система KYT опирается на рейтинги риска клиентов, введенные командой KYC три месяца назад. За эти три месяца клиент мог продемонстрировать множество высокорисковых действий, но эта информация оказалась заблокированной в системе В команды риск-менеджмента, а система KYT остается совершенно не в курсе.
Прямым следствием такой «питательной недостаточности» становится невозможность системы KYT сформировать точную базовую линию поведения клиентов (Behavioral Baseline). Одна из ключевых способностей эффективной системы KYT — выявление «аномалий», то есть транзакций, отклоняющихся от нормального шаблона поведения клиента. Но если система даже не знает, что такое «норма» для конкретного клиента, как ей обнаруживать «аномалии»? В конечном итоге она деградирует до использования самых примитивных и грубых статических правил, генерируя массу бесполезных «мусорных алертов», что приближает её статус к статусу «зомби».
Статические правила «ищут меч в зарубленном борту»: поиск нового континента по старой карте
Методы злоумышленников постоянно эволюционируют: от традиционного дробления сумм (Smurfing) до использования протоколов DeFi для межсетевой отмывания денег и подложных транзакций через рынки NFT, их сложность и скрытность растут в геометрической прогрессии. Однако базы правил многих «зомби-KYT систем» застыли на уровне несколькихлетней давности. Попытка найти новый континент по старинной морской карте обречена на неудачу.
Статические правила, такие как «тревога при сумме транзакции выше 10 000 долларов», для современных представителей теневой экономики кажутся смехотворными. Они легко обходят простые пороговые значения, автоматически распределяя крупные суммы на сотни или тысячи мелких транзакций с помощью скриптов. Настоящая угроза кроется в сложных поведенческих моделях:
-
Новый зарегистрированный аккаунт совершает мелкую высокочастотную торговлю со множеством не связанными между собой контрагентами за короткий промежуток времени.
-
Средства быстро поступают на счет и, не задерживаясь, немедленно распределяются через множество адресов, формируя классическую «peel chain» (цепочку очистки).
-
Маршрут транзакции включает высокорисковые сервисы микширования, незарегистрированные биржи или адреса из зон под санкциями.
Эти сложные паттерны невозможно эффективно описать и отловить с помощью статических правил. Для этого необходимы модели машинного обучения, способные анализировать сети транзакций, прослеживать денежные потоки и извлекать признаки рисков из массивов данных. В здоровой системе KYT правила и модели должны быть динамичными и самосовершенствующимися. «Зомби-система» напротив, утрачивает эту способность: после первоначальной настройки база правил практически не обновляется, и в итоге оказывается далеко позади в гонке вооружений с теневой экономикой, окончательно входя в состояние «мозговой смерти».
«Остановка сердца» на процессном уровне: от иллюзии «раз и навсегда» к «усталости от оповещений»
Если технологические недостатки приводят к «мозговой смерти» системы, то крах процессного управления вызывает прямую «остановку сердца». Даже самая технологически продвинутая система без правильных процессов обработки и реагирования остаётся лишь дорогим набором кода. В рамках «комплаенс-театра» провалы в управлении процессами часто оказываются более скрытыми и смертоносными, чем технические сбои.
Иллюзия «успеха сразу после запуска»: принятие свадьбы за конец любовной истории
Многие компании, особенно стартапы, подходят к внедрению комплаенса с мышлением «как к проекту». Они считают, что закупка и запуск системы KYT — это проект с четким началом и концом. Как только система успешно запущена и проходит проверку регулирующих органов, проект объявляется победным. Это наиболее характерная иллюзия «комплаенс-театра» — принятие свадьбы за финал отношений, веря, что теперь можно жить спокойно.
Однако запуск — лишь первый день жизненного цикла системы KYT. Это не инструмент, которым можно «расположиться раз и навсегда», а «живой организм», требующий постоянного ухода и оптимизации. Сюда входит:
-
Постоянная калибровка параметров: рынок меняется, поведение клиентов меняется, методы отмывания денег развиваются. Пороговые значения мониторинга и параметры риска системы KYT должны корректироваться вместе с ними. Оправданный год назад порог тревоги в 10 000 долларов может оказаться совершенно бессмысленным после десятикратного роста объема операций.
-
Регулярная оптимизация правил: по мере появления новых рисков необходимо постоянно разрабатывать и развертывать новые правила мониторинга. Одновременно следует регулярно оценивать эффективность старых правил и исключать те, что генерируют исключительно ложные срабатывания («мусорные правила»).
-
Необходимая повторная тренировка моделей: для систем, использующих модели машинного обучения, обязательно регулярное обучение на новейших данных для поддержания способности распознавать новые рисковые паттерны и предотвращения деградации моделей (Model Decay).
Когда организация попадает в плен иллюзии «победы после запуска», важнейшие задачи последующего обслуживания игнорируются. Отсутствие ответственных и бюджетного финансирования заставляет систему KYT ржаветь в гараже, как заброшенный спортивный автомобиль: каким бы мощным ни был двигатель, он рано или поздно превращается в груду металлолома.
«Усталость от оповещений» ломает офицеров комплаенса: последнее звено
Наиболее прямым и катастрофическим следствием неправильно настроенной и необслуживаемой «зомби-системы» становится генерация массовых ложных срабатываний (False Positives). По отраслевым оценкам, в финансовых учреждениях до 95% и даже 99% алертов от системы KYT в итоге подтверждаются как ложные. Это проблема не только низкой эффективности, но и катализатор глубокого кризиса — «усталости от оповещений» (Alert Fatigue).
Можно представить типичный день офицера комплаенса:
Каждое утро он открывает систему управления делами и видит десятки ожидающих рассмотрения алертов. Открывает первый, тратит полчаса на расследование, выясняется, что это обычная коммерческая деятельность клиента — закрывает. Второй — так же. Третий — снова то же самое… День за днем он тонет в океане бесконечных ложных тревог. Первоначальная бдительность и тщательность постепенно сменяются апатией и формальностью. Он начинает искать «быстрые пути» для закрытия уведомлений, доверие к системе падает до абсолютного нуля. И вот, когда среди всего этого всплывает по-настоящему высокорисковый алерт, он лишь мельком взглянет на него, по привычке отметит как «ложное срабатывание» и закроет.
«Усталость от оповещений» становится последней каплей, опрокидывающей комплаенс-оборону. Психологически она разрушает боеспособность команды комплаенса, превращая их из «охотников» на риски в «уборщиков» алертов. Все усилия всего комплаенс-департамента истощаются в бесполезной борьбе с «зомби-системой», в то время как настоящие преступники безнаказанно пробиваются сквозь оборону, маскируясь под шум ложных тревог.
На этом этапе система KYT окончательно «останавливает сердце» на процессном уровне. Она продолжает генерировать оповещения, но эти «удары сердца» потеряли смысл, никому не отвечают и никто им не верит. Она становится полноценным зомби.
Ранее мне приходилось наблюдать случай, когда одна компания из числа моих знакомых ради получения лицензии и угождения инвесторам устроила классический «комплаенс-театр»: громко объявила о закупке ведущего отраслевого инструмента KYT и использовала это как маркетинговый актив для демонстрации «стремления к высочайшим стандартам комплаенса». Но в целях экономии наняла только одного поставщика. Логика руководства была проста: «Мы взяли лучшее, так что в случае ЧП вините не нас.» Осознанно игнорируя тот факт, что у любого одиночного инструмента существуют слепые зоны.
Кроме того, штат комплаенс-команды был недоукомплектован, а технические знания отсутствовали. Приходилось ограничиваться самыми базовыми шаблонами статических правил от поставщика. Мониторинг крупных транзакций и фильтрация нескольких открытых списков заблокированных адресов считались выполнением задачи.
Самым критичным моментом стало то, что по мере роста бизнес-операций система буквально завалила их снежной лавиной алертов. Младшие аналитики быстро обнаружили, что более 95% из них — ложные. Чтобы закрывать KPI, их работа сместилась с «расследования рисков» на «закрытие уведомлений». Со временем никто больше не относился к алертам серьезно.
Профессиональные группы по отмыванию денег быстро почуяли запах падали. Они использовали самые простые, но действенные методы, превратив эту «зомби-систему» в личный банкомат: применяя тактику «дробления сумм» (в духе «Смурфиков»), они раскалывали средства с нелеглых онлайн-казино на тысячи мелких транзакций ниже пороговых значений монитора, маскируя их под возвраты от электронной коммерции. Тревогу подняли не члены их группировки, а банк-партнер. Когда служебная проверка от регулирующего органа оказалась на столе гендиректора, он еще пребывал в ступоре, а впоследствии, по слухам, компания лишилась лицензии.
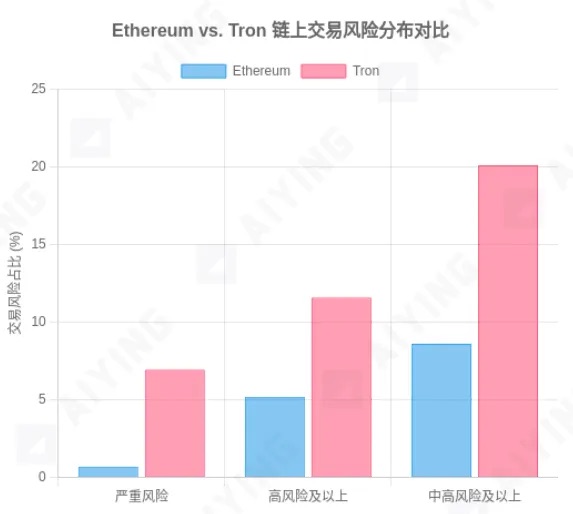
Рисунок 2: Сравнение уровней риска различных блокчейн-сетей
Источник данных: MetaComp Research - Comparative Analysis of On-Chain KYT for AML&CFT, July 2025. Графика демонстрирует, что в выборочных данных доля транзакций в сети Tron, оцененных как «критические», «высокие» или «средне-высокие» риски, значительно превышает аналогичные показатели в сети Ethereum.
История из практики служит зеркалом, отражающим судьбу бесчисленных финтех-компаний, участвующих в «комплаенс-театре». Они еще не рухнули, просто потому, что повезло: профессиональные преступные группировки ещё не обратили на них внимания. Но это лишь вопрос времени.
Акт второй: От «зомби» к «часовому»——Как вернуть к жизни вашу комплаенс-систему?
После вскрытия паталогии «зомби-систем» и созерцания трагедии «комплаенс-театра» мы не можем ограничиваться лишь критикой и сожалениями. Будучи практиками, стоящими на передовой, нам гораздо важнее знать: как разорвать порочный круг? Как реанимировать увядающего «зомби» и превратить его в настоящего «передового часового», способного реально бороться и защищать?
Ответ кроется не в покупке более дорогих и «авторитетных» одиночных инструментов, а в фундаментальном изменении философии и тактики. Данная методология уже давно является общепризнанной тайной среди настоящих специалистов отрасли. Исследование MetaComp впервые систематизирует и делает количественно измеримым этот подход, предоставляя нам четкое и исполнимое боевое руководство.
Ключевое решение: отказ от сольной партии в пользу «многослойной системы защиты»
Прежде всего, необходимо на философском уровне полностью отказаться от театрального мышления «купил инструмент — и дело с концом». Настоящий комплаенс — это не монопостановка, а позиционная война, требующая создания системы эшелонированной обороны. Вы не можете рассчитывать на то, что один часовой остановит целую армию; вам нужна многоуровневая оборонительная сеть, объединяющая часовых, патрульные группы, станции радара и центры разведки.
Тактическая основа: комбинированная атака несколькими инструментами
Тактическим ядром этой оборонительной системы является «комбинированный удар несколькими инструментами». Слепые зоны одиночного инструмента неизбежны, но при использовании нескольких инструментов их слепые зоны взаимно дополняют друг друга. Благодаря перекрестной проверке мы можем максимально сократить пространства для укрытия рисков.
Тогда возникает вопрос: скольких инструментов требуется на самом деле? Двух? Четырех? Или чем больше, тем лучше?
Исследование MetaComp дает крайне важный ответ: комбинация из трех инструментов является золотым правилом, обеспечивающим оптимальный баланс между эффективностью, затратами и производительностью.
Проще всего понять логику этого «трио» следующим образом:
-
Первый инструмент — ваш «передовой часовой»: скорее всего, он обладает наибольшим покрытием и выявляет большинство стандартных рисков.
-
Второй инструмент — ваша «специальная разведгруппа»: он может обладать уникальными возможностями разведки в определенных нишах (например, риски DeFi, специфические региональные разведданные), обнаруживая скрытые угрозы, невидимые для «часающего».
-
Третий инструмент — ваш «тыловой аналитик разведки»: вероятно, он располагает наиболее мощными аналитическими возможностями для корреляции данных, позволяющими связать разрозненные подсказки, полученные первыми двумя инструментами, в единый полный профиль риска.
При совместной работе этих трех компонентов их эффективность значительно превышает простое арифметическое сложение. Данные свидетельствуют, что переход от двух инструментов к трем обеспечивает качественный скачок в комплаенс-эффективности. Согласно отчету MetaComp, тщательно спроектированная модель скрининга из трех инструментов способна снизить показатель «пропуска высокорисковых транзакций» (False Clean Rate) ниже 0,10%. Это означает, что 99,9% известных высокорисковых транзакций будут обнаружены. Вот это и называется «действенным комплаенсом».
По сравнению, переход от трех инструментов к четырем хоть и снижает процент пропусков еще немного, но ее предельная полезность уже очень мала, а сопутствующие затраты и временные задержки заметно возрастают. Исследования показывают, что время скрининга для четырех инструментов может достигать 11 секунд, тогда как для трех инструментов оно укладывается примерно в 2 секунды. В платежных средах, требующих принятия решений в реальном времени, эта разница в 9 секунд может стать критической границей между положительным и отрицательным пользовательским опытом.
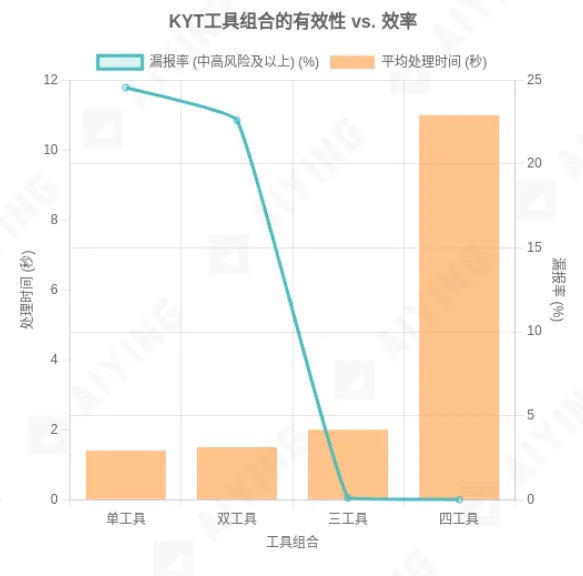
Рисунок 3: Баланс между эффективностью и производительностью при комбинации инструментов KYT
Источник данных: MetaComp Research - Comparative Analysis of On-Chain KYT for AML&CFT, July 2025. График наглядно демонстрирует влияние увеличения количества инструментов на снижение «пропуска высокорисковых транзакций» (эффективность) и увеличение «времени обработки» (производительность), четко указывая на то, что комбинация из трех инструментов является выбором с наилучшим соотношением цены и качества.
Реализация методологии: создание собственного «движка правил»
Выбор правильной комбинации «тройки» лишь завершает этап модернизации оборудования. Еще важнее понимать, как управлять взаимодействием этих многофункциональных компонентов. Вы не можете позволить каждому инструменту действовать изолированно; вам необходима единая точка командования — то есть ваш собственный, независимый от любого единичного инструмента «движок правил».
Шаг первый: стандартизация классификации рисков — говорим на одном языке
Нельзя позволять инструментам диктовать свои условия. Разные системы могут использовать разные метки вроде «Coin Mixer», «Protocol Privacy» или «Shield» для обозначения одного и того же риска. Если вашим офицерам комплаенса придется запоминать «диалект» каждой программы, это станет катастрофой. Правильный подход заключается в создании внутренней единой и прозрачной системы классификации рисков, в которую затем нужно будет маппировать все метки рисков от подключенных внешних инструментов.
Например, вы можете внедрить следующую стандартизированную структуру:
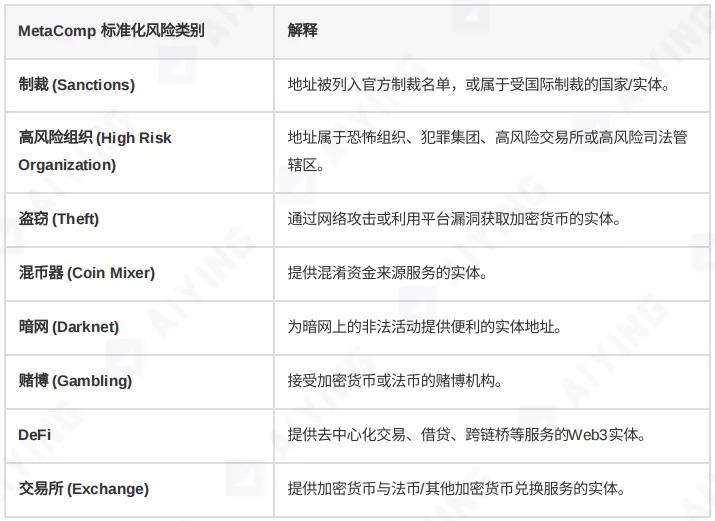
Таблица 1: Пример таблицы маппинга категорий рисков
Такой подход позволяет при подключении абсолютно любого нового инструмента мгновенно «перевести» его категории в единый внутренний язык, обеспечивая горизонтальное сравнение между платформами и принятие согласованных решений.
Шаг второй: унификация параметров и порогов риска — установление четких красных линий
Имея единый язык, следующим шагом становится разработка унифицированных «правил ведения боя». Основываясь на собственной толерантности к риску (Risk Appetite) и регуляторных требованиях, вы должны установить четкие, поддающиеся количественной оценке пороги риска. Это ключевой этап преобразования субъективного «аппетита к риску» в объективные команды, понятные машинам.
Этот свод правил не должен ограничиваться простыми денежными лимитами; он обязан представлять собой более сложные многомерные комбинации параметров, например:
-
Определение уровней критичности: четкое разделение классов рисков на «критические» (санкции, финансирование терроризма), «высокие» (кражи, даркнет) и «допустимые» (биржи, протоколы DeFi).
-
Порог загрязнения на уровне транзакции (Transaction-Level Taint %): определение процента средств, косвенно происходящих из высокорисковых источников внутри одной транзакции, достаточного для срабатывания алерта. Данный порог должен устанавливаться научно на основе масштабного анализа данных, а не приниматься на глаз.
-
Порог накопленного риска на уровне кошелька (Cumulative Taint %): установление доли исторических взаимодействий кошелька с высокорисковыми адресами, при которой сам кошелек маркируется как высокорисковый. Это позволяет эффективно выявлять опытные адреса, долго вовлеченные в серые операции.
Эти пороги представляют собой «красные линии», которые вы проводите для своей комплаенс-системы. При их пересечении система обязана реагировать строго согласно заранее заданному алгоритму. Благодаря этому весь процесс принятия комплаенс-решений становится прозрачным, последовательным и легитимным (Defensible).
Шаг третий: проектирование многослойного рабочего процесса скрининга — объемный удар от точки к области
Наконец, вы должны интегрировать стандартизированные классификации и унифицированные параметры в автоматизированный многослойный рабочий процесс скрининга. Этот поток должен действовать как прецизионный фильтр: слой за слоем отсеивая лишнее, поэтапно сужая фокус для точечного воздействия на риски, параллельно предотвращая избыточное вмешательство в подавляющее большинство низкорисковых транзакций.
Эффективный рабочий процесс должен как минимум включать следующие этапы:
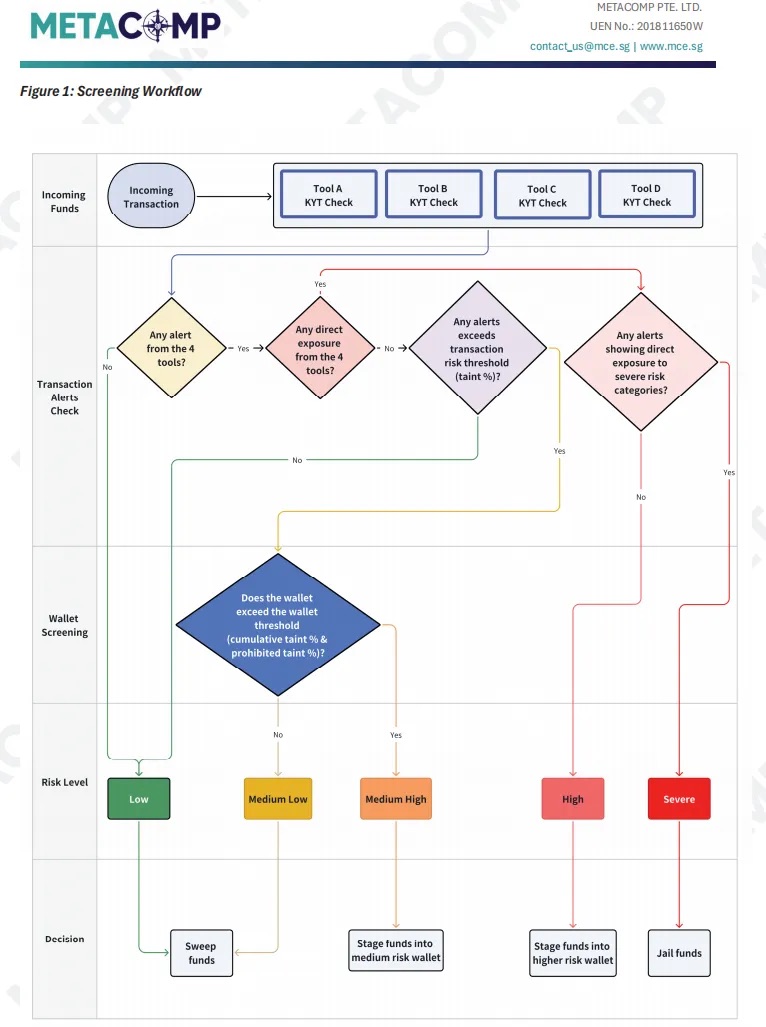
Рисунок 4: Пример эффективного многослойного рабочего процесса скрининга (адаптировано из методологии MetaComp KYT)
-
Первичный скрининг (Initial Screening): все хэши транзакций и адреса контрагентов сначала подвергаются параллельному сканированию инструментами из «тройки». При срабатывании любого из инструментов транзакция переходит на следующий этап.
-
Оценка прямой экспозиции (Direct Exposure Assessment): система определяет, является ли алерт «прямой экспозицией», то есть соответствует ли адрес контрагента самостоятельно помеченному статусу «критический» или «высокий риск». В этом случае алерт получает наивысший приоритет и немедленно инициирует процедуру заморозки или ручной проверки.
-
Анализ экспозиции на уровне транзакции (Transaction-Level Exposure Analysis): при отсутствии прямой экспозиции система приступает к «прослеживанию происхождения средств», рассчитывая, какая доля (Taint %) средств данной транзакции косвенно ведет к источнику риска. Если этот показатель превышает установленный «порог на уровне транзакции», процесс продолжается.
-
Анализ экспозиции на уровне кошелька (Wallet-Level Exposure Analysis): для случаев превышения транзакционных рисков система проводит «полное обследование» кошелька контрагента, оценивая общее состояние его исторических транзакций (Cumulative Taint %). Если «степень здоровья» кошелька также опускается ниже заданного «порогового уровня кошелька», транзакция признается высокорисковой.
-
Окончательное решение (Decision Outcome): на основании итоговой оценки риска (критический, высокий, средне-высокий, средне-низкий, низкий) система автоматически или посредством уведомления оператора выполняет соответствующие действия: пропуск, блокировку, возврат или направления в надзорные органы.
Гениальность данного процесса заключается в трансформации выявления рисков из простого бинарного выбора («да/нет») в объемную оценку, охватывающую точку (отдельная транзакция), линию (денежная цепочка) и область (профиль кошелька). Он позволяет эффективно дифференцировать тяжелые риски «прямого попадания» от потенциальных угроз «косвенного загрязнения», обеспечивая оптимальное распределение ресурсов: мгновенная реакция на наивысшие риски, глубокий анализ средних рисков и ускоренный пропуск подавляющего большинства низкорисковых транзакций. Такой подход идеально разрешает конфликт между «усталостью от оповещений» и потребностями пользовательского опыта.
Эпилог: демонтаж сцены и возвращение на поле боя
Мы уделили значительное количество страниц паталогии «зомби-систем», реконструкции трагедий «комплаенс-театра» и разбору «боевого руководства» по реанимации инфраструктуры. Теперь пришло время вернуться к истокам.
Главная опасность «комплаенс-театра» заключается не столько в поглощении бюджетов и людских ресурсов, сколько в том разрушительном, ложном чувстве «безопасности», которое он создает. Оно вводит руководителей в заблуждение относительно контроля над рисками и притупляет бдительность операторов amid ежедневной бесполезной работы. Безмолвная «зомби-система» куда опаснее полного отсутствия таковой, поскольку заставляет двигаться навстречу угрозе с абсолютно открытым забралом.
В эпоху, когда технологии криминального сектора и финансовые инновации эволюционируют синхронно, полагаться на единственный инструмент KYT для мониторинга — равносильно выходу на поле боя под шквальным огнем полностью незащищенным. Преступники обладают беспрецедентным арсеналом: автоматизированными скриптами, мостами между сетями, приватными монетами и децентрализованными протоколами микширования. Если ваша оборонительная инфраструктура все еще застряла на уровне прошлого десятилетия, её прорыв — лишь вопрос времени.
Настоящий комплаенс никогда не был театральным представлением для угождения публике или успешного прохождения проверок. Это жесткая битва, затяжное противостояние, требующее безупречного снаряжения (многослойных комплексов инструментов), безукоризненной тактики (единой методологии управления рисками) и профессиональных бойцов (специализированных комплаенс-команд). Ему не нужны роскошные декорации и неискренние аплодисменты; ему нужна благоговейная осторожность перед рисками, честность перед данными и непрерывная шлифовка процессов.
Поэтому я обращаюсь ко всем участникам рынка, особенно к лицам, принимающим решения и управляющим ресурсами: откажитесь от иллюзий в отношении «серебряной пули» (silver bullet). Не существует магического инструмента, способного решить все проблемы разом и навсегда. Построение комплаенс-системы не имеет конечной точки; это динамический жизненный цикл, требующий постоянной итерации и совершенствования на основе фидбека. Сегодня созданная вами линия обороны завтра может обнаружить новые бреши, и единственный верный путь ответа — поддерживать бдительность, учиться и непрерывно эволюционировать.
Пора снести фальшивую сцену «комплаенс-театра». Давайте вернемся на полное вызовов, но и возможностей, настоящее поле боя рисков с настоящей, боевой «системой часовых». Только там мы сможем по-настоящему защитить ценность, которую стремимся создать.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 Aiying Compliance






