


Физическое похищение: атака «гаечный ключ» на фоне нового максимума Bitcoin
Автор: SlowMist
Контекст
В «темном лесу» блокчейна мы часто говорим об ончейн-атаках, уязвимостях контрактов и взломах хакеров, однако все больше случаев напоминают нам о том, что риски уже вышли за пределы цепочки блоков.
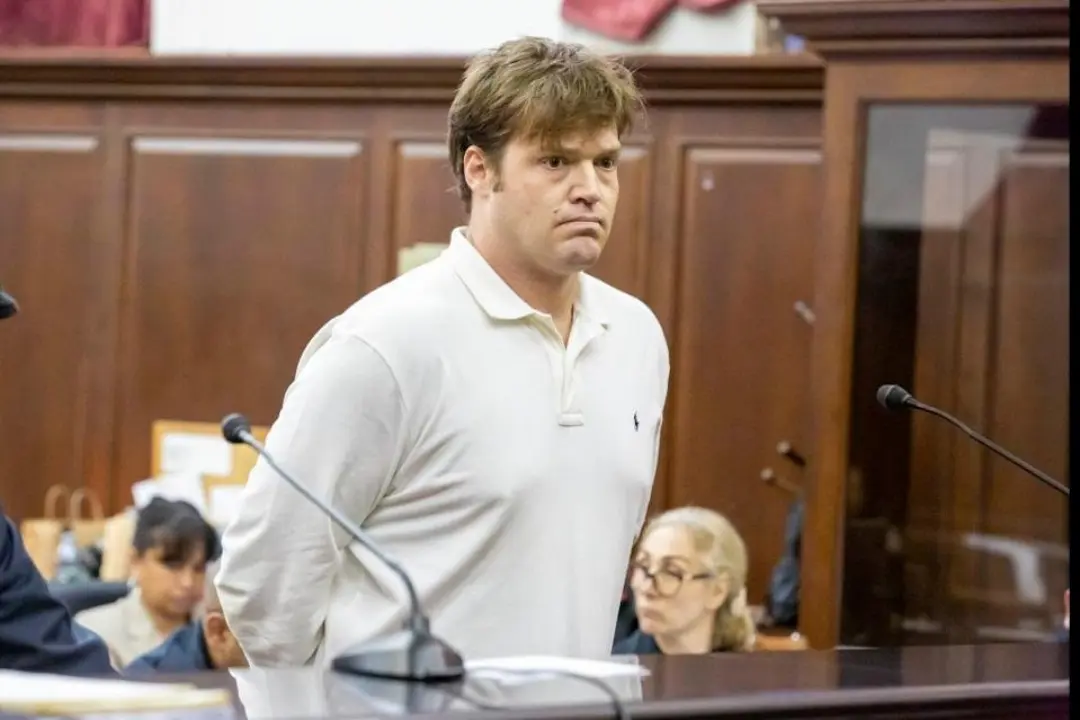
По данным Decrypt и Eesti Ekspress, во время недавнего судебного заседания криптовалютный миллиардер и предприниматель Тим Хитт рассказал о попытке похищения, которую он пережил в прошлом году. Злоумышленники отслеживали его перемещения с помощью GPS, использовали поддельные паспорта и одноразовые мобильные телефоны, чтобы выяснить его местонахождение. Пока он поднимался по лестнице, они напали на него сзади, пытаясь натянуть ему на голову мешок и взять под контроль. Хитту удалось выбраться только после того, как он откусил часть пальца нападавшего.
По мере роста стоимости криптоактивов атаки физического принуждения («атаки с использованием гаечного ключа») к пользователям криптовалют становятся всё более частыми. В этой статье мы подробно разберём механизм таких атак, рассмотрим типичные случаи, проанализируем лежащую в их основе преступную схему и предложим практические рекомендации по защите и реагированию.
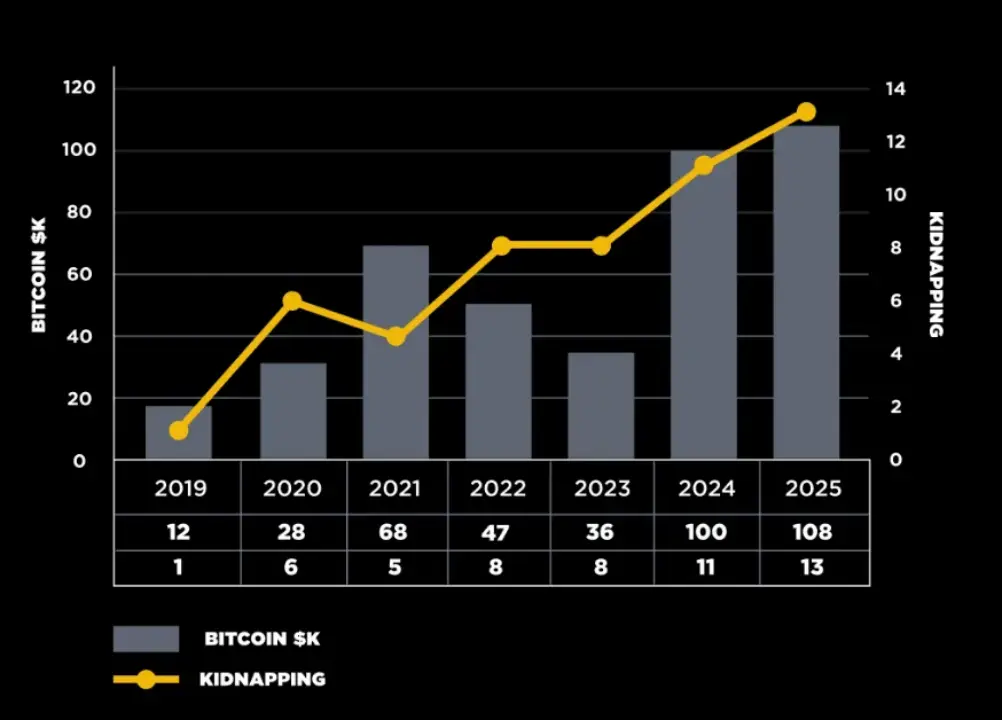
(https://www.binance.com/en/blog/security/binance-physical-security-team-on-how-to-avoid-the-threat-of-reallife-attacks-634293446955246772)
Что такое «атака с использованием гаечного ключа»
«У вас может быть самая мощная техническая защита, но злоумышленнику достаточно всего лишь гаечного ключа, чтобы свалить вас с ног, и вы добровольно расскажете ему пароль». Выражение «атака с использованием гаечного ключа за 5 долларов» ($5 Wrench Attack) впервые появилось в интернет-комиксе XKCD. При такой атаке злоумышленники не используют технических методов, а прибегают к угрозам, шантажу или даже похищению, чтобы заставить жертву передать пароли или активы.
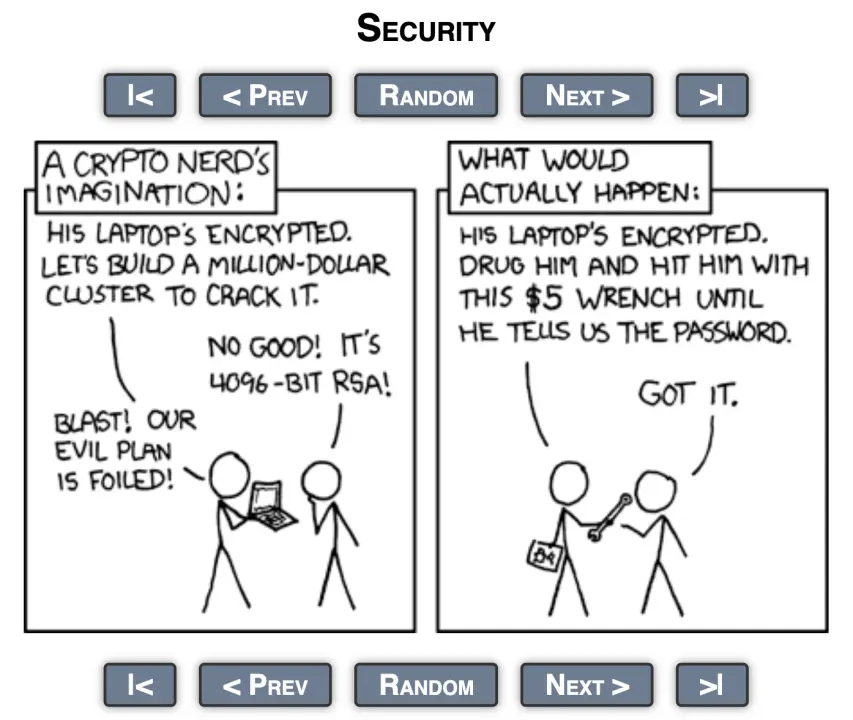
(https://xkcd.com/538/)
Обзор типичных дел о похищении
В этом году дела о похищении пользователей криптовалют произошли регулярно. Среди жертв были ключевые члены команд проектов, лидеры мнений (KOL) и обычные пользователи. В начале мая французская полиция успешно освободила отца криптовалютного миллиардера, находившегося в похищении. Похитители потребовали выкуп в размере миллионов евро и жестоко отрезали ему пальцы, чтобы оказать давление на родственников.
Подобные инциденты случались ещё в начале года: в январе соучредитель Ledger Дэвид Баллан и его жена подверглись вооружённому нападению дома. Похитители также отрезали ему пальцы и сняли видео с требованием выплатить 100 биткоинов. В начале июня в Танжере был задержан гражданин Франции и Марокко Бадисс Мохамед Амида Баджу. По данным Barron’s, он подозревается в организации нескольких дел о похищении французских предпринимателей из сферы криптовалют. Министр юстиции Франции подтвердил, что данный подозреваемый находится в международном розыске Интерпола по обвинениям в «похищении человека и незаконном удержании заложников». Кроме того, Бажду подозревают в причастности к组织领导 группы похитителей соучредителя Ledger.
Ещё одно шокирующее отрасль дело произошло в Нью-Йорке. Итальянский криптоинвестор Майкл Валентино Теофрасто Картурани был заманен в загородный дом, где находился в плену и подвергался пыткам в течение трёх недель. Преступная группировка угрожала бензопилой, электрошокером и наркотиками, а однажды даже подвесила его на крыше высотного здания, заставляя отдать приватный ключ от кошелька. Нападавшими оказались «люди из индустрии», которые с помощью ончейн-аналитики и отслеживания в социальных сетях точно идентифицировали свою цель.
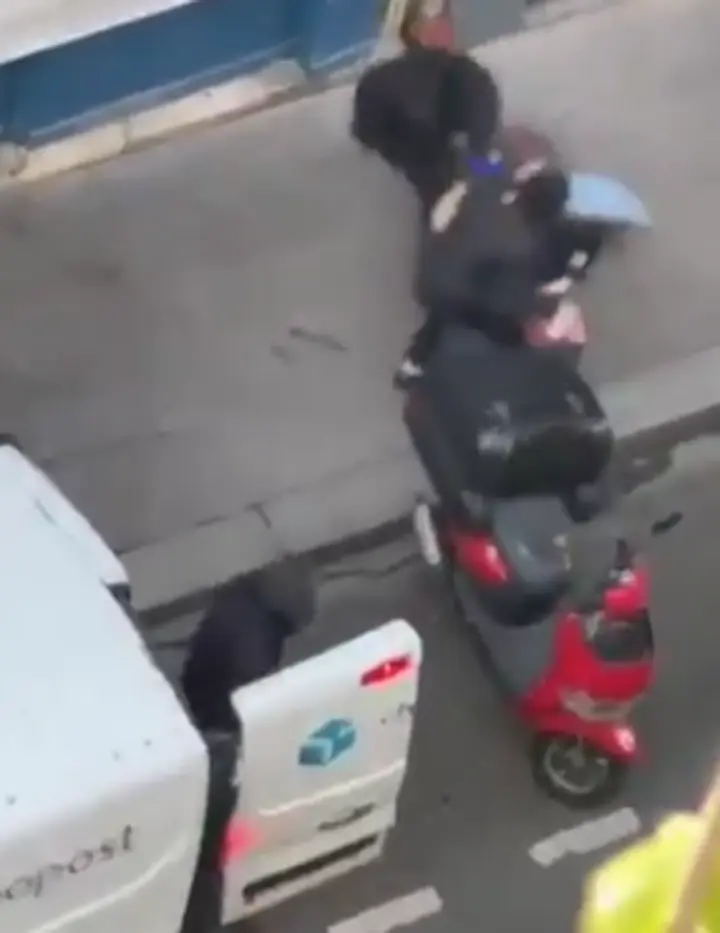
С середины мая дочь соучредителя Paymium Пьера Нуаза и его малолетний внук едва не были насильно затасканы в белый фургон прямо на улицах Парижа. По информации газеты Le Parisien, дочь Нуаза оказала яростное сопротивление, а один из прохожих ударил фургон огнетушителем, заставив похитителей бежать.
Эти дела показывают: по сравнению с ончейн-атаками, физическое насилие и угрозы в реальной жизни являются более прямым, эффективным и менее сложным в реализации способом. Чаще всего нападающими выступают молодые люди в возрасте от 16 до 23 лет, обладающие базовым пониманием криптографии. Согласно данным, обнародованным французской прокуратурой, уже несколько несовершеннолетних официально обвиняются по делам, связанным с подобными преступлениями.
Помимо рассекреченных случаев, команда безопасности SlowMist при обработке данных анкет, заполненных пострадавшими, обратила внимание на инциденты, когда некоторые пользователи сталкивались с контролем или давлением со стороны контрагентов при осуществлении транзакций в офлайне, что приводило к потере активов.
Кроме того, существуют инциденты «коэрции без применения насилия», которые не переходят в стадию физического насилия. Например, злоумышленники угрожают раскрыть личные данные жертвы, узнать её местонахождение или использовать другие компрометирующие материалы, вынуждая перевести средства. Хотя такие ситуации не причиняют прямых телесных повреждений, они уже выходят на грань угрозы личной безопасности, и вопрос о том, стоит ли относить их к категории «атак с использованием гаечного ключа», требует дальнейшего обсуждения.
Стоит подчеркнуть, что раскрытые случаи могут составлять лишь верхушку айсберга. Многие жертвы предпочитают молчать из опасений мести, недоверия к правоохранительным органам или страха разглашения личности, что затрудняет точную оценку реальных масштабов офчейн-атак.
Анализ преступной схемы
Исследовательская группа Кембриджского университета в опубликованной в 2024 году работе «Investigating Wrench Attacks: Physical Attacks Targeting Cryptocurrency Users» систематически проанализировала случаи применения насилия и принуждения («атак гаечным ключом») против пользователей криптовалют по всему миру, детально раскрыв паттерны атак и сложности их защиты. Ниже приведён перевод оригинальной иллюстрации из статьи для справки, исходное изображение доступно по адресу https://www.repository.cam.ac.uk/items/d988e10f-b751-408a-a79e-54f2518b3e70.
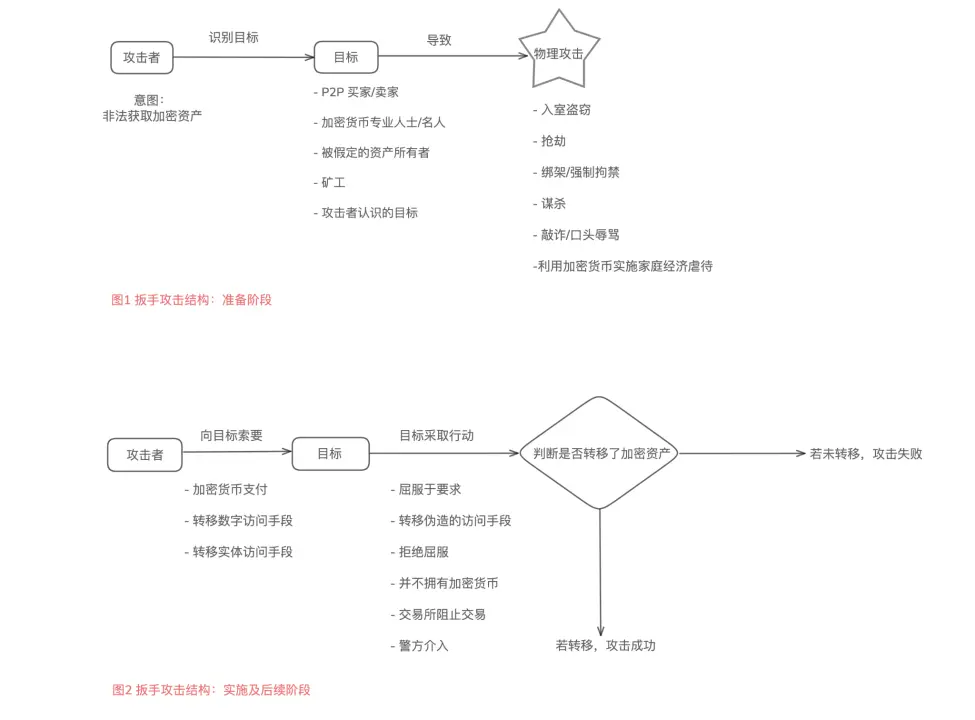
На основе анализа ряда типовых дел мы выделили следующие ключевые этапы преступной схемы «атак с использованием гаечного ключа»:
1. Сбор информации и идентификация цели
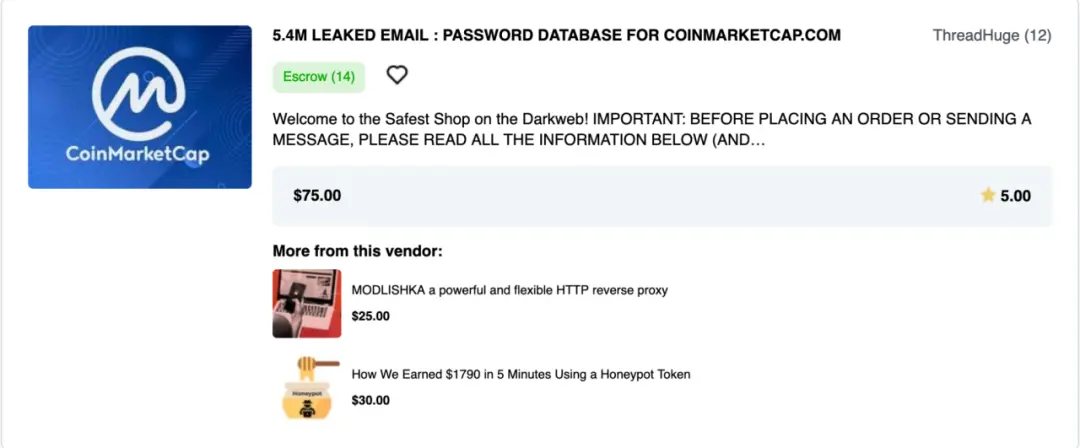
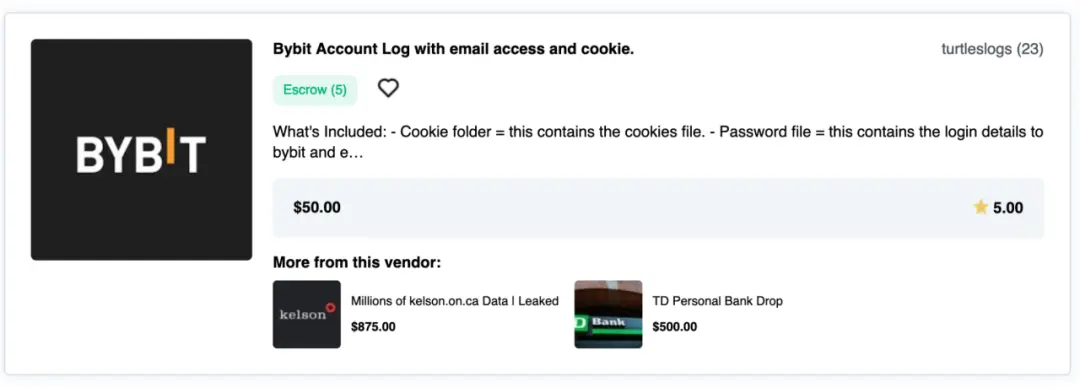
Злоумышленники обычно начинают с анализа ончейн-данных: изучают историю транзакций, теги адресов, наличие NFT и другие показатели для предварительной оценки объёма активов цели. Параллельно важную дополнительную разведывательную информацию предоставляют чаты в Telegram, публикации в X (Twitter), интервью с лидерами мнений (KOL), а также утечки баз данных.
2. Оффлайн-идентификация и установление контакта
Определив личность цели, злоумышленники пытаются получить её реальные идентификационные данные, включая место проживания, регулярные маршруты передвижения и состав семьи. Распространённые методы включают:
-
провокация на разглашение информации в социальных сетях;
-
поиск по открытым реестрам (например, email, привязанный к ENS, или данные регистрации домена);
-
реверсивный поиск по утечкам данных;
-
слежка или использование ложных встреч для заманивания цели в контролируемое пространство.
3. Применение физического насилия и шантаж
После захвата контроля над целью злоумышленники применяют насилие, чтобы вынудить её передать приватные ключи кошелька, mnemonические фразы и доступы к двухфакторной аутентификации. Распространённые способы включают:
-
нанесение побоев, удары током, увечья;
-
принуждение жертвы к совершению переводов;
-
угрозы в отношении родственников с требованием произвести оплату выкупа.
4. Отмывание средств и вывод активов
Получив приватные ключи или mnemonические фразы, злоумышленники быстро выводят украденные активы. Типичные методы включают:
-
использование миксеров для сокрытия происхождения средств;
-
перевод на контролируемые адреса или нерегулируемые счета централизованных бирж;
-
вывод средств через внебиржевые площадки (OTC) или теневые рынки.
Некоторые преступники обладают техническим бэкграундом в области блокчейна и хорошо понимают механизмы ончейн-трекинга, поэтому намеренно создают сложные многоступенчатые маршруты или используют кросс-чейн микширование для ухода от отслеживания.
Меры противодействия
В экстремальных сценариях при угрозе физической безопасности применение многоподписных кошельков или распределения mnemonических фраз является малоэффективным и может быть расценено злоумышленниками как отказ от сотрудничества, что лишь усиливает насилие. Для борьбы с «атаками гаечным ключом» наиболее разумной стратегией остаётся принцип «иметь резерв, который можно отдать, сохраняя основной капитал»:
-
Настройка кошельков-ловушек: создайте аккаунт, который выглядит как основной, но содержит лишь небольшую сумму средств. Это позволит использовать его для «контролируемой передачи активов» в случае опасности.
-
Безопасность в семье: близкие должны понимать расположение основных активов и знать алгоритмы взаимодействия; установите «слово безопасности» для сигнализации в критических ситуациях; усильте защиту домашних устройств и физическую безопасность жилища.
-
Минимизация цифрового следа: избегайте демонстрации богатства или публикаций об успешных сделках в соцсетях; не упоминайте в реальном общении о владении криптовалютой; контролируйте информацию в своём кругу общения, чтобы избежать утечек со знакомых. Самый надёжный метод защиты — это сделать так, чтобы окружающие просто «не знали, что вы являетесь потенциальной целью».
Заключение
По мере стремительного развития криптоиндустрии системы KYC (Know Your Customer) и AML (Anti-Money Laundering) играют ключевую роль в повышении финансовой прозрачности и предотвращении незаконных потоков капитала. Однако на этапе их внедрения, особенно в части обеспечения безопасности данных и конфиденциальности пользователей, по-прежнему сохраняется ряд вызовов. Например, массивы чувствительной информации (такие как паспортные данные, биометрические сведения и т. д.), собираемые платформами в целях соответствия регуляторным требованиям, при недостаточной защите могут стать уязвимым местом для злоумышленников.
Таким образом, мы рекомендуем дополнить традиционный процесс KYC системой динамической оценки рисков, чтобы сократить объём собираемых данных и минимизировать вероятность утечки. Кроме того, платформами рекомендуется интегрировать решения уровня MistTrack для комплексного мониторинга AML и отслеживания транзакций, что поможет выявлять подозрительные операции ещё на этапе их инициирования и укреплять внутреннюю систему контроля. С другой стороны, развитие инфраструктуры информационной безопасности не менее важно: используя услуги Red Teaming от SlowMist (https://cn.slowmist.com/service-red-teaming.html), платформы получают возможность моделировать реальные кибератаки и комплексно оценивать векторы компрометации и точки уязвимости чувствительных данных.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @SlowMist_Team














