Изнанка инцидента с утечкой данных Coinbase: индийский контакт-центр и банда подростков-хакеров
Авторы: Бен Вайс, Джефф Джон Робертс
Подготовка материала: Luffy, Foresight News
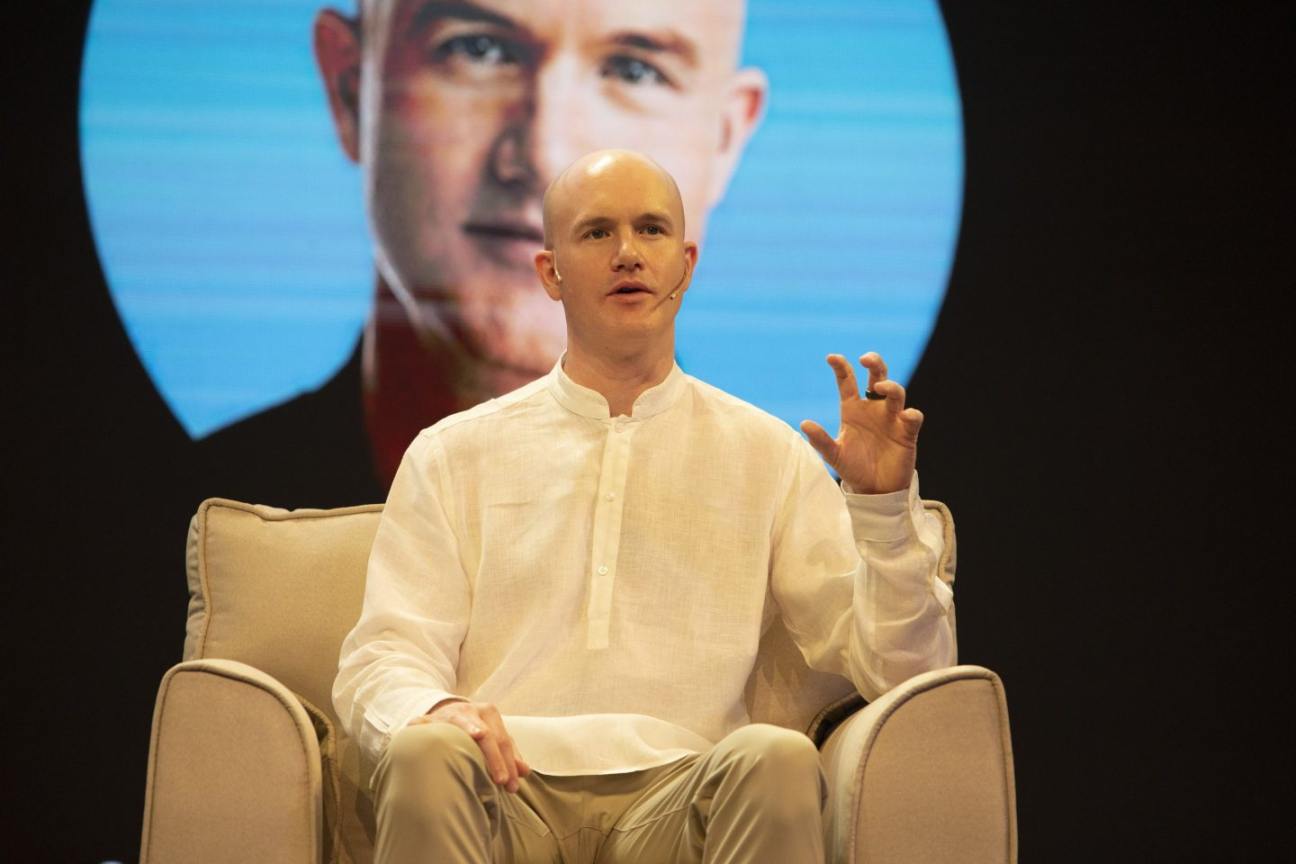
Сооснователь и генеральный директор Coinbase Брайан Армстронг выступает на мероприятии в Бангалоре (Индия) в 2022 году
15 мая 2025 года Coinbase сообщил о краже персональных данных десятков тысяч своих клиентов, что стало крупнейшим инцидентом безопасности в истории компании и, как ожидается, приведет к убыткам до 400 млн долларов. Это нарушение защиты данных привлекло внимание не только своими масштабами, но и методом атаки хакеров: они подкупали иностранных сотрудников службы поддержки клиентов для получения конфиденциальной информации.
Coinbase публично объявил о выплате вознаграждения в 20 млн долларов лицам, предоставившим сведения, которые помогут аресту и осуждению преступников, однако компания раскрыла крайне мало деталей об идентичности атаковавших или методах взлома.
Недавнее расследование журнала Fortune (включавшее изучение электронной переписки между Coinbase и одним из хакеров) выявило новые подробности события, указывая на то, что частично ответственность лежит на слабо связанной сети молодых англоязычных хакеров. В то же время результаты расследования подчеркивают, что так называемые BPO (аутсорсинг бизнес-процессов) являются слабым звеном в системе безопасности технологических компаний.
Внутренняя угроза: аутсорсинговая поддержка становится точкой входа
Всё началось с небольшой публичной компании TaskUs, базирующейся в Нью-Браунфеллсе, штат Техас. Как и другие BPO, она предоставляет крупным технологическим компаниям услуги поддержки клиентов на низких издержках за счет привлечения сотрудников из-за рубежа. По словам представителя компании, в январе текущего года TaskUs уволила 226 сотрудников из своего центра обслуживания в Индоре, работавших с Coinbase.
Согласно документам, поданным в Комиссию по ценным бумагам и биржам США, TaskUs предоставляет сотрудников службы поддержки для Coinbase с 2017 года; такое партнерство позволило американскому крипто-гиганту значительно сократить расходы на персонал. Однако проблема заключается в следующем: когда клиенты отправляют электронные письма с вопросами о своих учетных записях или новых продуктах Coinbase, они, скорее всего, общаются с зарубежными сотрудниками TaskUs. Поскольку оплата труда этих агентов ниже, чем у локальных работников в США, их проще подкупить.
«Ранее в этом году мы обнаружили, что двое лиц получили несанкционированный доступ к информации одного из наших клиентов», — сказал представитель TaskUs журналу Fortune, упомянув Coinbase. «Мы полагаем, что эти люди были наняты для участия в более широкой организованной преступной деятельности, направленной против Coinbase, которая также затронула многих других поставщиков услуг компании».
Согласно регуляторным документам Coinbase, увольнение сотрудников TaskUs в январе произошло менее чем через месяц после того, как компания обнаружила кражу данных клиентов (примечание: утечка данных была обнаружена Coinbase еще в декабре 2024 года). Во вторник федеральный коллективный иск, поданный от имени клиентов Coinbase в Нью-Йорке, обвинил TaskUs в небрежности при защите данных клиентов. «Хотя мы не можем комментировать ход судебного разбирательства, мы считаем эти обвинения необоснованными и будем защищаться», — заявил представитель TaskUs. «Мы ставим защиту данных клиентов на высший приоритет и продолжим усиливать наши глобальные протоколы безопасности и программы обучения».
По словам информатора, знакомого с этим инцидентом безопасности, хакерам также удалось успешно атаковать ряд других BPO-компаний, причем характер украденных данных варьировался от случая к случаю.
Эти украденные данные сами по себе недостаточны для прямого взлома криптохранилищ Coinbase, но они позволили преступникам получить обширную информацию, необходимую для маскировки под поддельную службу поддержки Coinbase, связи с клиентами и убеждения их передать свои криптоактивы. Компания сообщила, что хакеры похитили данные более 69 тыс. клиентов, не раскрывая при этом точное число жертв так называемых «социально-инженерных мошеннических схем». В данном случае схема подразумевает использование злоумышленниками украденных данных для выдавания себя за сотрудников Coinbase с целью убеждения потерпевших перевести свои криптоактивы.
Coinbase заявила: «Как мы уже сообщали, недавно мы обнаружили, что злоумышленник запрашивал у иностранной службы поддержки доступ к информации об учетных записях клиентов за декабрь 2024 года. Мы проинформировали пострадавших пользователей и регулирующие органы, прекратили взаимодействие с сотрудниками TaskUs и другими иностранными операторами поддержки, причастными к инциденту, а также усилили контроль». В заявлении также указано, что компания осуществляет компенсацию финансовых потерь клиентов, ставших жертвами мошенничества.
Мошеннические схемы на основе социальной инженерии с выдачей себя за представителей компаний не новы, однако масштабы кибератак именно на BPO-компании встречаются довольно редко. Хотя личность преступников пока напрямую не установлена, ряд улик сильно указывает на слабо связанную группу молодых англоязычных хакеров.
Группировка юных хакеров: «Они из мира видеоигр»
Через несколько дней после раскрытия информации о масштабной утечке данных Coinbase в середине мая журнал Fortune провел беседу в Telegram с мужчиной, представившимся как «puffy party», который утверждал, что является одним из хакеров.
Два других исследователя в области безопасности, также общавшихся с данным анонимным хакером, рассказали журналу Fortune, что считают его слова достоверными. Один из них отметил: «Проанализировав все, чем он со мной поделился, я тщательно проверил его показания и не смог найти доказательств их ложности». Оба специалиста попросили сохранить им анонимность, опасаясь получить повестку в суд за общение с предполагаемыми хакерами.
В ходе общения мужчина поделился множеством скриншотов, утверждая, что это переписка с командой безопасности Coinbase. Имя, которое он использовал при общении с Coinbase, было «Lennard Schroeder». Он также показал скриншот учетной записи бывшего топ-менеджера Coinbase, где отображались криптографические транзакции и множество личных данных.
Coinbase не стал отрицать достоверность этих скриншотов.
Письма, которыми поделился этот самопровозглашенный хакер, включали угрозы выкупа в размере 20 млн долларов в биткоинах (Coinbase отказалась платить), а также насмешки по поводу того, что группировка потратит часть добычи на покупку парика для лысого генерального директора компании Брайана Армстронга. «Мы готовы оплатить операцию по пересадке волос, чтобы он мог стильно путешествовать по миру», — написал хакер.
В сообщениях в Telegram данный человек (о существовании которого журнал Fortune узнал от одного из специалистов по безопасности) выразил пренебрежение к Coinbase.
Многие хищения криптовалют совершаются российскими преступными группировками или военными подразделениями КНДР, однако, согласно имеющимся данным, за этой атакой стоит слабо организованная коалиция подростков и молодых людей двадцати лет, известных как «Comm» или «Com».
За последние два года упоминания о группировке Comm появлялись в медиаотчетах о других хакерских инцидентах, включая статью газеты The New York Times, опубликованную ранее в этом месяце, в которой один из подозреваемых в серии краж криптовалют заявил о своей принадлежности к организации. По данным The Wall Street Journal, в 2023 году хакеры, связанные с этой группировкой, атаковали несколько онлайн-казино в Лас-Вегасе и пытались вымогать у MGM Resorts 30 млн долларов.
В отличие от российских и северокорейских криптохакеров, которые обычно стремятся лишь к финансовой выгоде, члены группировки Comm часто хотят привлечь внимание и получают удовольствие от самих эпатажных действий. Иногда они сотрудничают в проведении взломов, но при этом конкурируют друг с другом, пытаясь украсть больше.
«Они вышли из видеоигр и переносят там высокие результаты в реальный мир», — говорит Джош Купер-Дакетт, директор по расследованиям компании по криптографической криминалистике Cryptoforensic Investigators. «В их мире очки измеряются суммой украденных денег».
В сообщениях в Telegram этот предполагаемый хакер пояснил, что члены Comm специализируются на разных этапах ограблений. Его группа подкупает сотрудников поддержки и собирает данные клиентов, после передает их другим участникам вне команды, обладающим навыками социальных инженерных атак. Они добавили, что различные связанные с Comm подразделения координируют выполнение отдельных этапов операций и распределяют награбуленное в таких социальных сетях, как Telegram и Discord.
Серджио Гарсия, основатель компании по киберрасследованиям Tracelon, рассказал журналу Fortune, что описание нападения на хакеров соответствует его наблюдениям за работой группировки Comm и другими схемами криптографического мошенничества с использованием социальной инженерии. Информированные источники отмечают, что лица, недавно атаковавшие клиентов с помощью социальной инженерии, говорили на безупречном североамериканском английском языке.
По данным источника, знакомый с уровнем зарплат сотрудников BPO, месячный доход рабочих TaskUs в Индии составляет от 500 до 700 долларов. TaskUs отказалась от комментариев. Гарсия отметил журналу Fortune, что, несмотря на то, что эта сумма превышает средний показатель ВВП на душу населения в Индии, низкие зарплаты операторов поддержки часто делают их более восприимчивыми к подкупу. «Очевидно, это самое слабое звено в цепи, поскольку у них есть экономическая мотивация принимать взятки», — добавил он.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @FortuneMagazine