Кошелек, предупреждения и слабые места
Автор: Пратик Десаи
Подготовка текста: Block Unicorn
Всё началось с одного сообщения. Образ бренда выглядел правдоподобно, логотип соответствовал ожиданиям, а профиль в LinkedIn показывал общих знакомых. Рекрутер сообщил, что обнаружил ваши проекты на GitHub и предлагает контрактную работу в компании с хорошей финансовой поддержкой, которая разрабатывает протокол DeFi с элементами искусственного интеллекта. Вы быстро ознакомились с их сайтом. Дизайн сайта был лаконичным и современным, контент вызывал доверие, но повсюду, где вы ожидали конкретики, сплошь использовалась профессиональная терминология. На сайте упоминалось тестовое задание для отбора, материалы которого были отправлены в виде ZIP-архива.
Вы распаковали архив и сразу запустили установщик — на мгновение на экране появилось всплывающее окно с запросом авторизации кошелька. Не задумываясь, вы нажали «ОК». Ничего не произошло, компьютер не завис. Но через пять минут ваш кошелёк Solana оказался полностью обнулён.
Это не просто воображаемый сценарий. Он практически в точности повторяет полный цикл многочисленных инцидентов, зафиксированных экспертами по блокчейн-аналитике в 2025 году и связанных с хакерской группировкой из Северной Кореи. Злоумышленники используют фальшивые вакансии, троянские тестовые задания и вредоносное ПО для взлома кошельков.
В этой статье я расскажу вам об эволюции методов атак на криптовалюту в 2025 году и о том, как защитить себя от наиболее распространённых ончейн-атак.
Теперь перейдём к сути.
Главные изменения в методах крипто-взлома в 2025 году
С января по сентябрь 2025 года злоумышленники, связанные с Северной Кореей, украли криптовалюты на сумму более 2 миллиардов долларов. По данным компании по блокчейн-аналитике Elliptic, 2025 год стал самым результативным для преступников в сфере цифровых активов за всю историю наблюдений.
Крупнейшая единовременная потеря произошла в феврале в результате кражи на бирже Bybit, из-за которой криптобиржа понесла убытки в размере 1,4 млрд долларов. Совокупная стоимость криптоактивов, похищенных режимом Северной Кореи, уже превысила 6 млрд долларов.
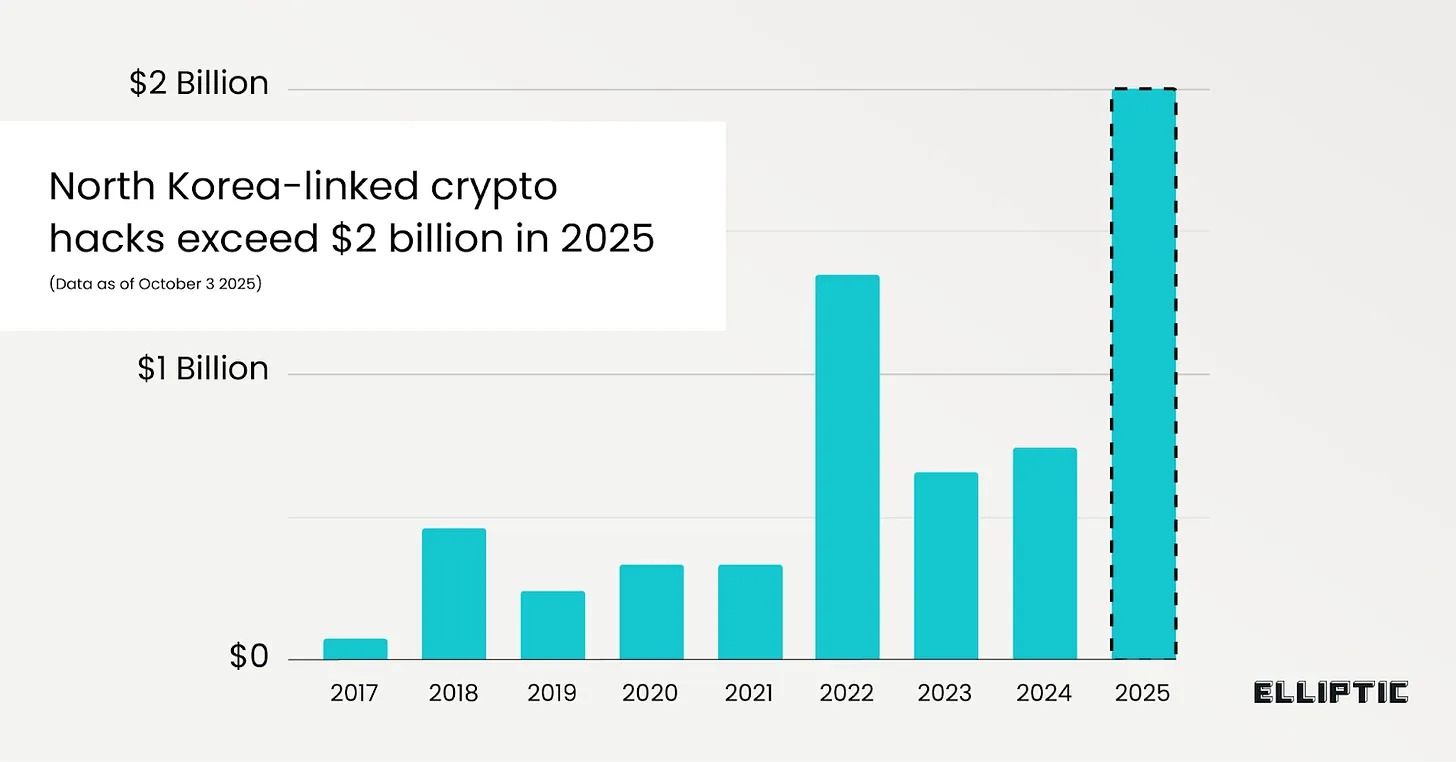
Помимо шокирующих цифр, наиболее примечательным в отчёте Elliptic является изменение способов эксплуатации уязвимостей в криптовалютах. В документе отмечается, что «большинство хакерских атак в 2025 году осуществляются с помощью социальной инженерии», что кардинально отличается от предыдущих случаев крупных хищений средств корейскими хакерами путём компрометации инфраструктуры. Например, широко известные взломы Ronin Network в 2022 и 2024 годах, а также атака на The DAO в 2016 году.
Сегодня уязвимости сместились с инфраструктуры на человеческий фактор. Отчёт Chainalysis также показывает, что утечка приватных ключей составила наибольшую долю в случаях кражи криптовалюты в 2024 году (43,8%).
Очевидно, что по мере развития криптовалюты и усиления безопасности на уровне протоколов и блокчейнов злоумышленникам становится легче целиться непосредственно в людей, обладающих приватными ключами.
Такие атаки становятся всё более скоординированными и организованными, а не случайными действиями одиночек. Недавние заявления ФБР (FBI) и Управления кибербезопасности и защиты инфраструктуры США (CISA), а также новостные сообщения описывают операции, связанные с Северной Кореей: злоумышленники комбинируют ложные вакансии криптоинженеров, кошельки со встроенным троянским ПО и намеренное заражение сообществ с открытым исходным кодом. Несмотря на техническую природу используемых хакерами инструментов, вектор атаки направлен именно на психологию человека.
Инцидент с Bybit стал крупнейшей в истории единичной кражей криптовалюты и наглядно показал, как подобные проблемы возникают при совершении транзакций крупного объёма. Когда из кластера кошельков было похищено Ethereum стоимостью около 1,4 млрд долларов, первоначальный технический анализ выявил, что подписант невнимательно проверил содержание разрешения. Сама сеть Ethereum выполнила корректную и правильно подписанную транзакцию, но ошибка возникла на этапе ручного вмешательства.
Аналогичным образом, в ходе атаки на Atomic Wallet вредоносное ПО воздействовало на то, как на компьютерах пользователей хранились приватные ключи, в результате чего исчезли криптоактивы на сумму от 35 млн до 100 млн долларов.
Вы заметите, что это встречается довольно часто. Когда пользователи неполностью проверяют адрес кошелька при переводе или хранят приватные ключи с минимальным уровнем безопасности, сами протоколы практически бессильны помочь.
Собственное хранение не гарантирует абсолютной безопасности
Принцип «Не твои приватные ключи — не твои монеты» по-прежнему актуален, однако проблема заключается в том, что после этого люди обычно перестают думать о рисках.
За последние три года многие пользователи вывели средства с бирж, движимые страхом повторения краха, подобного FTX, и идеологическими убеждениями. За тот же период совокупный объём торгов на децентрализованных биржах (DEX) вырос более чем в два раза, увеличившись с 3,2 трлн долларов до 11,4 трлн долларов.
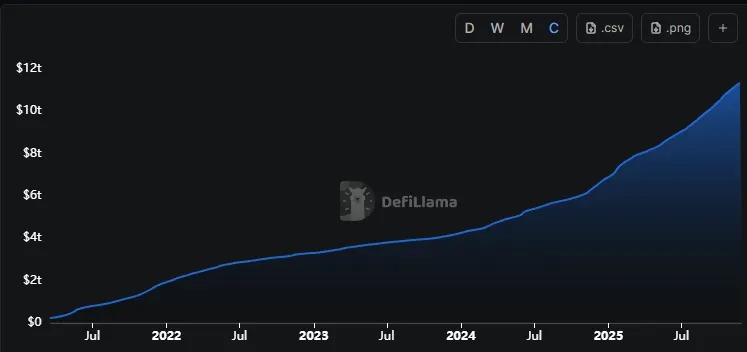
Хотя на первый взгляд культура безопасности повысилась, риски переместились из сферы защищённых мер хранения в хаос самодеятельности пользователей. Расширения для браузеров на компьютере, мнемонические фразы, сохранённые в чатах телефона или черновиках электронной почты, а также приватные ключи в незашифрованных приложениях для заметок не способны эффективно противостоять скрытым угрозам.
Самостоятельное управление активами призвано решить проблему зависимости: больше нет нужды полагаться на биржи, кастодианные услуги или третьи стороны, которые могут заморозить вывод средств или обанкротиться. Однако оно пока не решает «когнитивную» проблему. Приватный ключ даёт вам контроль, но вместе с ним возлагает полную ответственность.
Тогда как же вам действительно решить эту проблему?
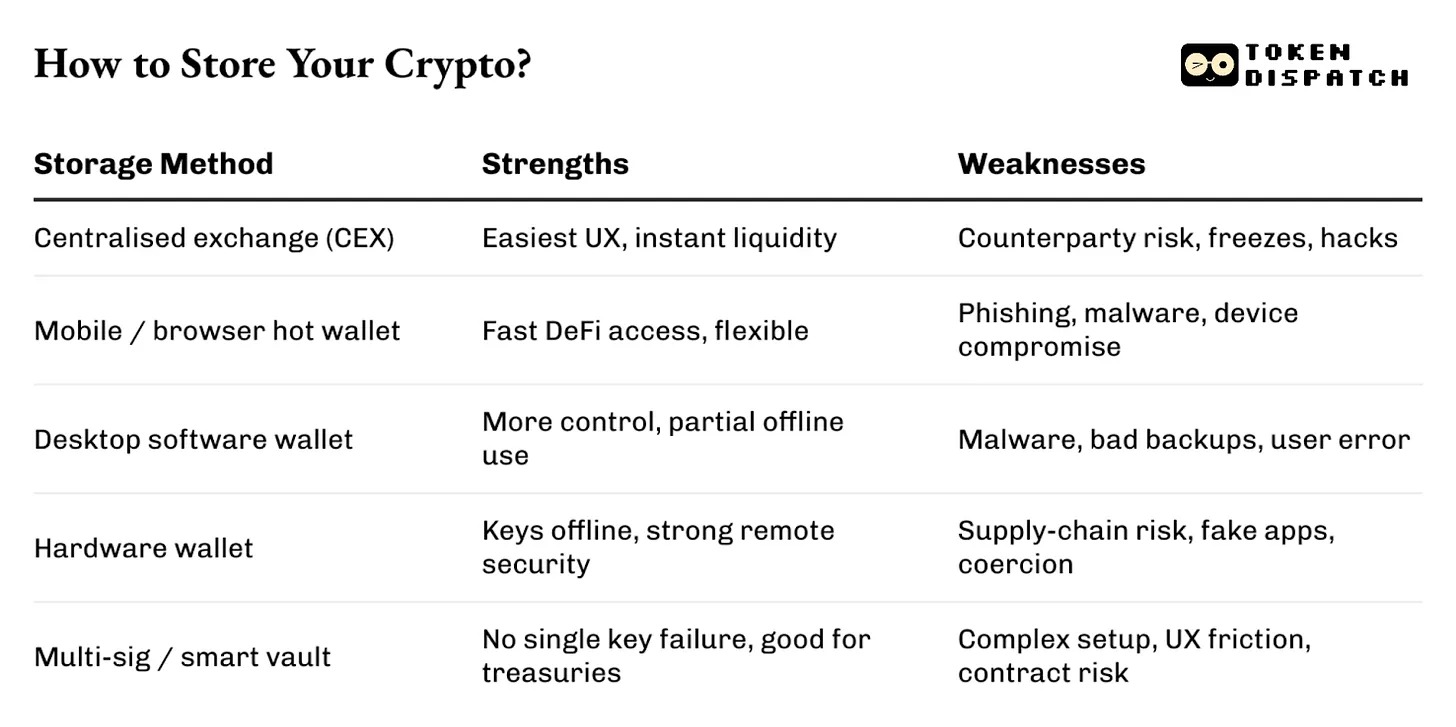
Аппаратные кошельки помогают минимизировать человеческий фактор
Холодное хранение способно решить часть проблем. Оно сохраняет ваши активы в автономном режиме, защищая их в среде, напоминающей сейф.
Решена ли проблема? Лишь частично.
Благодаря вынесению приватных ключей из обычных устройств аппаратные кошельки устраняют необходимость использования расширений браузера или рискованных операций вида «одно нажатие для подтверждения транзакции». Они внедряют механизм физической верификации, который служит дополнительной защитой для пользователя.
Но аппаратный кошелёк по своей природе остаётся лишь инструментом.
Команды безопасности нескольких провайдеров кошельков говорят об этом прямо. Ledger сообщает о многочисленных фишинговых атаках под видом своих продуктов: злоумышленники создавали фейковые расширения для браузеров и копии интерфейса Ledger Live. Эти экраны выглядят достаточно знакомо, чтобы усыпить бдительность, однако на определённом этапе пользователь будет запрошен ввод мнемонической фразы. Как только фраза будет раскрыта, последствия окажутся катастрофическими.
Кроме того, пользователей могут заманить на поддельные страницы обновлений прошивки, где потребуется ввести мнемоническую фразу.
Таким образом, главная задача аппаратного кошелька — перераспределить поверхность атаки и создать дополнительные барьеры, снижая вероятность успешной атаки. Однако полностью устранить риски он не способен.
Разделение — ключевой принцип
Аппаратный кошелёк работает максимально эффективно только при одном условии: его необходимо приобретать только у официальных лиц или в проверенных источниках, а мнемоническую фразу хранить строго офлайн и в надёжном месте.
Люди, долго работающие в этой отрасли, включая специалистов по реагированию на инциденты, следящих за ончейн-активностью инженеров по кошелькам, рекомендуют разделять и диверсифицировать риски.
Один кошелёк используется для повседневных операций, второй же подключается к интернету крайне редко. Небольшие суммы тратятся на эксперименты и майнинг в DeFi, тогда как крупные средства хранятся в изолированном резерве, доступ к которому требует выполнения нескольких дополнительных шагов.
Но самое главное поверх всех технических решений — это соблюдение базовых правил безопасности.
Некоторые привычки могут показаться скучными, но они часто оказываются крайне полезными. Ни в коем случае не вводите мнемоническую фразу на веб-сайтах, независимо от того, насколько срочным выглядит всплывающее уведомление. Перед подтверждением всегда сверяйте весь адрес вручную на экране устройства. Тщательно обдумывайте каждое решение перед одобрением любой транзакции, которую вы не инициировали самостоятельно. Относитесь к подозрительным ссылкам и сообщениям от «службы поддержки» с недоверием до получения официального подтверждения.
Ни одно из этих мер не гарантирует абсолютной безопасности, риски всегда будут присутствовать. Но каждый дополнительный шаг снижает общий уровень опасности.
В настоящее время для большинства пользователей главной угрозой являются не уязвимости нулевого дня, а непроверенная информация, установщики программ, которые скачиваются и запускаются по первому зову о выгодной вакансии, а также мнемонические фразы, записанные на том же листе бумаги, что и список покупок в супермаркете.
Когда люди, управляющие миллиардами долларов, воспринимают эти риски как фоновый шум, они в конечном итоге превращаются в исследования кейсов, помеченные ярлыком «уязвимость».
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News