В мире криптовалют ставка на приватность — это ставка на свободу.
Автор: Blocmates.
Перевод: TechFlow
Если история чему-то учит, так это тому, что свобода всегда находит способ одержать победу. А в этой сфере делать ставку на конфиденциальность — это, по сути, делать ставку на свободу.
Привет! Скажу вам так: если у вас есть способности к расследованию цепочек транзакций уровня ZachXBT (плюс немного терпения), крипто-транзакции можно отследить. Но вы, наверное, уже знали об этом, верно?
Сегодня мы можем выяснить, опустошили ли ваш кошелек бабушка в возрасте 78 лет или хакерская группировка, связанная с Северной Кореей, угрожает каждому протоколу.
Да, эти так называемые «плохие» случаи действительно существуют, но они происходят исключительно потому, что активность в блокчейне публично видна для всех. Удивлены? Счетные книги публичных блокчейнов действительно открыты.
Криптография и конфиденциальность
Возможно, современные молодые люди еще не знают этого, но ветераны рынка прекрасно помнят, что путь Биткойна и всей современной криптовалюты начался с видения криптоанархистов (cypherpunks) — построить открытое общество, основанное на конфиденциальности.
Именно эта идея привела к созданию цифровой валюты Digicash от Дэвида Чаума (основанной на технологии слепых подписей) и анонимной децентрализованной платежной системы b-money, предложенной Вэем Даем (звучит как имя рэпера, правда?).
Затем Сатоши Накамото пошел дальше, внедрив определенный уровень защиты конфиденциальности в абсолютно прозрачную книгу учета. Дизайн Биткойна опирается на псевдонимные адреса и криптографические хеши, а не на реальные имена или личности, создавая иллюзию анонимности.
Однако эта иллюзия недолговечна. С развитием смарт-контрактов внимание сместилось с конфиденциальности на программируемость блокчейна.
Теперь, когда распространение криптовалют снова набирает обороты, мы возвращаемся к самому началу — первостепенному принципу конфиденциальности.
В криптопространстве тема конфиденциальности становится все более значимой, охватывая не только отправку и получение средств в публичных блокчейнах, но и защиту конфиденциальности приложений внутри цепочки.
В сегодняшней статье мы рассмотрим, что означает конфиденциальность в крипто, разберем ее аспекты, продукты, построенные вокруг нее, ключевые моменты, на которые стоит обратить внимание, а также наши взгляды на будущее криптоконфиденциальности.
Пристегнитесь, мы начинаем!
Что именно означает конфиденциальность в криптовалюте?
Лучший способ понять концепцию конфиденциальности — рассмотреть ее через призму традиционных финансов (TradFi).
В традиционной финансах понятие конфиденциальности очевидно: личные данные защищены и не раскрываются публике, доступ к ним имеют только авторизованные субъекты. Сюда входят личная информация пользователя, такие как биометрические данные, история транзакций, остаток на счете и т.д.
Когда мы переносим эту концепцию в крипто, ядро конфиденциальности сводится к защите личных данных в цепочечных транзакциях. Истинная конфиденциальность означает, что только сам пользователь или назначенный получатель как авторизованный субъект могут просматривать или понимать свои данные.
В криптопространстве конфиденциальность часто путают с анонимностью. Хотя культура анонимности произошла из концепции конфиденциальности, технически они различаются.
Например, фокус конфиденциальности заключается в сокрытии деталей транзакции, таких как сумма перевода между двумя сторонами, контрагенты и другая информация; тогда как анонимность больше сосредоточена на сокрытии идентификаторов пользователей в транзакции.
Четкий пример, различающий конфиденциальность и анонимность, — это Zcash и Monero. Первый полагается преимущественно на криптографию, используя zk-SNARKs (Zero-Knowledge Succinct Non-Interactive Arguments of Knowledge) для сокрытия сумм транзакций; второй использует скрытые адреса и кольцевые подписи для псевдоанонимизации идентичности пользователей.
Однако для обсуждения в этой статье мы будем рассматривать конфиденциальность как целостное явление, включающее в себя анонимность.
Почему конфиденциальность является важной темой в крипто?
Как упоминалось ранее, основа криптоиндустрии восходит к духу криптоанархизма, где приоритет отдается конфиденциальности и децентрализации ради свободы от государственного контроля.
Тем не менее, с быстрым расширением частных компаний по отслеживанию данных и их растущим влиянием в финансовой сфере, а также с растущими опасениями по поводу злоупотребления данными благодаря технологиям ИИ, тревога звучит громче, чем когда-либо.
Без конфиденциальности данные в блокчейне могут раскрыть потребительские привычки пользователя, распределение богатства, политические пожертвования и связи с контрагентами. Попадание этих данных в неподобающие руки может быть использовано для экстремального контроля или эксплуатации.
Другая причина, по которой конфиденциальность жизненно важна в крипто: без поддержки технологий конфиденциальности криптовалюты не смогут достичь истинной устойчивости к цензуре. Конфиденциальность защищает отдельных лиц и организации от принуждения, обеспечивая реальное участие в разрешительной (permissionless) финансовой системе блокчейна.
Кроме того, конфиденциальность гарантирует безопасность пользователей в реальной жизни и сохранность активов в цепочке. Особенно в открытых графиках транзакций высокоценные цели легко становятся мишенями для взломов, вымогательства или даже угроз физической безопасности — в последнее время таких случаев произошло множество.
Технологии усиления конфиденциальности (Privacy-Enhancing Technologies, PETs)
Технологии усиления конфиденциальности (Privacy-Enhancing Technologies, PETs) реализуются разными способами, каждая из которых разработана под конкретные сценарии использования, но их конечная цель неизменна: предоставить пользователям конечного звена конфиденциальность и безопасность.
Различные технологические подходы имеют свои преимущества, недостатки и области применения. Ниже мы кратко, без излишнего технического жаргона, рассмотрим несколько основных технологий усиления конфиденциальности и принцип их работы.
Доказательства с нулевым разглашением (Zero-Knowledge Proofs, ZK)
Судя по названию, суть этой технологии заключается в следующем — доказательство того, что утверждение верно, без раскрытия лежащих в его основе деталей или данных.
Доказательства с нулевым разглашением включают двух ключевых участников:
-
Провайдер доказательства (Prover): доказывает, что некоторое утверждение истинно.
-
Верификатор (Verifier): подтверждает достоверность утверждения, не имея доступа к базовым данным.
Как технология усиления конфиденциальности в крипто, доказательства с нулевым разглашением представлены в двух основных форматах:
-
zkSNARKs (Zero-Knowledge Succinct Non-Interactive Arguments of Knowledge — краткие ненавязчивые доказательства знания с нулевым разглашением)
-
zkSTARKs (Zero-Knowledge Scalable Transparent Arguments of Knowledge — масштабируемые прозрачные доказательства знания с нулевым разглашением)
Доказательства с нулевым разглашением поддерживают множество сценариев защиты конфиденциальности, включая, но не ограничиваясь:
-
Конфиденциальные транзакции: сокрытие сумм переводов для защиты финансовой тайны.
-
Доказательство резервов: подтверждение платежеспособности без раскрытия адресов или чувствительных данных.
-
Аутентификация с сохранением конфиденциальности: применимо к системам децентрализованных идентичностей (DID).
-
Приватные смарт-контракты: обеспечение взаимодействия защищенных конфиденциальностью контрактов в блокчейне.
Кольцевые подписи и RingCT: мощная поддержка анонимности
Если вы слышали о приватных монетах со встроенной или встроенной по умолчанию функцией конфиденциальности, скорее всего, они используют технологию кольцевых подписей. Типичным примером служит Monero — криптовалюта, известная как «ветеран мира приватных монет».
Принцип работы кольцевых подписей позволяет пользователю поставить подпись под транзакцией от имени группы, при этом конкретный подписавший остается неизвестным. Маскируя происхождение транзакции, кольцевые подписи эффективно скрывают личность отправителя.
Эта технология особенно полезна для анонимности, позволяя пользователям осуществлять сделки в блокчейне, не беспокоясь о том, что аналитики цепочек вроде ZachXBT отследят их личность.
В этом свете нетрудно понять, почему Monero сталкивается с такими масштабными регуляторными вызовами, например, снятием с бирж или другими проблемами соответствия.
Для сравнения, Zcash предлагает два варианта: прозрачные адреса (t-address) и адреса с защитой конфиденциальности (z-address). Централизованные биржи могут выбирать поддержку полностью прозрачных транзакций ZEC, чтобы соответствовать нормативным требованиям.
Полностью гомоморфное шифрование (Fully-Homomorphic Encryption, FHE): окончательное оружие защиты конфиденциальности
Помните школьные времена, когда вы тайком передавали записки? Если вы передавали сообщение в зашифрованном виде, используя смесь букв и цифр, и только друг мог его расшифровать, вы уже столкнулись с концепцией полностью гомоморфного шифрования.
FHE — это криптографическая технология усиления конфиденциальности, которая позволяет выполнять вычисления над зашифрованными данными без их расшифровки. Это означает, что пользователи могут безопасно передавать чувствительную информацию, не опасаясь, что верификаторы увидят исходные данные.
Хотя FHE больше ориентирована на защиту конфиденциальности, а не на решение вопросов анонимности, она безусловно является одной из самых мощных технологий для обеспечения приватности в сети.
Доверенные среды выполнения (Trusted Execution Environments, TEEs)
Если вы преданный читатель blocmates, возможно, вы уже знакомы с TEEs. При необходимости можете обратиться к нашей предыдущей статье, посвященной исключительно TEEs.
Если говорить коротко, доверенная среда выполнения (TEE) — это аппаратная технология усиления конфиденциальности (PET), которая защищает конфиденциальность и целостность данных с помощью криптографических ключей внутри защищенной зоны процессора или сети (также известной как защищенный анклав).
Распространенный пример — функция распознавания лица на смартфоне. Когда вы настраиваете этот параметр, устройство захватывает черты вашего лица с помощью камеры, шифрует данные и безопасно передает их в TEE для обработки. Захваченные биометрические данные никогда не покидают TEE в незащищенном виде.
Внутри TEE исходные данные лица преобразуются в шаблон — математическое представление ваших уникальных черт лица, которое безопасно сохраняется в защищенном анклавe для будущей аутентификации.
Многосторонние вычисления (Multi-Party Computation, MPC)
В криптопространстве некоторые процессы требуют совместных вычислений, и многосторонние вычисления (MPC) — это именно криптографическая технология усиления конфиденциальности, созданная для таких сценариев.
В качестве примера:
-
Продукт искусственного интеллекта, который опирается на несколько независимых инференсов для оптимизации вывода.
-
Децентрализованная автономная организация (DAO), проводящая голосование по управлению, не раскрывая индивидуальные решения членов.
-
Цепочечный аукцион, например, экспериментальный кейс от Nillion.
MPC позволяет множеству участников совместно вычислять функцию (например, подпись транзакции или проверку баланса), не раскрывая свои входные данные. Эта технология гарантирует конфиденциальность данных каждой стороны, одновременно достигая целей совместных вычислений.
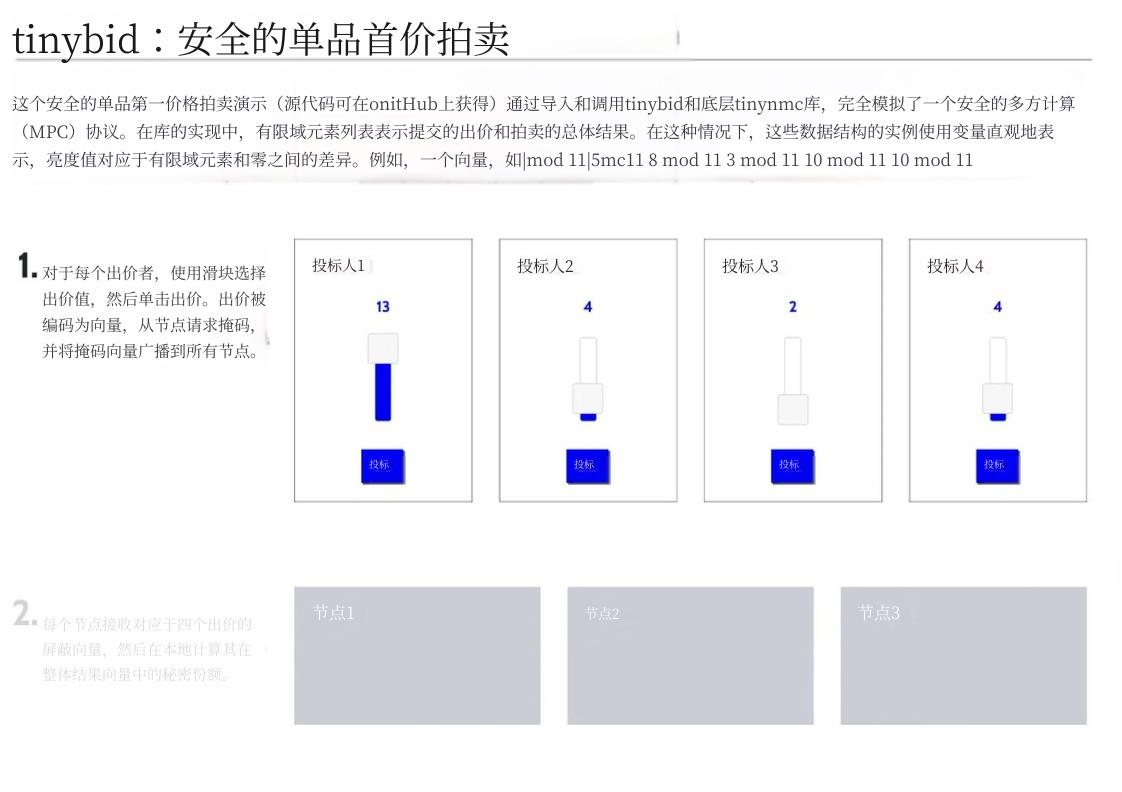
Помимо рассмотренных нами технологий усиления конфиденциальности (PETs), существуют и другие методы, такие как миксеры (coin mixers), гомоморфное шифрование и композиционная конфиденциальность (composable privacy). Эти технологии обеспечивают более надежную защиту путем объединения нескольких инструментов приватности.
В криптопространстве одни проекты сосредоточены на непосредственной разработке продуктов на основе этих криптографических технологий, в то время как другие работают над созданием базовой приватной инфраструктуры для крипто-приложений.
Ключевые проекты по созданию приватной инфраструктуры
В криптопространстве защита конфиденциальности — это не «универсальное решение». Разные проекты и команды обычно фокусируются на определенных аспектах PETs для поддержки конкретных сценариев и потребностей.
Ниже приведены несколько проектов в сфере приватной инфраструктуры, на которые стоит обратить внимание.
Nillion
Мы уже подробно обсуждали технологию Nillion и сценарии ее применения; если хотите узнать больше, обратитесь к нашим предыдущим статьям.
Коротко говоря, инфраструктура @nillion сосредоточена на достижении децентрализованного доверия для чувствительных данных.
Ключевая технология Nillion — «слепой компьютер» (Blind Computer) использует ряд технологий усиления конфиденциальности (PETs) для защиты чувствительных данных, включая:
-
Многосторонние вычисления (MPC): применяется в базе данных NilDB.
-
Доверенные среды выполнения (TEEs): используются для инференса ИИ (например, NilAI и NilCC).
Кроме того, Nillion разработала ряд инновационных потребительских приложений на базе своей инфраструктуры, которые мы подробно рассмотрим в последующих разделах.
Succinct
Аирдроп от @SuccinctLabs кому-то принес радость, кого-то разочаровал, но сама технология определенно заслуживает внимания.
Succinct Labs работает над продвижением доказательств с нулевым разглашением (ZK Proofs) и создала фреймворк для верификации любого программного обеспечения. Хотя технология не полностью ориентирована на конфиденциальность, ее флагманский продукт — SP1 ZK виртуальная машина, может использоваться для обеспечения клиентской конфиденциальности. Например, в случае с Hibachi публичный поток ордеров скрывается, но центральный оператор (Hibachi) остается полностью видимым.
Zama
@zama_fhe находится на переднем крае технологий на основе полностью гомоморфного шифрования (FHE), стремясь поддерживать разработку конфиденциальных приложений.
Zama создала технологию, поддерживающую конфиденциальные протоколы блокчейна, способную интегрироваться с сетями на базе Solidity, что обеспечивает следующие приложения конфиденциальности:
-
Децентрализованные биржи (DEX) на базе конфиденциальности для обмена токенов.
-
Конфиденциальные кредитные протоколы.
-
Токенизация активов с встроенной конфиденциальностью.
Zcash
Честно говоря, Мерту удалось бы победить в номинации «Инфлюенсер года» (KoL) благодаря успешному продвижению @Zcash (ZEC).
Как OG-проект в сфере конфиденциальности, Zcash стал пионером в создании одноранговых конфиденциальных платежей с использованием криптографии с нулевым разглашением (ZK Encryption).
Zcash использует zkSNARKs для обеспечения необязательно прозрачных приватных транзакций. Несмотря на кажущуюся относительную простоту технологии, в сочетании с токеномической моделью, имитирующей Bitcoin, несложно понять, почему он стал альтернативой Биткойну в глазах тех, кто по-прежнему разделяет дух криптоанархизма, на фоне возрождающегося интереса к приватности.
Monero
Помимо привлечения стаи преданных последователей своим токеном (XMR), @monero также представляет собой проект, стоящий внимания с точки зрения приватных технологий.
Monero обеспечивает полную конфиденциальность транзакций за счет трех криптографических технологий:
-
Кольцевые подписи (Ring Signatures): скрывают личность реального отправителя путем смешивания его подписи с набором поддельных подписей, извлеченных из блокчейна.
-
Скрытые адреса (Stealth Addresses): генерируют уникальный одноразовый открытый адрес для каждой входящей транзакции, предотвращая установление какой-либо связи между кошельком получателя и платежом.
-
Кольцевые секретные транзакции (RingCT): используют криптографические обязательства и доказательства диапазонов для сокрытия суммы транзакции, при этом позволяя сети проверять равенство входов выходам, гарантируя отсутствие создания токенов из воздуха.
В отличие от Zcash, функции конфиденциальности Monero не являются факультативными, а обязательными. Это означает, что все транзакции Monero полностью скрыты; здесь не существует понятия «избирательной конфиденциальности» или «маскированных транзакций».
Однако такая принудительная конфиденциальность вызвала враждебность регулирующих органов, что привело к удалению Monero со многих регулируемых централизованных бирж.
Arcium
Помните, мы упоминали, что некоторые продукты понимают: конфиденциальность — это не «универсальное решение», особенно на уровне инфраструктуры?
Да, @Arcium — прекрасный тому пример.
Arcium представляет собой сеть многосторонних вычислений, поверх которой построено несколько протоколов, включая:
-
Протокол Cerberus: универсальный протокол с уникальной моделью безопасности.
-
Cerberus использует модель доверия «честное меньшинство» (dishonest majority), оснащенную механизмами обнаружения мошенничества и выявления блокировок.
-
Это означает, что конфиденциальность обеспечивается, пока хотя бы один узел действует честно.
-
Если узел будет признан нечестным, он будет выявлен, исключен из сети и наказан (снижение доли стейка).
-
Стоит отметить, что подобные протоколы, как Cerberus, обычно работают в моделях доверия «честного большинства», требующих 51% или более честных узлов, тогда как модель Cerberus более гибкая и надежная.
-
-
Протокол Manticore: разработан специально для поддержки сценариев ИИ.
-
Хотя безопасные допущения Manticore не столь уникальны и сильны, как у Cerberus, он играет важную роль в определенных условиях.
-
Manticore подходит для сред с управлением доступом, поддерживая обучение ИИ в доверенной среде в соответствии с конкретными требованиями.
-
Подобно Nillion, технология Arcium уже поддержала ряд впечатляющих потребительских приложений, которые мы подробнее рассмотрим в следующих разделах.
Ключевые потребительские проекты на базе приватных технологий
Привлекательность криптоконфиденциальности заключается в том, что нам не нужно абстрактно спорить о сложных технических бэкэндах, особенно учитывая, что мы, в отличие от разработчиков, не можем напрямую «возиться» с этими низкоразрядными технологиями.
Но конечный продукт — потребительские приложения, построенные на этой инфраструктуре, — вполне доступен для прямого использования. Вот несколько приложений, созданных с использованием приватных технологий:
Hibachi: торговля бессрочными контрактами с поддержкой конфиденциальности
Не всем хочется, чтобы их позиции или записи о ликвидации были общедоступны.
Если вы помните историю Джеймса Винна (был ли он пешкой в крупном заговоре или все было буквально), его «охотились» и ликвидировали именно из-за публичных позиций на Hyperliquid. Этот случай показывает, что в торговле бессрочными контрактами в блокчейне конфиденциальность действительно оправдана.
@hibachi_xyz решает эту проблему, используя технологию доказательств с нулевым разглашением Succinct (SP-1) и доступность данных Celestia (DA). Он применяет совершенно новую архитектуру, объединяющую ончейн и офчейн компоненты, где Succinct проверяет централизованные книжные ордера (CLOB) в Blob-данных Celestia.
Как приложение для конфиденциальности, Hibachi также оптимизировал скорость исполнения сделок, снизив задержку до 5 миллисекунд. На данный момент токена нет, так что за этим проектом стоит следить.
NilGPT: AI-чатбот с поддержкой конфиденциальности
Честно говоря, иногда технологии ИИ могут вызывать «содрогание», особенно когда ИИ использует местоимения первого лица для самоидентификации.
Но сами по себе технологии ИИ действительно круты, особенно с учетом всех творческих попыток людей использовать промпты.
Однако многие люди чрезмерно делятся личной информацией при взаимодействии с чат-ботами ИИ, забывая, что за этими инференсами может стоять наблюдение централизованного ПО: ChatGPT, Gemini или Grok строятся на такой же основе.
@nilgpt_ — это AI-чатбот, сфокусированный на защите конфиденциальности, построенный на базе вычислительной инфраструктуры конфиденциальных данных Nillion. Его цель — гарантировать безопасность диалогов и данных пользователя, не собирая и не раскрывая персональную информацию.
NilGPT использует слой слепого вычисления (Blind Compute) Nillion для шифрования и обработки данных на распределенных узлах, обеспечивая такую степень приватности, при которой ни один отдельный субъект не получает доступ к данным во время ввода или вывода.
Railgun: ончейн-экосистема на базе приватных технологий
Если вы стремитесь к анонимности в блокчейне, за проектом @RAILGUN_Project определенно стоит понаблюдать (тихо скажем, это решение для конфиденциальности, поддержанное Виталиком).
Railgun — это ончейн-экосистема на базе конфиденциальности с использованием ZK, представляющая собой систему смарт-контрактов, совместимую с EVM. Она позволяет пользователям совершать приватные транзакции и взаимодействовать в DeFi, не жертвуя безопасностью и композируемостью.
Railgun полностью децентрализован и управляется через DAO Railgun. Используя технологию zk-SNARKs, он реализует шифрование балансов, транзакций и выполнение смарт-контрактов в блокчейне, поддерживая такие сети, как Ethereum, Polygon, BSC и Arbitrum.
Обратите внимание: в отличие от традиционных миксеров, Railgun предоставляет полную анонимность посредством криптографии с нулевым разглашением, при этом бесшовно интегрируясь с существующими децентрализованными приложениями (dApps) и протоколами ликвидности.
Privy Home: инфраструктура для кошельков
Честно говоря, Privy можно назвать одним из самых востребованных продуктов в криптопространстве. Их продукт Privy Home представляет собой безопасный уровень управления и единый центр для управления встроенными кошельками в крипто-приложениях. Созданный командой @privy_io, Privy Home выступает в роли инфраструктуры кошельков, предоставляя мощную поддержку цепочечного опыта, помогая пользователям легко и безопасно управлять множеством кошельков и приложений.
Privy позволяет пользователям отслеживать, управлять и контролировать активы из множества приложений в одной платформе. Обеспечивая безопасность через фрагментацию ключей и доверенные среды выполнения (TEEs), Privy реализует расширенное самоуправление и интероперабельность, делая управление кошельками более удобным и предотвращая утечку ключей в приложения.
Umbra
В этом году Solana стала де-факто главной ареной для ончейн-развлечений, где пользователи заработали крупные прибыли, привлекая большее внимание и усиленное наблюдение.
Поэтому приложения вроде @UmbraPrivacy стали как нельзя кстати.
Umbra — это протокол конфиденциальности, предлагающий «режим невидимки» для транзакций в Solana, реализующий приватные переводы в цепочке через конфиденциальную сеть Arcium, обеспечивая пользователям настоящую финансовую тайну.
На данный момент Umbra запустила функцию приватных переводов и планирует в дальнейшем создать более полноценный центр приватного DeFi для Solana. В будущем ожидаются запуски приватных свапов (Private Swaps), моста Solana-Zcash и SDK для нативной интеграции функций конфиденциальности в кошельки и другие программы.
Если вы любите «подглядывать» за кошельками других пользователей, Umbra может вызвать у вас отвращение; но если вы сами участник крипторынка, Umbra может привести вас в восторг.
Zashi App
Если вы уже «просветлились», начали покупать $ZEC и вопрос конфиденциальности становится для вас все более актуальным, то что дальше?
Вам стоит просто скачать и использовать @zashi_app! Это мобильный кошелек, специально разработанный для Zcash командой Electric Coin Co. (ECC) — той самой организацией, которая выпустила Zcash в 2016 году. Zashi делает упор на маскированные, защищенные конфиденциальностью транзакции.
Zashi — это приложение для самостоятельного хранения (self-custody), позволяющее пользователям отправлять, получать и использовать $ZEC без участия посредников, государственного или корпоративного наблюдения.
По умолчанию транзакции в Zashi являются маскированными, используя криптографию с нулевым разглашением Zcash для сквозной защиты конфиденциальности, что делает её наиболее удобным интерфейсом для одноранговых платежей.
Честно говоря, я сам скачал это приложение, и оно работает крайне плавно. Так что, может, попробуете и вы?
Несмотря на то, что существует множество других потребительских продуктов на базе приватных технологий, заслуживающих изучения, чтобы не утомлять наших читателей с коротким вниманием, на этом мы остановимся. Далее мы поделимся своими размышлениями по этому поводу.
Заключение
Стены традиционных систем постепенно рушатся, эпоха блокчейна официально началась.
Хотя темпы массового внедрения кажутся медленными, переход «от нуля к единице» всегда самый сложный, а прыжок «от единицы к десяти» зачастую происходит гораздо быстрее.
То есть, по мере непрерывного совершенствования ончейн-технологий, когда даже ваша бабушка может начать пользоваться сервисами в блокчейне, вопросы конфиденциальности — как ее, так и вашей — станут критически важными.
Мы твердо убеждены, что конфиденциальность — это не просто дополнительная опция, а необходимый фундамент. Её не следует воспринимать как второстепенную необходимость, а нужно рассматривать как важный краеугольный камень как для краткосрочных, так и долгосрочных планов.
Инфраструктура уже возводится, некоторые проекты уже запущены, и вместе с появлением приложений эти продукты доказывают потенциал конфиденциальности.
Чтобы идти в ногу со временем, вам следует обращать внимание на решения, способные обеспечить глубокую интеграцию, найти своего рода «универсальное исправление» уровня AWS или хотя бы те инструменты, которые позволят вам остаться настоящим «анонимным Джоном Доу» в сети блокчейн.
Если история чему-то учит, сила, стремящаяся к свободе, всегда побеждает. В сфере блокчейна делать ставку на конфиденциальность — значит делать ставку на свободу.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @blocmatesdotcom