Когда криптографическая приватность переходит на сетевой уровень, как Zodl с помощью OHTTP скрывает «кто вы есть» за транзакцией?
Автор: Уильям М. Пейстер, Bankless
Перевод: TechFlow
Kратко от TechFlow: Долгое время криптографические решения конфиденциальности, такие как доказательства с нулевым разглашением, скрывали в основном «что делается в блокчейне», но мобильные легковесные кошельки по-прежнему раскрывают серверам метаданные, включая реальный IP-адрес и время запроса, обращаясь за балансом к узлам или транслируя транзакции, становясь скрытой лазейкой для отслеживания личности.
С внедрением механизма разделения через ретрансляторы OHTTP в кошельке Zcash Zodl версии 3.20.0 по умолчанию, индустрия устраняет пробелы в конфиденциальности сетевого уровня. Bankless анализирует последние защитные стратегии и компромиссы Zodl, миксетов Nym, проектов Kohaku/anon-rpc от Фонда Ethereum, а также Flashnet и клиента Bitcoin Core.
Инструменты конфиденциальности могут скрыть все ваши действия в блокчейне, однако информация об идентификации может незаметно протечь через внецепочечные метаданные. К счастью, этот долгое время игнорируемый слабый элемент в последнее время получает пристальное внимание всей индустрии.
Например, на этой неделе команда кошелька Zcash, ранее известная как Zashi, объявила о Zodl, начиная переводить пользователей на совершенно новую собственную архитектуру серверов кошелька. Эта архитектура гарантирует, что ваш IP-адрес и данные запросов кошелька никогда не попадут одновременно к одному оператору; эта функция представлена в Zodl 3.20.0 и работает из коробки без необходимости ручной настройки.
Это обнадеживающий переход. Год назад, когда я тестировал функцию приватного обмена Zashi, встроенный клиент Tor был лишь опцией, требующей активного включения. На этот раз Zodl устанавливает защиту сетевого уровня по умолчанию с самого начала.
Далее мы быстро разберем основной принцип этой новой архитектуры, а также рассмотрим другие схемы предотвращения утечки сетевых метаданных, которые активно внедряются в отрасли.
Ваш раскрытый IP-адрес выдает личность
Большинство мобильных криптокошельков являются легковесными и не хранят полный реестр блокчейна локально. Они сильно зависят от удаленных серверов для получения данных из цепочки и трансляции транзакций, причем эти серверы четко видят ваш IP-адрес, содержимое запросов и точное время их отправки.
В экосистеме Zcash эту задачу выполняет сервер lightwalletd. Даже если ваши ZEC полностью защищены шифрованием в цепи, эти частые следа подключений все еще позволяют опытным аналитикам составить представление о вашей личности и действиях.
Это далеко не голословные страхи, так как на рынке давно существуют наблюдатели, специализирующиеся на таких метаданных. Еще в 2023 году разработчик b10c публично зафиксировал существование сущности под названием LinkingLion, которая отслеживала конкретные биткоин-узлы, первыми транслирующие новые транзакции.
Такая специфическая точка зрения всеобщего прослушивания означает, что организаторы могут точно привязывать свеже созданные BTC-транзакции к реальным IP-адресам. Активность LinkingLion прослеживается даже до 2018 года, что указывает на возможность тайного сбора информации о подключениях на протяжении многих лет.
Главная проблема заключается в том, что эта технология отслеживания метаданных уже давно применяется во всех крупных крипто-сетях и даже в экосистемах приватных монет (например, b10c заметил, что тот же сегмент IP-адресов LinkingLion подключался к узлам Monero). Индустрии остро необходима принципиально новая базовая архитектура маршрутизации транзакций, и именно это представляет ценность шага Zodl.
Как работает новый приватный сервер Zodl
Ранее пользователи Zodl, желающие скрыть сетевые метаданные, могли выбрать только одно из двух: либо включить относительно медленный прокси Tor, либо слепо доверять тому, что операторы серверов не совершат злонамеренных действий.
Новое решение Zodl внедряет протокол слепого HTTP (Oblivious HTTP, OHTTP). Являясь стандартной спецификацией интернет-протоколов IETF, изящество OHTTP заключается в принудительном разделении одного сеанса сетевой связи на две последовательные части, которые обрабатываются независимыми сторонами, гарантируя, что ни один отдельный узел не сможет собрать полную картину:
· Шаг первый: ваш локальный кошелек запечатывает каждый запрос с помощью ключевого набора, который может расшифровать только шлюзовой сервер ZODL.
· Шаг второй: запечатанный пакет данных отправляется на сервер ретрансляции (Relay), управляемый Cloudflare или Fastly. Узлы ретрансляции снимают сетевые заголовки, содержащие информацию об идентичности, прежде чем перенаправлять данные; поэтому хотя ретранслятор знает ваш реальный IP, он совершенно не понимает содержимого вашего запроса.
· Шаг третий: шлюз ZODL становится единственным узлом во всей цепочке, способным расшифровать шифротекст запроса, после чего передает запрос в lightwalletd. ZODL видит, какие данные вы запрашиваете, но адресом посетителя в его глазах всегда остается только адрес сервера ретрансляции.
Проще говоря, Cloudflare или Fastly знают «кто спрашивает», а ZODL знает «о чем спрашивают», но никто не владеет обеими информацией одновременно.
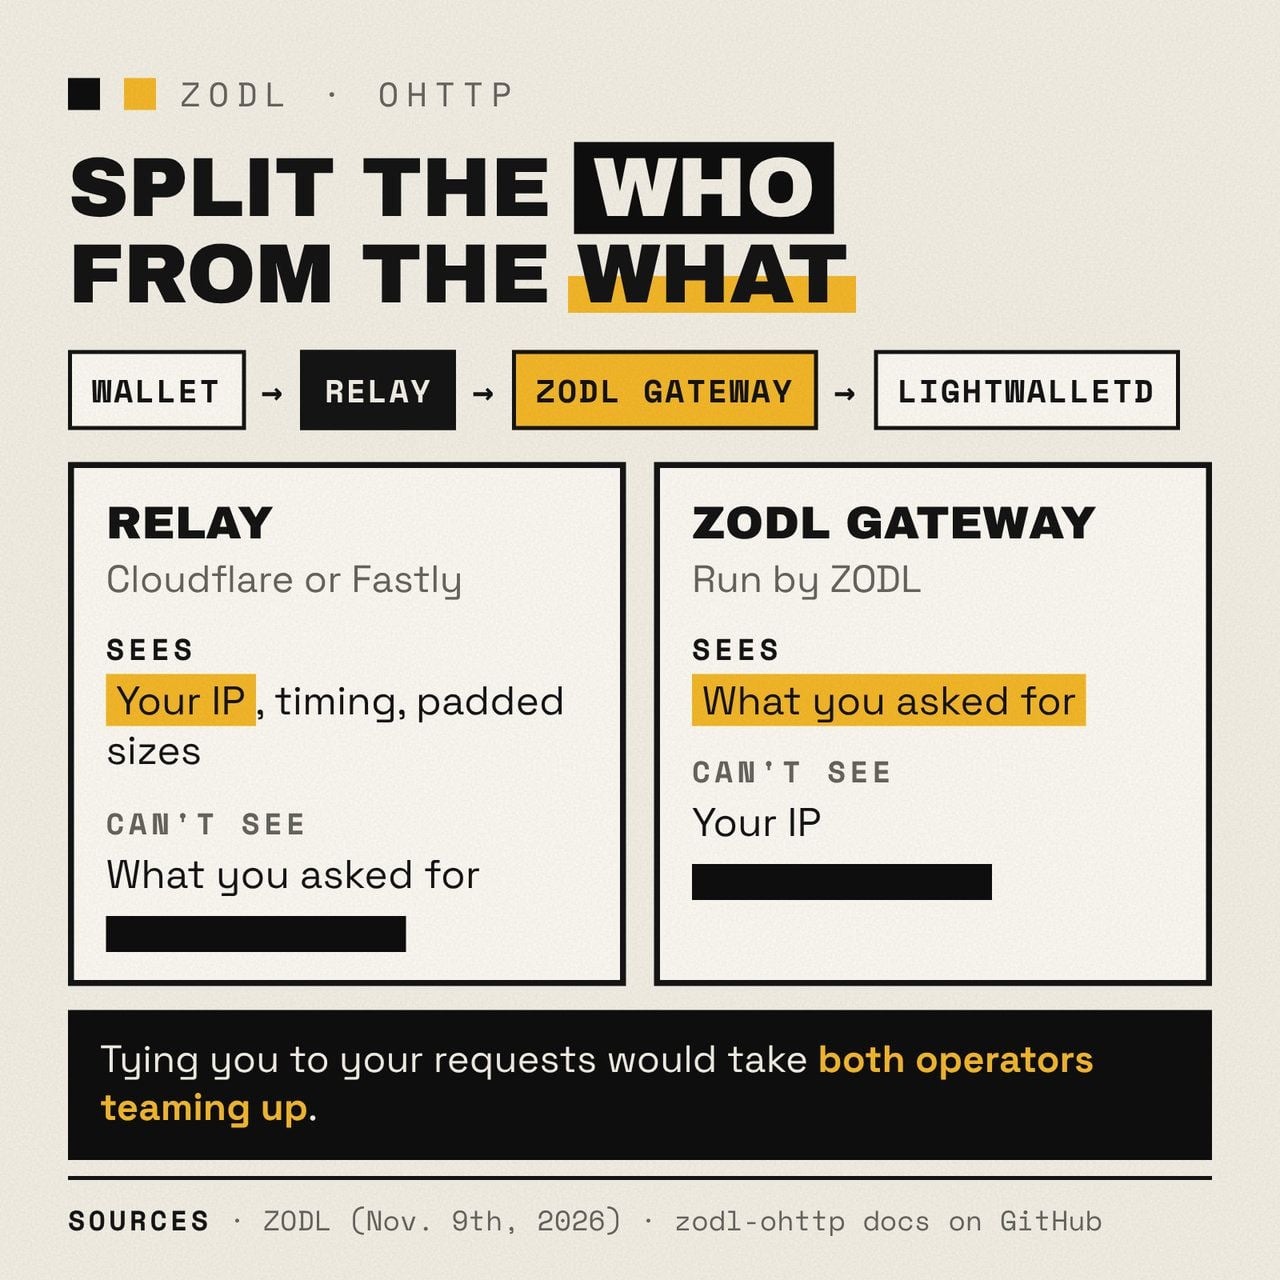
Рис.: Архитектура разделения конфиденциальности Zodl на основе протокола OHTTP: узлы ретрансляции видят только IP пользователя, а шлюз Zodl — только содержимое запроса (Источник: ZODL)
Это решение сочетает в себе инженерную изобретательность и практическую применимость. Судя по опубликованному открытому исходному коду, оно также содержит два выдающихся механизма защиты: «заполнение размера трафика» и «некоррелируемые журналы».
Что касается характеристик трафика, все исходящие запросы унифицированно заполняются до фиксированного размером блока (приблизительно с шагом 4 КБ, а трансляция транзакций дополняется вверх до 16 КБ или более), а чувствительные ответы обрабатываются аналогично, чтобы предотвратить догадки прослушивателей о том, проверяете ли вы баланс или отправляете транзакцию, путем анализа объема пакетов данных.
В отношении фиксации журналов идентификаторы запросов, генерируемые на уровне ретранслятора, никогда не записываются в журналы ZODL в открытом виде. Система использует только динамический ключ, постоянно residing в памяти шлюза, для вычисления отпечатка HMAC и сохранения его в журнал; при перезапуске шлюза ключ немедленно уничтожается. Это означает, что впоследствии никто не сможет сопоставить журналы ZODL с журналами ретранслятора.
Этот код только что запущен, и Zodl планирует постепенно развернуть обновление для всех пользователей в ближайшие дни. Независимо от обстоятельств, его появление уже разрушило молчаливую инерцию криптоиндустрии в вопросе открытой уязвимости сетевых метаданных.
Доверие не сводится к абсолютному нулю
Объективно оценивая, эффективность щита конфиденциальности OHTTP основана на фундаментальном предположении: операторы ретрансляции и ZODL абсолютно не входят в сговор. Кроме того, сервер ретрансляции по-прежнему способен определить время вашего подключения и приблизительный объем переданного трафика, просто не видя открытый текст нагрузки.
В связи с этим критики на форуме сообщества Zcash указывают, что поскольку Cloudflare и Fastly являются американскими компаниями, обязанными юридически реагировать на судебные повестки, чрезмерная реклама данного механизма может создать у некоторых пользователей ложное чувство безопасности.
В ответ на это основной контрибьютор ZODL y4ss честно признал и подтвердил данное ограничение, прямо заявив, что позиционирование OHTTP — это «более лучшая стартовая точка по умолчанию, но она все еще не может заменить Tor или Nym при столкновении с мощными противниками государственного уровня».
Как дополнение y4ss ранее в дискуссии: если правовое давление на базовую облачную инфраструктуру попадает в вашу модель угроз, вы вполне можете активировать опцию Tor в Zodl поверх OHTTP, благодаря чему даже узлы ретрансляции Cloudflare увидят только IP выходного узла Tor, а не ваш реальный адрес.
Несмотря на существующие границы, истинной победой этой системы стала реализация принципа «конфиденциальность по умолчанию». Как отмечал Дэвид Хоффман, восхищаясь целью при запуске приватного кошелька Kohaku Ethereum в октябре 2025 года, конфиденциальность должна быть предустановленной функцией заводского уровня, а не дополнительным бременем, требующим ручных манипуляций со стороны пользователя.
Поскольку OHTTP добавляет лишь один дополнительный легкий ретранслятор, его минимальные затраты производительности достаточно малы для обеспечения работы по умолчанию для всех пользователей.
Какие еще команды работают над защитой сетевого уровня
Развитие Zodl — лишь часть тенденции всестороннего подавления утечки метаданных в криптоиндустрии; в настоящее время различные публичные сети и базовые команды разрабатывают решения по своим техническим направлениям. Наиболее сильным и «тяжелым» решением среди них являются миксети (Mixnets).
Проще говоря, миксети рассеивают коммуникационный трафик, пропуская его через множество прыжков между узлами ретрансляции, заполняя все пакеты данных одинаковым количеством байт и одновременно насыщая сеть огромным количеством ложных дезорганизующих сообщений (Decoy), делая невозможным сопряжение входного и выходного трафика для наблюдателей.
Согласно отчетам проекта конфиденциальности Nym за сентябрь, в настоящее время два кошелька Zcash интегрировали свой миксет: Zingo предоставляет кнопку быстрого включения/выключения, Zkool поддерживает переключение узлов для прямого подключения к миксету, а Nym также ведет переговоры о сотрудничестве с Zodl.
На прошлой неделе на конференции Devcon 8 Nym также представила новый SDK (набор инструментов разработки), призванный стимулировать подключение большего количества кошельков и децентрализованных приложений к миксетам. Единственной очевидной ценой данной схемы является скорость, так как многоуровневое маскирование неизбежно приводит к задержкам.
Переходя к экосистеме Ethereum, проект приватного кошелька Kohaku под эгидой Фонда Ethereum с первого дня поставил защиту от утечки IP и RPC в качестве основной цели. В настоящее время новый выпущенный инструмент командной строки Kohaku по умолчанию направляет весь трафик, кроме вызовов локального RPC на базе собственного узла, через Tor.
Тем временем, предложенный Фондом Ethereum в июне этого года анонимный RPC-протокол (anon-rpc) призван предоставить всем кошелькам универсальный стандартизированный интерфейс для подключения по запросу к любой анонимной сети через единый стандартный API.
Версии, поддерживающие Tor и Nym, уже работают на главной сети, а веб-клиент Privacy Pools v2 также официально внедрил их: пользователям достаточно активировать переключатель «Connect with Tor», после чего все RPC-запросы автоматически переключаются в канал anon-rpc.
Особого внимания заслуживает участие Flashbots. Представленный в феврале этого года Flashnet — это передовой исследовательский подход для анонимной отправки транзакций в Ethereum. Пользователи случайным образом распределяют транзакции по слотам общих партий и выполняют секретное фрагментирование; фрагменты реконструируются группой серверов, полностью разрывая связь между отдельной транзакцией и отправителем.
Flashnet стремится одновременно избежать двух основных недостатков: слабой защиты Tor и высоких задержек миксетов, однако на данный момент еще не представлены данные о развертывании в главной сети и результаты стресс-тестирования.
В биткоин-экосистеме разработчики долгое время стремились защитить «первый прыжок» трансляции транзакций. В апреле текущего года обновленная версия Bitcoin Core 31.0 добавила опциональную функцию приватной трансляции, позволяющую узлам отправлять транзакции исключительно через анонимные сети Tor или I2P.
Более важно то, что для каждой транзакции открывается отдельный изолированный канал подключения, что предотвращает возможность внешнего отслеживания и связывания двух различных транзакций пользователя в одном сетевом сеансе.
Данный механизм напрямую нейтрализует упомянутый ранее режим прослушивания LinkingLion. Тем не менее, система все еще проходит этап боевой обкатки: в июне этого года разработчики сообщили об одной уязвимости, при которой узлы автоматически возвращались к общедоступной сети при сбое анонимного рукопожатия, тем самым раскрывая IP отправителя; данная уязвимость была исправлена в версии 31.1.
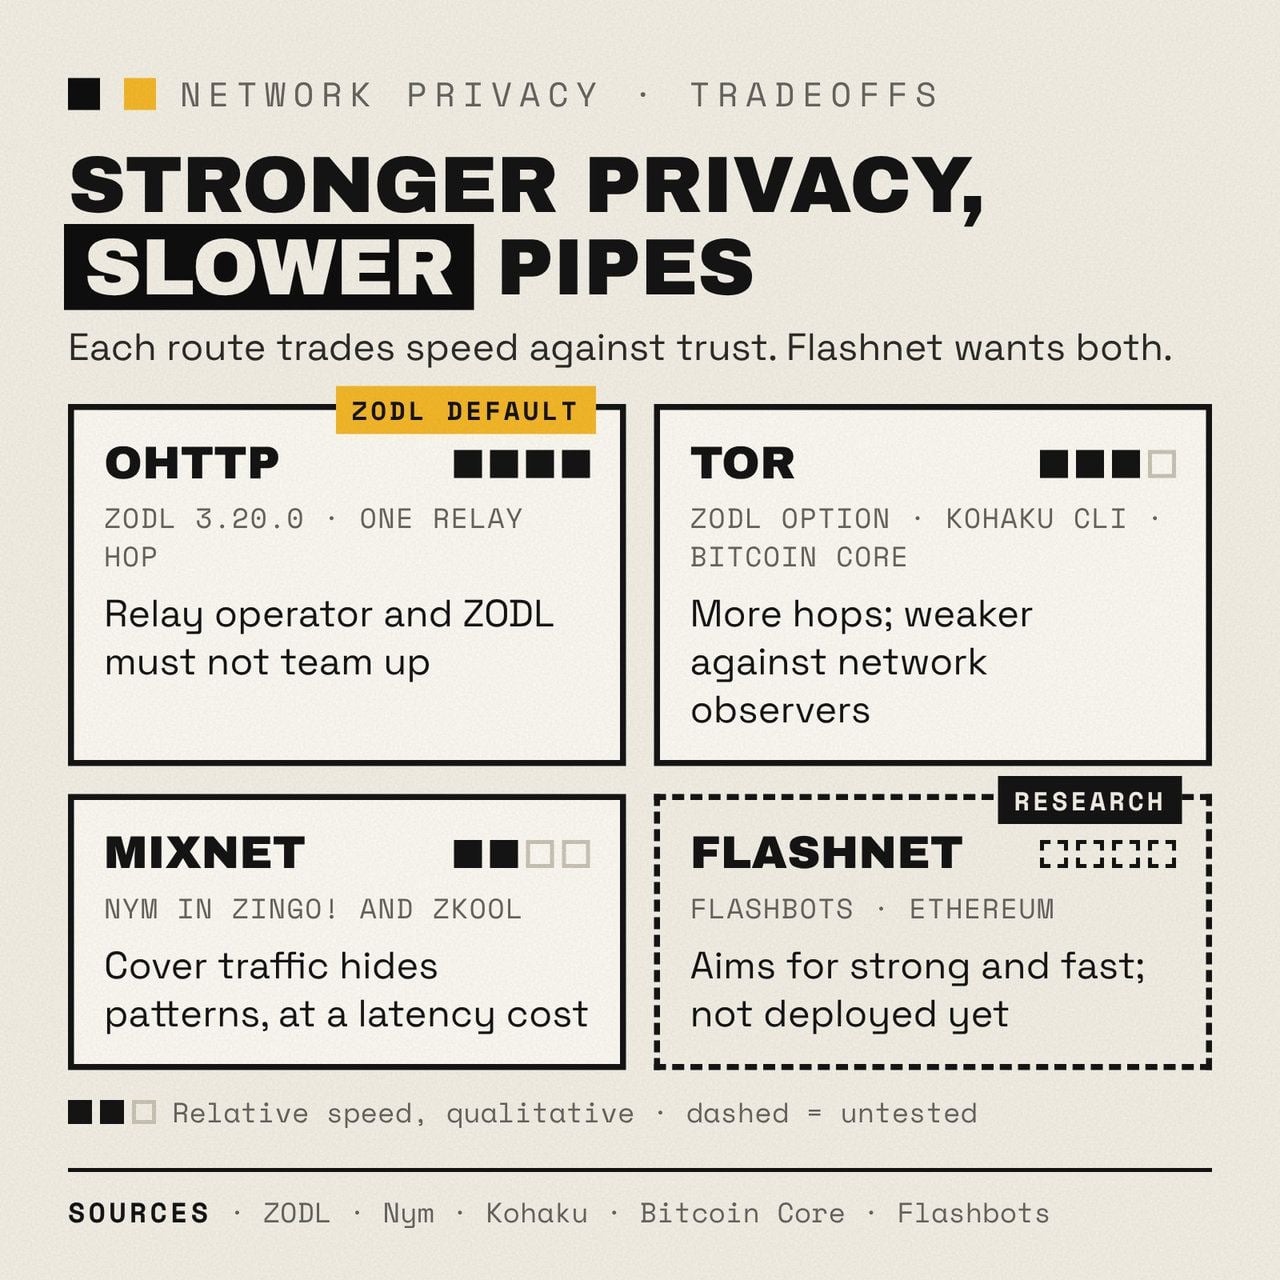
Рис.: Сравнительная диаграмма компромиссов скорости и доверия между четырьмя маршрутизаторами конфиденциальности сетевого уровня: OHTTP, Tor, миксети и Flashnet (Источник: Bankless)
Заключение и прогнозы
Так считается ли OHTTP окончательным сверхмощным решением конфиденциальности? Очевидно, что одного его недостаточно перед лицом могущественных государственных слушателей с обширными ресурсами; индустрия давно достигла консенсуса по этому вопросу. Однако конфигурация по умолчанию способна обеспечить защиту самой широкой массы обычных пользователей.
Само обеспечение возможности каждому пользователю Zodl скрывать реальный IP напрямую через серверы кошелька без каких-либо сложных настроек уже повышает общий отраслевой стандарт конфиденциальности.
Конечно, новые противоречия, связанные с зависимостью инфраструктуры, также заслуживают постоянного внимания. Статья Фонда Ethereum об anon-rpc рассматривала высокую зависимость кошельков от облачных шлюзов, таких как Cloudflare, как потенциальную единую точку отказа, поскольку эти централизованные шлюзы имеют право перехватывать трафик запросов и напрямую отказывать в обслуживании; тогда как Zodl именно выбрал Cloudflare в качестве важнейшего партнера для разделения конфиденциальных данных.
Если судить объективно, эти два подхода защищают от разных рисков: OHTTP направлено на ограничение объема информации, которую одна компания может собрать в единое целое, тогда как anon-rpc больше опасаётся вопросов властного контроля над доступностью сервиса, и Zodl тем не менее позволяет пользователям вручную переключаться обратно на узлы сообщества в расширенных настройках.
Несмотря на это, если в будущем пути по умолчанию всех криптографических продуктов конфиденциальности будут зависеть от нескольких крупнейших облачных гигантов, риски высокой концентрации всё равно нельзя недооценивать.
Еще предстоит посмотреть, последуют ли другие популярные кошельки быстрому внедрению стратегии конфигурации по умолчанию Zodl. Как бы то ни было, направление развития индустрии стало предельно ясно: битва за криптоконфиденциальность официально перекинулась на слой передачи данных в сетях, который сейчас нуждается в самом срочном усилении защиты.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 Bankless