Новая статья Виталика: когда технологии контролируют всё, открытость и верифицируемость становятся необходимостью
Автор: Vitalik
Подготовка материала: TechFlow
Введение
В этой новой статье, опубликованной 24 сентября 2025 года, Виталик Бутерин рассматривает ключевой вопрос, касающийся будущего всех нас: как сохранить автономию, когда технологии полностью захватят нашу жизнь?
В начале статьи обозначается главный тренд этого века — «Интернет стал реальной жизнью».
От мгновенного обмена сообщениями и цифровых финансов до отслеживания здоровья и государственных услуг и даже будущих нейрокомпьютерных интерфейсов — цифровые технологии переосмысливают каждый аспект человеческого существования. По мнению Vitalik, этот процесс необратим, поскольку в условиях глобальной конкуренции цивилизации, отвергающие эти технологии, потеряют свою конкурентоспособность и суверенитет.
Однако распространение технологий приводит к глубоким изменениям в структуре власти. Истинную выгоду от технологической волны получают не потребители, а создатели. Когда мы все больше доверяем технологиям, их компрометация (например, через бэкдоры или уязвимости безопасности) может иметь катастрофические последствия. Что еще важнее, сама вероятность нарушения этого доверия заставит общество вернуться к эксклюзивным моделям доверия, где возникнет вопрос: «Построено ли это людьми, которым я доверяю?»
Решение от Vitalik таково: нам нужны две взаимосвязанные характеристики на всем технологическом стеке (программном обеспечении, оборудовании и даже биотехнологиях): истинная открытость (открытый исходный код, свободные лицензии) и проверяемость (идеально, если конечные пользователи могут проверить это самостоятельно).
Статья демонстрирует на конкретных примерах, как эти два принципа взаимно поддерживают друг друга на практике и почему наличие только одного из них недостаточно. Ниже представлен полный перевод.
Особая благодарность Ahmed Ghappour, bunnie, Daniel Genkin, Graham Liu, Michael Gao, mlsudo, Tim Ansell, Quintus Kilbourn, Tina Zhen, волонтерам Balvi и разработчикам GrapheneOS за обратную связь и обсуждения.
Наверное, самый значительный тренд нашего века можно охарактеризовать одной фразой: «Интернет стал реальной жизнью». Все началось с электронной почты и мессенджеров. Частные разговоры, которые тысячелетиями велись устами, через слух, бумагу и перо, теперь передаются по цифровой инфраструктуре. Затем появились цифровые финансы — как криптоактивы, так и традиционные финансовые системы. Далее — наше здоровье: благодаря смартфонам, умным часам для отслеживания показателей здоровья и данным, полученным из истории покупок, разнообразная информация о нашем теле обрабатывается компьютерами и сетями. В ближайшие двадцать лет я ожидаю, что этот тренд захватит множество других сфер, включая различные государственные процедуры (в конечном итоге даже голосование), мониторинг физических и биологических индикаторов общественной среды и угроз, и, в конечном счете, через нейрокомпьютерные интерфейсы, даже наши мысли.
Я не считаю, что эти тенденции можно избежать; их преимущества слишком велики. В условиях жесткой глобальной конкуренции цивилизации, отвергающие эти технологии, первыми потеряют конкурентоспособность, а затем и суверенитет, уступив тем, кто их примет. Однако, помимо огромных преимуществ, эти технологии глубоко трансформируют баланс сил как внутри стран, так и между ними.
Цивилизация, получающая наибольшую выгоду от новых технологических волн, — это та, которая создает технологии, а не просто потребляет их. Проекты центрального планирования, направленные на обеспечение равного доступа к закрытым платформам и API, в лучшем случае дадут лишь малую часть этих преимуществ и потерпят неудачу в ситуациях, выходящих за рамки заранее определенных «нормальных» условий. Кроме того, наше будущее требует глубокого доверия к технологиям. Если это доверие будет нарушено (например, из-за бэкдоров или сбоев в безопасности), нас ждут серьезные проблемы. Даже сама вероятность такого нарушения заставит людей вернуться к принципиально эксклюзивным социальным моделям доверия («Построено ли это теми, кому я доверяю?»). Это формирует стимулы, работающие на повышение статуса: суверенитет становится прерогативой тех, кто объявляет режим исключительного положения.
Избежать этих проблем позволяет внедрение двух взаимосвязанных характеристик во весь технологический стек — программное обеспечение, оборудование и биотехнологии: истинной открытости (открытый исходный код, включая свободные лицензии) и проверяемости (в идеале, проверяемой непосредственно конечными пользователями).
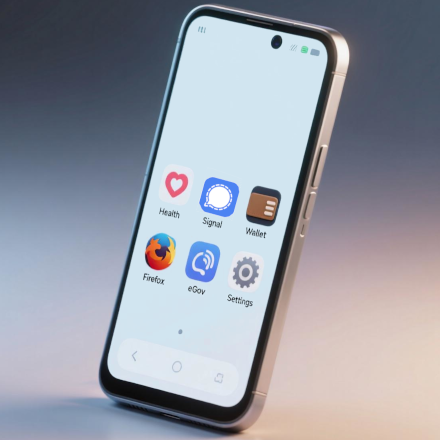
Интернет — это реальная жизнь. Мы хотим, чтобы он стал утопией, а не антиутопией.
Значение открытости и проверяемости в сфере здравоохранения
Мы уже увидели последствия неравенства в доступе к производственным ресурсам технологий во время пандемии COVID-19. Вакцины производились лишь в нескольких странах, что привело к значительной разнице во времени получения вакцин разными странами. Богатые страны получили вакцины высокого качества в 2021 году, тогда как другие страны столкнулись с низкокачественными вакцинами в 2022 или 2023 годах. Существуют инициативы, направленные на обеспечение равноправного доступа , однако их возможности ограничены, поскольку разработка вакцин опирается на капиталоемкие проприетарные производственные процессы, которые можно реализовать только в ограниченном числе мест.
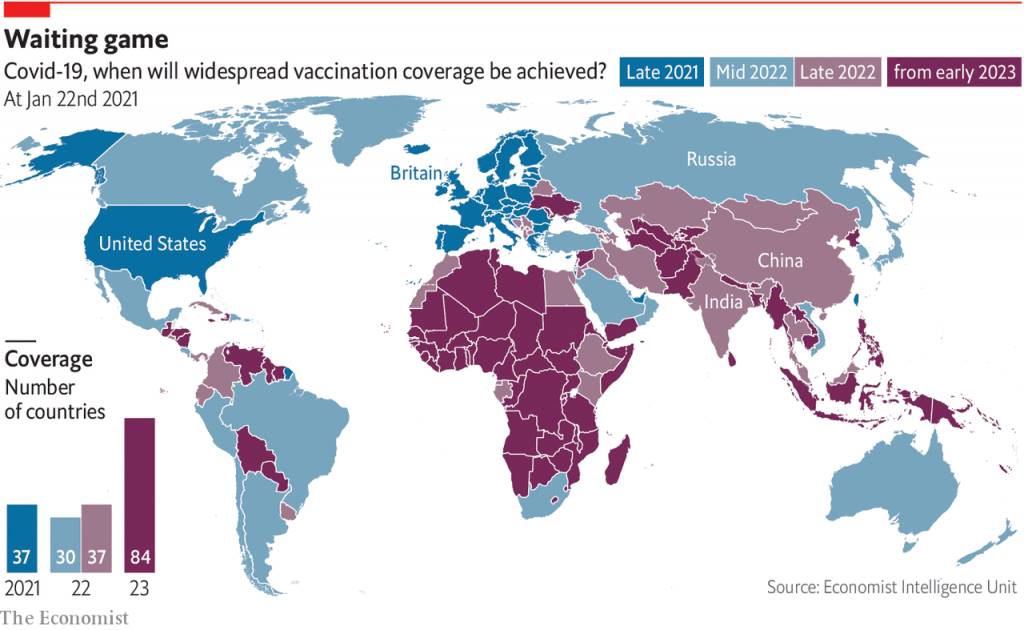
Охват вакцинацией против COVID в 2021–2023 годах.
Вторая серьезная проблема вакцин заключается в отсутствии прозрачности . Научные данные и стратегии коммуникации пытались убедить публику в том, что вакцины несут нулевой риск или недостатки, что не соответствует действительности и в конечном итоге значительно усиливало недоверие общества . Сегодня это недоверие превратилось в отрицание науки, накопленной за полвека.
На самом деле обе эти проблемы решаемы. Вакцина PopVax, спонсируемая Balvi, стоит дешевле в разработке и производится с использованием более открытых процессов, что снижает неравенство в доступе и одновременно облегчает анализ и проверку ее безопасности и эффективности. Мы можем пойти дальше и проектировать вакцины с учетом их проверяемости.
Аналогичные проблемы применимы и к цифровой стороне биотехнологий . Когда вы общаетесь с исследователями в области долголетия, первое, что вы часто услышите, — это то, что будущее медицины против старения персонализировано и управляемо данными. Чтобы узнать, какие лекарства и изменения в диете рекомендуются человеку сегодня, необходимо понимать текущее состояние его организма. Это станет гораздо эффективнее при возможности сбора и обработки больших объемов данных в режиме реального времени в цифровом формате .
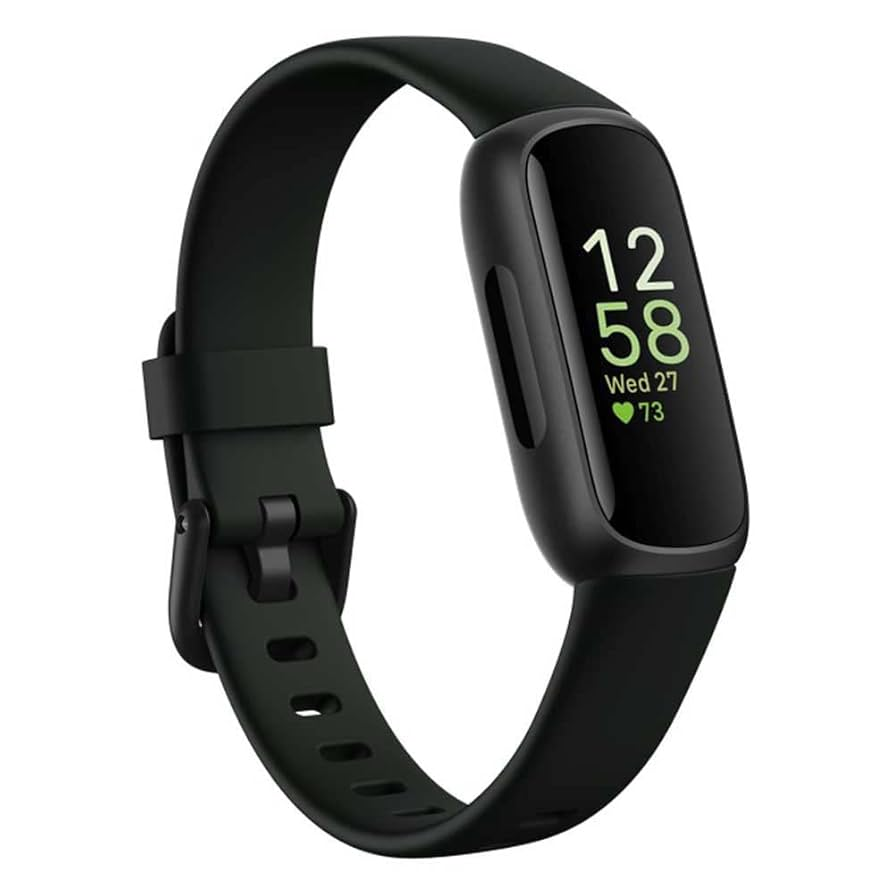
Эти часы собирают в 1000 раз больше данных о вас, чем мировая валюта. У этого есть свои преимущества и недостатки.
Аналогичные соображения справедливы и для профилактической биотехнологии, направленной на снижение рисков, например, противодействие пандемиям. Чем раньше обнаруживается вспышка, тем выше вероятность локализовать её в источнике. Даже если это не удается, у нас появляется больше времени для подготовки и разработки мер реагирования. Если бы во время продолжающейся пандемии мы могли точно знать, где именно болеют люди, это позволило бы оперативно развертывать необходимые меры. Если бы инфицированные люди научились немедленно самоизолироваться в течение часа, это сократило бы срок передачи вируса вместо трех дней, проведенных в движении. Если мы выявим 20% локаций, ответственных за 80% распространения, улучшение качества воздуха в этих местах принесет дополнительную пользу. Все это требует (i) огромного количества датчиков и (ii) способности датчиков обмениваться данными в реальном времени для предоставления информации другим системам.
Если мы заглянем чуть дальше в сторону «научной фантастики», нейрокомпьютерные интерфейсы смогут повысить производительность труда, помочь людям лучше понимать друг друга посредством телепатического общения и открыть более безопасный путь к искусственному интеллекту высокой степени разумности.
Если инфраструктура сбора биометрических и медицинских данных (как персональных, так и пространственных) является проприетарной, то данные по умолчанию оказываются в руках крупных корпораций. Эти компании обладают возможностью создавать на их базе различные приложения, в то время как остальные лишены такого права. Они могут предоставить к ним доступ через API, но такой доступ будет строго ограничен, использован для монопольной ренты и может быть отозван в любой момент. Следовательно, лишь небольшое число лиц и компаний получат доступ к важнейшему компоненту технологической сферы XXI века, что соответственно сузит круг экономических бенефициаров.
С другой стороны, недостаточная защита таких персональных медицинских данных позволяет хакерам, получившим к ним доступ, шантажировать вас по любому медицинскому поводу, оптимизировать цены страховых и медицинских продуктов для максимизации прибыли с вас, а в случае наличия геолокационных данных — ждать вас в нужном месте для похищения. Кроме того, ваши геоданные (достаточно часто подвергающиеся взлому ) могут использоваться для вывода информации о состоянии вашего здоровья. Взлом нейрокомпьютерного интерфейса означает, что противник фактически читает (а в худшем случае пишет) ваши мысли. Это уже не фантастика: см. здесь пример разумной атаки, успешный взлом которой BCI может привести человека к потере контроля над двигательными функциями.
Подводя итог, скажу: польза колоссальна, но риски тоже существенны. Приоритетное внимание к открытости и проверяемости отлично подходит для минимизации этих рисков.
Значение открытости и проверяемости в персональных и коммерческих цифровых технологиях
Ранее в этом месяце мне предстояло заполнить и подписать форму, требуемую юридическими службами. На тот момент я находился за городом. Существует государственная система электронных подписей, но она у меня не была подключена. Мне пришлось распечатать форму, поставить подпись, пройти до ближайшей службы DHL, затратить массу времени на заполнение бумажных бланков, а затем оплатить курьерскую доставку формы на другой конец света. Потраченное время: полчаса. Стоимость: 119 долларов. В тот же день мне предстояло подписать цифровую транзакцию для выполнения смарт-контракта в блокчейне Ethereum. Затраты времени: 5 секунд. Стоимость: 0,10 доллара (справедливости ради отмечу, что без блокчейна подписание обошлось бы бесплатно).
Подобные истории легко найти в сферах корпоративного или некоммерческого управления, защиты интеллектуальной собственности и прочего. За последние десять лет они присутствуют в презентационных материалах большинства блокчейн-стартапов. А ведь существует еще и «мать всех случаев использования» — «цифровое осуществление личных прав»: платежи и финансы.
Конечно, во всем этом скрываются немалые риски: что, если программа или аппаратное обеспечение будут взломаны? В криптовалютной сфере этот риск осознали очень рано: блокчейн не требует разрешений и децентрализован, поэтому, если вы теряете доступ к своим средствам , ни ресурсов, ни «доброго дяди с небес» для помощи вам не найдешь. Не твои ключи — не твои монеты. Именно поэтому крипто-сообщество рано задумалось о многосигнатуре , социально-восстановимых кошельках и аппаратных кошельках . Однако на практике во многих случаях отсутствие «доверенного дяди с небес» — это не идеологический выбор, а неотъемлемая часть архитектуры. Более того, даже в традиционных финансах «небесный защитник» не спасает большинство: например, лишь 4% жертв мошенничества удается вернуть деньги . В сценариях, связанных с хранением персональных данных, утечка принципиально не подлежит восстановлению. Поэтому нам требуется истинная проверяемость и безопасность — на уровне программного обеспечения и, в конечном итоге, оборудования.
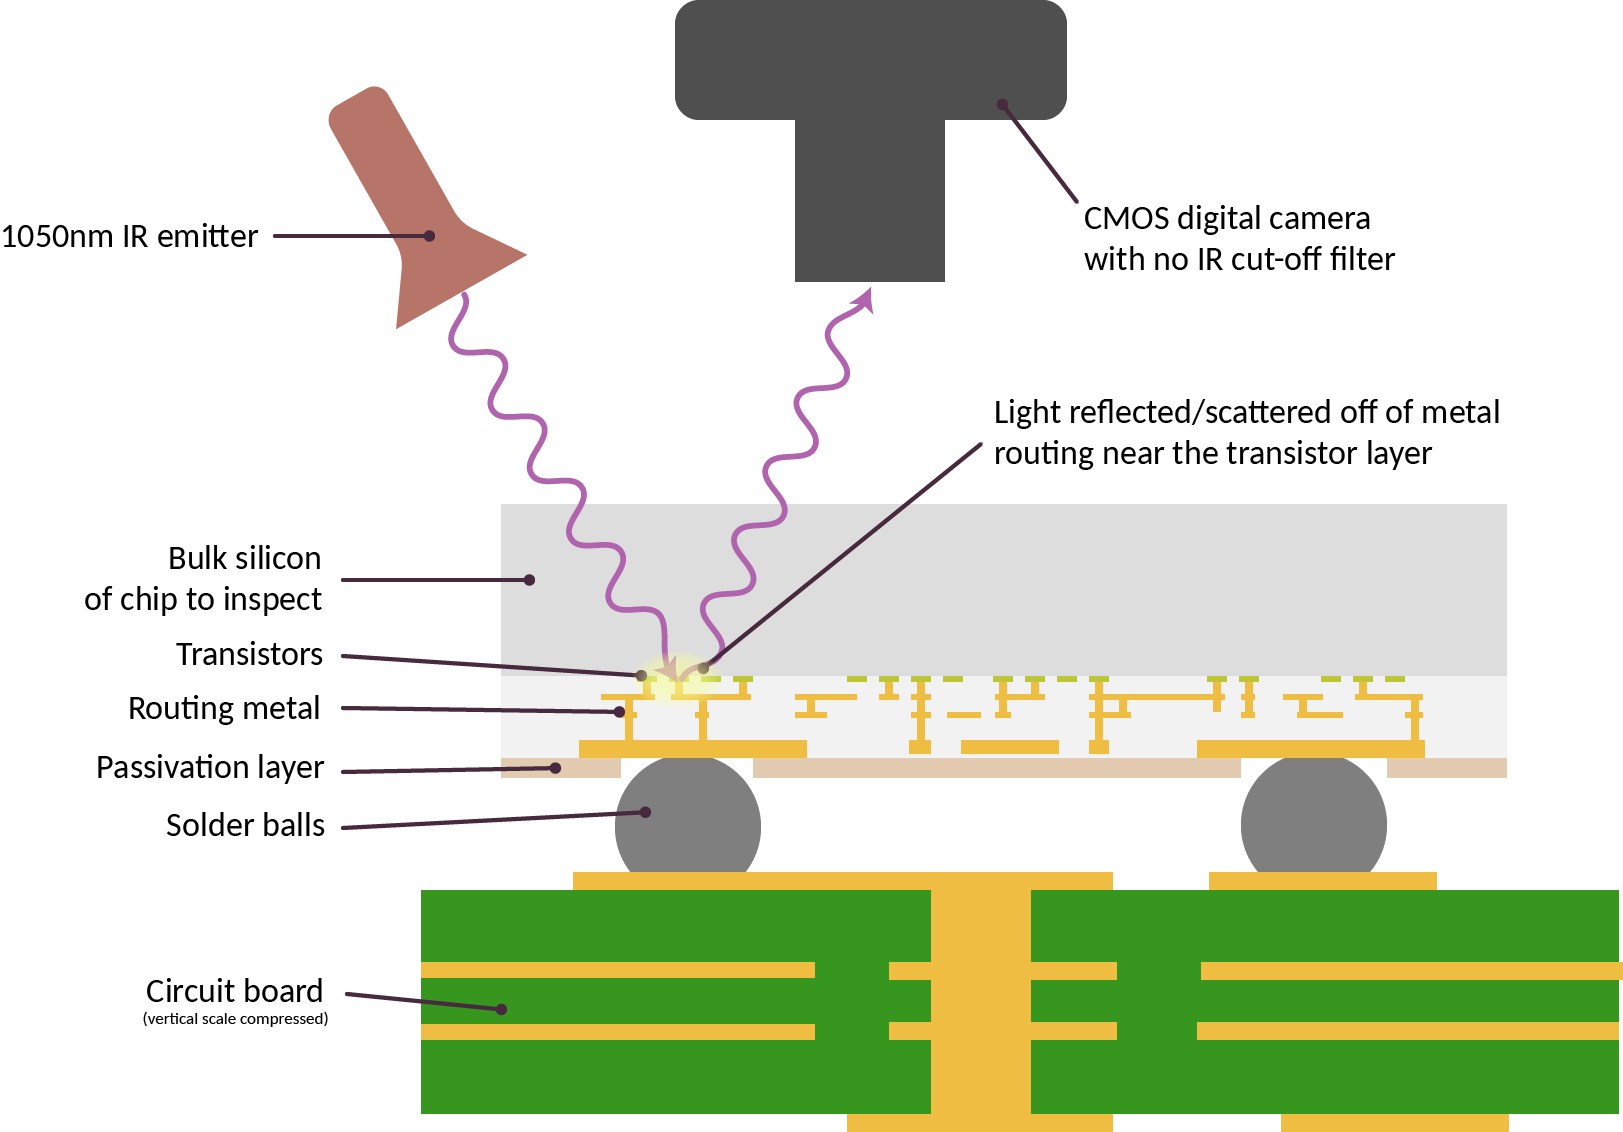
Предложенная методика проверки корректности производства компьютерных чипов.
Важно отметить, что в контексте оборудования риски, от которых мы пытаемся защититься, выходят далеко за рамки вопроса «злобен ли производитель». Суть проблемы заключается в наличии множества зависимостей, большая часть из которых имеет закрытый исходный код; любая недоработка в них способна привести к неприемлемым последствиям для безопасности . В данной работе приводятся недавние примеры, демонстрирующие, как выбор микроархитектуры может разрушить устойчивость конструкции к атакам по побочным каналам, хотя при рассмотрении исключительно программного уровня такая конструкция доказуемо защищена. Атаки вроде EUCLEAK полагаются на сложные для обнаружения уязвимости, поскольку непропорционально много компонентов являются проприетарными. Если модели ИИ обучаются на скомпрометированном оборудовании, бэкдоры могут быть внедрены прямо в процессе обучения.
Еще одним недостатком закрытых и централизованных систем во всех этих случаях, даже при условии их абсолютной безопасности, является создание постоянного рычага влияния между отдельными лицами, компаниями или государствами. Если ваша ключевая инфраструктура построена и обслуживается компанией из потенциально недоверенной юрисдикции, вы становитесь уязвимы перед давлением (см., например, работу Генри Фаррелла о Weaponized Interdependence ). Именно эту проблему призваны решать криптовалюты — однако актуальность данного решения выходит далеко за пределы финансового сектора.
Значение открытости и проверяемости в цифровых гражданских технологиях
Я часто общаюсь с представителями самых разных отраслей, пытающимися найти более совершенные формы правления , адаптированные к реалиям XXI века. Некоторые, такие как Одри Тан, стремятся возвести уже действующие политические системы на новый уровень, наделяя власть локальных open-source сообществ и используя механизмы вроде гражданских собраний, сортировки запросов и квадратичного голосования. Другие начинают снизу вверх: вот недавно предложенная некоторыми российскими учеными-политологами конституция для России, гарантирующая сильные личные свободы и региональную автономию, институциональную преданность миру и противодействие агрессии, а также беспрецедентно мощную роль прямой демократии. Третьи, например экономисты, изучающие налог на стоимость земли или плату за загруженность дорог, трудятся над тем, чтобы улучшить экономику своих стран.
Участники могут искренне поддерживать те или иные идеи в разной степени. Однако их объединяет одно: они требуют высокопропускного участия, следовательно, любая реализуемая модель должна быть цифровой . Ручка и бумага пригодны лишь для фиксации самых базовых вещей — кто чем владеет или проведение выборов раз в четыре года, но совершенно непригодны для любых систем, требующих ввода данных с большей пропускной способностью или частотой.
Исторически отношение исследовательского сообщества в сфере кибербезопасности к подобным идеям, таким как электронное голосование, колебалось от скепсиса до открытой враждебности. Вот хорошее резюме аргументов против электронного голосования. Цитата из документа:
Во-первых, данная технология представляет собой «черный ящик», означающий, что общественность не имеет доступа к программному обеспечению, управляющему избирательными терминалами. Хотя компании защищают свой код от мошенничества (и от конкурентов), это также скрывает от публики принципы работы ПО для голосования. Производители могут без труда модифицировать программу для получения мошеннических результатов. Кроме того, поставщики машин конкурируют между собой и не могут гарантировать, что производимые ими аппараты соответствуют максимальным интересам избирателей и точности подсчета голосов.
Существует множество реальных прецедентов, подтверждающих обоснованность такого скептицизма.
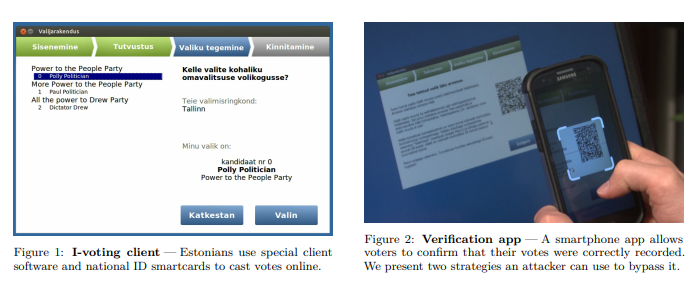
Критический анализ интернет-голосования в Эстонии (2014 г.).
Данные аргументы в буквальном смысле применимы к множеству иных ситуаций. Однако я прогнозирую, что реакция «мы вообще так делать не будем» будет становиться все менее оправданной в широком спектре отраслей по мере развития технологий. Из-за технического прогресса мир стремительно становится эффективнее (что позитивно, что негативно), и, вероятно, по мере обхода ограничений любые системы, игнорирующие этот тренд, будут терять релевантность в личных и коллективных процессах. Поэтому нам необходим альтернативный подход: выполнить действительно сложную задачу и понять, как сделать сложные технологические решения безопасными и проверяемыми.
Теоретически понятия «безопасность и проверяемость» и «открытый исходный код» — это разные вещи. Абсолютно возможно существование проприетарных, но безопасных решений: авиация использует закрытую технологию, однако коммерческая авиаперевозка в целом представляет собой способ путешествия чрезвычайно высокой безопасности . Тем, чего проприетарные модели добиться не способны, является «здравый смысл безопасности» — способность вызывать доверие среди участников, не доверяющих друг другу.
Гражданские институты, такие как выборы, представляют собой типичный случай, где критически важна осведомленность о безопасности. Другой важный аспект — сбор доказательств для суда. Недавно в штате Массачусетс огромное количество данных алкотестеров было признано недействительным , так как было обнаружено, что информация о сбоях в ходе тестирования была скрыта. Цитата из статьи:
Значит ли это, что все результаты были ложными? Нет. На самом деле в большинстве случаев проблем с калибровкой алкотестеров не наблюдалось. Однако, поскольку следователям позже стало известно, что государственная криминалистическая лаборатория утаила доказательства, указывающие на то, что проблема распространялась шире заявленного, судья Фрэнк Гаццано постановил, что процессуальные права всех подсудимых были нарушены.
Справедливые судебные процессы по своей сути требуют не просто равенства и точности, а здравой ясности относительно справедливости и точности — поскольку без подобного понимания общество быстро скатывается к ситуации самосуда.
Помимо проверяемости, сама открытость несет внутренние преимущества. Она дает возможности местным группам проектировать системы управления, идентификации и иные нужды в соответствии с их локальными целями. Если система голосования является проприетарной, страны (или провинции, города), желающие испытать новую систему, столкнутся с трудностями: им придется либо убеждать компанию внедрить предпочитаемые ими правила в качестве функции, либо создавать всё с нуля и обеспечивать безопасность самостоятельно. Это существенно повышает стоимость политических институциональных инноваций.
В любой из перечисленных сфер более открытый подход «хакерской этики» передает больше полномочий местным исполнителям, независимо от того, действуют ли они как отдельные лица, представители государственных органов или компаний. Для этого широкодоступными должны стать инструменты разработки с открытым кодом, а инфраструктура и репозитории нуждаются в свободных лицензиях, позволяющих другим строить на их основе собственные решения. В рамках снижения дисбаланса сил copyleft обладает особой ценностью .
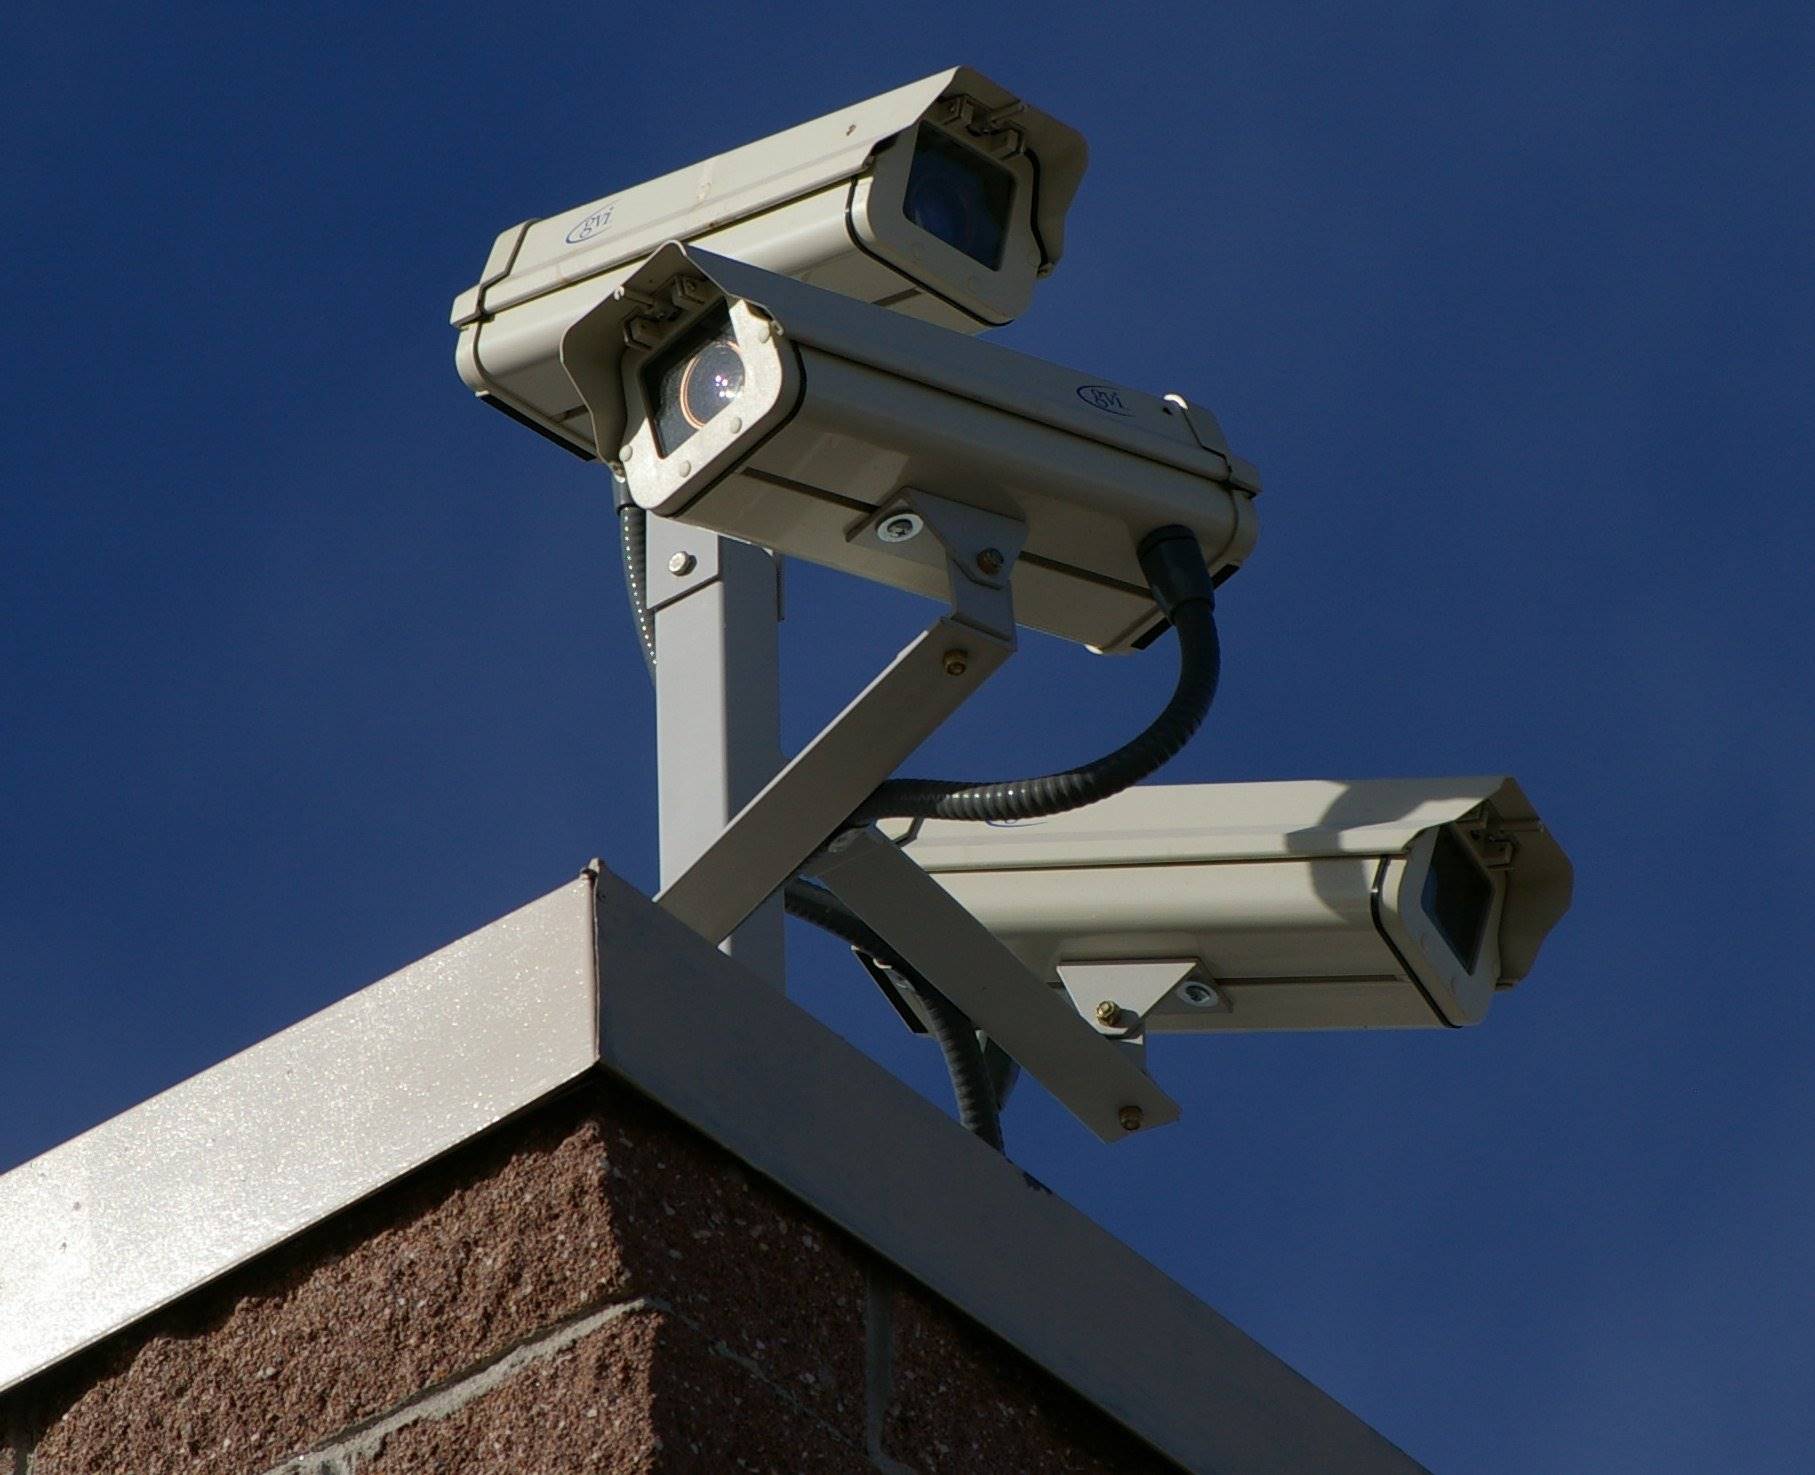
Последняя важнейшая сфера гражданских технологий будущего — физическая безопасность . Камеры видеонаблюдения появились повсеместно за последние двадцать лет, что вызывает серьезную обеспокоенность гражданскими свободами. К сожалению, я прогнозирую, что современные войны дронов сделают выбор в пользу отказа от высокотехнологичной безопасности нереалистичным. Даже если национальное законодательство не нарушает свободу личности, государство обязано защитить вас от внешнего давления, иначе другие страны (или маргинальные корпорации, отдельные лица) смогут навязать вам свои законы. Дроны делают подобные атаки намного проще. Следовательно, нам необходимы меры контрмер, включающие масштабные системы противодействия дронам, сенсоры и камеры.
Если такие инструменты будут проприетарными, сбор данных останется непрозрачным и централизованным. Если же они станут открытыми и проверяемыми, у нас появится шанс применить лучший подход: безопасные устройства смогут доказуемо выдавать строго ограниченный объем данных, уничтожая остальную информацию . Мы сможем выстроить цифровое будущее физической безопасности, которое будет скорее похоже на цифрового пса-сторожа, чем на цифровую паноптикуму. Представьте мир, где общественные системы наблюдения обязаны иметь открытый исходный код и проходить независимую проверку: каждый гражданин вправе случайно выбрать камеру на улице, разобрать её и проверить работоспособность. Факультеты информатики вузов регулярно используют подобные практики в учебных целях.
Путь к открытому исходному коду и проверяемости
Мы не можем избежать того факта, что цифровые вычислительные системы глубоко укоренились во всех аспектах нашей жизни (личной и коллективной). По умолчанию нам предлагаются системы, построенные и эксплуатируемые централизованными корпорациями, оптимизированные под извлечение прибыли узким кругом лиц, оснащенные бэкдорами по требованию правительств стран происхождения, недоступные большинству населения мира для соучастия в разработке или оценки их безопасности. Но мы можем попытаться перейти к лучшим альтернативам.
Представим себе мир:
-
У вас есть безопасное личное устройство — обладающее уровнем безопасности и проверяемости, сопоставимым с функциональностью смартфона и крипто-аппаратного кошелька, не сильно отличающееся от надежного механического часового механизма.
-
Ваши мессенджеры полностью зашифрованы , шаблоны сообщений смешиваются через сеть Tor, а весь код проходит формальную верификацию. Вы можете быть уверены, что ваши частные коммуникации действительно приватны.
-
Ваши финансовые активы представлены стандартизированными токенами ERC20 в блокчейне (или на сервере, публикующем хеши и доказательства в цепь для гарантии корректности), управляемым кошельком на вашем личном устройстве. При потере устройства они могут быть восстановлены через комбинацию ваших других устройств, близких друзей, семьи или учреждений (не обязательно государственных: если это сможет сделать любой человек, например, церковь, вероятно, тоже предоставит такую функцию) на основе выбранной вами конфигурации восстановления.
-
Существует open-source версия инфраструктуры, аналогичной Starlink, благодаря чему мы получим мощный глобальный доступ к сети без зависимости от ограниченного числа частных провайдеров.
-
На вашем устройстве работает открытая LLM с легковесным весом (on-device open-weight LLM), анализирующая вашу активность, дающая рекомендации, автоматизирующая задачи и предупреждающая о возможной дезинформации или ошибках.
-
Сама операционная система также является open-source и проходит формальную верификацию.
-
Вы носите устройство круглосуточного отслеживания личного здоровья , которое тоже обладает открытым исходным кодом и поддаётся проверке, позволяя вам контролировать получение данных и гарантируя, что никто другой не получит их без вашего согласия.
-
Присутствуют более совершенные формы управления , использующие сортировку, гражданские собрания, квадратичное голосование и другие clever сочетания для постановки целей, а также выбор идей среди экспертов для достижения результатов. В роли участника вы действительно можете быть уверены, что система реализует именно те правила, которые понимаете сами.
-
В общественных пространствах установлены устройства мониторинга биологических переменных (например, уровень CO2 и AQI, наличие воздушно-капельных патогенов, анализ сточных вод). Однако эти устройства (наряду с любыми камерами наблюдения и оборонительными дронами) имеют открытый исходный код и подлежат независимой проверке, при этом существуют правовые механизмы, позволяющие гражданам проводить их случайные проверки.
В таком мире мы будем обладать большей безопасностью и свободой, чем сегодня, и иметь равный доступ к глобальной экономике. Но для создания такого мира потребуются дополнительные инвестиции в различные технологические направления:
-
Более продвинутые формы криптографии. То, что я называю криптографическим Святым Граалем —ZK-SNARKs, полностью гомоморфное шифрование и не различимая обфускация — настолько могущественны, потому что позволяют осуществлять многопартийные вычисления над данными, гарантируя корректность выходных данных, сохраняя при этом конфиденциальность самих данных и алгоритмов вычислений. Это открывает двери множеству более мощных приложений защиты приватности. Смежные инструменты, тесно связанные с криптографией (например, блокчейн гарантирует целостность данных и защиту от исключения пользователей, а дифференциальная приватность добавляет шум в данные для дополнительной маскировки), также находят здесь применение.
-
Безопасность на уровне приложений и пользователей. Приложение считается безопасным только в том случае, если заявленные гарантии безопасности действительно поддаются пониманию и проверке пользователем. Это потребует разработки программных фреймворков, упрощающих создание приложений с сильными свойствами защиты. Важно также участие браузеров, операционных систем и промежуточных звеньев (например, локально запущенных ассистентов на базе LLM), которые будут выполнять собственную верификацию приложений, оценивать уровень риска и предоставлять эту информацию пользователям.
-
Формальная верификация. Мы можем применять методы автоматического доказательства для алгоритмической проверки соответствия программ заявленным характеристикам (например, невмешательства в конфиденциальные данные или устойчивости к несанкционированным модификациям третьими сторонами). Язык Lean недавно стал довольно популярным инструментом. Данные технологии уже начали применяться для верификации алгоритмов ZK-SNARK в виртуальной машине Ethereum (EVM) и других высокоценных, но критически важных кейсов в криптоиндустрии, а их потенциал огромен для применения в более широком масштабе. Кроме того, нам предстоит достичь дальнейших успехов в стандартных практиках информационной безопасности.
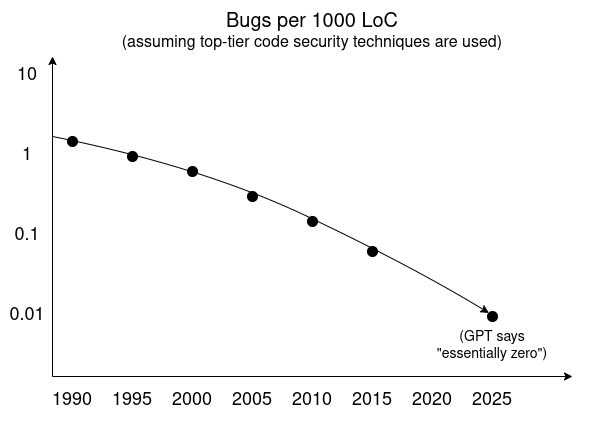
Фатализм в сфере кибербезопасности 2000-х был ошибочным: уязвимости (и бэкдоры) можно предотвратить. Нам «просто» нужно научиться уделять безопасности приоритетное значение выше, чем многим другим конкурентным задачам.
-
Open-source и безопасные операционные системы. Всё больше появляется подобных решений: GrapheneOS как ориентированная на безопасность версия Android, минимальные ядра вроде Asterinas, а также HarmonyOS от Huawei (существует open-source версия), которая активно применяет методы формальной верификации (многие читатели могут возразить: «если это Huawei, там точно есть бэкдор», но это упускает суть: значение не имеет, кто производит продукт, главное, чтобы он был открытым и любой мог его проверить. Это прекрасный пример того, как открытость и проверяемость преодолевают глобальную фрагментацию).
-
Безопасное open-source аппаратное обеспечение. Любая программа уязвима, если нельзя удостовериться, что оборудование действительно выполняет указанное ПО без параллельной утечки данных. Меня особенно интересуют две краткосрочные цели в данном направлении:
-
Личные безопасные устройства — то, что крипторынки называют «аппаратными кошельками», а любители open-source — «защищенными телефонами». Как только мы поймем требования к безопасности и универсальности, обе категории сойдутся в едином продукте.
-
Инфраструктура общественного пространства — умные замки, датчики био-мониторинга и общие IoT-технологии, которым мы должны доверять. Это невозможно без открытого исходного кода и независимой проверки.
-
-
Безопасный open-source инструментальный стек для разработки оборудования. Сегодня проектирование железа опирается на ряд закрытых зависимостей. Это значительно увеличивает себестоимость производства, усложняет лицензирование и делает практическую проверку оборудования невозможной: если инструменты генерации дизайна чипов закрыты, непонятно, что именно верифицировать. Даже существующие ныне инструменты, такие как сканирующие цепи (scan chains), на практике редко применяются, поскольку требуется слишком много закрытого инструмента. Всё это можно изменить.
-
Верификация оборудования (например, IRIS и рентгеноскопия ). Нам необходимы методы сканирования чипов для подтверждения соответствия заявленной логике и отсутствия посторонних элементов, позволяющих несанкционированные манипуляции или утечку данных. Данный аудит можно провести деструктивно: проверяющие заказывают образцы оборудования (скрытно, используя нейтральные identity конечных потребителей), разбирают чипы и сверяют логику. Использование IRIS или рентгена позволяет провести неразрушающий контроль, что открывает возможность просканировать абсолютно каждое устройство.
-
Для формирования консенсуса доверия идеальным решением станет разработка технологий верификации оборудования, доступных широкому кругу лиц. Современные рентгеновские установки пока не достигли такого уровня. Данная ситуация улучшится двумя путями. Во-первых, путем модернизации верификационного оборудования (и повышения accessibility чипов к проверке) для расширения доступа. Во-вторых, мы можем дополнить «полную верификацию» более скромными формами проверки, осуществимыми даже на смартфоне (например, ключевая подпись ID-тегов ID Tag и физических неизвлекаемых функций PUF PUF), подтверждающими строгие утверждения типа: «Принадлежит ли данное устройство партии от известного производителя, где известный процент выборки прошел детализированную верификацию третьей стороной?»
-
Открытое, недорогое и местное окружение для био-мониторинга. Сообщества и частные лица должны иметь возможность измерять окружающую среду и свое состояние, определяя биологические риски. Сюда входят разнообразные форм-факторы: персональные медицинские приборы типа OpenWater, датчики загрязнения воздуха, универсальные сенсоры воздушно-капельных патогенов (например, Varro Bio) и крупномасштабные экологические мониторы.
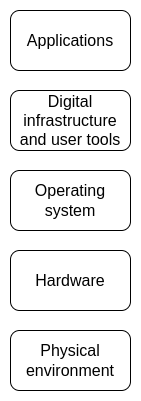
Открытость и проверяемость критически важны на каждом уровне технологического стека.
От теории к практике
Ключевое отличие данной концепции от более «традиционных» видений технологии заключается в ее повышенной поддержке местного суверенитета, расширения прав и свобод граждан. Безопасность достигается не поиском злых акторов на всей планете, а усилением устойчивости каждого отдельного слоя. Открытость подразумевает свободное создание и развитие каждого уровня технологии, а не просто централизованные программы доступа к API. Верификация не является монополией проприетарных аудиторских контор, с большой вероятностью связанных с вендорами и правительствами — это право каждого гражданина и хобби, поощряемое обществом.
Я уверен, что эта концепция более жизнеспособна и гармонична для нашего расколотого XXI века. Но у нас нет бесконечного времени для её реализации. Централизованные подходы к безопасности стремительно развиваются: наращивается сбор данных и установка бэкдоров, сводящая любую проверку к фразе «это создал заслуживающий доверия разработчик или производитель». Десятилетиями предпринимались попытки предложить централизованные замены истинно открытому доступу, возможно, начиная с проекта internet.org от Facebook, продолжая усложняться в каждой новой попытке. Нам необходимо действовать оперативно, конкурируя с этими подходами, и публично доказывать организациям и гражданам, что лучшие решения реально достижимы.
Если нам удастся успешно воплотить данную идею, один из способов осмыслить результат — назвать её ретрофутуризмом. С одной стороны, мы получаем более мощные технологии, улучшающие здоровье, организующие общество эффективнее и устойчивее, защищающие от современных и прежних угроз. С другой стороны, мы обретаем мир, возвращающий каждому естественные свойства рубежа 1900-х годов: бесплатную инфраструктуру, свободный доступ к разборке, проверке и модификации под собственные нужды, возможность для любого участвовать не только как потребителя или «создателя приложений», но и на любом уровне технологического стека, с твердой уверенностью, что устройства работают именно так, как заявлено.
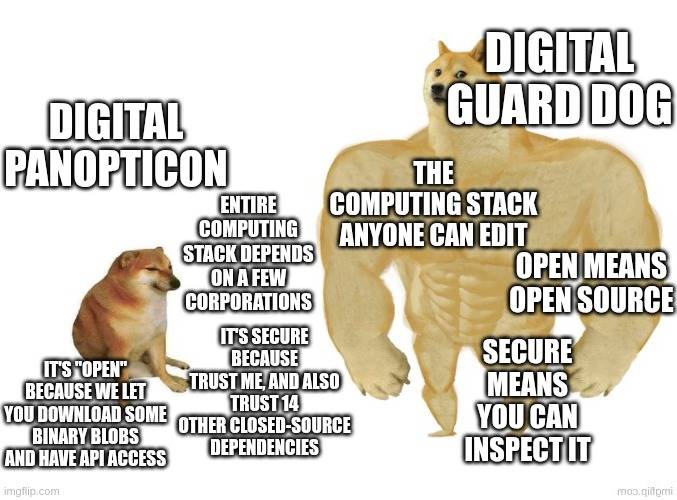
Проектирование ради проверяемости имеет свою цену: многие оптимизации в железе и ПО направлены на резкое увеличение скорости ценой усложнения архитектуры или повышения хрупкости. Open-source усложняет монетизацию в рамках стандартных бизнес-моделей. Думаю, обе эти проблемы преувеличены, однако массовое общество не поверит этому мгновенно. Это наталкивает на вопрос: каковы прагматичные краткосрочные цели?
Мой ответ будет следующим: направить усилия на создание полностью open-source и верификационно-дружелюбного стека, ориентированного на высокобезопасные приложения, не критичные к производительности, — как потребительские, так и институциональные, удаленные и очные. Данный стек будет включать железо, программное обеспечение и биотехнологии.
Большинство вычислений, требующих высокой безопасности, на самом деле не требуют сверхскорости. Даже когда скорость необходима, чаще всего существует возможность комбинировать высокоскоростные, но недоверенные компоненты с медленными, но надежными, чтобы обеспечить высокий уровень производительности и надежности для множества задач. Невозможно достичь максимальной безопасности и открытости везде и всегда. Но мы можем, прежде всего, обеспечить доступность этих свойств в действительно важных сегментах.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @VitalikButerin