Предварительное исследование отмывания денег и финансирования терроризма через цифровые стейблкоины: отслеживание чёрного списка USDT в блокчейне
Автор: BlockSec
0. Введение
В последние годы стейблкоины показывают стремительные темпы роста. По мере их широкого применения регулирующие органы всё чаще подчеркивают необходимость создания механизма для замораживания незаконных средств. Мы заметили, что основные стейблкоины, такие как USDT и USDC, уже технически обладают такой возможностью. На практике множество случаев демонстрируют, что эти механизмы действительно играют важную роль в борьбе с отмыванием денег и другими формами незаконной финансовой деятельности.
Более того, наши исследования показывают, что стейблкоины используются не только для отмывания денег, но и часто фигурируют в процессах финансирования террористических организаций. Следовательно, данный отчет представляет анализ с двух точек зрения:
-
Систематический обзор практики заморозки адресов из черного списка USDT;
-
Изучение связи между замороженными средствами и финансированием терроризма.
Настоящий отчет основан на анализе общедоступных ончейн-данных и может содержать неточности или упущения. Если у вас есть предложения или исправления, пожалуйста, свяжитесь с нами: [email protected].
1. Анализ адресов из черного списка USDT
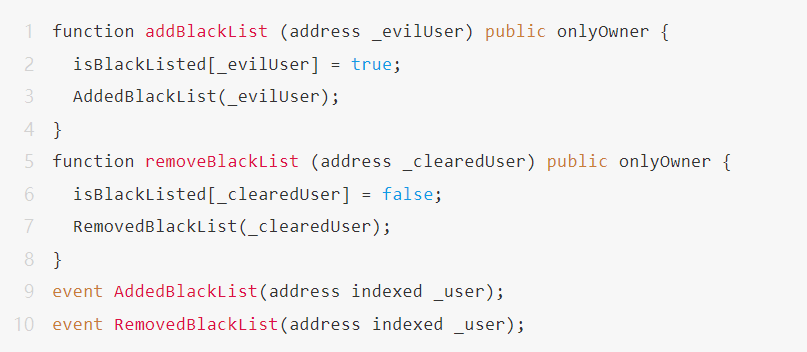
Для идентификации и отслеживания адресов Tether из черного списка мы используем мониторинг ончейн-событий. Методология анализа подтверждена путем проверки исходного кода смарт-контрактов Tether. Основная логика выглядит следующим образом:
-
Идентификация событий: Контракт Tether поддерживает статус черного списка через два события:
-
AddedBlackList: добавление адреса в черный список -
RemovedBlackList: удаление адреса из черного списка
-
-
Формирование набора данных: Для каждого заблокированного адреса мы фиксируем следующие поля:
-
Адрес
-
Дата добавления в черный список (blacklisted_at)
-
Дата удаления из черного списка, если она применимо (unblacklisted_at)
-
Ниже приведена реализация соответствующих функций в контракте:
1.1 Ключевые выводы
Анализируя данные Tether в сетях Ethereum и Tron, мы обнаружили следующие тенденции:
С 1 января 2016 года всего 5 188 адресов были занесены в черный список, а сумма замороженных активов превысила 2,9 млрд долларов США.
Только в период с 13 по 30 июня 2025 года было заблокировано 151 адресов, из них 90,07% относятся к сети Tron (список адресов см. в приложении), а сумма замороженных средств достигла 86,34 млн долларов США. Распределение событий блокировки по времени: пик пришелся на 15, 20 и 25 июня, причем 20 июня количество заблокированных адресов за один день составило 63.
-
Распределение сумм блокировки: На топ-10 адресов по сумме пришлось 53,45 млн долларов США, что составляет 61,91% от общей заблокированной суммы. Средняя сумма блокировки составляет 571,8 тыс. долларов США, однако медиана равна всего 40 тыс. долларов США, что указывает на то, что несколько крупных адресов значительно завышают среднее значение, тогда как подавляющее большинство адресов имеет небольшие заблокированные суммы.
-
Распределение средств за весь срок существования: Эти адреса в совокупности получили на сумму 808 млн долларов США, из которых 721 млн долларов США были выведены до внесения в черный список. Фактически заморожено лишь 86,34 млн долларов США. Это свидетельствует о том, что большая часть средств была успешно выведена до вмешательства регуляторов. Кроме того, в 17% адресов вообще отсутствуют записи о выводе средств, что позволяет предположить, что они использовались для временного хранения или агрегации капитала, что заслуживает отдельного внимания.
-
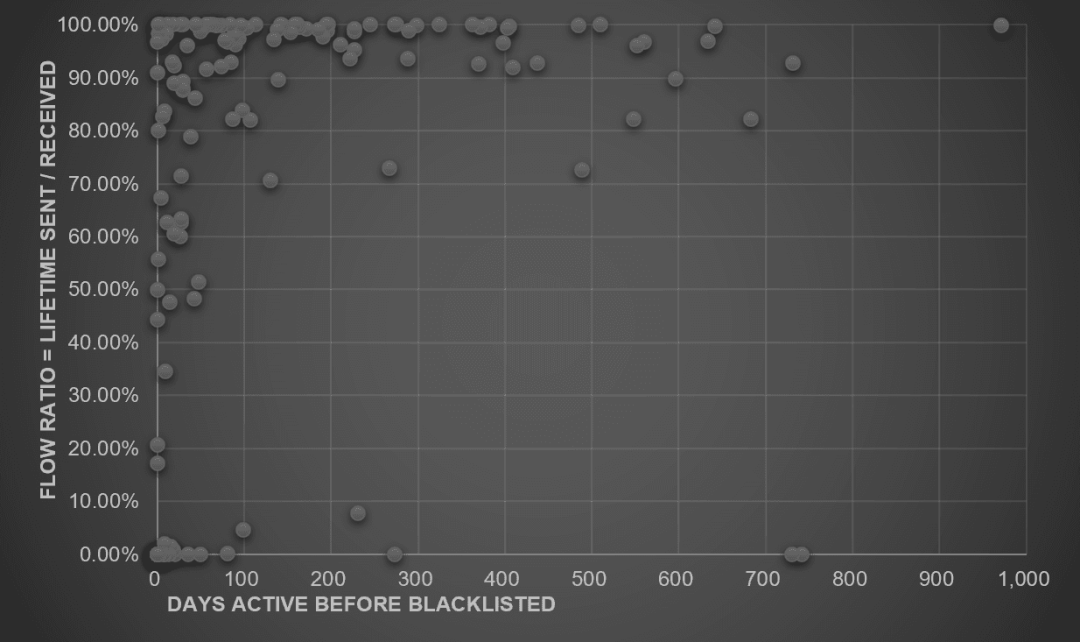
Новосозданные адреса чаще попадают в черный список: 41% адресов в черном списке были созданы менее чем 30 дней назад, 27% существовали от 91–365 дней, и лишь 3% находились в активном использовании более 2 лет, что указывает на высокую подверженность новых адресов использованию в противоправной деятельности.
-
Для большинства адресов характерен «побег до блокировки»: около 54% адресов вывели более 90% своих средств до внесения в черный список, еще 10% имели нулевой баланс на момент блокировки. Это свидетельствует о том, что правоприменительные меры чаще всего позволяют заморозить лишь остаточные средства.
-
Более высокая эффективность отмывания на новых адресах: Используя диаграмму рассеяния FlowRatio vs. DaysActive, мы обнаружили, что новые адреса демонстрируют выдающиеся показатели по количеству, частоте попадания в черный список и эффективности переводов, достигая наивысшего уровня успешности операций по отмыванию денег.
1.2 Отслеживание движения средств
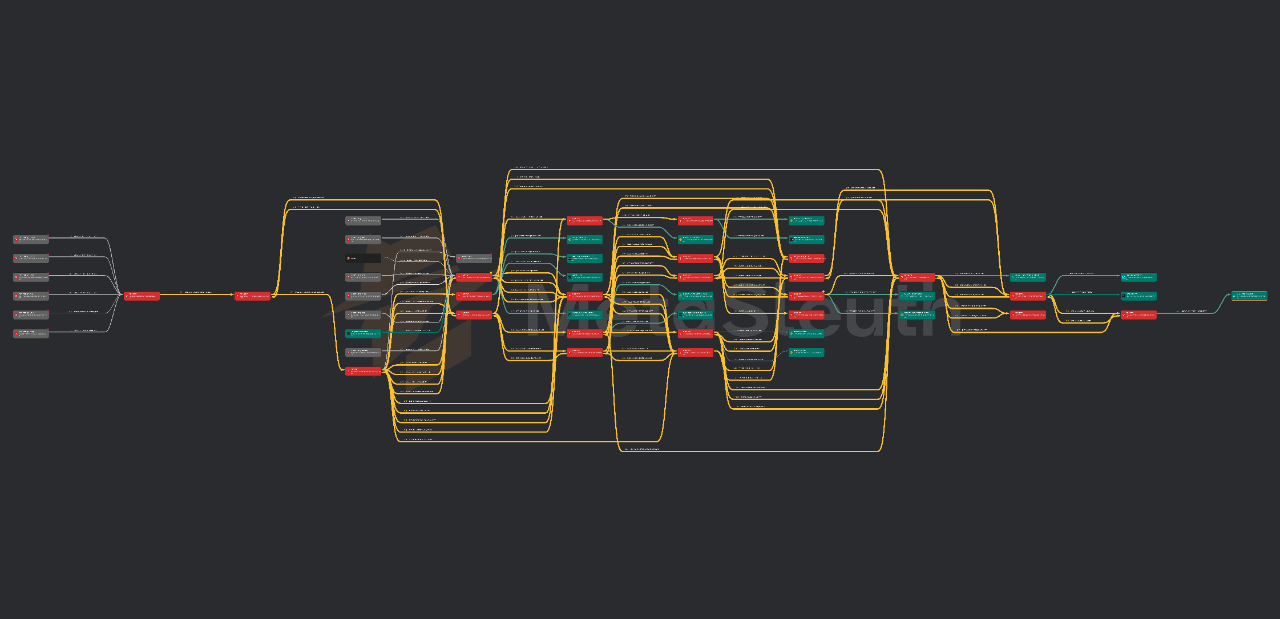
С помощью инструмента отслеживания ончейн-активности BlockSec MetaSleuth (https://metasleuth.io) мы дополнительно проанализировали движение средств на 151 адресах USDT, занесенных в черный список в период с 13 по 30 июня, чтобы выявить основные источники поступления и направления вывода средств.
1.2.1 Анализ источников средств
-
«Внутреннее загрязнение» (91 адрес): Средства на этих адресах поступили с других адресов, ранее внесенных в черный список, что указывает на наличие высокоинтегрированной сети для отмывания денег.
-
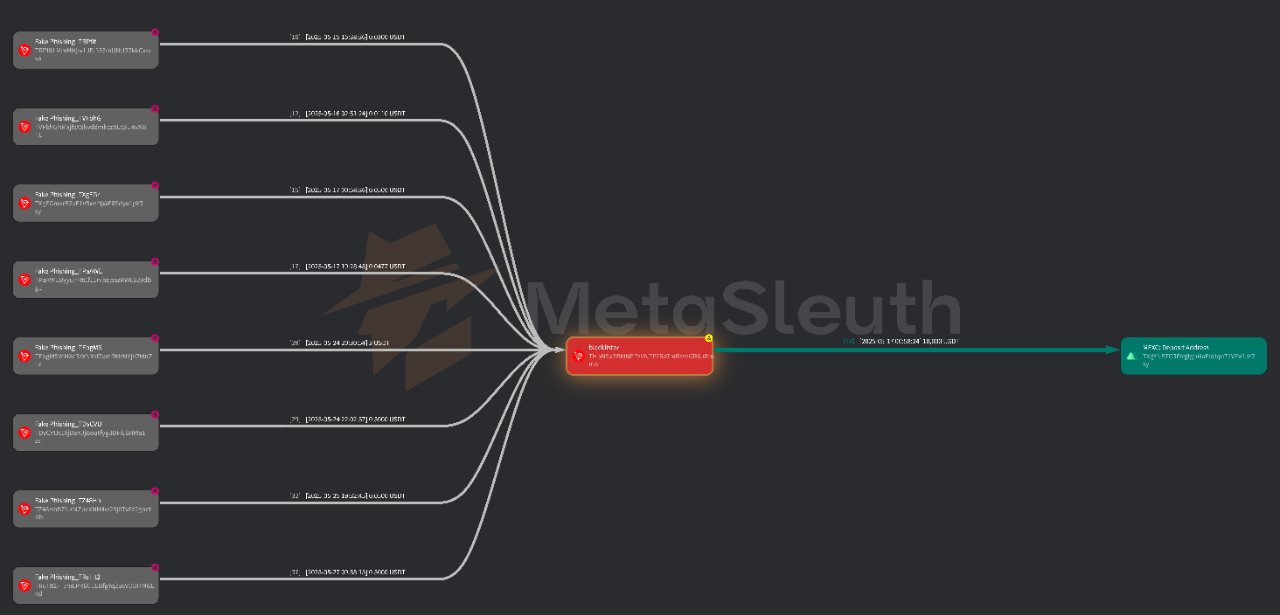
Метки фишинга (37 адресов): Многие родительские адреса помечены в MetaSleuth как «Fake Phishing», что, вероятно, является преднамеренным ложным тегом для сокрытия нелегального происхождения средств.
-
Горячие кошельки бирж (34 адреса): Источниками средств выступают горячие кошельки таких бирж, как Binance (20), OKX (7) и MEXC (7), что может быть связано с взломанными учетными записями или «муляжными счетами».
-
Один основной дистрибьютор (35 адресов): Один и тот же адрес из черного списка неоднократно выступал источником средств, действуя, вероятно, как агрегатор или миксер для распределения капиталов.
-
Порталы межсетевых мостов (2 адреса): Часть средств поступает через межсетевые мосты, что свидетельствует о наличии операций по межсетевому отмыванию денег.
1.2.2 Анализ направлений вывода средств
-
Перевод на другие адреса из черного списка (54 адреса): Между адресами из черного списка наблюдается структура «внутренней циркуляционной цепочки».
-
Перевод в централизованные биржи (41 адрес): Данные адреса перечисляют средства на депозитные адреса CEX, такие как Binance (30) и Bybit (7), чтобы осуществить вывод в фиат («выход из сети»).
-
Перевод через межсетевые мосты (12 адресов): Это указывает на попытки части средств покинуть экосистему Tron для продолжения межсетевого отмывания.
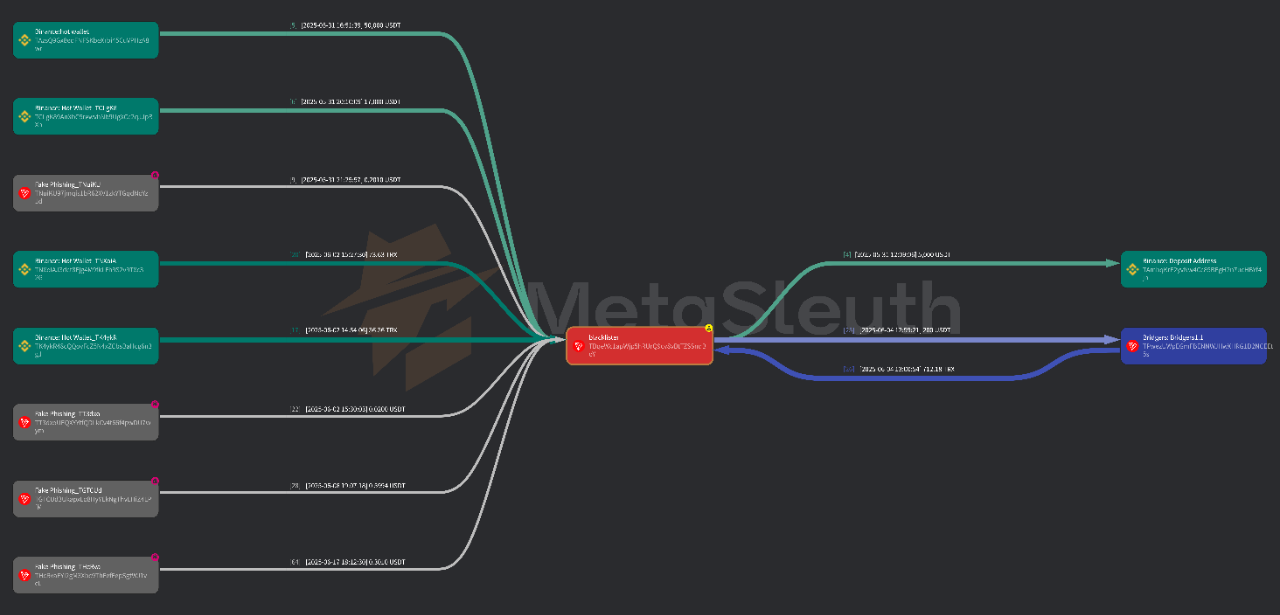
Стоит отметить, что Binance и OKX одновременно фигурируют как на стороне притока средств (горячие кошельки), так и на стороне оттока (адреса пополнения), что дополнительно подчеркивает их ключевую позицию в цепи движения капиталов. Текущая недостаточная реализация стандартов AML/CFT на биржах и задержка в заморозке активов могут позволять злоумышленникам завершать перевод средств до вмешательства регулирующих органов.
Мы рекомендуем крупным криптобиржам, являющимся центральным каналом для движения средств, усилить механизмы мониторинга в реальном времени и перехвата рисков для предотвращения подобных инцидентов.
2. Анализ финансирования терроризма
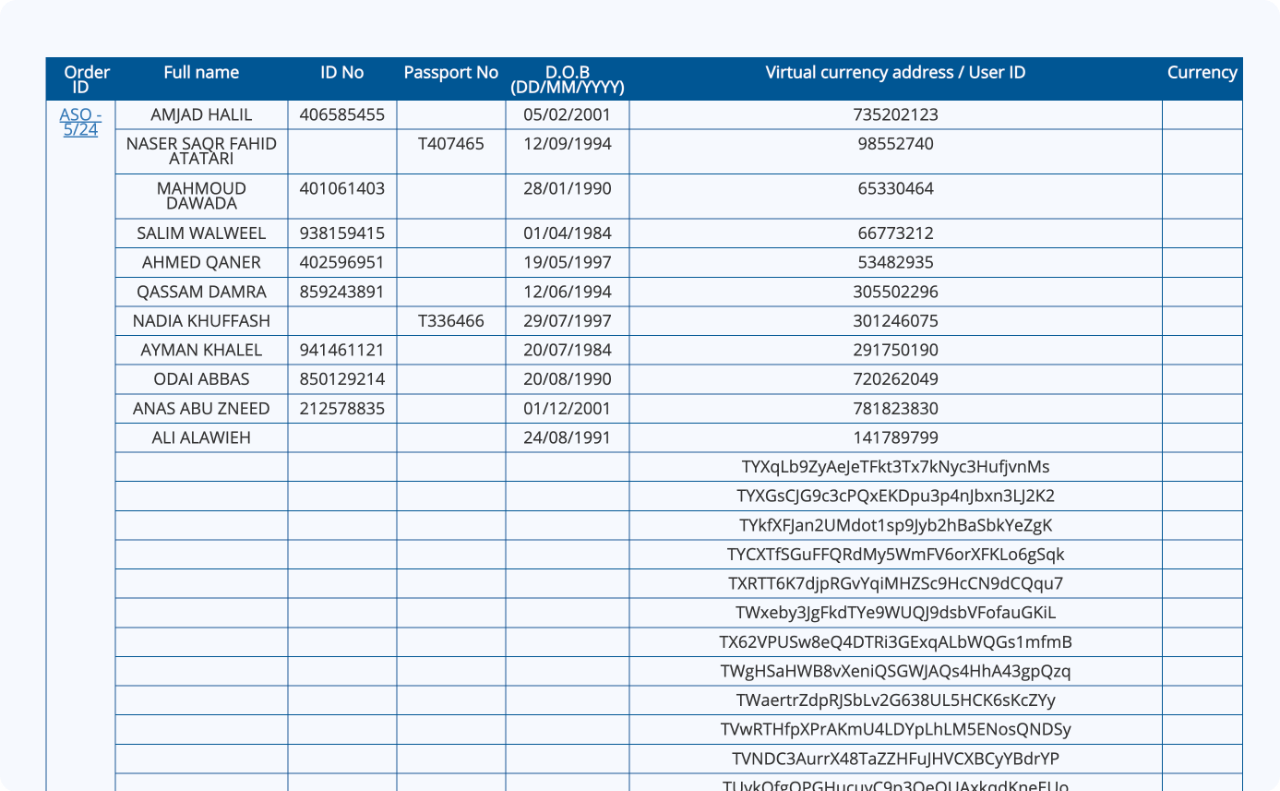
Для более глубокого понимания использования USDT в финансировании терроризма мы проанализировали приказы об административном аресте (Administrative Seizure Orders), опубликованные Национальным управлением по противодействию финансированию терроризма Израиля (NBCTF). Несмотря на то, что использование единого источника данных сложно для восстановления полной картины, мы рассматриваем его как репрезентативную выборку для проведения консервативного анализа и оценки транзакций с участием USDT, связанных с терроризмом.
2.1 Ключевые выводы
-
Даты публикации: После эскалации конфликта между Израилем и Ираном 13 июня 2025 года было выпущено лишь 1 новое постановление (26 июня). Предыдущий документ датирован 8 июня, что свидетельствует о задержках в реакциях правоохранительных органов в периоды геополитической напряженности.
-
Целевые организации: С момента начала конфликта 7 октября 2024 года NBCTF выпустила всего 8 постановлений, из которых 4 прямо упоминают «Хамас», а последнее впервые ссылается на «Иран».
-
Адреса и активы, затронутые постановлениями:
-
76 адресов USDT (Tron)
-
16 адресов BTC
-
2 адреса Ethereum
-
641 аккаунт Binance
-
8 аккаунтов OKX
-
Ончейн-отслеживание 76 адресов USDT (Tron) выявило две модели поведения Tether при реагировании на эти официальные директивы:
-
Проактивная блокировка: Tether внес в черный список 17 адресов, связанных с Hamas, еще до публикации постановлений, в среднем за 28 дней, а в некоторых случаях за 45 дней.
-
Быстрое реагирование: Что касается остальных адресов, Tether завершила блокировку в среднем всего за 2,1 дня после публикации постановлений, демонстрируя хорошую способность к взаимодействию с правоохранительными органами.
Эти признаки указывают на наличие тесного, а иногда и проактивного механизма сотрудничества между Tether и рядом государственных правоохранительных структур.
3. Заключение и вызовы в сфере AML/CFT
Наше исследование показывает, что, хотя стейблкоины, такие как USDT, предоставляют технические средства для контроля за операциями, на практике стандарты AML/CFT по-прежнему сталкиваются со следующими проблемами:
3.1 Ключевые вызовы
-
Запаздывающие правоприменительные меры против проактивного контроля: В настоящее время большинство действий правоохранительных органов опирается на постфактум-анализ, что оставляет преступникам окно возможностей для перевода активов.
-
Регуляторные слепые зоны бирж: Централизованные биржи, выступая узлами для ввода и вывода средств, зачастую страдают от недостаточного мониторинга, что затрудняет своевременное выявление подозрительной активности.
-
Усложнение межсетевого отмывания: Использование многоцепочечной экосистемы и межсетевых мостов делает перевод средств более скрытным, многократно увеличивая сложность отслеживания регулирующими органами.
3.2 Рекомендации
Мы рекомендуем эмитентам стейблкоинов, биржам и регулирующим органам:
-
усилить обмен ончейн-разведданными;
-
инвестировать в технологии анализа поведения в реальном времени;
-
создать рамки комплаенса для межсетевых взаимодействий.
Только при наличии вовремя внедренной, скоординированной и технологически продвинутой системы AML/CFT легитимность и безопасность экосистемы стейблкоинов могут быть надежно обеспечены.
4. Инициативы BlockSec
В BlockSec мы стремимся развивать безопасность и комплаенс в индустрии криптовалют, специализируясь на создании практических ончейн-решений для задач AML и CFT. Мы внедрили два ключевых продукта:
4.1 Phalcon Compliance
Разработан специально для бирж, регулирующих органов, платежных проектов и DEX, поддерживает:
-
скоринг риска адресов в разных сетях
-
мониторинг транзакций в реальном времени
-
идентификацию адресов из черного списка и оповещения
Помогает пользователям соответствовать все более строгим требованиям комплаенса.
4.2 MetaSleuth
Наша платформа визуального ончейн-отслеживания, которой уже пользуются более 20 регулирующих и правоохранительных органов по всему миру. Она поддерживает:
-
визуальное отслеживание движения средств
-
портретное профилирование адресов в различных сетях
-
восстановление и анализ сложных маршрутов переводов
Оба инструмента воплощают нашу миссию — обеспечение порядка и безопасности децентрализованной финансовой системы.
Некоторые адреса, упомянутые в статье:
https://docs.google.com/spreadsheets/d/1pz7SPTY2J4S7rGMiq6Dzi2Q5p0fXSGKzl9QF2PiV6Gw/edit?usp=sharing
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @BlockSecTeam