Виталик: если цифровая идентификация использует ZK-технологии, означает ли это полное отсутствие рисков?
Автор: Виталик Бутерин
Перевод: Saoirse, Foresight News
Сегодня использование доказательств с нулевым разглашением для защиты конфиденциальности в системах цифровой идентификации уже стало достаточно распространенным явлением. Различные проекты ZK-passport (прямой перевод: проекты цифровых удостоверений личности на базе доказательств с нулевым разглашением) разрабатывают крайне удобные для пользователя программные пакеты, позволяющие посредством доказательств с нулевым разглашением доказать наличие действительного удостоверения личности, не раскрывая никаких персональных данных. Мировая система идентификации World ID (ранее Worldcoin), использующая биометрическую верификацию и обеспечивающая конфиденциальность через доказательства с нулевым разглашением, недавно преодолела отметку в 10 миллионов пользователей. Правительственный проект цифровой идентификации в китайском регионе Тайвань применяет доказательства с нулевым разглашением, а деятельность Европейского союза в сфере цифровой идентификации также всё больше акцентирует внимание на данной технологии.
На первый взгляд, широкое внедрение систем цифровой идентификации на базе доказательств с нулевым разглашением может показаться большой победой для d/acc (примечание: концепция, предложенная Виталиком Бутерином в 2023 году, представляющая собой путь середины между крайностями, который предполагает развитие децентрализованных технологий с помощью технических инструментов (таких как криптография, блокчейн и т.д.), ускоряя технический прогресс при одновременной защите от потенциальных рисков, балансируя между инновациями, безопасностью, конфиденциальностью и автономией человека). Она позволяет защищать наши социальные сети, системы голосования и различные интернет-сервисы от Sybil-атак и манипуляций ботов без ущерба для конфиденциальности. Но действительно ли все так просто? Существуют ли риски, связанные с идентификаторами на основе доказательств с нулевым разглашением? В этой статье будут раскрыты следующие тезисы:
-
ZK-wrapping (упаковка на базе доказательств с нулевым разглашением) решает множество важных проблем.
-
Идентификаторы, полученные через ZK-wrapping, по-прежнему несут риски. По всей видимости, эти риски мало связаны с тем, используется ли биометрия или паспорт; большинство из них (утечка конфиденциальных данных, уязвимость к принуждению, системные ошибки и т. д.) проистекает из жесткого соблюдения принципа «один человек — одна личность».
-
Другая крайность — использование «Proof of wealth» (доказательства богатства) для предотвращения Sybil-атак — в большинстве сценариев применения оказывается недостаточным, поэтому нам требуется какое-то решение типа «квази-идентификатора».
-
Теоретическим идеалом является компромисс между этими двумя крайностями, когда стоимость получения N идентичностей составляет N².
-
Достичь этого идеала на практике сложно, но подходящая модель «плюралистичной идентичности» приближается к нему, что делает её наиболее реалистичным решением. Плюралистичная идентичность может быть явной (например, основанной на социальном графе) или неявной (параллельное существование множества типов идентификаторов с использованием доказательств с нулевым разглашением, ни один из которых не занимает долю рынка, близкую к 100 %).
Как работают идентификаторы на базе ZK-wrapping?
Представьте, что вы получаете World ID путем сканирования глаза или создает идентификатор паспорта с нулевым разглашением, используя NFC-читатель на телефоне. Для аргументации статьи фундаментальные свойства этих двух методов идентичны (различия носят лишь периферийный характер, например, множественное гражданство).
В вашем телефоне хранится секретное значение s. В глобальной онлайн-реестре находится открытый хеш H(s). При входе в приложение вы генерируете уникальный для него идентификатор пользователя, то есть H(s, app_name), и используете доказательство с нулевым разглашением для верификации: этот ID происходит из того же секретного значения s, что и какой-либо открытый хеш в реестре. Следовательно, каждый открытый хеш может генерировать только один ID для каждого приложения, но никогда не раскрывает соответствие между специфичным для приложения ID и конкретным открытым хешем.
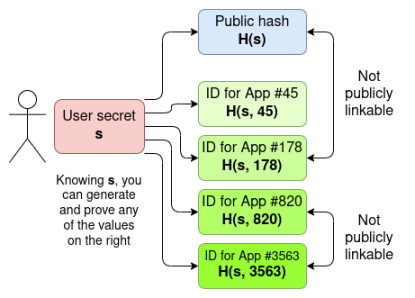
На практике архитектура может быть сложнее. В World ID специальный для приложения ID представляет собой хеш, включающий ID приложения и ID сеанса, благодаря чему различные действия внутри одного приложения могут быть взаимосвязаны. Архитектура на базе паспорта с нулевым разглашением может быть построена аналогичным образом.
Прежде чем обсуждать недостатки данного типа идентификации, необходимо признать ее преимущества. Вне узкой ниши идентификаторов на базе доказательств с нулевым разглашением (ZKID) вам приходится раскрывать всю свою официальную личность, чтобы доказать себя сервисам, требующим верификации. Это грубо нарушает «принцип минимальных привилегий» в компьютерной безопасности: процесс должен получать только тот минимум прав и информации, который необходим для выполнения его задачи. Сервисам нужно доказать, что вы не робот, вам исполнилось 18 лет или вы из конкретной страны, но в итоге они получают доступ к вашей полной идентичности.
Наилучшим улучшением, которое возможно реализовать сегодня, является использование косвенных токенов, таких как номера телефонов или кредитных карт: здесь субъект, связывающий ваш номер телефона/карты с активностью в приложении, отделен от субъекта, связывающего те же данные с вашей официальной личностью (компания или банк). Однако это разделение крайне нестабильно: номера телефонов и другая подобная информация так же легко поддаются утечке.
Технология ZK-wrapping (метод защиты конфиденциальности идентичности пользователя на базе доказательств с нулевым разглашением, позволяющий доказывать свою личность без раскрытия чувствительных данных) во многом решает указанные проблемы. Однако следующий момент упоминается реже: некоторые проблемы не просто остаются нерешенными, но могут даже усугубиться из-за строгого ограничения «один человек — одна личность», заложенного в такие решения.
Само по себе доказательство с нулевым разглашением не обеспечивает анонимность
Предположим, что платформа ZK-identity работает именно так, как задумано, строго воспроизводя всю описанную логику, и даже удалось найти способы долгосрочной защиты приватных данных нетехнических пользователей без опоры на централизованные органы. Тем не менее, мы можем сделать реалистичное допущение: приложения не станут proactively сотрудничать ради защиты конфиденциальности. Они будут руководствоваться прагматизмом: хотя их дизайн позиционируется как «максимально удобный для пользователя», на деле он почти всегда будет тяготеть к политическим и коммерческим интересам самих платформ.
В таком сценарии социальные сети не станут внедрять сложные механизмы вроде частой смены ключей сеансов, а будут присваивать каждому пользователю уникальный ID для конкретного приложения. Поскольку система идентичности подчиняется правилу «один человек — одна личность», пользователь сможет завести лишь один аккаунт (что контрастирует с современными «weak ID», такими как учетные записи Google, где обычный человек легко регистрирует около пяти). На практике достижение анонимности обычно требует нескольких аккаунтов: один для «основной идентичности», остальные — для различных анонимных профилей (см. «finsta и rinsta»). Следовательно, в данной модели реальная анонимность, доступная пользователям, скорее всего, окажется ниже текущей. Таким образом, даже система «один человек — одна личность» на базе доказательств с нулевым разглашением может постепенно привести нас к миру, где вся активность привязана к единому публичному профилю. В эпоху растущих рисков (например, повсеместного видеонаблюдения с дронов) лишение людей возможности защищать себя через анонимность несет серьезные негативные последствия.
Само по себе доказательство с нулевым разглашением не защищает вас от принуждения
Даже если вы не раскрываете свое секретное значение s и никто не видит публичных связей между вашими аккаунтами, что произойдет, если кто-то заставит вас это сделать? Государственные органы могут принудительно потребовать раскрытия этого значения для отслеживания всей вашей активности. Это не пустые угрозы: правительство США уже начало требовать раскрытия социальных сетей заявителями на визу. Кроме того, работодатели могут легко сделать предоставление полного публичного профиля условием трудоустройства. Даже некоторые приложения технически могут требовать раскрытия вашей идентичности в других сервисах перед регистрацией (при авторизации через приложение это выполняется автоматически).
Аналогичным образом, в подобных ситуациях ценность самого механизма нулевого разглашения сводится к нулю, однако недостатки нового правила «один аккаунт на человека» остаются неизменными.
Риск принуждения можно снизить за счет оптимизации архитектуры: например, использовать протоколы многопользовательских вычислений (MPC) для генерации уникальных ID приложений с участием обеих сторон. Тогда пользователь не сможет доказать свой уникальный ID в данном сервисе без участия оператора приложения. Это усложнит вымогательство полных данных, но полностью исключить вероятность невозможно. К тому же подобные схемы несут иные недостатки, например, требуют от разработчиков приложений статуса постоянно активных субъектов, в отличие от пассивных ончейн-смарт-контрактов, которым не требуется постоянное вмешательство.
Само по себе доказательство с нулевым разглашением не устраняет неконфиденциальные риски
Существуют краевые случаи для любых форм идентичности:
-
Идентификаторы, выпущенные государственными органами (Government-rooted ID), включая паспорта, не охватывают лиц без гражданства, а также тех, кто еще не получил соответствующие документы.
-
С другой стороны, такие правительственные системы идентификации предоставляют особые привилегии обладателям множественного гражданства.
-
Выпускающие организации могут стать целью хакерских атак, а разведслужбы враждебных государств способны сфабриковать миллионы ложных профилей (например, при распространении так называемых «партизанских выборов» по российскому образцу фальшивые профили могут использоваться для манипуляции результатами).
-
Для людей с травмами или заболеваниями, повредившими соответствующие биометрические признаки, биометрическая идентификация становится полностью неработоспособной.
-
Биометрические идентификаторы легко обмануть с помощью подделок. Если их ценность станет чрезвычайно высокой, мы можем столкнуться с явлением выращивания отдельных органов человека специально для «тиражного производства» подобных профилей.
Данные краевые случаи наносят наибольший ущерб системам, пытающимся навязать принцип «один человек — одна личность», и не имеют отношения к конфиденциальности. Следовательно, доказательства с нулевым разглашением здесь бессильны.
Опора исключительно на «Proof of wealth» против Sybil-атак недостаточна, поэтому нам требуется та или иная система идентичности
В среде чистых криптопанков распространенной альтернативой выступает полный отказ от построения любых систем идентичности в пользу исключительно «Proof of wealth» для защиты от Sybil-атак. Назначение стоимости за создание каждого аккаунта препятствует массовому спаму аккаунтами. У этого подхода есть давняя история в интернете: например, форум Somethingawful требовал разовый взнос в 10 долларов при регистрации, который не возвращался при блокировке. Однако на практике это не совсем криптоэкономическая модель, поскольку главное препятствие для создания нового профиля заключается не в повторной оплате 10 долларов, а в получении новой банковской карты.
Теоретически платеж можно сделать условным: при регистрации вы просто блокируете определенную сумму, которую теряете лишь в редких случаях блокировки аккаунта. Формально это значительно повышает затраты злоумышленника.
Такие решения эффективны во многих сценариях, но совершенно неприменимы в определенных условиях. Я сосредоточусь на двух типах ситуаций, которые назовем «сценариями типа UBI» и «сценариями типа governance».
Потребность в идентичности в сценариях типа UBI
Под «сценариями типа UBI» понимаются ситуации, когда необходимо распределить определенный объем активов или услуг среди максимально широкой (идеально — всей) аудитории независимо от их платежеспособности. Именно этому системно следует Worldcoin: любой владелец World ID регулярно получает небольшое количество токенов WLD. Многие токеномические аирдропы преследуют схожие цели более неформальным путем, стремясь доставить хотя бы часть токенов как можно большему числу пользователей.
Лично я считаю, что стоимость таких токенов не достигнет уровня, достаточного для поддержания базового уровня жизни. В экономике, движимой ИИ и превышающей нынешнюю в тысячу раз, подобные активы теоретически могли бы обеспечить выживание; однако проекты, поддерживаемые государством и обеспеченные природными ресурсами, сохранят важнейшее экономическое положение. Тем не менее, я полагаю, что задача таких «мини-UBI» заключается в практическом обеспечении людей достаточным количеством криптовалюты для выполнения базовых ончейн-транзакций и онлайн-покупок. Сюда могут входить:
-
Приобретение имён ENS
-
Публикация хеша в блокчейне для инициализации идентификатора с нулевым разглашением
-
Оплата подписки на социальные платформы
Если криптовалюта получит широкое глобальное распространение, проблема исчезнет сама собой. Но в современных реалиях, когда криптоторговля еще не универсальна, это может стать единственным способом для людей получить доступ к оффинансовым ончейн-приложениям и сопутствующим онлайн-сервисам, иначе они окажутся полностью отрезаны от этих ресурсов.
Кроме того, существует иной подход, дающий схожий эффект — «universal basic services» (универсальные базовые услуги): предоставление каждому обладателю идентичности права на ограниченное число бесплатных транзакций внутри конкретного приложения. Данный метод лучше согласуется с механиками стимулирования и обладает более высокой капитальной эффективностью, поскольку каждое приложение, получающее выгоду от такого внедрения, может действовать автономно без оплаты для нефункционирующих пользователей; однако здесь идет речь об определенном компромиссе — снижение универсальности (доступ гарантирован лишь для сервисов, участвующих в программе). Тем не менее, для предотвращения спама и избегания эксклюзивности, возникающей из-за требований платить определённым платёжным методом (который доступен не всем), по-прежнему требуется комплексное решение на уровне идентичности.
Отдельного внимания заслуживает важная категория «universal basic security deposit» (универсальный гарантийный депозит). Одна из функций идентичности — предоставлять объект для привлечения к ответственности без необходимости для пользователя блокировать средства, сопоставимые по масштабу с стимулами. Это также способствует снижению порога входа и уменьшению зависимости от наличия личного капитала (иногда даже полная независимость от него).
Потребность в идентичности в сценариях типа governance
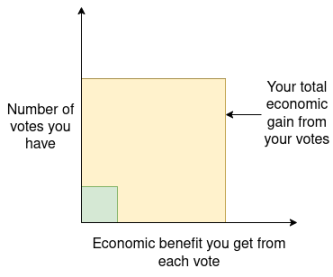
Рассмотрим систему голосования (например, лайки и репосты в соцсетях): если у пользователя A ресурсы в 10 раз больше, чем у B, его вес голоса тоже в 10 раз выше. Однако с экономической точки зрения выгода каждой единицы голоса для A в 10 раз превышает таковую для B (поскольку масштаб A крупнее, любое решение оказывает сильнее влияние на его экономику). В итоге совокупная польза голосования A для него самого в 100 раз превосходит аналогичную выгоду B. Поэтому логично ожидать, что A investirá гораздо больше усилий в участие, анализ стратегий голосования и может даже начать стратегически манипулировать алгоритмами. Именно поэтому в механизмах токенизированного голосования «киты» обладают чрезмерным влиянием.
Более фундаментальная и всеобъемлющая причина заключается в том, что системы управления не должны приравнивать «одного человека с бюджетом в $100 000» к «1000 людям, совместно владеющим $100 000». Вторая группа представляет собой 1000 независимых агентов, следовательно, она содержит значительно больше разнообразной полезной информации, а не кратные повторения сигналов малого объема. Голоса от тысячи участников также обычно более «сбалансированы», поскольку мнения разных индивидов склонны компенсировать друг друга.
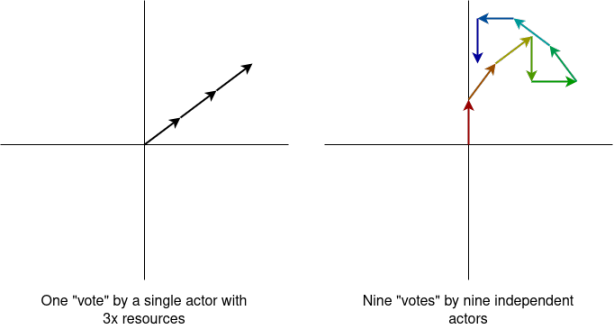
Этот принцип применим как к формальным системам голосования, так и к «неформальным», например, к способности общества участвовать в культурной эволюции посредством публичного высказывания мнений.
Это указывает на то, что системы типа governance объективно не удовлетворятся подходом «безразлично происхождение средств: одинаковый объем пула приравнивается к одинаковому весу голоса». Фактически системам необходимо оценивать степень внутренней координации таких пулов капитала.
Важно отметить: если принять описанную мной концептуальную рамку для двух рассмотренных сценариев, то необходимость в жестком правиле «one person, one vote» (одно лицо — один голос) с технической точки зрения отпадает.
-
Для приложений типа UBI оптимальным решением будет бесплатный первый профиль и установленный потолок доступных идентичностей. Ограничение достигается тогда, когда стоимость создания последующих профилей возрастает настолько, что попытки захвата системы становятся экономически невыгодными.
-
Для приложений типа governance критически важно наличие косвенного индикатора, позволяющего определить, за данным пулом ресурсов стоит единый оператор или же «спонтанно сложившаяся» группа с низким уровнем координации.
В обоих случаях идентичность остается крайне полезной, однако требование строгого следования принципу «один человек — одна личность» более не актуально.
Теоретический идеал: стоимость N идентичностей должна составлять N²
Исходя из предыдущих аргументов, можно выделить два противоположных давления, задающих целевую сложность получения множественных идентичностей в системе:
Во-первых, недопустимо устанавливать прозрачное абсолютное ограничение на количество легко создаваемых профилей. Когда человеку дозволено иметь лишь одну идентичность, об анонимности речи быть не может, плюс появляется риск принуждения. Более того, даже фиксированное число больше 1 несет угрозу: если известно, что у каждого ровно пять аккаунтов, злоумышленник может потребовать раскрытие всех пяти.
Дополнительный аргумент в пользу гибкости: сама по себе анонимность хрупка, ей требуется достаточный запас прочности. Современные AI-инструменты позволяют бесшовно коррелировать поведение пользователя across platforms; с помощью паттернов слов, таймингов публикаций, интервалов, тем дискуссий и открытых метаданных хватает всего 33 бит информации для точной деанонимизации. Хотя пользователи могут применять AI-фильтры в ответ (например, мой способ писал тексты на французском, а затем локальная LLM переводила их на английский), всё равно нельзя рисковать окончательной потерей анонимности из-за одной ошибки.
Во-вторых, цена идентичности не должна линейно зависеть от финансов (стоимость N аккаунтов ≠ N), так как это даст крупным субъектам катастрофически непропорциональное влияние (полностью заглушив голос малых игроков). Новый механизм Twitter Blue ярко демонстрирует эту проблему: символический тариф в $8 в месяц оказался слишком дешевым, чтобы реально сдерживать злоупотребления, и сегодня большинство пользователей игнорируют данный значок верификации.
Кроме того, нам, вероятно, не стоит допускать ситуацию, когда субъект с активами в N раз больше способен совершать злоупотреблений в N раз безответственно.
Объединяя приведённые соображения, наша цель — максимально облегчить получение множественных идентичностей при соблюдении следующих ограничений: (1) сдержать власть крупных игроков в системах governance; (2) предотвратить злоупотребления в сценариях UBI.
Если экстраполировать математическую модель сценария governance, получен ответ вполне четко: если владение N идентичностями дает силу влияния в размере N², то стоимость их приобретения должна составлять N². Примечательно, что этот же принцип идеально работает и для UBI-приложений.
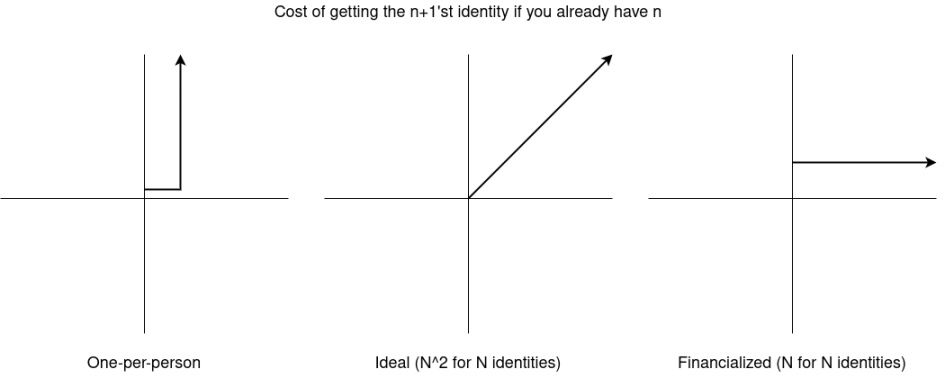
Знакомые с блогом читатели могли заметить полное совпадение графиков с моей ранней статьей о «quadratic funding», и это绝非 случайность.
Плюралистичная система идентичности способна реализовать этот идеал
Под «системой плюралистичной идентичности» понимается механизм выдачи идентичностей, не имеющий единого доминирующего выпускающего органа, будь то человек, организация или платформа. Реализовать такую архитектуру можно двумя путями:
-
Явная плюралистичная идентичность (Explicit pluralistic identity, или «social-graph-based identity», основанная на социальном графе). Ваш профиль подтверждается сертификатами от членов вашего сообщества; сами выдающие лица также проходят верификацию по той же цепочке. Детальное описание подобных архитектур содержится в работе «Decentralized Society», а работающий пример — Circles.
-
Неявная плюралистичная идентичность (Implicit pluralistic identity). Такова текущая реальность: имеется множество провайдеров — Google, X (Twitter), национальные аналоги, государственные ID и прочее. Лишь немногие сервисы принимают только один тип верификации; большинство интегрируют несколько источников, так как это единственный способ охватить максимальную аудиторию.
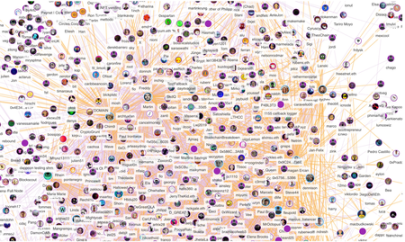
Последний снимок графа идентификаторов проекта Circles. Circles — один из крупнейших действующих проектов на базе социального графа.
Явные плюралистичные схемы изначально обеспечивают анонимность: вы можете держать один (или несколько) скрытый профиль, формируя репутацию в сообществе своими действиями. Идеальная модель вообще может отказаться от концепции «discrete identities»; вместо этого вы будете оперировать нечетким набором верифицируемых историй поведения, детализированно доказывая отдельные сегменты под конкретные нужды.
Доказательства с нулевым разглашением значительно упростят интеграцию анонимности: вы сможете использовать основной аккаунт для запуска скрытого профиля, передавая первичный сигнал через off-chain каналы для подтверждения легитимности (например, доказав via ZK наличие определенного количества токенов для публикации контента на anon.world, либо верифицировав через ZK определенные атрибуты своей аудитории в X). Вероятно, существуют еще более оптимизированные методы применения ZK-технологий.
Кривая затрат для неявной плюралистичной идентичности растет быстрее квадратичной функции, сохраняя при этом подавляющую часть требуемых свойств. Подавляющее большинство людей обладают лишь частью перечисленных форматов, а не всеми сразу. Добавление очередного формата возможно, но с ростом накопленного числа профилей рентабельность следующего шага стремительно падает. Такая динамика создает естественный сдерживающий фактор для governance-атак и иных злоупотреблений, одновременно гарантируя, что вымогатель не вправе требовать (и обоснованно рассчитывать на предоставление вами единого жёсткого набора учётных данных).
Любые формы плюралистичных систем обладают врожденной повышенной устойчивостью к ошибкам: люди с ограниченными возможностями рук или зрения все еще могут проходить паспортную верификацию, а апатриды способны доказывать свою принадлежность через неправительственные каналы.
Стоит учитывать: если доля какого-либо формата верификации приблизится к 100 %, став единственным вариантом входа, заявленные преимущества аннулируются. На мой взгляд, именно эта ловушка ожидает гиперфокусированные на «универсальности» системы: превращая рынок в монопольный стандарт, они незаметно переведут мир обратно к модели «one person, one identity», которая, как показано выше, несет ряд фундаментальных изъянов.
Мой консенсус относительно наилучшего исхода для текущих монолитных систем «одной личности» — их интеграция с сетями на базе социального графа. Главная сложность последних всегда заключалась в масштабировании на десятки миллионов пользователей. Система начального верифицированного входа могла бы выступить фундаментом, быстро аккумулируя миллионы «seed-пользователей», после чего их совокупная масса позволит безопасно построить глобальный децентрализованный социальный граф.»
Особая благодарность волонтёрам Balvi, участникам Silviculture и команде World за участие в обсуждении.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @VitalikButerin