


Анализ хакерских методов и вопросов, стоящих за кражей почти 1,5 миллиарда долларов на Bybit
Автор: Команда безопасности SlowMist
Контекст
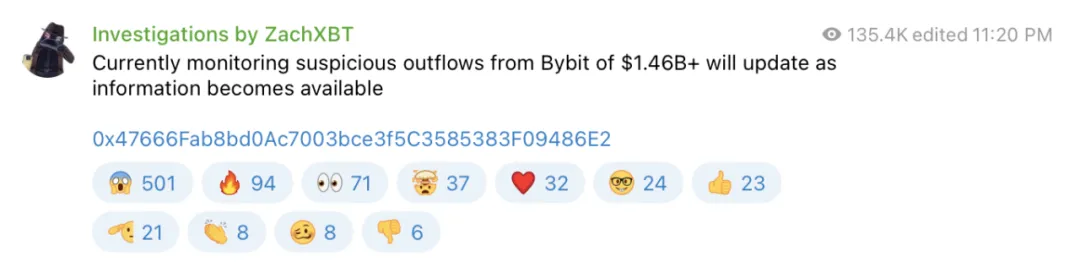
Вечером 21 февраля 2025 года по пекинскому времени, согласно данным ончейн-детектива ZachXBT, на платформе Bybit произошел массовый отток средств. В результате этого события было украдено более 1,46 миллиарда долларов, что делает его крупнейшим случаем кражи криптовалюты за последние годы.
Анализ ончейн-отслеживания
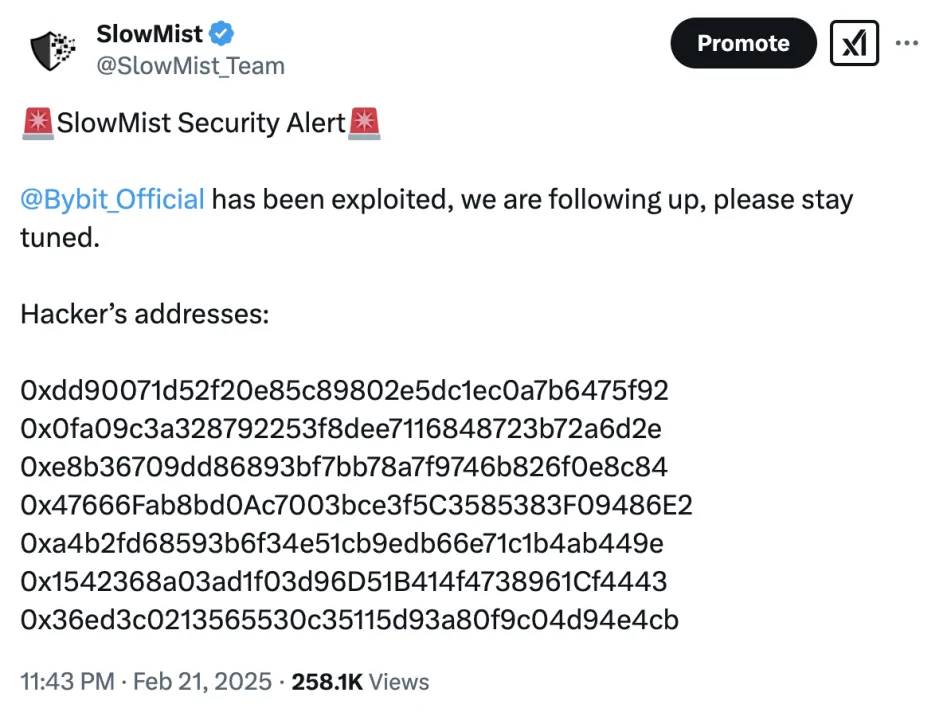
После инцидента команда безопасности SlowMist немедленно выпустила предупреждение о безопасности и начала анализ отслеживания украденных активов:
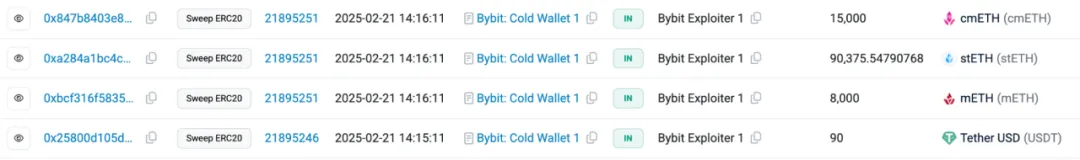
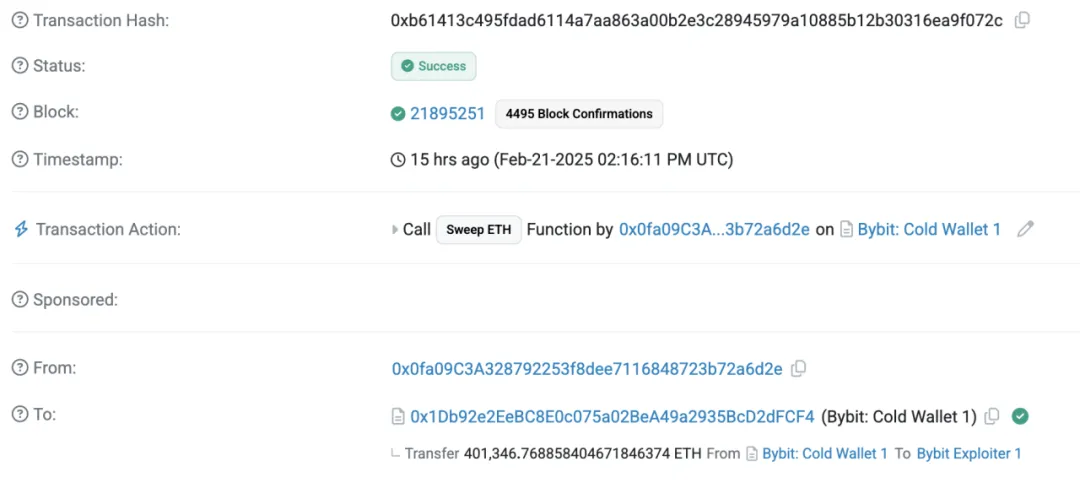
Согласно анализу команды безопасности SlowMist, украденные активы включают в основном:
· 401 347 ETH (стоимость около 1,068 миллиарда долларов)
· 8 000 mETH (стоимость около 26 миллионов долларов)
· 90 375,5479 stETH (стоимость около 260 миллионов долларов)
· 15 000 cmETH (стоимость около 43 миллионов долларов)
Мы использовали инструмент ончейн-отслеживания и противодействия отмыванию денег MistTrack для анализа начального адреса хакера
0x47666Fab8bd0Ac7003bce3f5C3585383F09486E2
и получили следующую информацию:
ETH были распределены и переведены: с начального адреса хакера 400 000 ETH были распределены по 40 адресам партиями по 1 000 ETH, переводы продолжаются.
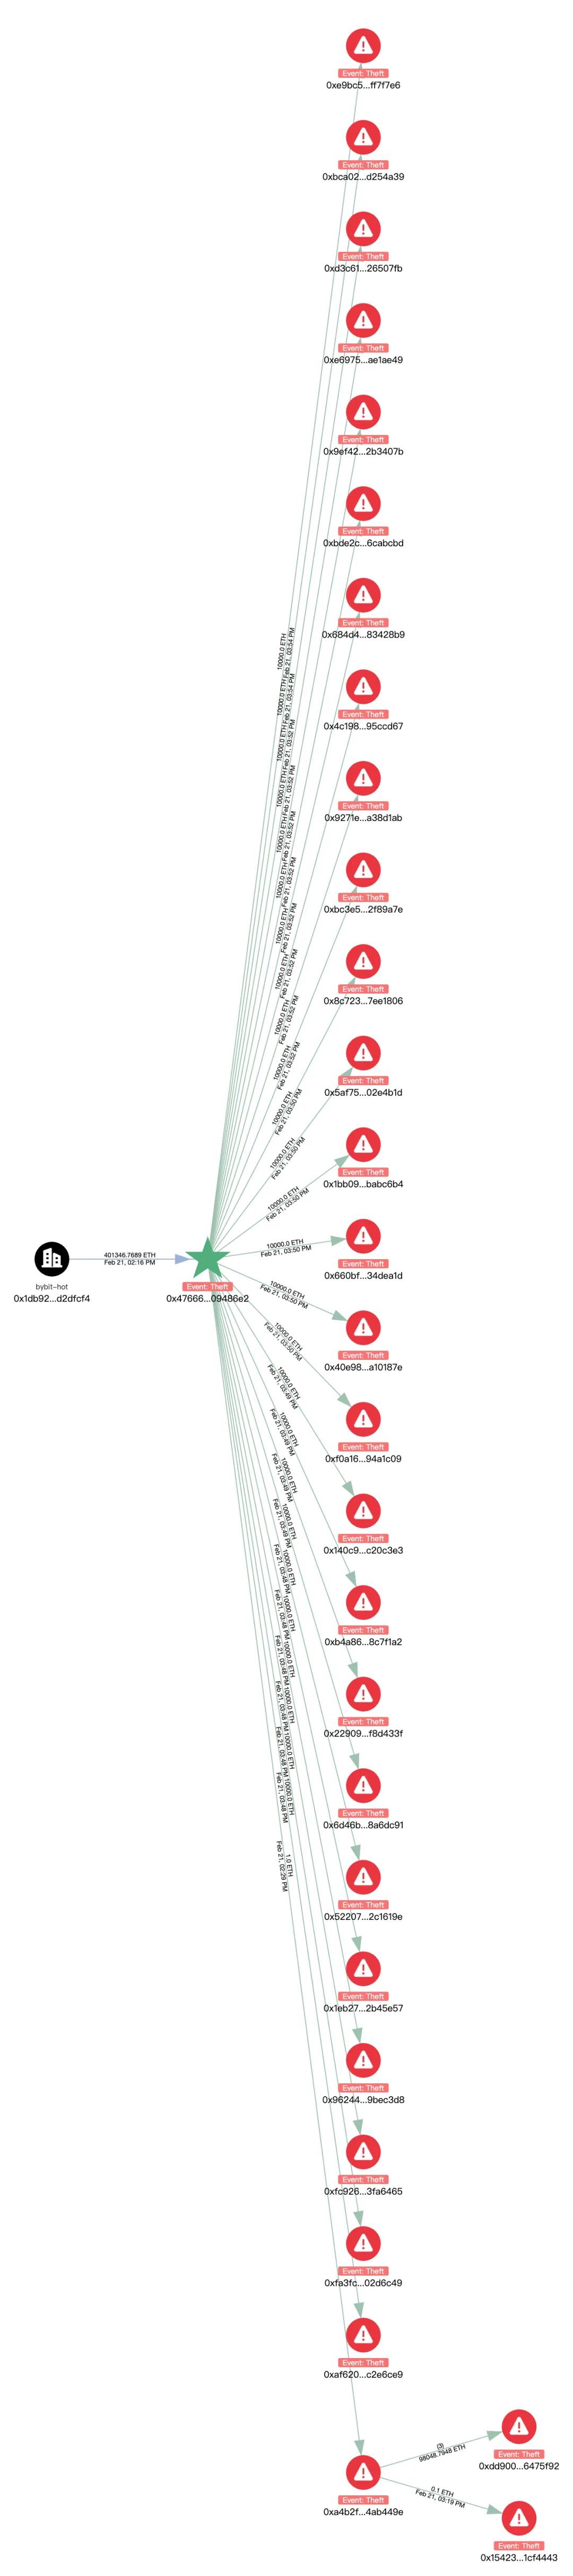
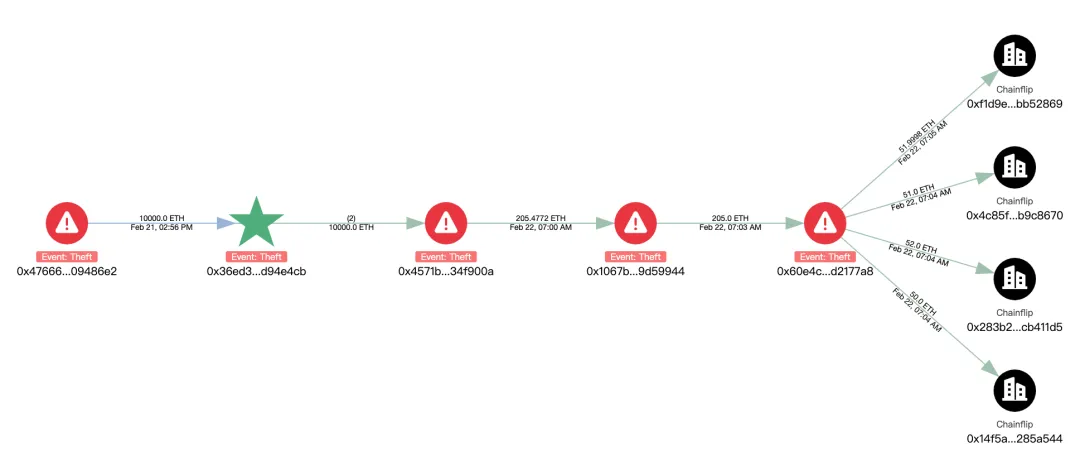
Из них 205 ETH были обменены на BTC через Chainflip и переведены через цепочку на адрес:
bc1qlu4a33zjspefa3tnq566xszcr0fvwz05ewhqfq
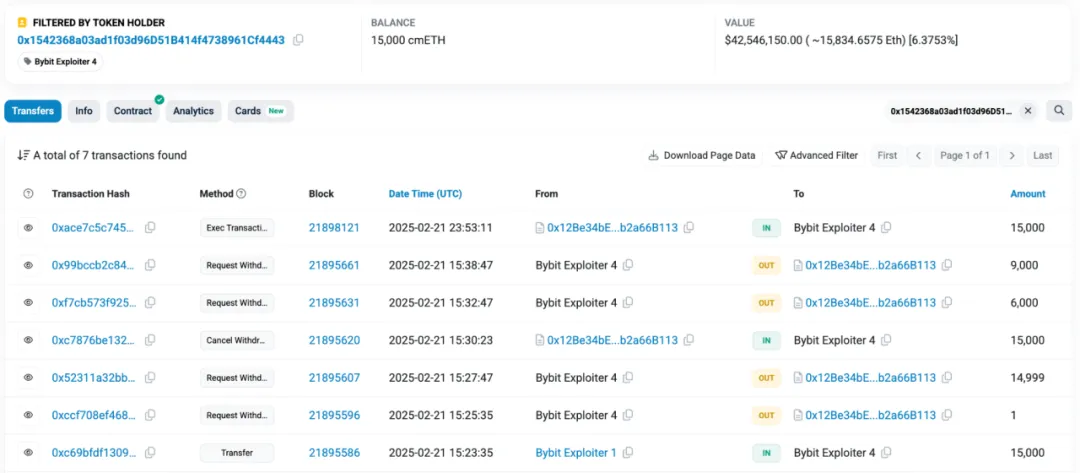
Направление движения cmETH: 15 000 cmETH были переведены на адрес:
0x1542368a03ad1f03d96D51B414f4738961Cf4443
Следует отметить, что mETH Protocol опубликовал сообщение в X, заявив, что в связи с инцидентом безопасности Bybit команда своевременно приостановила вывод средств cmETH, предотвратив несанкционированные снятия средств. mETH Protocol успешно вернул 15 000 cmETH с адреса хакера.
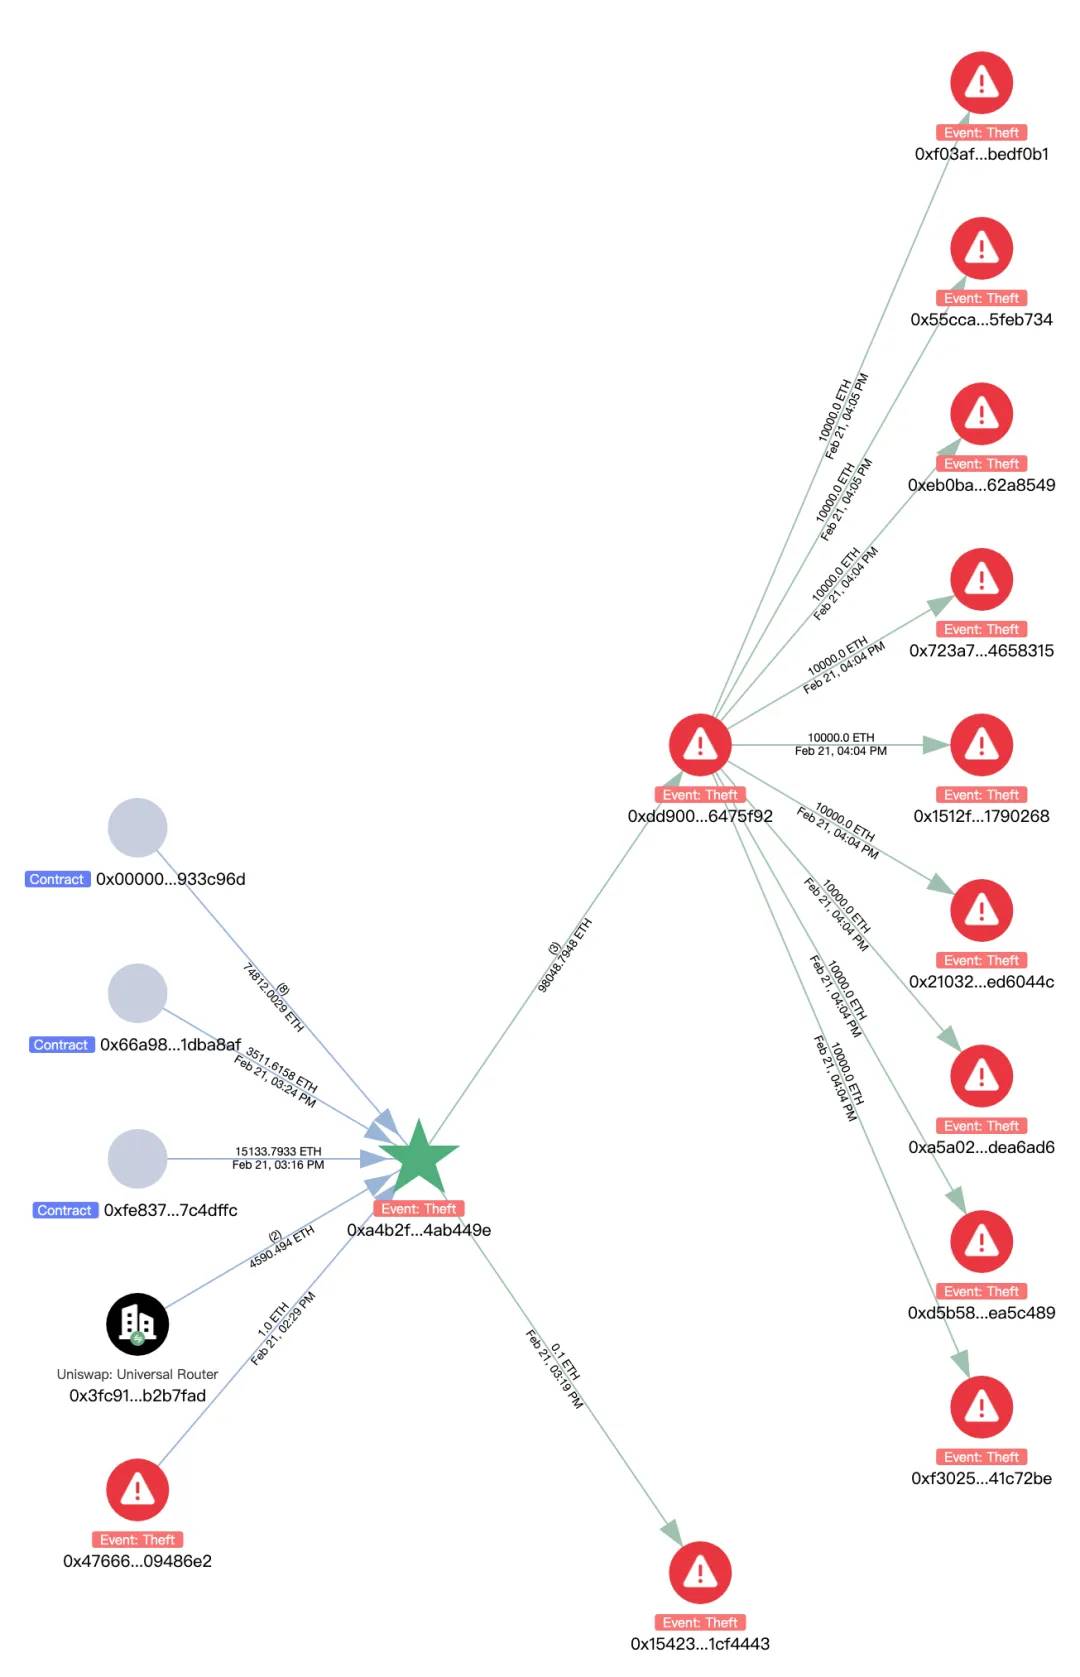
Перевод mETH и stETH: 8 000 mETH и 90 375,5479 stETH были переведены на адрес:
0xA4B2Fd68593B6F34E51cB9eDB66E71c1B4Ab449e
Затем через Uniswap и ParaSwap они были обменены на 98 048 ETH и снова переведены на:
0xdd90071d52f20e85c89802e5dc1ec0a7b6475f92
С адреса 0xdd9 ETH были распределены по 9 адресам партиями по 1 000 ETH, пока дальнейших переводов нет.
Кроме того, был проведен анализ адреса, с которого хакер инициировал первоначальную атаку, указанного в разделе «Анализ методов атаки»:
0x0fa09C3A328792253f8dee7116848723b72a6d2e
При отслеживании источника было обнаружено, что начальные средства на этом адресе поступили с Binance.
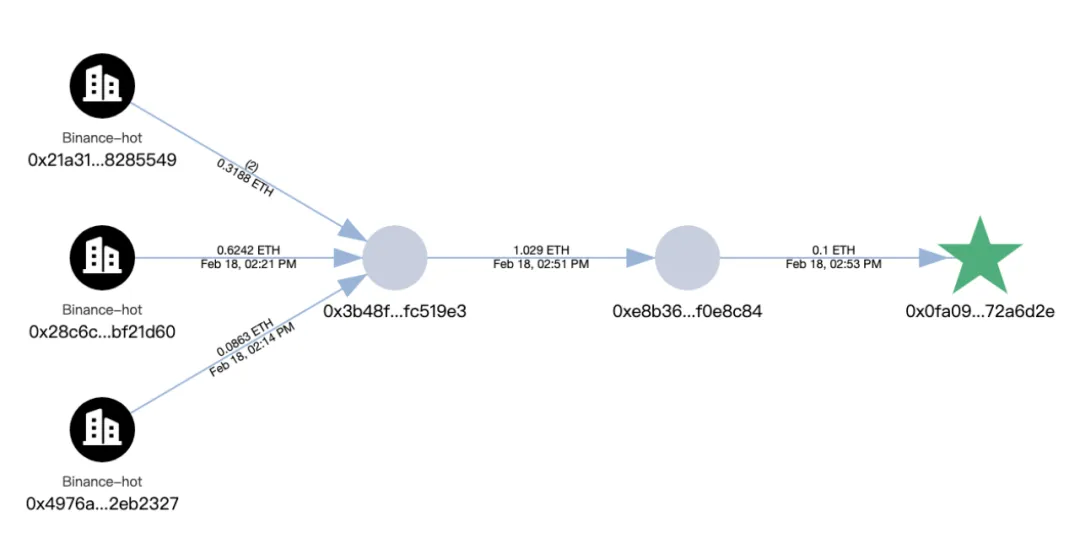
В настоящее время на начальном адресе хакера:
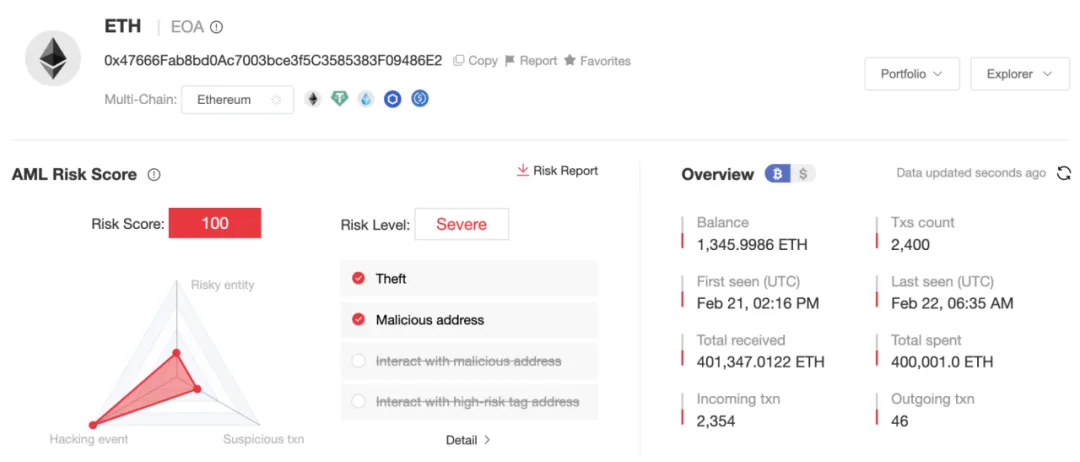
0x47666Fab8bd0Ac7003bce3f5C3585383F09486E2
остаток составляет 1 346 ETH, мы продолжим мониторинг соответствующих адресов.
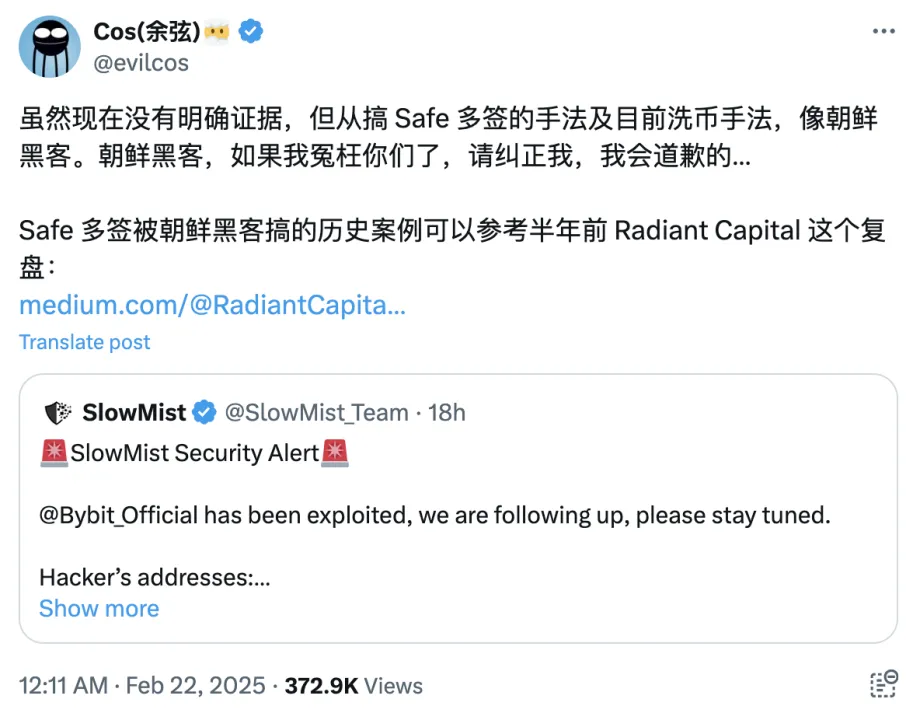
После инцидента команда SlowMist сразу же, основываясь на методах, использованных злоумышленником для получения мультиподписи Safe и отмывания средств, предположила, что злоумышленниками являются северокорейские хакеры:
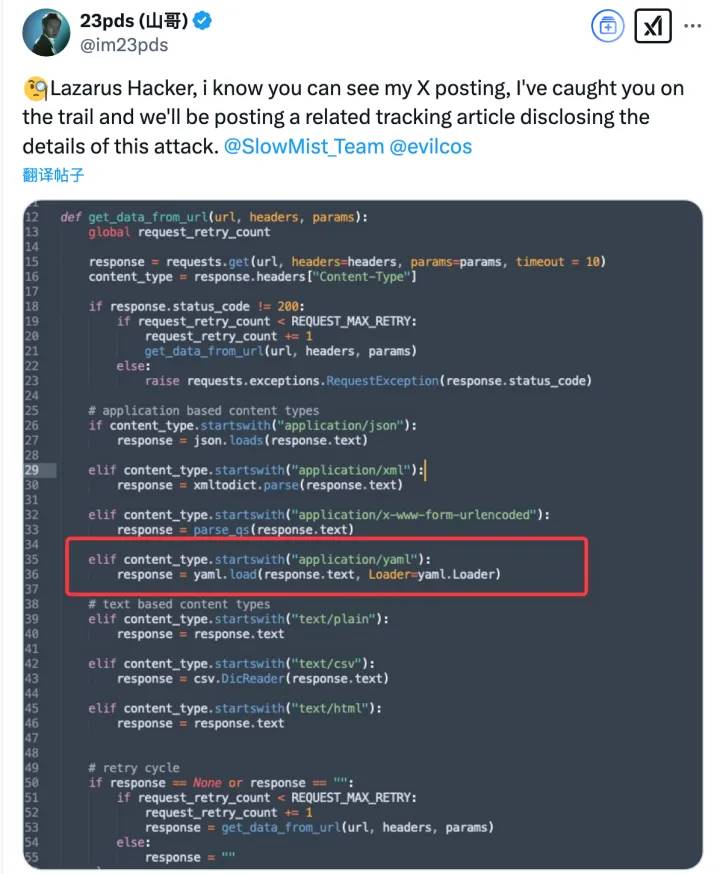
Возможные использованные методы атак социальной инженерии:
При анализе с помощью MistTrack также было обнаружено связание адресов хакеров этого события с адресами хакеров BingX и Phemex:
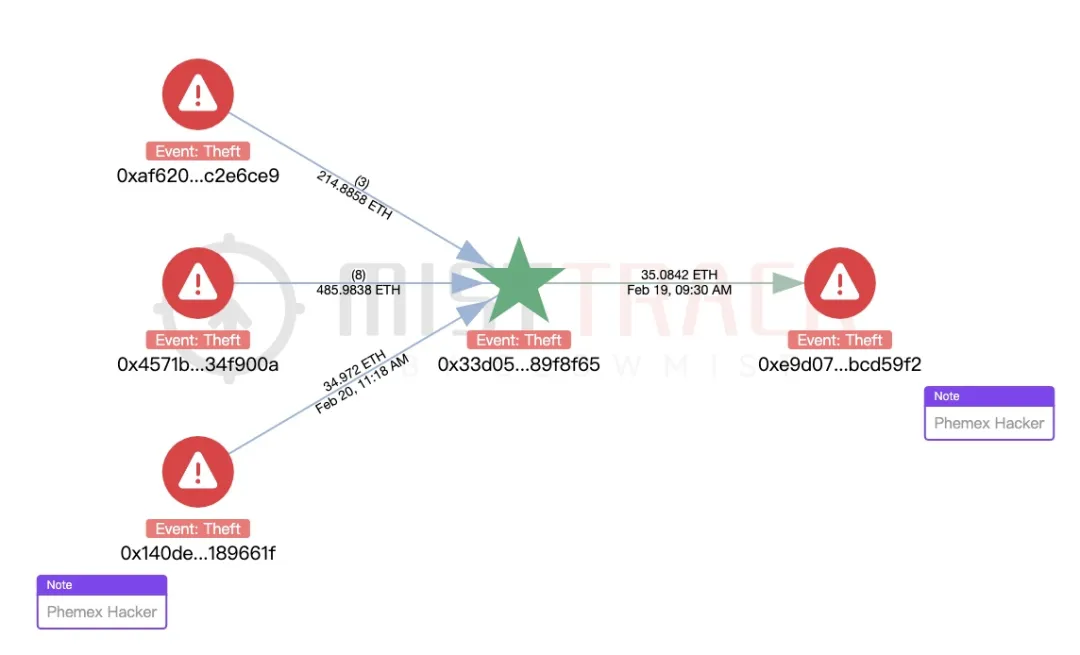
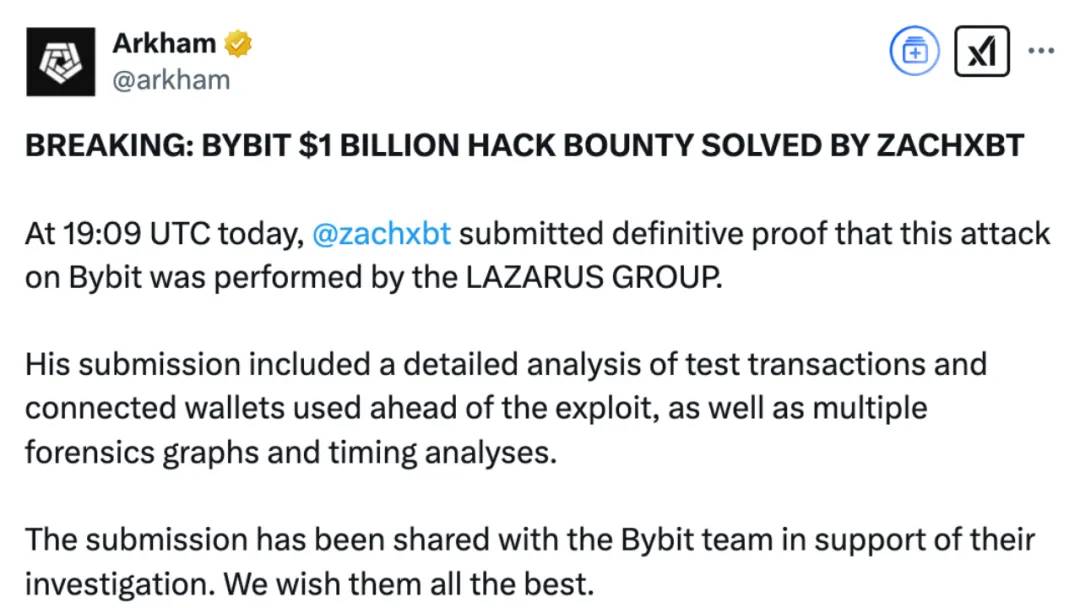
ZachXBT также подтвердил, что эта атака связана с северокорейской хакерской группой Lazarus Group, которая постоянно осуществляет трансграничные кибератаки и кражу криптовалюты как один из основных видов деятельности. Согласно имеющейся информации, доказательства, предоставленные ZachXBT, включая тестовые транзакции, связанные кошельки, карты форензики и временной анализ, показывают, что злоумышленник использовал распространенные техники Lazarus Group в множественных операциях. В то же время Arkham заявил, что все соответствующие данные были переданы Bybit для помощи платформе в дальнейшем расследовании.
Анализ методов атаки
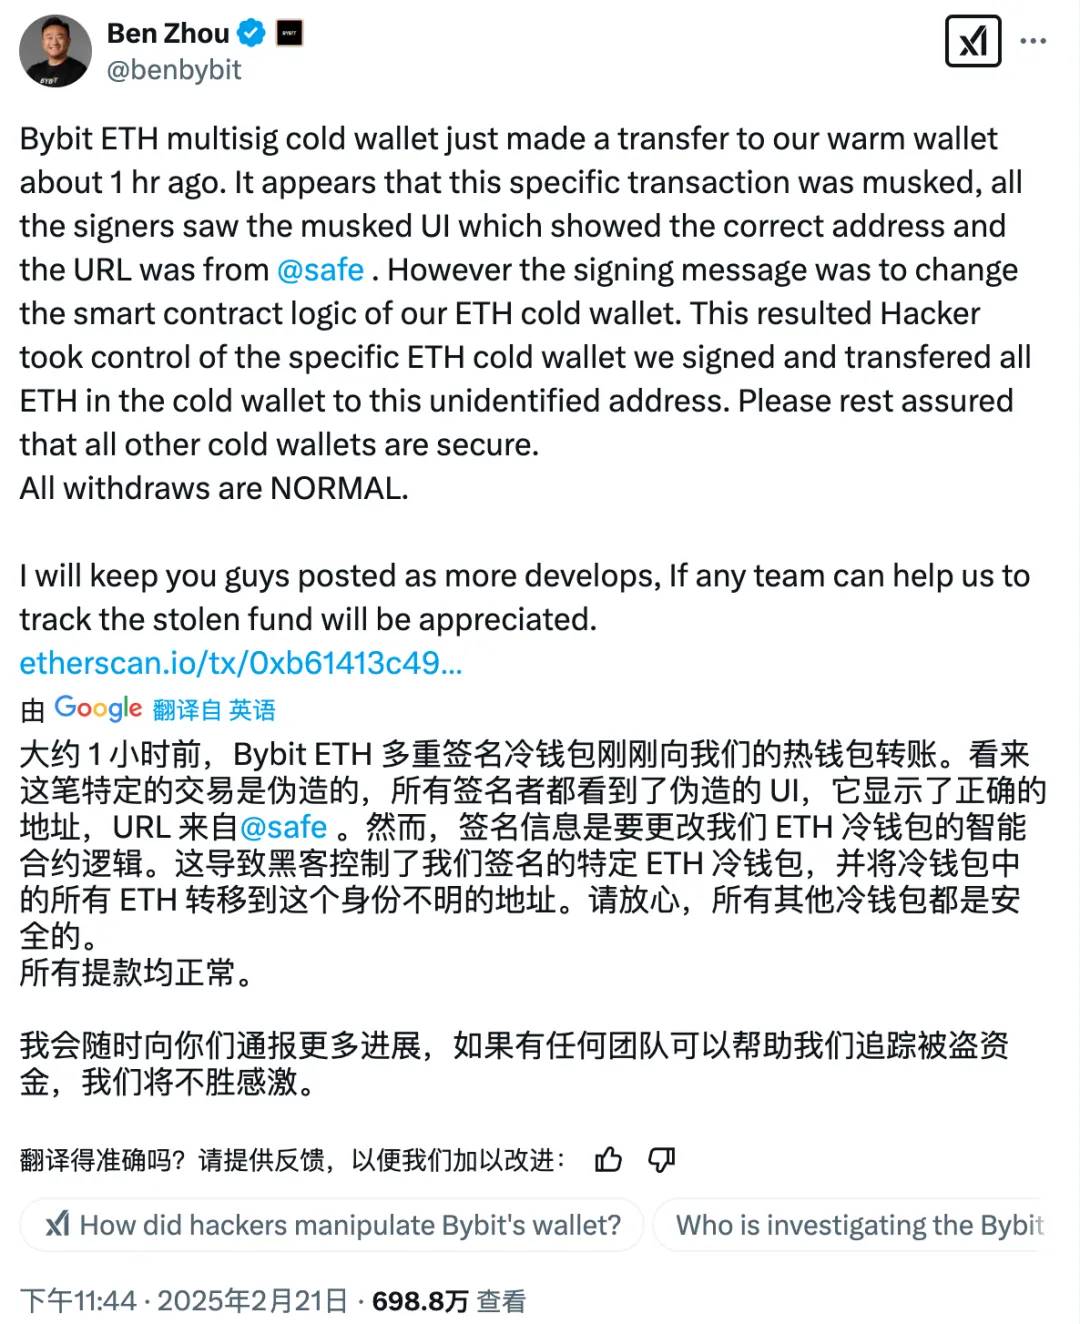
В тот же вечер в 23:44 после инцидента генеральный директор Bybit Ben Zhou опубликовал заявление в X, подробно объяснив технические детали этой атаки:
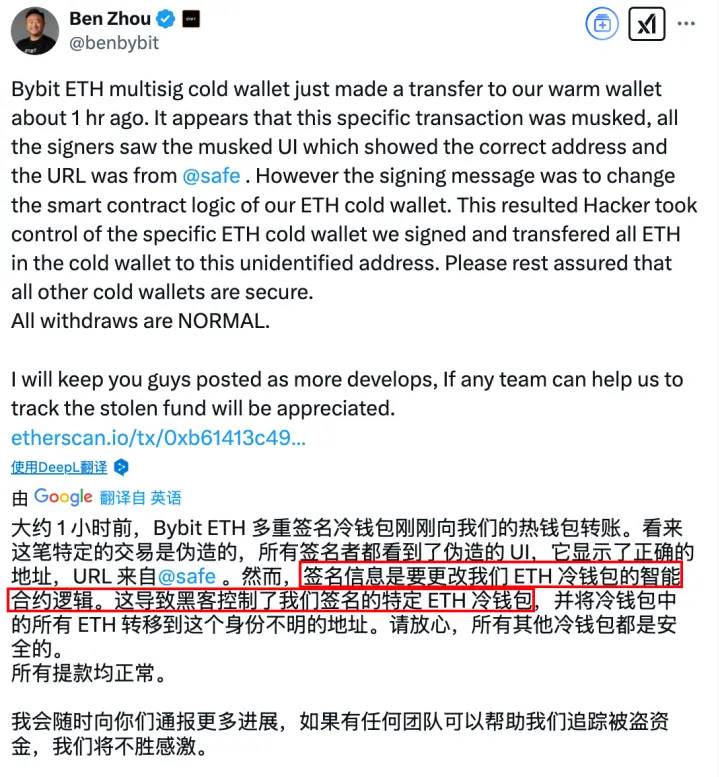
С помощью анализа ончейн-подписей мы обнаружили некоторые следы:
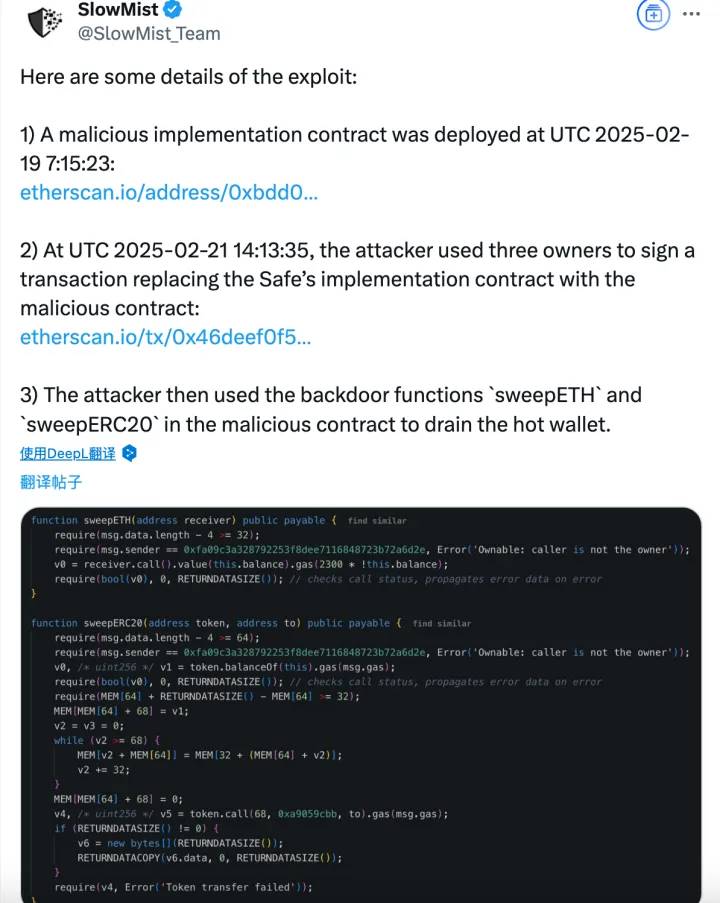
1. Злоумышленник развернул вредоносный контракт: UTC 2025-02-19 07:15:23, развернут вредоносный контракт реализации:
0xbDd077f651EBe7f7b3cE16fe5F2b025BE2969516
2. Подмена логики контракта Safe: UTC 2025-02-21 14:13:35, через подписи трех владельцев (Owner) транзакции, контракт Safe заменен на вредоносную версию:
0x46deef0f52e3a983b67abf4714448a41dd7ffd6d32d32da69d62081c68ad7882
Из этого следует вывод об адресе, с которого хакер инициировал первоначальную атаку:
0x0fa09C3A328792253f8dee7116848723b72a6d2e.
3. Внедрение вредоносной логики: через DELEGATECALL вредоносный контракт логики записан в хранилище STORAGE 0:
0x96221423681A6d52E184D440a8eFCEbB105C7242
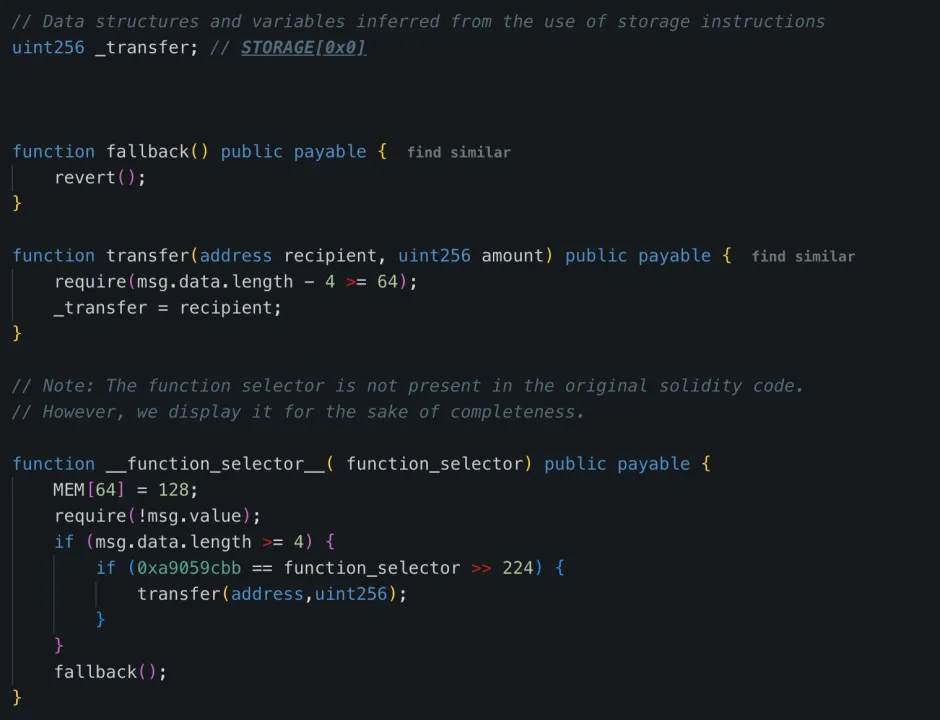
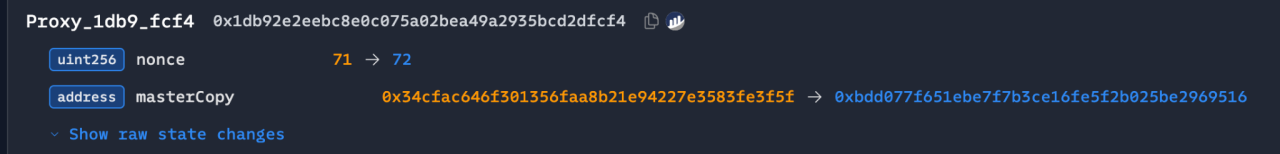
4. Вызов функций бэкдора для перевода средств: злоумышленник использовал функции sweepETH и sweepERC20 в контракте, чтобы перевести все 400 000 ETH и stETH из холодного кошелька (общей стоимостью около 1,5 миллиарда долларов) на неизвестные адреса.
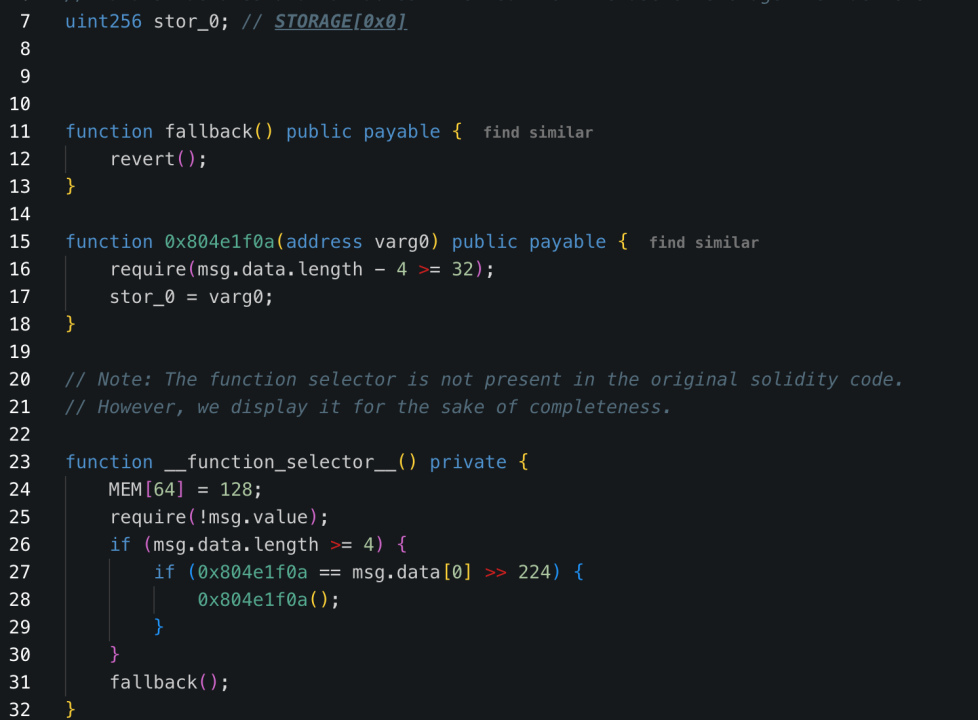
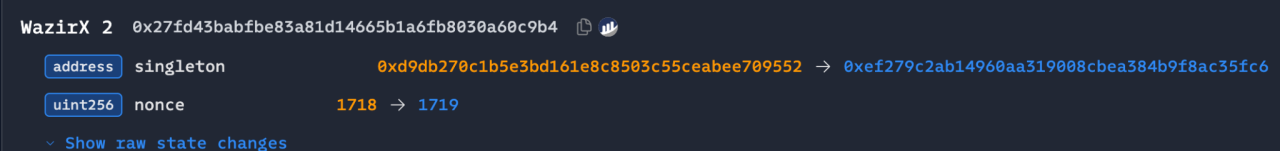
С точки зрения метода атаки, инциденты с взломом WazirX и Radiant Capital имеют сходство с этой атакой, целью всех трех событий были кошельки Safe с мультиподписью. В случае с взломом WazirX злоумышленник также заранее развернул вредоносный контракт реализации и через подписи трех владельцев (Owner) транзакции, через DELEGATECALL записал вредоносный контракт логики в хранилище STORAGE 0, чтобы заменить контракт Safe на вредоносный контракт реализации.
(https://etherscan.io/tx/0x48164d3adbab78c2cb9876f6e17f88e321097fcd14cadd57556866e4ef3e185d)
Что касается инцидента с взломом Radiant Capital, согласно официальному раскрытию информации, злоумышленник использовал сложный метод, благодаря которому верификаторы подписей видели на фронтенде казавшиеся легитимными транзакции, что схоже с информацией, раскрытой в твите Ben Zhou.
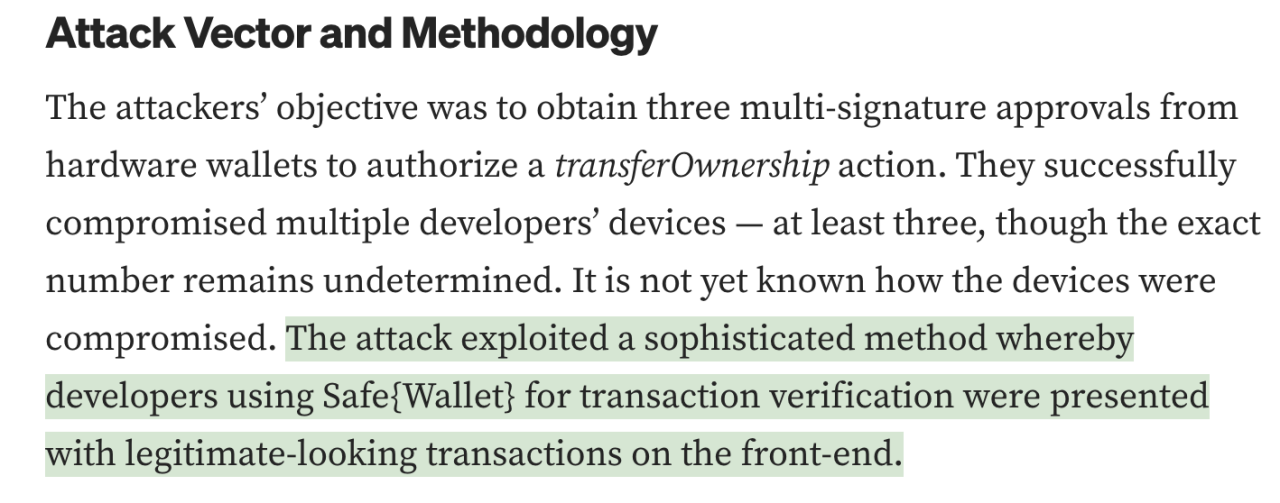
(https://medium.com/@RadiantCapital/radiant-post-mortem-fecd6cd38081)
При этом способы проверки прав доступа в вредоносных контрактах, задействованных в этих трех инцидентах, одинаковы: адрес owner жестко закодирован в контракте для проверки вызывающего контракт лица. При этом сообщения об ошибках, выдаваемые при проверке прав доступа в инцидентах с взломом Bybit и WazirX, также схожи.
В данном инциденте контракт Safe не имел проблем, проблема была в неконтрактной части, фронтенд был подделан и изменен для достижения эффекта обмана. Это не единичный случай. Северокорейские хакеры в прошлом году атаковали несколько платформ таким способом, например: WazirX потеряла $230 млн, это была мультиподпись Safe; Radiant Capital потеряла $50 млн, это была мультиподпись Safe; DMM Bitcoin потеряла $305 млн, это была мультиподпись Gonco. Этот метод атаки инженерно成熟, требует повышенного внимания.
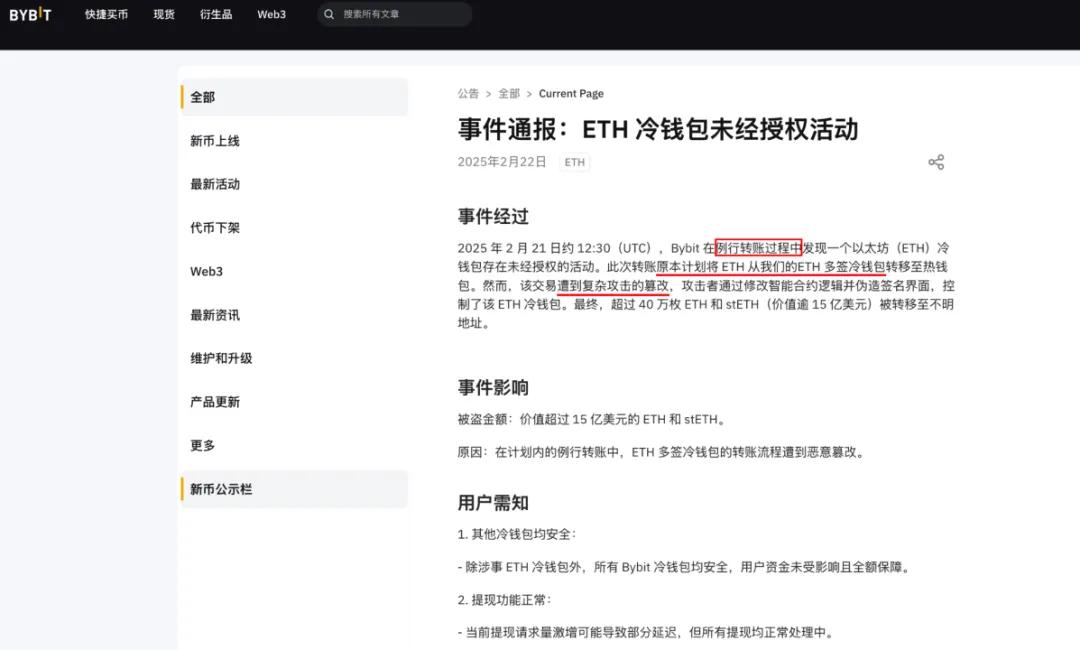
Согласно официальному объявлению Bybit:
(https://announcements.bybit.com/zh-MY/article/incident-update---eth-cold-wallet-incident-blt292c0454d26e9140)
В сочетании с твитом Ben Zhou:
Возникают следующие вопросы:
1. Плановый перевод ETH
Возможно, злоумышленник заранее получил информацию об операциях внутренней финансовой команды Bybit и узнал точное время перевода средств с холодного кошелька ETH с мультиподписью?
Через систему Safe злоумышленник заманил подписантов подписать вредоносную транзакцию на поддельном интерфейсе? Была ли взломана и захвачена фронтенд-система Safe?
2. UI контракта Safe был подделан
Подписанты видели правильный адрес и URL на интерфейсе Safe, но фактические данные транзакции для подписи были изменены?
Ключевой вопрос заключается в следующем: кто инициировал запрос на подпись первым? Насколько безопасно его устройство?
С этими вопросами мы ожидаем, что официальные лица вскоре раскроют больше результатов расследования.
Влияние на рынок
Bybit быстро опубликовала объявление после инцидента, пообещав, что все активы клиентов имеют обеспечение 1:1, и платформа может покрыть эти убытки. Вывод средств пользователями не затронут.
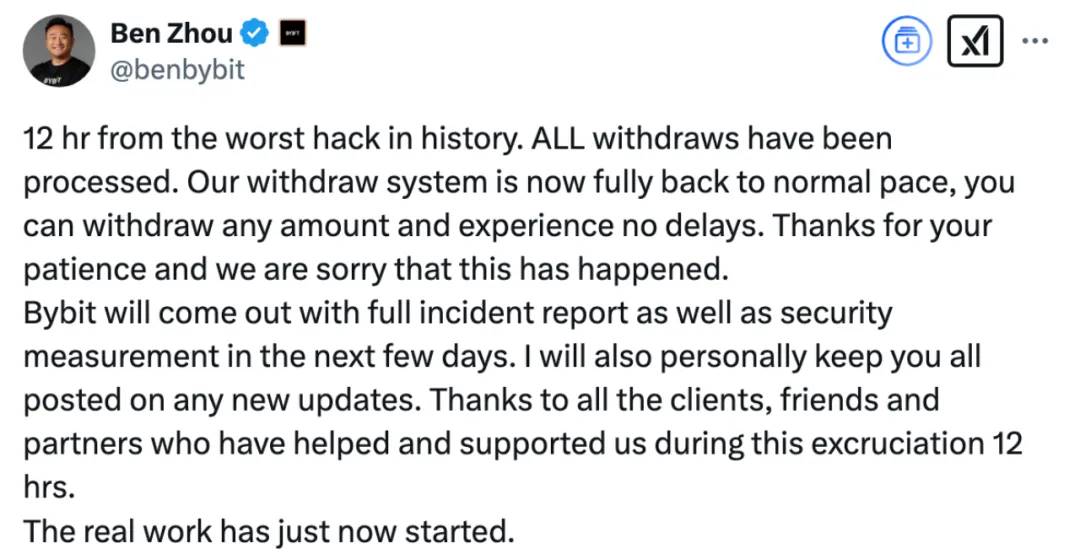
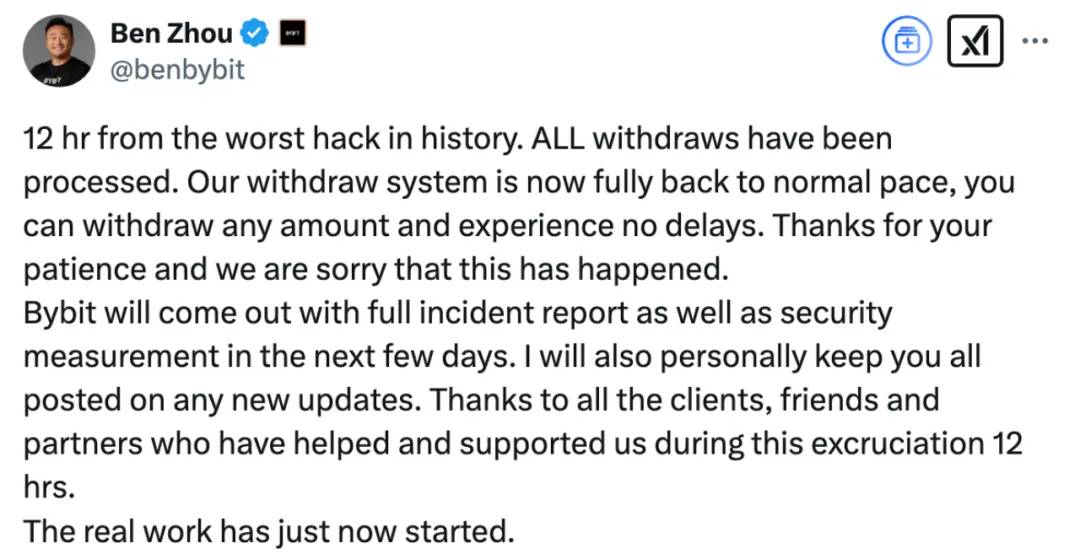
22 февраля 2025 года в 10:51 генеральный директор Bybit Ben Zhou написал в X, что в настоящее время пополнение и вывод средств работают нормально:
В заключение
Это событие кражи вновь подчеркнуло серьезные проблемы безопасности, с которыми сталкивается индустрия криптовалют. С быстрым развитием криптоиндустрии хакерские организации, особенно государственные хакеры, такие как Lazarus Group, постоянно совершенствуют методы атак. Этот инцидент стал тревожным звонком для криптовалютных бирж; платформы должны дополнительно усилить защиту безопасности, внедрить более продвинутые механизмы защиты, такие как многофакторная аутентификация, управление криптокошельками, мониторинг активов и оценка рисков, чтобы обеспечить безопасность активов пользователей. Для индивидуальных пользователей также крайне важно повышать осведомленность о безопасности; рекомендуется в приоритетном порядке выбирать более безопасные способы хранения, такие как аппаратные кошельки, и избегать долгосрочного хранения больших объемов средств на биржах. В этой постоянно развивающейся области только непрерывное обновление технических линий обороны может обеспечить безопасность цифровых активов и способствовать здоровому развитию индустрии.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @SlowMist_Team



