


Глубокое расследование случаев Rug Pull, разоблачение хаоса в токеновой экосистеме Ethereum
Автор: CertiK
Введение
В мире Web3 постоянно появляются новые токены. Задумывались ли вы когда-нибудь, сколько новых токенов выпускается каждый день? Безопасны ли эти новые токены?
Эти вопросы возникают не просто так. За последние несколько месяцев команда безопасности CertiK зафиксировала множество случаев транзакций Rug Pull. Примечательно, что во всех этих случаях затронутые токены представляли собой совершенно новые токены, только что появившиеся в блокчейне.
Впоследствии CertiK провела глубокое расследование этих случаев Rug Pull и обнаружила за ними организованные преступные группы, а также выявила типичные характеристики этих мошеннических схем. Тщательно анализируя методы действий этих групп, CertiK выявила один из возможных каналов продвижения мошенничества со стороны групп Rug Pull: группы в Telegram. Эти группы используют функцию “New Token Tracer” в таких чатах, как Banana Gun и Unibot, чтобы привлекать пользователей к покупке мошеннических токенов и в конечном итоге извлекать прибыль через Rug Pull.
CertiK проанализировала данные о推送х токенов из этих групп Telegram за период с ноября 2023 года по начало августа 2024 года и обнаружила, что было отправлено 93 930 новых токенов, из которых 46 526 токенов были связаны с Rug Pull, что составляет высокую долю в 49,53%. По статистике, совокупные затраты групп, стоящих за этими токенами Rug Pull, составили 149 813,72 ETH, а прибыль составила 282 699,96 ETH при отдаче инвестиций в размере 188,7%, что примерно эквивалентно 800 миллионам долларов США.
Чтобы оценить долю новых токенов, опубликованных в группах Telegram, на основном сетке Ethereum, CertiK проанализировала данные о выпуске новых токенов в Ethereum Mainnet за тот же период. Данные показывают, что за это время было выпущено 100 260 новых токенов, из которых токены, полученные через группы Telegram, составляют 89,99% от токенов основного сетевого уровня. В среднем рождается около 370 новых токенов ежедневно, что значительно превышает разумные ожидания. После непрерывного углубления в расследования обнаруженная нами правда оказывается тревожной——по крайней мере 48 265 токенов участвуют в мошеннических схемах Rug Pull, что составляет огромную долю в 48,14%. Иными словами, почти каждые два новых токена в Ethereum Mainnet связаны с мошенничеством.
Кроме того, CertiK обнаружила еще больше случаев Rug Pull и в других сетях блокчейна. Это означает, что ситуация с безопасностью всей экосистемы новых токенов в Web3, а не только в Ethereum Mainnet, гораздо серьезнее, чем ожидалось. Поэтому CertiK подготовила этот отчет, чтобы помочь всем участникам Web3 повысить бдительность, сохранять осторожность перед лицом постоянно появляющихся схем обмана и своевременно принимать необходимые меры предосторожности для защиты безопасности своих активов.
Токены ERC-20
Прежде чем приступить к основному содержанию данного отчета, давайте разберемся с некоторыми базовыми понятиями.
Токены ERC-20 являются одним из самых распространенных стандартов токенов в блокчейне на сегодняшний день. Он определяет набор спецификаций, обеспечивающих совместимость токенов между различными смарт-контрактами и децентрализованными приложениями (dApp). Стандарт ERC-20 регламентирует основные функции токенов, такие как переводы, проверка баланса, авторизация третьих лиц для управления токенами и т.д. Благодаря этому стандартизированному протоколу разработчикам проще выпускать и управлять токенами, что упрощает их создание и использование. Фактически, любое физическое или юридическое лицо может выпустить собственный токен на основе стандарта ERC-20 и привлечь стартовый капитал для различных финансовых проектов путем предварительной продажи токенов. Именно благодаря широкому распространению токенов ERC-20 они стали основой для многих ICO и проектов в сфере децентрализованных финансов (DeFi).
Также популярные среди нас USDT, PEPE и DOGE относятся к токенам ERC-20, которые пользователи могут приобретать на децентрализованных биржах (DEX). Однако некоторые мошеннические группы могут самостоятельно выпускать вредоносные токены ERC-20 с скрытыми бэкдорами в коде, добавлять их на DEX и заманивать пользователей совершать покупки.
Типичные примеры мошенничества с токенами Rug Pull
Для глубокого понимания моделей работы мошеннических токенов приведем здесь пример схемы Rug Pull. Прежде всего, следует пояснить, что Rug Pull — это мошенническое поведение, при котором создатели проекта внезапно изымают ликвидность или отказываются от развития проекта в DeFi, нанося инвесторам огромный ущерб. Токены Rug Pull выпускаются специально для реализации такого обмана.
Упоминаемые в этом документе токены Rug Pull иногда также называются “Honey Pot” или “Exit Scam”, но далее мы будем использовать единый термин – Rug Pull.
· Пример
Атакующий (группа Rug Pull) развернул токен TOMMI с адреса Deployer (0x4bAF), затем создал пул ликвидности (LP) с помощью 1,5 ETH и 100 000 000 токенов TOMMI, а также активно покупал токены TOMMI с других адресов, чтобы искусственно завысить объем торгов в пуле ликвидности и привлечь пользователей и цепочечных скальперов/снайперов для покупки токенов TOMMI. Когда определенное количество снайперов оказалось обмануто, атакующий использовал адрес Rug Puller (0x43a9) для исполнения Rug Pull. Rug Puller обрушил на пул ликвидности 38 739 354 токена TOMMI, обменяв их примерно на 3,95 ETH. Токены Rug Puller поступили из вредоносной функции Approve в контракте токена TOMMI: при развертывании контракта токена TOMMI Rug Puller получил права approve на пул ликвидности, что позволило Rug Puller напрямую выводить токены TOMMI из пула ликвидности для осуществления Rug Pull.
· Связанные адреса
-
Deployer: 0x4bAFd8c32D9a8585af0bb6872482a76150F528b7
-
Токен TOMMI: 0xe52bDD1fc98cD6c0cd544c0187129c20D4545C7F
-
Rug Puller: 0x43A905f4BF396269e5C559a01C691dF5CbD25a2b
-
Скрытый пользователь Rug Puller (одним из них): 0x4027F4daBFBB616A8dCb19bb225B3cF17879c9A8
-
Адрес-прослойка для средств Rug Pull: 0x1d3970677aa2324E4822b293e500220958d493d0
-
Адрес хранения средств Rug Pull: 0x28367D2656434b928a6799E0B091045e2ee84722
· Связанные транзакции
-
Deployer получает стартовый капитал с централизованной биржи: 0x428262fb31b1378ea872a59528d3277a292efe7528d9ffa2bd926f8bd4129457
-
Развертывание токена TOMMI: 0xf0389c0fa44f74bca24bc9d53710b21f1c4c8c5fba5b2ebf5a8adfa9b2d851f8
-
Создание пула ликвидности: 0x59bb8b69ca3fe2b3bb52825c7a96bf5f92c4dc2a8b9af3a2f1dddda0a79ee78c
-
Перевод средств с адреса-прослойки скрытому пользователю (одному из них): 0x972942e97e4952382d4604227ce7b849b9360ba5213f2de6edabb35ebbd20eff
-
Покупка токенов скрытым пользователем (одним из них): 0x814247c4f4362dc15e75c0167efaec8e3a5001ddbda6bc4ace6bd7c451a0b231
-
Rug Pull: 0xfc2a8e4f192397471ae0eae826dac580d03bcdfcb929c7423e174d1919e1ba9c
-
Отправка полученных после Rug Pull средств на адрес-прослойку: 0xf1e789f32b19089ccf3d0b9f7f4779eb00e724bb779d691f19a4a19d6fd15523
-
Перевод средств с адреса-прослойки на адрес хранения: 0xb78cba313021ab060bd1c8b024198a2e5e1abc458ef9070c0d11688506b7e8d7
· Процесс Rug Pull
1. Подготовка атакующего капитала.
Атакующий пополняет счет Token Deployer (0x4bAF) на 2,47309009 ETH через централизованную биржу в качестве стартового капитала для Rug Pull.
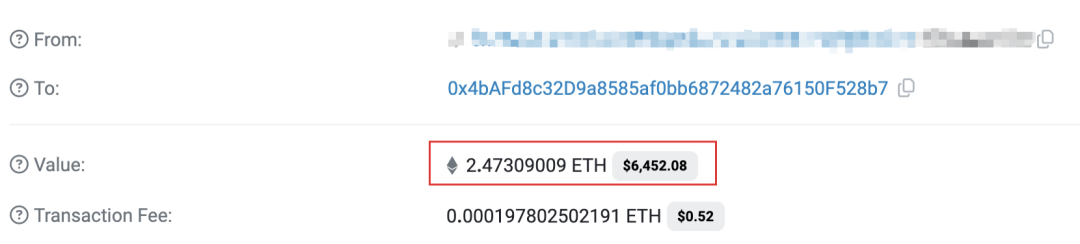
Рисунок 1. Информация о транзакции получения Deployer стартового капитала с биржи
2. Развертывание токена Rug Pull с бэкдором.
Deployer создает токен TOMMI, предварительно майнит 100 000 000 токенов и распределяет их между своими счетами.
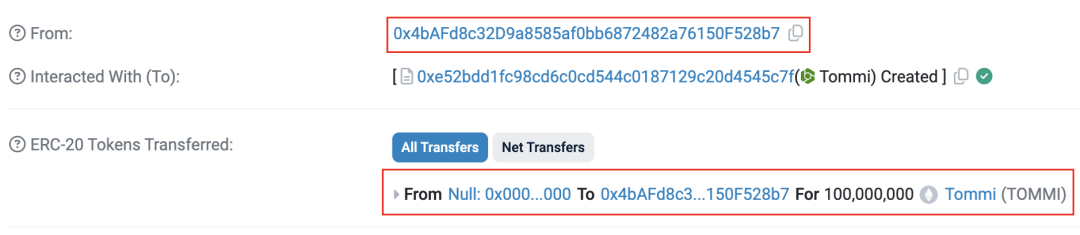
Рисунок 2. Информация о транзакции создания Deployer токена TOMMI
3. Создание первоначального пула ликвидности.
Deployer использует 1,5 ETH и все предварительно майненные токены для создания пула ликвидности, получая около 0,387 LP-токенов.
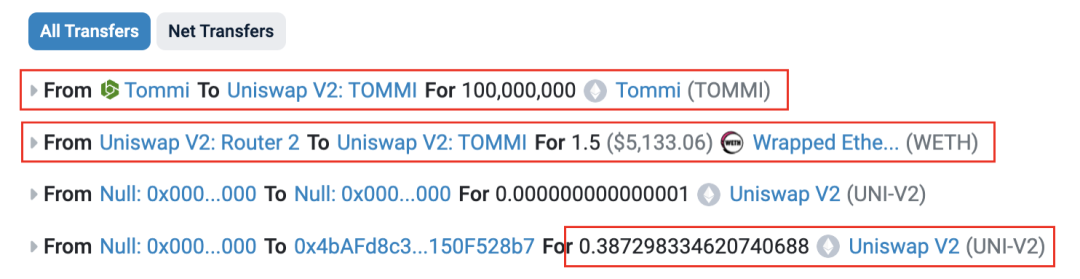
Рисунок 3. Движение средств в транзакции создания Deployer пула ликвидности
4. Уничтожение всего предварительно майненного предложения токенов.
Token Deployer отправляет все LP-токены на нулевой адрес для уничтожения. Поскольку в контракте TOMMI отсутствует функция Mint, теоретически Token Deployer уже теряет возможность осуществлять Rug Pull. (Это также одно из обязательных условий для привлечения снайперов: некоторые снайперы оценивают наличие риска Rug Pull у новых токенов в пуле. Deployer также устанавливает владельца контракта на нулевой адрес, чтобы обмануть антифрод-программы снайперов).
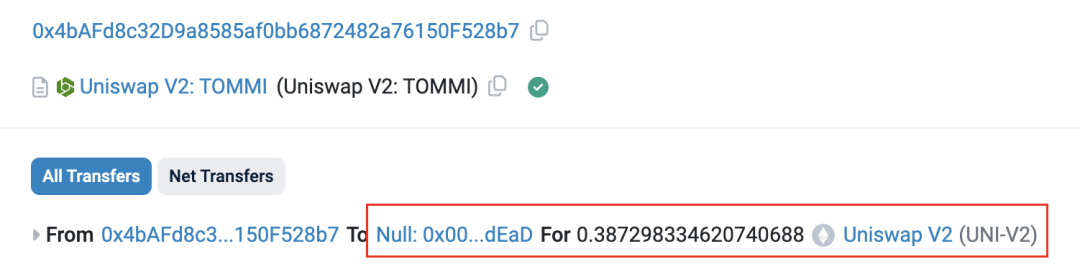
Рисунок 4. Информация о транзакции уничтожения LP-токенов Deployer
5. Подделка объема торгов.
Атакующий активно покупает токены TOMMI из пула ликвидности с нескольких адресов, искусственно завышая объем торгов в пуле и дополнительно привлекая снайперов (основанием считать эти адреса фиктивными атакующими является тот факт, что средства на этих адресах происходят из исторических адресов-прослеек средств группы Rug Pull).
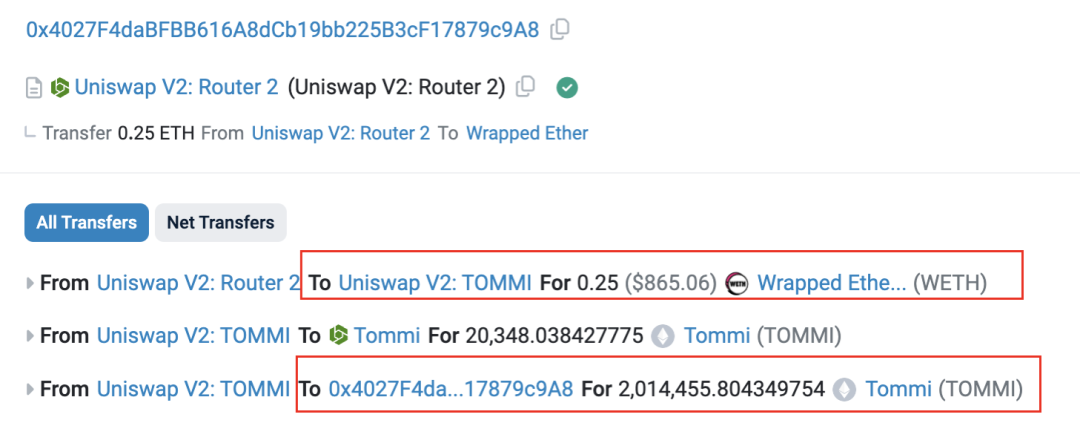
Рисунок 5. Информация о транзакциях и движении средств при покупке другими адресами атакующего токенов TOMMI
6. Атакующий инициирует Rug Pull через адрес Rug Puller (0x43A9), напрямую выводит 38 739 354 токена из пула ликвидности через бэкдор токена, а затем обрушивает эти токены на пул, извлекая около 3,95 ETH.
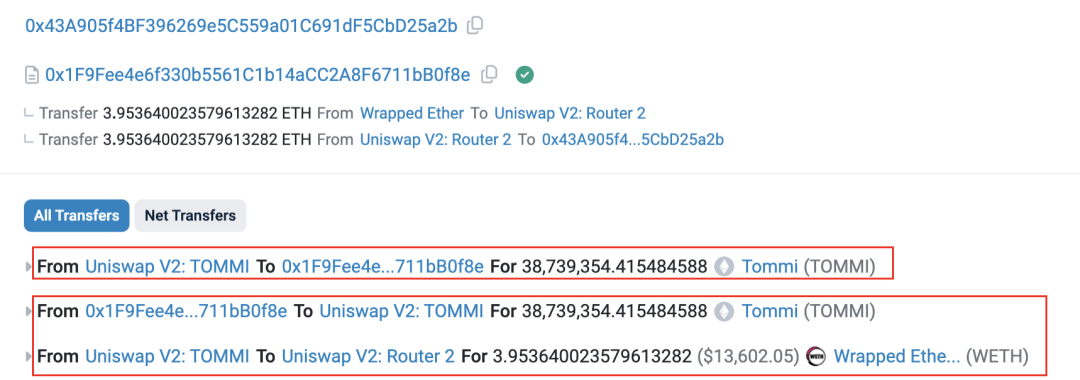
Рисунок 6. Информация о транзакции Rug Pull и движении средств
7. Атакующий отправляет полученный после Rug Pull капитал на адрес-прослойку 0xD921.
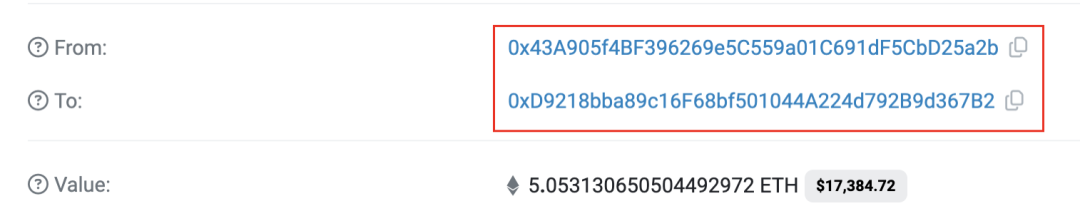
Рисунок 7. Информация о транзакции отправки Rug Puller доходов от атаки на адрес-прослойку
8. Адрес-прослойка 0xD921 переводит средства на адрес хранения 0x2836. Из этого видно, что после завершения Rug Pull Rug Puller направляет средства на определенный адрес хранения. Адреса хранения служат местами аккумулирования средств в множествах зафиксированных нами случаев Rug Pull. На адресах хранения большая часть полученных средств разделяется для запуска новой волны Rug Pull, тогда как остаток небольшая сумма выводится через централизованные биржи. Мы обнаружили ряд адресов хранения, и 0x2836 является одним из них.
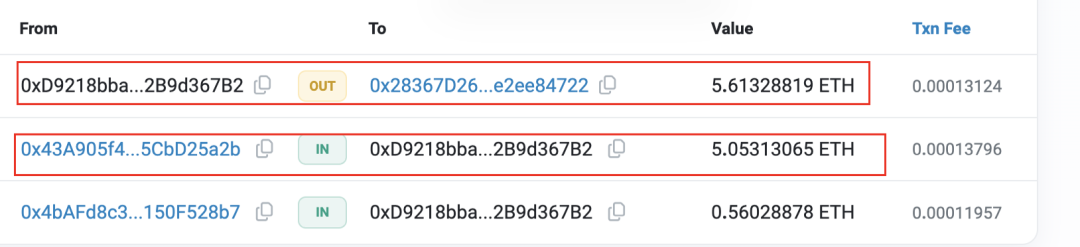
Рисунок 8. Информация о переводе средств с адреса-прослойки
· Бэкдор в коде Rug Pull
Хотя атакующий попытался доказать окружающим свою невозможность совершить Rug Pull путем уничтожения LP-токенов, фактически он оставил злонамеренный approve-бэкдор в функции openTrading контракта токена TOMMI. Этот бэкдор предоставляет пулу ликвидности разрешение approve на передачу токенов адресу Rug Puller при создании пула, позволяя адресу Rug Puller напрямую выводить токены из пула ликвидности.

Рисунок 9. Функция openTrading в контракте токена TOMMI
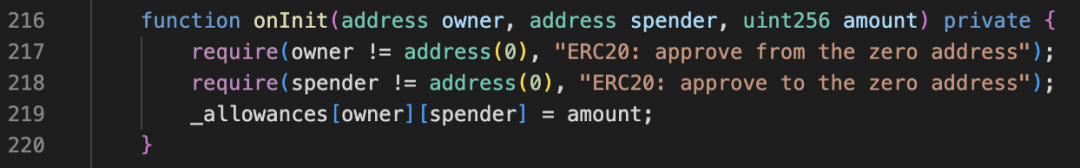
Рисунок 10. Функция onInit в контракте токена TOMMI
Реализация функции openTrading показана на Рисунке 9, ее основная задача – создание нового пула ликвидности. Однако атакующий вызвал внутри нее функцию-бэкдор onInit (Рисунок 10), предоставив uniswapV2Pair право approve на передачу type(uint256) токенов адресу _chefAddress. Здесь uniswapV2Pair обозначает адрес пула ликвидности, _chefAddress – адрес Rug Puller, а _chefAddress задается в момент развертывания контракта (Рисунок 11).
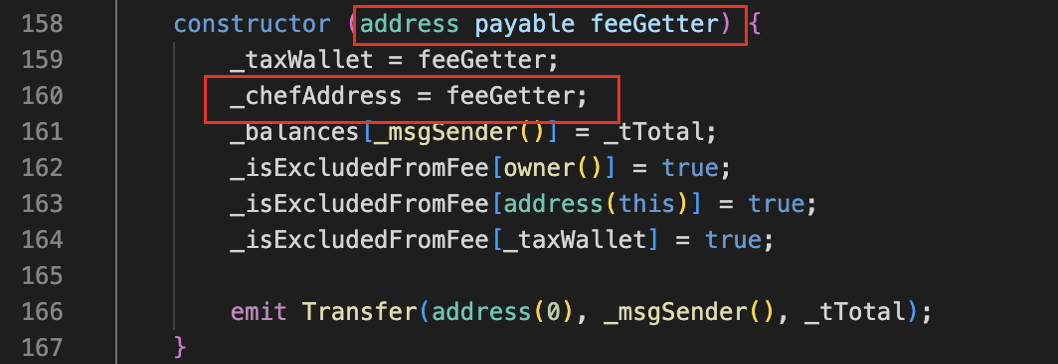
Рисунок 11. Конструктор в контракте токена TOMMI
· Типичная модель преступления
Проанализировав случай с TOMMI, мы можем выделить следующие 4 характерные черты:
1. Deployer получает средства с централизованной биржи: сначала атакующие обеспечивают источник финансирования для адреса развертывания (Deployer) через централизованную биржу.
2. Deployer создает пул ликвидности и уничтожает LP-токены: сразу после создания токена Rug Pull разработчик тут же формирует для него пул ликвидности и уничтожает LP-токены, повышая доверие к проекту и привлекая больше инвесторов.
3. Rug Puller обменивает огромное количество токенов на ETH из пула ликвидности: адрес Rug Pull (Rug Puller) использует значительный объем токенов (часто превышающий общее предложение токенов) для обмена на ETH из пула ликвидности. В других случаях Rug Puller также получает ETH из пула путем снятия ликвидности.
4. Rug Puller переводит ETH, полученный от Rug Pull, на адрес хранения: Rug Puller перенаправляет добытый ETH на адрес хранения, иногда используя промежуточные адреса.
Описанные особенности широко встречаются в захваченных нами случаях, что указывает на четкую типизацию поведения Rug Pull. Кроме того, после завершения Rug Pull средства обычно аккумулируются на одном адресе хранения, что предполагает вовлеченность одной и той же или схожей мошеннической группы в этих seemingly независимых инцидентах.
Основываясь на этих признаках, мы выделили поведенческую модель Rug Pull и применили данный шаблон для сканирования зафиксированных случаев, стремясь составить профиль возможных мошеннических групп.
Группы, реализующие Rug Pull
· Выявление адресов хранения средств
Как упоминалось выше, в случаях Rug Pull средства в конечном итоге обычно стекаются на адреса хранения. Основываясь на этой модели, мы выбрали несколько наиболее активных адресов хранения с ярко выраженными чертами связанных инцидентов для глубокого анализа.
Нашему вниманию предстало 7 адресов хранения, связанных с 1 124 случаями Rug Pull, успешно зафиксированными нашей системой мониторинга атак в блокчейне (CertiK Alert). После успешной реализации мошенничества группы Rug Pull собирают незаконную прибыль на этих адресах хранения. На этих адресах накопленные средства разделяются для использования в будущих новых мошеннических схемах Rug Pull, таких как создание новых токенов и манипуляции с пулами ликвидности. Кроме того, небольшая часть средств выводится через централизованные биржи или платформы мгновенного обмена.
Статистика движения средств по адресам хранения представлена в Таблице 1:
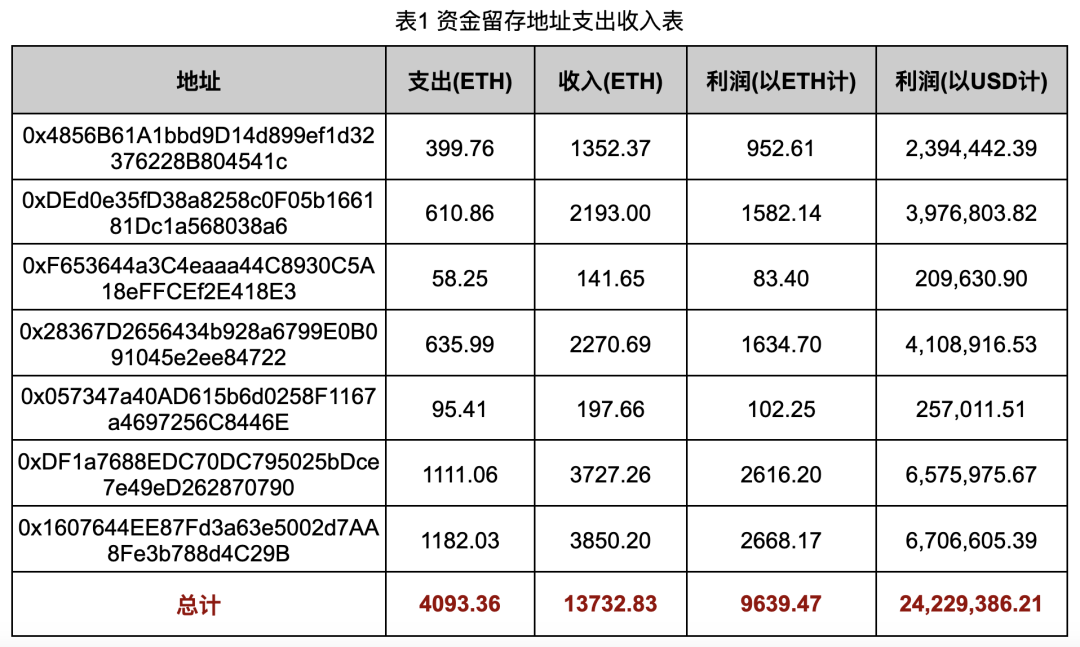
Путем подсчета затрат и доходов всех мошеннических схем Rug Pull на каждом из адресов хранения мы получили данные, представленные в Таблице 1.
При реализации полного цикла мошенничества Rug Pull группа обычно использует один адрес в качестве Deployer для токена Rug Pull, запрашивая стартовый капитал через вывод средств с централизованной биржи для создания самого токена и соответствующего пула ликвидности. Привлекши достаточное количество пользователей или автоматических скриптов (снайперов), готовых купить токен Rug Pull за ETH, мошенники задействуют другой адрес в качестве Rug Puller для исполнения операции и перевода собранных средств на адрес хранения.
В процессе мы считаем стоимость Rug Pull равной ETH, полученному Deployer через биржу, или ETH, внесенному Deployer при создании пула ликвидности (точный расчет зависит от действий Deployer). Прибылью от конкретного Rug Pull считается ETH, переведенный Rug Puller на адрес хранения (или иной промежуточный адрес) после совершения Rug Pull. Так мы получили данные о доходах и расходах в Таблице 1. Для конвертации USD прибыли использовался курс ETH/USD (1 ETH = 2 513,56 USD), актуальный на 31 августа 2024 года, рассчитанный по рыночной стоимости на момент сбора данных.
Стоит отметить, что при реализации мошенничества группы Rug Pull также активно покупают собственные токены Rug Pull за ETH, имитируя нормальную активность пула ликвидности для привлечения снайперов. Данная часть затрат не учитывалась в расчетах, поэтому данные в Таблице 1 завышают фактическую прибыль группы Rug Pull, реальная прибыль ниже.
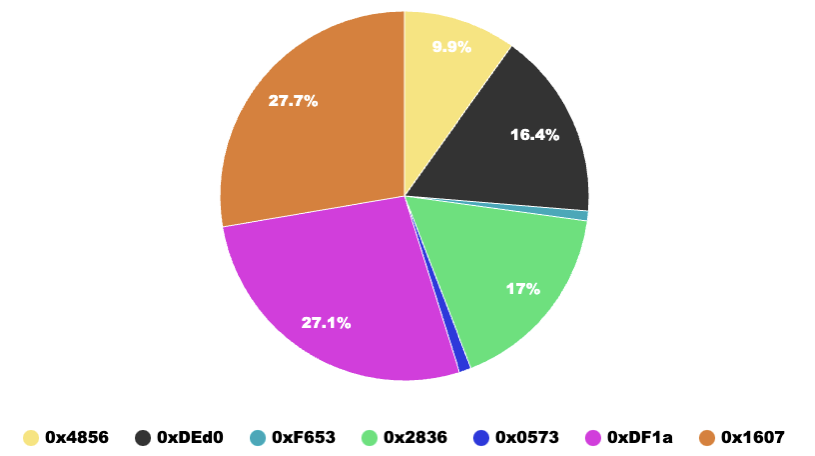
Рисунок 12. Круговая диаграмма доли прибыли адресов хранения
На основе данных о прибыли от Rug Pull по каждому адресу из Таблицы 1 была создана круговая диаграмма распределения прибыли, показанная на Рисунке 12. Три адреса с наибольшей долей прибыли – это 0x1607, 0xDF1a и 0x2836. Наиболее высокую прибыль получил адрес 0x1607 – около 2 668,17 ETH, что составляет 27,7% от общей прибыли всех адресов.
На самом деле, хотя конечные средства стекались на разные адреса хранения, мы сохраняем высокие подозрения в принадлежности этих адресов одной и той же группе, поскольку связанные с ними инциденты имеют множество общих черт (таких как реализация бэкдора Rug Pull, пути вывода средств и т.д.).
Таким образом, существует ли какая-либо связь между этими адресами хранения?
· Поиск взаимосвязей между адресами хранения
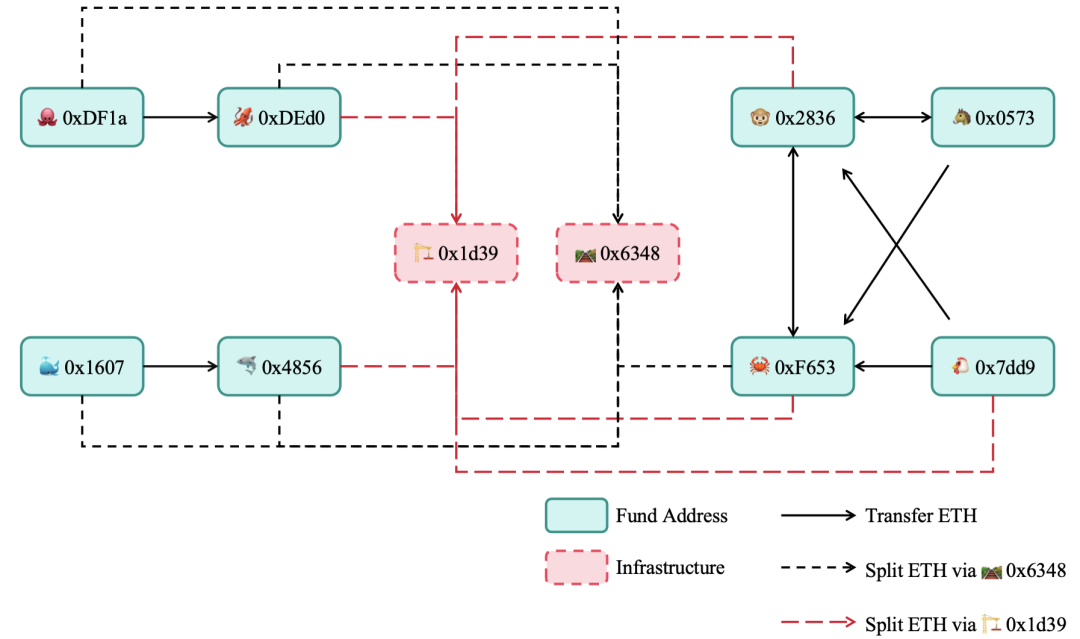
Рисунок 13. Диаграмма потоков средств между адресами хранения
Важным критерием для оценки связи между адресами хранения служит наличие прямых транзакций перевода между ними. Чтобы проверить наличие такой взаимосвязи, мы собрали и проанализировали историю транзакций этих адресов.
В большинстве ранее проанализированных нами случаев прибыль от каждой схемы Rug Pull в конечном итоге направлялась лишь на один адрес хранения. Отслеживание движения прибыли для установления связи между разными адресами хранения невозможно. Поэтому нам пришлось исследовать потоки средств непосредственно между самими адресами хранения, чтобы выявить их прямую взаимосвязь. Результаты проверки представлены на Рисунке 13.
Отметим, что адреса 0x1d39 и 0x6348 на Рисунке 13 представляют собой общие контрактные адреса инфраструктуры Rug Pull для всех адресов хранения. Адреса хранения используют эти контракты для разделения средств и отправки их другим адресам, которые затем применяют эти средства для подделки объема торгов токенов Rug Pull.
Исходя из прямых транзакций ETH на Рисунке 13, мы можем разделить данные адреса хранения на три набора адресов:
1. 0xDF1a и 0xDEd0;
2. 0x1607 и 0x4856;
3. 0x2836, 0x0573, 0xF653 и 0x7dd9.
Между адресами внутри каждого набора наблюдаются прямые переводы, однако прямых переводов между наборами нет. Таким образом, можно предположить, что 7 адресов хранения принадлежат трем разным группам. Однако все три набора одинаково используют контракт инфраструктуры для разделения ETH в целях последующих операций Rug Pull, что связывает изначально кажущиеся разрозненными наборы в единую структуру. Следовательно, это может свидетельствовать о том, что все адреса хранения на самом деле контролируются одной и той же группой?
Мы не будем углубляться в обсуждение этого вопроса здесь, предоставив читателям самим поразмышлять над возможными вариантами.
· Анализ общей инфраструктуры
Двумя основными общими адресами инфраструктуры для ранее упомянутых адресов хранения являются
0x1d3970677aa2324E4822b293e500220958d493d0 и 0x634847D6b650B9f442b3B582971f859E6e65eB53.
Инфраструктурный адрес 0x1d39 включает в себя две основные функциональные функции: “multiSendETH” и “0x7a860e7e”. Основная задача “multiSendETH” – разделение и множественные переводы. Адреса хранения используют функцию Multi Send ETH в 0x1d39 для разделения части средств между несколькими адресами, чтобы подделать объем торгов токенами Rug Pull. Информация о транзакциях показана на Рисунке 14.
Такой механизм разделения помогает атакующим симулировать активность токена, делая его более привлекательным для покупателей, тем самым заманивая дополнительных пользователей или автоматических трейдеров. Используя эту тактику, группы Rug Pull существенно усложняют и маскируют свои мошеннические схемы.
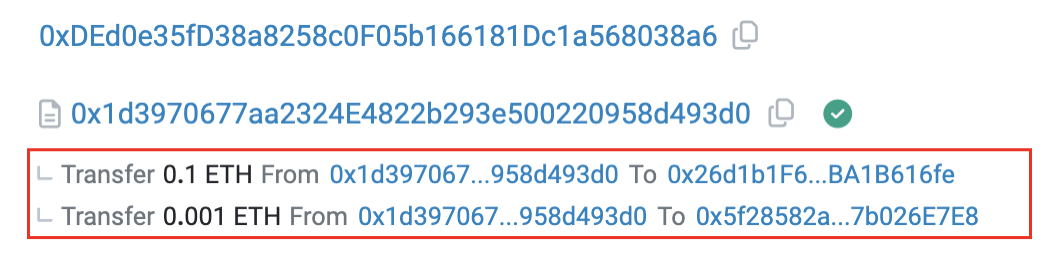
Рисунок 14. Информация о транзакциях разделения средств адресом хранения через 0x1d39
Функция “0x7a860e7e” предназначена для покупки токенов Rug Pull. Другие адреса, маскирующиеся под обычных пользователей, после получения разделенных средств от адреса хранения либо напрямую взаимодействуют с Router Uniswap для покупки токенов Rug Pull, либо осуществляют покупку через функцию “0x7a860e7e” контракта 0x1d39, создавая видимость высокой активности торгов.
Основные функциональные функции инфраструктурного адреса 0x6348 аналогичны 0x1d39, за исключением того, что функция покупки токенов Rug Pull переименована в “0x3f8a436c”. Подробное описание здесь опущено.
Чтобы лучше понять, как группы Rug Pull используют данную инфраструктуру, мы собрали и проанализировали историю транзакций 0x1d39 и 0x6348, подсчитав частоту использования внешних адресами двух указанных функциональных функций. Результаты приведены в Таблицах 2 и 3.
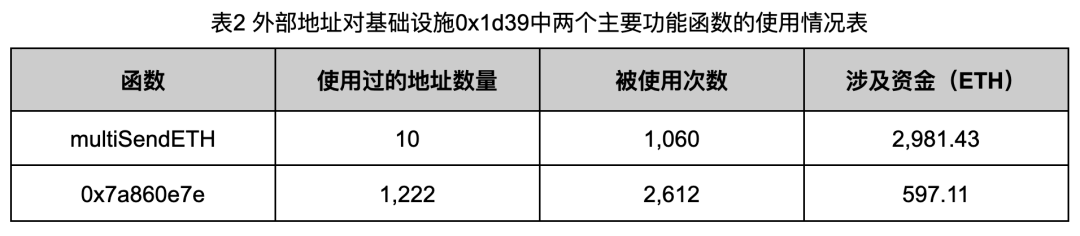
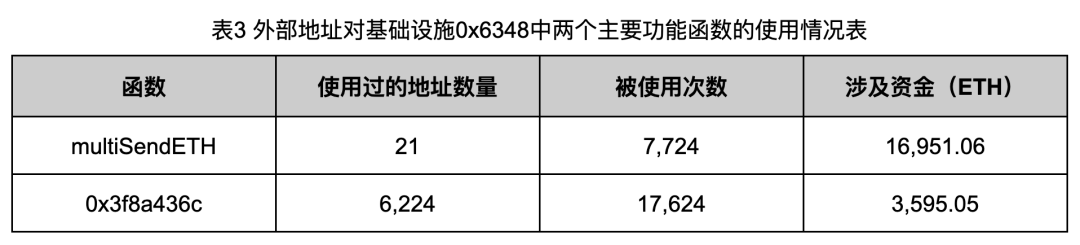
Из данных Таблиц 2 и 3 ясно видно явное характерное свойство использования инфраструктуры группами Rug Pull: они используют ограниченное количество адресов хранения или прослеек для разделения средств, но задействуют массив других адресов исключительно для подделки объемов торгов токенами Rug Pull. Например, для фальсификации объемов торгов через адрес 0x6348 привлекается целых 6 224 адреса. Такой масштаб числа адресов существенно затрудняет задачу разграничения адресов атакующих и жертв.
Стоит особо отметить, что способы подделки объемов торгов группами Rug Pull не ограничиваются использованием данных инфраструктурных адресов: некоторые адреса также напрямую обменивают токены через биржи для фальсификации активности.
Кроме того, мы подсчитали использование каждой из указанных функций контрактами 0x1d39 и 0x6348 семью ранее упомянутыми адресами хранения, а также объемы ETH, вовлеченные в каждую функцию. Итоговые данные представлены в Таблицах 4 и 5.
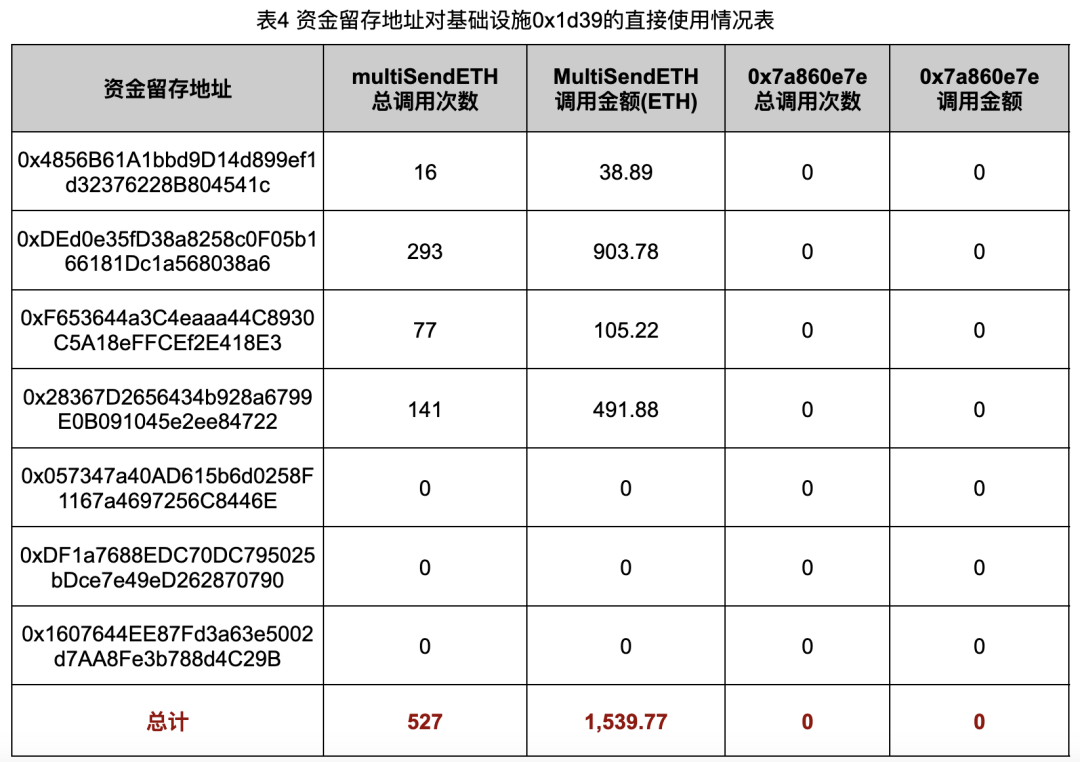
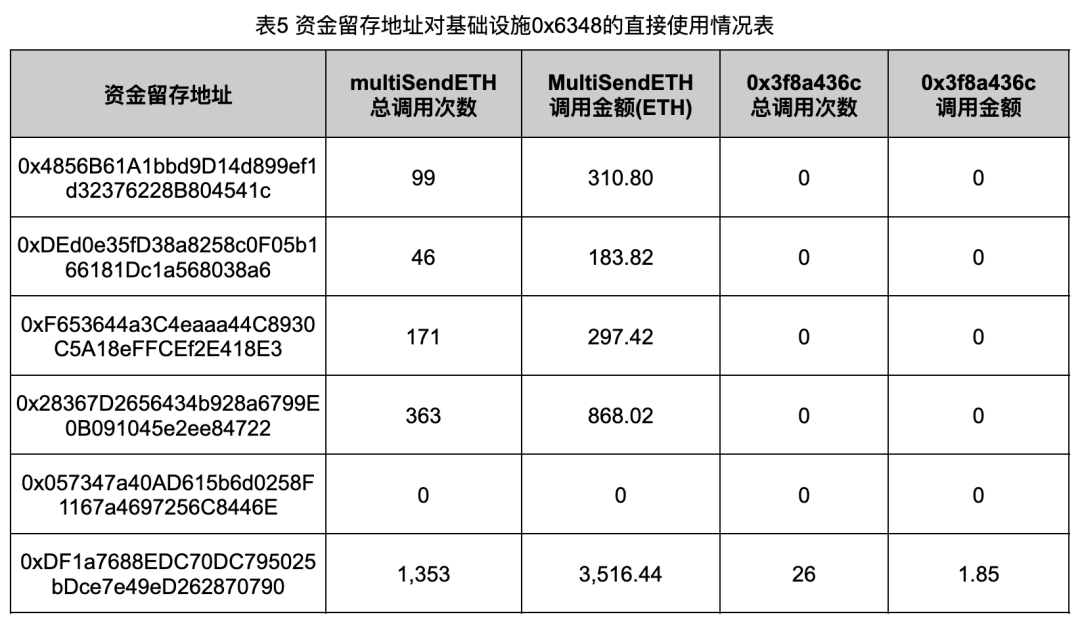
По данным Таблиц 4 и 5, адреса хранения использовали инфраструктуру для разделения средств в целом 3 616 раз на общую сумму 9 369,98 ETH. Дополнительно, за исключением адреса 0xDF1a, все остальные адреса хранения выполняют разделение исключительно через инфраструктуру, в то время как операции покупки токенов Rug Pull осуществляются адресами-получателями разделенных средств. Это свидетельствует о продуманном подходе и четком разграничении обязанностей в процессах мошенничества данных групп Rug Pull.
Адрес 0x0573 не использовал инфраструктуру для разделения средств; деньги, выделенные для подделки объемов торгов в связанных с ним случаях Rug Pull, поступали с других адресов. Это указывает на определенные различия в стиле мошеннических операций разных адресов хранения.
Анализируя финансовые взаимосвязи между различными адресами хранения и особенности использования ими инфраструктуры, мы получили более полное представление о связях между ними. Методы совершения преступлений данными группами Rug Pull оказываются более профессиональными и отлаженными, чем мы предполагали, что дополнительно подтверждает наличие организованной преступной группы, тщательно планирующей и контролирующей данные систематические мошеннические действия.
· Выявление источников финансирования преступлений
При реализации Rug Pull группы обычно используют новый внешний адрес (EOA) в роли Deployer для развертывания токенов Rug Pull. Эти адреса Deployer традиционно получают стартовые средства через централизованные биржи или платформы мгновенного обмена. В связи с этим мы провели анализ источников средств для случаев Rug Pull, связанных с ранее указанными адресами хранения, чтобы детализировать информацию о финансах преступных схем.
Таблица 6 отражает распределение количества меток источников средств Deployer для связанных случаев Rug Pull на различных адресах хранения.
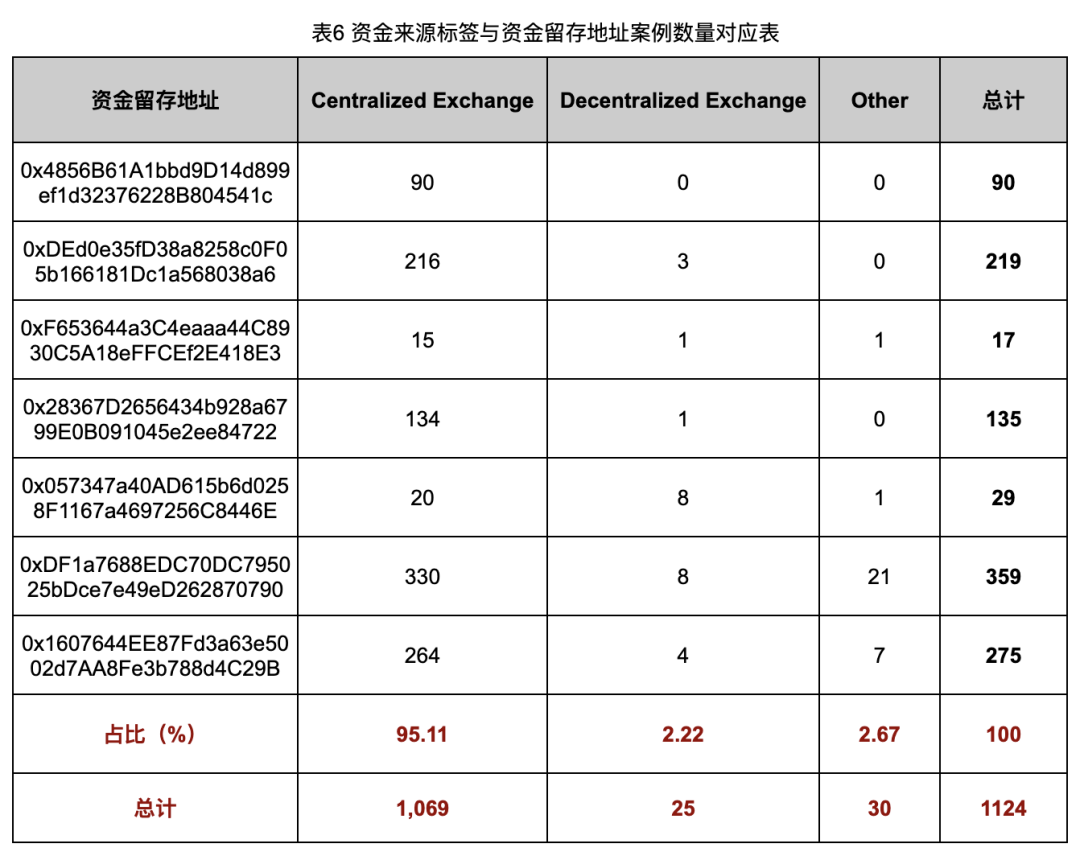
Согласно данным Таблицы 6, в подавляющем большинстве случаев Rug Pull, связанных с адресами хранения, средства Deployer токенов Rug Pull поступают преимущественно с централизованных бирж (CEX). Из всех проанализированных нами 1 124 инцидентов Rug Pull на долю кейсов со средствами из горячих кошельков централизованных бирж приходится 1 069, что составляет 95,11%. Это означает, что по большинству инцидентов Rug Pull мы сможем проследить конкретных владельцев счетов через информацию о верификации аккаунтов (KYC) и историю вывода средств на централизованных биржах, что даст ключевые улики для раскрытия преступлений.
По мере углубленного исследования мы выяснили, что эти группы Rug Pull зачастую одновременно получают средства для атак из горячих кошельков множества бирж, причем степень использования каждого кошелька (количество применений, доля) сопоставима. Это доказывает, что мошенники сознательно повышают независимость денежных потоков отдельных схем Rug Pull, чтобы усложнить внешнюю прослеживаемость и увеличить сложность отслеживания.
Благодаря детальному изучению данных адресов хранения и случаев Rug Pull, мы можем очертить профиль данных групп Rug Pull: они обладают высокой квалификацией, четко распределенными обязанностями, спланированными действиями и жестко структурированы. Эти признаки демонстрируют высокий уровень профессионализма группы и системный характер их мошеннической деятельности.
Сталкиваясь с настолько организованными злоумышленниками, мы начали задаваться вопросом и проявляли любопытство относительно каналов их продвижения: каким образом группы Rug Pull заставляют пользователей находить и покупать эти токсичные токены? Ответив на этот вопрос, мы сосредоточили внимание на адресах жертв из зафиксированных случаев Rug Pull, пытаясь раскрыть механизмы заманивания пользователей в их сети.
· Выявление адресов жертв
Проведя анализ финансовых связей, мы сформировали список адресов групп Rug Pull и используем его в виде черного списка для выделения совокупности адресов жертв из истории транзакций пулов ликвидности, соответствующих токенам Rug Pull.
После анализа этих адресов жертв мы получили информацию о связанных с адресами хранения адресах жертв (Таблица 7) и информацию об использовании смарт-контрактов адресами жертв (Таблица 8).
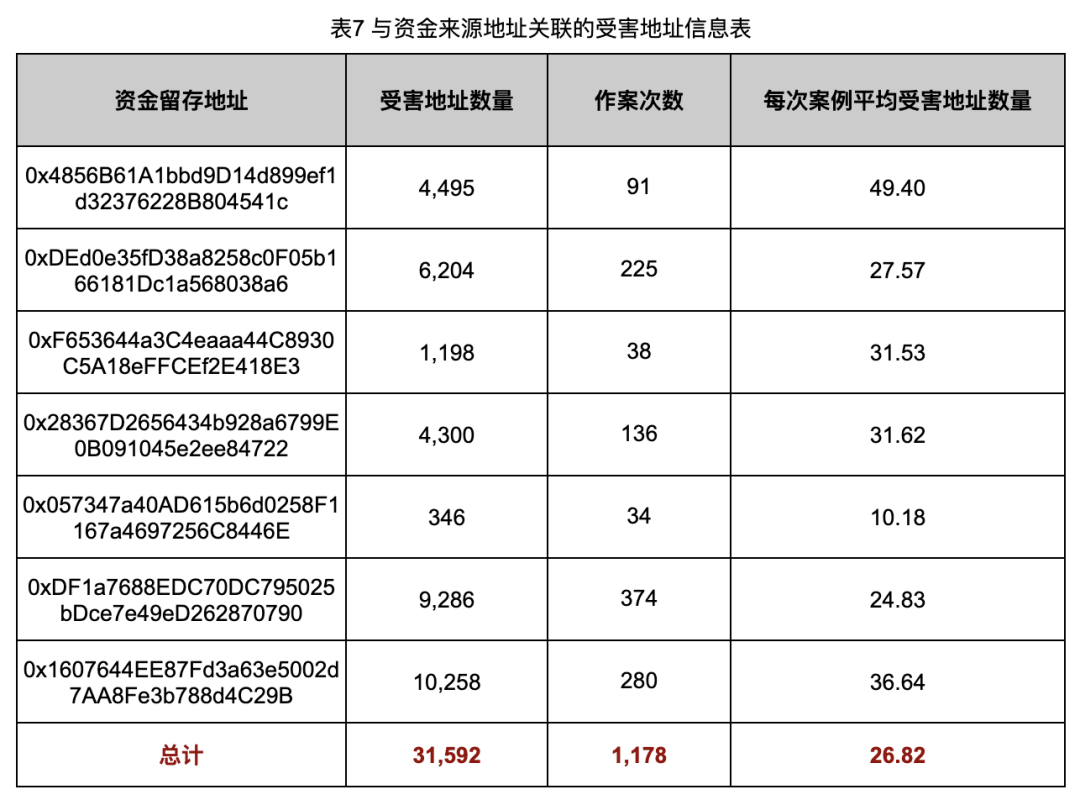
Из данных Таблицы 7 видно, что в зафиксированных нашими системами мониторинга в блокчейне (CertiK Alert) инцидентах Rug Pull среднее число адресов-жертв на один случай составляет 26,82. Фактически эта цифра превосходит наши первоначальные ожидания, что говорит о более серьезных масштабах ущерба от данных схем Rug Pull, чем предполагалось ранее.
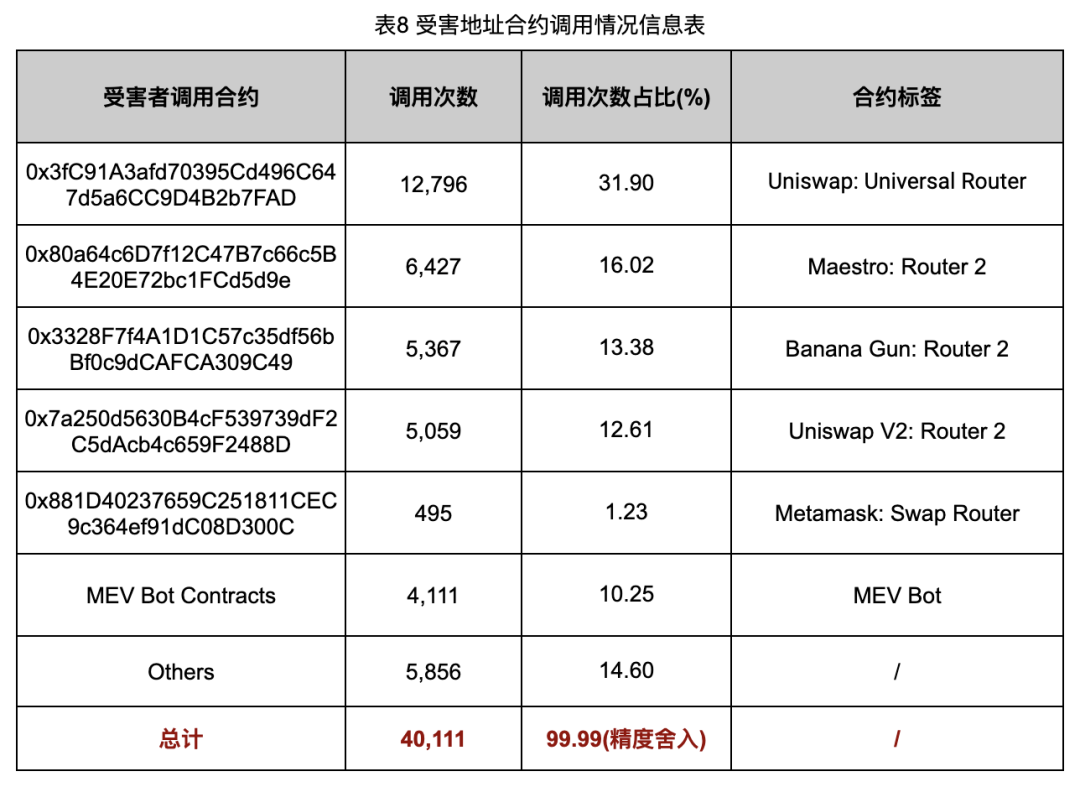
По данным Таблицы 8, в структуре вызовов смарт-контрактов при покупке токенов Rug Pull жертвами, помимо стандартных методов приобретения через Uniswap и MetaMask Swap, 30,40% покупок токенов Rug Pull были выполнены через известные платформы цепочечных скриптов-снайперов, такие как Maestro и Banana Gun.
Это наблюдение предупреждает нас о том, что цепочечные скрипты-снайперы могут выступать важным каналом продвижения для групп Rug Pull. Используя данные инструменты, мошенники быстро привлекают участников, особенно тех, кто специализируется на ранней закупке токенов. В связи с этим мы сконцентрировали внимание на данных алгоритмах-снайперах, чтобы детальнее изучить их роль и механизм продвижения в мошеннических схемах Rug Pull.
Каналы продвижения токенов Rug Pull
Проведя исследование текущей экосистемы ранней закупки токенов в Web3, изучив принципы функционирования цепочечных скриптов-снайперов и добавив элементы социальной инженерии, мы наконец локализовали два вероятных рекламных канала для групп Rug Pull: Twitter и группы в Telegram.
Подчеркнем, что данные группы в Twitter и Telegram не создавались специально группами Rug Pull, а существуют как базовые компоненты экосистемы ранней закупки. Они обслуживаются сторонними организациями (операторами снайперов или профессиональными трейдерами по токенам) и нацелены исключительно на предоставление информации о новоиспеченных токенах коллекционерам и трейдерам. Такие группы естественно становятся рекламными площадками для мошенников, использующих уведомления о токенах для заманивания пользователей в покупку вредоносных активов с целью обмана.
· Реклама в Twitter
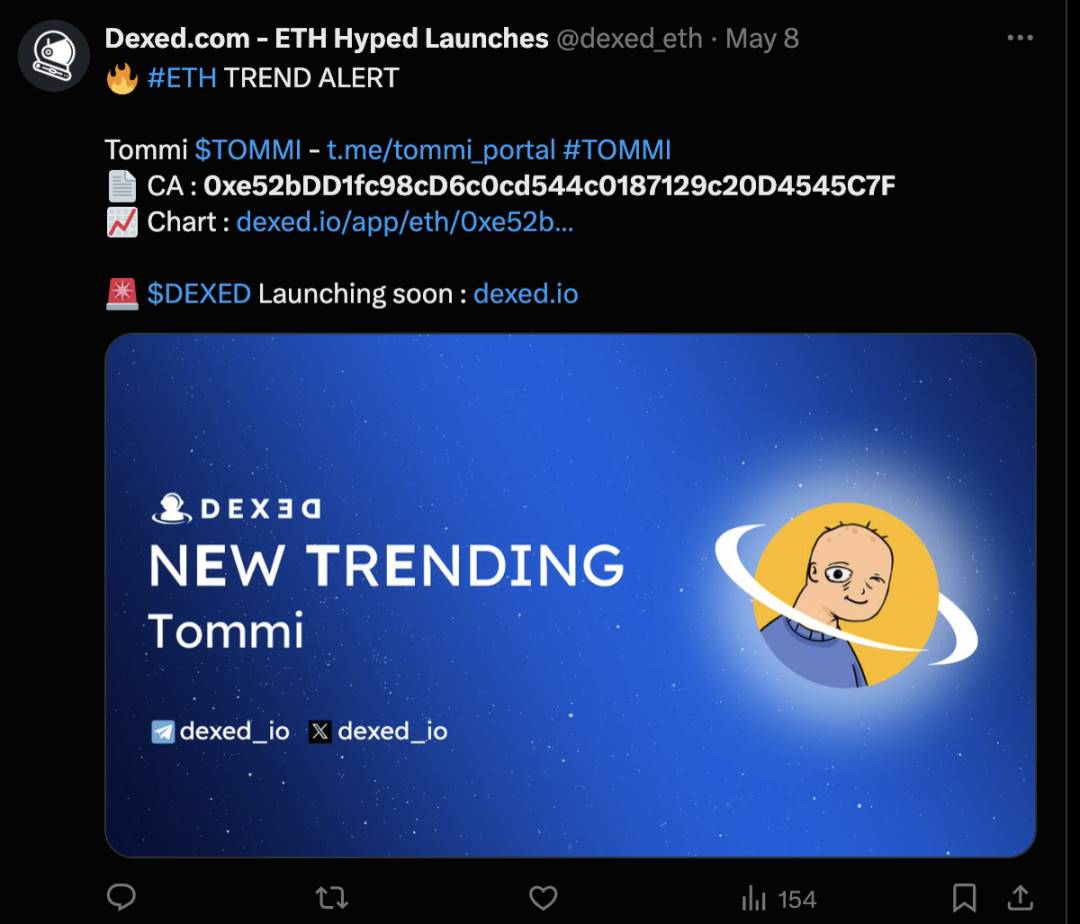
Рисунок 15. Рекламный пост о токене TOMMI в Twitter
На Рисунке 15 приведен пример рекламы токена TOMMI в Twitter, упомянутого ранее. Очевидно, что группа Rug Pull использовала сервис новых монет Dexed.com для публичной демонстрации своего токена Rug Pull, привлекая дополнительную аудиторию потенциальных жертв. В ходе практического исследования мы выяснили, что подавляющее большинство токенов Rug Pull имеют соответствующие рекламные посты в Twitter, часто публикуемые аккаунтами различных сторонних организаций.
· Реклама в группах Telegram
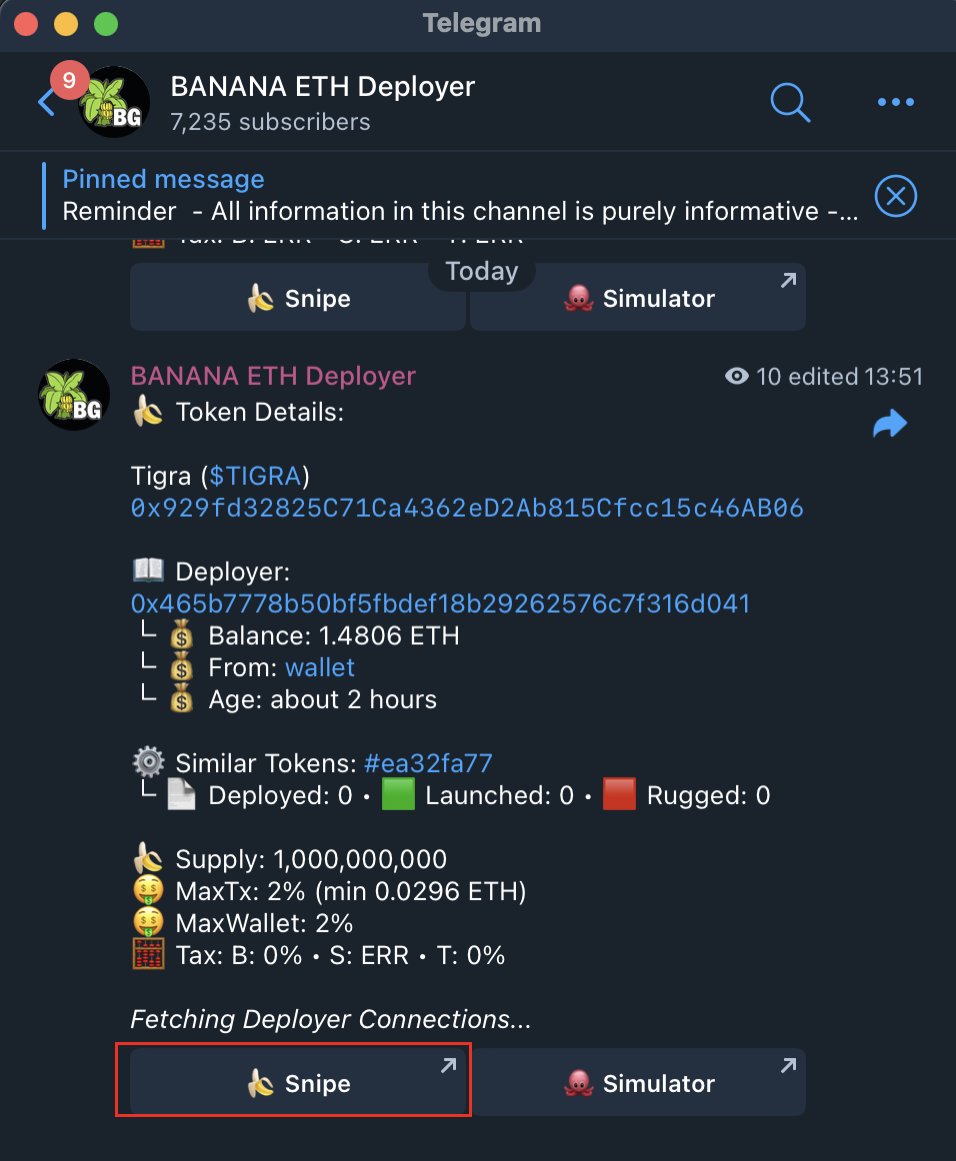
Рисунок 16. Группа Telegram по трансляции новых монет от Banana Gun
На Рисунке 16 изображена группа Telegram, обслуживаемая командой цепочечного снайпера Banana Gun, специально предназначенная для трансляции информации о новейших токенах. Эта группа не только распространяет базовую информацию о новых токенах, но и предоставляет пользователям удобную точку входа для быстрой покупки. После базовой настройки Banana Gun Sniper Bot пользователь может нажать кнопку “Snipe” напротив информации о токене в группе (выделена красным на Рисунке 16), чтобы моментально приобрести актив.
Мы провели ручной выборочный аудит токенов, публикуемых в данной группе, и выявили, что весьма значительная их доля принадлежит категориям Rug Pull. Это наблюдение еще сильнее подтвердило нашу гипотезу о том, что группы в Telegram выступают важнейшим каналом рекламы для мошенников Rug Pull.
Текущий вопрос заключается в том, какова точная доля токенов Rug Pull среди новых токенов, транслируемых сторонними организациями? Каковы реальные масштабы операционной деятельности данных групп Rug Pull? Для ответа на данные вопросы мы решили провести систематический скан и анализ данных о транслируемых токенах в группах Telegram, чтобы вскрыть масштаб рисков и влияние мошеннической деятельности.
Анализ экосистемы токенов Ethereum
· Анализ токенов, транслируемых в группах Telegram
С целью изучения доли токенов Rug Pull среди новых транслируемых токенов в данных группах Telegram, с помощью API Telegram мы собрали информацию о новых токенах Ethereum, опубликованных в баннерных лентах Banana Gun, Unibot и других сторонних каналов с октября 2023 по август 2024 года. За указанный период времени эти группы транслировали в общей сложности 93 930 токенов.
На основании нашего анализа инцидентов Rug Pull, группы обычно создают пулы ликвидности в Uniswap V2 для токена Rug Pull и вносят туда определенное количество ETH. После того как пользователь или скрипт-снайпер начинает покупать токен Rug Pull в данном пуле, злоумышленники извлекают прибыль путем обрушения курса (dumping) или полного снятия ликвидности. Весь цикл обычно занимает менее 24 часов.
Вследствие этого мы определили следующие правила обнаружения токенов Rug Pull и применили их для сканирования 93 930 токенов с целью определения доли мошеннических токенов среди транслируемых в группах Telegram:
1. Отсутствие транзакций перевода целевого токена за последние 24 часа: после завершения dump-продажи токены Rug Pull обычно полностью прекращают любую активность;
2. Наличие пула ликвидности с целевым токеном и ETH в Uniswap V2: группы Rug Pull всегда создают пулы токенов против ETH в Uniswap V2;
3. Общее количество событий Transfer токена от момента создания до момента обнаружения не превышает 1 000: токены Rug Pull, как правило, обладают низкой торговая активностью, поэтому число переводов остается минимальным;
4. Крупные снятия ликвидности или массовые dump-продажи среди последних 5 транзакций с участием токена: при завершении схемы Rug Pull обычно фиксируются значительные объемы вывода ликвидности или резкого сброса цены.
Применив указанные правила для тестирования токенов из групп Telegram, мы получили результаты, отраженные в Таблице 10.
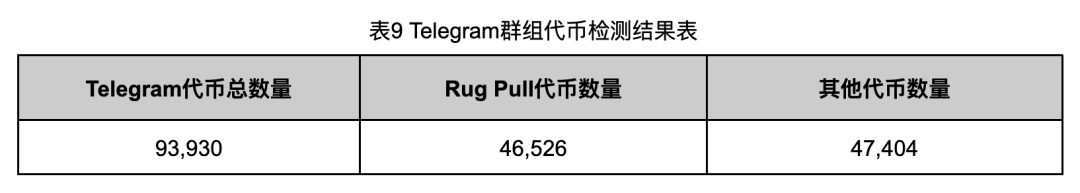
Как показано в Таблице 9, среди 93 930 транслируемых токенов из групп Telegram нами было идентифицировано 46 526 токенов Rug Pull, что составляет впечатляющие 49,53%. Это значит, что почти половина транслируемых токенов в данных группах представляет собой токены Rug Pull.
Если учитывать, что некоторые проекты при неудаче также практикуют снятие ликвидности, такое поведение не следует автоматически относить к мошеннической схеме Rug Pull, описанной в данном документе. Поэтому необходимо оценить, какое влияние ложноположительные срабатывания могут оказать на выводы исследования. Несмотря на то, что наше третье правило обнаружения уже отсеивает большинство подобных ситуаций, вероятность ошибочных срабатываний сохраняется.
Чтобы точнее осознать влияние возможных ложных срабатываний, мы выполнили статистику времени активности для 46 526 токенов, классифицированных как Rug Pull, итог которой представлен в Таблице 10. Проанализировав временные рамки активности этих токенов, мы сможем четче отделить настоящие схемы Rug Pull от случаев легального снятия ликвидности в рамках неудачных проектов, что позволит точнее оценить реальный масштаб мошенничества.
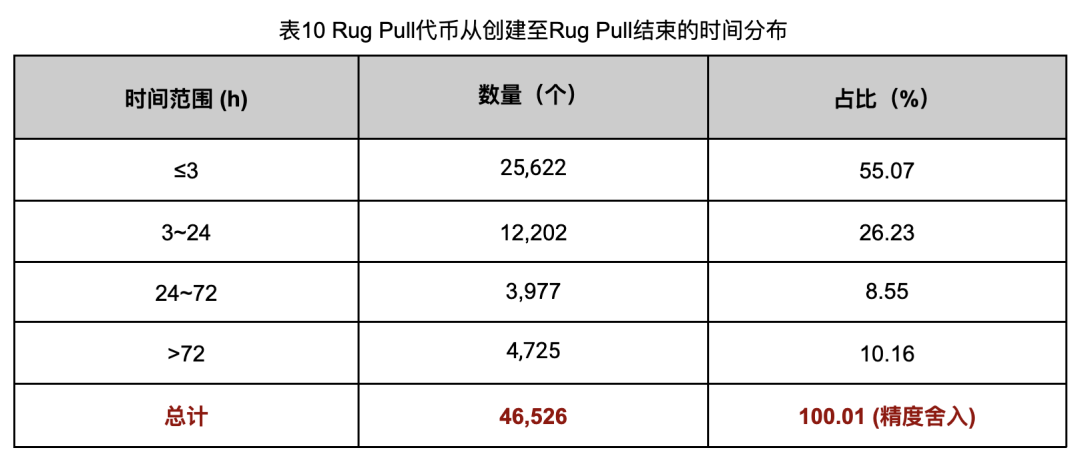
Статистика по времени активности выявила, что у 41 801 токена Rug Pull время активности (от создания до финального выполнения Rug Pull) составляло менее 72 часов, что составляет 89,84%. При нормальных условиях 72 часов недостаточно для оценки краха проекта, поэтому в данном исследовании Rug Pull-операции с активностью менее 72 часов однозначно не рассматриваются как легальное изъятие средств проектными командами.
Следовательно, даже в худшем случае, если все оставшиеся 4 725 токенов Rug Pull с активностью более 72 часов не подпадают под определение мошенничества, приведенного в статье, наше исследование сохраняет высокую ценность, так как подавляющая часть (89,84%) инцидентов соответствует ожидаемым параметрам. На практике лимит в 72 часа выбран консервативно, поскольку даже среди токенов с активностью свыше 72 часов в ходе проверок выявляется значительная доля мошеннических Rug Pull-случаев.
Стоит отдельно отметить, что 25 622 токена имели время активности менее 3 часов, что составляет 55,07%. Это подчеркивает чрезвычайно высокую скорость циклических преступлений групп Rug Pull. Их стиль характеризуется принципом “короткий, прямой и быстрый”, обеспечивающим сверхвысокий оборот капитала.
Кроме того, мы провели оценку методов вывода средств и используемых типов вызовов смарт-контрактов для 46 526 случаев Rug Pull, чтобы определить склонности и предпочтения данных групп.
Оценка методов вывода фокусировалась на подсчете количества случаев, в которых группы применяли различные стратегии извлечения ETH из пула ликвидности. Основные методы включают:
1. Дамп: Использование токенов, заранее размещенных или полученных через программный бэкдор, для массовой распродажи и извлечения всего доступного ETH из пула.
2. Снятие ликвидности: Полный возврат средств, первоначально внесенных в пул ликвидности группой Rug Pull.
Оценка паттернов вызовов контрактов анализирует целевые смарт-контракты, к которым обращались злоумышленники при исполнении Rug Pull. Основные объекты взаимодействия:
1. Контракты Router децентрализованных бирж: применяются для прямого манипулирования ликвидностью.
2. Собственные контракты атаки групп Rug Pull: кастомизированные контракты, задействованные для проведения сложных мошеннических операций.
Комплексная оценка стратегий вывода и технических паттернов позволяет глубже понять методы работы групп Rug Pull, что способствует совершенствованию механизмов предотвращения и выявления подобных мошеннических схем.
Соответствующие оценочные данные методов вывода средств представлены в Таблице 11.
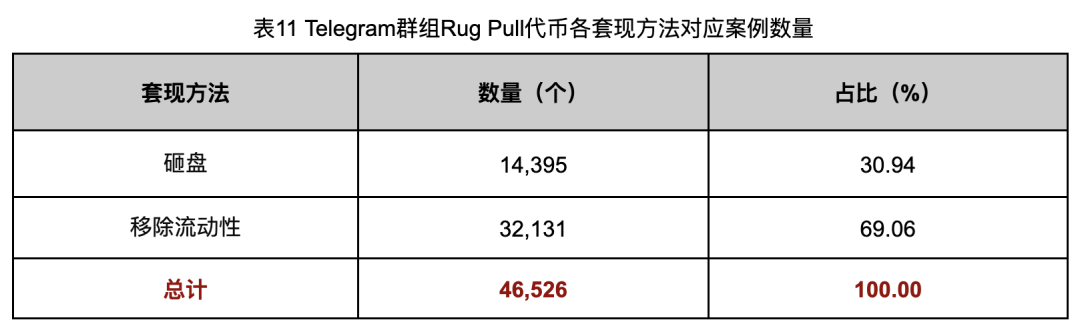
Судя по оценочным данным, 32 131 случай (69,06%) был реализован группами Rug Pull путем извлечения ликвидности. Это свидетельствует о preference этих групп к данному методу вывода, вероятно, из-за его очевидной простоты и прямизны, исключающей необходимость программирования сложных контрактов или лишних действий. Сравнительно, метод дампа требует внедрения скрытых бэкдоров в код контракта токена заранее, что позволяет мошенникам получать необходимые для распродажи токены практически бесплатно. Данный процесс более трудоемок и сопряжен с повышенными рисками, поэтому он применяется реже.
Данные оценки методов вызова смарт-контрактов сведены в Таблице 12.
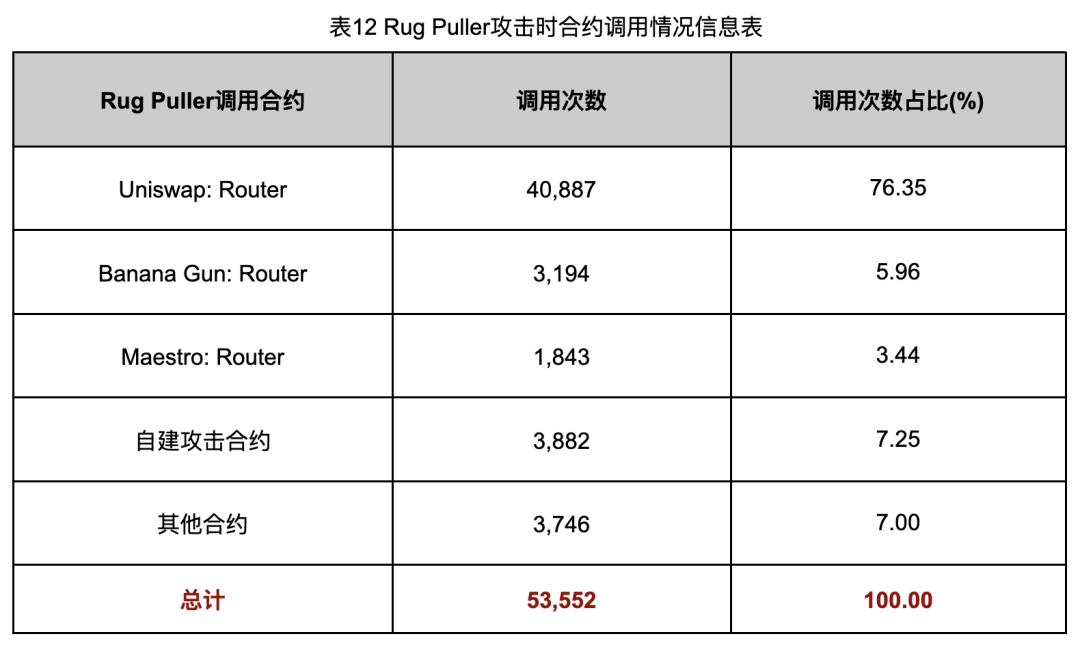
Ясно видно из данных Таблицы 12, что группы Rug Pull предпочитают реализовывать Rug Pull через контракт Router в Uniswap, совершив 40 887 операций (76,35% от общего числа). Общее количество операций Rug Pull составило 53 552, что превышает число выявленных токенов (46 526). Это указывает на то, что в ряде случаев мошенники многократно повторяют Rug Pull-операции, видимо с целью максимизации прибыли или поэтапного вывода средств по разным жертвам.
Далее выполнен статистический анализ затрат и доходов по 46 526 зафиксированным инцидентам Rug Pull. Отдельно отметим, что в качестве базовых затрат принимался объем ETH, полученный группами Rug Pull перед развертыванием токена из централизованных бирж или платформ мгновенного обмена, а доходы формировались на базе ETH, возвращенного после финальной Rug Pull-операции. Поскольку мы не учли объем ETH, который некоторые группы вкладывали для самостоятельной генерации иллюзорного объема торгов в пулах, фактические цифры затрат могли быть еще выше.
Данные о затратах и доходах сведены в Таблице 13.
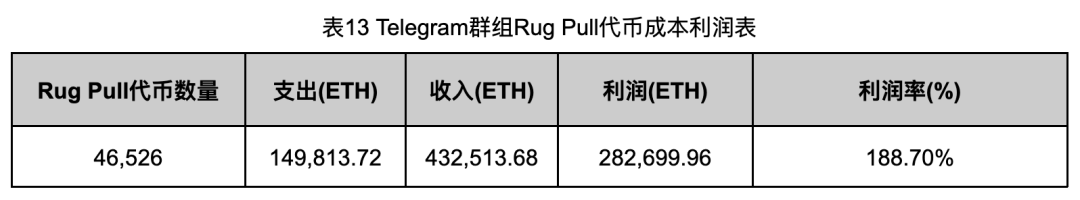
По итогам статистики 46 526 токенов Rug Pull, итоговая чистая прибыль достигла 282 699,96 ETH, рентабельность инвестиций составила 188,70%, что эквивалентно примерно 800 млн долл. США. Реальная прибыль может быть чуть ниже заявленной, однако общий масштаб вовлеченного капитала поражает воображение, наглядно демонстрируя колоссальные финансовые выгоды, извлекаемые злоумышленниками посредством обмана.
Анализ данных о транслируемых токенах из групп Telegram показывает, что современная экосистема Ethereum сейчас буквально переполнена токсичными активами Rug Pull. Тем не менее, остается актуальным важный вопрос: полностью ли отражают транслируемые токены весь спектр активов, размещенных в Ethereum Mainnet? Если нет, то какую долю они занимают от общего объема основных сетей?
Ответ на этот вопрос позволит нам получить целостное представление о нынешнем состоянии токен-экосистемы Ethereum. Ввиду этого мы приступили к глубокому анализу токенов в Ethereum Mainnet, чтобы уточнить степень охвата публикаций из групп Telegram среди всего пула активов главной сети. Подобный подход даст нам четкое понимание тяжести проблемы Rug Pull в экосистеме Ethereum и степени влияния данных групп Telegram на трансляцию и продвижение токенов.
· Анализ токенов, выпущенных в Ethereum Mainnet
С использованием узлов RPC мы собрали блокчейн-данные за тот же интервал времени (октябрь 2023 – август 2024), что и при анализе информации из Telegram-каналов. На основе блоков мы изъяли новые развернутые токены (исключив токены с реализуемой бизнес-логикой через прокси-контракты, поскольку случаи Rug Pull при таком методе редки). В результате нам удалось отследить 154 500 токенов, включая 54 240 LP-токенов Uniswap V2. Последние исключены из текущей области наблюдения.
Фильтровав LP-токены, мы сократили итоговое количество до 100 260. Дополнительная информация представлена в Таблице 14.
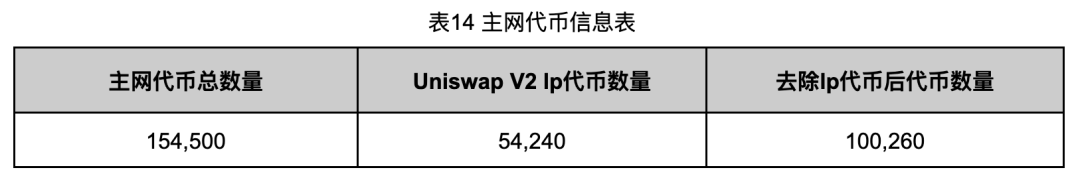
Мы подвергли данные 100 260 токенов диагностике на признаки Rug Pull, итоги которой приведены в Таблице 15.
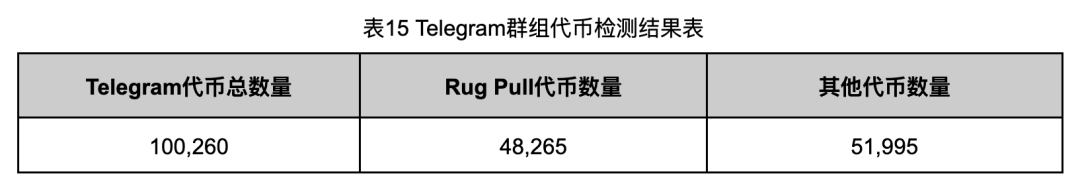
В процессе проверки 100 260 токенов мы выявили 48 265 токенов Rug Pull, что составило 48,14% от общей массы. Данный показатель практически идентичен доле мошеннических активов, транслируемых в группах Telegram.
Для углубленного исследования взаимосвязей между транслируемыми токенами Telegram и всеми активами, запущенными в Ethereum Mainnet, мы выполнили детальное сопоставление обеих совокупностей, результаты которого представлены в Таблице 16.
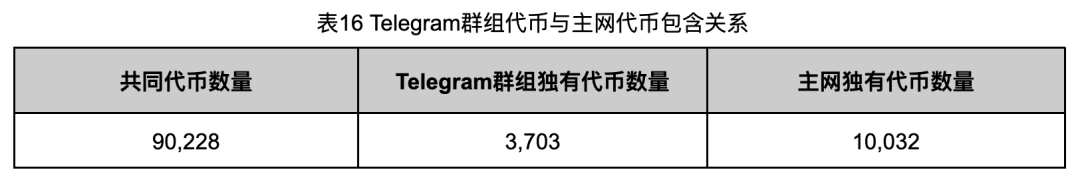
Как видно из результатов в Таблице 16, пересечение между транслируемыми токенами Telegram и пойманными токенами в главной сети Ethereum насчитывает 90 228 единиц, что покрывает 89,99% активов основного сетевого уровня. В то же время, 3 703 токена в группах Telegram отсутствуют в наших выборках из Mainnet. По результатам тестов, данные активы используют прокси-архитектуру контрактов, которая намеренно исключалась нами при сборе исходных данных.
Относительно 10 032 активов из Mainnet, не попавших в трансляции групп Telegram, причина, вероятно, кроется в фильтрации алгоритмами каналов из-за недостаточной привлекательности проектов или несоответствия установленным параметрам качества публикаций.
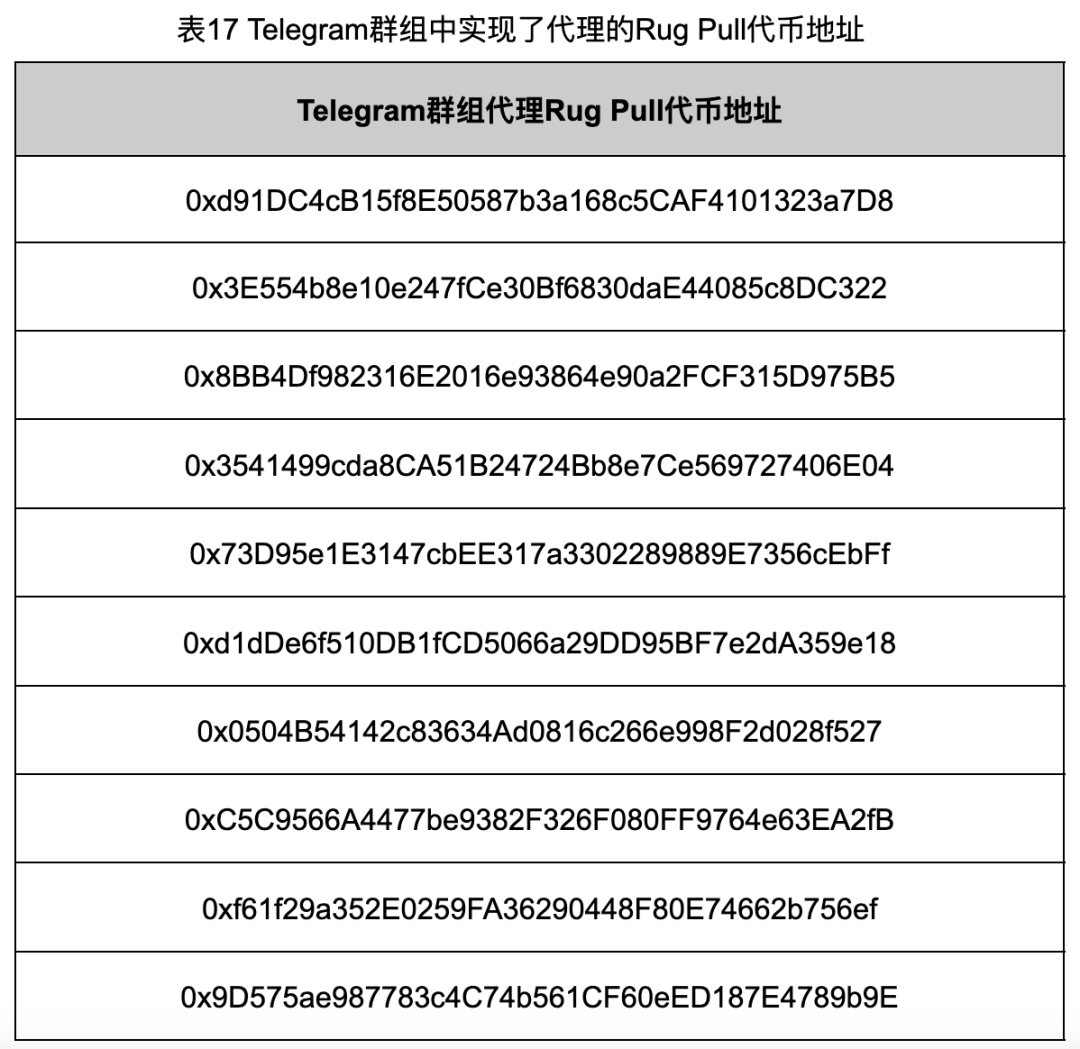
Для детального анализа мы проводили изолированную проверку на Rug Pull для вышеуказанных 3 703 прокси-токенов и выявили лишь 10 мошеннических токенов. Следовательно, влияние данных контрактов-прокси на результаты диагностики из Telegram-каналов будет минимальным. Данное наблюдение подтверждает сильную корреляцию между результатами проверок транслируемых группами токенов и активами Mainnet.
Адреса данных 10 Rug Pull-токенов с архитектурой прокси содержатся в Таблице 17. interested readers могут детально изучить информацию по указанным адресам самостоятельно, подробный разбор в рамках настоящей статьи опущен.
Проведенный анализ окончательно подтвердил существенное совпадение долей Rug Pull-токенов между трансляциями Telegram и активами главной сети, дополнительно удостоверив значимость и охват этих каналов коммуникации в современном контексте Rug Pull-мошенничества.
Сейчас у нас есть возможность ответить на центральный вопрос: отражают ли транслируемые в группах Telegram токены все токены, выходящие в Ethereum Mainnet, и если нет, какую долю они занимают?
Ответ заключается в том, что публикации из групп Telegram охватывают порядка 90% токенов в основной сети, при этом показатели Rug Pull диагностируют эти активы синхронно с результатами Mainnet-мониторинга. Исходя из этого, предыдущие Rug Pull-диагностики и аналитические вычисления, выполненные по группам Telegram, вполне релевантно отражают действительную картину экосистемы токенов Ethereum на сегодня.
Ранее сообщалось, что доля токенов Rug Pull в Ethereum Mainnet приближается к 48,14%. Однако нас интересуют и оставшиеся 51,86% легальных активов. Даже после полной очистки от Rug Pull-схем остаются 51 995 необследованных токенов, объем которых катастрофически превышает наши изначальные прогнозы. По этой причине мы проанализировали длительность жизненного цикла (от релиза до прекращения активности) всех токенов в главной сети, данные отражены в Таблице 18.
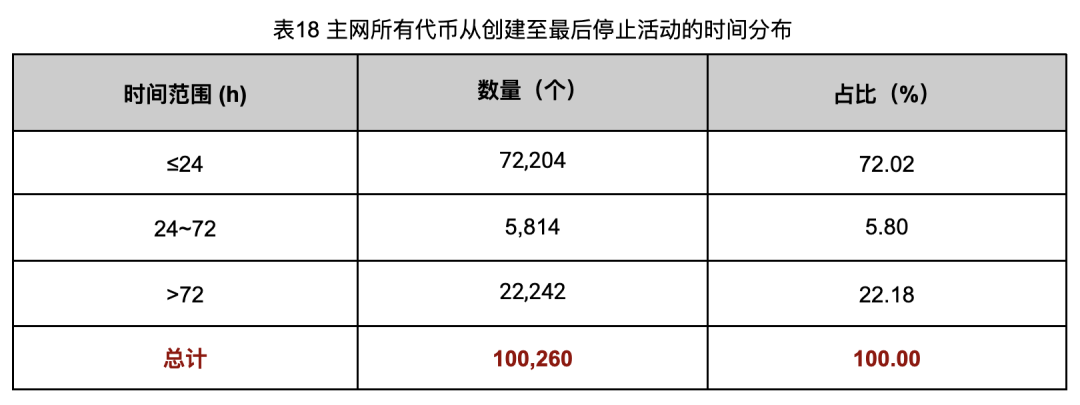
Из таблицы 18 очевидно, что при расширении анализа на всю экосистему Ethereum Mainnet, количество токенов со сроком жизни менее 72 часов достигнет 78 018 единиц, занимая 77,82% от абсолютного числа. Данный показатель существенно превосходит число выявленных Rug Pull-токенов, что доказывает неполноту предложенных правил обнаружения для охвата всех афер. На практике, в ходе проверок действительно встречались пропущенные Rug Pull-инциденты. Также существует вероятность присутствия иных форм мошенничества, не охваченных текущим алгоритмом, например фишинговых атак или проектов с запретом на продажу, которые требуют дальнейшего научного поиска и изучения.
Кроме того, значительное количество (22 242 шт.) превысило порог в 72 часа. Тем не менее, данная группа токенов не стала фокусом текущего исследования, поэтому возможны непредвиденные детали, требующие раскрытия. Возможно, некоторые из этих активов символизируют провалившиеся стартапы, либо проекты с заложенной аудиторией, не сумевшие обеспечить долгосрочное финансирование. История и мотивация за созданием данных токенов скрывает дополнительные сложные механизмы рынка.
Экосистема токенов Ethereum Mainnet оказалась куда сложнее, чем мы изначально предполагали, с переплетением краткосрочных и долгосрочных проектов и постоянным появлением скрытых афер. Главная цель данного материала – привлечь внимание общественности и напомнить, что в тени развиваются крайне опасные сети преступников. Надеемся, подобный анализ станет стимулом для массового изучения ситуации и укрепления безопасности во всей экосистеме блокчейна.
Обсуждение
Доля Rug Pull-токенов среди новоиздаваемых активов на Ethereum Mainnet достигает критических 48,14%, что сигнализирует о глубокой тревоге. Проще говоря, на Ethereum одна из каждых двух монет предназначается исключительно для обмана пользователей, что ярко иллюстрирует текущий хаос и дезорганизацию в данной среде. Но волнение вызывает не только статус quo экосистемы токенов Ethereum. В ходе мониторинга мы обнаружили, что на других блокчейн-сетях зафиксировано даже большее число Rug Pull-случаев. Как выглядит их токен-ландшафт? Вопросы достойны глубокого отдельного исследования.
Более того, даже после исключения 48,14% Rug Pull-токенов ежедневный релиз новых монет на Ethereum составляет порядка 140 штук, что непропорционально превышает оправданные рыночные объемы. Сокрыты ли в неизученной массе другие неразгаданные тайны? Эти аспекты заслуживают всестороннего внимания и исследований.
Параллельно мы выделили ряд ключевых направлений, требующих углубленного обсуждения:
1. Быстрые и эффективные методы подсчета числа Rug Pull-групп в экосистеме Ethereum и выявления между ними связей?
Учитывая текущий массив зафиксированных Rug Pull-инцидентов, как оптимально высчитать количество независимых групп и их возможные пересечения? Подобный анализ должен комплексно учитывать потоки средств и общие адреса.
2. Более точные подходы к разграничению адресов жертв и атаковых субъектов в Rug Pull-скриптах?
Четкое дифференцирование пострадавших и злоумышленников – критический этап детекции афер. Однако границы контактов жертв и хакеров во множестве инцидентов смазаны. Разработка прецизионных алгоритмов сегментации остается актуальной исследовательской задачей.
3. Перенос процедур диагностики Rug Pull в стадию мониторинга или превентивной фазы?
Актуальные методики Rug Pull-диагностики базируются преимущественно на постмортеме. Возможно ли конструирование инструментов ранней сигнализации или превентивного сканирования живых активов? Внедрение таких возможностей кардинально снизит финансовые потери инвесторов и обеспечит своевременное реагирование.
4. Какова оптимальная стратегия монетизации Rug Pull-групп?
Изучение триггерных факторов запуска Rug Pull-эвакуаций (например, порог средней прибыли, при котором происходит побеждение, см. Таблицу 13 в документе), а также механизмы фиксации доходов злоумышленников поможет формировать предиктивные модели угрозы и усиливать контрмеры.
5. Какие еще каналы продвижения, кроме Twitter и Telegram, могут эксплуатироваться?
Рассматриваемые группы Rug Pull опираются главным образом на Twitter и Telegram. Существуют ли другие уязвимые площадки? Форумы, социальные медиа, платформы таргетированной рекламы – способны ли они скрывать подобные риски?
Все отмеченные точки заслуживают детальных дискуссий и оставляются для открытой научной проработки. Экосистема Web3 стремительно эволюционирует, а обеспечение ее защищенности требует не только технологического прогресса, но и всестороннего надзора с углубленным исследовательским фокусом для парирования динамичных угроз.
Рекомендации
Как было указано выше, рынок ранних закупок токенов сейчас буквально кишит аферами. Инвесторы Web3 рискуют столкнуться с крупными убытками от малейшей ошибки. Наряду с этим, в связи с нарастающим противостоянием групп Rug Pull и специалистов по кибербезопасности, процесс выявления мошеннических активов и стартапов становится все сложнее.
Специалисты нашей команды по кибербезопасности предлагают инвесторам, планирующим участие в рынке ранних запусков, руководствоваться следующими рекомендациями:
1. Старайтесь приобретать новинки на признанных централизованных биржах (CEX): предпочтение следует отдавать именитым платформам, где контроль проектов осуществляется строго, гарантируя сравнительно высокий уровень защиты.
2. При работе на децентрализованных биржах (DEX) обязательно сверяйте официальные ресурсы проекта и смарт-контракты: убедитесь, что покупка осуществляется строго по официальным адресам контрактов, выпущенным разработчиками, дабы избежать случайной покупки скам-токенов.
3. Перед приобретением токенов проверяйте наличие официального веб-сайта и активного комьюнити у проекта: проекты без них несут избыточные риски. Особую бдительность стоит проявить к проектам, рекламируемым через сторонние Twitter и Telegram каналы – подобные рекомендации редко проходят качественную техническую проверку.
4. Изучайте возраст токена, игнорируйте монеты, созданные менее 3 дней назад: обладая навыками чтения блокчейн-эксплореров, внимательно следите за датой деплоя контракта. Лучше воздерживаться от закупок ультраних новинок возрастом менее 72 часов, поскольку срок жизни токсичных активов Rug Pull крайне мал.
5. Применяйте инструменты сканирования активов от специализированных институтов безопасности: при технической возможности используйте сторонние сканеры кодов для выявления скрытых векторов атак в целевых активах.
Призыв к действию
За рамками детально разобранных групп Rug Pull, растет число иных криминальных структур, эксплуатирующих архитектурные узлы и фундаментальные механизмы платформ Web3 ради извлечения незаконной прибыли. Безопасность экосистемы Web3 сталкивается с беспрецедентными испытаниями. Нам необходимо начать уделять пристальное внимание ранее упускаемым из виду аспектам, чтобы оставить мошенникам пустые ниши.
Выше упоминалось, что финансовые потоки групп Rug Pull неизбежно пересекаются с инфраструктурой крупнейших криптобирж. Мы убеждены, что эти процессы отражают лишь верхушку ледника, а масштаб злонамеренных транзакций, проходящих сквозь биржевые шлюзы, способен шокировать. Потому мы открыто требуем от мировых бирж ужесточения контроля над подозрительными денежными потоками, агрессивно искоренять противоправные действия и гарантировать неприкосновенность средств участников.
Инфраструктура провайдеров сервисов маркетинга или цепочечных ботов-снайперов объективно трансформировалась в удобный инструмент извлечения выгод для криминальных структур. В связи с этим настоятельно призываем операторов подобных сервисов внедрять строгую аудит безопасности публикуемого контента и продуктов во избежание их компрометации злоумышленниками.
Одновременно апеллируем к каждой жертве инцидентов, будь то участники MEV-стратегий или частные владельцы кошельков: до инвестирования в непроверенные протоколы применять защитные утилиты, сверяться с рейтингами авторитетных лабораторий кибербезопасности и смело публиковать факты противоправных действий злоумышленников для очищения индустрии.
Как экспертное сообщество, выступающее гарантом информационной гигиены, мы призываем всех сотрудников сферы информационной безопасности проактивно внедрять практики выявления, верификации и парирования угроз, регулярно информировать общественность о возникающих проблемах, надежно оберегая финансовую стабильность конечных потребителей.
В ландшафте Web3 каждое звено цепи – от обычных пользователей и корпоративных застройщиков до биржевых гигантов, арбитражных алгоритмов и операторов вспомогательных ботов – исполняет незаменимую функцию. Мы надеемся, что каждый субъект внесет посильный вклад в устойчивое развитие данной экосистемы, объединив усилия для построения прозрачной и защищенной блокчейн-инфраструктуры будущего.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 CertiK














