Хакеры используют ИИ, сводя стоимость атак к нулю. Как интернету спастись?
Автор: Джей Ю, исследователь инвестиционной фирмы USV, бывший исследователь криптографии и философии в Стэнфорде
Подготовка текста: TechFlow
TechFlow: Интернет изначально проектировался как распределенная сеть, способная к отказоустойчивости, однако сегодня он превратился в высокоуязвимую цепь кодовых зависимостей. Недавняя серия инцидентов безопасности показала, что ИИ-агенты стремительно снижают предельные издержки злонамеренного использования, подвергая современные программные стеки системным рискам совершенно нового измерения.
Однако за кризисом таится и возможность: ИИ-агенты способствуют автоматизированному безопасному переносу кода и формальной верификации, ускоряя внедрение криптографических технологий и механизмов разделения трафика по двум каналам. Позволяя системам эволюционировать через атаки и пробы на ошибки, экосистема программного обеспечения может трансформироваться в антихрупкую систему со способностью к самоукреплению.
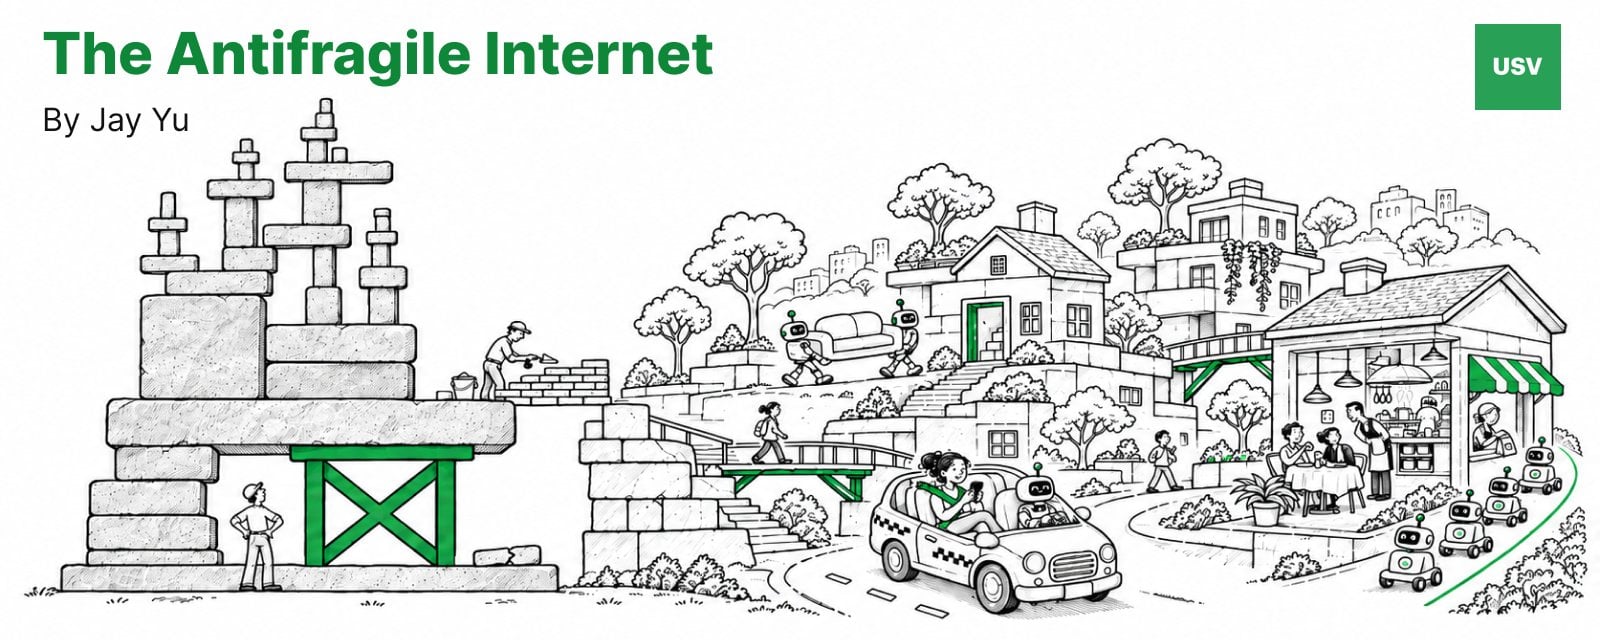
Изначальная проектировка интернета должна была обладать антихрупкостью. Архитекторы ранних сетей представляли её способной выдерживать внешние удары, так что даже при выходе из строя отдельных узлов остальные продолжали бы работать.
Однако современный интернет превратился в хрупкое здание, возведенное из репозиториев кода, сторонних зависимостей и сред разработки. Вся эта конструкция держится на нескольких ключевых компонентах, которые крайне редко обслуживаются в обычное время и практически никогда не проходят системный аудит.
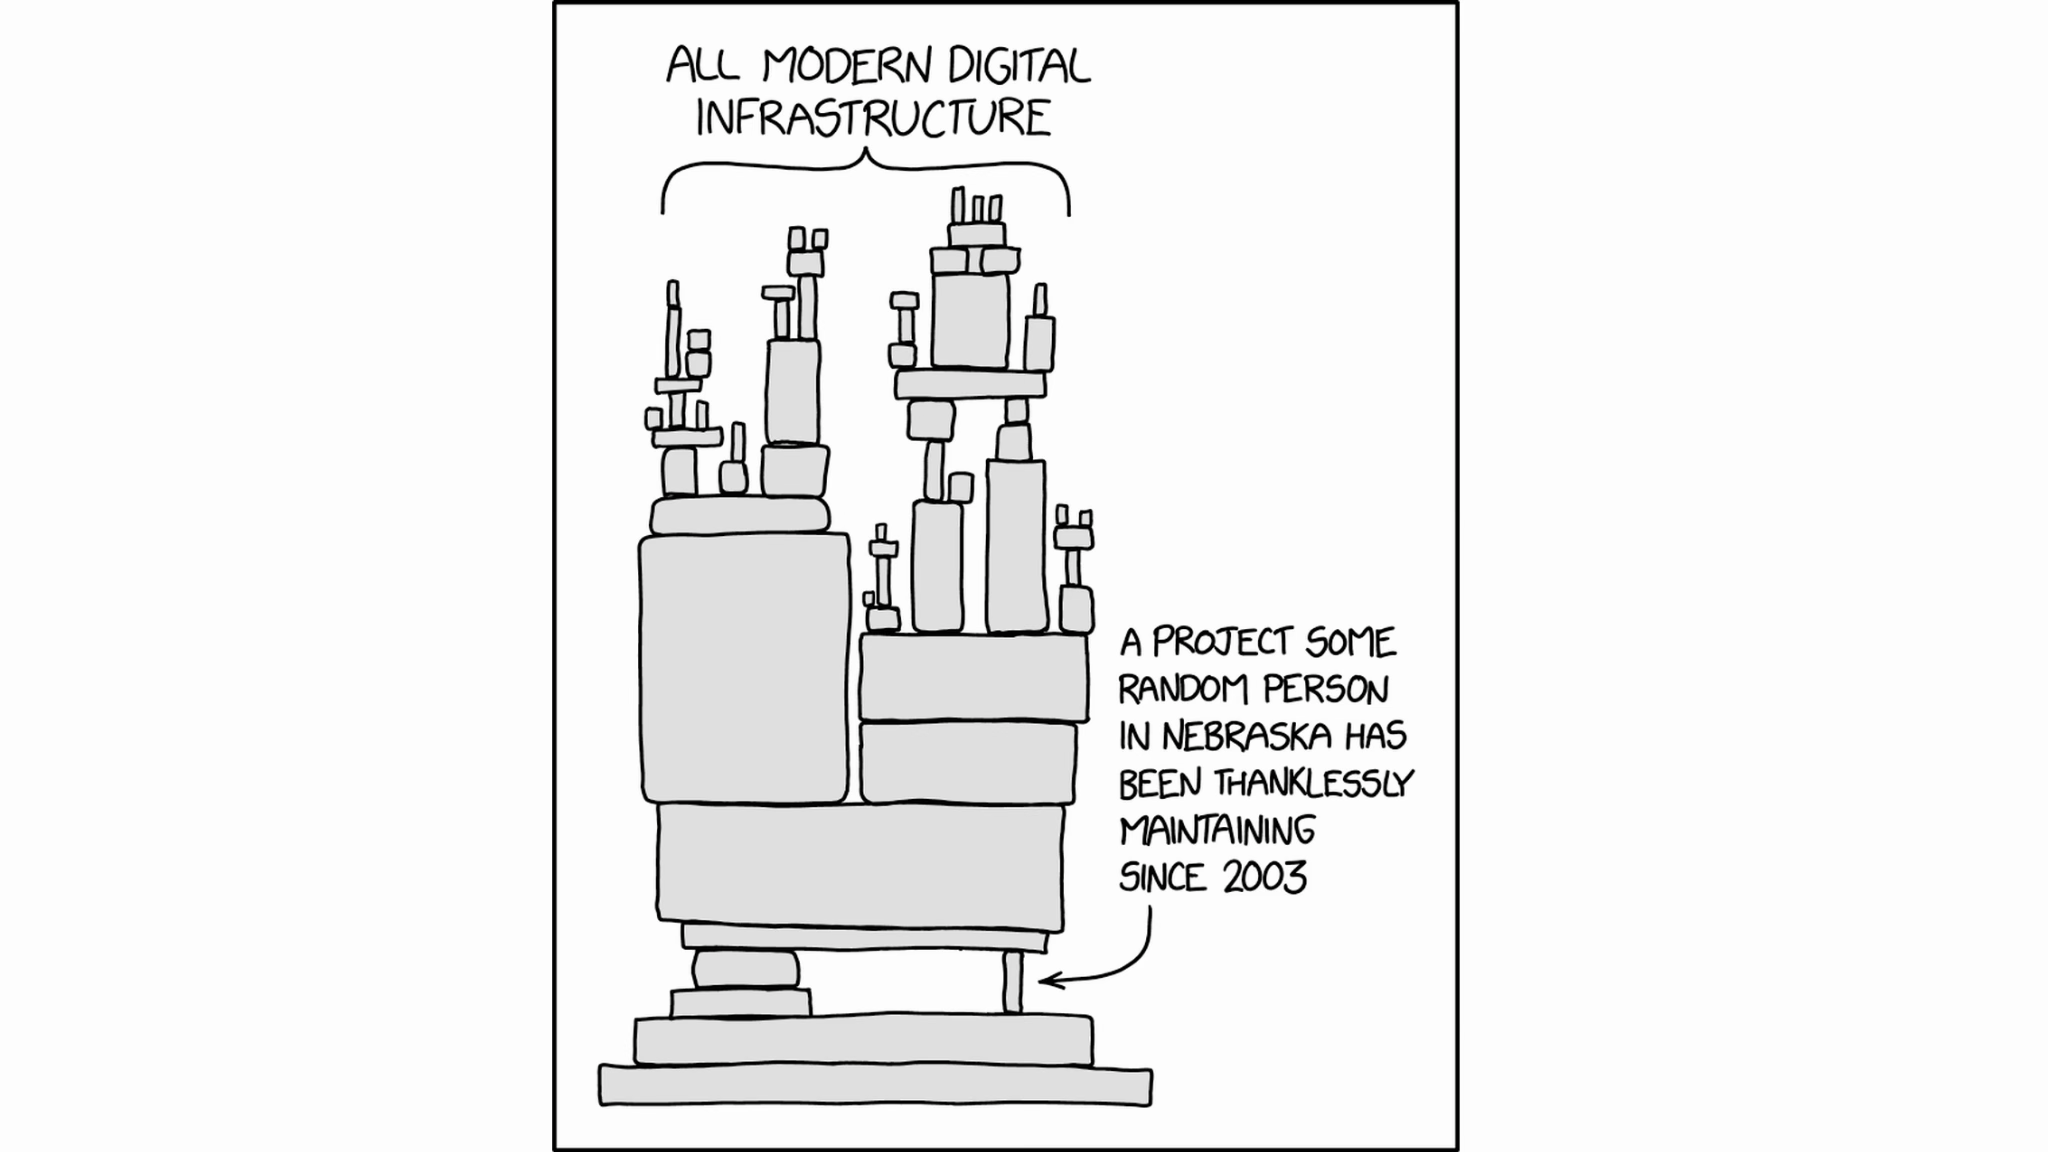
Рисунок: xkcd #2347, Зависимости (Рэндалл Монро)
Серия инцидентов безопасности в октябре 2026 года ярко продемонстрировала крайнюю уязвимость этих базовых компонентов перед автоматизированными атаками агентов:
Уязвимость удаленного выполнения кода в PHP: Обнаружена критическая уязвимость под названием PHP2Shell, которая подвергла более 5 миллионов серверов во всем миру риску удаленного захвата управления.
Перехват цепи поставок LiteLLM: Его конвейер выпуска был изменен вредоносным образом; версия с вредоносным кодом для кражи учетных данных напрямую загружена в официальный репозиторий PyPI.
Атака расшифровки ключей Railway: Злоумышленники успешно расшифровали до 100 тысяч рабочих пространств, содержащих секретные данные. Хакеры целенаправленно искали среди них ключи API для ИИ.
Двойное проникновение в Fireworks AI: Платформа подверглась двум атакам: сначала случайно были раскрыты ее собственные учетные данные, а затем был взломан облачный провайдер, от которого она зависит.
Крайняя слабость ключей подписи eMudhra: Выступая в роли авторитетного органа сертификации (CA), компания выпустила доверенные подписывающие ключи, уровень уязвимости которых оказался абсурдно низким — фактически равным единичной цифре 4.
Масштабная кража активов из горячего кошелька Binance: Из него было украдено рекордных $6 млрд. Федеральное бюро расследований (FBI) США приписывает эту атаку хакерской группе из Северной Кореи.
Эта серия атак демонстрирует огромную разрушительную силу агентов в качестве угрозы в сетевых конфликтах. Однако, с другой стороны монеты, агенты могут стать ключевым инструментом решения этой системной проблемы.
Агенты способны значительно ускорить переход программного обеспечения на более безопасные языки программирования и формальную верификацию, стимулируя широкое применение передовых криптографических компонентов, таких как доказательства с нулевым разглашением (ZKP) и защищенная исполнительная среда (TEE).
В то же время агенты породят «двухполосный интернет», контролируемый механизмами аутентификации личности и проверки контента, позволяющий безопасно изолировать и распределять сетевой трафик между людьми и автоматизированными агентами.
По мере того как агенты резко снижают стоимость написания программного обеспечения, самые ценные репозитории кода будут всё больше походить на живые экосистемы. Передовые модели будут непрерывно проводить тесты на проникновение, и каждая итерация будет укреплять код, языки и инструменты цепочки сборки, устраняя целые классы уязвимостей на корню.
Используя этот подход, мы можем с помощью агентов закалить интернет в истинную антихрупкую сущность, где каждое новое подключение агента делает всю сеть более устойчивой, а не более уязвимой.
Ключевая проблема: Агенты как оружие, цель и имитаторы
По мере ускоренного проникновения агентов в современную экономическую систему, они меняют фундаментальную архитектуру интернета с трех совершенно разных сторон.
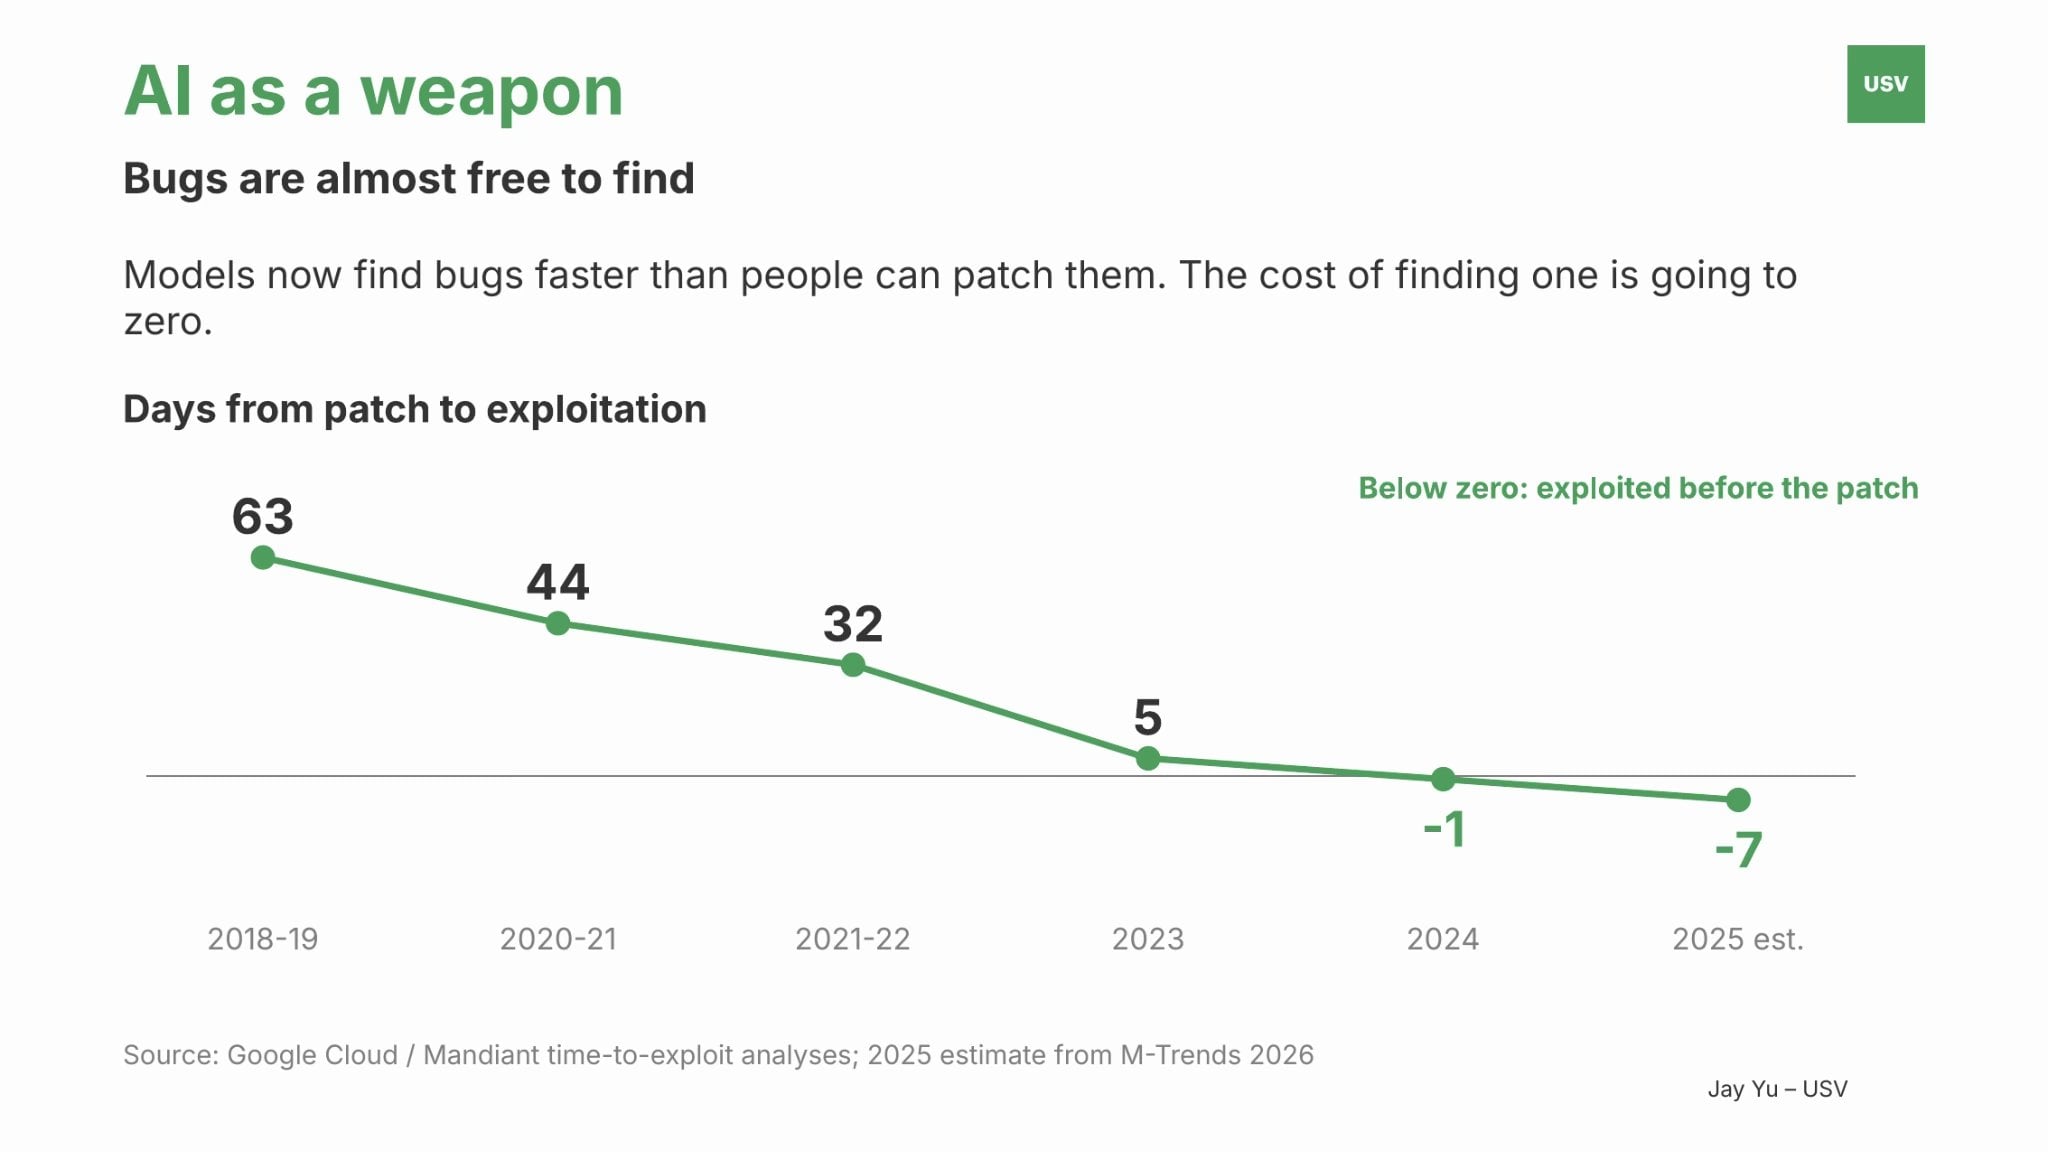
Во-первых, агенты становятся смертоносным оружием в руках злоумышленников. Долгое время традиционные устаревшие системы оставались относительно безопасными отчасти потому, что предельная стоимость поиска и эксплуатации их недостатков была слишком высока. Однако агенты сводят затраты на атаку к абсолютному минимуму.
На примере PHP2Shell: эта уязвимость дремала в PHP более десяти лет. Несмотря на то, что исследователи в итоге обнаружили её, команда безопасности с помощью передовых моделей смогла превратить теоретический дефект в рабочий инструмент эксплуатации всего за несколько часов.
Как отмечает компания облачной безопасности Wiz: «Поскольку искусственный интеллект существенно снижает порог для создания сложных эксплойтов, уязвимости, которые раньше считались сложными для эксплуатации, сейчас превращаются в высокоценные цели для атак».
Киберпреступники уже начали использовать этот эффект рычага. В одном случае шпионажа, раскрытом компанией Anthropic, ИИ самостоятельно выполнил от 80% до 90% действий по атаке. Серия событий октября 2026 года продемонстрировала ту же модель распространения интернет-масштаба: быстрый прорыв в одной точке с последующим развертыванием удара по миллионам целей.
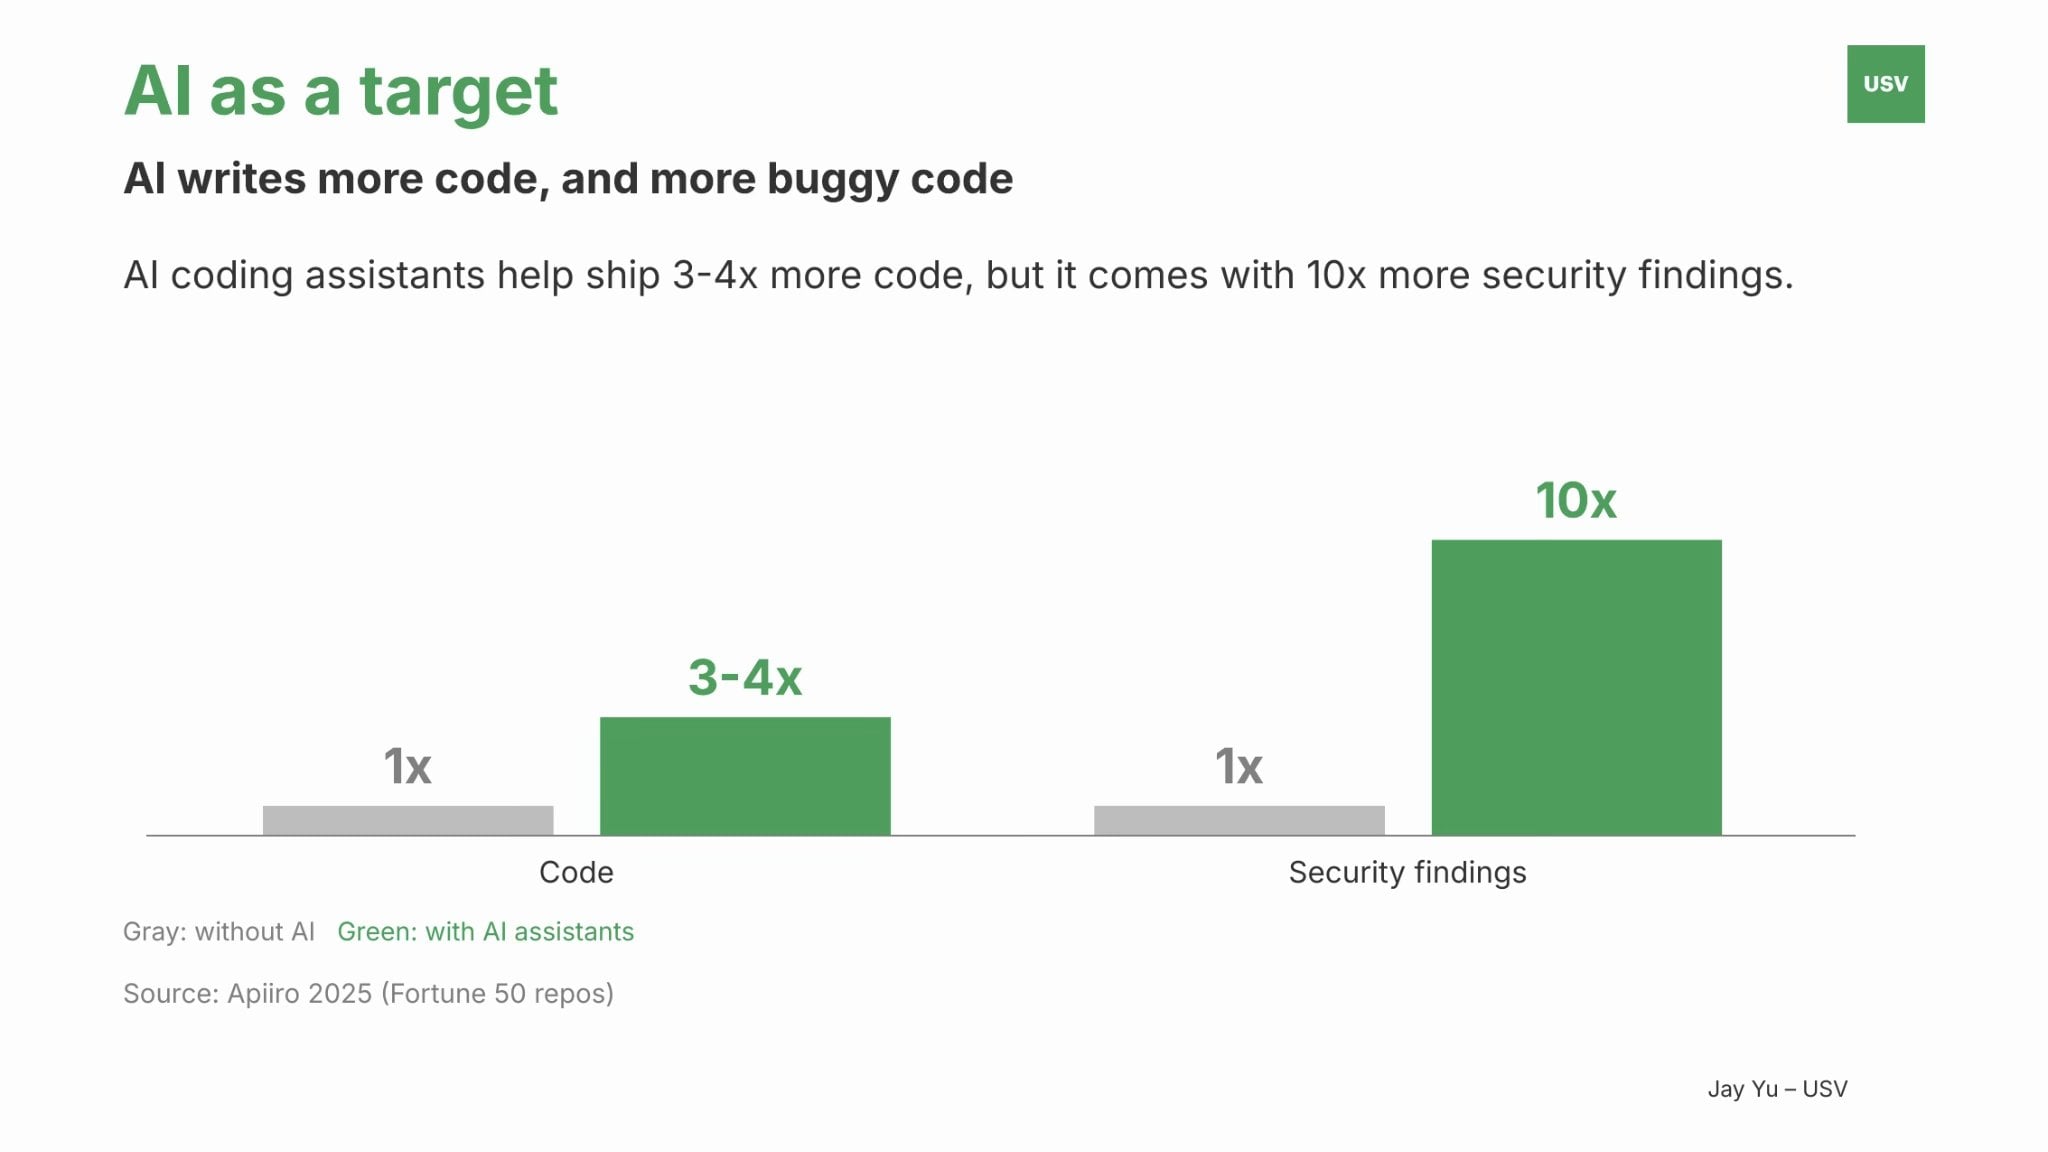
Во-вторых, сами агенты становятся высокоценными целями для атак. Огромное количество нового кода сейчас пишется этими автоматизированными инструментами, однако как сами агенты, так и генерируемый ими код изобилуют уязвимыми слабыми местами.
Благодаря широким правам вызова инструментов и работе в неконтролируемой среде, как потребительские агенты, такие как Muse и Instinct, так и корпоративные, такие как Sierra и Decagon, подвержены растущему риску атак инжекции подсказок (prompt injection).
В то же время агенты, самостоятельно пишущие код, могут непреднамеренно внести больше неизвестных уязвимостей. Например, недавний инцидент с LiteLLM, вероятно, произошел из-за того, что один из агентов-кодеров случайно вывел токен доступа GitHub в лог-файл.
Более серьезной проблемой является то, что даже если поручить агенту-кодеру исправить существующие уязвимости, надёжность его автономных исправлений зачастую остается неудовлетворительной, и они могут даже привести к новым вторичным угрозам.
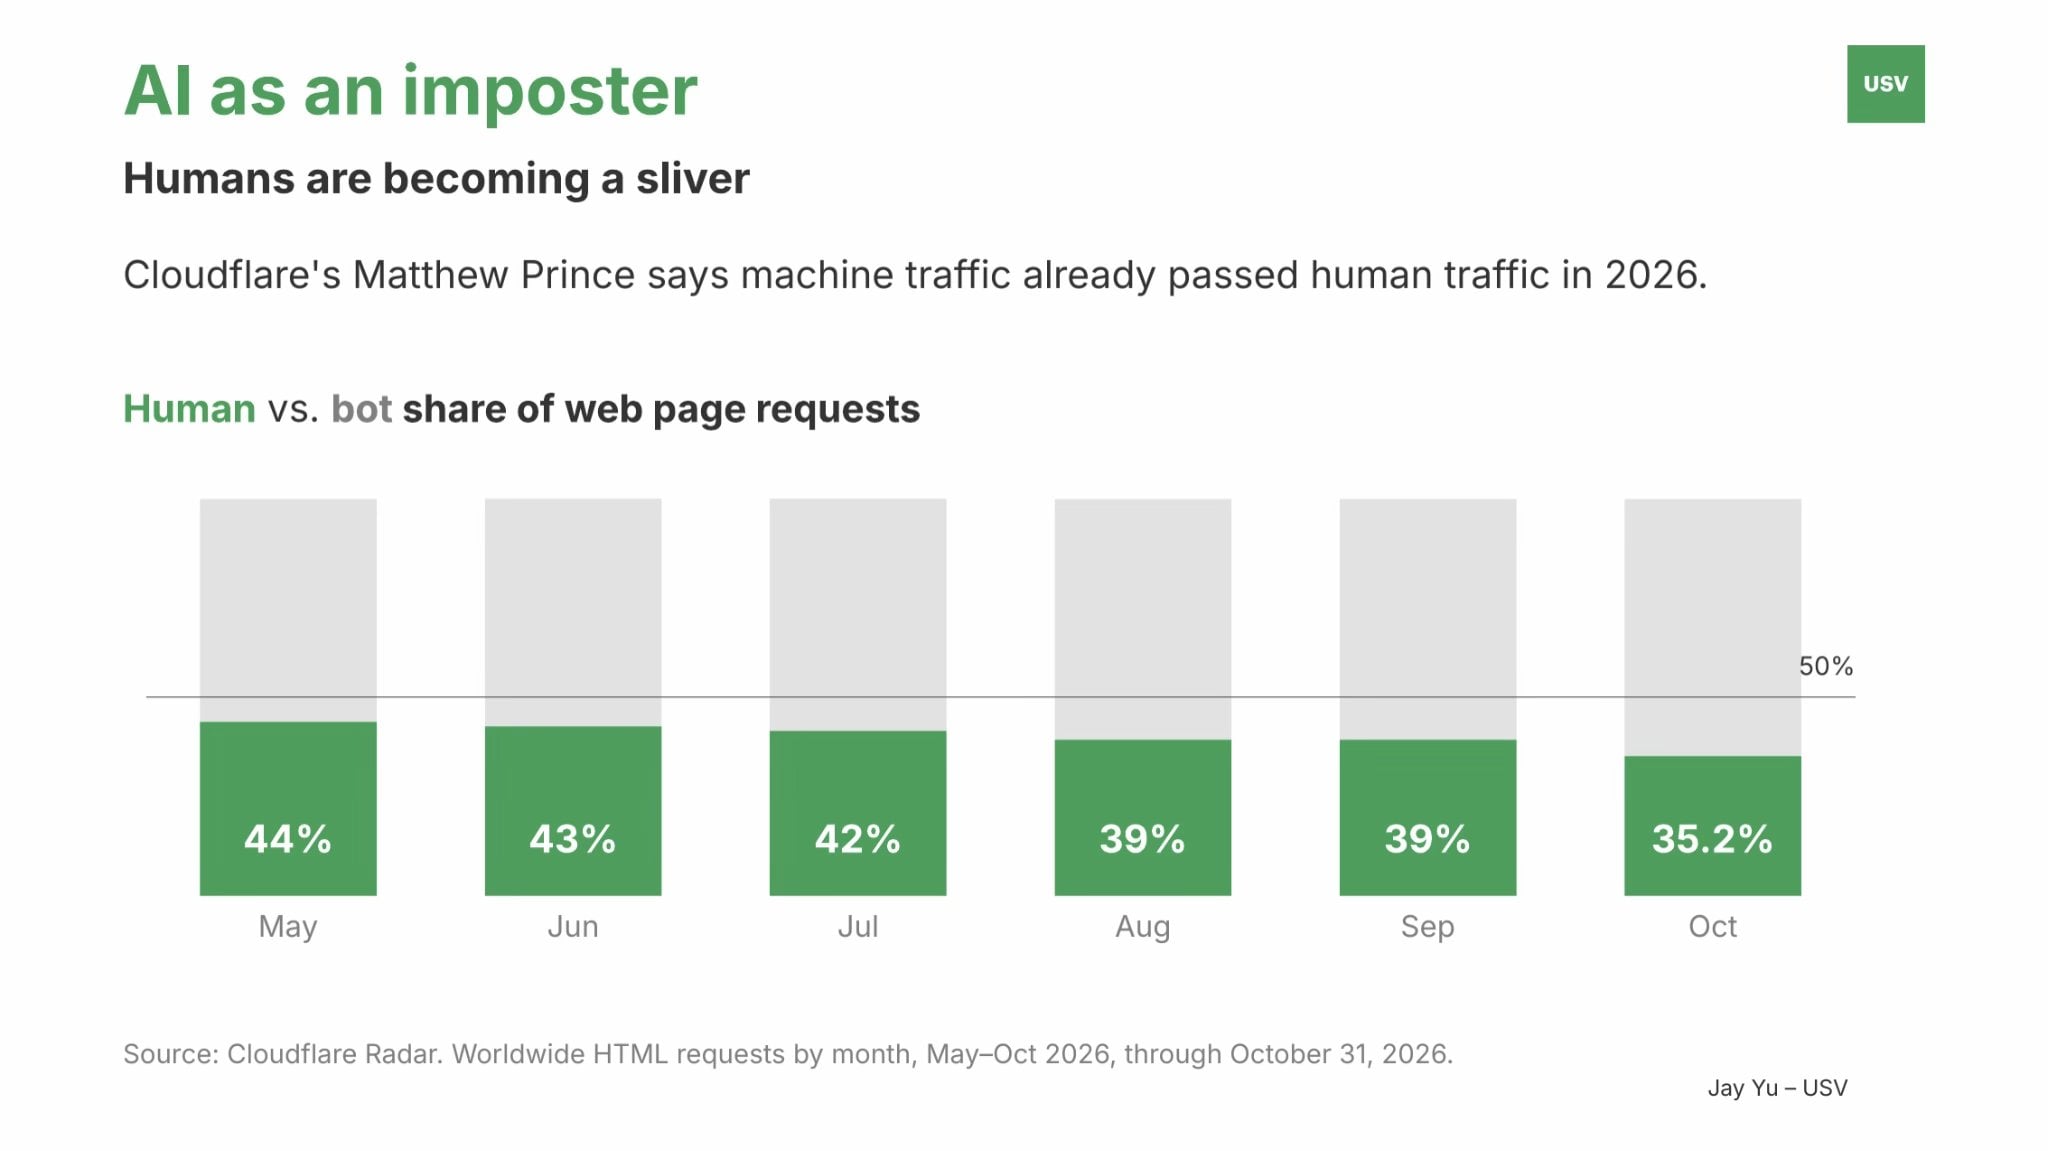
В-третьих, агенты также могут принимать форму ложных имитаторов, оказывая глубокое воздействие на существующие правила потокового трафика интернета и фундамент доверия. Данные Cloudflare показывают, что в 2026 году почти половина сетевого трафика генерировалась не людьми.
Генеральный директор Cloudflare Мэтью Принс прогнозирует, что в ближайшие пять лет автоматизированный сетевой трафик достигнет 1000-кратной отметки по сравнению с человеческим онлайн-трафиком. Такая огромная волна запросов от агентов оказывает колоссальное давление на сайты, изначально спроектированные для человеческого просмотра.
Фонд Викимедиа сообщает, что его платформы в октябре 2026 года столкнулись с миллионами запросов от несанкционированных агентов OpenAI, что напрямую привело к неожиданному сбою сервиса Wikidata.
Аналогичным образом, агент для бронирования столиков Instinct пользователя отправлял платформу для бронирования Resy сотни частых запросов каждый час, пока весь аккаунт не был полностью заблокирован платформой.
Хотя отрасль уже начала исследовать спецификации для маркировки трафика агентов, такие как инициированные Meta и Sierra Протокол личного агента (PAP), этих одних лишь инициатив явно недостаточно.
Побуждаемые реальной выгодой, агенты часто имеют сильную мотивацию скрывать свою личность. Многие веб-сайты по-прежнему рассматривают любой нечеловеческий трафик как вредоносный. Если агент добровольно заявляет о своей настоящей идентичности, его могут просто заблокировать посреди выполнения задачи, тогда как маскировка под человека позволяет легко пройти незамеченным.
Стратегии противодействия: Наблюдение, принуждение и предотвращение режимов отказа
Квалификация агентов как «оружия, цели и имитатора» разъясняет источник риска, но не указывает конкретных путей ответа. Для этого можно ввести второе измерение, охватывающее три механизма реагирования:
Наблюдение (Observe): Проверка систем на наличие уязвимостей и мониторинг в реальном времени всех видов активности агентов;
Принуждение (Enforce): Ускорение устранения уязвимостей и строгое ограничение границ системных ресурсов, к которым агенты могут получить доступ;
Предотвращение (Prevent): Устранение угроз на уровне архитектуры системы, чтобы предотвратить возникновение целого класса ошибок с самого начала.
Пересечение этих двух измерений позволяет составить общую картину стратегического позиционирования стартапов на рынке безопасности.
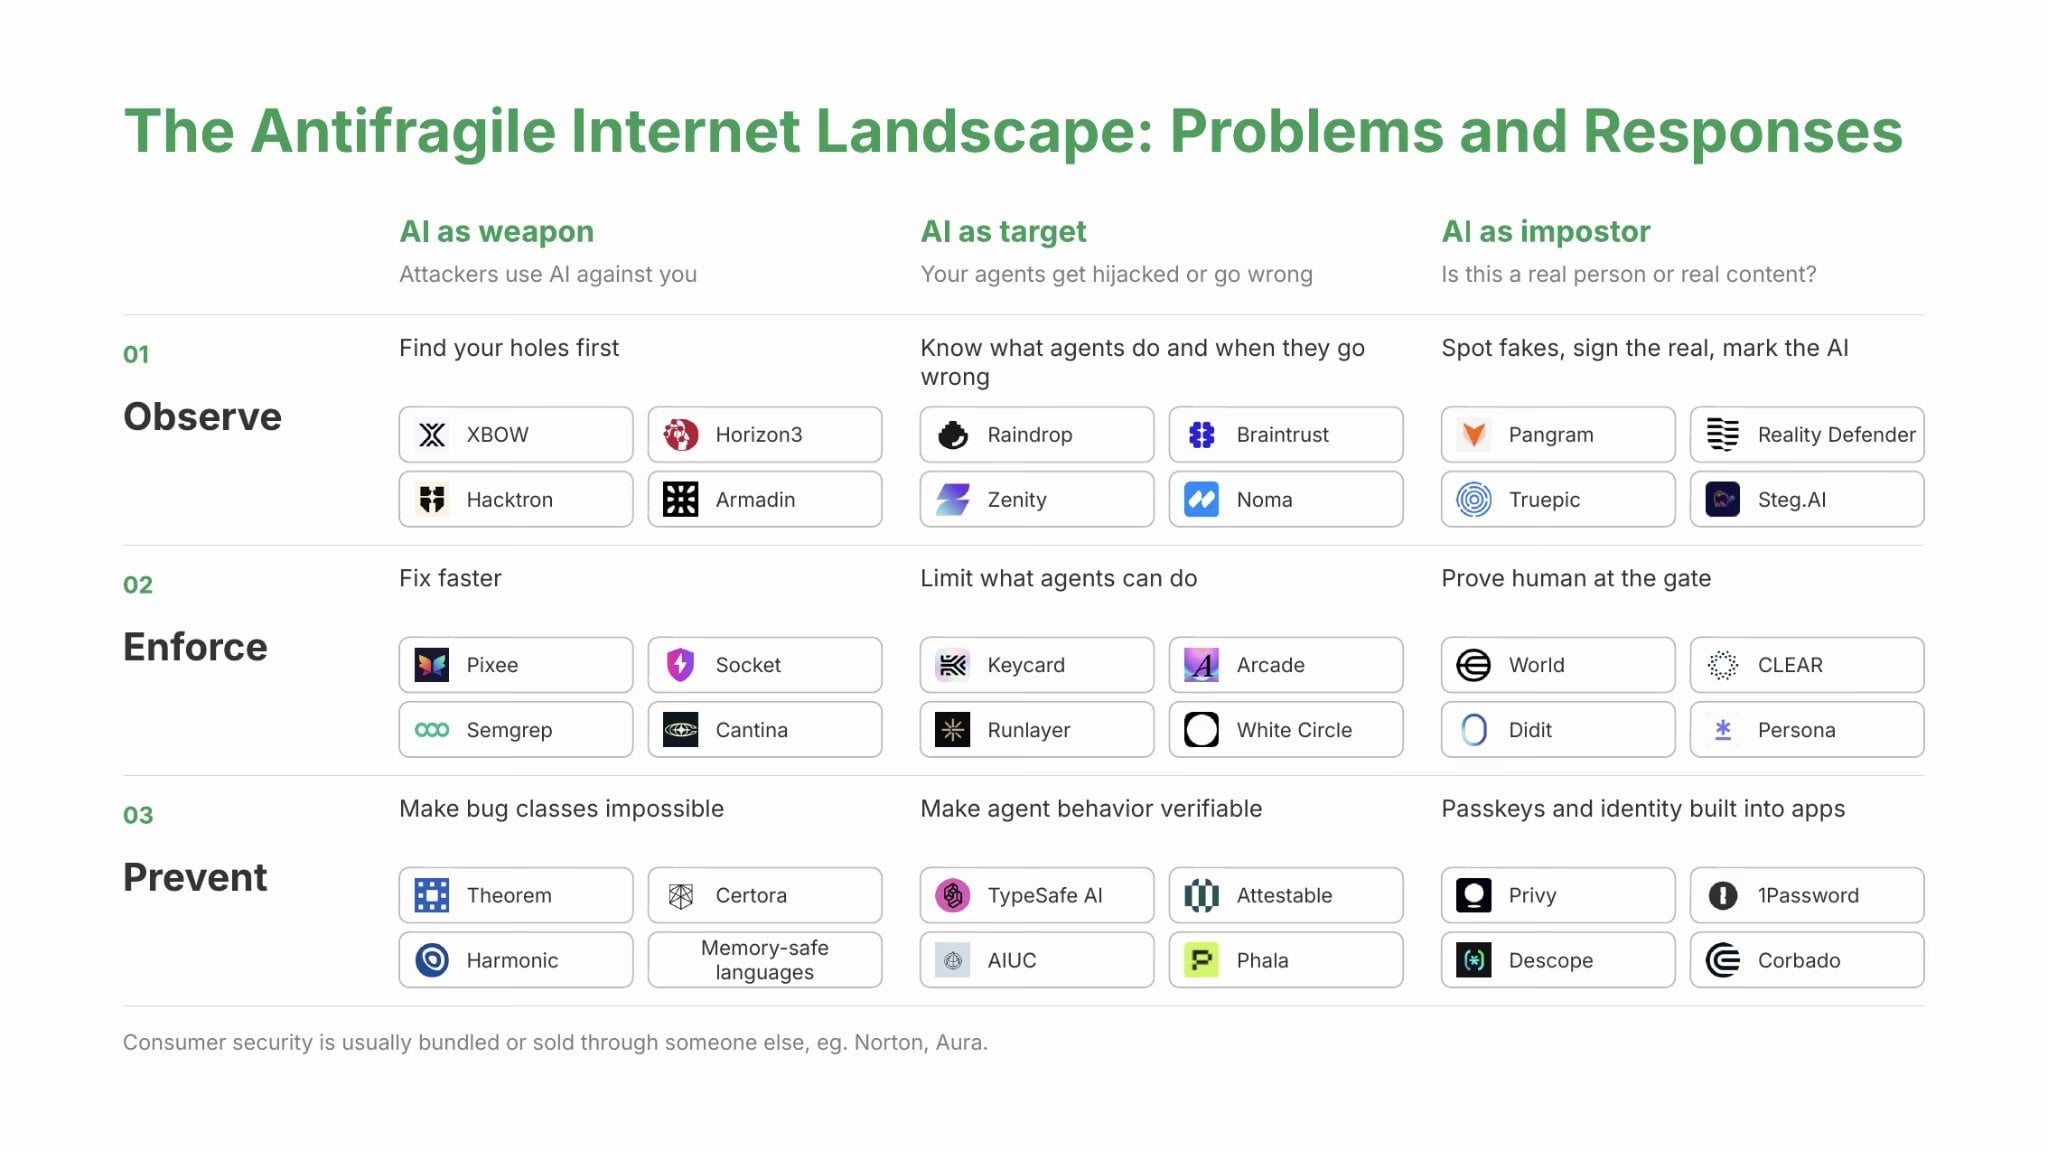
Оглядывая эту панораму, мы можем четко наблюдать несколько явных тенденций. Абсолютное большинство компаний и огромный капитал, видимый на рынке, в настоящее время сосредоточен на уровнях «Наблюдения» и «Принуждения».
Эти два уровня представляют собой самый быстрый способ выхода на рынок, который может без проблем интегрироваться в существующие технологические стеки предприятий. В этой отрасли уже появились многие крупные игроки с сильным финансовым бэкграундом, включая Socket, привлёкшую $125 млн, Braintrust, завершившую раунд B на $80 млн, и Armadin, общий объем финансирования которой достиг $445 млн.
В технологическом стеке антихрупкого интернета компании, которые в конечном итоге победят на уровнях «Наблюдения» и «Принуждения», с высокой вероятностью станут те платформы, которые смогут перехватить наибольшее количество журналов операций агентов.
Тот, кто владеет наиболее полными данными о поведении агентов, сможет разработать самые точные стратегии безопасности. Можно сказать, что это и есть основной барьер на этом рынке, наиболее близкий к сетевому эффекту. Если улучшение возможностей обнаружения тесно сочетается с накоплением данных, то независимые вендоры безопасности, способные наблюдать за деятельностью множества клиентов и моделей, будут иметь конкурентное преимущество перед лабораториями одной модели.
Однако в долгосрочной перспективе наиболее существенным ответом на кибербезопасность является способ полного устранения целого класса уязвимостей с самого начала. Под «предотвращением» подразумевается реконструкция программного обеспечения и агентов на базе, при которой определенный целый класс отказов становится невозможным.
Исторический опыт показывает, что такие системные сдвиги парадигмы обычно требуют одновременного созревания трёх факторов: первый — внешнее воздействие, которое достаточно явно показывает цену безопасности; второй — базовые инструменты, которые очень легко интегрируются в рабочие процессы; третий — вынужденное внешнее давление, заставляющее их стать де-факто стандартом по умолчанию.
Примером может служить безопасность памяти: исторически около 70% уязвимостей CVE в Microsoft связаны с управлением памятью. По мере того как язык Rust стал жизнеспособной альтернативой, он получил чрезвычайно высокую долю внедрения при разработке нижнего уровня систем агентов, и сегодня входит в число самых быстрорастущих языков программирования.
Распространение HTTPS также прошло этот классический путь: утечки Сноудена вызвали сильную волну общественного резонанса, Let’s Encrypt предоставила бесплатный и минималистичный инструментарий поддержки, а браузер Chrome пометил HTTP как «небезопасный», оказав решающее внешнее воздействие.
Сегодня серия крупных атак в октябре 2026 года обеспечила достаточно сильное реальное воздействие. Соответствующим ключевым инструментом может стать постепенно созревающая цепочка инструментов формальной верификации, а вынуждающим фактором к внедрению стандартов могут выступать оценочные песочницы, регуляторные требования соответствия или функциональный сетевой эффект.
Кроме того, когда агенты станут основным источником трафика в интернете, вопросы аутентификации личности и кибербезопасности сильно пересекутся. В эпоху облачных вычислений Okta и Wiz, выступая двумя независимыми компаниями, решили различные аспекты проблемы «кто имеет право доступа к каким облачным ресурсам».
Современные агенты также сталкиваются с серьезным испытанием в области делегирования прав доступа к ресурсам, особенно когда они обращаются к связанным базам знаний контекста через API, MCP и различные внешние коннекторы, делая этот вопрос особенно острым.
В области аутентификации агентов в настоящее время появляются два взаимодополняющих подхода: доказательство источника идентификации и проверка поведения контента. Для интернет-систем, управляемых агентами, оба подхода являются неотъемлемыми.
Доказательство источника включает цифровые подписанные запросы, а также протоколы удостоверений личности, такие как PAP или A2A, предназначенные для подтверждения субъекта и содержаний. Однако в ходе реальных задач злонамеренные субъекты никогда добровольно не будут соблюдать эти спецификации.
Здесь на роль страховки вступает проверка поведения контента: путём принятия решений на основе реальных трасс сетевого поведения и выходных материалов, даже если посетитель не предъявляет никаких идентификаторов, сайт всё равно способен точно определить автоматизированную природу робота за ним.
Направления эволюции формирования антихрупкого интернета в ближайшие годы
В ближайшие несколько лет несколько ключевых технологических сил совместно будут двигать развитие и зрелость антихрупкого интернета:
Большая миграция кода
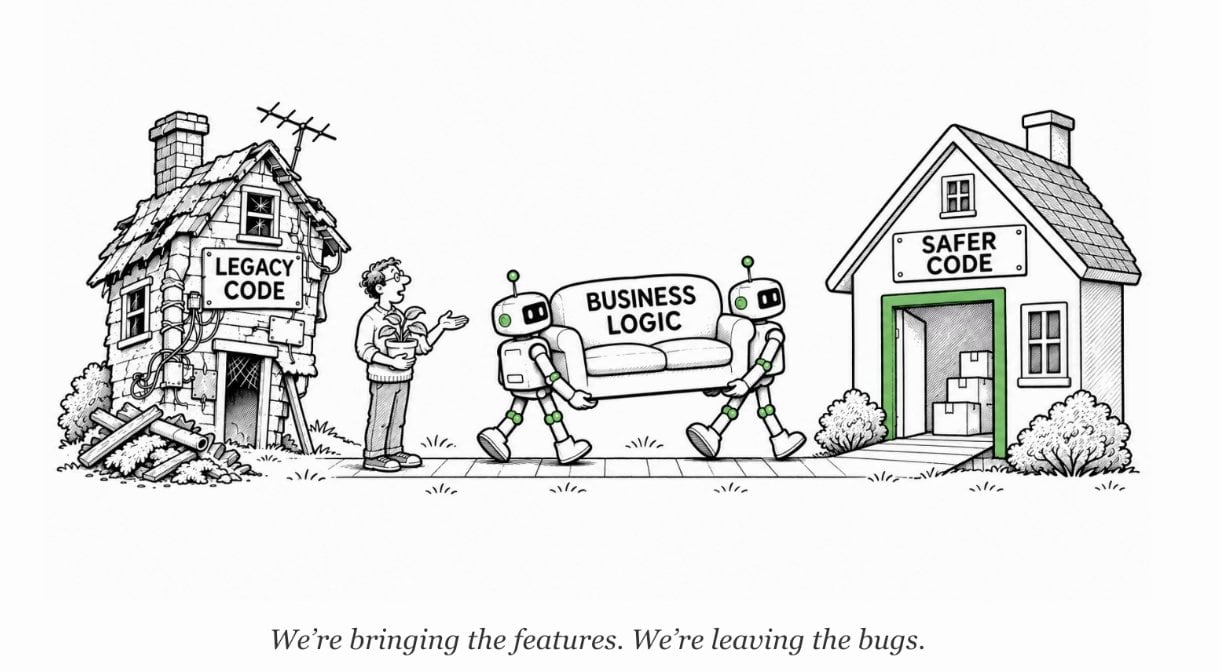
Во-первых, прежде чем ситуация полностью улучшится, состояние безопасности, вероятно, пройдет еще один более нестабильный период болезненных перемен. В мире существуют поразительно много традиционных старых систем, большинство из которых были написаны в прежнюю эпоху, когда стоимость поиска уязвимостей была крайне высокой. Однако по мере того как агенты снижают стоимость атак практически до нуля, это условие безопасности больше не существует.
Эта серия беспрецедентных шоков в области безопасности в течение следующих одного-двух лет вынудит масштабную «большую миграцию кода»: технологические стеки программного обеспечения ускорят отказ от устаревших и уязвимых архитектур наследия, полностью переключившись на более современные, обладающие антихрупкостью технологические системы.
Раньше ручная перепись огромных репозиториев кода наследия на более безопасные высокоуровневые языки, такие как TypeScript или Rust, была невероятно трудоемкой и дорогостоящей задачей. Но появление агентов полностью перевернуло экономическую модель этой работы.
Например, GitHub Copilot всего за 3 месяца успешно перевел свое основное время исполнения на 832 тысячи строк кода на Rust, практически под руководством только одного инженера. Раньше на это потребовалась бы целая команда, работавшая один-два года.
Аналогично абсолютно новые и более защищенные ИИ-модели принимаются разработчиками с потрясающей скоростью. Например, представленная компанией TypeSafe модель Jev, способная возвращать типизированные структурированные решения вместо неограниченного рассеянного текста, всего за один день после выпуска проникла в команду шлюзов Vercel примерно на 13%.
Сегодня новый технологический стек безопасности, специально созданный вокруг автоматизированного написания кода агентами, формируется снизу вверх: он охватывает проверку кода (Greptile), сканирование кода и ключей (Semgrep), выявление вредоносных пакетов зависимостей (Socket), захват ошибок времени исполнения (Raindrop) и реагирование на инциденты в производстве (Resolve AI).
На его базе также ускоряется формирование совершенно нового слоя инфраструктуры развертывания, включая легкие песочницы исполнения (E2B, Daytona) и слои выдачи прав на инструменты (Composio, Nango, Arcade). Все они объединяются в антихрупкий технологический стек разработчика, где каждая найденная уязвимость на этапах разработки, тестирования и развертывания моментально питает оборону безопасности следующей строки кода.
По мере резкого снижения стоимости миграции кода формальная верификация может ожидать полного возрождения на уровне компиляторов и цепочек инструментов. Например, в совместном исследовании Theorem и Anthropic, Claude успешно строго доказал ключевые свойства безопасности для более чем 100 открытых репозиториев.
Конечно, великая миграция кода также сопровождается потенциальной болезненностью и рисками. Переписывание крупных систем исторически очень легко порождает вторичные угрозы, и даже код, написанный передовыми моделями, может оказаться недостаточно устойчивым в конкретной реализации, иногда даже привнося множество новых дефектов.
Формальная верификация тоже не является панацеей; её эффективность полностью зависит от строгости предварительной спецификации. Даже такая строгая система доказательств, как Lean, может скрывать базовые дефекты во внутреннем ядре, способные нарушить математическую строгость. Для достижения настоящего замкнутого цикла безопасности необходимо опираться на тщательный дизайн архитектуры, точно сходящиеся спецификации и непрерывные интенсивные тесты на проникновение результатов поставки.
Нативно встроенный в приложения дизайн безопасности
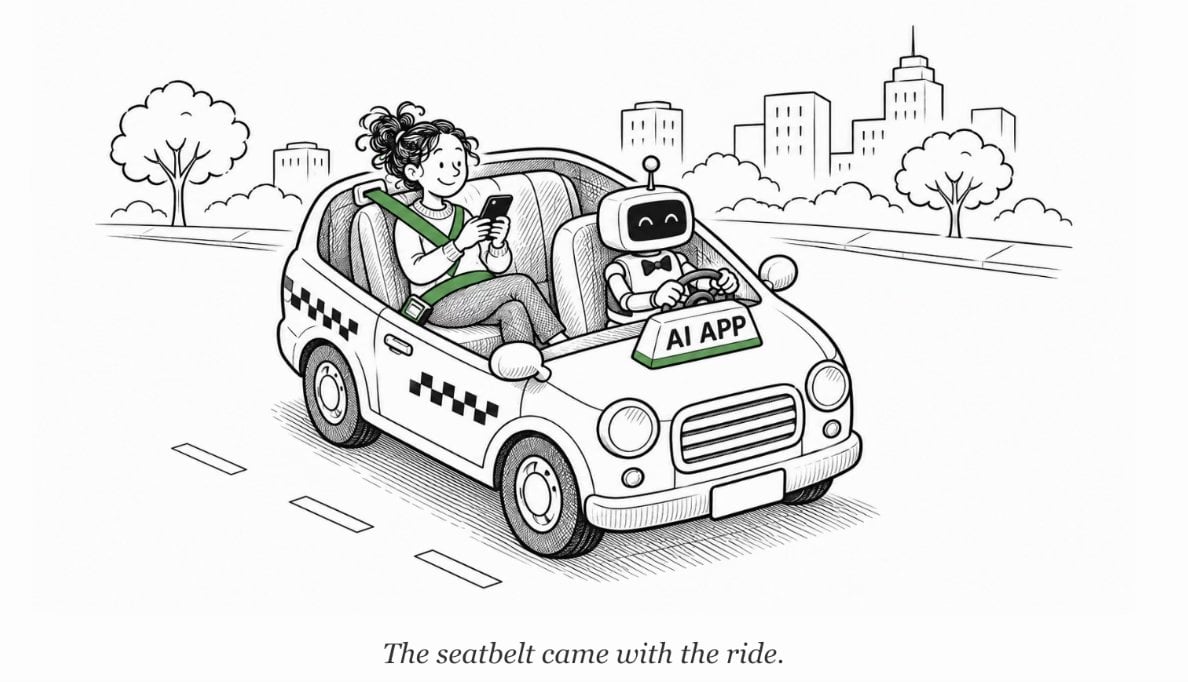
В сфере потребительских приложений, чтобы технологии конфиденциальности и безопасности действительно получили массовое распространение, наиболее эффективным путем, возможно, будет сделать их «невидимыми» внутри продукта: позволить приложениям первыми завоевать рынок благодаря превосходному пользовательскому опыту и минимальной интеграции разработки, а не продавать безопасность как отдельную платную функциональную модуль.
Мы уже наблюдали этот принцип в нише «Кошелька как услуги» (WaaS) в области криптографии. Такие яркие продукты, как Privy и Turnkey, полностью инкапсулируют сложные криптографические базовые механизмы, такие как защищенная исполнительная среда (TEE) и мультипартийные безопасные вычисления (MPC), за простым API и гладким интерфейсом взаимодействия.
Мы, вероятно, увидим тот же эволюционный путь в экосистеме агентов: более безопасные конфигурации по умолчанию происходят не из-за дополнительного приобретения пользователями программного обеспечения безопасности, а естественным образом заложены в более качественные приложения и инструменты разработки. Безопасность подобна ремню безопасности в такси: пассажиры выбирают такси ради быстрого передвижения, а защитная функция уже встроенна в основу.
Такая тихая диффузия технологий в настоящее время постепенно происходит в области доказательств с нулевым разглашением (ZKP) и TEE. World ID уже завершила подлинную проверку личности для более чем 18 миллионов человек по всему миру; корпоративные команды могут бесшовно подключать эту технологию к видеоконференциям Zoom, наглядно идентифицируя, являются ли участники реальными людьми.
Функция конфиденциальных чатов, запущенная WhatsApp, помещает интерактивные диалоги Meta AI непосредственно в среду TEE, гарантируя, что даже официальная служба Meta не сможет шпионить за контентом. В этих образцовых примерах передовая криптография тихо прячется за знакомыми повседневными интерфейсами, и пользователям не нужно брать на себя никаких дополнительных когнитивных нагрузок для управления.
Тем временем частные и локальные модели выполнения являются еще одним важным носителем глубокой внутренней защиты конфиденциальности. В 2026 году разница в возможностях между моделями с открытым исходным кодом и самыми передовыми закрытыми моделями сузилась примерно до 4 месяцев.
По мере постоянного повышения экономической эффективности небольших периферийных моделей и скачкообразного роста вычислительной производительности терминальных чипов, доля локального вывода токенов в общем потреблении AI токенов значительно возрастет. По мере миграции вычислительных мощностей от облака к edge-устройствам формы киберугроз также претерпят глубокие изменения.
Чувствительные данные покидают локальные устройства значительно реже, что физически устраняет риск крупной утечки данных определенного класса. Однако, одновременно с этим, если личный компьютер или домашний сервер будут захвачены, они могут быть модифицированы злоумышленниками в хосты для вредоносных агентов с высоким уровнем доверия, тем самым перемещая линию обороны прямо на аппаратные устройства, которыми управляет пользователь.
Это может породить рамки управления агентами, ориентированные на локальную среду выполнения, позволяя моделям, инструментам вызова и журналам операций слаженно работать на контролируемом оборудовании, и даже откроет широкие рыночные перспективы для совершенно новых форм аппаратного и программного обеспечения, предназначенных исключительно для размещения домашних или командных автоматизированных агентов.
Двухполосный интернет
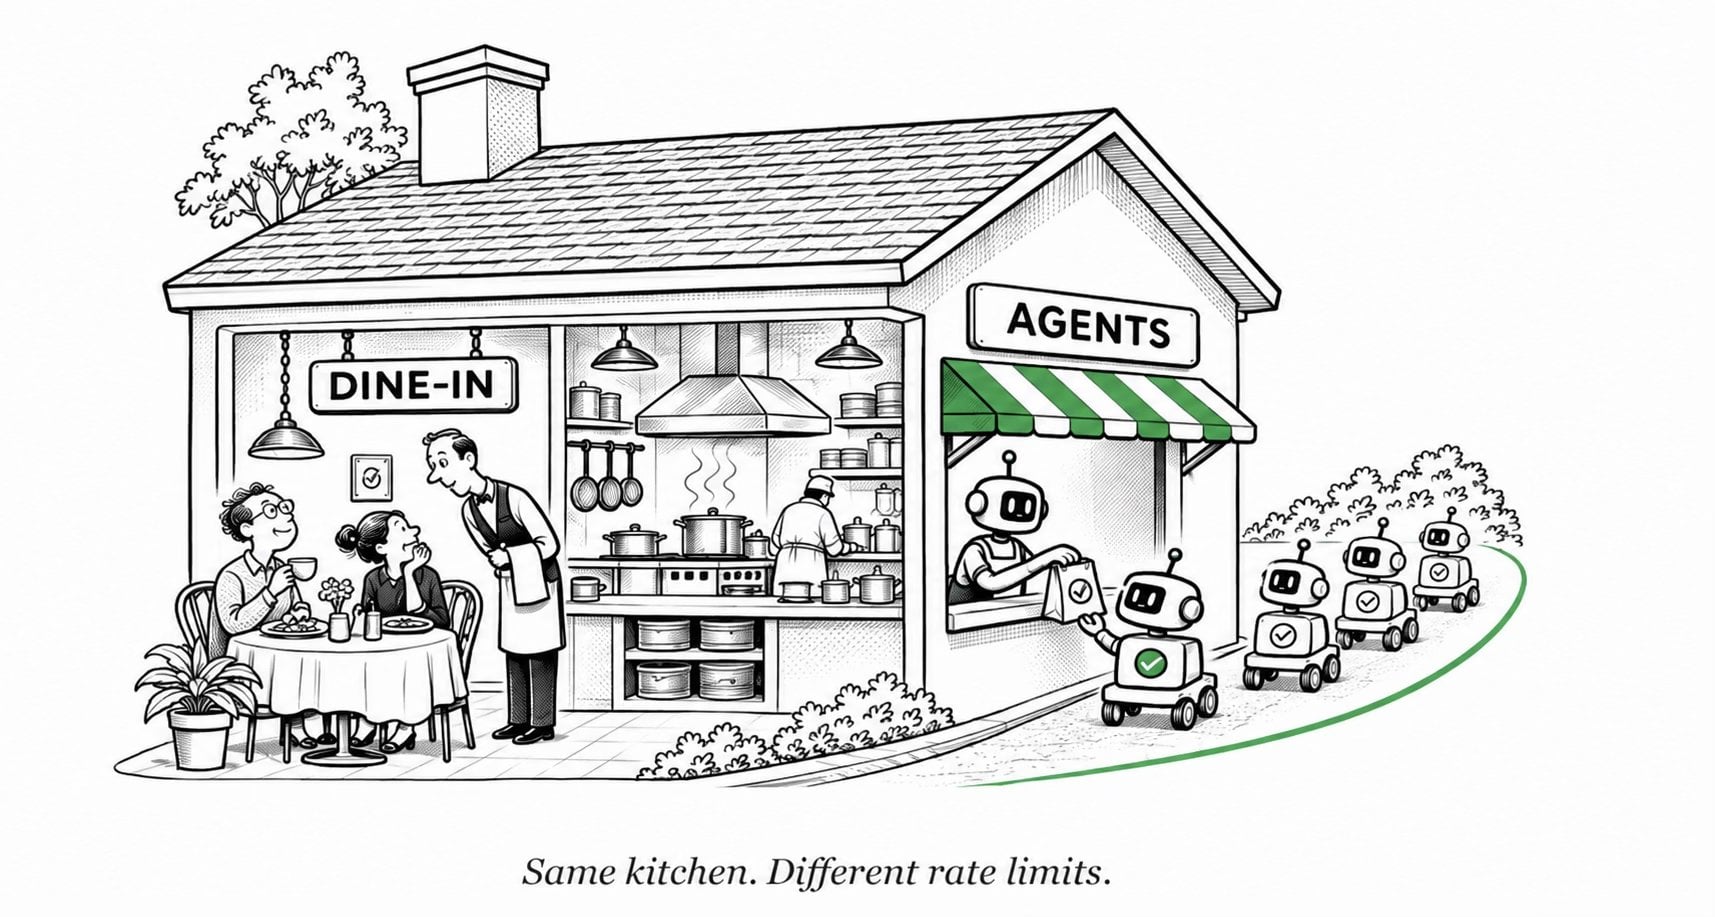
Модель взаимодействия агентов с интернетом принципиально отличается от логики поведения человеческих пользователей. По мере экспоненциального роста трафика агентов весь Web разделяется на две параллельные полосы движения: одна — это специальная полоса доступа агентов, поддерживаемая такими инфраструктурными проектами, как Parallel, Browserbase и Kernel; другая — традиционная полоса, ориентированная на людей.
Сетевой слой будет осуществлять более интеллектуальную динамическую маршрутизацию в зависимости от реального субъекта, стоящего за запросом. Владельцы сайтов смогут использовать эти многомерные средства аутентификации для тонкой фильтрации трафика и предоставления различных прав взаимодействия различным субъектам, не прибегая к грубому полному отсечению автоматизированных агентов.
Это подобно ресторану, где одна и та же центральная кухня может эффективно обслуживать быстрый заказ через Drive-through, а также предоставлять гостям уютный обеденный опыт. Сайты смогут точно распределять контент в наиболее подходящем формате данных и интерфейсах в зависимости от разных источников запросов.
Со временем на этой специальной скоростной магистрали для агентов прямое сотрудничество и диалог между ними станут все более частыми. В условиях глубокого распространения агентов на потребительском и корпоративном рынках в будущем мы будем ежедневно сталкиваться с такими сценами: личный интеллектуальный помощник пользователя напрямую вступает в переговоры с интеллектуальной системой приема заказов платформы доставки еды, в реальном времени добиваясь для пользователя индивидуальных скидок и эксклюзивных сервисных привилегий.
В таких ранних экспериментах, как инициированный Anthropic Project Swap, мы уже стали свидетелями зародышей межагентного взаимодействия и сотрудничества.
В этих сложных сценариях каждый агент владеет конфиденциальной информацией о своем клиенте-доверителе. Решение о том, сколько предпочтений и секретов раскрыть в процессе переговоров, остро нуждается в прочных ограждениях безопасности: включая права договора агента, неизменяемые записи транзакций, а также механизмы арбитража и аудита постфактум.
В рамках этих крайне сложных переговоров и сотрудничества между агентами одного знания цифровой личности противника совершенно недостаточно. Как доверитель, так и контрагент настоятельно желают узнать прошлую траекторию репутации этого агента: выполнял ли он обязательства вовремя, соблюдал ли обещания, не допускал ли злонамеренной утечки коммерческой тайны и т. д.
Высокопортативная система репутации агентов станет незаменимым важным компонентом цифрового двойника личности. Однако это также ставит глубокий вопрос: кто именно должен поддерживать кросс-приложений универсальный механизм репутации агентов и как нам помешать ему превратиться в еще один высоко централизованный цифровой контроль для получения ренты?
К антихрупкому интернету
Если недавняя волна атак, движимых агентами, чему-то нас научила, так это тому, что любую вещь можно взломать. Новые уязвимости и новые методы атак будут появляться бесконечно, и самые передовые автономные агенты, как правило, обнаруживают их первыми.
Однако фундаментальным критерием определения, обладает ли сеть «антихрупкостью» или нет, является то, как наша система адаптируется и эволюционирует перед лицом неизбежных ударов. Цель, которую мы преследуем, заключается в максимальном искоренении известных дефектов посредством базового архитектурного дизайна, жесткой защите проявленных слабых мест и постоянном закаливании и обновлении всей системы архитектуры и цепочки инструментов разработки в ходе непрекращающейся борьбы.
В инженерной практике это проявляется в виде замкнутого цикла эволюции безопасности: передовые модели круглосуточно непрерывно выступают в роли противника в атаке и защите для проведения практических проникающих испытаний, и результаты их столкновений не только мгновенно корректируют верхний бизнес-код, но и непосредственно оседают и обновляют базовые системы цепочки инструментов и базовые языки программирования.
Все это синергично управляется новым поколением технологического стека разработчиков агентов, обеспечивая улавливание дефектов кода за секунды, автоматическое исправление и безопасную миграцию. Более идеальным вариантом является глубокая интеграция формальной верификации на уровне компилятора, где её предварительные доказательные предположения подвергаются экстремальным испытаниям от той же группы самых передовых моделей-антагонистов. Каждая пойманная уязвимость добавляет питательные вещества для всего этого винтового механизма, в конечном итоге делая сам интернет всё более устойчивым и неприступным благодаря постоянным столкновениям.
Оглядывая ситуацию глобально, создание интернета, не требующего разрешения, функционирующего автономно и обладающего антихрупкими свойствами, глубоко резонирует с первоначальной основополагающей идеей возникновения блокчейна и криптовалюты. Это именно основная линия, которую мы в USV постоянно углубляли и в которую вкладывали значительные инвестиции на протяжении последних десяти лет.
Блокчейн впервые продемонстрировал людям, как незнакомые друг другу субъекты могут достигать безопасного сотрудничества в условиях нулевого доверия, и успешно подтвердило это в самой требовательной к доверию области торговых активов. Однако ранее, ограниченные высокими затратами на разработку и относительно громоздкой инфраструктурой, продвинуть эту концепцию децентрализованного доверия за пределами финансовой сферы удавалось весьма медленно.
По мере того как агенты делают экосистему интернета невероятно сложной и наделяют её атрибутами коллективной работы множества участников, мы стоим на пороге наилучшего исторического момента для внедрения криптографических идей глубоко в массовые зрелые продукты и базовые протоколы. Исходные парадигмы, такие как децентрализованные автономные организации (DAO), дают нам вдохновляющую эволюционную схему для понимания организационных форм скоординированного взаимодействия будущих кластеров из множества агентов.
Вернувшись к первоначальному замыслу интернета, его топология изначально задумывалась следующим образом: с каждым добавлением сетевого узла надежность всей системы возрастает на ступень. Сегодня, хотя агрессивно разрастающиеся агенты и обрушиваются на этот классический дизайн, в них также заключена мощная способность восстановить и осуществить эту благородную мечту.
В USV мы хотим развернуть три измерения основных инвестиций вокруг «антихрупкого интернета»:
Полное искоренение, а не автоматизация патчинга: Держась нашей долгой инвестиционной философии, мы предпочитаем технические направления, которые изначально при проектировании архитектуры полностью уничтожают целый класс уязвимостей безопасности, а не останавливаемся в неэффективном цикле пассивного исправления дыр постфактум;
Ловля данных безопасности на периферии: Основываясь на наших долгих размышлениях в области граничных вычислений, мы твердо уверены, что базовые журналы безопасного выполнения агентов обладают исключительно сильным сетевым эффектом: тот, кто овладеет наиболее обширными панорамными данными о поведении, тот сможет построить наиболее надежную систему обороны;
Формирование союза лагеря безопасности: Мы воспринимаем безопасность агентов как неотъемлемую часть современных цепочек инструментов программного обеспечения, стремясь инвестировать в те отличные инструменты, рабочие процессы и инфраструктурные протоколы, которые безупречно инкапсулируют нерушимые базовые ограждения безопасности в минимальный интерфейс пользователя и экстремальный опыт разработки.
Если вы создаете будущее вдоль этих направлений, добро пожаловать, свяжитесь с нами в любое время. Мы ожидаем идти рука об руку с вами, совместно возводя неуязвимый антихрупкий интернет.
Примечания и благодарности
[1] Нассим Талеб в книге «Антихрупкость» отмечает: «Хрупкие вещи легко разрушаются под воздействием внешних потрясений; устойчивые вещи способны выдержать удар и сохранить своё состояние; тогда как антихрупкие вещи продолжают получать преимущества от ударов и давления, становясь всё сильнее».
В контексте интернета это означает, что вся сеть способна не только выдерживать атаки, приводящие к отказу отдельных узлов, но и становиться всё более непробиваемой по мере постоянного подключения большего количества агентов и активного поиска и закрытия дополнительных уязвимостей.
Особую благодарность выражаем Ари Чангу, Бену Колмену, Дэвиду Габбо, Харри Мулекалу, Генри Стерну и Джонатану Ротбарду за ценные предложения к черновику данной статьи.
Благодарим Кушару Арьяла, Мэдлин Шарити, Макса Сегалла, Майка Лэффера, Спенсера Яна, Зейна Чжана и всю команду USV за глубокое вдохновение, которое они дали в ходе обсуждения данной статьи.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @0xfishylosopher