Из Binance украдено 6,3 млрд долларов: скоординированная атака с маскировкой в течение четырех месяцев, фейковыми вакансиями и использованием внутренних ИИ-инструментов
Автор: Исследовательская команда A Fox in Web3
Перевод: TechFlow
Введение TechFlow: 29 октября 2026 года мировая криптоиндустрия столкнулась с крупнейшим в истории инцидентом безопасности по сумме нанесенного ущерба. В течение нескольких часов хакеры вывезли из горячих кошельков Binance токены на сумму до $6,3 млрд. Этот беспрецедентный масштаб не только в несколько раз превышает предыдущий рекорд кражи на бирже Bybit, но и входит в число самых крупных киберграбежей в истории интернета по объему похищенных средств за одну атаку.
Однако, в отличие от прежних трагических сценариев, когда крупные централизованные биржи после атак скатывались к банковским паникам и месяцам реструктуризации, вся отрасль продемонстрировала беспрецедентную совместную устойчивость. От мгновенных оповещений блокчейн-детективов до экстренной заморозки почти $3 млрд стейблкоинов Tether и Circle за десятки минут и решительного обрыва каналов вывода средств топовыми DeFi-протоколами вроде Aave — глобальная скоординированная операция позволила перехватить более половины похищенного, не дав хакерам увести добычу.
Что еще важнее, Binance за несколько дней полностью покрыла 98% убытков за счет собственного фонда SAFU и резервов. Весь вторичный криптовалютный рынок не только избежал панической распродажи, но и относительно спокойно отработал удар. В этой статье мы подробно воспроизводим детали государственной кибератаки, включавшей фейковые собеседования, новое вредоносное ПО и злоупотребление правами доступа во внутренних AI-инструментах, предоставляя отрасли редкий и реалистичный анализ инфраструктуры безопасности и глубины защиты.
В прошлый четверг, 29 октября, северокорейские хакеры похитили активы Binance, крупнейшей в мире криптовалютной биржи, примерно на $6,3 млрд. Это установило новый рекорд по размеру кражи в истории криптоиндустрии, а сумма ущерба ровно в четыре раза превысила сумму взлома на Bybit в феврале этого года.
Атака представляла собой тщательно спланированную операцию проникновения, длившуюся четыре месяца. Злоумышленники использовали поддельные установочные пакеты, тщательно подготовленные фейковые интервью при приеме на работу и внутренние AI-инструменты Binance, чтобы пробить систему защиты.
В течение нескольких часов после инцидента эмитенты стейблкоинов, такие как Tether и Circle, оперативно заморозили украденные активы на миллиарды долларов. Представители Binance официально заявили, что полностью компенсировали 98% потерянных средств за счет собственных резервов.
На данный момент пользователи платформы Binance не понесли никаких финансовых потерь, а вторичный рынок криптовалют практически не ощутил негативного воздействия. Это наглядно демонстрирует, что зрелость и способность криптосообщества противостоять серьезным «черным лебедям» стали несравнимо выше, чем раньше.
Это крупномасштабное проникновение на Binance с целью хищения активов на сумму свыше $60 млрд, произошедшее на прошлой неделе, стало не только крупнейшим кражом в истории криптоиндустрии, но и с высокой долей вероятности самым крупным интернет-грабежом по сумме ущерба в одной атаке за всю историю Интернета. Это историческое событие, которое непременно войдет в учебники истории, несмотря на свою крайне драматичную природу.
Однако вызывает уважение тот факт, что многие ключевые игроки отрасли, включая Circle и Tether, быстро отреагировали на инцидент и решили заморозить огромные объемы украденных USDC и USDT. Кроме того, Binance в кратчайшие сроки выплатила полную компенсацию за все утраченные активы, а вторичный рынок практически без потрясений усвоил этот удар.
С разных точек зрения эта ситуация ярко отражает как самые худшие аспекты криптомира, так и его наиболее выдающиеся черты, что и является причиной, побудившей меня написать глубокий постмортем именно на этой неделе.
Кража $6,3 млрд на Binance: самое крупное в истории хакерское ограбление в криптоиндустрии
В прошлый четверг, 29 октября, десятки миллиардов криптовалютных активов начали внезапно стекать с горячих кошельков (Hot Wallets) Binance. Горячие кошельки обычно постоянно подключены к Интернету и служат основным оборотным каналом для централизованных бирж для немедленной обработки ежедневных запросов пользователей на вывод средств.
В течение нескольких минут после начала аномальной активности аналитики по блокчейн-безопасности в социальной сети X обнаружили подозрительные потоки средств. Менее чем через час сообщество уже наверняка поняло, что Binance подвергается масштабной кибератаке. Один из первых публично подтвердил эту информацию основатель Binance Чжан Цзюнь (CZ).
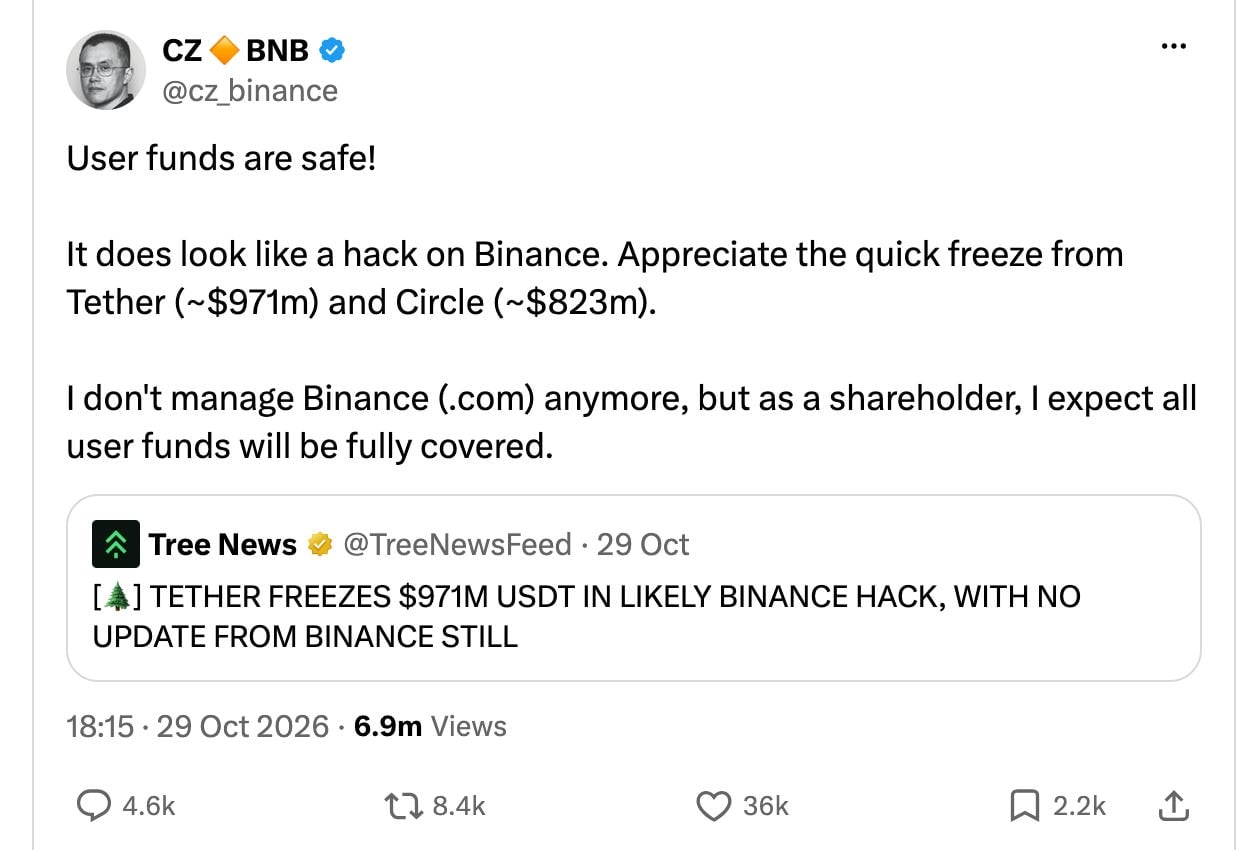
Рис.: CZ первым в соцсетях публично подтвердил кибератаку на Binance
Согласно официальным данным Binance о потерях, общая стоимость похищенных активов составила около $6,34 млрд, затронув токены биткоина, эфира, Solana, Ripple и других основных публичных блокчейнов.
Если оценивать в долларах США, эта цифра бесспорно установила новый рекорд единовременной кражи в истории криптовалют, примерно в четыре раза превысив прошлогодний рекорд взлома на бирже Bybit в феврале 2025 года ($1,4 млрд).
Известная платформа анализа цепочечных данных Arkham оперативно собрала контролируемые хакерами адреса в одно тело (entity tag). Данные показывают, что в день атаки более $5,7 млрд покоилось на 55 основных адресах злоумышленников. По мере того как хакеры начали активно переводить и дробить средства в блокчейне, эта сумма быстро рассредоточилась по более чем 10 тысячам производных адресов.
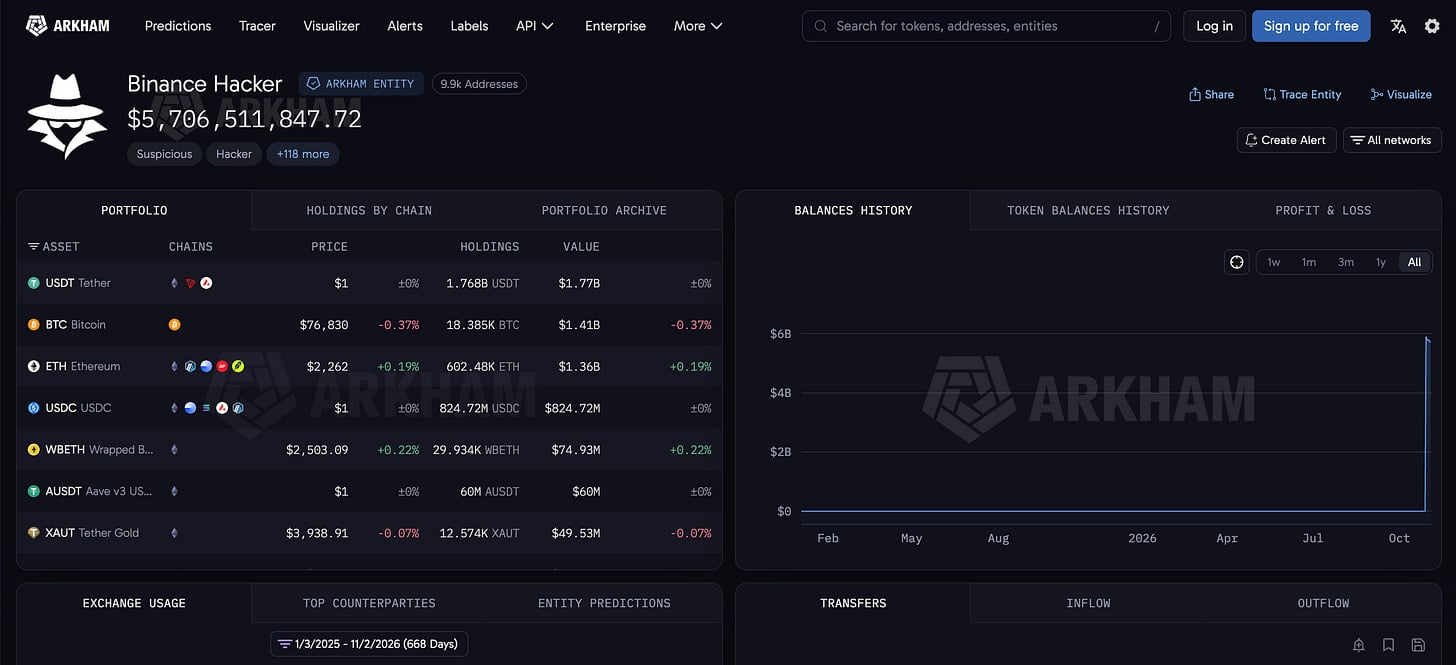
Рис.: Страница отслеживания Arkham показывает агрегированные связанные с хакерами адреса и распределение активов
Во вторник этого месяца Binance официально опубликовала предварительный отчет о расследовании, подробно раскрывший ход всей операции проникновения. В начале отчета биржа принесла искренние извинения: «Серьезные подобные инциденты не должны происходить. Приносим самые глубокие извинения за волнение, хаос и неопределенность, которые этот инцидент вызвал у наших пользователей, партнеров и всей отрасли».
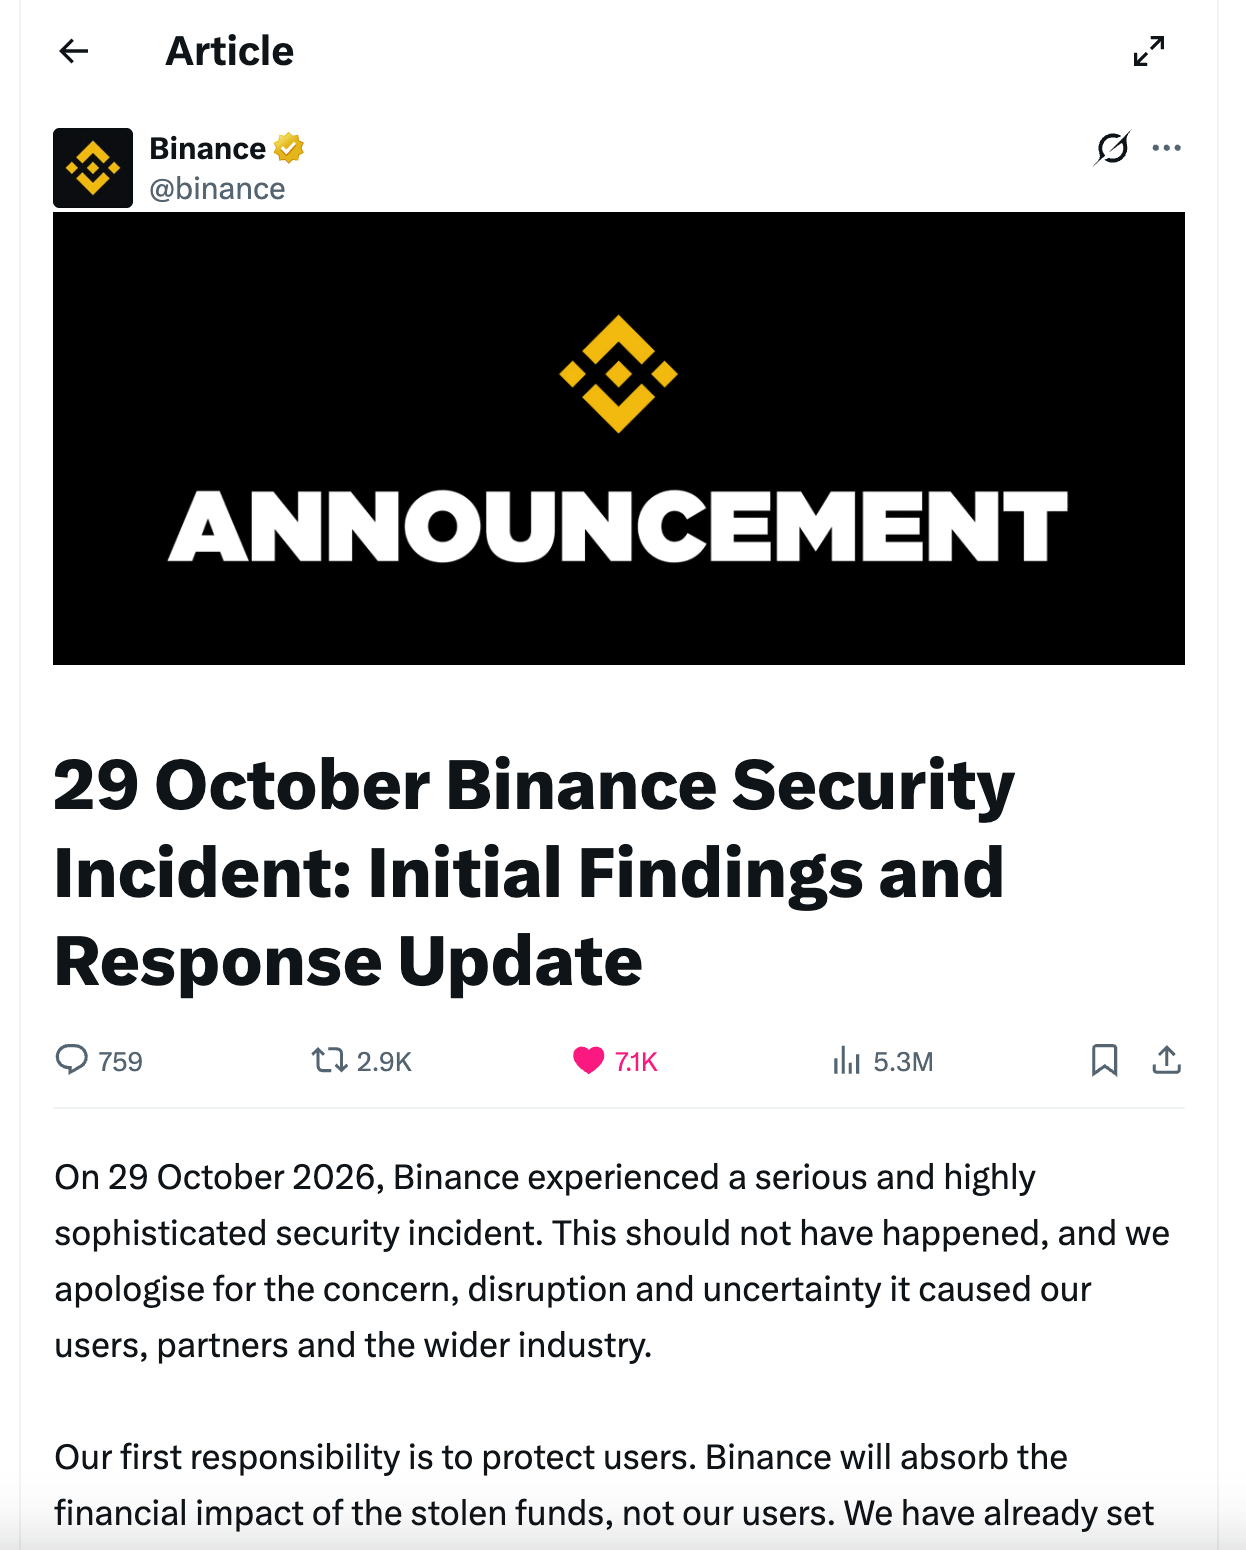
Рис.: Официальный предварительный отчет Binance и заявление с извинениями
Разбор метода: четырехмесячное наблюдение, поддельные интервью и повышение прав через AI
Это была крайне тщательная и технически сложная целевая кибератака государственного уровня. Никакой внешний хакер не мог напрямую украсть приватные ключи Binance; вместо этого злоумышленники потратили целых четыре месяца, шаг за шагом проникая во внутреннюю сеть биржи, пока не смогли манипулировать внутренней системой подписания транзакций Binance.
Binance официально квалифицировала эту атаку как «высококомплексную многоэтапную скоординированную операцию проникновения» и систематизировала четыре ключевых этапа, на которых злоумышленникам удалось достичь цели:
Этап 1 (июнь): Ключевой инженер, отвечающий за кошелек Binance, при поиске популярного AI-инструмента для программирования случайно скачал поддельный установочный пакет. Хотя команда безопасности Binance быстро обнаружила аномалию и немедленно заменила рабочую ноутбук инженера на новую, злоумышленники использовали этот инцидент для успешной идентификации ключевой роли инженера в команде кошельков.
Этап 2 (сентябрь): Группировка хакеров на законном сайте по трудоустройству маскировалась под директора одного из Web3-проектов, самостоятельно нашла и связалась со вторым инженером Binance. После прохождения видеоинтервью с фальшивым представителем HR и последующего второго углубленного технического видеоинтервью с ложным генеральным директором (CEO), этому инженеру предложили скачать на рабочий компьютер так называемое «тестовое задание по программированию». Тестовый код содержал совершенно новую вредоносную программу-троян, ранее никогда не встречавшуюся в реальных атаках, которая успешно обошла все системы обнаружения угроз на конечных точках, развернутые в Binance.
Этап 3 (20 октября): Атакующие использовали зараженный ноутбук в качестве плацдарма и искусно воспользовались внутренней AI-инструментом коллаборации, развернутом внутри Binance, для успешного горизонтального проникновения и перехвата управления рабочими станциями двух других ключевых инженеров. В ходе этого процесса злоумышленники нашли и похитили высокоразрешительный токен доступа (Permission Token), дающий им привилегию свободно запускать и развертывать программное обеспечение в среде системы Binance.
Этап 4 (29 октября): Хакеры, используя эти высокоуровневые привилегированные учетные данные, беспрепятственно добрались до внутреннего узла сервиса подписания (Signing Service), отвечающего за подпись выводов средств с биржи Binance, и начали открыто подделывать и подписывать незаконные команды вывода средств с горячих кошельков.
Использование фейковых вакансий и тестовых заданий для внедрения вредоносного кода — это проверенный классический метод работы северокорейских группировок хакеров. Представители Binance сообщили, что только за текущий год их служба безопасности успешно заблокировала 57 целевых атак, предположительно исходящих от корейских хакеров, причем подавляющее большинство из них использовало методы, идентичные описанным в данном случае. Успех этой конкретной атаки стал возможен лишь благодаря достаточно длительному скрытому наблюдению и постоянному зондированию системы хакерами, что в итоге позволило выявить слабое место защитных механизмов.
Фактические действия по хищению активов начались 29 октября в 20:05 по UTC. Пять горячих адресов Binance внезапно начали массовый перевод 233 млн монет XRP на адреса злоумышленников, сразу за этим последовала быстрая расчистка крупных сумм Solana, Optimism и 18 270 биткоинов.
В сети Ethereum злоумышленники даже умело воспользовались новой особенностью протокола «EIP-7702», недавно введенной при обновлении Ethereum годом ранее. Данная функция позволяет обычному внешнему аккаунту Ethereum (EOA) напрямую передавать контроль над выполнением операций конкретному смарт-контракту. Атакующие через взломанный внутренний сервис подписания Binance напрямую оформили полномочия полного контроля на свой собственный размещенный вредоносный контракт, тем самым мгновенно захватив власть над центральными горячими кошельками Binance и быстро выведя оттуда средства.
Эта продуманная техника сделала для команды Binance чрезвычайно сложной любую попытку перехвата в блокчейне после инцидента. Даже если Binance срочно приостановила внутренние интерфейсы вывода средств по всей бирже, поскольку авторизация делегирования по EIP-7702 уже была навсегда записана в нижний уровень реестра блокчейна Ethereum, атакующие могли обойти любые внутренние системы Binance и напрямую вызывать свои смарт-контракты для дальнейшего перевода средств в публичной сети.
Кроме того, архитектура безопасности кошельков Binance повсеместно использует технологию многосторонних вычислений (Multi-Party Computation, MPC). В этой архитектуре приватные ключи кошелька разделяются на несколько секретных фрагментов, хранящихся на различных физических узлах, поэтому ни один отдельный человек или устройство не может самостоятельно обладать полным приватным ключом.
В обычное время это превосходная система защиты с высокой отказоустойчивостью; однако в условиях экстремальной ситуации внезапного цепного захвата это означает, что Binance не может быстро инициировать сетевую подпись для отмены делегирования прав по EIP-7702, используя какой-либо один приватный ключ. Технической команде Binance пришлось срочно разработать специальный сложный скрипт совместного реагирования, из-за чего последняя несанкционированная передача активов была окончательно заблокирована лишь спустя почти 4 часа после начала атаки.
Молниеносное контрнаступление нескольких сторон: эмитенты стейблкоинов и DeFi-протоколы совместно останавливают поток средств
Из почти $6,3 млрд похищенных активов около половины составляют различные стейблкоины, включая примерно $1,7 млрд USDT и $8,24 млрд USDC. В отличие от чисто нативных криптоактивов, таких как биткоин или эфир, эти стейблкоины выпускаются централизованными компаниями Tether и Circle и обладают технической возможностью по своей воле блокировать токены на заданных адресах на уровне смарт-контрактов. В ходе текущего кризиса скорость реакции этих двух эмиссионных гигантов оказалась исключительной.
Примерно через 40 минут после начала массовой утечки средств Tether официально оперативно определила основные адреса получения средств хакерами и впоследствии успешно заморозила большую часть украденных активов в USDT.
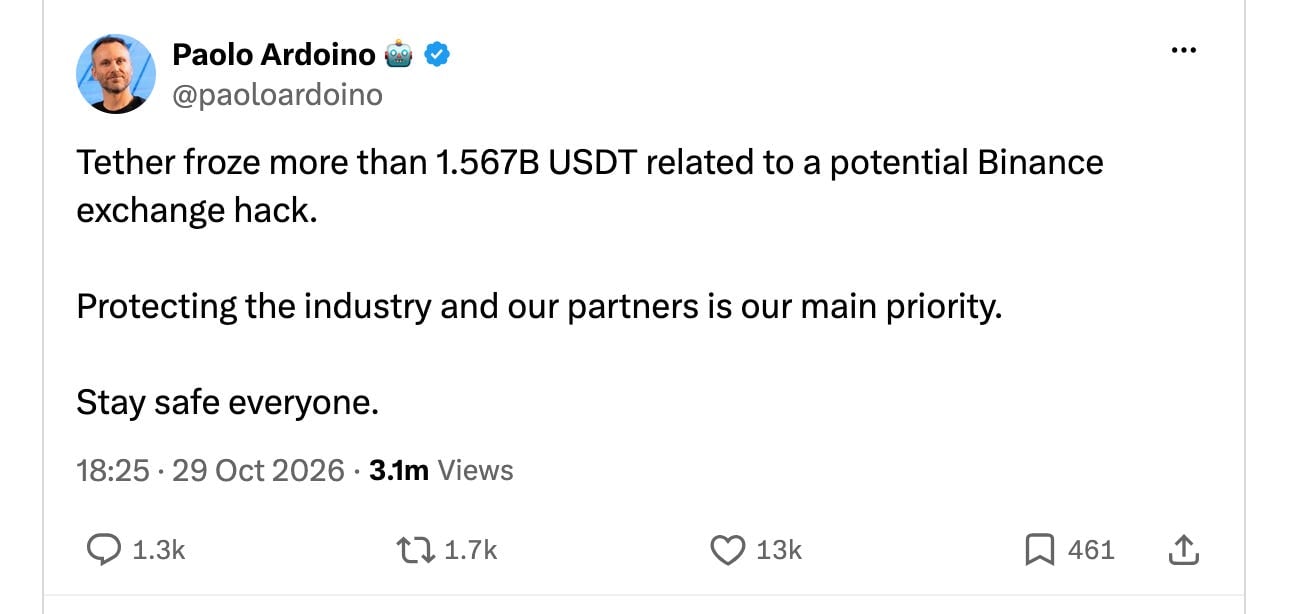
Рис.: Генеральный директор Tether Паоло Ардойно объявляет о замораживании USDT на адресах получателя хакеров
В то же время генеральный директор Circle Джереми Аллер публично объявил, что его команда «в тесном взаимодействии с правоохранительными органами» экстренно заморозила 823 млн USDC, причастных к делу.
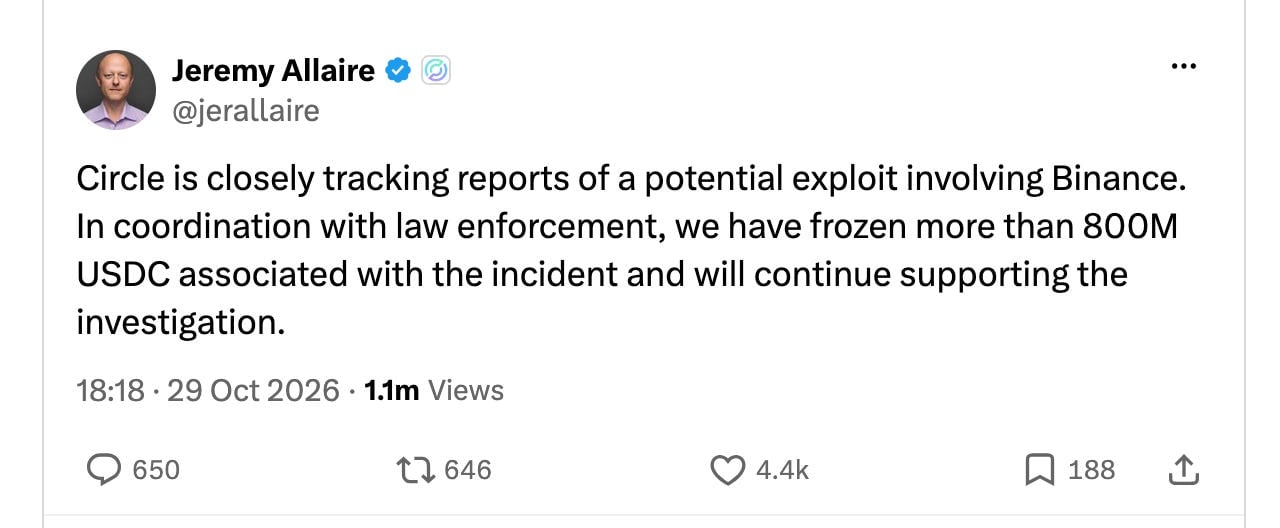
Рис.: Генеральный директор Circle Джереми Аллер объявляет о сотрудничестве с правоохранительными органами для замораживания 823 млн USDC
По сообщениям Binance, благодаря скоординированным действиям многих сторон в ходе молниеносного преследования, сейчас уже успешно заморожено или перехвачено на полпути почти $3 млрд украденных средств. Это означает, что реальная сумма денег, которой хакеры смогут в итоге завладеть и вывести, составит менее половины от их первоначальной общей суммы кражи.
Хитрые хакеры явно предвидели риск полного замораживания стейблкоинов и вели сумасшедшую гонку со временем в блокчейне, пытаясь мгновенно обменять стейблкоины на эфир (ETH) через Uniswap, поскольку на базовом уровне Ethereum нет никакой централизованной организации, способной наложить заморозку активов. Более того, хакеры даже депонировали около $60 млн USDT в ведущем децентрализованном кредитном протоколе Aave, пытаясь использовать их в качестве залога для заимствования чистого ETH.
Противодействуя попыткам хакеров легализовать средства через залог, сообщество и команда управления Aave оперативно приняли решение срочно заморозить свои основные рынки кредитования, остановив все новые операции по депозиту и займу, при этом обеспечив возможность для существующих добросовестных пользователей продолжать свободное снятие средств и возврат займов. Ведущий кредитный протокол на блокчейне Solana Kamino аналогично проявил осторожность и незамедлительно приостановил торговлю на своих связанных рынках.
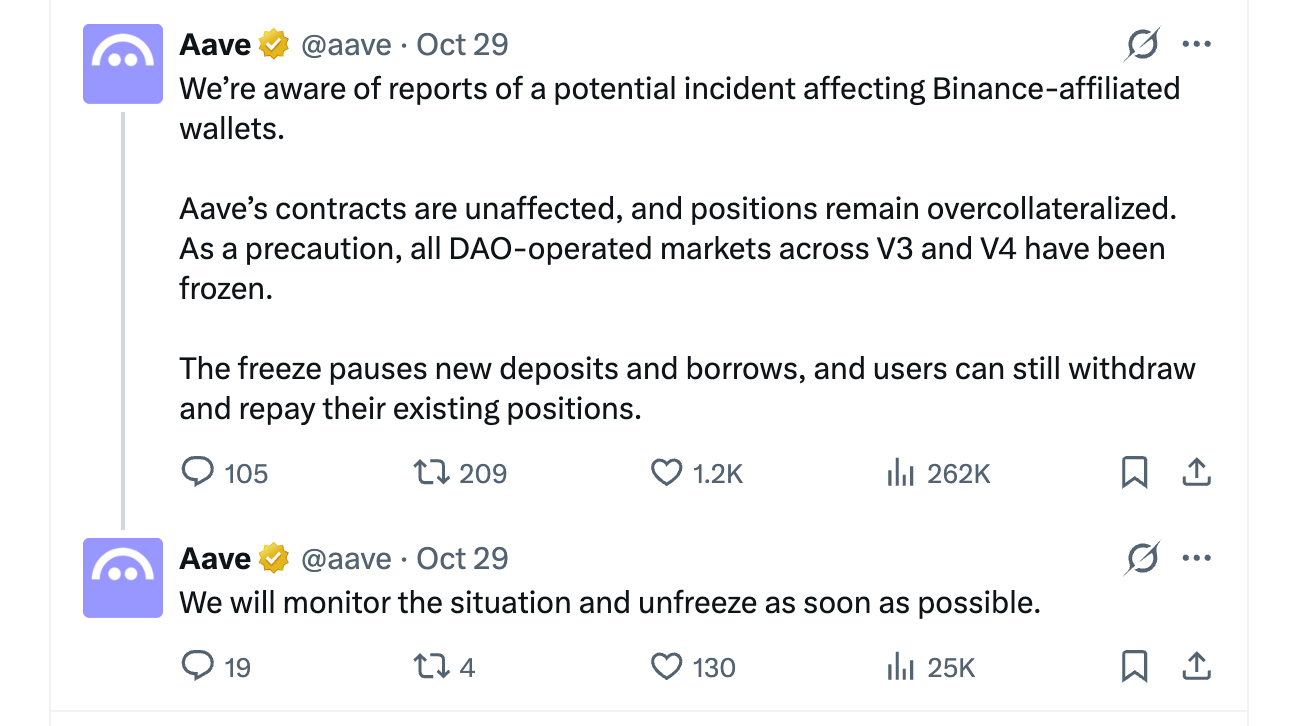
Рис.: Официальное заявление Aave о срочной приостановке основных рынков кредитования для блокировки залоговых заимствований хакеров
Централизованный контроль, предоставленный Tether и Circle для спасения десятков миллиардов долларов активов в критические моменты, в обычное время является именно той самой точкой, которую больше всего критикуют крипто-пуристы, поскольку это означает теоретическую потенциальную возможность заморозки активов любого обычного пользователя, владеющего USDT или USDC. Однако невозможно отрицать, что в этой захватывающей дух борьбе за перехват активов на этой неделе данное право централизованного вмешательства безусловно сыграло важнейшую позитивную роль в стабилизации рынка.
Раскрытие преступника: цепи легализации средств северокорейской государственной группировки хакеров
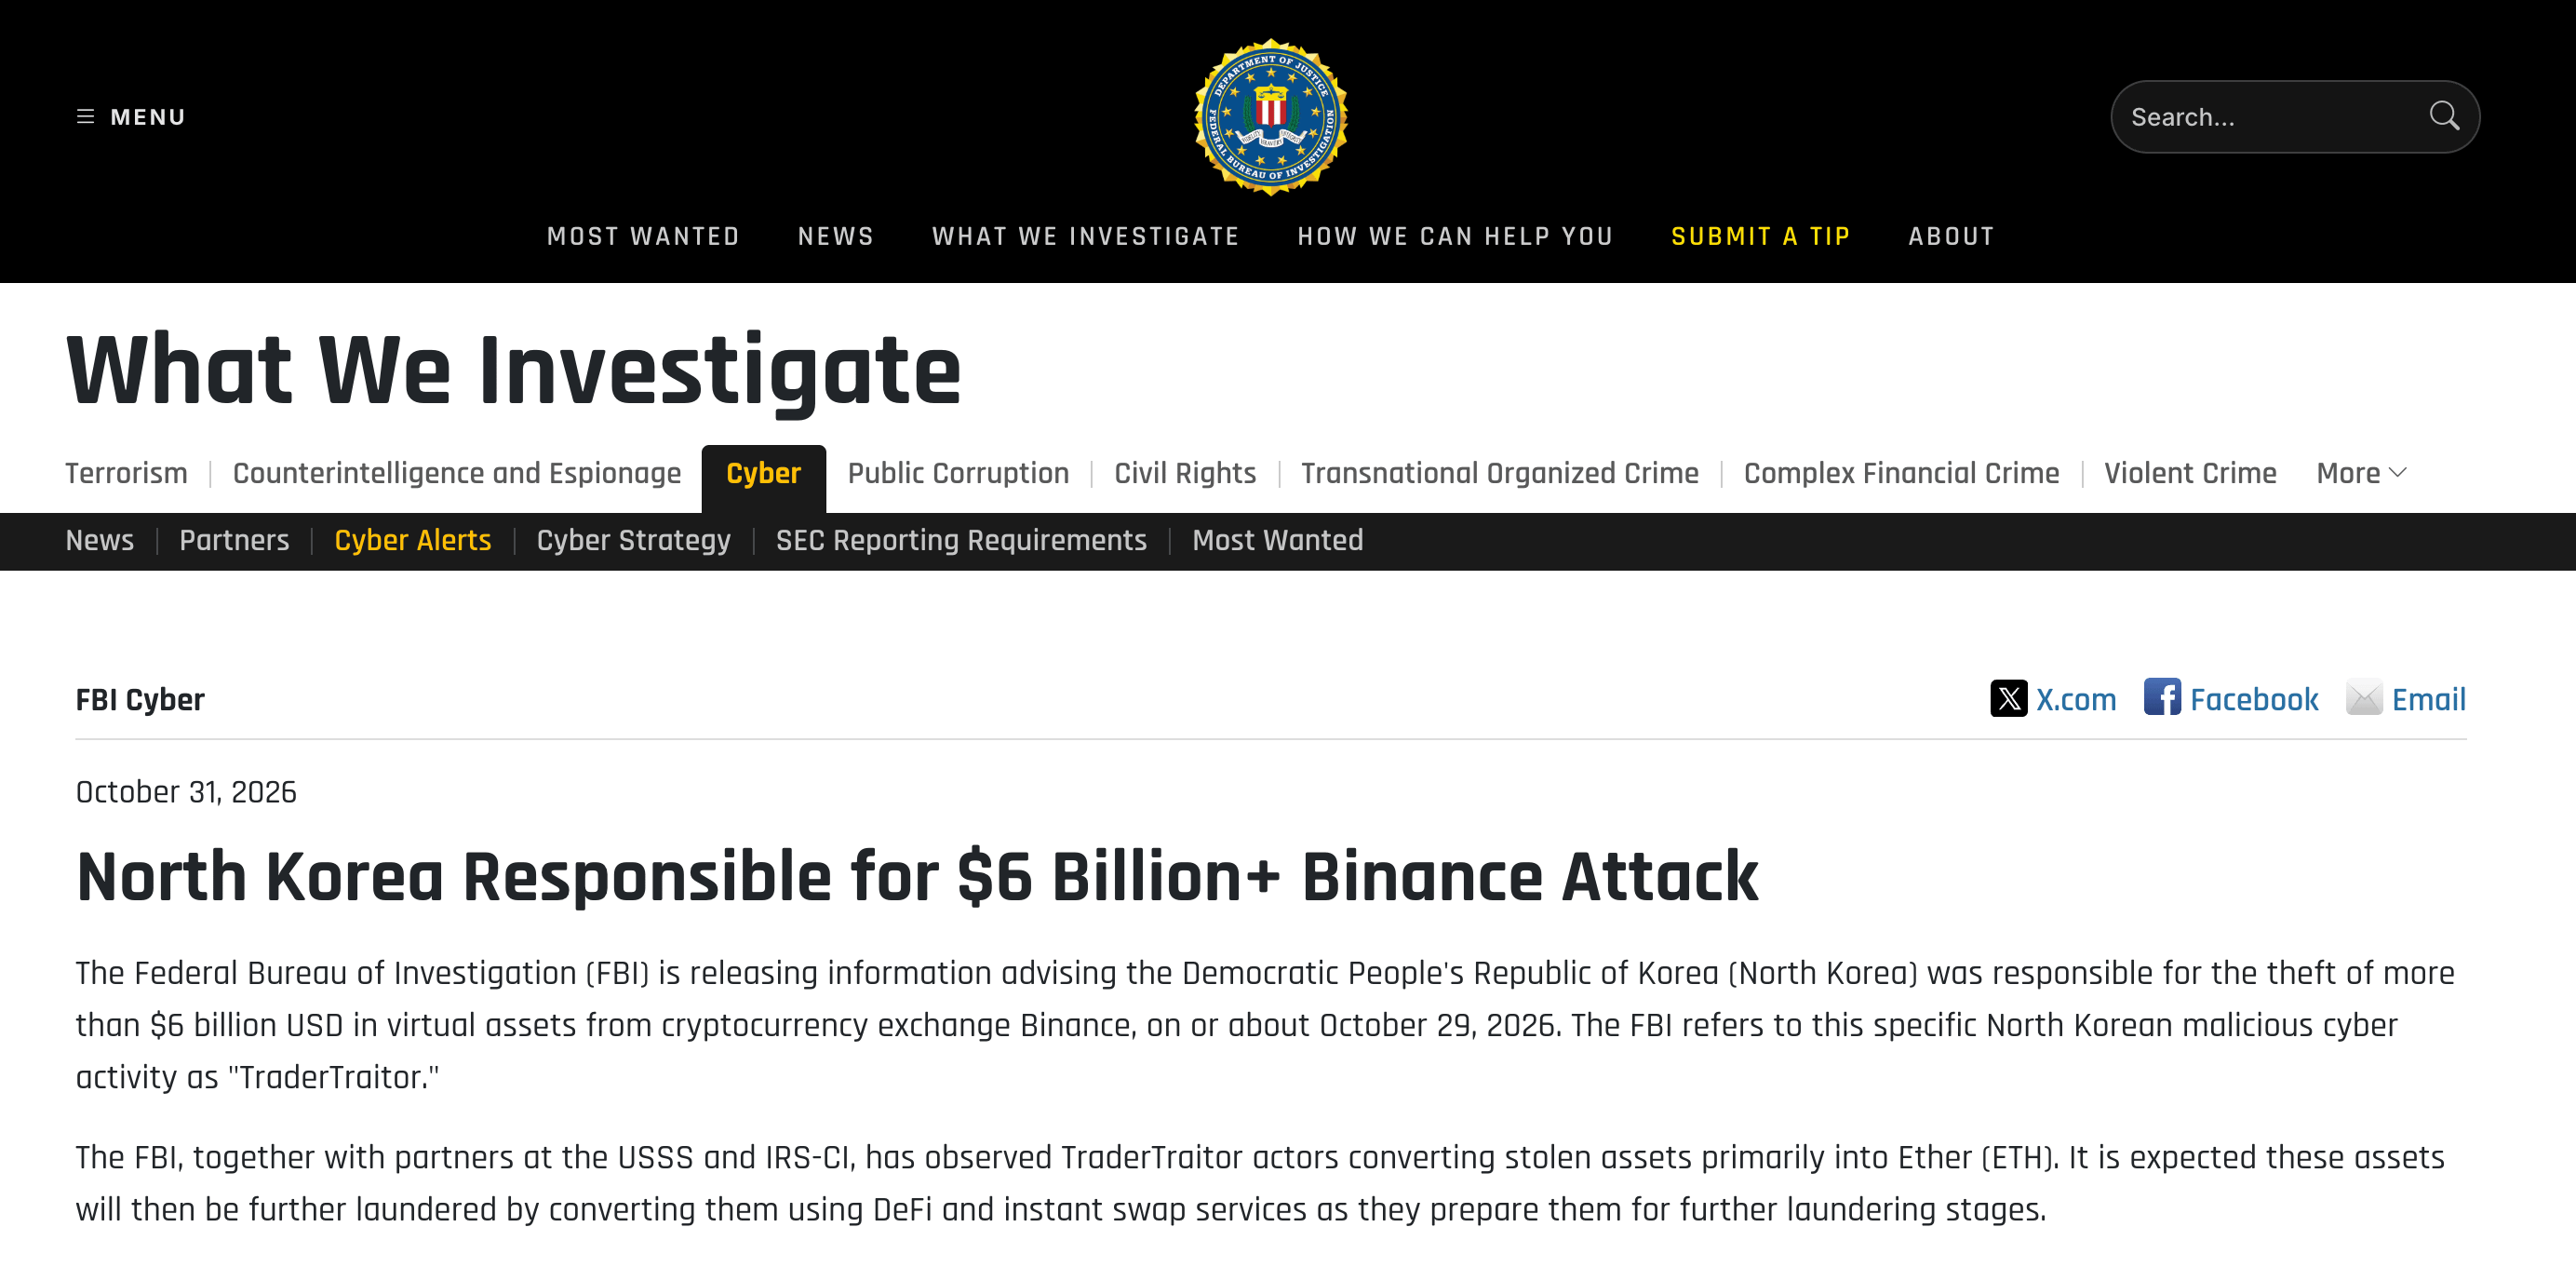
31 октября, ровно через два дня после начала атаки, Федеральное бюро расследований (FBI) США официально выпустило предупреждение о кибербезопасности, четко возложив ответственность за эту атаку на северокорейскую государственную группу хакеров, выполняющую операцию под кодовым названием «TraderTraitor». Именно эта хакерская группировка стоит за организацией масштабного ограбления на Bybit в размере $1,4 млрд в начале этого года, являясь также основным спецподразделением более известного северо-корейского хакерского штаба «Группы Лазаря (Lazarus Group)».
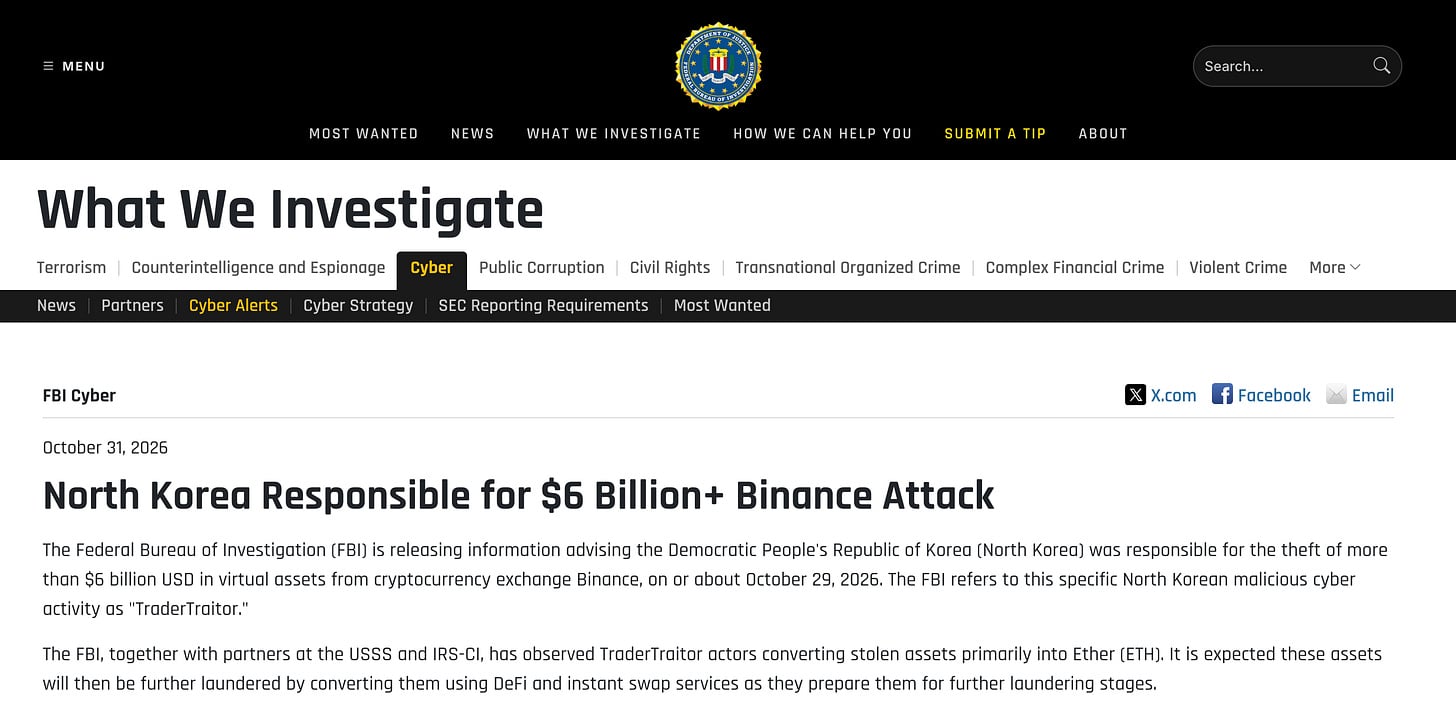
Рис.: Официальное предупреждение по кибербезопасности FBI подтверждает причастность северокорейской группировки хакеров
Фактически, задолго до официального заявления FBI, накануне публикации, ведущие институты анализа блокчейна TRM Labs и Chainalysis уже идентифицировали следы действий северокорейских хакеров с помощью детальных графов ончейн-поведения. Chainalysis даже точно отследило, что средства, легализованные после кражи на другой крупной бирже Bitget в сентябре в размере $388 млн, пересеклись и смешались в цепочках с потоком украденных средств на Binance в этом инциденте, что мощно подтвердило связь обоих жестоких громких дел между одной и той же группировкой.
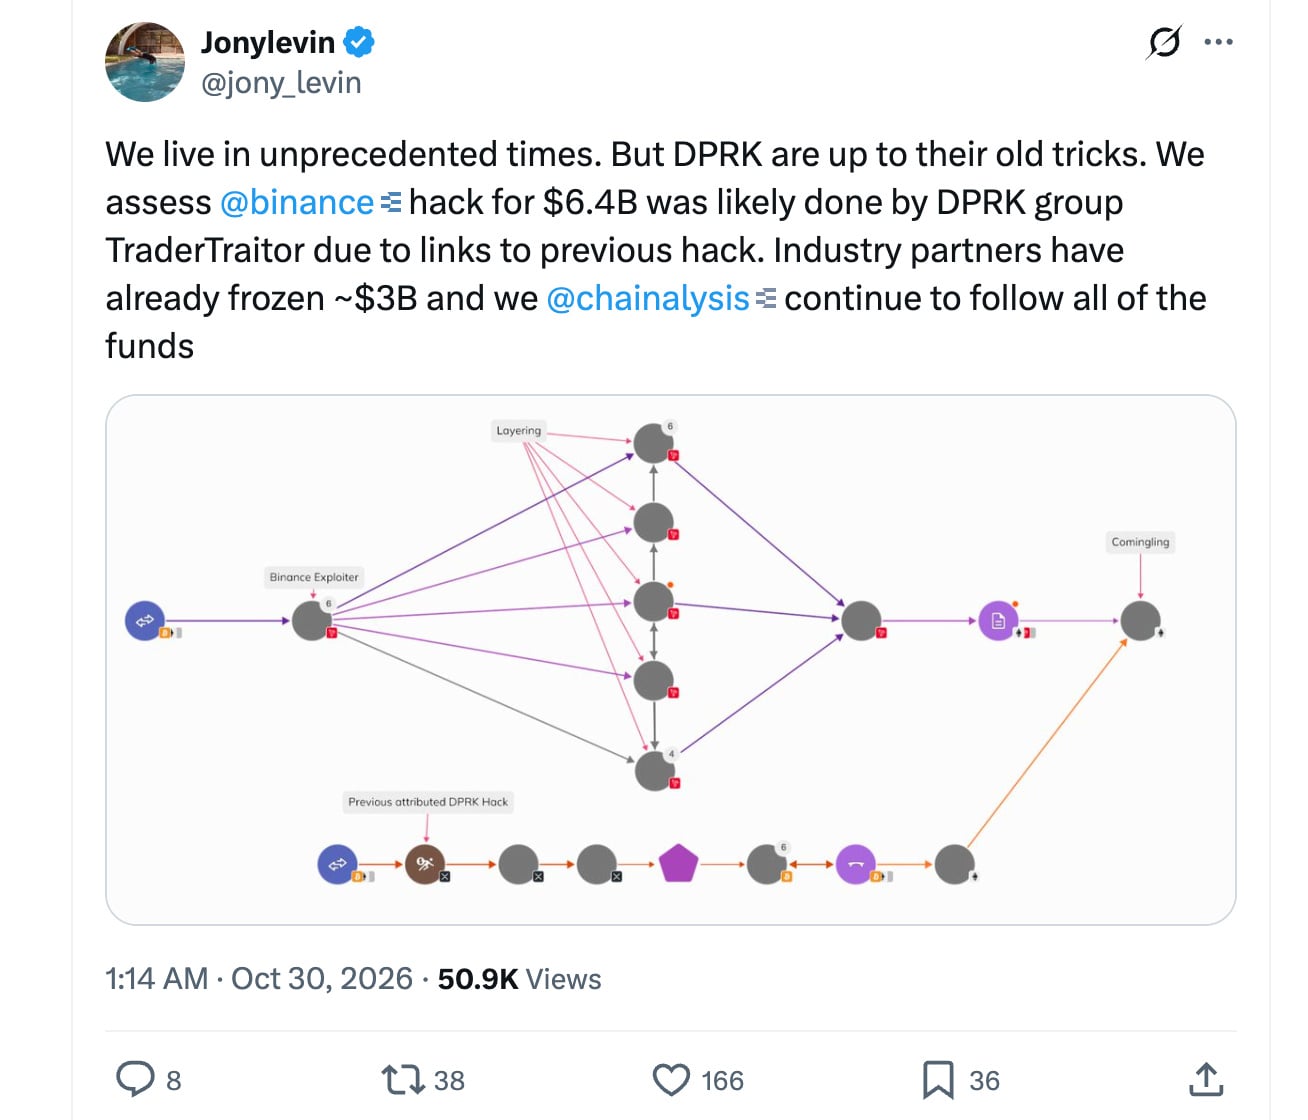
Рис.: Мониторинг Chainalysis выявил смешание украденных средств с Binance и активов, похищенных с Bitget в сентябре
По последней информации службы расследования FBI, атакующие сейчас прикладывают все усилия, чтобы сконцентрированно обменять все оставшиеся у них неизмененными активы в ETH и планируют провести смешение средств через крупные DeFi-протоколы и сервисы мгновенного обмена. В деле Bybit того же года данная группировка уже использовала кросс-чейн децентрализованный обменник Thorchain, постепенно отмывая большую часть похищенного ETH в биткоины. Эксперты прогнозируют, что в этот раз они с большой долей вероятности применят аналогичную схему легализации средств.
Общая стоимость 18 270 биткоинов, прямо похищенных в ходе данной кражи, составляет около $1,4 млрд. Хакеры уже рассредоточили эти биткоины по 19 новым независимым ончейн-адресам, причем подавляющее большинство этих адресов содержат ровно по 1000 BTC каждый.
Поскольку архитектуру базового уровня биткоина невозможно принудительно заморозить никому, хакеры в настоящее время начали смешивать средства для легализации частично конвертированного биткоина. Их основной метод заключается в использовании транзакций CoinJoin для объединения большого количества биткоинов от разных пользователей, что полностью запутывает исходные пути поступления и вывода каждой части средств.
TRM Labs ожидает, что оставшаяся часть украденных активов будет постепенно перемещаться через крупнейшие кросс-чейн мосты, платформы мгновенного обмена и брокеров внебиржевых сделок (OTC); параллельно компании по мониторингу безопасности блокчейна продолжают непрерывно синхронизировать пометку о причастности соответствующих адресов в крупнейших регулируемых биржах мира, направляя все усилия на блокировку любых путей для вывода хакерами токенов в фиатные деньги.
История бедствий централизованных бирж: эволюция защитных мер и способности к восстановлению отрасли
К сожалению, Binance не была единственной жертвой этой волны хакерских атак. В течение всего нескольких дней после нападения на Binance злоумышленники снова похитили активы примерно на $46 млн из крупнейшей бразильской криптобиржи Mercado Bitcoin; известный блокчейн-детектив ZachXBT также сообщил, что неназванная европейская криптокомпания, вероятно, понесла огромные потери безопасности, превышающие $106 млн.
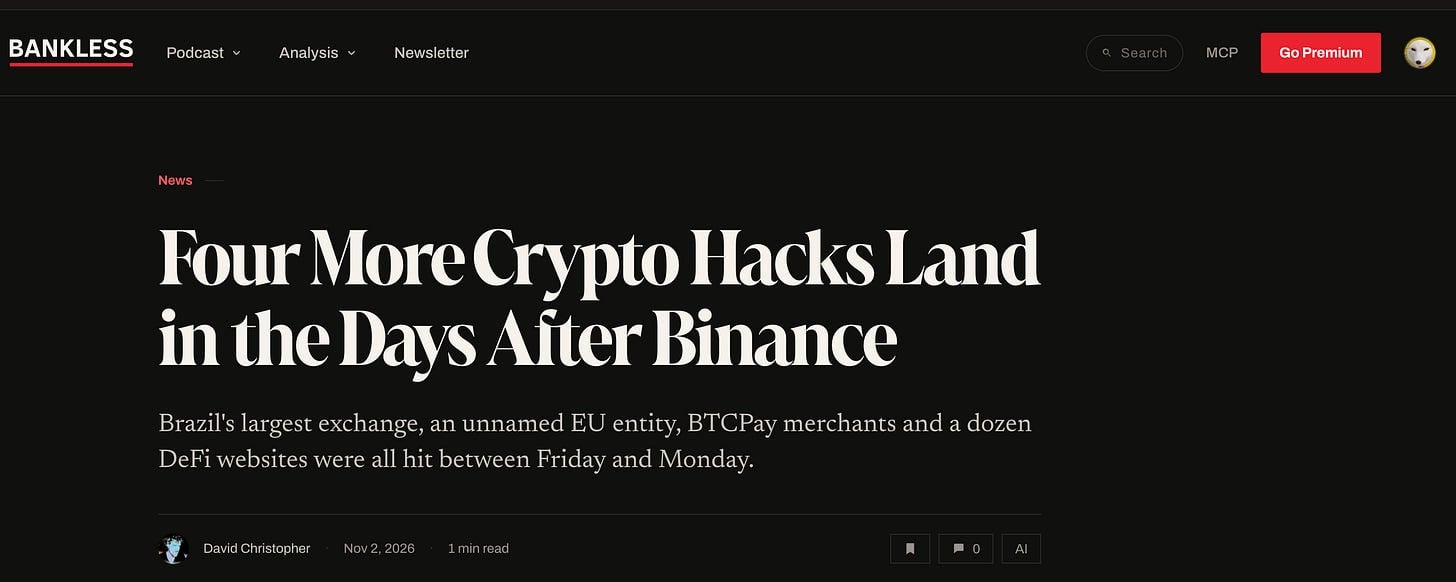
Рис.: Bankless сообщает о четырех других инцидентах в сфере безопасности криптоиндустрии, произошедших вскоре после события на Binance
Кроме того, некоторые коммерсанты, использующие устаревшие версии BTCPay (набора для самохостинга платежей в биткоине), также стали жертвами хищения средств; еще десятки фронтенд-сайтов децентрализованных финансов (DeFi) столкнулись с тем, что их посетители лишились средств в кошельках из-за захвата регистратора доменных имен.
Несмотря на отсутствие на данный момент неопровержимых доказательств прямой технической связи между этими случаями, та же самая аварийная процедура снова спасла ситуацию: Tether оперативно заморозила средства, связанные с кражей на Mercado Bitcoin, и биржа впоследствии заявила, что клиенты ее платформы не понесли никаких реальных убытков.
Если оглянуться на историю криптоиндустрии, налеты хакеров на биржи — это практически жесткая история эволюции, сопровождающая развитие отрасли с самого начала:
В 2014 году китайская биржа Mt. Gox потеряла от 650 000 до 850 000 биткоинов и обанкротилась; десятки тысяч пострадавших пользователей в отчаянии ждали целое десятилетие, пока наконец в 2024 году не начался поэтапный выплата компенсаций по банкротству.
В 2016 году биржа Bitfinex потеряла около 120 000 биткоинов; платформа в конечном итоге приняла решение применить для всех счетов пользователей непропорциональное обязательное удержание (Haircut) в размере 36% и выпустила компенсационный ток-долговой инструмент под названием BFX.
В 2018 году японская биржа Coincheck подверглась вторжению, потеряв токены NEM стоимостью около $530 млн.
В 2019 году сама Binance подверглась значительному нарушению безопасности и потеряла 7000 биткоинов.
В 2025 году на бирже Bybit было похищено $1,4 млрд, установивший на тот момент исторический максимум краж в индустрии.
В дикие ранние годы индустрии даже хакерская атака масштабом в десятки миллионов долларов часто приводила к полному краху биржи и наносила необратимые катастрофические разрушения широким слоям инвесторов. Однако в рамках данного мирового шторма с ущербом в $6,3 млрд Binance официально объявила о готовности взять на себя полный объем всех финансовых потерь, используя средства из специального фонда SAFU безопасности активов пользователей, коммерческого страхового фонда и собственных мощных финансовых резервов платформы.
По состоянию на 31 октября официальное сообщение Binance сообщило, что фонд уже полностью покрыл 98% украденных активов, а все каналы пополнения и вывода средств платформы также были полностью восстановлены к нормальному режиму работы в воскресенье.
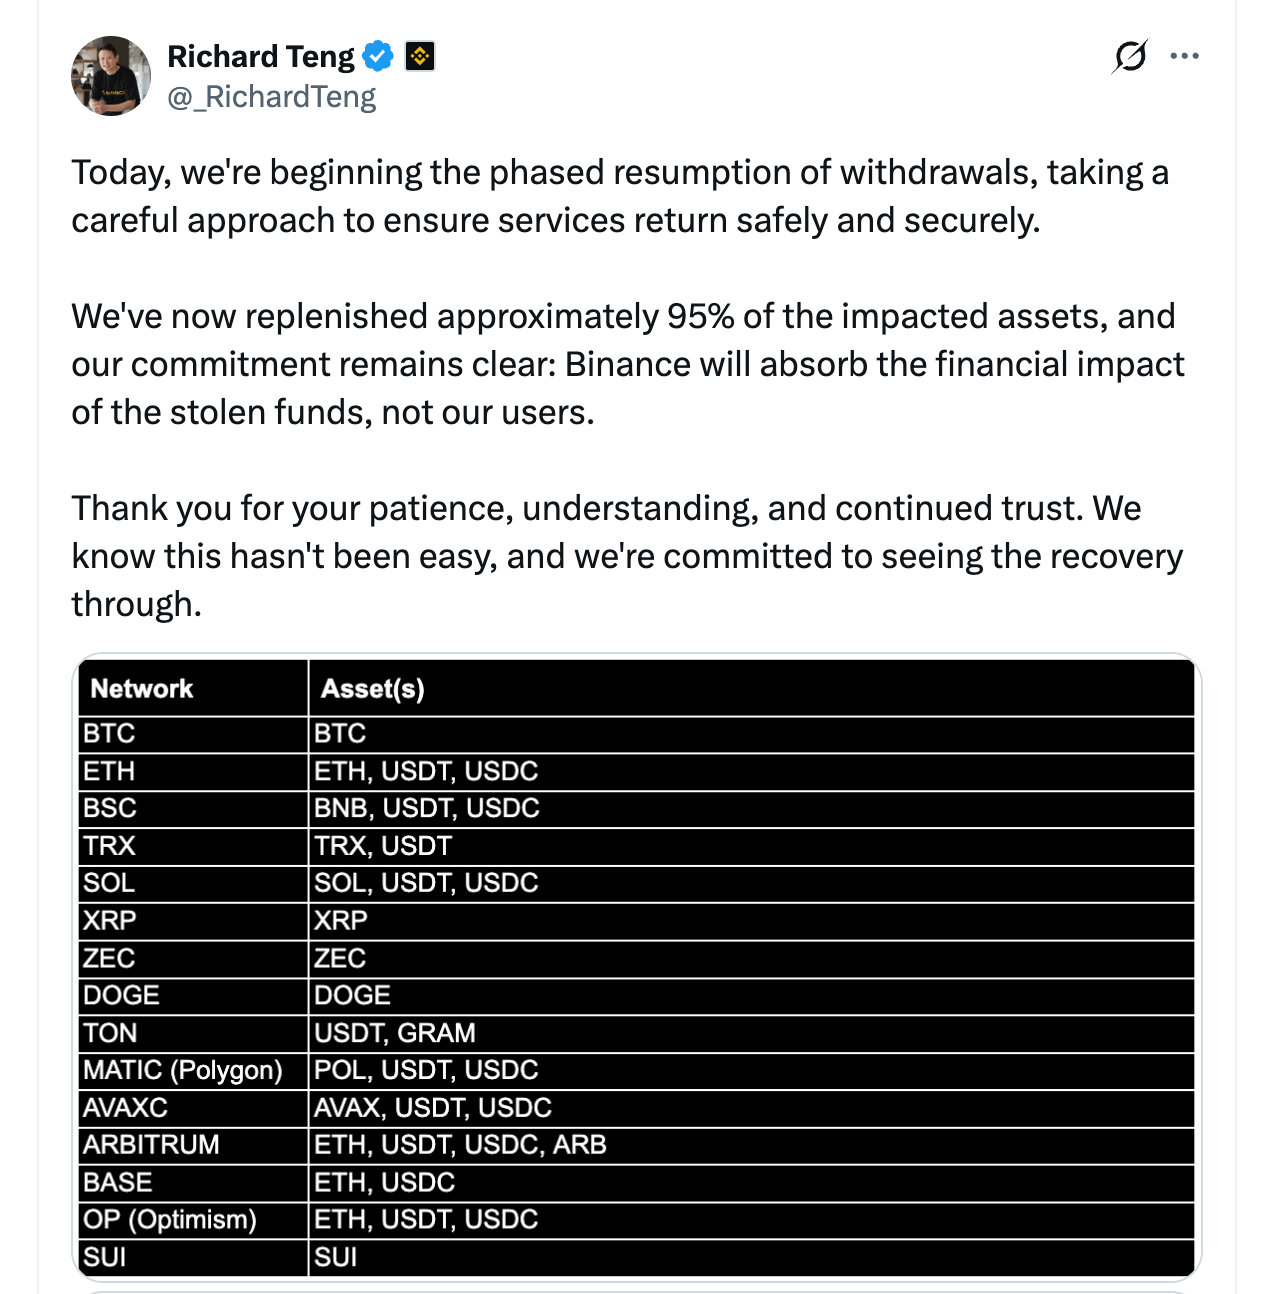
Рис.: Генеральный директор Binance Ричард Тэнг сообщает о полном покрытии средств и прогрессе восстановления процессов пополнения и вывода
Все динамики резервов и подлинность выплат активов могут быть публично и прозрачно верифицированы в режиме реального времени на публичной ончейн-странице аудита Binance «Подтверждение резервов (Proof of Reserves)».
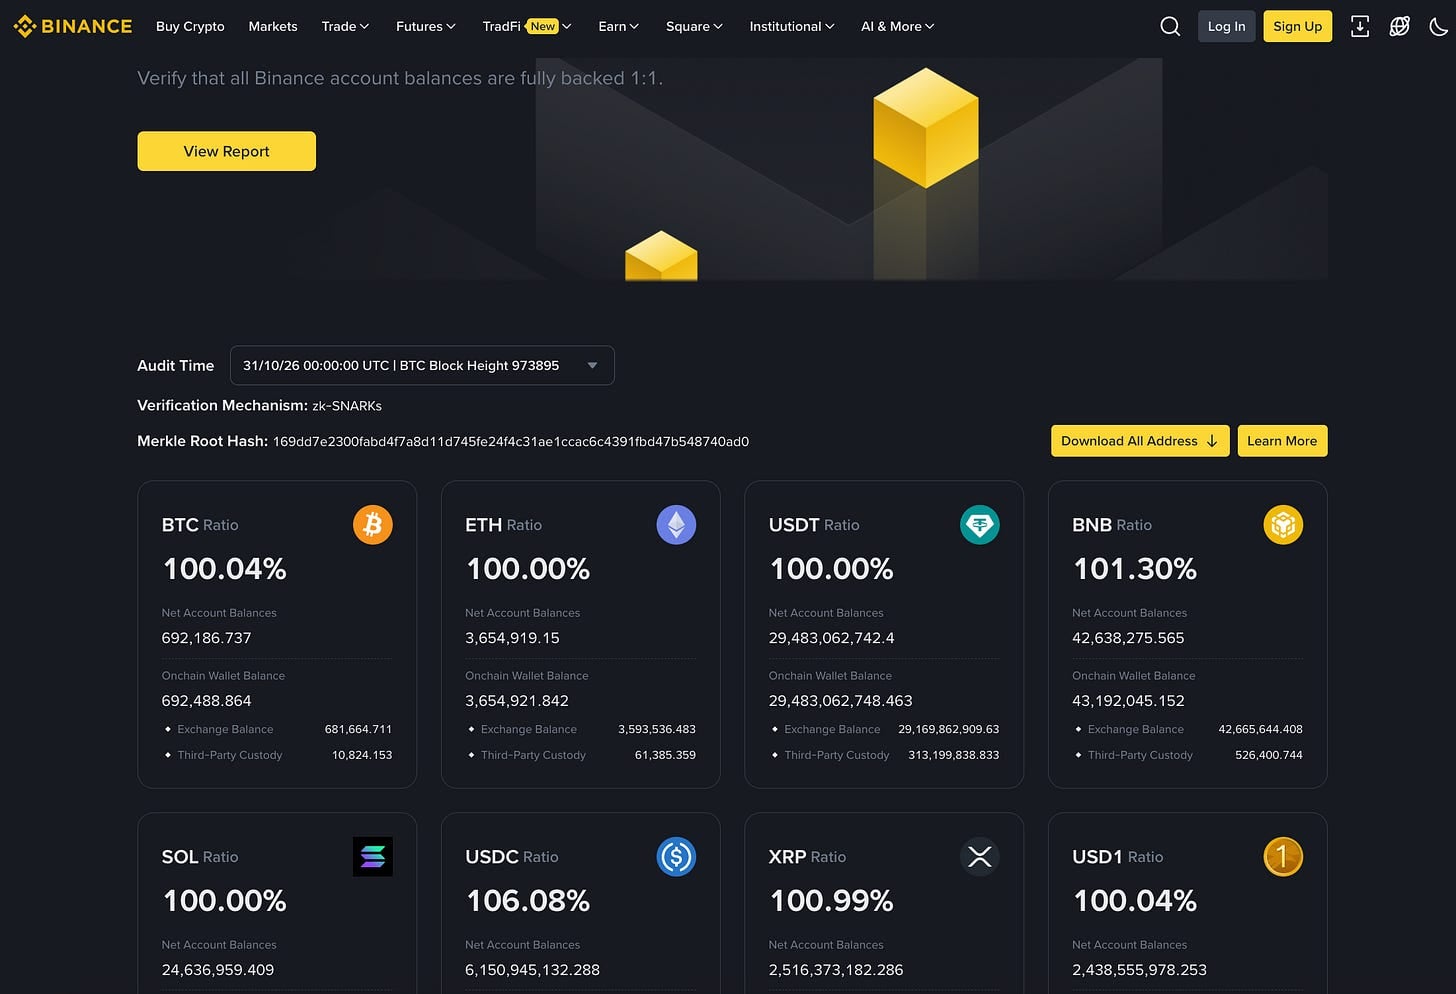
Рис.: Подтверждение резервов (Proof of Reserves) Binance обеспечивает прозрачную демонстрацию состояния активов в реальном времени
Еще более поразительно то, что после унявшихся бурь общий поток средств на платформе Binance не только не обрушился в паническое отступление, но даже в последующие дни зафиксировал значительный чистый приток капитала.
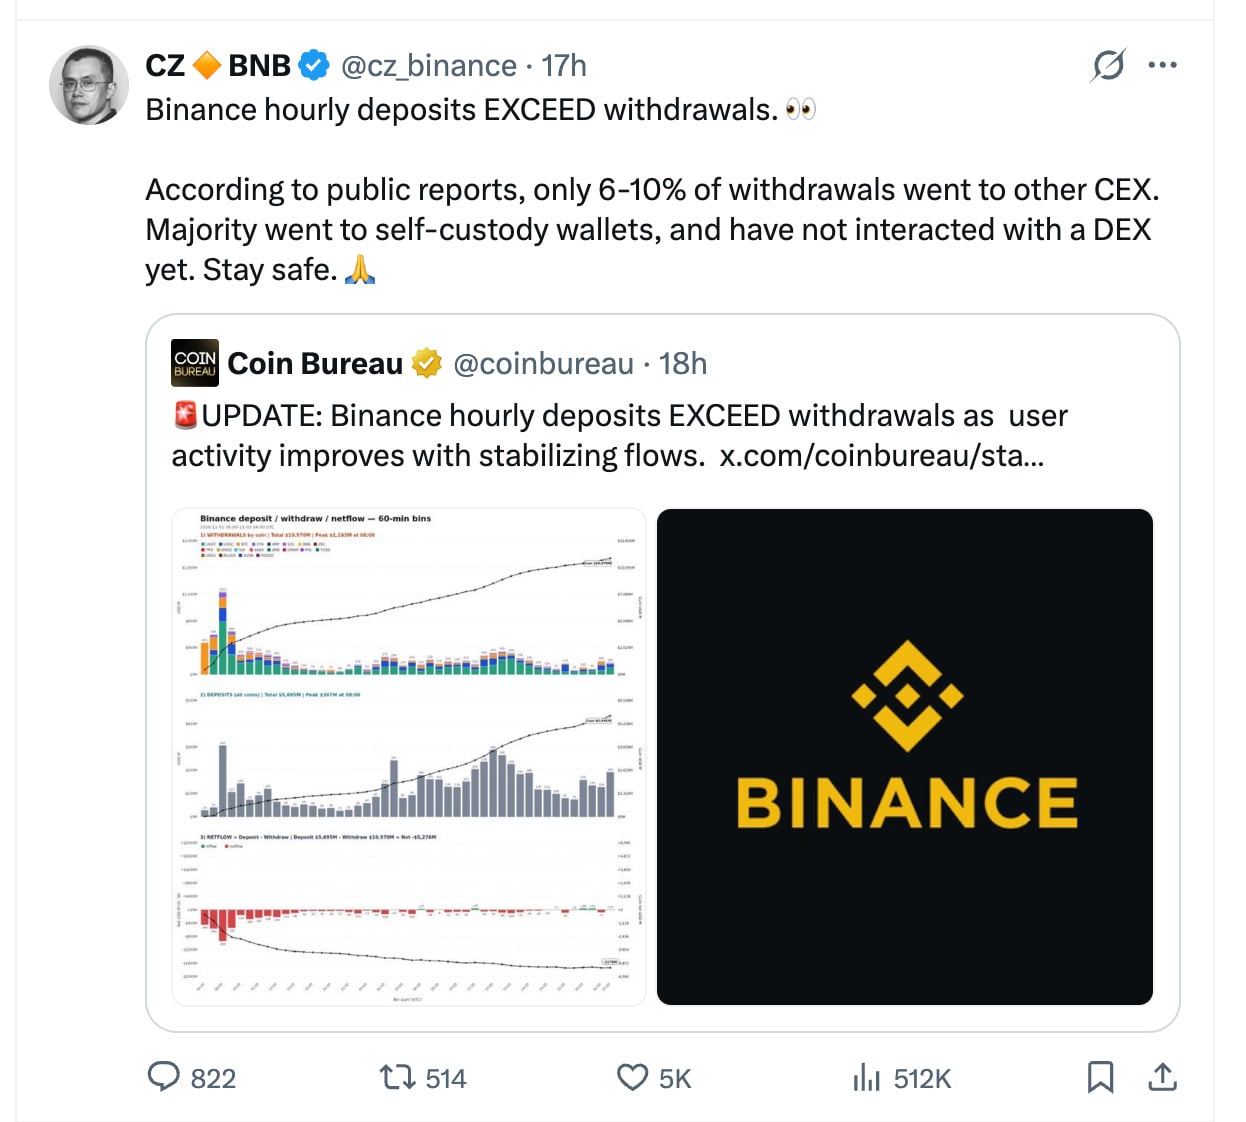
Рис.: Данные, приведенные CZ, показывают, что после инцидента на платформе вместо банковского кризиса наблюдается чистый приток средств
Поведение всего вторичного крипторынка оказалось столь же невозмутимо-невероятным. Цена биткоина после появления новости упала незначительно, на величину менее 5%, всегда надежно удерживаясь выше критической отметки в $76 000. Общий объем ликвидации позиций с использованием рычага по всему рынку из-за паники составил всего около $1,5 млрд. По сравнению с разрушительными ликвидациями на сумму $19 млрд во время «обвала 10/10» прошлого года рынок продемонстрировал сверхчеловеческую способность переваривать шокирующие события.
С моей собственной точки зрения, прошедшая неделя концентрированно продемонстрировала самую мрачную сторону криптомира, а также подчеркнула его самую надежды-приносящую сторону. Мрачная сторона заключается в том, что легион хакеров, оперирующий при поддержке государственного аппарата, смог терпеливо потратить четыре месяца на тихое проникновение внутрь одной из ведущих мировых криптобирж, осуществил грандиозное ограбление с рекордной суммой ущерба в истории отрасли и затем в последующие дни последовательно спровоцировал множество сопутствующих атак.
Сторона, приносящая наибольшую надежду, проявляется в поразительной согласованности и способности к самовосстановлению всей отрасли после начала кризиса: блокчейн-детективы за час точно определяют картину преступления и отправляют предупреждение всей сети; гиганты стейблкоинов молниеносно блокируют десятки миллиардов долларов похищенных средств; DeFi-протоколы сами устраняют пути вывода капитала хакерами; правоохранительные органы за два дня идентифицируют главного преступника; а пострадавшая биржа в течение нескольких дней полностью компенсирует убытки за счет собственных фондов.
Более того, после того как буря утихла, Binance проактивно поделилась со всей индустрией подробнейшим техническим анализом полученного ей нападения, глубоко отмечая: «Только когда вся индустрия вместе сделает выводы из кровавого опыта, система коллективной защиты сможет真正实现 обновление и совершенствование». Столкнувшись с постоянно растущими амбициями и методами атак государственных группировок хакеров, подобных северокорейским, коллективная сеть защиты криптомира и скорость реагирования на чрезвычайные ситуации также продолжают развиваться с невероятной скоростью.
Столкновение централизованных бирж с хакерскими атаками — это уже хорошо известная тема, и древняя криптопословица, прошедшая проверку временем, не теряет актуальности: «Не твои ключи, не твои монеты (Not your keys, not your coins)». Обладая неистощимым финансовым фундаментом, Binance способна легко справиться с колоссальными убытками в $6,3 млрд, но подавляющее большинство бирж просто физически не выдержит подобный смертельный удар. Именно поэтому надежное хранение крупных активов в независимых кошельках, где приватные ключи полностью контролируются вами самим, остается непреложным столпом для каждого исследователя криптомира в этом непредсказуемом изменчивом мире.
Но самое главное, криптоэкосистема с момента своего зарождения постоянно движется вперед под строгим влиянием хакеров и испытывая жесткое очищение, и каждый раз, преодолевая штормы, она становится непобедимой крепостью сильнее, чем когда-либо прежде.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @afoxinweb3