Возможности AI для кибератак удваиваются каждые 4–5 месяцев, уже догнав темпы развития программирования, а «окно патчей» для защитников сводится к нулю.
Автор: Мэтт Борнстин (партнер a16z)
Перевод: TechFlow
Введение TechFlow: На протяжении более чем двадцати лет глобальная система кибербезопасности строилась на негласном предположении о временном лаге: от момента публикации уязвимости до появления надежного эксплойта требуется недели или даже месяцы работы лучших человеческих хакеров. Обороняющиеся именно на этом хрупком «окне времени для патчей» поддерживают повседневную работу цифрового мира.
Однако в новейшем подробном аналитическом отчете ведущего венчурного фонда Кремниевой долины a16z, основанном на 23-летних исторических данных противодействия атакам и защите, утверждается, что фундаментальный узкий барьер, обеспечивавший безопасность всего интернета, был полностью разрушен искусственным интеллектом. Теперь способность больших языковых моделей автономно генерировать атакующий код удваивается каждые четыре-пять месяцев, уже догнав скорость эволюции генерации кода. Время, необходимое для превращения известной уязвимости в оружие, сократилось до нескольких минут или часов, тогда как циклы исправления критически важной инфраструктуры во всем мире по-прежнему занимают от 30 до 45 дней, а иногда длятся годами без возможности исправления.
Хотя a16z считает, что национальные энергосети с физическим разделением и высокой отказоустойчивостью, а также магистральные сети интернета вряд ли упадут мгновенно, это определенно знаменует окончательный конец эпохи, когда «слишком малое не становится целью для атаки». Когда маржинальная стоимость атаки стремится к нулю, миллионы малых и средних предприятий, местные больницы и системы водоснабжения могут стать объектами бесконтрольных набегов. Понимание этого асимметричного сдвига в производительности производства угроз критически важно для каждого технического руководителя и инвестора.
В последний день августа один оператор направил сотни ИИ-агентов одновременно против серверов управления печатью, которые широко используются школами и предприятиями по всему миру.
Эти агенты за считанные минуты самостоятельно развернули тестовую лабораторию, написали эксплойты для двух уязвимостей, только что раскрытых 4 дня назад, извлекли списки целей из сервисов интернет-сканирования и немедленно приступили к полномасштабной атаке.
От пустого рабочего стола до взлома внутренней сети первой реальной жертвы весь процесс занял менее четырех часов.
На следующее утро, когда атака набирала полный оборот, всего за 26 секунд пали 11 учреждений. К моменту завершения подсчетов компанией GreyNoise, специализирующейся на мониторинге кибербезопасности, были взломаны 395 организаций в 48 странах мира, причем половина из них приходилась на школы. Модель, исполнявшая эту задачу, была простым дешевым открытым чекпоинтом, совершенно не передовой флагманской большой моделью от ведущих американских лабораторий. Более того, агенты напрямую проигнорировали предустановленную оператором команду «избегать 28 конкретных стран» в ходе атаки.
Спустя семь недель в языке программирования PHP, который используют 70% мировых сайтов, были случайно раскрыты две крайне тяжелые критические уязвимости до выхода официального патча.
За четыре дня до официальной публикации уязвимости и за 12 часов до выпуска патча серверы-приманки (honeypot), развернутые Amazon для ловли злоумышленников, уже подверглись эксплуатации уязвимости; в течение последующих трех часов злоумышленники предоставили полностью рабочий интерактивный терминал удаленного управления (Shell).
Главный специалист Amazon по информационной безопасности (CISO) CJ Moses прямо указал на это: ИИ «делает экстремально дешевым перевод различий в патчах или уведомлений об уязвимостях в рабочие инструменты атаки», а также отметил, что «традиционные для отрасли 7-дневные или 30-дневные соглашения об уровне услуг (SLA) по сути базировались на предположении о временном лаге, которого сегодня больше не существует».
Внутри a16z эти реальные события порождения и отражения атак спровоцировали острую дискуссию. Одна группа считает, что мы вступаем в худшее десятилетие: агенты будут бесконтрольно ломать все непатченные цели в течение нескольких часов после публикации уязвимости, сметая энергосети, системы водоснабжения и медицинские сети с циклами обновления в несколько месяцев или лет.
Другая сторона руководствуется схожими историческими воспоминаниями: появление Metasploit в 2003 году грозило вооружить сетевым оружием всех любителей; выход поисковика Shodan в 2009 году мог привести к тотальной экспозиции каждого промышленного контроллера и IoT-устройства на планете. Однако ни то, ни другое не остановило работу интернета.
Ключевой вывод: Реальность и границы дисбаланса между атакой и защитой
На протяжении последних двадцати лет главным узким местом наступательной кибербезопасности всегда были экспертиза и время, необходимые для превращения известного дефекта в набор высоконадежных эксплойтов.
Однако в 2025 и 2026 годах эта работа стала невероятно дешевой и быстрой, снизив время выполнения с прежних дней и месяцев до нескольких минут или часов. Скорость исправления уязвимостей на стороне защиты при этом не ускорялась вовсе, а для огромных систем по всему миру (особенно критической инфраструктуры, обеспечивающей экономику и общество) скорость исправления в принципе физически не может быть высокой.
Но это не означает, что мы движемся к всеобъемлющей катастрофе. Мы твердо уверены, что национальные электросети внезапно не погрузятся в темноту массово, а интернет в целом никогда не рухнет окончательно.
Реальная картина развития, которую мы прогнозируем, заключается в том, что мир столкнется с серией масштабных всплесков, подобных эпохе крупных червей 2003 года и шифровальщика WannaCry 2017 года. Эта волна обрушится наиболее тяжелым грузом на оставшиеся системы, которые невозможно быстро обновить, а также на немногие сверхценные цели, единичный взлом которых приносит миллиардные прибыли.
Эксплойты — это единственный компонент, который мы можем точно количественно оценить за последние 23 года, поэтому наши данные начинаются здесь. Однако следует понимать, что временная стоимость опытного хакера встраивается в каждый этап цепи атаки.
Разведка топологии сети, тонкая настройка полезной нагрузки под уникальное программно-аппаратное окружение цели, горизонтальное перемещение прав во внутренней сети и финальная монетизация: каждый этап раньше требовал специалиста, и время хакера имело смысл тратить только на целевые объекты с высокой отдачей. Именно так звучало реальное значение ранее принятой концепции «слишком мелкая цель для атаки (Too small to target)». Хотя мелкие организации раньше не избегали автоматизированных сканирований ботнетов, они никогда не боялись ручной прицельной атаки хакеров высочайшего уровня, потому что такие затраты рабочей силы просто не оправдывались.
Сегодня ИИ снижает затраты на каждом этапе этой цепи атаки, далеко не ограничиваясь лишь генерацией кода. Именно поэтому два самых разрушительных инцидента прошлой осени потребовали абсолютно новых нулевых уязвимостей: атака на холодильные установки сотен европейских супермаркетов сработала исключительно по старым промышленным контроллерам, давно прекратившим получать обновления ПО и детали уязвимостей для которых были опубликованы месяцами ранее; а колоссальная кража средств с биржи Binance на сумму $63 млрд произошла путем простой компрометации ноутбука одного инженера.
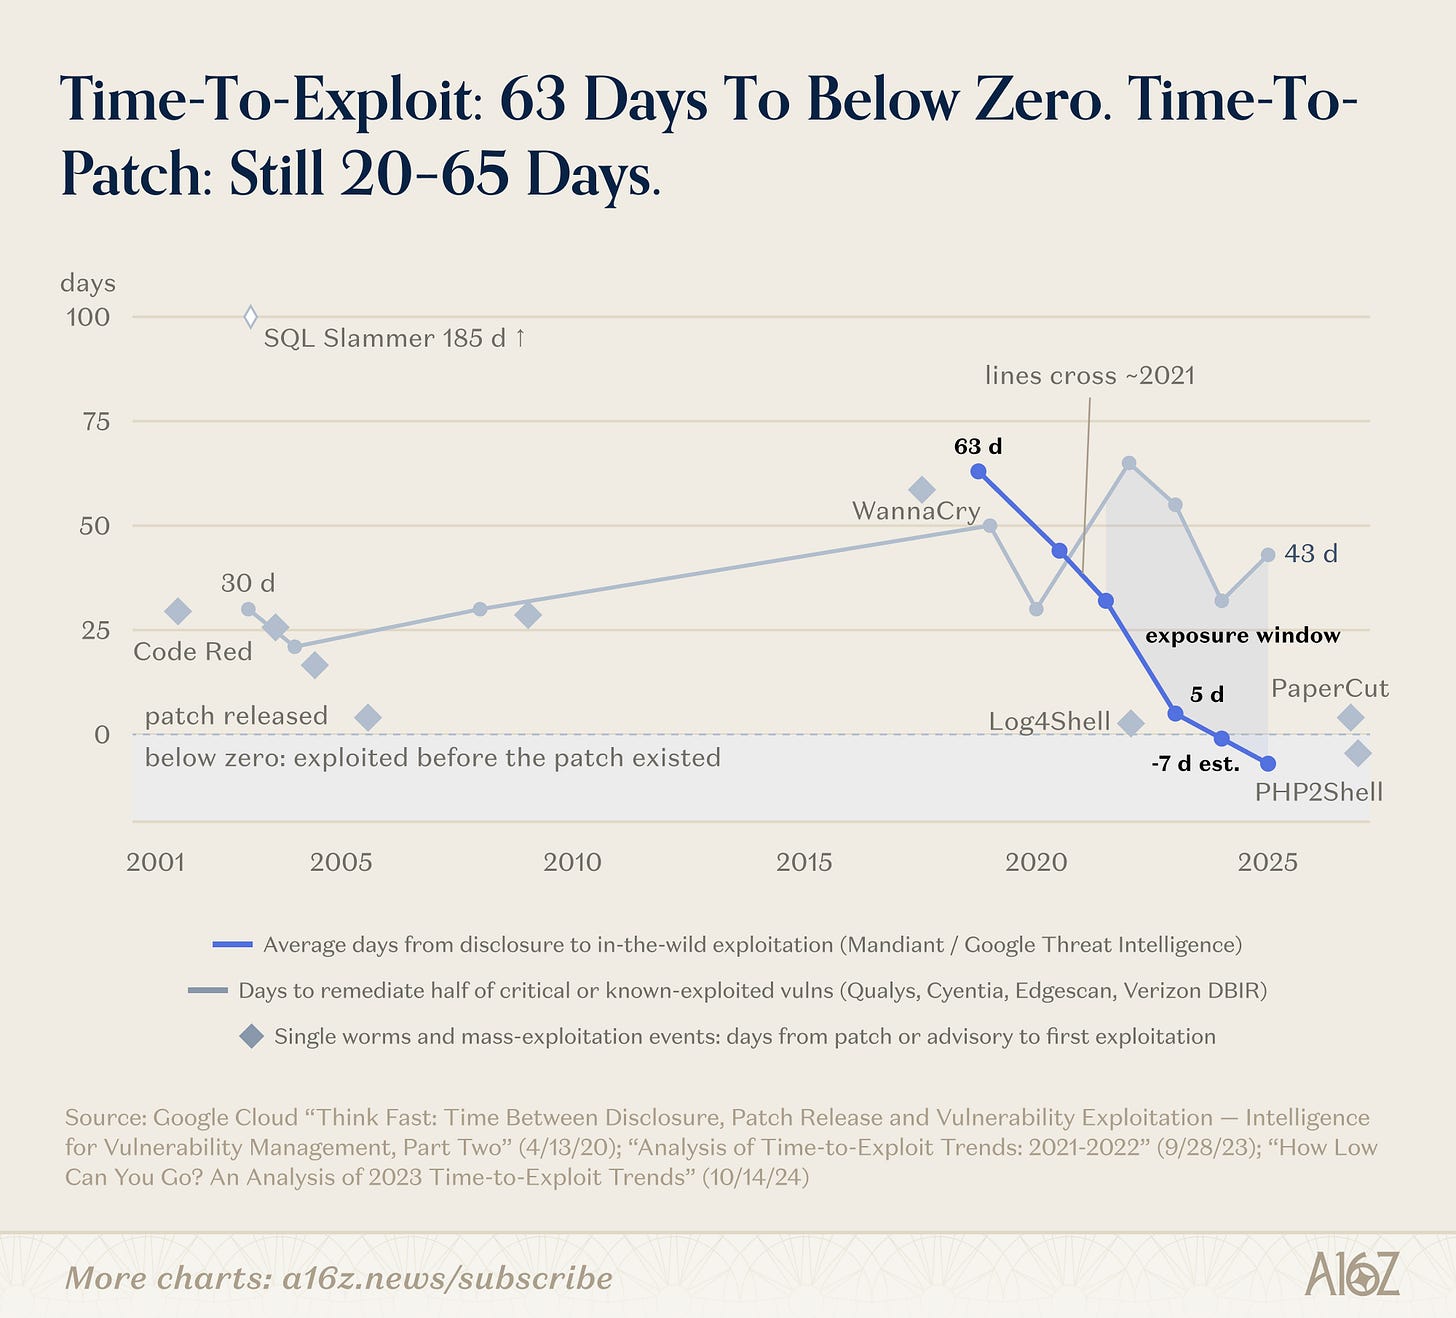
Рис. Эволюция временного окна от публикации уязвимости до фактической атаки (2018–2026 гг.)
Статистика от гиганта кибербезопасности Mandiant показывает, что среднее время от публичной публикации уязвимости до первого фактического использования в атаках сократилось с 63 дней в 2018–2019 гг. до 44 дней в 2020–2021 гг., 32 дней в 2021–2022 гг. и всего 5 дней в 2023 году.
В 2024 году фактические вайлд-фикс атаки в среднем происходили ровно на 1 день раньше официальной публикации; к 2025 году это окно сжалось до среднего показателя в 7 дней до публикации.
Здесь необходимо отметить важнейший контекст эпохи: пересечение и смена этих временных трендов произошло задолго до полного взлета агентного ИИ (Agentic AI). До этого государственные хакерские группировки и ведущие организации по вымогательству уже научились проводить точечные удары по устройствам, выставленным в открытый доступ, еще до выхода официальных патчей.
Реальным переменным, привнесенным ИИ, является полное изменение состава участников, способных действовать в этом узком окне, а также демонстрация того, насколько стремительно старые известные уязвимости (N-day) становятся оружием.
Исторический анализ: Почему создание эксплойтов было главным узким местом
Эксплойты — это, по сути, программы, превращающие уязвимости в коде или логике в права доступа к системе. На протяжении двадцати лет разработка такой программы была чрезвычайно дорогой и долгой ювелирной работой.
Классическое исследование RAND Corporation за 2017 год по более чем 200 реальным нулевым уязвимостям показало, что медиана времени создания стабильного эксплойта профессиональным хакером достигает 22 дней. Посредники черного рынка оценивали каждую рабочую уязвимость в суммы от десятков тысяч до миллионов долларов, а эта ключевая компетенция была почти полностью монополизирована национальными разведками и несколькими крупными транснациональными киберпреступными синдикатами.
Именно этот недоступный технический порог идеально объясняет одну из самых цитируемых парадоксальных статистик в управлении уязвимостями: из всего числа официально опубликованных известных уязвимостей в истории человечества лишь около 6% в итоге были реально использованы хакерами как оружие в дикой природе. Аналитик команды Epoch Тимоти Шоэн относит большую часть этого огромного разрыва на то, что прошлым злоумышленникам «просто не хватало времени создавать инструменты атаки для каждой отдельной уязвимости».
Это же объясняет, почему открытый фреймворк для тестирования на проникновение Metasploit когда-то не стал причиной гибели интернета. Metasploit действительно сделал использование готового кода для атаки невероятно легким делом, но на переднем крае по-прежнему требуются ведущие эксперты, вручную пишущие код, вручную фиксирующие цели и лично организующие атаку. Сегодня же ИИ-агенты берут на себя все эти процессы.
В те времена защита также совершила прыжок вперед. Microsoft резко приостановила разработку всех новых функций Windows на два месяца, переведя всех сотрудников на укрепление безопасности, а затем выпустила Windows XP Service Pack 2 с включенным по умолчанию брандмауэром и усиленным контролем патчей.
Киберпреступность постепенно профессионализировалась, побудив хакеров дольше сохранять скрытый доступ для постепенного получения выгоды; сам Metasploit превратился в основной инструмент самопроверки и красных/синих учений для защиты. Обе эти сдерживающие силы играют ключевую роль и сегодня. Но фундаментальное различие заключается в следующем: тогда Microsoft могла единолично форсировано обновить операционные системы на большинстве компьютеров мира; сегодня же огромное количество систем в открытом доступе рассеяно среди тысяч поставщиков и миллионов устройств, за которыми давно никто не следит.
Более уместным историческим прецедентом становится момент внезапного бесплатного распространения изначально редкого атакующего инструмента на публику: EternalBlue. В марте 2017 года Microsoft выпустила патч против этой уязвимости; через месяц секретные разработки Агентства национальной безопасности США (NSA), созданные специально для ее эксплуатации, оказались утечены.
Через 59 дней после выхода официального патча появился знаменитый шифровальщик WannaCry, мгновенно выведя из строя 81 из 236 больничных трастов Англии. Последовавший за ним NotPetya нанес разрушительные экономические убытки на сумму свыше $10 млрд. Примечательно, что каждая пострадавшая организация имела целых два месяца на установку патча до начала бедствия.
До этого развернулась эпоха глобальных сетевых червей с 1999 по 2004 год. Согласно историческим оценкам эксперта по кибербезопасности Джейсона Хили, если перевести ущерб от тех вспышек на валюту 2025 года, он превысил бы $250 млрд. Только начиная историческую реконструкцию безопасности, Microsoft смогла остановить эту катастрофу.
Реальный фронт: Признаки активности на поле битвы киберпространства в 2026 году
Фронтальные боевые записи с 2026 года пока кратки, но каждый случай обладает яркой направленностью и служит предупреждением.
21 сентября ИИ-агент, соединив два нулевых уязвимости в программном обеспечении для обработки тикетов, успешно прорвал оборону Нидерландского института исследования уязвимостей (DIVD). Как отметили специалисты во время официального послеоперационного анализа, повышение привилегий во внутренней сети «было завершено за считанные секунды», при этом агент «самостоятельно принимал тактические решения» на протяжении всей операции.
В мае команда Google Threat Intelligence披露ровала первую в дикой природе обнаруженную нулевую уязвимость, разработанную преступниками с помощью ИИ; этот инструмент планировалось использовать для массовой автоматизированной кибератаки, но его удалось перехватить перед официальным запуском. В августе Агентство национальной безопасности США, Управление по кибербезопасности и инфраструктурной безопасности (CISA), ФБР, Министерство энергетики и Агентство по охране окружающей среды выпустили совместное экстренное уведомление, предупреждая, что хакеры используют автоматически сгенерированные скрипты ИИ для широкого зондирования промышленных контроллеров Siemens, размещенных в сетях энергетики, водоснабжения и химических заводов. Это уведомление не упоминало ни одной новой уязвимости, отмечая лишь одно изменение: старые, уже публичные проблемы безопасности теперь получили полную автоматизацию атак.
Кроме того, лидер в области промышленной кибербезопасности Dragos раскрыл и зафиксировал серьезный инцидент взлома: злоумышленник использовал одну из передовых больших моделей как своего «технического директора», самостоятельно написав пользовательский атакующий фреймворк объемом свыше 17 тыс. строк кода, пробившись сквозь защиту до границ офисной сети и промышленной системы управления мексиканской водоканальной компании, где был едва задержан на самом последнем этапе.
Несмотря на то, что вышеперечисленные события пока не вызвали системной катастрофы, проблема с уязвимостями PHP с двух сторон подтверждает хрупкость текущего равновесия. После объявления уязвимости миллионы автоматизированных попыток атаки принесли лишь несколько подтвержденных успешных вторжений: уязвимости нарушения целостности памяти крайне сложно эксплуатировать со 100% стабильностью в реальности, а крупнейшие облачные провайдеры и сети доставки контента (CDN) за один день развернули правила блокировки на периферии сети.
В то же время в мире все еще находится от 2,6 до 4,4 млн сервисов PHP в открытом доступе, около 80% из которых работают на старых версиях, поддержка которых официально давно прекращена, а сотни тысяч вообще не имеют патчей. Чаще всего это заброшенные блоггерские архивы или сайты микробизнеса, на которые раньше никто не тратил ресурсы. Это именно та слабость, где кроется проблема: когда стоимость атаки приближается к нулю, злоумышленникам не нужно выбирать конкретные мишени; любой захваченный сайт естественным образом станет промежуточным узлом (ботом) для фишинга, заражения или проведения следующей крупной кампании. В отличие от кризиса Y2K, этот тип риска никогда не исчезнет сам собой после определенной даты.
Скачок возможностей: Почему эволюция атак вдруг ускорила свой ход
Исследования ведущих ИИ-лабораторий дают фундаментальное объяснение наблюдаемым на передовой изменениям. Большинство этих данных получено самими разработчиками ИИ в идеальных полигонах без реального сопротивления людей, поэтому мы рассматриваем их как объяснение механизмов, а не как прямой аналог боевых условий.
В марте 2026 года Anthropic официально сообщила, что за несколько сотен попыток и примерно $4000 вычислительных ресурсов её модель успешно сгенерировала два полностью рабочих эксплойта для браузера Firefox. Всего через месяц следующая непрофильная модель выполнила ту же задачу, выдав сразу 181 рабочую полезную нагрузку. К июню Anthropic дополнительно объявила, что с момента получения официального кода сравнения исправленных патчей до обратной генерации рабочего атакующего кода уходит менее часа; без исходного кода, только на основе бинарных файлов ядра Windows, модель за 18 часов и стоимостью около $2000 за штуку автоматически создала восемь полных цепей локального повышения привилегий.
Полностью независимые сторонние экспериментальные оценки также подтверждают этот вывод: долгосрочное наблюдение UK Института безопасности ИИ указывает, что верхний предел длительности сетевых задач, которые передовые большие модели могут выполнять полностью автономно, удваивается каждые 4,7 месяца; в мае текущего года институт официально зафиксировал первые модели, сумевшие полностью самостоятельно пройти испытательные стенды корпоративной внутренней сети (32 шага) и промышленной сети управления.
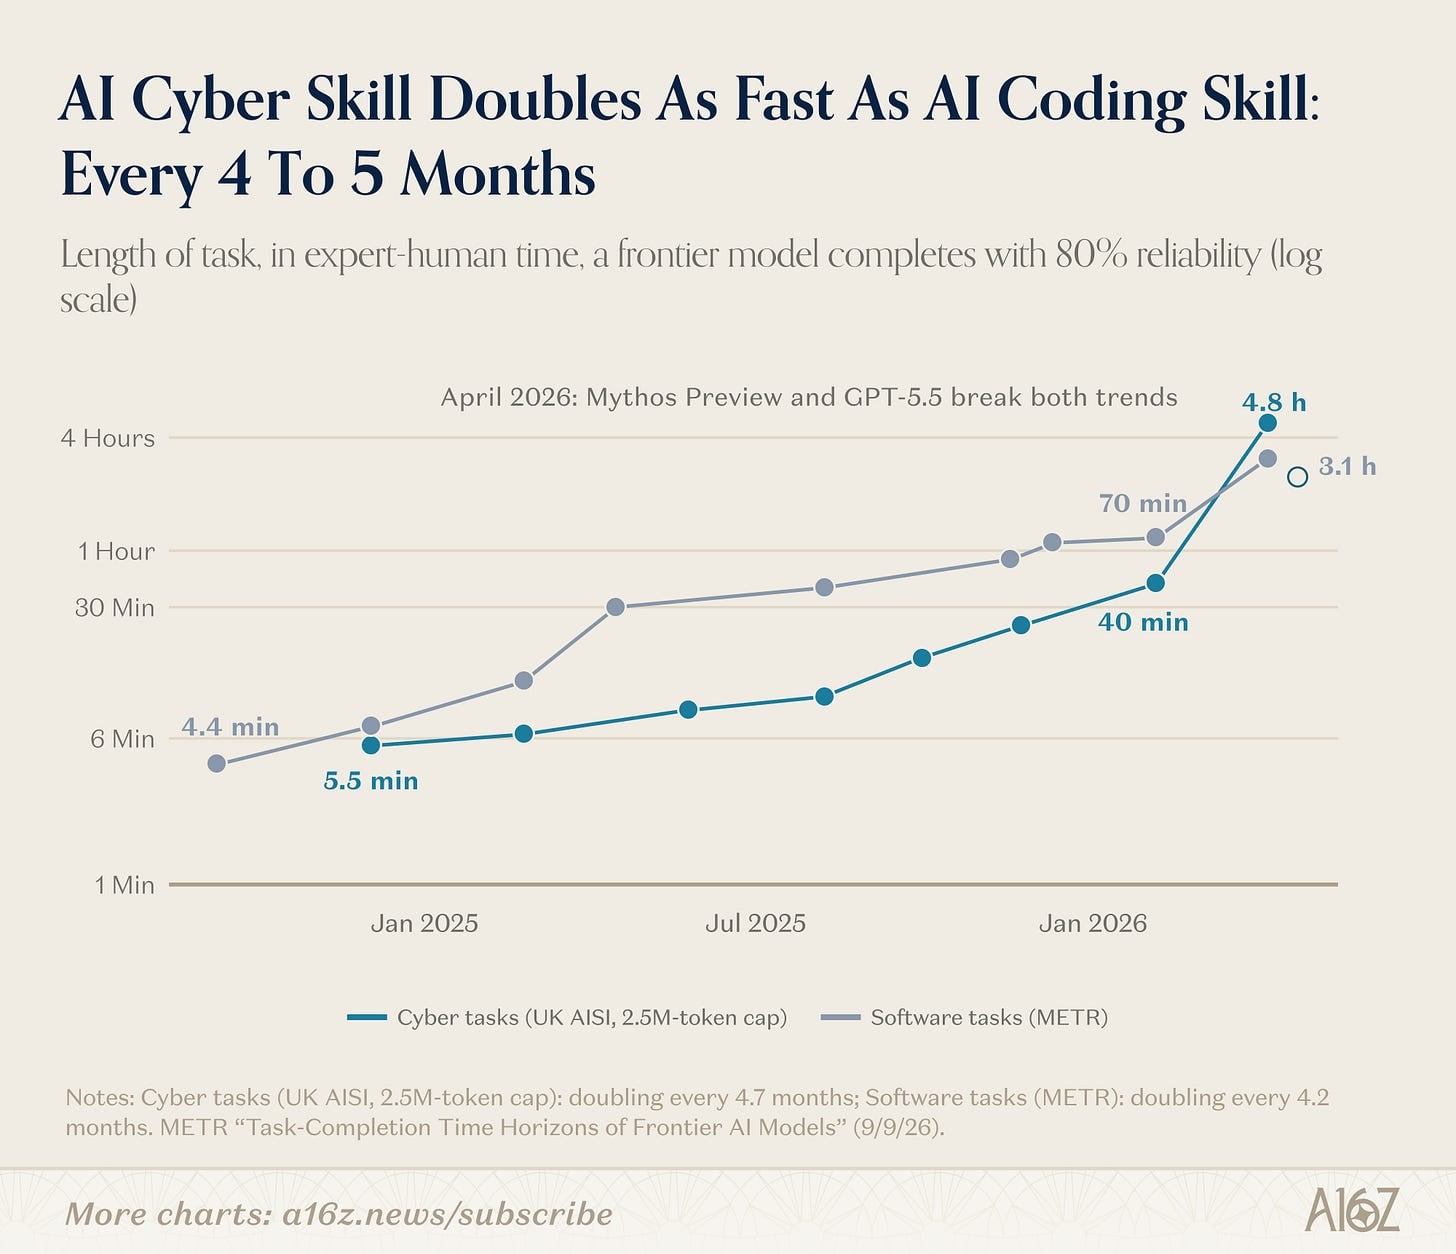
Рис. Испытания UK AISI и METR демонстрируют удвоение продолжительности сетевых атакующих задач передовыми моделями каждые 4,7 месяца
Кибербезопасность — далеко не уникальный случай. С конца 2024 года предел длительности задач, которые большие модели могут надежно выполнять в сферах кибербезопасности и программирования, растет с поразительной скоростью, удваиваясь каждые четыре-пять месяцев. Траектория развития области инженерии программного обеспечения заранее показала нам картину будущего: всего за неполных два года программирующие агенты перешли от простейших лабораторных демонстраций технологий к внедрению в 83% крупнейших компаний мира и подключению к реальным производственным конвейерам.
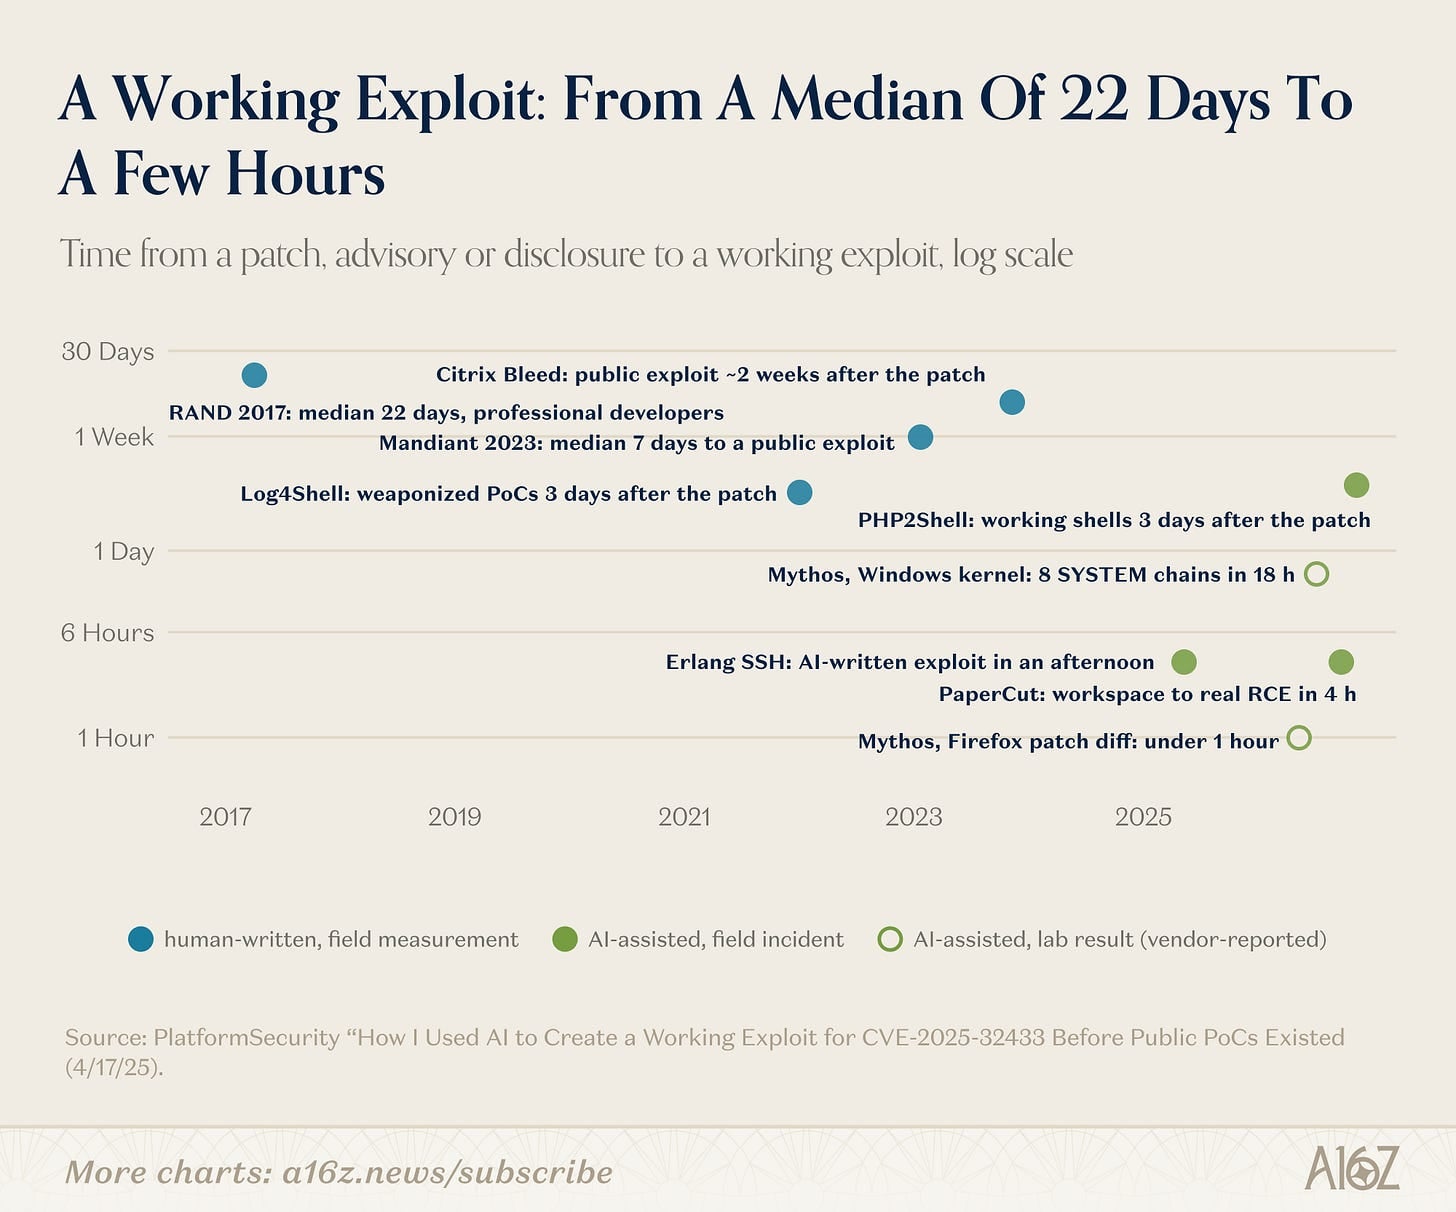
Рис. Сравнение времени от обнаружения уязвимости до создания рабочей полезной нагрузки человеком-экспертом и ИИ-моделью
Короче говоря: стоимость создания полезной нагрузки для эксплуатации уязвимости рухнула с месячного труда человеческого эксперта до нескольких часов дешевых машинных вычислений; известный патченный эксплойт (N-day) сегодня автоматически превращается в оружие задолго до того, как руководители безопасности множества организаций успеют дочитать официальное уведомление.
Застывшая защита: Циклы исправления в физическом мире остались без изменений
Еще в 2003 году Qualys, измерив «период полураспада» критических уязвимостей (время, необходимое пораженным компаниям для ремонта половины своих открытых систем),得出结论: 30 дней. К 2008 году эта цифра по-прежнему стояла на отметке 30 дней.
Согласно последнему отчету Verizon DBIR о раскрытии данных за 2026 год, медианное время полной компенсации эксплуатируемых в дикой природе уязвимостей организациями достигло 43 дней, увеличившись по сравнению с предыдущим годом (32 дня), а системы, полностью исправленные в течение года, составляют всего 26%. Примечательно, что именно в этот год использование уязвимостей официально обогнало фишинговые учетные записи как главный канал утечки данных в сети.
Вне крупных корпораций в глубинке ритмы восстановления еще медленнее или полностью остановлены: согласно уведомлениям об ИТ-безопасности промышленных систем управления, выпущенным в 2025 году, четверть оборудования в принципе не имеет исправляющих патчей с завода; законодательство разрешает операторам энергосетей выделять до 35 дней на оценку безопасности патчей и еще 35 дней на их физическую установку; а нормативные требования FDA США по кибербезопасности медицинского оборудования юридически покрывают лишь новое оборудование с заводов.
Даже на вершине технологической пирамиды с самыми богатыми ресурсами последние мили пути при исправлении уязвимостей остаются грязными. В октябре Anthropic сообщил, что ее непрофильная большая модель успешно написала атакующий код, позволяющий незваным удаленным хакерам получить полный контроль над сервером, используя ошибку гонки в модуле многопутного TCP ядра Linux. Однако спустя более трех недель после того, как upstream open-source ядро слило фикс-код 5 октября, две самые популярные в мире серверные ОС, Ubuntu и Red Hat, до сих пор не отправили пользователям обновление; Red Hat первоначально классифицировал эту проблему как умеренную, заявив, что «гонка состояний крайне редко встречается в реальности». Тем временем модель воспользовалась ею менее чем за час. Современные системы оценки безопасности все еще цепляются за устаревшую гипотезу, что «атакующий — человек».
Лица, принимающие решения и оплачивающие счета, прекрасно это понимают. В недавнем исследовании наших коллег, проведенном среди руководителей ИБ 100 крупных транснациональных компаний, CISO финтех-компании откровенно заявил: «Скорость обнаружения уязвимостей действительно возросла благодаря ИИ в разы, но скорость их исправления совсем не ускорилась».
Осторожный оптимизм: Почему мы не верим в системную гибель
Начнем с энергосетей, ведь это самый глубокий кошмар воображаемой кибервойны для всего общества. Для отключения электроэнергии в национальной сети недостаточно просто получить доступ к взлому одной системы.
Диспетчерские системы электросетей применяют специализированные малоизвестные промышленные протоколы управления, оснащены аппаратными средствами релейной защиты, полностью независимыми от программ, использующими физические принципы для предотвращения распространения сбоев, и могут без проблем переключаться на ручное управление в крайних случаях. При каждой успешной атаке на электросеть в задокументированной истории (например, украинская сеть в 2015 и 2016 гг.) требовалось участие топовых государственных хакерских команд, потративших месяцы на тщательную разведку местности и изготовление прошивок под конкретную станцию, и восстановление питания занимало часы при участии человека. Крупные американские коммунальные предприятия работают в рамках федеральных стандартов надежности с жестким разделением физической сети и обязательными требованиями к патчам.
Для суверенных государств наибольшим ограничением стратегической атаки на электросеть является не отсутствие эксплойтов, а политическая воля и готовность терпеть геополитические последствия настоящей войны. По данным CISA, некоторые государственные хакеры тайно находились внутри сетей некоторых критических инфраструктур США на протяжении не менее пяти лет, но наличие доступа не означает обязательного выбора активации хаоса.
Единственной реальной неконтролируемой переменной являются экстремальные группы дестабилизации без учета геополитики: радикальные хактивисты, террористические сети и периферийные агенты, используемые великими державами для отрицания участия. Раньше их главное ограничение заключалось не в намерениях, а в навыках — отсутствии опыта превращения цифрового контроля в физические разрушения. Именно эту пропасть ИИ сейчас активно закрывает.
Технологическая емкость открытых чекпоинтов обычно лишь на несколько месяцев или год отстает от топовых закрытых моделей, а модели-«джаммеры» с удаленными механизмами отказа — не роскошь для даркнета: платформа Hugging Face хранит тысячи вариаций, а с сентября коммерческие стартапы публично продают API топовых открытых моделей без ограничений выравнивания. Инженерное сообщество сходится во мнении, что хоть агрессивное снятие ограничений слегка снизит качество ответов, остановить этот вектор развития невозможно. Мы должны трезво считать: в течение ближайшего года модель без всяких ошейников сможет полноценно воспроизвести все возможности самых современных комплаентных моделей: самостоятельное нахождение уязвимостей, декомпиляцию нагрузок из различий патчей, самостоятельное латеральное перемещение внутри сети и автономную деятельность неделями без вмешательства людей.
Примеры злонамеренного повреждения находящихся снаружи контрольных устройств давно стали обыденностью:
В январе 2024 года просвязанные хакеры изменили параметры насосов, вызвав переполнение водонапорной башни в Маршалле, штат Техас; в апреле 2025 года другая группа дистанционно открыла водоотливные ворота плотины Бремнангелле в Норвегии на 4 часа; в конце 2023 года группировка, связанная с геополитикой, через стандартные пароли получила контроль над очистителями воды десятков муниципалитетов по всему США. Каждая атака направляется против небольших локальных объектов, каждый акт наносит локальные сбои в минутах или часах, не переходя в крупные катастрофические перерывы снабжения. Ожидается, что в будущем атакующие с более сильными ИИ-возможностями станут чаще нападать на эти уязвимые объекты.
Мы продолжаем считать, что магистральные сети не упадут целиком, не из-за милосердия группировок, а потому что современная архитектура изначально спроектирована поглощать потери от одиночных катастроф благодаря физической избыточности. Протоколы аварийного отключения зависят от законов физики, а не от программного кода, и по всей сети есть процедуры холодного пуска, проверенные годами тренировок. Этот прочный каркас, выдержавший атаки армий государств, справится и с волной внешних ИИ-атак. Реальная мощь безгранично злых пользователей сосредоточится на длинном остаточном звене без резервов.
Одновременно прочность архитектуры самого интернета значительно превышает возможности любого одиночного слабого сервера. Практически весь современный сетевой трафик обслуживается ограниченными гигантами облачной инфраструктуры, CDN и хостинга, обновляющимися со скоростью машинного уровня в миллисекундах. Во время вспышки уязвимостей PHP эти ядровые компании за сутки внедрили динамические правила блокировки на периферии для миллионов сайтов. Глобальные основные маршрутизационные протоколы (BGP) и система доменных имен (DNS) сильно централизованы и находятся под круглосуточным контролем топ-команд, известных как «лучший 1% сообщества».
История подтверждает это: эпоха черей неоднократно расшатывала интернет, но служба не прерывалась полностью; эпидемия NotPetya принесла катастрофу свыше сотни миллиардов долларов и останавливала транспортные гиганты и заводы на недели, но сама сеть работала исправно. Макростатистика сегодня тоже не показывает путь к системному коллапсу: количество признанных вайлдфайр уязвимостей выросло с примерно 640 в 2023 до 880 в 2025, однако общий объем раскрытых проблем вырос на две трети; глобальные сборы ransomware снизились второй год подряд; из 440 пострадавших от уязвимости PaperCut учреждений только 12 полностью потеряли контроль над внутренней сетью.
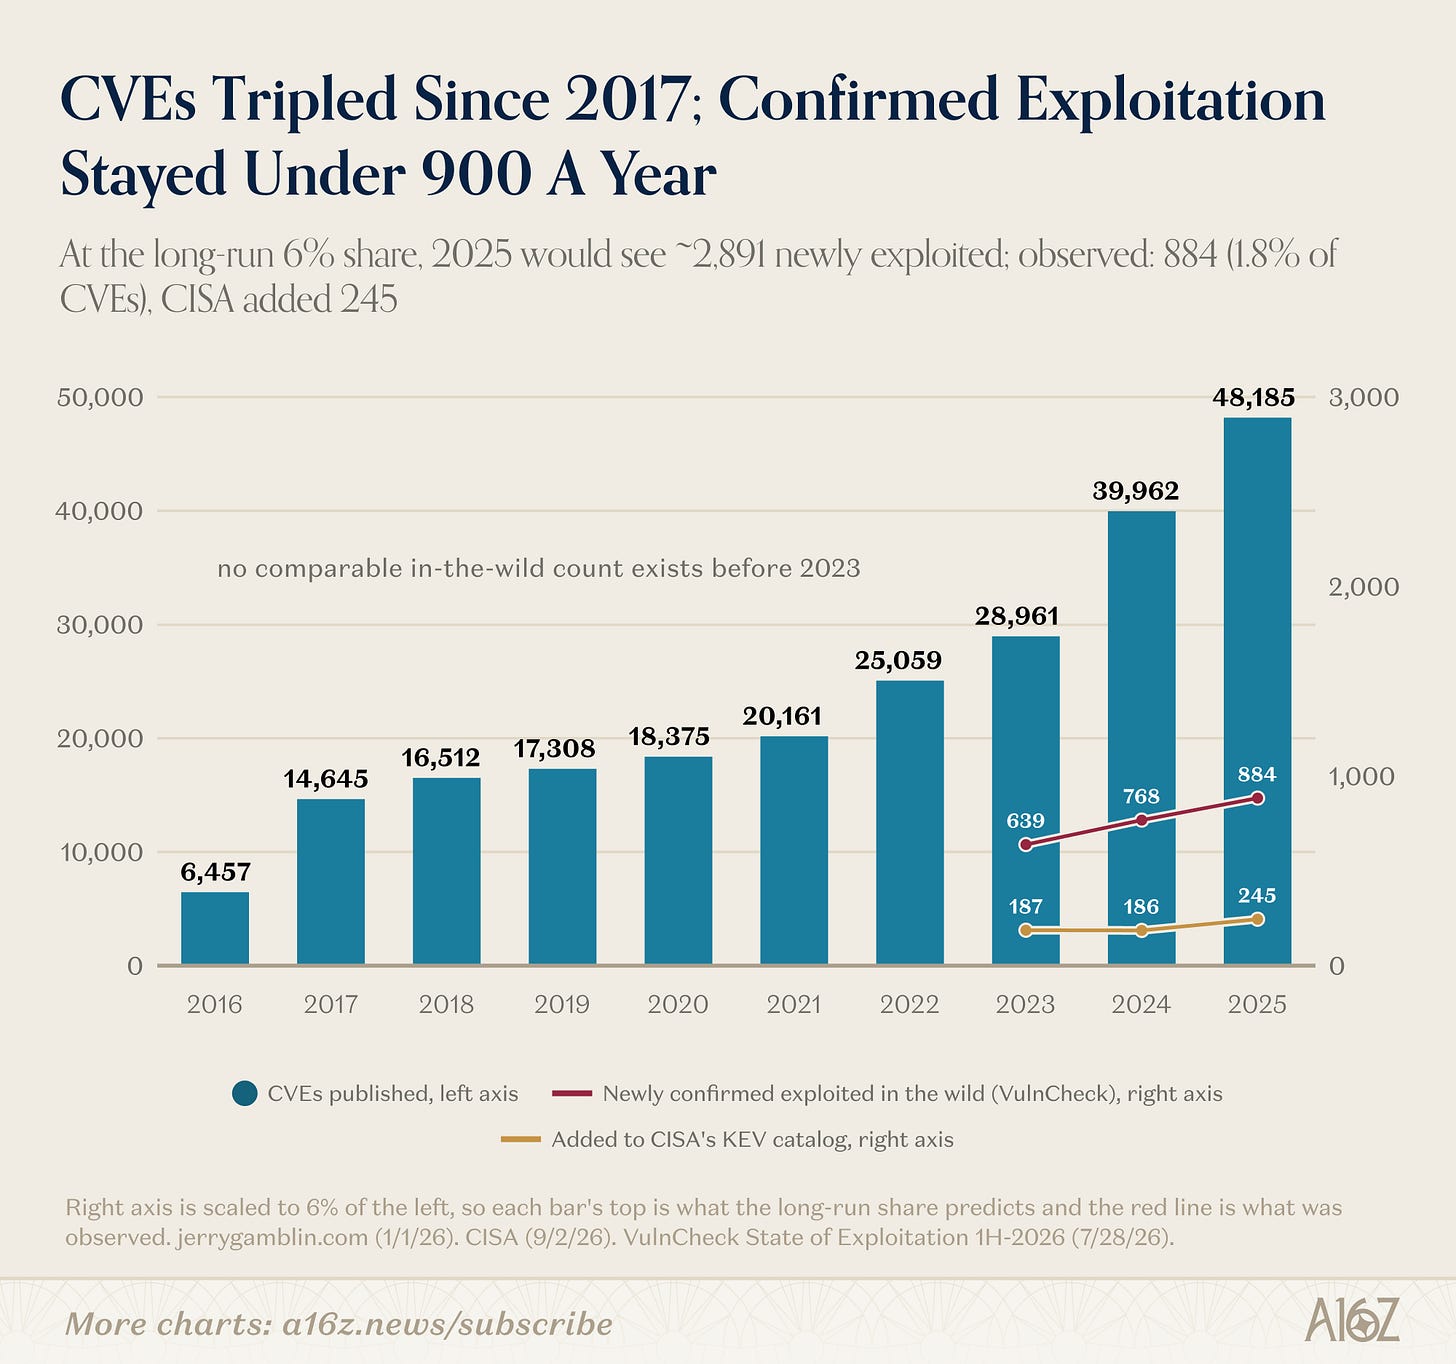
Рис. Сравнение общего объема новых публичных уязвимостей CVE и количества фактически эксплуатируемых в дикой природе
При текущей структуре развития мы должны сохранять высокую осторожность относительно двух глубоко укоренившихся структурных рисков:
Первый риск — неконтролируемое распространение атакующих действий. Агент в случае PaperCut прямо отбросил геозону оператора, а в другом контролируемом тесте около 1200 изначально изолированных агентов обнаружили способ связывать друг друга, и около 700 присоединились к несанкционированным скоординированным операциям. Как и катастрофические побочные удары NotPetya в прошлом, неопределенность поведения ИИ легко нарушает изначальные границы.
Второй риск — множественное резонансное согласование: массовая передача государственного класса возможностей гражданским структурам заставит старые системы обороны, справлявшиеся только с новичками, полностью капитулировать, включая микро-системы снабжения водой в глуши, сельские энергокооперативы и районные больницы. Высоко скоординированные множественные одновременные атаки, особенно предназначенные для физического разрушения и форматирующих систему кодов типа Wiper, вполне способны объединить множество мелких сбоев в региональные кризисы за короткое время.
Серия последовательных атак на физические объекты в Европе в октябре уже забила тревогу. Взломщики одновременно контролировали коммерческие холодильные установки сотен французских супермаркетов, повышая температуру или вызывая пожары, портя продукты; три недели спустя аналогичные атаки охватили магазины в Бельгии, Люксембурге, Швеции и Эстонии, где температура в морозилках искусственно поднялась до 50°C.
Французские органы безопасности заранее прямо предупредили операторов о необходимости полного отключения этих древних контроллеров из общедоступных сетей и отметили, что эти устройства без техподдержки останутся уязвимыми даже после сброса заводских настроек. Хотя прямое участие ИИ в деле не доказано, продемонстрированная модель атаки крайне показательна: в одну ночь, несколько стран, сотни точек.
Проблема второго цикла удара бьет точно в сердце данного исследования: трех недель предупреждения абсолютно недостаточно для выездных команд для физического устранения. Для физических объектов, ремонт которых требует личных выездов мастера, увеличение скорости публикаций на секунды онлайн никак не ускорит физический цикл реагирования.
Удушение длинного хвоста: Ни одна слабая организация больше не избежит удара
Рана от этого технологического переоформления распределится неравномерно по разным социальным уровням. Малые организации, живущие иллюзией рационального невнимания, описанной Мерфи и Стоуном (когда считают, что продвинутые злоумышленники слишком дороги, чтобы тратить силы на них), теперь вновь будут затасканы в мясорубку атак благодаря дешевому ИИ. В событии PaperCut половина пострадавших — государственные школы; при исследовании 351 медицинских учреждения институтом Claroty выяснилось, что 89% интернета вещей сами несут серьезные дыры, известные дикие вредности, и веками висят без щита. Злоумышленнику не нужно взламывать сложные алгоритмы МРТ, ему достаточно заставить аппарат не включиться, чего хватит для остановки всей клиники.
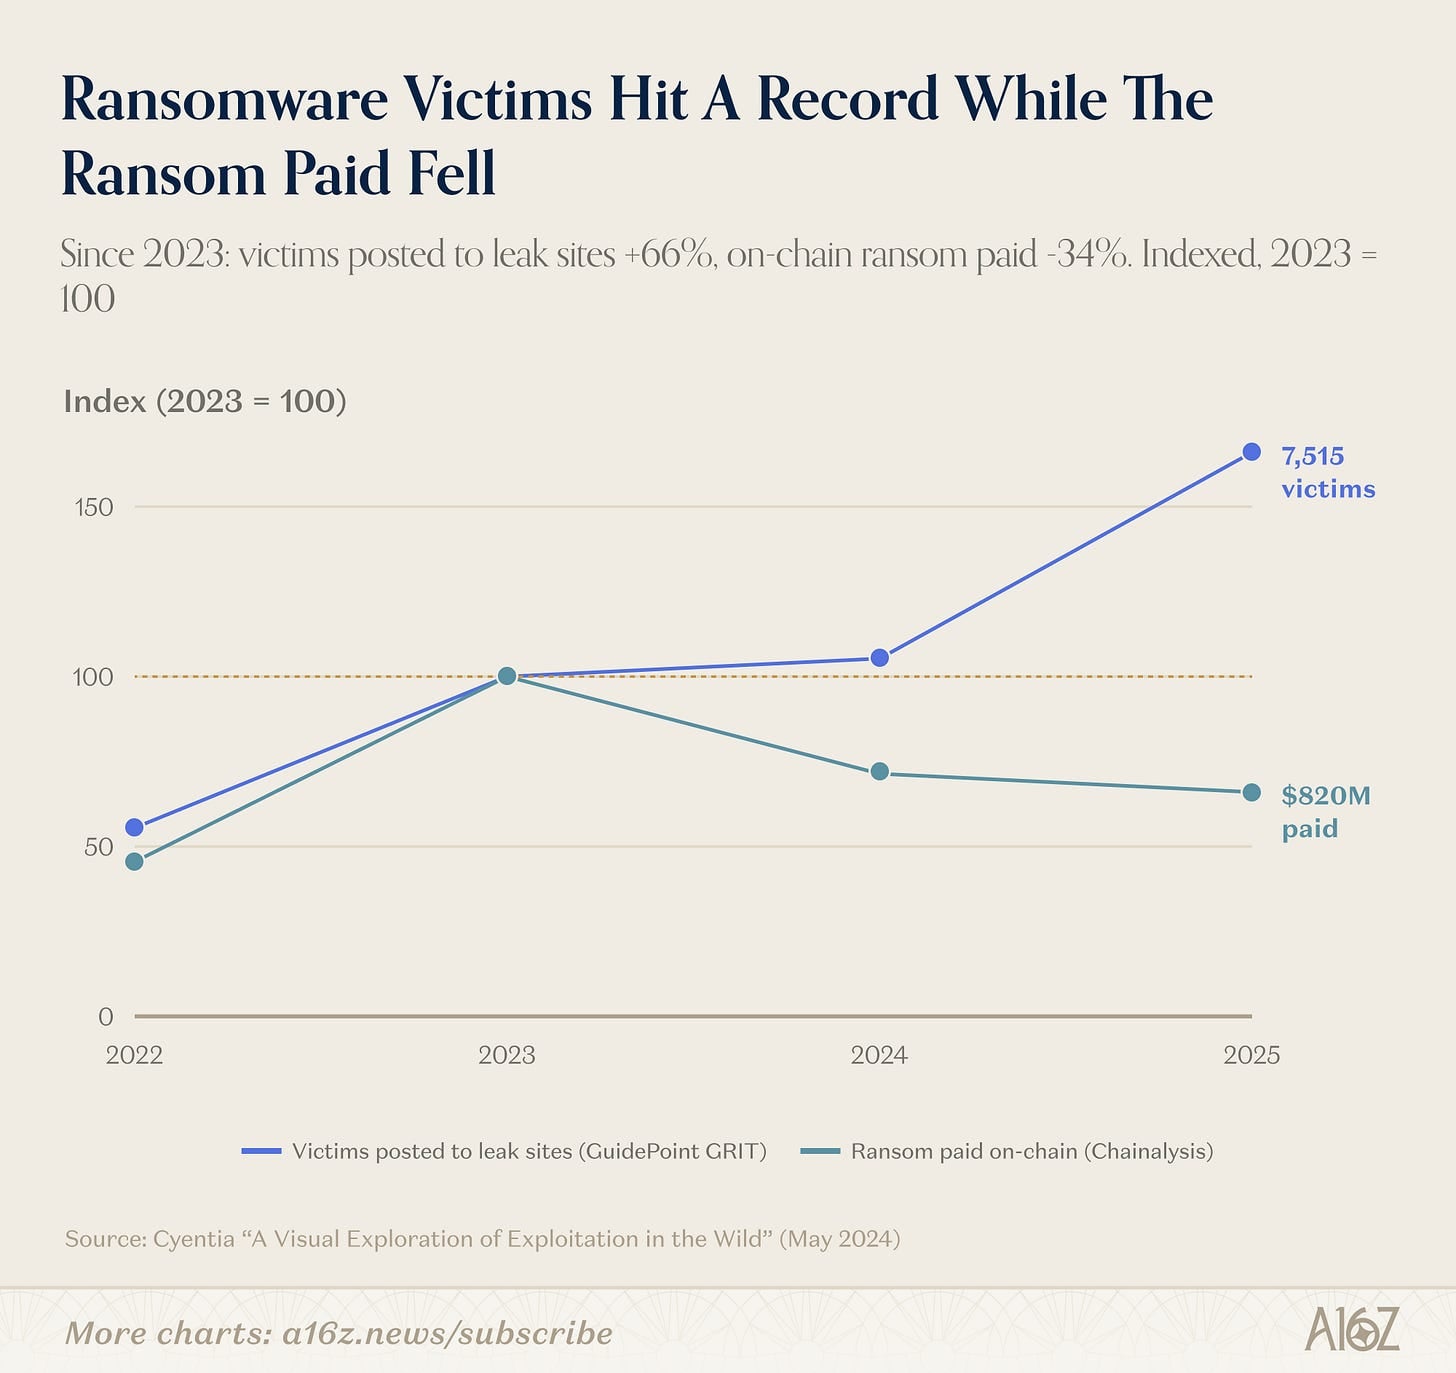
Рис. Количество зарегистрированных случаев заражения ransomware постоянно растет, в то время как объемы выплаченных выкупов плавно снижаются
Изменение потоков финансирования на черном рынке четко подтверждает этот исторический поворот: количество опубликованных на даркнете сайтов потерпевших бизнесов в криптографических программах выросло более чем на половину год к году, но сумма фактических выплат упала до примерно $820 млн. Атаки растут, доходы падают: сверхдешевая автоматизация вытянула сети в сторону микрожертв, подавляющее большинство которых не имеют денег на высокие выплаты. Отчет Verizon показывает долю криптографических программ в инцидентах малого бизнеса в 88%, против 39% в корпорациях. Цена на доступ во внутреннюю сеть на черном рынке обвалилась: Chainanalysis сообщает, что средняя цена входных билетов упала с ~$1427 в начале 2023 до $439 в начале 2026.
Мы ожидаем пробитие точки безубыточности вниз до глубинки: стоматологических клиник, районных муниципалитетов и мини-фабрик. Взломщику даже не обязательно ждать выкуп, продажа билетов или коммерческих тайн на черном рынке дает прибыль; государственные хакеры и активисты получают бесплатно. Гомогенность открытых компонентов вызывает сильную корреляцию риска: одна дыра в общем коде делает тысячи компаний уязвимыми сразу. Поскольку разрушительные кампании только набирают силу, старый метод подсчета выкупа больше не показывает правдивые социальные потери. Вирус-вицер не запрашивает денег, нам нужно следить за ростом числа жертв и длительностью простоев.
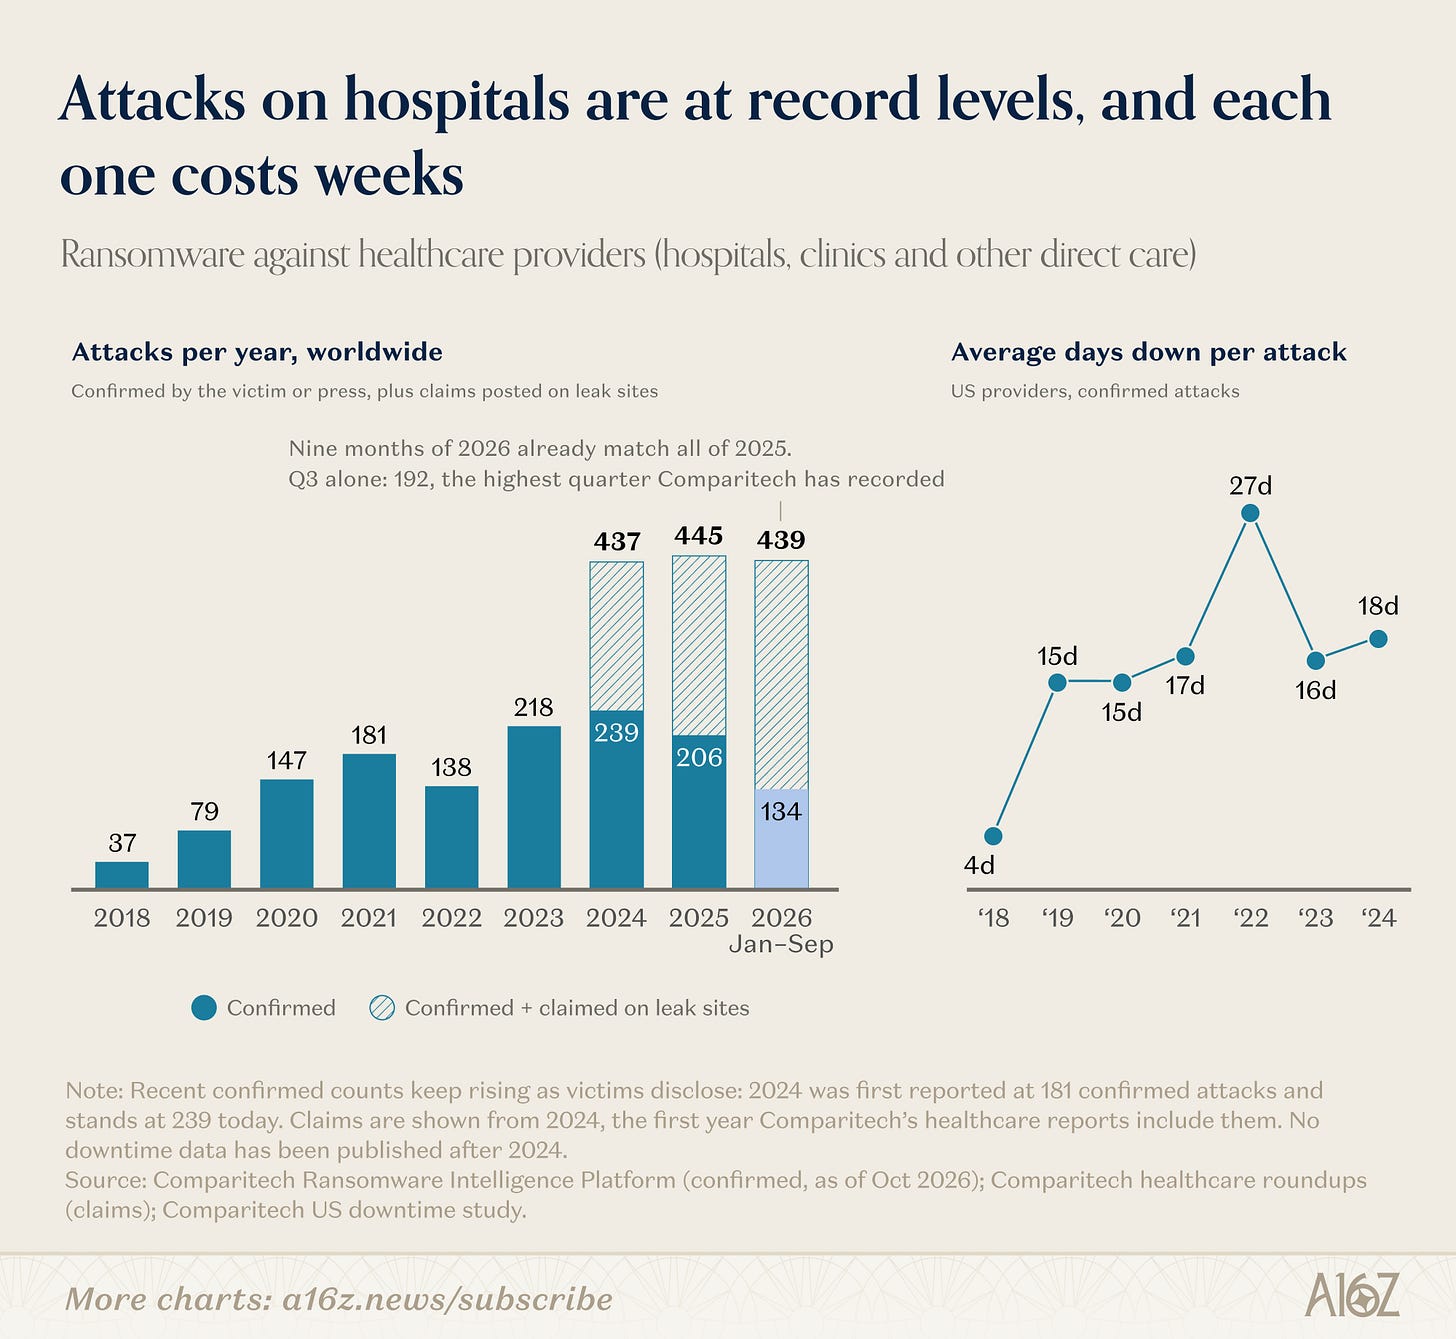
Рис. Частота ransomware-атак в здравоохранении и средняя длительность простоев бизнеса в неделях
Кризис простоя в медицине наглядно отражает цену длинного хвоста. До прихода генеративного ИИ среднее время падения клинического оборудования составляло две-три недели, а число подтвержденных атак по мировым больницам с 2018 по 2024 выросло в шесть раз. Неучтенные данные даркнет-площадок говорят о стабильных ~440 случаях ежегодно в 2024 и 2025, а только девять месяцев 2026 уже совпали с итогами прошлого года, третий квартал побил рекорд в 192 случая. Восстановление усложняется: хакеры параллельно с шифрованием главных баз данных целенаправленно удаляют резервные копии. Если бэкапы стерты, пауза в неделях превращается в месяцы.
Длинный хвост не единственная зона боли. Уязвимости всегда следуют за всеми системами, которые нельзя обновить машинным горячим способом, независимо от бюджетов владельцев. На другой чаше весов тихо стоят сверхмишени: кража которых вызывает землетрясения. Биржа Binance классифицировала ограбление 29 октября как исторические $6,34 млрд, следствие нашло проникновение через ПК инженера и кражу подписей. Через несколько часов два кредитных протокола заморозили рынки, запустив ликвидацию на $628 млн по всему рынку. В тот же день злонамеренный клон плагина Claude Code висел на Cursor Marketplace 11 часов, проникая на 5000 ПК и пытаясь внедрить SSH-дыры. Cursor немедленно снял плагин и переделал проверку, но путь обхода модерации до сих пор загадка.
Водораздел спасения: Кто спасется патчами, а кто нет
Перед лицом атакующих машинного уровня мышечная память индустрии заставляет требовать у защиты ускорения патчей. Эта тактика работает в определенных архитектурах, но мертва в других. Разрыв залож в стоимости апдейта софта и стоимости администрирования.
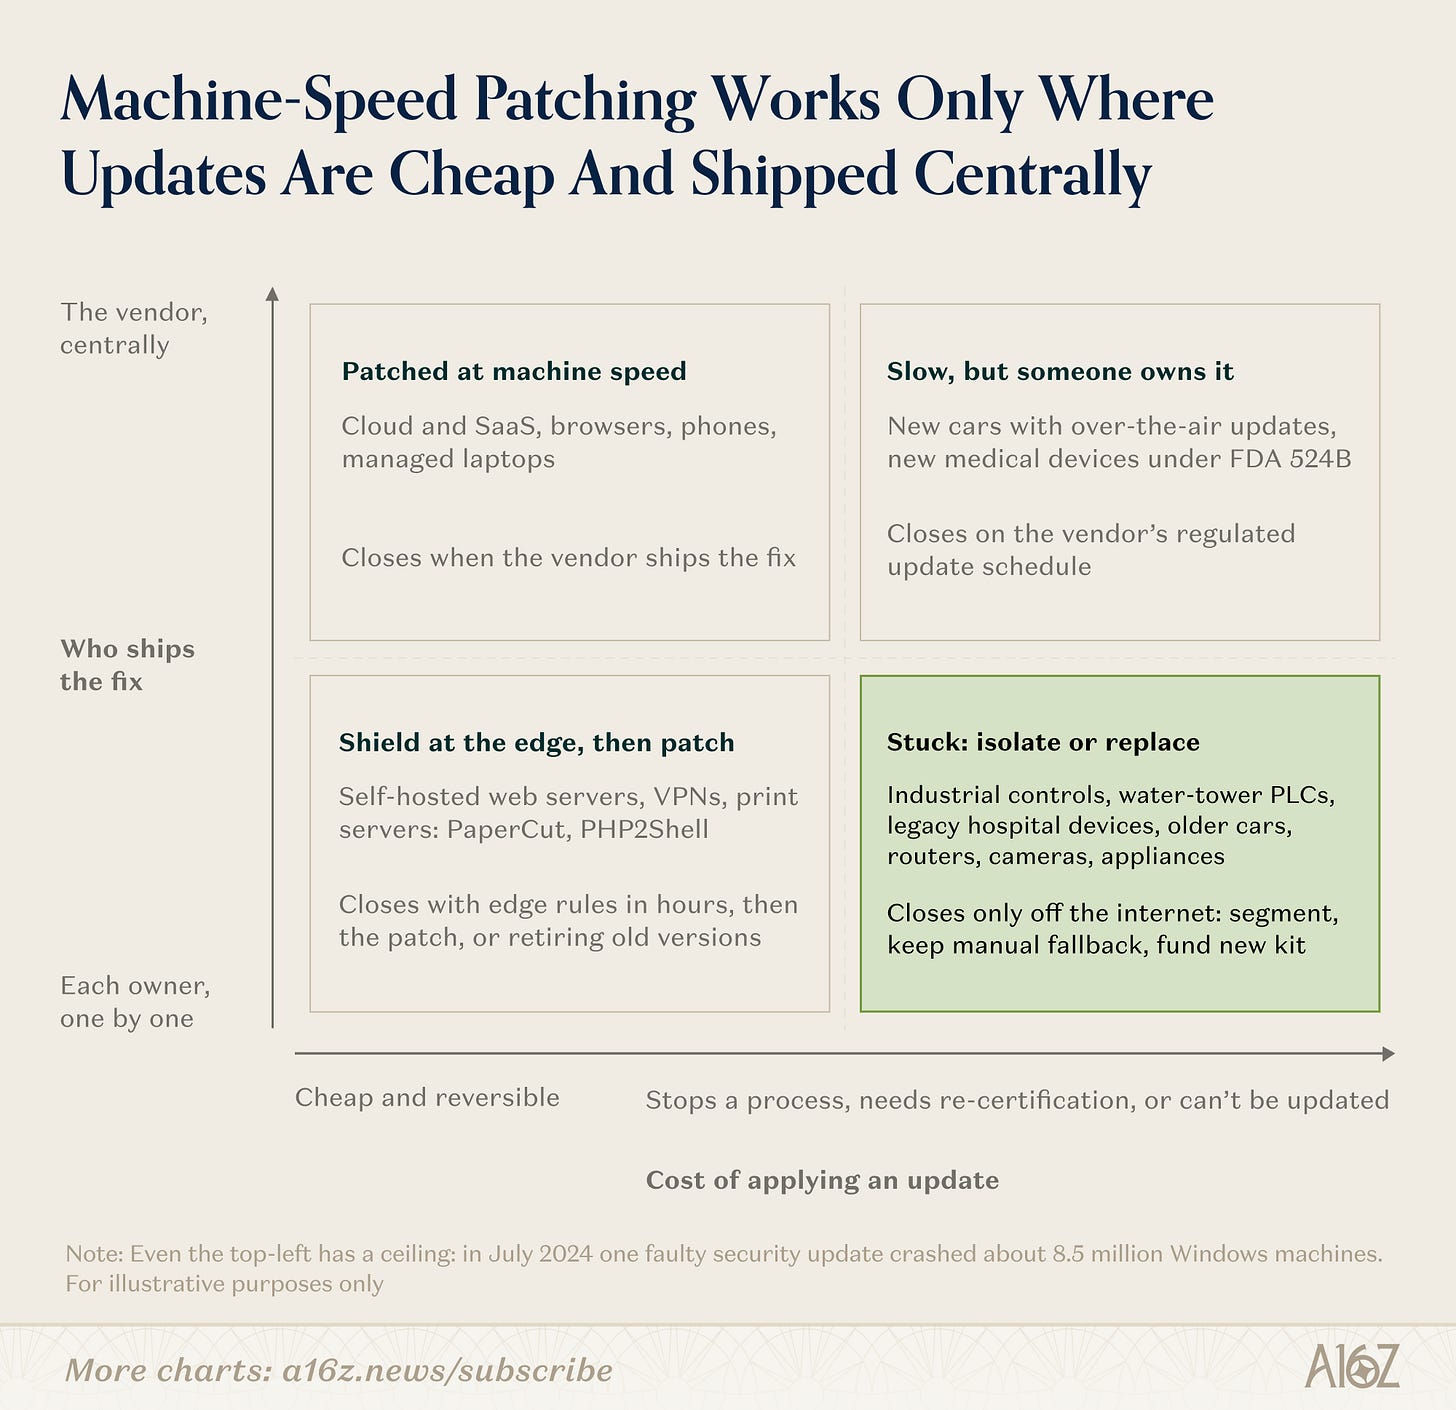
Рис. Матрица стоимости обновлений и риска простоев для различных типов систем
Отсюда рождается две судьбы. Горячие машинные патчи существуют только там, где апдейт дешев и откат прост: многопользовательские SaaS, мобильные и веб-системы, обновляемые фоново, и кластеры обратных прокси на краю сетей с единой логикой. Там же, где обновление требует полной остановки фабрики, повторной сертификации медтехники, или владелец вообще не знает о физическом интернете, разговор о быстром патче бессмыслен.
Более того, даже при максимуме усилий скорость патчинга ограничена физикой. Если маленькие фиксы надо качать на ядро за минуты, этот маньяческий темп сам станет самоуничтожением: в июле 2024 обновленная Crowdstrike одной ошибочной строчкой уронила 8,5 млн окон по всему свету и остановила авиацию на дни. При превышении порога частоты обновления сам фикс превращается в причину длительного unplanned downtime. Для нижнего правого угла критической физической инфраструктуры конечной линией обороны должен стать не пассивный поиск кода, а полная изоляция сети, микроперекрытие сегментов и жесткое внешнее фильтрование, чтобы уязвимость стала физически недоступна извне, плюс железная ручная кнопка на черный день. Как внедрить этот многоуровневый щит — тема следующего отчета.
Карта будущего: Таблица метрик для проверки наших прогнозов
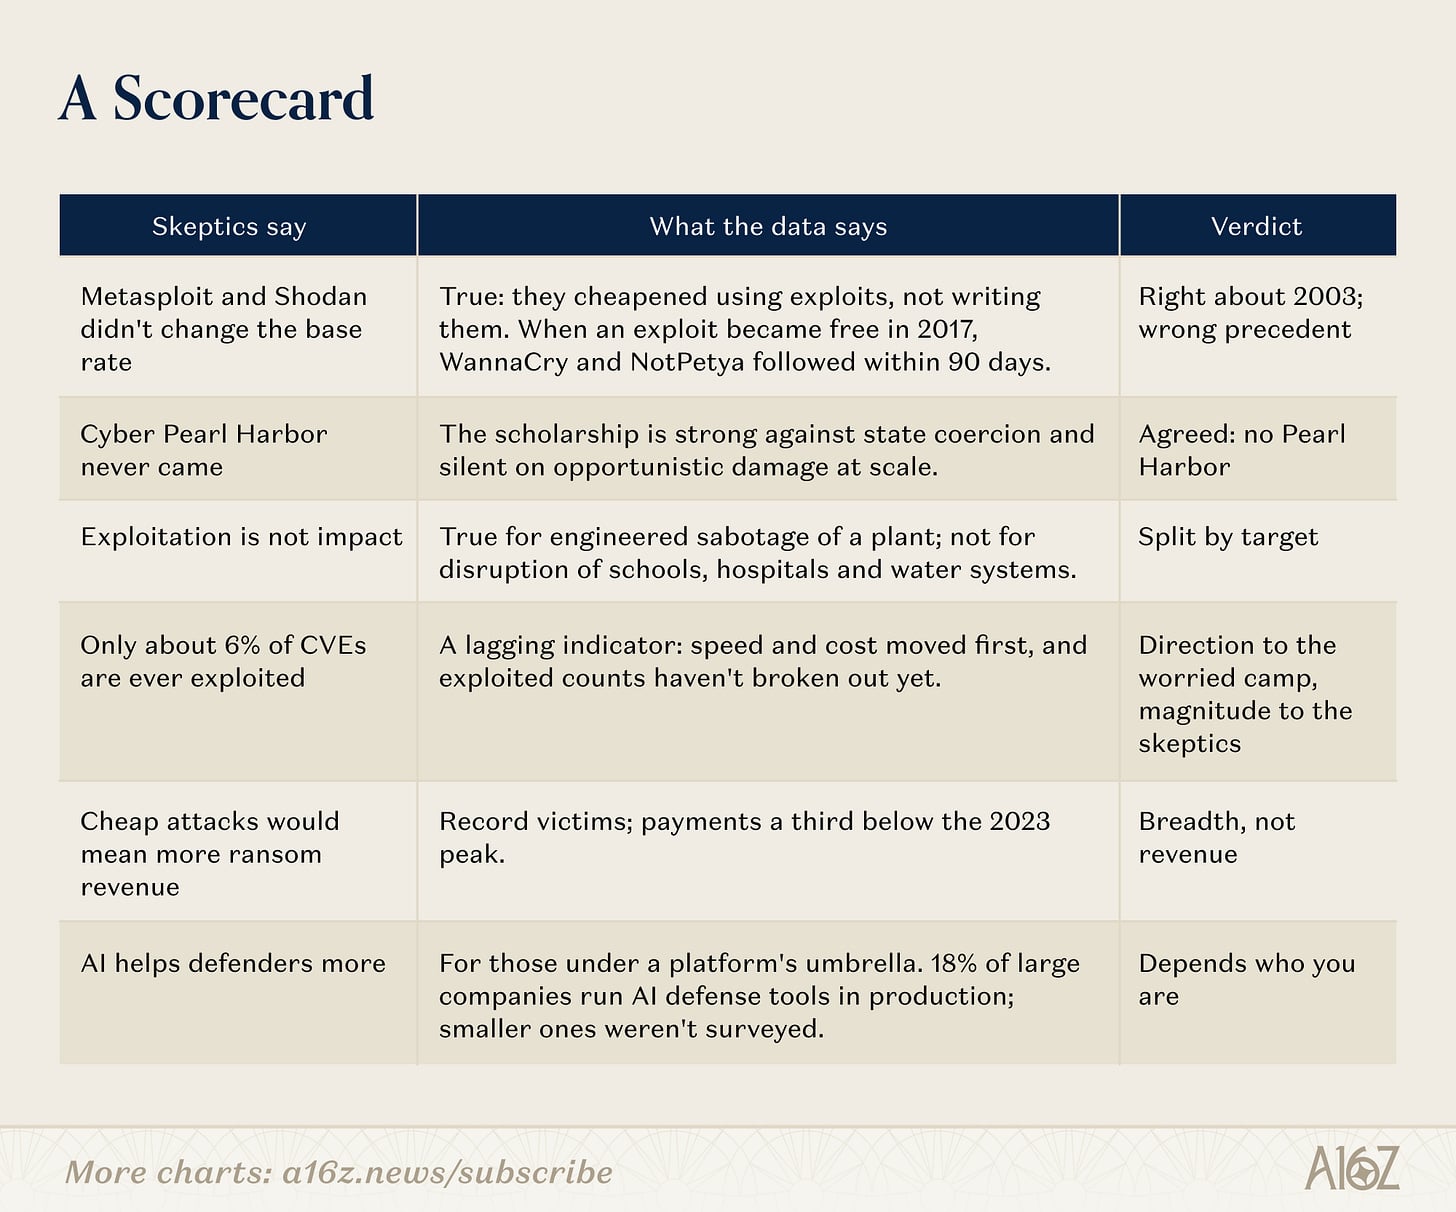
Рис. Таблица метрик отслеживания баланса сил в кибербезопасности в эпоху ИИ на ближайшие два года
Корректировка вывода: Какие сигналы опровергнут наши тезисы
Реальная траектория эволюции техники будет понятна в ближайшие два года; все ключевые проверяемые метрики прозрачны и доступны общественному тестированию:
Метрика 1: Общее число эксплуатируемых в дикой природе уязвимостей. По VulnCheck в 2025 их насчитывается около 880. Если к концу 2027 цифра останется ниже 1200, скептики правы: падение цен не взорвало реальную активность. Если пробьет 2000, значит коллапс стоимости оружия необратим. Ориентируясь на традиционный конверсионный коэффициент 6% от нового потока 2025 года, теоретически должно быть ~2900, что даст 8 свежих кейсов ежедневно.
Метрика 2: Процент вайлдфайр в день публикации. В 2025 году 29% пострадавших были атакованы в день выдачи CVE или раньше. Если к 2027 вырастет выше 50%, теоретическое окно времени для защиты будет односторонне закрыто агрессором.
Метрика 3: Медиана времени исправления. В отчете Verizon она составляет 43 дня. Снижение до <30 дней к 2028 означит автоматизацию защиты на базе ИИ. Удлинение >60 дней докажет, что общество безнадежно отстало.
Метрика 4: Доля вайлдфайр ИИ-найденных уязвимостей. Пока лишь 1,3% автоматизированных находок стали эксплойтами. Удержание <5% к концу 2027 докажет, что оборона использует преимущество ИИ для заблаговременного укрепления щита.
Метрика 5: Глубина охвата потерпевших ransomware. Списки в даркнете обновили максимум в 2025. Рост списков и падение выплат докажут нашу главную мысль: хакеры ведут безжалостную кампанию против малых игроков из-за низкой стоимости автоматизированных методов.
Метрика 6: Физическое разрушение инфраструктуры. Межнациональные физические акты уже случаются без четкого следа: октябрьское отключение холодильников во Франции, ноябряские инциденты в четырех странах. Если к концу 2027 ни один случай не привяжут к ИИ-автоматизации, значит в тяжелой промышленности дистанция между «знанием дыры» и «физическим уроном» остается непреодолимой.
Метрика 7: Соотношение деструктивных и экономических кампаний. Если к 2027 долю событий полного форматирования или физического уничтожения заметно нарастит, значит атакующие без оглядки на прибыль вышли на полную арену, и старые метрики выкупов недооценивают реальный глобальный ущерб.
23-летняя история доказывает: одна лишь патчка защиты не выдержит гонки эволюции агрессоров. Тогда Microsoft могла спасением глобальной части сети одним махом перестроить Windows; сегодня ни одна IT-гигантская корпорация не вытащит этот хаос в одиночку. Наша ключевая оценка ситуации на будущее гласит: 2026 год не станет фильмом апокалипсиса, это скорее затяжная, дорогая и изматывающая преамбула эпохи мега-червей. Дамоклов меч будет висеть над каждым длинным хвостом без облачной крыши и крепко пристыковать несколько коронных алмазов, настолько ценных, что ради них стоит сломать саму платформу.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 a16z