Десятилетняя уязвимость в реестре XRP позволяла создавать монеты из воздуха: RippleX выпустила экстренный патч, случаев эксплуатации в блокчейне не зафиксировано
Автор: Шаурья Малва
Перевод и адаптация: TechFlow
Резюме TechFlow: Исследователи показали, что устаревшая уязвимость в механизме платежей XRP Ledger позволяет создавать расходуемые XRP при минимальных затратах отправителя, ставя под угрозу обещание о «фиксированном объеме». Разработчики RippleX экстренно исправили её 25 сентября в версии xrpld 3.4.1, подчеркнув отсутствие данных об использовании уязвимости в публичных сетях; для организаций и держателей, полагающихся на жесткий лимит эмиссии, инцидент стал проверкой устойчивости монетарной целостности в блокчейне.
Согласно отчету о безопасности, опубликованному в пятницу, дефект в платежной системе XRP Ledger мог позволить злоумышленникам создавать значительное количество новых XRP практически бесплатно, тем самым нарушая правило фиксированного предложения токена.
Уязвимость, по оценкам специалистов, существует с 2015 года; она была обнаружена исследователем Кейденом Ляо (Cayden Liao) и командой Veria AI, а также передана внутри компании 22 сентября. Инженеры подразделения RippleX успешно воспроизвели атаку на отдельном сервере и подтвердили, что сгенерированные таким образом XRP могут быть потрачены в последующих транзакциях.
Представители RippleX заявили, что пока нет свидетельств эксплуатации данного дефекта в каких-либо публичных сетях.
Все 100 миллиардов XRP были созданы еще в момент запуска блокчейна в 2012 году, причем программная архитектура изначально предусматривала полное отсутствие дополнительной эмиссии. Тем не менее, эта техническая ошибка потенциально позволяла злоумышленникам генерировать XRP из воздуха и реализовывать их на биржах, подрывая доверие к установленному лимиту предложения, на который опираются институциональные участники сети.
Путь атаки эксплуатировал встроенную в реестр децентрализованную биржу: счета там размещают котировки, обменивая один токен на другой.
Теоретически злоумышленник мог бы открыть сотни учетных записей, каждая из которых обменивала бы минимальный объем токенов на аномально крупную партию XRP, после чего инициировала платеж, мгновенно исполняющий все эти ордера одновременно.
Суммарная сумма XRP к выплате превысила бы порог корректного подсчета программного обеспечения, из-за чего счет продавца будет полностью оплачен, а счет покупателя — практически не списан, что позволит атакующему получить ранее несуществующие XRP.
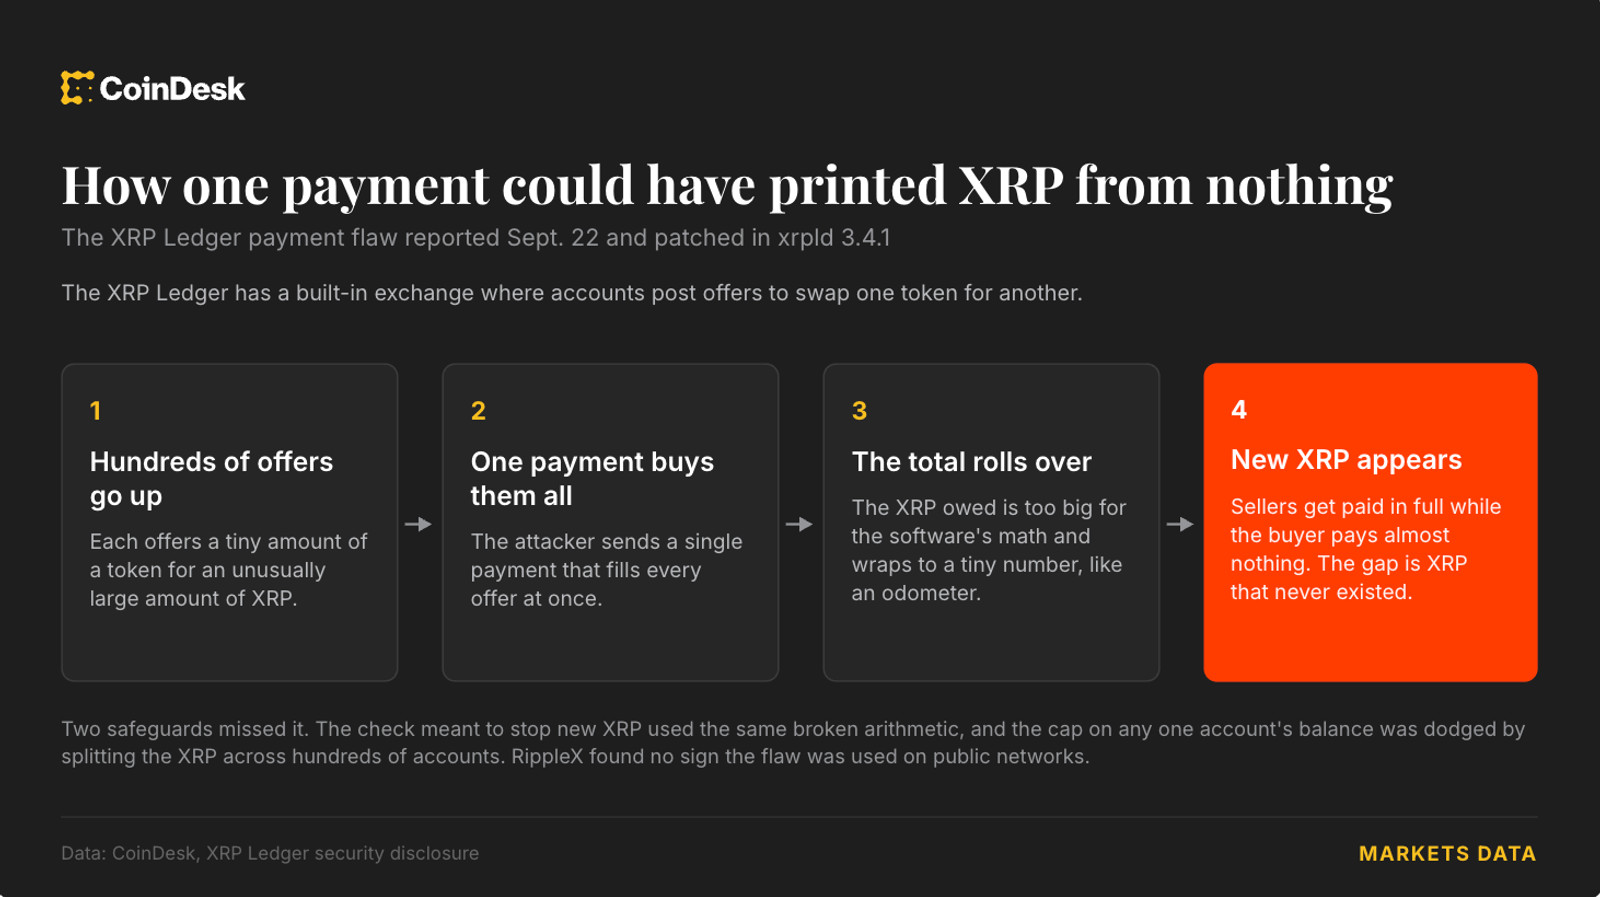
Реестр XRP выполняет проверку после каждой транзакции, чтобы убедиться в отсутствии избыточного количества XRP, однако данный механизм полагается на исходный расчет суммы и пропускает ошибку. Дополнительный лимит на максимальное количество XRP, которое может принять один счет, также не срабатывает, поскольку атака распределяет токены между сотнями различных адресов.
Метод исследования требует лишь нескольких сотен XRP для создания этих учетных записей; большую часть средств можно вернуть обратно, оставив исключительно плату за транзакции.
Разработчики внедрили исправление 25 сентября в серверное программное обеспечение реестра xrpld версии 3.4.1, не раскрыв подробностей о характере устранения.
Начиная с июля серия ранее скрытых уязвимостей в криптобезопасности выявлена при участии искусственного интеллекта. К ним присоединился и данный инцидент, наряду с уязвимостью в кошельке Coldcard, повлекшей кражу как минимум 1367 BTC, а также проблемами в Core Lightning, вынудившими операторов биткоин-нод разорвать соединения.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 CoinDesk