


Web3 Ежемесячный отчёт по безопасности за август: 29 основных инцидентов безопасности, совокупный ущерб превысил 68,29 млн долларов США
Автор: Beosin
Согласно данным мониторинга платформы Beosin Alert, в августе 2026 года общий объем потерь от различных инцидентов безопасности составил около 76,15 млн долларов США. Всего было зафиксировано 29 крупных инцидентов, основной причиной которых стали уязвимости смарт-контрактов. Из них 18 случаев были связаны с ошибками в коде контрактов и сетевой инфраструктурой, а 2 — с кражей средств из-за утечки приватных ключей. Безопасность смарт-контрактов и управление приватными ключами по-прежнему остаются слабыми звеньями в сфере безопасности Web3.

Топ-10 потерь за август
13 августа индивидуальный адрес пользователя 0x13e3....179e пострадал из-за утечки приватного ключа. У злоумышленников оказались криптоактивы WBTC, cbBTC, LDO, USDS, CRV на сумму около 25,6 млн долларов США, что стало инцидентом с самыми крупными фактическими потерями. 30 года кредитный протокол Tectonic в сети Cronos подвергся взлому из-за уязвимости в смарт-контракте, и ожидаемый ущерб оценивается примерно в 74 млн долларов. Атака вынудила сеть Cronos применить экстренные меры: приостановить работу сети и выполнить откат транзакций. В конечном итоге хакеры успешно вывели около 6 млн долларов в сеть Ethereum посредством кросс-чейн транзакции.
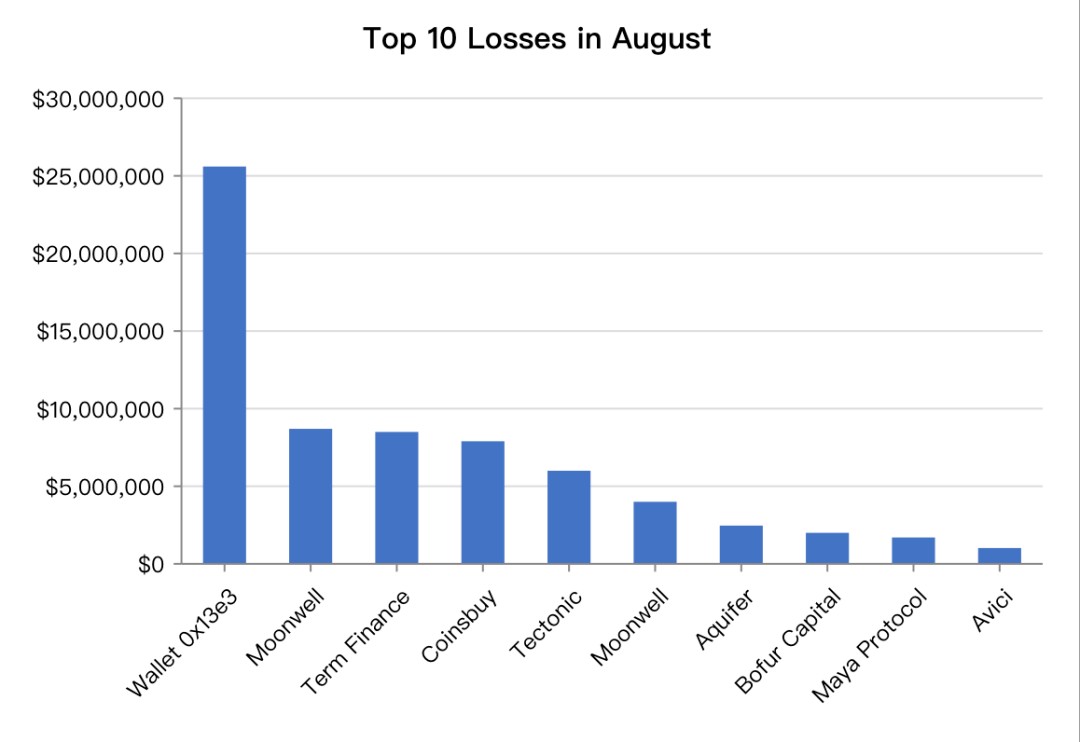
Кроме того, блокчейн Harmony из-за уязвимости подвергся незаконной эмиссии примерно 4 млрд токенов ONE. Номинальный ущерб превысил 4 млн долларов, однако благодаря откату транзакций состояние поддельных токенов было очищено, поэтому эти потери не учитываются.
Типы атакованных проектов и распределение потерь по сетям
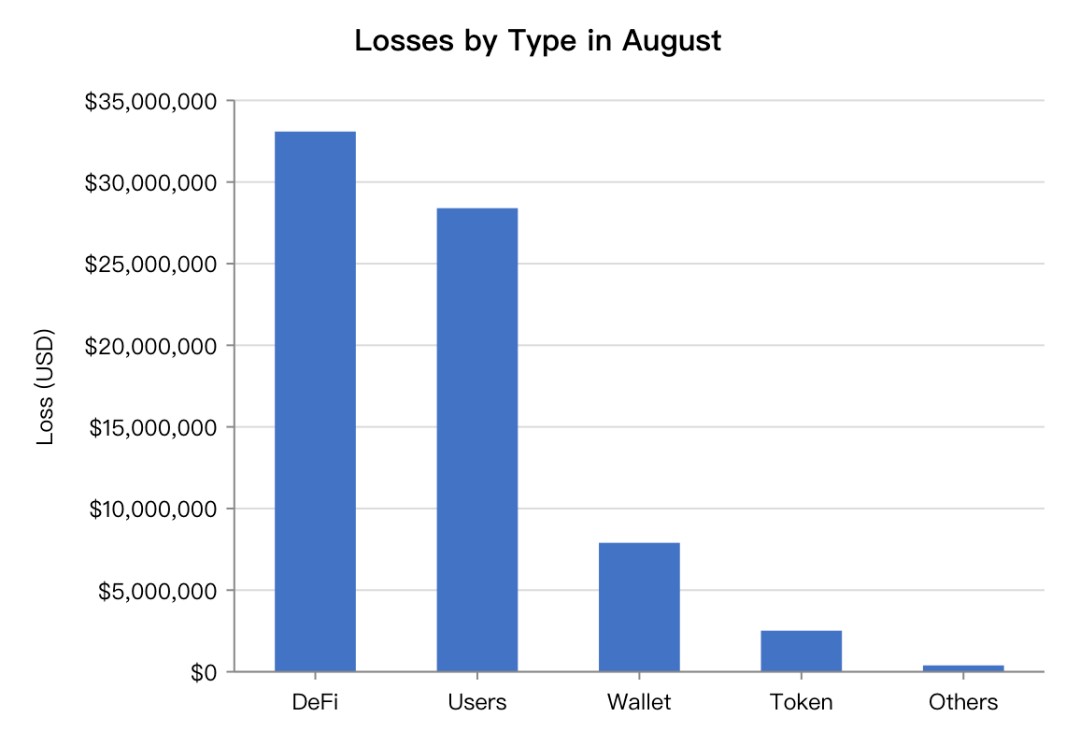
Мишенями становились проекты самых разных категорий: публичные сети, кредитные протоколы, приложения кошельков, смарт-контракты токенов, кросс-чейн мосты и обычные пользователи. Наиболее крупные финансовые убытки понесли проекты в сегменте DeFi — более 33,09 млн долларов; при этом личные адреса пользователей пострадали из-за утечек приватных ключей или фишинговых атак примерно на 28,4 млн долларов. Наибольшее количество атак пришлось на смарт-контракты токенов (10 случаев), второе место заняли DeFi-протоколы (9 случаев).
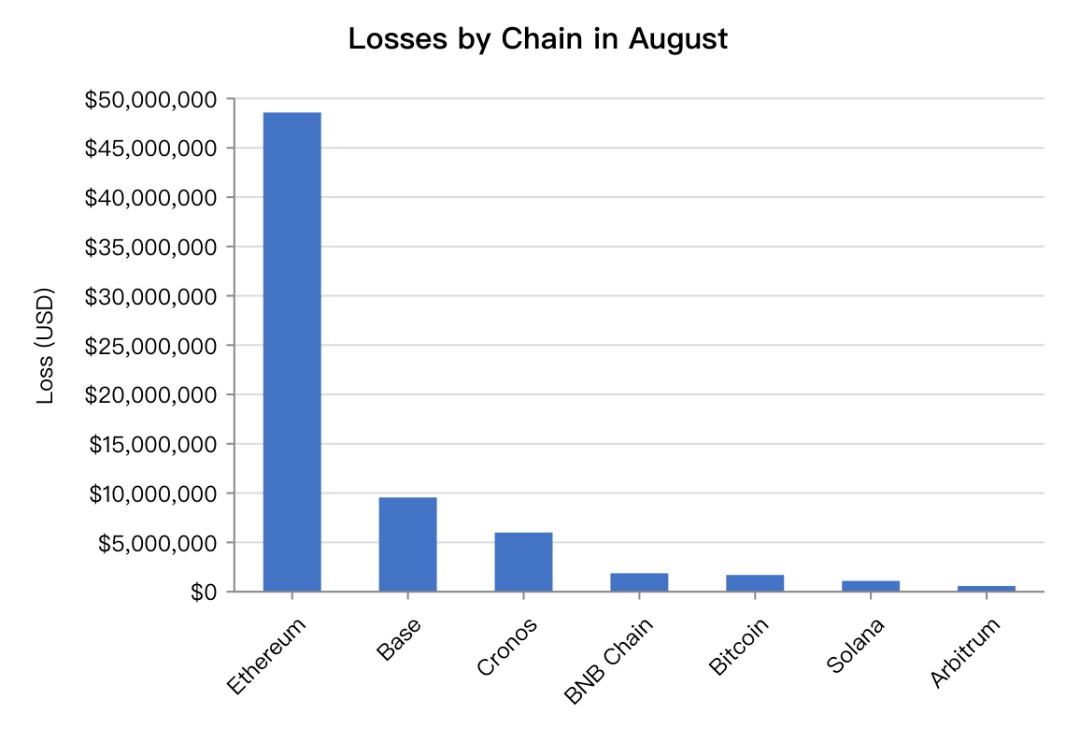
В августе наибольшие потери понесла сеть Ethereum — более 48,58 млн долларов. Было зафиксировано 15 инцидентов безопасности. По состоянию на текущий момент большинство атак на DeFi-протоколы и фишинговых операций против «китов» по-прежнему приходится на Ethereum. По количеству инцидентов сетей занимает второе место BNB Chain, однако основные цели атак там — смарт-контракты токенов, поэтому финансовые потери остаются небольшими. Инциденты безопасности также происходили в сетях Cronos, Base, Harmony, Bitcoin и Solana, что подтверждает тенденцию к многоцепочечному характеру атак.
Анализ основных инцидентов безопасности
1. Tectonic и Moonwell: манипуляция ценами
Tectonic и Moonwell представляют собой кредитные протоколы, работающие в блокчейне. Обе платформы стали мишенями из-за манипуляций ценой залога в виде токенов с низкой ликвидностью, что позволило преступникам заложить активы с искусственно завышенной стоимостью и получить избыточное финансирование для извлечения прибыли. В атаке на Tectonic злоумышленники завысили цену управляющего токена протокола $TONIC в 100 раз, получив кредитное плечо на сумму около 74 млн долларов, после чего вывели USDT и другие активы. После инцидента сеть Cronos экстренно приостановила генерацию блоков во всей сети. До остановки хакерам удалось перевести около 6 млн долларов в Ethereum. Затем сеть Cronos выполнила откат транзакций для компенсации ущерба.
Адрес хакеров в Ethereum для получения прибыли: 0xc404160B79BD8905061a1cAecBeCa2EEab3f72DD и направление движения украденных средств:
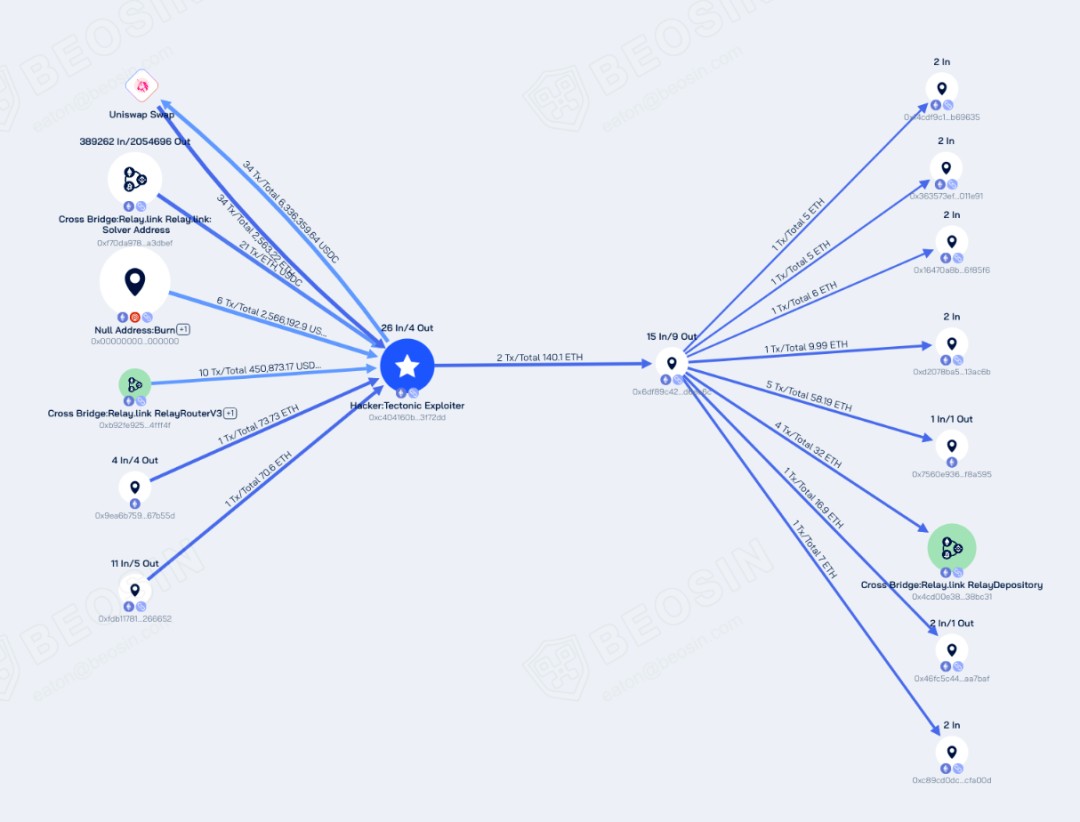
В настоящее время около 2659 ETH все еще хранится на адресе 0xc4041, а 140,1 ETH были переведены на адрес 0x6df89c42f0abdfaa2b5b77edcdafbc945ed6ee6c, откуда они были далее рассредоточены между множеством новых созданных адресов.
Протокол Moonwell также понес убытки в размере около 8,7 млн долларов из-за того, что злоумышленники манипулировали ценой токена MAMO с недостаточной ликвидностью и использовали его как залог для получения cbBTC:
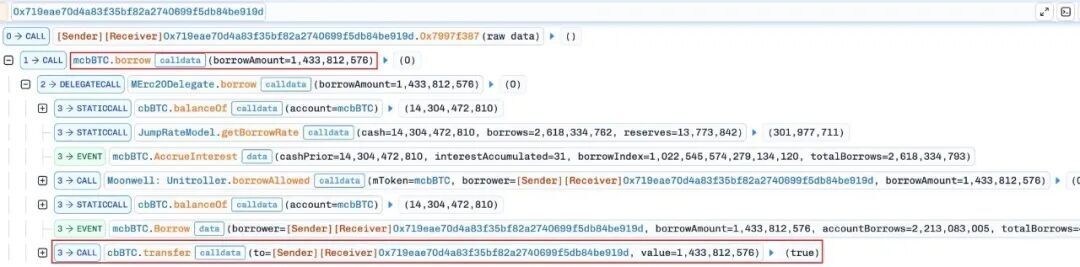
Обе атаки не были основаны на уязвимостях смарт-контрактов, а возникли из-за того, что сами протоколы определяли стоимость залога на основе слабой спотовой ликвидности, что приводило к ошибочному расчету collateral. Для предотвращения подобных инцидентов протоколы могут получать данные из нескольких источников через различные оракулы и применять дополнительные механизмы проверки в случае резких колебаний цен.
2. Harmony: атака повторного воспроизведения
Harmony — это сеть Layer 1, поддерживающая шардинг (разделение данных), которая использует четыре шара и передает активы между ними с помощью асинхронного механизма межшарового взаимодействия на основе квитанций. Источник создает зашифрованные квитанции для исходящих транзакций, а целевой шар проверяет их перед обработкой. Он верифицирует, совпадают ли квитанция и ее Merkle-доказательство с подписанным хэдом исходного блока, причем каждая квитанция может быть использована только один раз.
Уязвимость, эксплуатируемая в данной атаке, была найдена в устаревшей части системы шардинга Harmony. Ранее Harmony проверяла, не была ли уже использована межшаровая квитанция, сравнивая два поля: CXMerkleProof.ShardID и BlockNum,
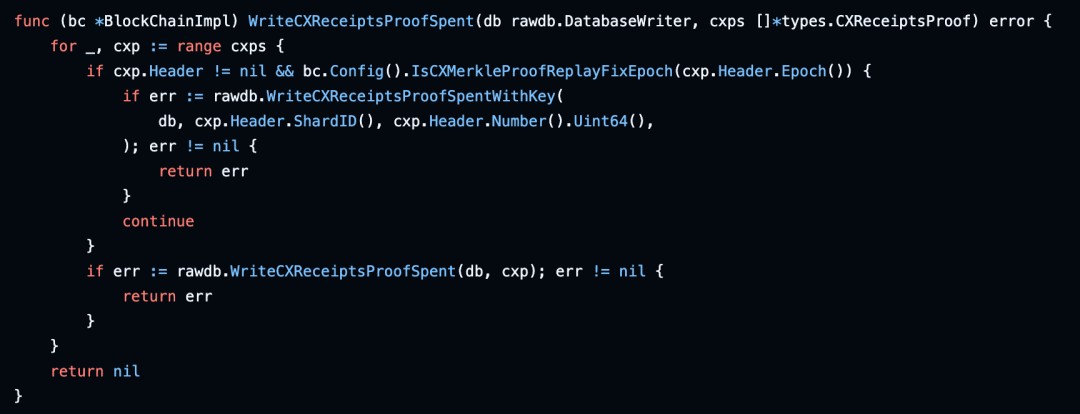
Поскольку эти два поля находятся вне подписанного хэда блока, злоумышленник мог изменить их без нарушения существующих функций протокола. В ходе текущей атаки хакер получил межшаровую квитанцию, модифицировал значения ShardID и BlockNum внутри нее, заставив систему верификации принять ее за новую. Целевой шар принял измененную квитанцию и повторно списал средства, в то время как исходный шар не произвел соответствующего списания активов.
Это классический пример атаки повторного воспроизведения. Любое поле, используемое в качестве одноразового маркера, должно быть частью подписанного подтверждения. При верификации квитанции следует напрямую считывать ID шара и номер блока из проверенного подписью хэда блока, а не полагаться на неподтвержденные поля структуры доказательства.
3. Term Finance: атака на систему управления
Term Finance — это DeFi-протокол для выдачи займов под фиксированный процент. Каждый его казначейский фонд (Vault) представляет собой Vault стандарта ERC-4626, код которого базируется на реализации Yearn V3. Управление казначейскими фондами Term Finance построено не на одобрении, а на механизме блокирования (отмены). Когда кураторы предлагают изменения параметров, открывается временное окно, в течение которого держатели токенов ликвидности (LP) могут подать возражения. Однако порог участия в управлении настроен со значительными изъянами:
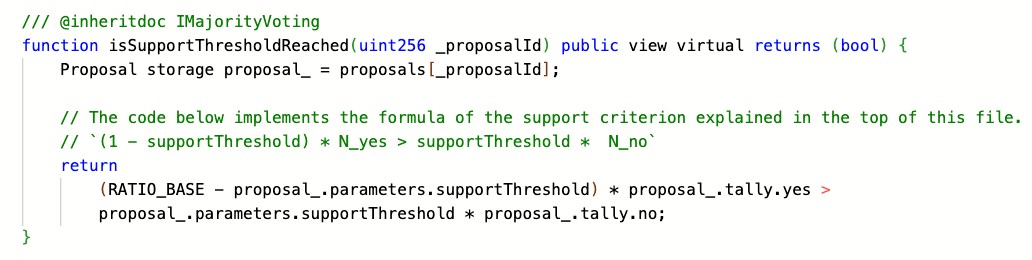
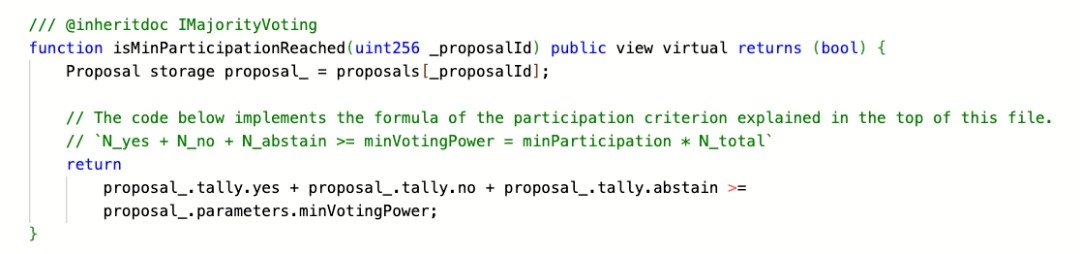
● Отсутствие абсолютного порога голосов или минимального объема капитала: условия прохождения предложения `isSupportThresholdReached()` и `isMinParticipationReached()` проверяют только относительные доли, а не абсолютное количество голосов. Это означает, что предложение проходит при простом достижении относительного большинства, независимо от общего числа проголосовавших или объема капитала.
● Чрезвычайно низкая активность участников: почти ни один депозитор не конвертирует паи казначейского фонда (tmvETH) в управляющий токен (gtmvETH) для голосования. В результате общий объем circulating supply управляющих токенов в соответствующих фондах оказывается крайне малым.
Используя эти архитектурные недостатки, злоумышленник смог осуществить атаку на управление казначейством практически за бесценок:
(1) Получение права голоса: Злоумышленник обменял около 0,5 ETH на примерно 0,485 пая tmvETH казначейства и 1:1 сконвертировал их в 0,485 токенов gtmvETH, получив таким образом право голоса.
(2) Инициирование вредоносного предложения: При создании предложения смарт-контракт зафиксировал, что общая сумма управляющих токенов составляет всего 0,535 gtmvETH. Таким образом, 0,485 gtmvETH, принадлежавшие злоумышленнику, составляли уже 90,66% от общего объема.
(3) Голосование и исполнение: Злоумышленник выступил единственным избирателем и проголосовал «За». Поскольку возражений не поступило, уровень поддержки значительно превысил порог в 50%; кроме того, его личный вес голоса превысил минимальный порог участия (minVotingPower), рассчитанный исходя из крайне малого общего объема токенов.
(4) Вывод активов: После прохождения предложения был выполнен вредоносный код, позволивший изъять активы казначейства (WETH).
Используя идентичную схему, злоумышленник взял под контроль 6 казначейских фондов Term Finance, нанес ущерб на сумму около 8,5 млн долларов.
Данная атака является ярким примером воздействия на ончейн-управление DeFi-протоколом. Для защиты проектам следует реализовать следующие контрольные точки:
● Установление абсолютных порогов голосов или капитала: Предложения по управлению не должны проходить исключительно по относительным долям. Необходимо внедрить жесткие пороговые значения на основе абсолютных чисел, например, требовать, чтобы количество «За» соответствовало определенной сумме (например, 1 млн долларов) или количеству независимых адресов.
● Внедрение опекунства (Guardian) или путей отмены для таймлоков: Хотя исполнение решений управления обычно сопровождается задержкой, это дает лишь ограниченное окно для реакции. Команда проекта должна оборудовать период задержки выполнения надежным механизмом опекуна (Guardian) или функцией отмены предложений. Если в период задержки будет обнаружено вредоносное предложение, опекун сможет немедленно вмешаться и отменить его.
● Мониторинг активности в управлении: Протоколы должны настроить непрерывное отслеживание уровня участия в управлении каждого казначейского фонда. При обнаружении аномально низкого общего объема управляющих токенов или уровня вовлеченности в голосование по конкретному фонду система должна своевременно подавать сигналы тревоги и даже автоматически инициировать защитные механизмы.
Тренды угроз безопасности в Web3
Глубинным трендом безопасности в секторе Web3 в 2026 году становится системное расширение поверхности атаки. Уязвимости возникают одновременно на уровне кода, повседневных операционных процессов и пользовательских взаимодействий. Опираться только на пару аудитов безопасности или автоматизированные инструменты недостаточно — они не способны полностью охватить вопросы операционной безопасности, ончейн-управления и бизнес-логики. Перед разработчиками Web3-проектов стоит новая задача по построению комплексной системы кибербезопасности.
Кроме того, наблюдается высокая частота атак на смарт-контракты DeFi и конечных пользователей. Уязвимости в коде или небезопасные разрешения (approvals) слишком легко эксплуатируются злоумышленниками. Разработчики и операторы должны перепроверять безопасность своих контрактов, особенно тех, которые обслуживают критически важные процессы, и проводить несколько раундов независимых аудиторских проверок. Что касается частных лиц, им рекомендуется регулярно использовать обозреватели блоков (explorers) или инструменты отзыва разрешений для очистки старых согласий на взаимодействие со смарт-контрактами, а также изучать актуальные методы фишинга для повышения осведомленности о рисках.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @Beosin_com







