Пользователи подают в суд на Apple после размещения в App Store поддельных криптокошельков, в результате чего они лишились 1,8 млн долларов
Автор: Олуапелуми Аджейумо
Перевод: Соарс, Foresight News
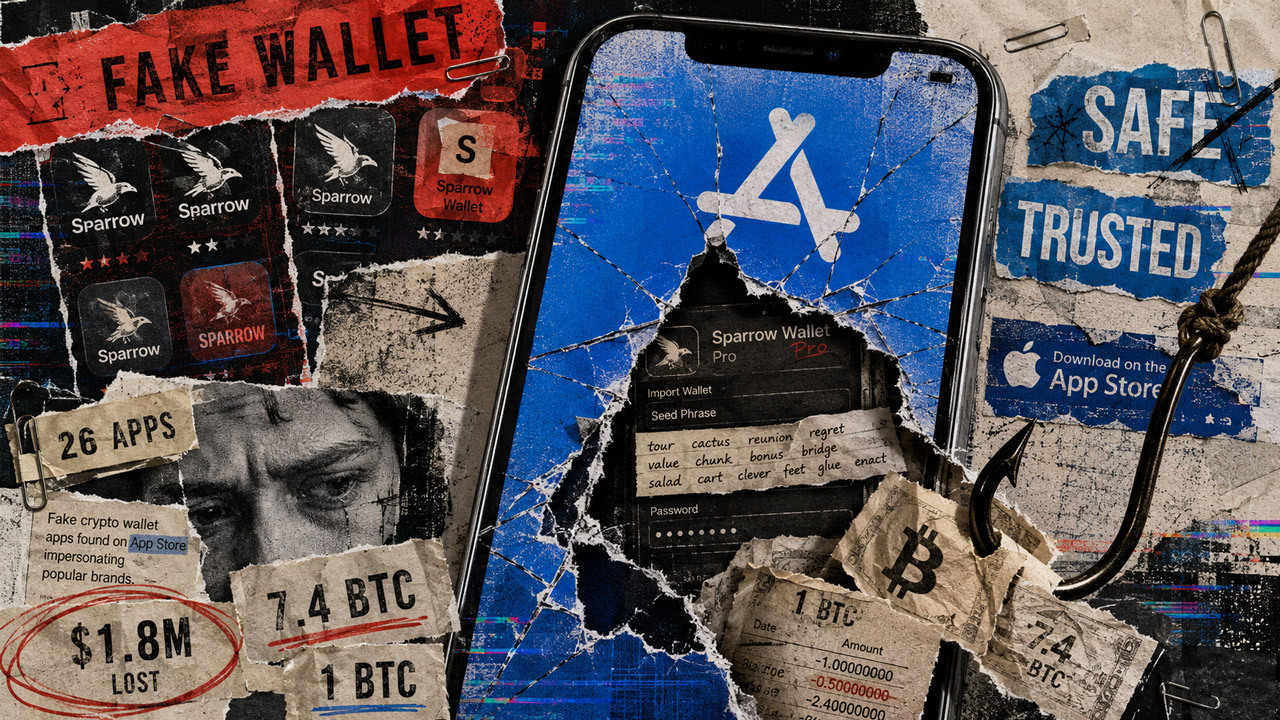
Строго регулируемый магазин приложений App Store компании Apple вновь стал объектом пристального внимания. Ранее трое держателей биткоина заявили о потере 1,8 млн долларов из-за поддельного криптовалютного кошелька. Подобные вредоносные приложения для хранения цифровых активов давно стали обычным явлением: несмотря на многоступенчатую систему проверки приложений в экосистеме Apple, мошеннический софт по-прежнему достигает пользователей.
Исковое заявление, поданное 24 июля в штате Калифорния, утверждает, что компания Apple не выполнила свои обязанности по надлежащей проверке: она не удалила из магазина различные приложения, имитирующие кошелек Sparrow, параллельно позиционируя App Store как безопасный и надежный источник программного обеспечения.
О рисках, связанных с поддельными приложениями Sparrow, сообщалось еще более двух лет назад. Несколько месяцев назад исследователи обнаружили в экосистеме Apple 26 приложений, подражающих популярным криптовалютам. Серия подобных инцидентов оказывает давление на долгосрочную стратегию Apple: компания настаивает на строгом контроле распространения ПО, утверждая, что предварительная модерация приложений позволяет максимально эффективно защищаться от мошенничества и вредоносного программного обеспечения.
Разработчики Sparrow предупредили Apple более чем за год до потери средств пользователями
Ключевой момент ответственности Apple в данном деле заключается не в первоначальном появлении мошеннического приложения в магазине, а в том, что компания уже знала об этих рисках задолго до того, как последующие жертвы были обмануты.
Основатель Sparrow Крейг Рот начал регулярно сообщать о различных неавторизованных мобильных кошельках, подражающих официальному продукту, еще в начале 2024 года. Приложение Sparrow изначально существует только в виде десктопной версии, поэтому теоретически Apple должна была легко определить статус одноименного приложения для iPhone как поддельное без сложных технических проверок.
Однако материалы иска показывают, что на протяжении всего последующего года в App Store продолжали появляться различные вариации приложений с названием Sparrow.
Первый истец по иску Джейлен Делгадо утверждает, что в мае 2025 года скачал одно из таких поддельных приложений, ввел семенную фразу и лишился более одного биткоина. Согласно материалам дела, стоимость этих активов на тот момент составляла около 120 тысяч долларов.
Спустя два месяца жалобы пользователей стали более конкретными. Джеймс Рамирез сообщил, что 25 июля 2025 года использовал еще один поддельный кошелек Sparrow и потерял 7,4 биткоина на сумму около 875 тысяч долларов; он тут же уведомил Apple о приложении и краже средств.
Девять дней спустя Кристофер Эллис также нашел приложение Sparrow в App Store, после ввода семенной фразы потерял криптоактивы на сумму около 840 тысяч долларов.
Вся эта хронология является ключевым основанием для иска истцов. Они утверждают, что когда у Эллиса произошел ущерб, Apple уже получала не просто обычные жалобы на имитацию бренда, а конкретные случаи, доказывающие, что данный поддельный кошелек приводит к хищению крупных сумм в биткоинах.
В иске дополнительно отмечается, что Apple не просто оставила это поддельное приложение в магазине. Платформа также обеспечила ему повышенную видимость, включив в подборки криптоприложений, тем самым косвенно повышая его достоверность и расширяя зону распространения мошеннического ПО.
В судебных документах говорится: «Пользователи неоднократно направляли в Apple сообщения о высоком риске мошеннических приложений внутри App Store. Однако Apple не предупредила потребителей о появлении поддельных кошельков типа Sparrow в магазине и не информировала пользователей о том, что данное программное обеспечение крайне容易导致 хищению криптовалют, семенных фраз, приватных ключей, аккаунтов кошельков и другой конфиденциальной информации».
Apple в свою очередь заявила, что уже удалила все вовлеченные в инцидент поддельные приложения Sparrow и заблокировала соответствующие учетные записи разработчиков. Компания также отметила, что на платформе существуют специализированные каналы для жалоб, и при подтверждении нарушения правил магазина будут приняты меры воздействия.
Однако опыт защиты прав Крейга Рота демонстрирует, насколько сложно официальным разработчикам искоренить практику подделки брендов. В прошлом месяце Крейг Рот рассказал, что разместил на странице загрузки iOS информацию, предупреждающую пользователей об отсутствии официальной мобильной версии Sparrow. Сначала Apple посчитала эту запись потенциально вводящей в заблуждение и даже предупредила о возможной блокировке его аккаунта разработчика, но позже отменила это решение.
Это дело добавляет новый аргумент к иску: компания Apple не только не способна полностью блокировать поддельный софт, но и сама испытывает трудности в различии легальных разработчиков и мошенников, присваивающих чужие бренды.
Проблема поддельных кошельков в App Store выходит далеко за рамки лишь Sparrow
Споры вокруг Sparrow — лишь верхушка айсберга мошенничества с поддельными криптовалютными кошельками, от которого страдают пользователи Apple.
Группа исследователей угроз Kaspersky в апреле опубликовала отчет, в котором выявила 26 мошеннических приложений, имитирующих популярные криптовалютные бренды, такие как MetaMask, Ledger, Trust Wallet, Coinbase, TokenPocket, imToken и Bitpie.
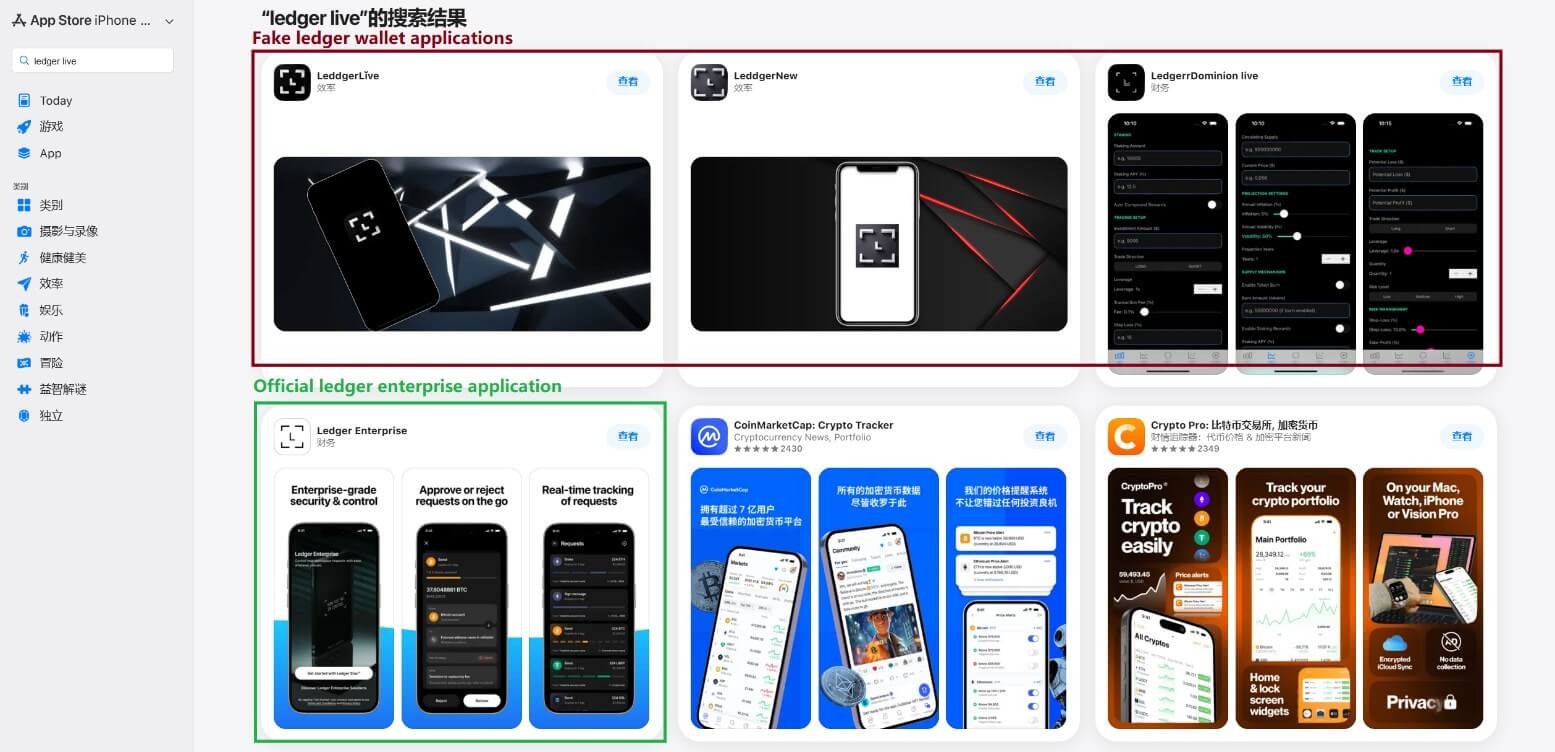
Поддельные криптоприложения в App Store компании Apple (Источник: Kaspersky)
В Kaspersky отметили, что данная волна мошенничества активно действует как минимум с осени 2025 года и с высокой вероятностью связана со злоумышленниками из сетевой группировки SparkKitty.
Эти схемы мошенничества гораздо сложнее простого размещения вредоносных кошельков в магазине. Обманщики через редиректы в приложениях перенаправляют пользователей на фишинговые страницы, имитирующие App Store, где предлагают установить профиль разработчика. Используя такой профиль, злоумышленники могут обойти ограничения App Store и установить модифицированную версию криптокошелька с троянским вирусом.
После установки вредоносная программа пытается всеми силами украсть различные учетные данные для управления активами пользователя. При работе с горячими кошельками троян отслеживает процессы создания кошелька или восстановления доступа по семенной фразе; достаточно пользователю ввести фразу, как хакер получает полный контроль над средствами. Пользователям холодных кошельков также не избежать ловушек социальной инженерии: вредоносное ПО, имитирующее интерфейс аппаратного кошелька, выманивает ввод восстанавливающих кодов, которые ни в коем случае нельзя передавать сторонним программам.
Мошенническая группировка целенаправленно атакует пользователей китайской версии App Store, при этом многие подделываемые ею популярные кошельки изначально отсутствуют в региональном магазине. В США также зарегистрировано несколько случаев крупной кражи активов из-за поддельных кошельков.
Американский музыкант Гаррет Даттон (творческий псевдоним G. Love) в апреле сообщил, что скачал в App Store якобы официальный кошелек Ledger и в итоге потерял 5,9 биткоина. Следуя инструкциям приложения, он ввел восстановительную фразу, после чего почти 424 тысячи долларов в биткоинах были переведены злоумышленникам. Крипто-детектив ZachXBT отследил движение украденных средств на адрес пополнения на криптобирже KuCoin, которая временно заморозила связанные счета в ходе расследования.
Этот инцидент во многом перекликается с делом о Sparrow: пользователь скачивает в экосистеме Apple приложение, маскирующееся под известный кошелек, из доверия вводит ключевые реквизиты и в итоге теряет контроль над своими активами.
Криптовалютные схемы мошенничества вскрывают уязвимости рекламных заявлений о безопасности App Store
Серия повторяющихся инцидентов непрерывно подрывает преимущества экосистемного контроля, которые Apple активно продвигает в своем маркетинге.
Apple определяет App Store как «безопасную и заслуживающую доверия платформу для программного обеспечения», утверждая, что все приложения проходят многоступенчатую проверку для защиты пользователей от мошенничества, троянов и других рисков. Эта линия позиционирования безопасности служит одним из ключевых обоснований отказа Apple от открытой экосистемы и жесткого контроля каналов установки программ.
Компания неизменно утверждает, что неограниченное открытие возможности сторонней загрузки (sideloading) значительно снизит уровни конфиденциальности и защиты устройств Apple, тогда как централизованная модерация позволяет блокировать вредоносное ПО еще до его установки пользователями.
Однако криптокошельки представляют собой серьезное испытание для данной модели управления рисками: для этого типа приложений не требуются сложные трояны, достаточно реалистично выглядящего интерфейса, чтобы нанести непоправимый финансовый ущерб.
Семенная фраза обеспечивает полный контроль над активами децентрализованного кошелька. Как только пользователь вводит ее в вредоносную программу, хакеры переводят средства на свой адрес; поскольку все транзакции необратимы, ни одна финансовая организация не сможет их аннулировать. Именно поэтому репутация платформы App Store имеет критическое значение для пользователей криптовалют.
Истцы по делу о Sparrow отмечают, что постоянные акценты Apple на надежности платформы приводят к тому, что пользователи автоматически предполагают строгую проверку всех находящихся там приложений. Истцы требуют от Apple возместить стоимость всех украденных активов, а также выплатить компенсационный и штрафной убытки, судебные издержки и вернуть всю утраченную сумму. Дополнительно они просят оптимизировать процесс фильтрации поддельных приложений, опубликовать детали системы модерации и внедрить специальные предупреждения о рисках для криптоприложений.
Вопрос о юридической ответственности Apple пока остается открытым. Компании есть что противопоставить: во-первых, пользователи не должны слепо доверяться рекламным заявлениям платформы, во-вторых, сами пользователи допустили халатность, введя секретные ключи в стороннее программное обеспечение.
Параллельно Apple демонстрирует результаты своей системы защиты, заявляя о массовом предотвращении атак угрозами. По данным, обнародованным компанией в прошлом году, с 2020 по 2024 год App Store заблокировал потенциально мошеннические транзакции на сумму свыше 9 миллиардов долларов, причем только за 2024 год этот показатель превысил 2 миллиарда долларов. В 2024 году Apple отклонила около 2 миллионов заявок на публикацию приложений, не соответствующих требованиям безопасности, стабильности и стандартам использования; за мошенничество было заблокировано более 146 тысяч учетных записей разработчиков, кроме того, отклонено 139 тысяч попыток регистрации.
Эти цифры убедительно доказывают, что экосистема Apple сталкивается с огромным количеством злонамеренных атак в течение многих лет, однако одновременно подчеркивают, что цена ошибки модерации и пропуска финансового мошеннического приложения оказывается чрезвычайно высо.
Для пользователей криптовалют утечка одной семенной фразы может означать полную и безвозвратную потерю средств. Постоянно появляющиеся новые подделки заставляют задаться вопросом: какой именно уровень доверия к гарантии качества платформы App Store еще осталось?
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @CryptoSlate