Тотальное тестирование аппаратных кошельков: за пределами слепых зон — полное руководство по безопасности от покупки до активации
Автор: Frank, Web3-фермер
Представьте, что вы терпеливый холдер, переживший длинный медвежий рынок, и вот наконец переводите накопленные BTC с CEX на только что купленный аппаратный кошелек, ощущая спокойствие от того, что активы надежно защищены в ваших руках.
Через два часа вы открываете приложение — кошелек опустошен.
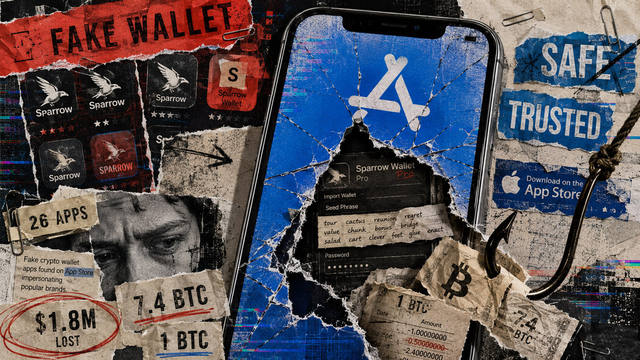
Это не вымысел, а реальная история, произошедшая совсем недавно: один инвестор приобрел аппаратный кошелек на платформе JD.com и перевел туда свои накопленные 4,35 BTC, даже не подозревая, что устройство уже было заранее инициировано мошенниками, сгенерировавшими мнемоническую фразу, а внутрь подложена фальшивая инструкция, направляющая пользователя по ловушке для подключения к мобильному приложению.
Иными словами, в момент активации кошелька пользователем он уже принадлежал хакерам.
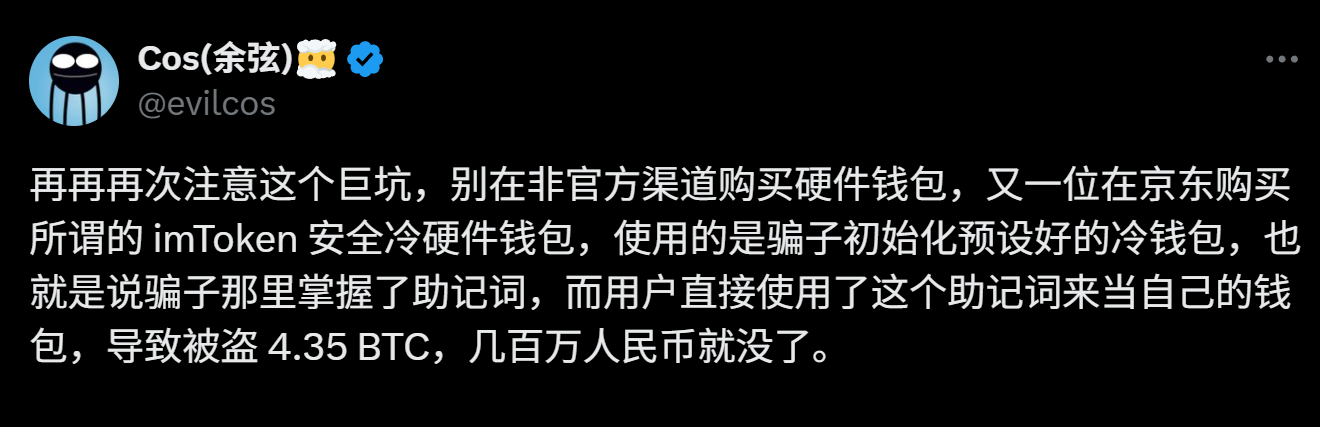
К сожалению, это не единичный случай: в последнее время уже зарегистрировано несколько инцидентов, когда покупка аппаратных кошельков на таких платформах, как Douyin, JD.com и Amazon, приводила к потере средств или полному обнулению баланса. Если внимательно разобрать недавние аналогичные события по безопасности, станет ясно, что формируется зрелая «цепочка охоты» вокруг продаж аппаратных кошельков.
1. Серая цепочка б/у устройств для новичков
Аппаратный кошелек — это устройство, генерирующее приватный ключ в условиях полной офлайн-изоляции. Теоретически, при корректном резервном копировании мнемонической фразы, уровень его повседневной безопасности достигает практически максимального уровня. Именно такие разъяснения чаще всего можно услышать от участников Web3.
Однако на практике риски исходят не столько от самого устройства, сколько от этапов покупки и активации.
В результате долгой рекламы многие инвесторы формируют упрощенную формулу восприятия: «аппаратный кошелек = абсолютная безопасность». Эта психологическая установка заставляет многих, получив устройство, игнорировать несколько ключевых условий:
целостность упаковки и наличие пломб; генерируется ли мнемоническая фраза исключительно самим пользователем; подтверждается ли информация об активации как «первое использование»... В итоге многие пользователи сразу после получения кошелька спешат перевести туда средства, неосознанно предоставляя мошенникам возможность совершить атаку.
Независимо от того, шла ли речь о хищении активов в размере 50 млн единиц криптовалюты после покупки аппаратного кошелька на Douyin или о недавнем случае на JD.com с устройством imKey, приведшем к нулевому балансу BTC, во всех без исключения ситуациях проблема заключалась именно в этапах покупки и активации.
На внутренних китайских e-commerce площадках продажи аппаратных кошельков сформировали развитую теневую отрасль.
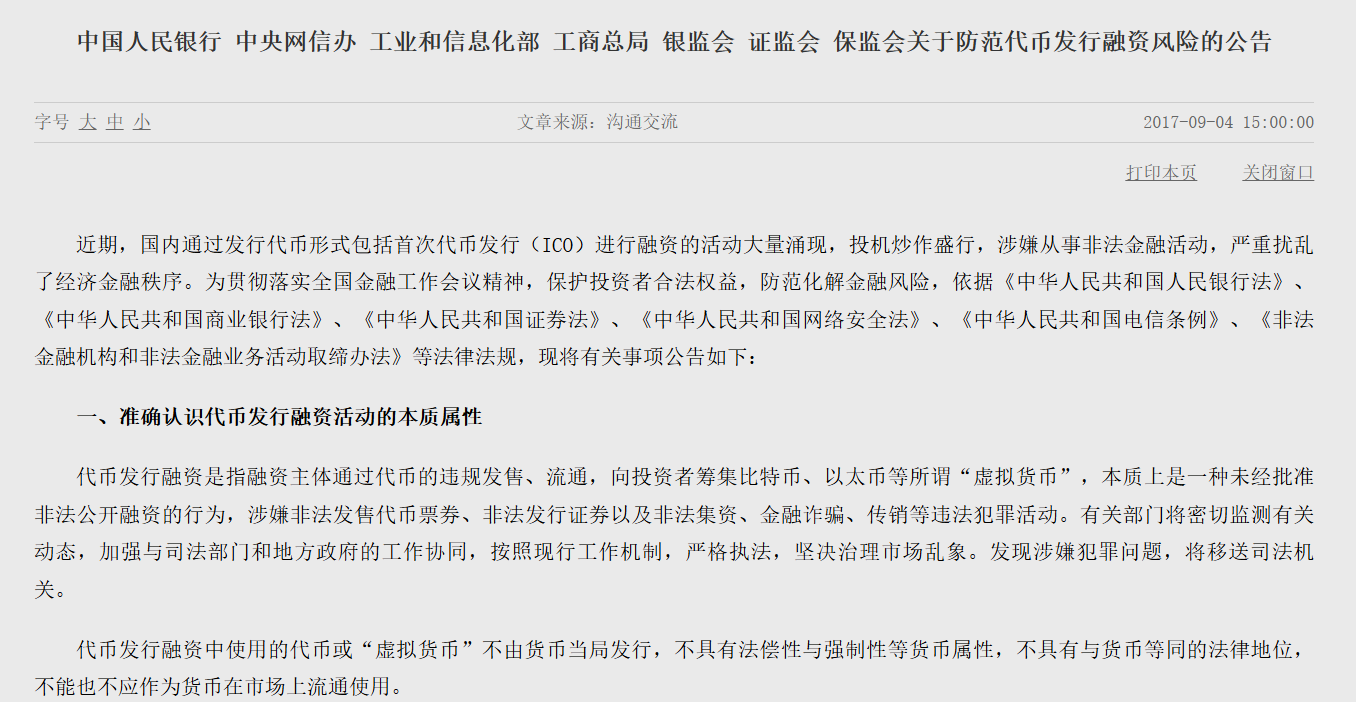
По логике вещей, в Китае традиционно сохраняется жесткая политика в отношении криптовалют. Еще в 2014 году торговые платформы запретили их прямую продажу, а совместное объявление Банка Китая и семи других министерств от 4 сентября 2017 года «Об предупреждении рисков финансирования эмиссии токенов» прямо предписывало внутренним площадкам воздерживаться от предоставления услуг, связанных с торговлей, обменом, ценообразованием или посредничеством в сфере криптовалют.
Если трактовать формулировку «услуги посредничества» дословно, она достаточно широка. Инструменты хранения приватных ключей, такие как аппаратные кошельки, теоретически находятся в серой зоне запрета на продажу, поэтому платформы вроде Taobao, JD.com и Pinduoduo исторически блокировали поиск любых ключевых слов, связанных с криптовалютами.
Однако реальность выглядит совершенно иначе.
По состоянию на 29 июля я провел прямой поиск по ключевым словам для пяти моделей аппаратных кошельков: Ledger, Trezor, SafePal, OneKey и imKey (imToken) на платформах Taobao, JD.com, Pinduoduo и Douyin. Результаты показали, что каналы купли-продажи работают без каких-либо препятствий.
Наиболее полный ассортимент представлен на Douyin: здесь торгуют всеми пятью брендами.
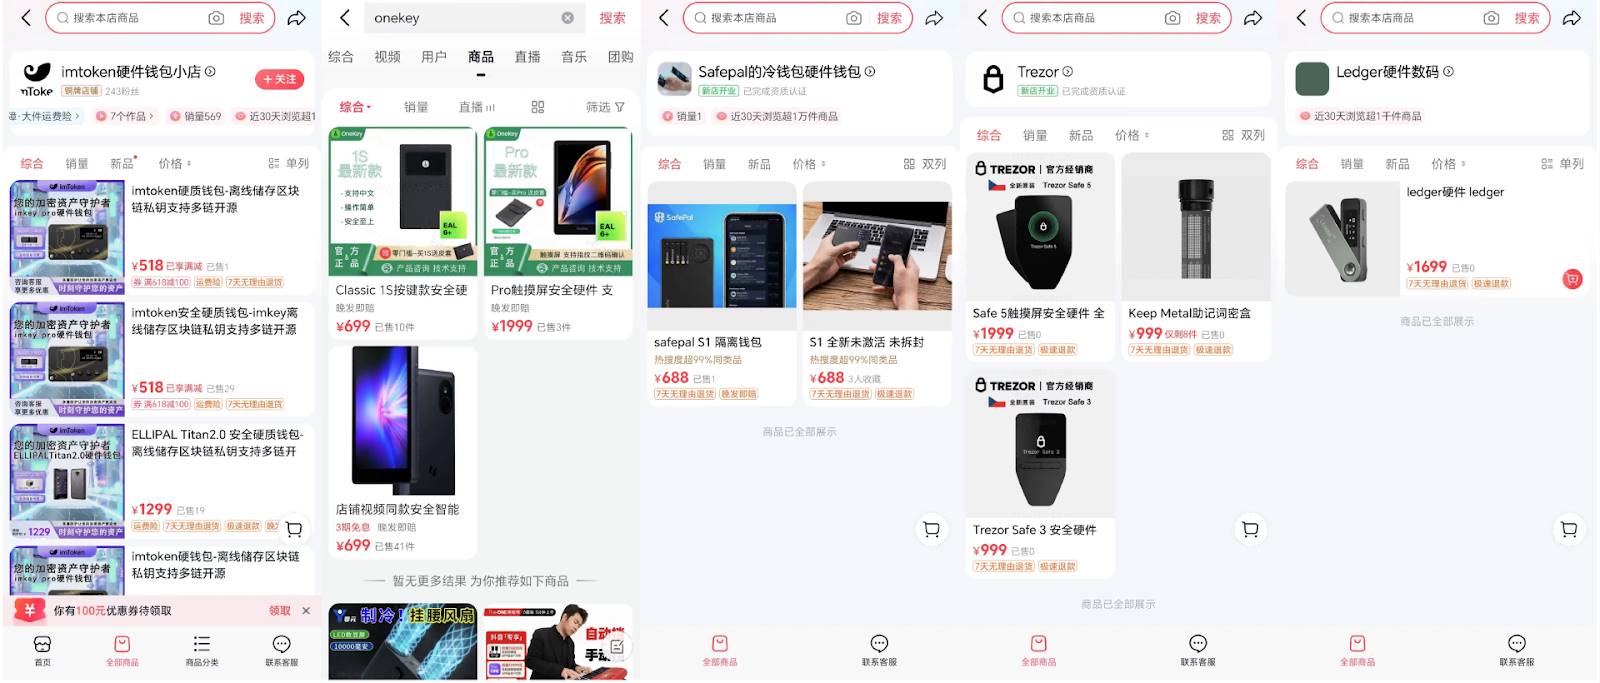
На втором месте JD.com: здесь также можно найти устройства Ledger, Trezor, SafePal и OneKey, однако магазины, связанные с imKey, вероятно, были удалены из-за инцидентов с безопасностью.
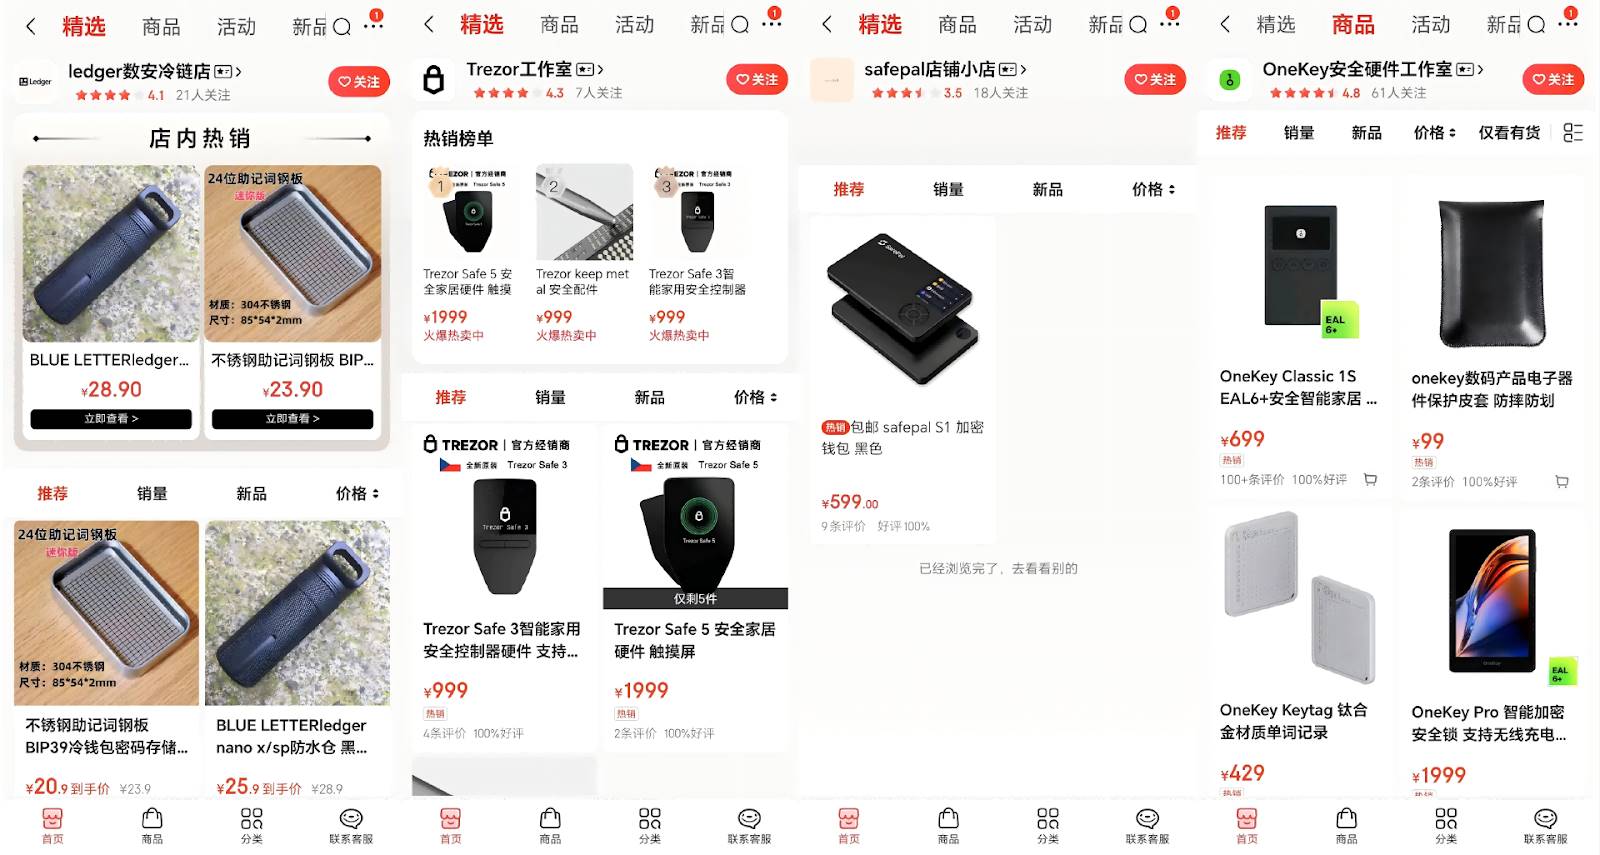
Taobao демонстрирует относительно строгие ограничения: удалось найти лишь один магазин, продающий imKey. Что касается Xiaohongshu, где отсутствует прямой поиск по товарам, там повсюду встречаются объявления о частной перепродаже б/у товаров и услугах по закупке за рубежом.
Без сомнений, из приведенных примеров лишь небольшая часть представляет собой официальных дилеров. Большинство магазинов работают через неофициальные каналы розничной торговли, не имеют авторизации от бренда и не могут гарантировать безопасность оборота устройств.
Объективно говоря, система официальных агентов и дистрибьюторов аппаратных кошельков существует во всем мире, включая бренды SafePal, OneKey и imKey, которые довольно популярны в странах синьского языкового круга. Их схемы продаж примерно одинаковы:
-
Прямая покупка у официального сайта: заказ каждой модели можно оформить непосредственно на веб-сайте бренда;
-
E-commerce каналы: внутри страны часто используются микро-магазины на базе Youzan, за рубежом опора делается на официальные площадки вроде Amazon;
-
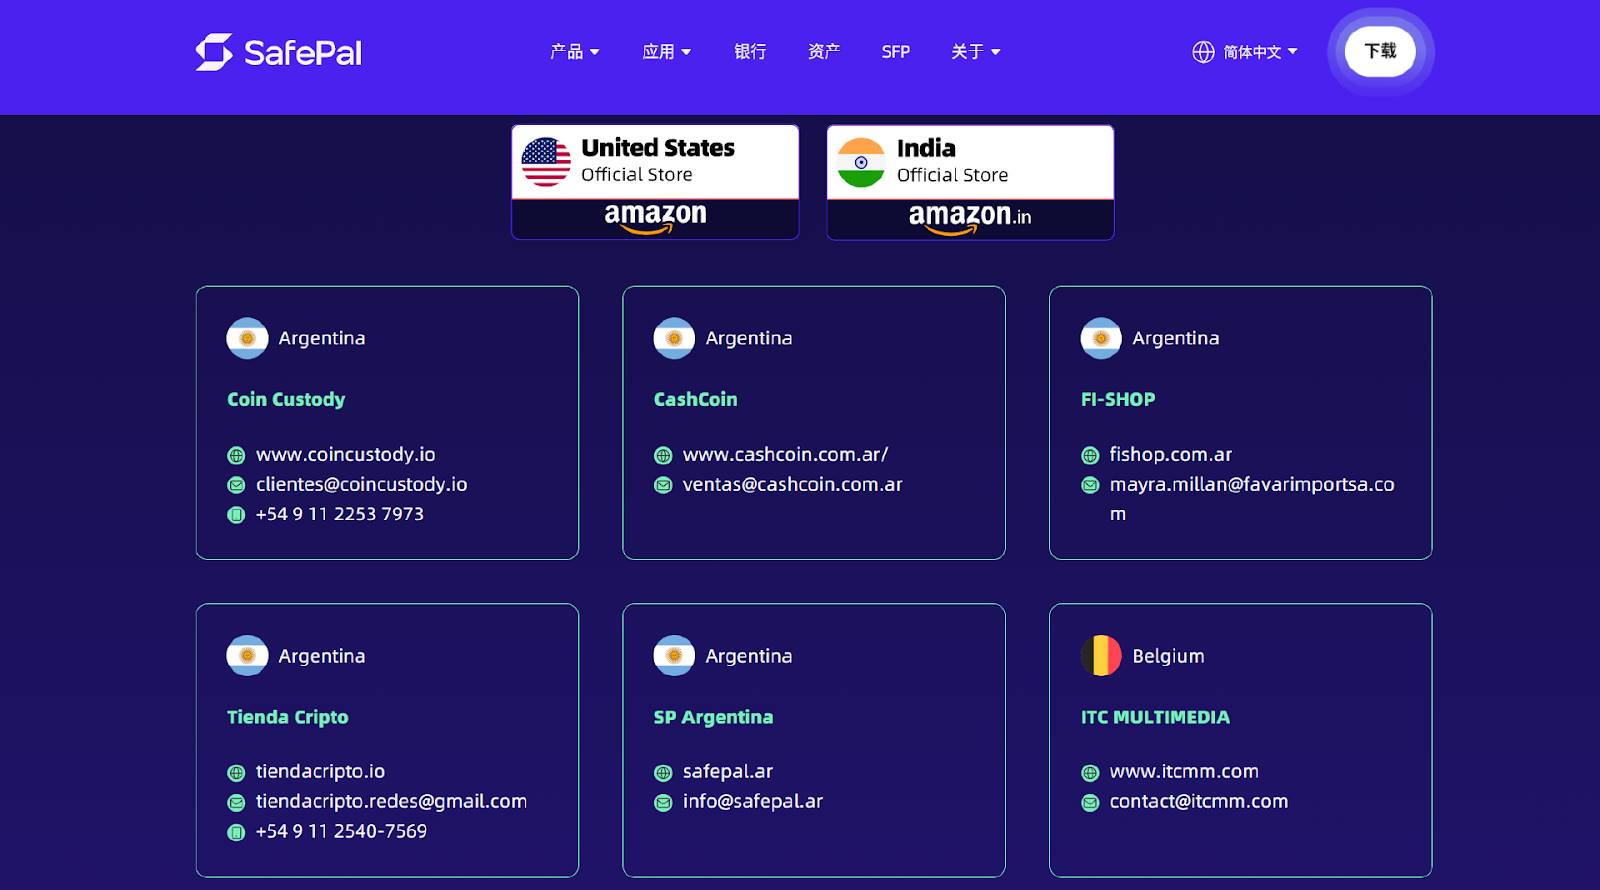
Региональные дистрибьюторы: авторизованные агенты в различных странах/регионах предоставляют пользователям локализованные каналы покупки, а подлинность можно проверить на официальном сайте. Например, SafePal публикует на своем сайте страницу со списком глобальных партнеров;
Тем не менее, в рамках внутренней экосистемы электронной коммерции подавляющее большинство пользователей все еще приобретает устройства через неофициальные каналы, не позволяющие проверить их происхождение. Это создает идеальную питательную среду для серой промышленности и ее ловушки с «предустановленными мнемоническими фразами».
Многие из этих устройств представляют собой «б/у товары первого или второго оборота» или outright подделки. Невозможно исключить, что на этапе перепродажи некоторые устройства вскрываются, инициируются и получают предустановленные мнемонические фразы. В таком случае, как только пользователь активирует устройство, его средства автоматически поступают на кошелек мошенника.
Таким образом, самый важный вопрос заключается в следующем: помимо контроля со стороны продавцов, способна ли сторона пользователей самостоятельно проверять приобретенные аппаратные устройства и защищаться от рисков, чтобы полностью исключить любые связанные угрозы?
2. Уязвимости со стороны пользователей и механизм «самостоятельной проверки»
Если говорить прямо, эти ловушки с аппаратными кошельками успешно работают не из-за технических недостатков самих устройств, а из-за множества эксплуатируемых уязвимостей во всей цепочке обращения и использования.
Если рассматривать цепочки обращения через внутренние e-commerce платформы и авторизованных дистрибьюторов, основные риски сводятся к двум пунктам:
-
Устройства б/у или многооборотные: в серой промышленности процесс вскрытия и инициализации завершается на этапе обращения б/у оборудования, с последующей установкой мнемонических фраз или учетных записей. Как только пользователь начнет использовать такое устройство напрямую, его активы попадут в кошелек злоумышленников.
-
Поддельные или измененные устройства: нелофицированные каналы могут поставлять контрафакт, который иногда уже содержит встроенные уязвимости (backdoor). После перевода средств пользователь рискует потерять всю сумму;
Для опытных Degen-пользователей, глубоко знакомых с аппаратными кошельками, подобные ловушки практически не опасны, поскольку они изначально проводят проверку безопасности на этапах покупки, инициализации и привязки. Однако вероятность стать жертвой для новичков, покупающих устройство впервые или не имеющих достаточного опыта, резко возрастает.
Как в случае с самым свежим инцидентом безопасности, мошенники заранее создавали кошельки и специально подкладывали фальшивые бумажные инструкции. Они направляли покупателей после распаковки активировать этот б/у имKey по ложному алгоритму, чтобы немедленно вывести активы. Согласно моему общению с профильными специалистами, в последнее время действительно замечено учащение случаев продажи вскрытых товаров с подложными инструкциями.
Ведь многие новые пользователи часто игнорируют целостность продукта (распакована ли упаковка, повреждена ли защитная наклейка), упускают возможность сверить содержимое коробки с комплектом поставки и не знают, что в официальном приложении можно выполнить проверку на статус «нового/б/у устройства». При правильной верификации этих данных большинство ловушек могут быть быстро разоблачены.
Можно сказать, что именно способность дизайна аппаратных кошельков полностью покрывать и проактивно поддерживать самостоятельную проверку со стороны пользователей является самым важным барьером на пути к разрушению цепочки атак серого рынка.
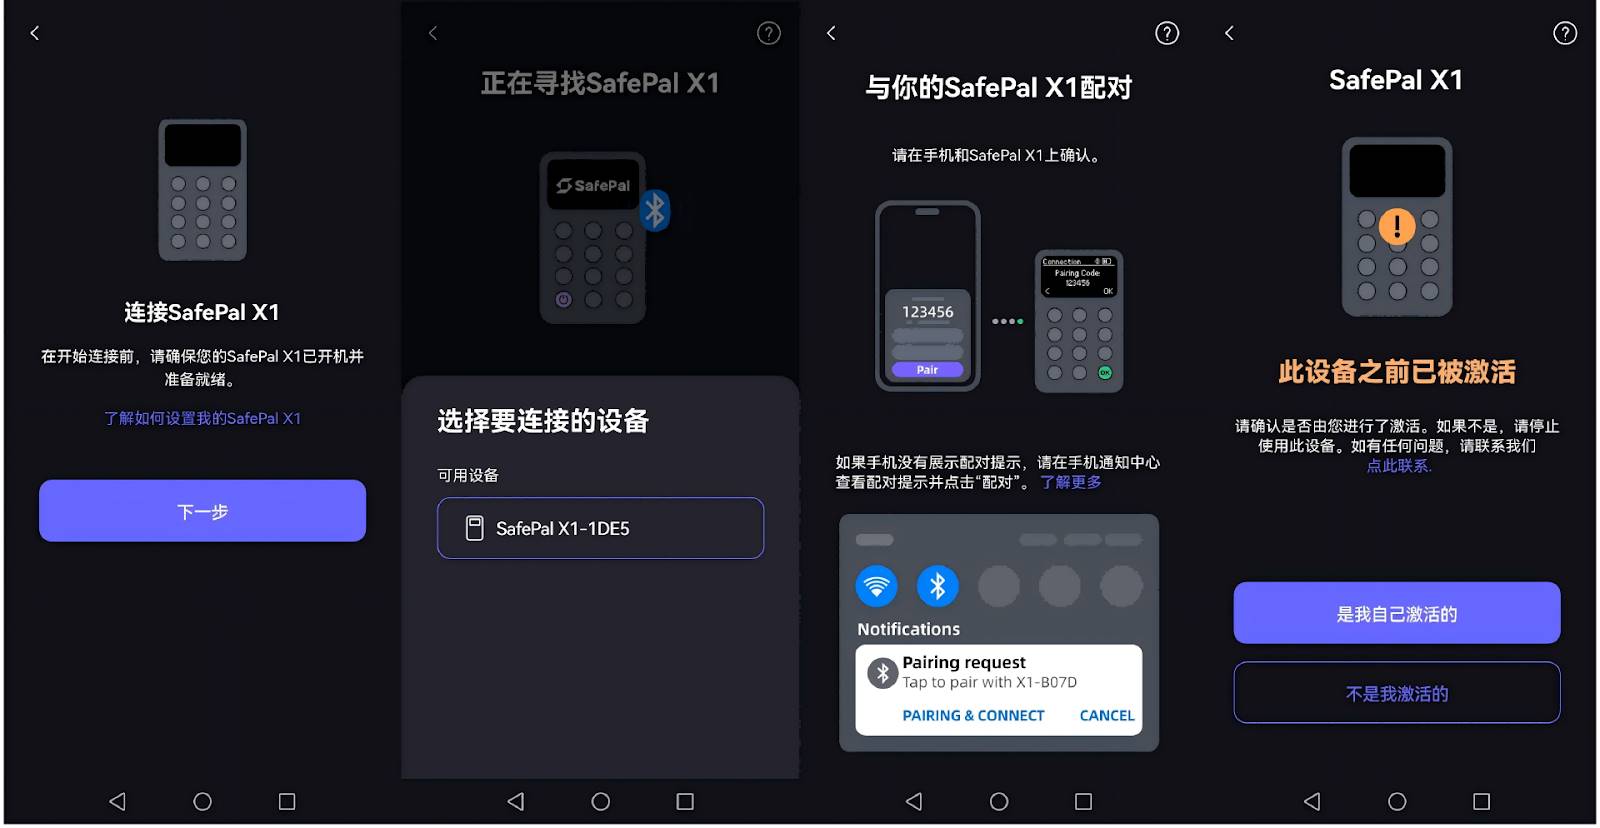
Возьмем для примера модель аппаратного кошелька SafePal X1 с поддержкой Bluetooth: она предлагает относительно полную схему самостоятельной активной проверки на стороне пользователя:
-
Предупреждение о первом подключении: при активации кошелька и привязке к приложению появляется уведомление: «Данное устройство уже активировано. Выполняете ли действия лично вы?»;
-
Отображение истории активаций: впоследствии, согласно планам развития, соответствующие интерфейсы SafePal будут синхронно отображать дату первичной активации устройства и факт того, является ли данное мобильное устройство первым, привязанным к нему. Это поможет пользователям мгновенно определить, новое ли это устройство или оно было инициировано кем-то другим;
Помимо этого, исходя из моего реального опыта использования, как SafePal S1 и S1 Pro (с механизмом взаимодействия через QR-код), так и SafePal X1 (с взаимодействием через Bluetooth) позволяют пользователям после привязки к приложению SafePal в любое время просматривать SN-код соответствующего аппаратного кошелька и историю дат его активации (как показано на рисунке ниже), чтобы дополнительно подтвердить происхождение устройства и его текущий статус использования.
Это стало возможным благодаря тому, что каждый аппаратный кошелек SafePal при производстве получает уникальный SN-код, а аппаратные отпечатки данного устройства связываются с этим SN и сохраняются на серверной инфраструктуре SafePal, что служит дополнительным инструментом подтверждения происхождения и статуса использования.
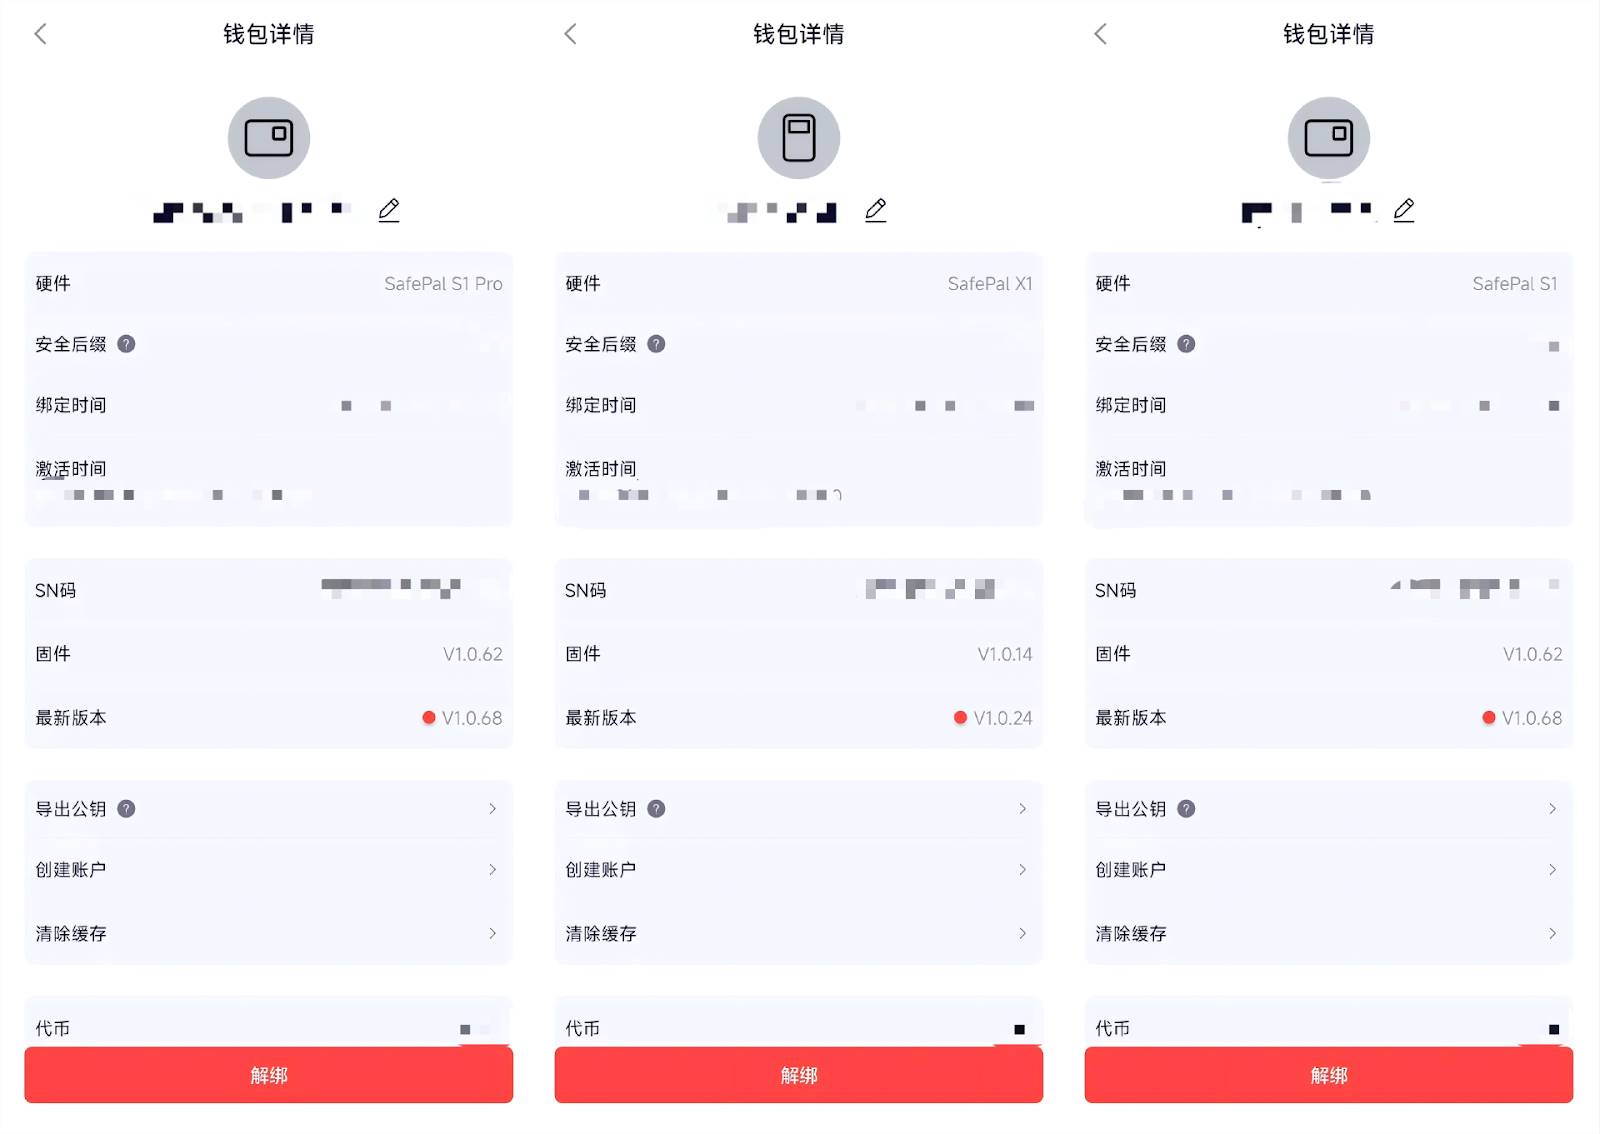
Это означает, что при первом использовании кошелька пользователю необходимо сначала активировать устройство для создания кошелька. Во время активации мобильное приложение передает SN-код и информацию об аппаратном отпечатке подключаемого устройства на сервер SafePal для проверки. Только при полном совпадении система позволит продолжить работу, предупредив пользователя, и зафиксирует время активации.
При последующей попытке привязки этого же аппаратного кошелька с другого мобильного устройства пользователю будет сообщено, что устройство уже активировано и используется не впервые, с запросом повторного подтверждения.
Благодаря таким шагам верификации пользователь способен распознать ловушку с б/у оборудованием или подделку практически с момента первого контакта с устройством, тем самым прерывая первый шаг атак со стороны серого рынка.
Для новичков, впервые знакомых с аппаратными кошельками, такая визуальная и отслеживаемая система проверки SafePal понятнее и проще в применении, чем сухие руководства или текстовые предупреждения, что в большей степени соответствует реальным требованиям защиты от мошенничества.
3. Инструктаж по безопасности «полного цикла» для аппаратных кошельков
В целом, для пользователей, впервые сталкивающихся с аппаратными кошельками, сам факт покупки вовсе не гарантирует полной сохранности активов без дополнительных усилий.
Напротив, безопасность аппаратного кошелька не обеспечивается однократной покупкой. Это непрерывная линия обороны, строящаяся из осознанного отношения к трем этапам: покупке, активации и использованию. Любая халатность на одном из них может предоставить злоумышленникам лазейку.
1. Этап покупки: ориентируйтесь только на официальные каналы
Цепочка безопасности аппаратного кошелька начинается с выбора канала приобретения, поэтому всем рекомендуется совершать покупки исключительно на официальных веб-сайтах брендов.
Выбор заказа через электронные площадки/стримы или покупку на рынках б/у товаров, например через Taobao, JD.com, Douyin и другие неофициальные каналы, означает воздействие колоссальных рисков—— ни один бренд холодных кошельков не продает свою продукцию через прямые эфиры на Douyin или ссылки Kuaishou — эти маршруты фактически являются главной опорой серого рынка.
Первым шагом после получения товара должна стать проверка упаковки и антифальшивых маркеров. Если упаковка вскрыта, защитные стикеры повреждены или внутренняя упаковка кажется подозрительной, следует немедленно проявить бдительность. Рекомендуется сверить содержимое с официальным чек-листом, опубликованным на сайте, чтобы оперативно отсеять часть рисков.
Чем тщательнее проводится проверка на данном этапе, тем ниже будут затраты на обеспечение безопасности в дальнейшем.
2. Этап активации: отказ от собственной инициализации равносилен «подарку» мошенникам
Активация является центральным элементом безопасности аппаратного кошелька и одновременно этапом, где серые схемы наиболее охотно устанавливают ловушки.
Типичная схема предполагает предварительное вскрытие устройства созданием кошелька с записью мнемонической фразы, подкладку поддельной инструкции и направление пользователя на использование готового решения для последующего тотального хищения переведенных активов. Яркий пример — недавний мошеннический инцидент с имKey на JD.com.
Следовательно, главный принцип этапа активации — самостоятельная инициализация и генерация совершенно новой мнемонической фразы. В этом процессе устройства, поддерживающие самостоятельную проверку состояния и верификацию истории активаций, способны значительно снизить риск непроизвольного раскрытия данных. Например, упомянутый ранее SafePal при первой привязке сигнализирует о факте прошлой активации устройства, показывая дату предыдущего запуска и данные о привязке, что позволяет пользователю мгновенно выявить подозрительное оборудование и прервать атаку.
3. Этап использования: защита мнемонической фразы и физическая изоляция
Перейдя к повседневному использованию, основными аспектами безопасности аппаратного кошелька становятся управление мнемонической фразой и соблюдение физического отделения от сетей.
Мнемоническая фраза должна храниться исключительно в рукописном виде. Категорически запрещены фотографии, скриншоты, отправка через WeChat, электронную почту или облачные хранилища, поскольку любая цифровая обработка или хранение в сети равносильно добровольному открытию вектора атаки.
При подписании транзакций или проведении операций соединение по Bluetooth или USB должно осуществляться короткими сессиями строго по необходимости. Следует отдавать приоритет подписанию через QR-коды или передаче данных в офлайн-режиме, избегая длительного физического подключения устройства к сетевой среде.
Можно утверждать, что безопасность аппаратного кошелька никогда не достигается формулой «купил и забыл». Это линия обороны, совместно выстраиваемая пользователем на трех ключевых этапах:
-
на этапе покупки исключать б/у аппараты и неофициальные каналы;
-
на этапе активации проводить собственную инициализацию и проверять состояние устройства;
-
на этапе использования оберегать мнемоническую фразу и избегать длительного нахождения в сети;
С этой точки зрения производителям аппаратных кошельков настоятельно необходимо внедрять подобные SafePal сквозные механизмы верификации для пользователей — уведомления о первой активации, отображение даты активации и данных о привязке. Лишь так фундамент, на котором держится «цепочка охоты» серого рынка, рухнет окончательно.
Заключение
Аппаратный кошелек — отличный инструмент, но отнюдь не универсальный талисман, дарующий полное избавление от тревог.
С одной стороны, ведущие производители должны оперативно отслеживать изменения на рынке. Особое внимание следует уделить защите новичков от «цепочек охоты», интегрировав в дизайн продуктов и пользовательские сценарии более наглядные и удобные механизмы проверки, позволяющие каждому владельцу легко оценивать подлинность и безопасность своего аппарата.
С другой стороны, сами пользователи обязаны выработать привычку к кибергигиене: от приобретения у официальных дилеров до самостоятельной инициализации и последующего безопасного хранения мнемонической фразы. Ни один шаг нельзя упускать, формируя культуру безопасности на всем жизненном цикле использования.
Только когда механизмы верификации кошелька и осознанность пользователя образуют замкнутый цикл, аппаратные кошельки смогут сделать реальный шаг к цели «абсолютной безопасности».
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @Farm_Web3