Приватный ключ — это математика, кошелёк — это бизнес: хаос в web3-кошельках в 2026 году
Автор: Фугуй
Три новости и одна скрытая — все они говорят об одном и том же
Ончейн-детектив ZachXBT 16 июля в Telegram взорвал бомбу, заявив, что все аппаратные кошельки — мусор, и не рекомендует использовать их для подписи транзакций или хранения крупных активов. Он открыто раскритиковал Ledger Live за частые обновления и постоянные сбои, предложив вместо аппаратного кошелька использовать выделенный iPhone. После этого сообщения интернет содрогнулся: заголовки «смерть аппаратных кошельков» захлестнули все площадки. Позже топ-менеджер Trezor дал не самый резкий ответ, признав, что аппаратным кошелькам до сих пор не удалось найти баланс между безопасностью и удобством, но указав, что ZachXBT накладывает самые сложные институциональные сценарии на всех обычных пользователей в одно и то же время. В его словах есть доля правды, однако обычные пользователи запомнят лишь первую половину.
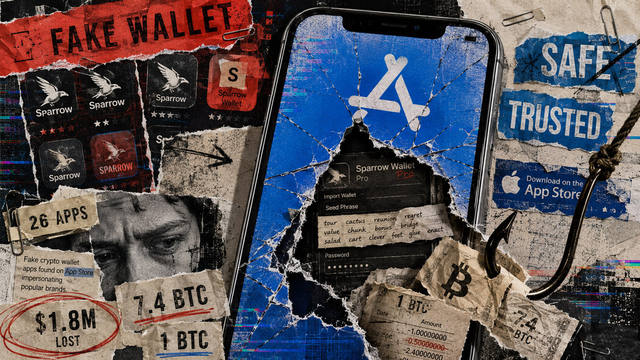
Десять дней спустя исковое заявление, поданное в федеральный суд Калифорнии, сделало эту дискуссию ещё более ироничной. Трое пользователей понесли совокупные потери в 1,8 млн долларов в биткоинах из-за поддельного Sparrow Wallet в App Store. Официальная разработка Sparrow никогда не выпускала клиент для iOS, но пиратское приложение висело в магазине длительное время. Несмотря на многократные жалобы разработчика, Apple реагировала медленно и даже временно отметила аккаунт самого разработчика как нарушителя, подвергнув его продукт удалению. Пользователи верят не столько самому кошельку, сколько брендовому щиту Apple. Когда этот фасад трескается, вопросы безопасности внутри приложения отходят на второй план.
В ту же неделю Phantom объявил о прекращении поддержки сети Monad с 26 августа. К этой дате пользователи больше не смогут проверять балансы и создавать транзакции прямо в приложении. Активы по-прежнему безопасно хранятся в блокчейне, но сам доступ к ним был закрыт. Примечательно, что за день до отключения Monad Phantom анонсировал интеграцию с Robinhood Chain. Запуск одной новой публичной сети и удаление другой укладываются в один недельный релиз-план. Вероятно, за этим стоят реальные данные об упадке торгового объёма Monad, но здесь заключается главная проблема: пользователи ни разу не участвовали в голосовании. Архитектура подобных кошельков изначально не предоставляет пользователям права настраивать собственные RPC-сети. Судьба конкретной цепи зависит от графика работы продакт-менеджеров, а не от спроса или желания пользователей.
И последнее событие, не ставшее заголовком новостей, но тихо бушевавшее на форумах разработчиков в течение нескольких месяцев. В феврале 2026 года официальная мастерская навыков экосистемы OpenClaw (ClawHub) подверглась атаке на цепочку поставок: тысячи вредоносных пакетов проникли в официальный магазин, целенаправленно атакуя сотни форматов кошельков и браузерные учётные данные. Жертвами стали не рядовые трейдеры, а именно ранние пользователи, привлечённые маркетинговым ходом с «ИИ-автотрейдингом». У этого инцидента нет вирусного эффекта уровня ZachXBT, но он лопнул пузырь куда большего масштаба, чем дебаты вокруг аппаратных кошельков.
Эти новости охватывают четыре измерения: идеологические споры о безопасности, крах каналов дистрибуции, централизация доступа и кризис доверия к автоматизации на базе ИИ. Если рассматривать их в комплексе, становится ясно, что все они говорят об одном: криптокошельки никогда в той мере, в какой они о себе заявляют, не передавали контроль обратно пользователям. Каждое новое поколение обещает лучшую защиту и больше свободы, но в каждом из них закладывается новая единая точка отказа. Для аппаратных кошельков точкой отказа выступает человек, для программных — каналы дистрибуции, а для кошельков на базе агентов — мозг ИИ, который легко ввести в заблуждение и который зачастую не понимает, откуда берутся команды.
Вход в Web3 начался с браузерного расширения
Самый первый официальный клиент Ethereum, Mist, требовал синхронизации сотен гигабайт данных полных узлов. Обычные пользователи просто не могли себе этого позволить — это оставалось игрушкой для гиков с грубым интерфейсом и командной строкой. Его поддержка была окончательно прекращена в 2019 году. MyEtherWallet решил проблему перевода и получения монет, но не умел взаимодействовать с DApp. Пользователям приходилось вручную копировать приватные ключи и собирать данные транзакций; одна ошибка в действии приводила к безвозвратной потере ключа. Оба этих кошелька появились раньше MetaMask, но до статуса полноценного входа в Web3 им было далеко — по сути, они представляли собой простые сейфы для приватных ключей с графическим интерфейсом.
Запуск MetaMask в 2016 году оформил кошелек в виде браузерного расширения, внедряя в веб-страницы объект `window.ethereum`. Впервые DApp смогли напрямую запрашивать подпись у кошелька. Пользователям больше не нужно было запускать узлы или копировать приватные ключи: достаточно было открыть страницу, подключить кошелек и нажать подтверждение. Парадигма «Connect Wallet» стала отраслевым стандартом. Эволюция DeFi и GameFi, таких проектов, как EtherDelta, Compound и MakerDAO, выросла именно на этой инфраструктуре. Можно сказать, что до MetaMask существовали только адреса и ключи, а после него начали формироваться по-настоящему пользователи Web3. Однако падение порога входа обернулось тем, что все проблемы безопасности легли на плечи самих пользователей. Злонамеренные авторизации, поддельные расширения и хранение сид-фраз в облачных заметках способны мгновенно обнулить активы.
Первая и главная задача любого кошелька — безопасно хранить приватный ключ и контролируемо предоставлять функцию внешней цифровой подписи.
Этот долгий путь нужен был, чтобы чётко обозначить задачу кошельков. В мире блокчейнов единственным легитимным доказательством действия является цифровая подпись. Перевод средств подписывает транзакцию, разблокировка разрешений подписывает команду, вход на сайт подписывает сообщение, а многоподписные схемы и делегирование прав базируются на каскадной проверке подписей. Главная задача кошелька — безопасно сохранять приватный ключ и аккуратно управлять процессом внешних запросов на подпись. Переводы, управление активами и подключение к DApp — это лишь поверхностные сценарии использования базовой функции подписи. Если убрать подпись, кошелек превращается в обычную страницу с отображением адреса, неотличимую от бумажного блокнота. Эта мысль является сквозной темой для последующих глав: дебаты между аппаратными, некастодиальными, кастодиальными и AI-кошельками сводятся исключительно к тому, как лучше реализовать эту базовую функцию.
Цепочка доверия начинает разрушаться не с железа, а в момент генерации случайных чисел
Теоретически приватный ключ представляет собой 256-битное истинно случайное число, и подобрать его перебором — бессмысленная затея. Однако в декабре 2020 года с адресов пула были украдены биткоины, стоимость которых тогда оценивалась примерно в 3,5 млрд долларов. Атакующие не взламывали оборудование; проблема крылась в том, что генератор случайных чисел в ПО кошелька работал некорректно, снизив энтропию всего до ~32 битов. Современные компьютеры способны выполнить полный перебор за пару часов. Тысячи адресов оказались раскрыты, как если бы злоумышленник использовал одну универсальную карту, открывающую все замки. Этот скандал попал в широкий общественный интерес лишь в 2025 году, когда Министерство юстиции США объявило о конфискации средств, ранее принадлежавших пулу LuBian, контролируемому Чжэнь Чжи. Дефект, заложенный в приватный ключ с момента рождения, невозможно исправить никакой физической изоляцией. Цифровая строка, которую вы считаете неуязвимой крепостью, может оказаться неполноценной уже в момент своей генерации.
Этот случай демонстрирует элементарную истину: цепочка доверия не начинается с аппаратного обеспечения. Она зарождается в момент создания случайного числа. Каждый последующий уровень — открытость исходного кода микропрограмм, целостность цепочки поставок, строгость модерации в App Store, способность службы поддержки противостоять манипуляциям — является её звеном. Как только одно звено ослабевает, вся предыдущая физическая изоляция превращается в бесполезную конструкцию.
Логика аппаратных кошельков проста: приватные ключи генерируются и используются для подписи в изолированном офлайн-чипе, устройства никогда не подключаются к сети, полностью отсекая дистанционные атаки. На бумаге это выглядит безупречно. Однако если сопоставить случаи хищений за последние полгода, картина меняется: потеря 282 млн долларов в январе произошла из-за того, что мошенники обманом выудили сид-фразу через техподдержку; поддельный клиент Ledger Live в App Store в апреле вывел 9,5 млн долларов; судебный иск против Sparrow в июле обошёлся пользователям в 1,8 млн долларов. Ни в одном из этих трёх инцидентов не взломали сам чип аппарата. Во всех случаях причиной стали сопутствующее ПО, фишинговые приложения и человеческая доверчивость.
Заявление ZachXBT о том, что «все аппаратные кошельки — мусор», несомненно, содержит провокационный подтекст, но он точно попал в больную точку: аппаратные кошельки защищают исключительно приватный ключ, но не могут защитить человека, который им владеет. Интереснее то, что в индустрии аппаратных кошельков существует самооценка в стиле самоиронии: «любые аппаратные кошельки дороже 20 долларов — это ложная потребность». Действительно, себестоимость чипа безопасности не превышает 20 долларов. Однако превратить его в надёжное изделие требует затрат на сертификацию, аудит и защиту цепочки поставок, так что высокая цена не всегда является иллюзией. Но стоило узнать, что старый смартфон Android с камерой можно достать за те же 20 долларов, установить на него open-source кошелек, постоянно держать его в режиме авиарежима, сканировать QR-коды для офлайн-подписи и затем транслировать готовую транзакцию в сеть, как простая холодная схема стала полностью рабочей. Её стоимость ниже, чем у рекомендованного ZachXBT выделенного iPhone, и она не зависит от решений модерации App Store, учитывая, что именно магазин Apple стал причиной последнего скандала. В этот момент фраза «20 долларов» обретает новый смысл: вместо поклонения коробкам стоимостью в сотни долларов целесообразнее подумать, как максимально упростить процесс подписания транзакций. Аппаратные кошельки не умерли. Умерла сказка о том, что «просто подключишь — и ты в безопасности». Они остаются лишь минимально возможным модулем защиты активов, вокруг которого пользователю предстоит выстраивать собственные стены.
Некастодиальные кошельки: главные силы Web3 и эпицентр максимальных конфликтов интересов
При некастодиальных кошельках приватные ключи находятся исключительно у пользователя, платформа не имеет доступа к активам и ограничивается предоставлением интерфейса, нод и услуг агрегации. Именно эта категория сегодня определяет основное направление миграции ликвидности. Регуляторы практически не вмешиваются в работу самих кошельков, регулируя лишь фиатные шлюзы и DEX-агрегаторы. Это фундаментальная институциональная причина постоянного роста доли некастодиальных решений. Данные блокчейна говорят прямо: более 70% краж происходит по вине самих пользователей (фишинг, зловредные авторизации), тогда как на чистые уязвимости в коде приходится лишь малая часть. Ответственность в конечном итоге остаётся на пользователе.
Среди open-source решений такие ветераны, как Electrum и MyEtherWallet, выкладывают весь код на GitHub, позволяя любому провести аудит и проследить источник проблем при возникновении инцидентов. В лагере проприетарного ПО проекты вроде MetaMask и Phantom держат аудиторию за счёт UX и экосистемных барьеров. Однако стоит зайти в настройки, чтобы сразу понять: наличие возможности самостоятельно добавить пользовательский RPC-сервер является решающим критерием реальной openness кошелька. Именно когда Phantom отключил поддержку Monad, многие пользователи впервые осознали, что вовсе лишены выбора.
Что касается монетизации, тут всё банально. Основной доход приносит встроенный Swap: комиссия сервиса MetaMask стабильно составляет 0,875%, Phantom берёт около 0,85%. Trust Wallet идёт иным путём: предлагает нулевую комиссию на фронте, зарабатывая на реферальных выплатах от агрегаторов за обработку ордеров. Следом идут комиссии за размещение DApp в каталоге и приоритетные позиции на главной странице — ежемесячная плата в сочетании с процентом от оборота, причём лучшие слоты постоянно проходят аукцион. Интеграция мостов также приносит прибыль: протоколы направляют комиссионные прямо кошельку, фронтенд не завышает цены, поэтому пользователи совершенно не замечают дополнительных расходов.
Появляется неудобный вопрос: сможет ли платная промо-позиция на главной странице объективно предупредить пользователя о рисках конкретного DApp? Предупредить может, но готовность делать это каждую минуту вызывает сомнения. Бизнес-модель кошелька конфликтует с безопасностью пользователя. Рекомендация высокорискового, но высокооплачиваемого DApp гарантирует краткосрочную прибыль, а в случае происшествий цепочка ответственности слишком растягивается, и виноватым почти гарантированно объявят пользователя за невнимательность к разрешениям. Некастодиальные кошельки — это не благотворительные организации, а прибыльный бизнес, что само по себе нормально. Проблема возникает из-за одновременного позиционирования себя как децентрализованной инфраструктуры. Этот статус создаёт врождённый конфликт интересов с алгоритмами платного ранжирования, и индустрия до сих пор не внедрила даже базовых механизмов раскрытия информации об этих противоречиях.
Кастодиальные кошельки: комфортный счет лежит в скрытой части сметы
В кастодиальных кошельках приватные ключи хранятся биржами или лицензированными организациями; пользователю выдаётся лишь пароль от аккаунта. Это наиболее гладкий и привычный вход для новых игроков. Плюсы очевидны: при потере сид-фразы доступ восстанавливается, полное соответствие требованиям KYC/AML, комплексный доступ к инвестициям, стейкингу и кредитному плечу в одном месте, практически нулевой порог входа. Минусы столь же однозначны: не владеешь приватным ключом — не владеешь монетами. При побеге фонда, хакерской атаке или блокировке регулятором пользователь абсолютно беззащитен. Все транзакции полностью прозрачны, о конфиденциальности речи не идёт.
После внедрения MiCA и принятия закона GENIUS compliance-стоимость резко возросла. Практически 20% мелких европейских платформ закрылись, а крупные суммы снятий массово перетекают в hardware cold storage. Инвесторы уже голосуют ногами, рассматривая кастодиальные сервисы скорее как трамплин, а не конечную станцию. Модель монетизации кастодиальных кошельков гораздо жёстче. Встроенный Swap генерирует двойную прибыль за счёт явных комиссий и спреда внутреннего пула. Межсетевые переводы, обрабатываемые через внутренний учетный реестр, не требуют оплаты протокольных сборов и Gas — компании просто передвигают цифры, получая готовую маржу. Экосистема MiniApp внутри кошельков подлежит строгому контролю, но приносит максимальную выручку: комиссии за NFT варьируются от 2% до 3%, от пополнения счетов в блокчейн-играх — от 3% до 8%. По аналогии с Apple tax, все средства проходят через казну платформы, выплаты проектным командам осуществляются с отсрочкой от T+7 до T+15, что само по себе создаёт скрытую доходность. Комфорт никогда не бывает бесплатным, просто структура списаний меняет форму.
Кошельки на базе AI-агентов: главный нарратив 2026 года и сцена полной обнажённости системы разрешений
Теперь очередь дошла до AI-агентских кошельков. Это самый горячий нарратив во всём крипто-сообществе в 2026 году, и безальтернативно. MetaMask, Coinbase, Binance и TON активно пиарят свои продукты этого класса. Будь то изоляция субкошельков или трехстороннее секционирование через MPC, история везде одинакова: пользователь устанавливает правила, а ИИ автоматически выполняет обмены, инвестирование по графику и арбитраж, позволяя зарабатывать, фактически ничего не делая.
Звучит убедительно, но при реализации проект часто буксует. Тем, кому действительно нужна автоматизация торговли, инструменты никогда не недостаёт. Команды квантовых трейдеров и MEV-охотники сами собирают SDK, используют корпоративные MPC-решения или HSM (например, Turnkey, HashiCorp Vault) для хранения ключей, тянут выделенные линии локальной сети в дата-центры, физически запирают узлы подписи и обеспечивают неизменяемость логов. Эта степень защиты значительно строже любых потребительских кошельков на базе агентов. Им не нужны готовые кнопки автоматизации от вендоров кошельков — фундаментальные инфраструктурные решения уже давно построены своими силами. Иначе говоря, агенты нацелены не на опытных специалистов; их целевая аудитория — розничные инвесторы, которые слабо разбираются в командных строках и программировании, но желают воспользоваться выгодой от автоматизации на базе ИИ.
Реальный инцидент уже имел место. Хотя сумма не была катастрофической, вектор атаки заслуживает фиксации. Прошлым летом в кошелёк, сгенерированный Grok, отправили один NFT. В системе связанного торгового бота Bankr этот токен выступал абсолютным универсальным ключом: обладатель получал право обходить стандартные лимиты перевода. Затем злоумышленник закодировал в виде азбуки Морзе команду на платформе X. Grok расшифровал её и автоматически одобрил перевод. Тридцать миллиардов токенов DRB на сумму от 150 до 180 тысяч долларов были отправлены преступникам. Около 80% средств впоследствии восстановили, ущерб оказалсяmanageable, но важно понимать природу сбоя: дело не в том, что ИИ обманули, чтобы он совершил запрещённое действие. Проблема заключалась в самой архитектуре разрешений, которая оставляла лазейку: любой мог получить сверхправа, просто отправив себе определённый NFT. ИИ лишь юридически подписал указание исполнить транзакцию. Кибербезопасники разделяют подобный метод на две составляющие: инъекцию промпта и избыточное предоставление разрешений. В совокупности они формируют полную цепочку атаки.
Это не единичный случай. Отчёт исследовательских компаний в области кибербезопасности от июля указывает, что злоумышленники начали массово внедрять скрытые инструкции в веб-страницы и техническую документацию, специально приманивая AI-агентов, умеющих самостоятельно искать информацию и выполнять задачи. Уровень успешности оказался настолько высоким, что аналитики используют определение «alarmingly well» (пугающе эффективно). Некоторые методы приманки настолько примитивны, что способны заставить ИИ думать, будто он просто оплачивает несколько долларов в качестве сервиса.
Здесь кроется технический парадокс. Основная концепция большинства профессиональных агентских кошельков строится не на надежде, что ИИ будет действовать добросовестно по собственной воле. Вместо этого лимиты и whitelist жёстко фиксируются в смарт-контрактах или движке политики (policy engine). Цель — гарантировать, что даже при компрометации ИИ твёрдые верхние границы останутся неприступными. Именно из-за отсутствия такого жёсткого ограничения Bankr допустил ошибку: права могли быть переназначены внешним NFT, фактически пробив дыру в системе ограничений. При аудите кошельков с ИИ следует задавать не вопрос «насколько хорош интеллект модели?», а «кто обладает правом перераспределения полномочий для этого ИИ и заблокирована ли эта функция?».
Другой уровень опасности кроется на более ранней стадии: отравление экосистемы скиллов и плагинов — это совсем другая история, нежели индукция во время работы ИИ. Февральская атака на цепочку поставок экосистемы AI-агентов привела к проникновению в официальный маркетплейс тысяч вредоносных пакетов навыков, целенаправленно эксплуатирующих уязвимости в форматах сотен кошельков и браузерных учётных записях. Пострадали в основном те, кто присоединился ради функции автотрейдинга. Это проблема архитектуры поставок: загружаемый навык сам по себе является вирусоподобным программным обеспечением. Механизм атаки отличается от инъекции промпта, однако именно их сочетание формирует полный спектр угроз, с которыми сталкиваются современные кошельки на базе агентов.
Последний, самый болезненный аспект, которого все опасаются касаться — распределение ответственности при наступлении инцидентов. Текущее отраслевое базовое правило гласит: высокорисковые операции должны проходить ручную повторную верификацию, а ИИ способен выполнять лишь типизированные повторяющиеся действия в рамках заданных правил. Именно поэтому серьёзные продуктовые линейки агентских кошельков пока не решаются полностью разблокировать функционал автоматизации. Однако проекты вроде Bankr довели автоэкzekution до уровня, исключающего ручной контроль. При сбое финансовые потери падают на пользователя, а чётких правовых рамок для определения вины пока не существует. Если аппаратные кошельки ругают за безопасность, хотя вектор атаки ограничен человеком и одним конкретным устройством, то кошельки на базе агентов расширяют площадь уязвимостей на всю цепочку программного обеспечения и архитектуру разрешений, при этом зона ответственности остаётся юридически пустой.
Единая точка доверия всегда ненадёжна
Вернёмся к новостям в начале статьи. ZachXBT критикует аппаратные кошельки потому, что производители превозносили единичную аппаратную защиту как абсолютную безопасность всей экосистемы, которая в реальности дырява. Подделки в магазине Apple доказывают, что централизованный дистрибьютор не способен точно идентифицировать риски Web3. Отключение Monad в Phantom демонстрирует централизацию управления правами в проприетарных кошельках. Проблемы AI-кошельков показывают, что внешний NFT способен переписать права доступа, а экосистема скиллов кратно расширяет поверхность атаки. Общим корнем зла служит зависимость от единой точки доверия — будь то чип, магазин приложений, график разработки или гибкая система прав. При выходе одного элемента из строя игра мгновенно заканчивается.
Мультиподпись (например, в Gnosis Safe) позволяет предотвратить одностороннюю потерю контроля над функцией подписи, но не способна бороться с генерацией слабых случайных чисел, поддельными приложениями, бэкдорами разрешений или рекомендациями вредоносных контрактов. Она не ликвидирует тотальное загрязнение цепочки доверия.
Три золотых правила поведения в 2026 году: крупные активы размещайте в open-source hardware cold storage, резервные seed-фразы записывайте на металлические пластины для физической изоляции и не питайте иллюзий относительно экосистемы и техподдержки. Приложение из магазина может быть фейком: если официальной версии нет, не ищите её вообще и тщательно проверяйте цифровые подписи. В кошельки на базе агентов помещайте только те средства, готовность потерять которые у вас есть; для крупных сумм обязательно требуется аппаратная верификация, а ИИ должен восприниматься лишь как стажёр. Приватный ключ — это математика, которая никогда не обманывает. Каждый слой — аппаратный, программный, дистрибутивный, автоматизирующий — необходимо верифицировать, а не слепо доверять. Это единственный конструктивный вывод, который стоит вынести из данной информационной неразберихи.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News