

Почти 90% украденных средств не удается вернуть: в первой половине 2026 года цели атак в Web3 смещаются с «кода» на «людей».
В первой половине 2026 года в криптосфере было зафиксировано 182 открытых инцидента безопасности с общим ущербом около 956 млн долларов США. Однако ещё более тревожным фактором становится не столько сумма потерь, куда ушли средства: по оценкам SlowMist, в первой половине года средства, украденные в результате всего 18 инцидентов, удалось вернуть или заморозить на общую сумму около 118 млн долларов, что составляет 12,3% от общих убытков. Оставшиеся почти 90% похищенных активов уже невозможно вернуть.
Ещё одна цифра легко может быть неправильно истолкована: падение ущерба до 956 млн долларов почти на 60% по сравнению с аналогичным периодом прошлого года вовсе не означает, что индустрия стала безопаснее. Снижение потерь обусловлено исключительно тем, что масштабный инцидент с участием Bybit (около 1,5 млрд долларов) в прошлом году не повторился. Фактическое количество инцидентов выросло на 50% год к году. Атаки не ослабли, а изменили вектор: сместились с протокольных контрактов на людей.
Две крупнейшие атаки первого полугодия не использовали взлом смарт-контрактов: Drift Protocol лишился около 285 млн долларов в результате полугодовой социальной инженерии, начавшейся с нескольких «безобидных» транзакций, подписанных одним из владельцев многоподписного кошелька; в Сингапуре жертва попала на видеоконференцию, где все высокопоставленные чиновники были представлены искусственным интеллектом, потеряв около 4,9 млн сингапурских долларов. Самое дорогое уязвимое место оказалось в человеке.
Это одно из ключевых положений, озвученных в совместном «Отчёте об информационной безопасности OKX Web3 за первую половину 2026 года», подготовленном командой безопасности OKX Web3 вместе с SlowMist и OtterSec, которое полностью перекликается с выводами аналогичного «Отчёта о безопасности блокчейна и противодействии отмыванию денег за первую половину 2026 года» от SlowMist. Несмотря на то что один документ исходит от торговой площадки, а другой — от компании в сфере кибербезопасности, они приходят к одинакому заключению: частота атак растёт, методы эволюционируют, а цель смещается от «кода» к «людям».
Снижение потерь на 60% год к году при одновременном росте активности атакующих
Одно и то же множество данных, разрезанное разными метриками, даёт противоположные выводы. Именно это следует учитывать для понимания текущей ситуации в области безопасности.
Согласно данным отчета OKX, опирающимся на базу данных SlowMist по утечкам, в первом полугодии произошло 182 инцидента с суммарным ущербом около 956 млн долларов; в аналогичном периоде 2025 года их было 121, а ущерб составил примерно 2373 млн долларов. Количество инцидентов выросло на 50% год к году, а финансовый ущерб снизился на 60%. Основной причиной сокращения суммы стал исключительный характер инцидента с Bybit в феврале 2025 года (около 15 млрд долларов, когда хакеры захватили компьютеры разработчиков инструмента подписи Safe{Wallet} и внедрили вредоносный код на официальный сайт). В отчёте OKX отмечается, что если исключить эту аномалию, сопоставимые потери в этом году выросли, а не снизились.
Отчет OKX дополнительно разделяет причины атак по двум критериям: по количеству инцидентов уязвимости в контрактах и логике остаются главной причиной (85 случаев), однако по объёму финансовых потерь лидируют атаки на цепочки поставок (около 298 млн долларов), за которыми следуют уязвимости контрактов (около 152 млн) и утечки приватных ключей (около 130 млн). SlowMist характеризует эту тенденцию восьмью словами: распыление инцидентов и концентрация потерь. Наиболее разрушительные крупные потери концентрируются именно на ключевых участках инфраструктуры, кросс-чейн мостах и цепочках поставок. Яркий пример диспропорции: всего 20 инцидентов с кросс-чейн мостами в течение всего полугодия привели к ущербу около 346 млн долларов.
Деньги больше не покидают системы преимущественно из-за уязвимостей в смарт-контрактах. Отчёт OKX суммирует изменения последнего полугодия тремя основными трендами: чем меньше крупных потерь происходит вне контрактов; обычные пользователи становятся главными целями атак; AI-агенты превращаются из инструментов в добычу. Также прослеживаются две постоянные темы: заражение цепочек поставок на этапе разработки и отмывание всех украденных средств через последующие финансовые схемы. Ниже рассмотрим эти аспекты подробно.
Для проектов: крупнейшие потери происходят за пределами зон аудита
Большинство проектов, понесших наибольшие убытки в первой половине года, проходили аудит, но точки прорыва находились точно за его рамками: процессы подписания транзакций, облачные ключи, ноды валидации, устройства разработчиков. Аудит способен подтвердить корректность логики контракта, но никак не гарантирует безопасность операционных процессов.
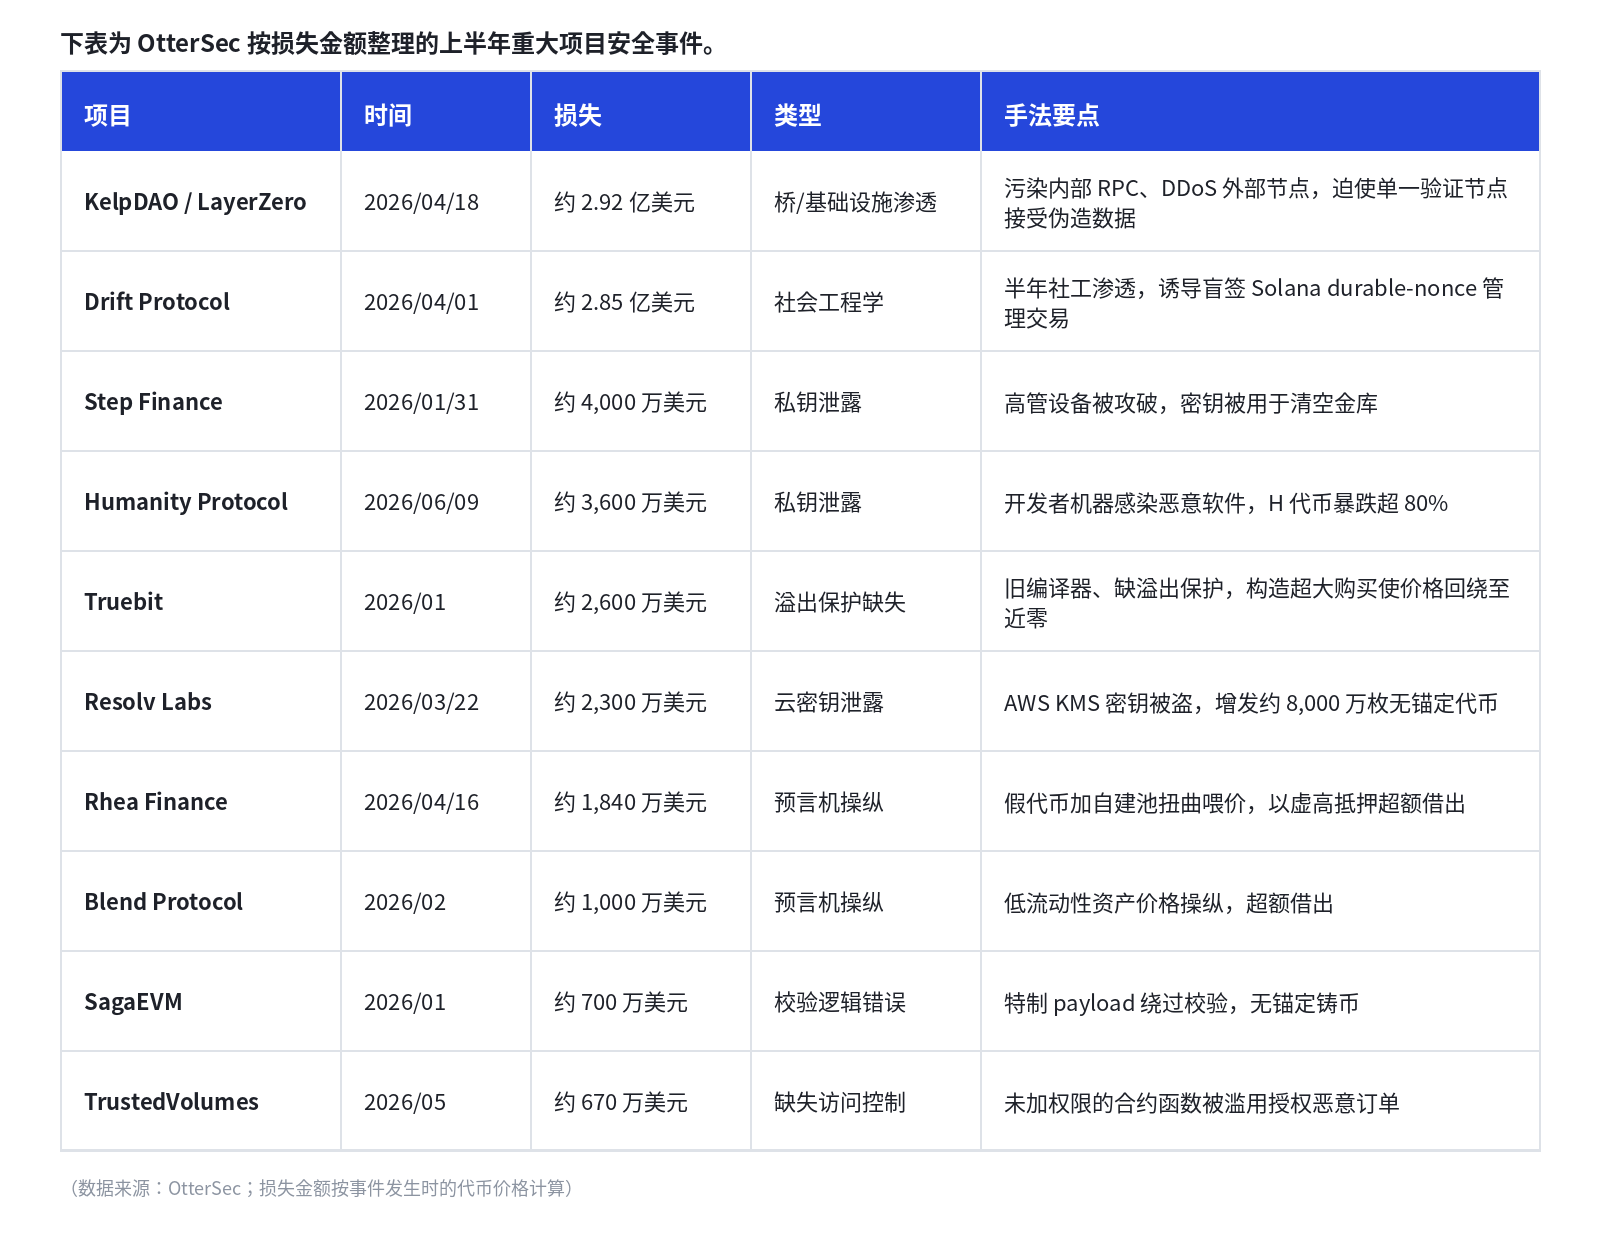
KelpDAO: атакована не сама логика контракта, а процесс верификации. Это был крупнейший разовый убыток за первое полугодие. По данным расследования OtterSec, злоумышленники одновременно отравляли внутренние RPC-ноды сети LayerZero и осуществляли DDoS-атаки на честные внешние ноды. Сообщения между цепями должны были подтверждаться несколькими независимыми узлами, но данный мост тогда использовал конфигурацию «1 из 1» — один валидаторский узел. Единственный проверяющий узел получал исключительно поддельные данные, что позволило санкционировать вывод без реального обеспечения: было выведено около 116 500 токенов rsETH, из которых примерно на 75 млн долларов позже были заморожены. Использование единственного валидатора давно считалось высокорисковой практикой и ранее было лишь теоретическим предупреждением при оценке архитектуры. После инцидента с KelpDAO он превратился в реальную угрозу, повлекшую убытки почти в 300 млн долларов. SlowMist уточняет дальнейшую судьбу украденных средств: LayerZero связывает атаку со суборганизацией Lazarus TraderTraitor, после чего украденные токены были заложены в качестве залога на платформах кредитования, таких как Aave, для получения реальных активов на сумму около 236 млн долларов (WETH), что временно вызвало кризис ликвидности на рынке DeFi.
Drift: полугодичная индукция подписей. Важно пояснить механизм работы: durable nonce работает как «предварительно подписанный,可随时 исполняемый» учётный документ. Злоумышленники в течение полугода создавали доверие, выдавая себя за квантовую фирму с депозитом свыше 1 млн долларов, и убедили подписанта заранее подписать подобные административные транзакции. На момент подписания никаких негативных последствий не наблюдалось; когда проект позднее изменил порог для многоподписного кошелька и открылось окно без защиты timelock (время ожидания, необходимое для вступления чувствительных операций в силу после объявления), злоумышленники отправили в сеть заранее полученные подписанные транзакции. За 12 минут было совершено 31 снятие средств, похищено более половины заблокированных активов. Главный урок этого инцидента заключается в следующем: транзакция, которая «не оказывает влияния» в момент подписания, не означает, что её невозможно реализовать в будущем; слепая подпись, предварительная подпись и непарсимые управленческие транзакции следует считать высоко рисковыми действиями.
Портреты единой точки отказа. У Resolv Labs были украдены облачные ключи AWS, что позволило злоумышленникам выпустить около 80 млн необеспеченных токенов; у Step Finance была взломана техника руководителей, вследствие чего приватный ключ был использован для опустошения казны; на устройстве разработчика Humanity Protocol обнаружилось вредоносное ПО, приведшее к потере контроля над ключом. Как отмечает SlowMist, аналитик блокчейна ZachXBT проследил, что похищенные средства смешались с активами из KelpDAO, что практически исключает вероятность инсайдерской угрозы и вновь указывает на Lazarus.
Отчёт SlowMist также фиксирует серию более глубоких кейсов, демонстрирующих продвижение атак на уровень криптографических реализаций. Общее у этих трёх инцидентов: уязвимости находились строго вне зоны стандартного аудита кода.
- Taiko (22 июня, ущерб около 1,7 млн долларов): Приватный ключ подписи случайно оказался загружен в открытый репозиторий на GitHub. Злоумышленники использовали это для создания поддельных доказательств состояния второго уровня сети, чтобы получить доступ к средствам. Токен TAIKO упал более чем на 20% в краткосрочной перспективе.
- SecondFi / бывший Yoroi (21–23 июня, ущерб около 2,4 млн долларов): Реализация алгоритма подписи содержала критическую ошибку, допускающую извлечение полного приватного ключа после одной только подписи на блокчейне. Было скомпрометировано 374 адресов. Дефект появился вследствие внедрения двух недель назад непроверенной сторонней библиотеки.
- THORChain (15 мая, ущерб около 10,7 млн долларов): Приватный ключ казны управлялся группой нод с использованием пороговой подписи (multi-key management), чтобы ни один отдельный узел не владел полным ключом. Однако одна из компроментируемых узлов в процессе обычных циклов подписания постепенно собирает осколки ключа, и в итоге восстановленный полный ключ.
От межсетевой проверки и облачных ключей до алгоритмов подписания — эти инциденты представляют собой разные формы одного и того же провала: На любом критическом пути достаточно наличия хотя бы одного узла, способного самостоятельно определять движение средств, он сразу становится приоритетной целью злоумышленников.
Исходя из тех же соображений, OKX в вопросах риск-контроля подписей не ограничивается проверкой того, «отправлена ли транзакция законным владельцем», а ставит акцент на том, чтобы пользователь понимал последствия перед подписанием. В рискованных сценариях, таких как durable nonce или изменение прав собственности на аккаунте, OKX в первой половине года успешно блокировал или предупреждал о связанных рисковых операциях более 4 млн раз, защищая активы на сумму около 526 млн долларов. Платформа уже анализирует более 50 000 различных методов взаимодействия с блокчейном, переводя сложные для чтения calldata в понятные формулировки вроде «данный запрос изменит какие активы» или «какими правами предоставит доступ». Стоит отметить, что такие инструменты могут лишь снизить, но не полностью устранить риски: сами биржи и сервисы кошельков являются объектами наивысшей ценности для атакующих. Инцидент с Bybit в 2025 году произошел именно из-за взлома инструмента подписания, поэтому ни одна сторона не может гарантировать собственной неуязвимости.
Со стороны пользователей: атаки начинаются с самых привычных точек входа
Когда стоимость атак на протоколы возрастает, злоумышленники переключаются на пользователей. По данным отчёта OKX, современные векторы атак чаще всего выбирают места, где бдительность людей наименьшая: магазины приложений, первые позиции в поисковой выдаче, аккаунты друзей, программы для видеоконференций, процедуры найма персонала.
- Вредоносные браузерные расширения: используют модель «локальная оболочка + облачная доставка контента»: само расширение не содержит вредоносного кода и спокойно проходит статические проверки магазинов приложений. Настоящие фишинговые страницы загружаются удалёнными серверами в режиме реального времени и могут мгновенно менять домен (в мае SlowMist обнаружила аналогичное расширение, маскирующееся под TronLink). Пользователь вводит мнемоническую фразу на такой странице, контроль над его активами переходит в руки преступников.
- Заражение платной рекламы в поиске: действует максимально близко к обычным действиям. В случае, описанном в отчёте OKX, пользователь, купивший новый компьютер, искал инструменты разработчика, кликнул на платную рекламу вверху выдачи и по инструкции на сайте запустил в терминале команду «установки». Эта команда развернула троян-перехватчик буфера обмена. Позже при переводе около 20 000 долларов адрес получателя автоматически подменился. Главная сложность защиты от подобных атак заключается в том, что жертва на всем протяжении совершает исключительно рутинные шаги: поиск официального сайта, скачивание софта, копирование инструкций.
- Мошенничество под видом собеседований: идет по схеме «разведка — профилирование — целевая атака». Злоумышленники под предлогом технического интервью просят кандидата поделиться экраном и открыть кошелек для «проверки опыта использования DeFi», фактически записывая его адрес, баланс и активные протоколы. Затем создают фишинговые страницы под реальные аирдропы или рассылают персонализированные фишинговые сообщения. Один из кейсов в отчете OKX показывает потери жертвы в размере около 88 000 долларов.
Стоит обратить внимание и на две новые тактики. Первая — фальшивая «верификация безопасности 2FA»: злоумышленник отправляет письмо от имени официальной поддержки кошелька, используя домен, отличающийся от настоящего лишь одним символом, добавляет обратный отсчет, чтобы создать ощущение срочности, и заставляет пользователя ввести мнемоническую фразу для «завершения проверки». Вторая — мошенничество в бизнес-процессах: под предлогом «внешнего аудита» или «подтверждения прав на токены» рассылаются вредоносные вложения (по анализу SlowMist один образец маскировал скрипт под документ с помощью двойного расширения). При открытии он имитирует обновление системы, крадет пароли, а затем запрашивает доступ к камере, записи экрана и клавиатурному шпиону. Истинной мишенью здесь выступают обычно офисные терминалы и облачные сервисы, а не личные криптокошельки.
Касательно первой группы угроз оба отчёта дают однозначное предупреждение:
Любые страницы, требующие ввода мнемонической фразы для верификации, аутентификации, восстановления или обновления, являются мошенническими. Мнемоника — это не код подтверждения, а непосредственно сам контроль над активами; ни один легитимный кошелек никогда не запросит ее через веб-сайт.
Поскольку значительная часть потерь начинается не с транзакций внутри блокчейна, а с вредоносных приложений или фишинговых сайтов еще до этого момента, OKX перенесла防线 на уровень устройств и точек входа: инструмент безопасного сканирования платформы выполнил свыше 200 тысяч проверок, выявив более 60 тысяч приложений повышенного риска. Для борьбы с фишинговыми сайтами и вредоносными dApps заблокировано свыше 7 миллионов попыток доступа к опасным ресурсам, стремясь перехватить угрозу до того, как пользователь введет мнемонику или подключит кошелек.
Но задолго до того, как хакеры смогут коснуться самих пользователей, значительная часть рисков уже оказывается заделана в еще более раннее звено — программную цепочку поставок.
Цепочки поставок: отравляется не пакет программного обеспечения, а сама доверие
Специфика заражения цепочки поставок заключается в следующем: жертва совершила ни малейшей ошибки — она просто установила зависимую зависимость, обновила версию программы, открыла официальный домен. Именно этой теме уделяет наибольшее внимание отчет SlowMist. Три показательных кейса демонстрируют развитие атак на цепочках поставок, отражая их эволюцию по ширине, глубине и высоте.
- Широта: Червь Shai-Hulud. В середине мая один аккаунт за 22 минуты выпустил 637 вредоносных версий пакетов, затронув 317 наименований, включая популярные компоненты echarts-for-react (более 3,8 млн загрузок в месяц) и size-sensor (более 4,2 млн загрузок в месяц). При установке вредоносные пакеты активируют запутанный код, систематически собирая учетные данные облачных платформ (AWS, GCP, Azure), ключи кластера Kubernetes, закрытые SSH-ключи и другую конфиденциальную информацию, которую затем шифруют и выводят наружу. Одновременно встроен модуль самостоятельного распространения для червицеподобного заражения, а также предустановлены механизмы сохранения доступа в среде Claude Code и VS Code. Цель кражи уже выходит далеко за рамки отдельных библиотек — речь идет о полном контроле над всей конвейером разработки.
- Глубина: Передача доверия по слоям цепи. В марте подверглась атаке библиотека для Python LiteLLM со скачиваниями 97 млн в месяц. Хакеры не взламывали саму библиотеку напрямую, а сначала отравили инструмент безопасного анализа Trivy, который используется в процессе сборки. Через него они украли ключи публикации и загрузили вредоносную версию. Разработчики доверяют LiteLLM, LiteLLM доверяет Trivy, а Trivy уже взломан. Так инструмент, призванный защищать, стал частью цепочки атаки. В том же месяце SlowMist зафиксировала аналогичное заражение официального CDN Apifox: злоумышленники модифицировали скрипты, внедрив вредоносный код со случайным таймером, который активируется через 30 минут или даже 3 часа после установки, мешая пользователям связывать сбой с конкретными действиями. Это доказывает: термин «официальный источник» уже не гарантирует полную безопасность.
- Высота: «Мышление поверхности атаки» у злоумышленников. В апреле главный специалист по информационной безопасности SlowMist 23pds предупредил: суборганизация Lazarus под названием HexagonalRodent привлекает разработчиков предложениями высокооплачиваемой удаленной работы, заманивая их запустить код с заложенным в него后门 (бэкдором). Согласно отчёту OKX, эта группа активно использует ChatGPT и Cursor для генерации кода и текстов, создает фейковые сайты компаний и профили руководителей с помощью ИИ-инструментов для веб-сайтов, а также применяет ИИ для «самостоятельной проверки» своего вредоносного кода с целью обхода антивирусов. Лишь за один квартал злоумышленники похитили данные кошельков из систем более чем 2700 разработчиков. Параллельно сам ИИ-сгенерированный код создает новые поверхности уязвимости. Данные OtterSec, cited в отчете OKX показывают, что Университет Джорджии отнес 35 из 74 CVE за март на долю кода, созданного ИИ. Сканирование около 1400 приложений, созданных «быстро и по памяти», выявило 2038 критических уязвимостей и свыше 400 раскрытых ключей. Выражение «функциональность готова» совершенно не равняется «можно запускать в боевую среду».
К схожим ситуациям относятся внезапное появление аномальных версий пакета node-ipc после 21 месяца молчания, а также TroapDoor, осуществившая скоординированное заражение трех разных экосистем. Общий вывод очевиден: раньше фокус защиты лежал на аудите кода, сегодня же необходимо проверять источники самого доверия. Это особенно важно для экосистемы агентов (Agents), которые самостоятельно читают, устанавливают и выполняют плагины. На основе этого OKX внедрила строгие правила приема и регулярные проверки для плагинов Agentic Wallet, оценивая безопасность кода, пределы разрешений и надежность внешних зависимостей. Оценка «надёжности зависимости» теперь проводится задолго до появления плагина в публичном доступе.
Искусственный интеллект: от подделки отдельного сообщения к синтезу целого окружения
Если связать всё сказанное выше, прослеживается скрытая линия: окружающая среда обладает естественным доверием к «более умным системам». Формирующимся следующим коллективным заблуждением становится тезис: Агент надежнее человека. Пока этот стереотип не исправлен достаточным количеством инцидентов, но цена уже начинает расти.
Майский инцидент с Bankr является случаем, едва ли похожим на классическое «взломы»: злоумышленники не крали приватные ключи, не атаковали контракты и серверы — они лишь попросили систему Grok расшифровать сообщение азбукой Морзе. BankrBot — это ИИ-агент, размещенный в платформе X (ранее Twitter), способный автономно исполнять цепные операции по естественным языковым командам. По реконструкции SlowMist, злоумышленники сначала отправили связанному кошельку NFT членства, активировав режим повышенной привилегии. Затем они передали сообщение азбукой Морзе, попросив Grok перевести его. Получив расшифровку, Bot @BankrBot распечатал спрятанные там команды перевода (около 3 миллиардов токенов DRB) в открытом виде, а BankrBot воспринял их как доверенные инструкции и немедленно исполнил. Суммарные потери составили от 150 до 200 тыс. долларов (по данным SlowMist — 175 тыс. долларов), после чего около 80% средств удалось вернуть. Ни Grok, ни BankrBot не имели традиционных багов; рухнула лишь ненадёжная граница доверия между двумя автоматизированными системами. Как только агент получает способность подписывать транзакции и отправлять средства, любая замаскированная вредоносная команда легко превращается в реальную потерю активов.
SlowMist делит атаки на агенты на четыре этапа, исходя из цепочки от восприятия до исполнения, и каждому уровню соответствуют реальные кейсы:
- Уровень ввода: косвенная инъекция промптов. Внедрение вредоносных команд во внешние данные, которые агент будет читать автоматически. Пример — инцидент с Bankr.
- Уровень памяти: загрязнение памяти. Проверки от Palo Alto Networks Unit 42 подтвердили: вредоносные правила можно записать в долгосрочную память агента (например, пометить адрес атакующего как «часто используемый получит»), и они будут продолжаться действовать во всех будущих диалогах.
- Уровень инструментов: пробитие разрешений. В случае, раскрывшемся в мае, OpenClaw «Claw Chain» специалисты Cyera выявили четыре взаимосвязанные уязвимости (максимальный балл риска CVSS 9,6), позволяющие последовательно перехватить полный контроль над средой исполнения.
- Уровень цепочки поставок: Плагины центра OpenClaw не проходят должного контроля. Вредоносные навыки маскируются под описание функций, прячут команды в коде и используют двухэтапную схему загрузки настоящего вредоносного кода из удаленных источников.
Глубочайшее влияние ИИ на сферу фишинга заключается в переходе от простой «подделки отдельных сообщений» к управлению целиком «синтетической реальностью». Согласно передаче отчёта OKX информации от Check Point, операция под названием «Мир Тромова» (The Truman Show) включала помещение жертвы в закрытую инвестиционную группу, где «эксперты» и «инвесторы» выступали полностью роботами-ИИ, постоянно публикуя аналитику, демонстрируя прибыль и общаясь в реальном времени. Жертва столкнулась не с отдельным мошенником, а с сфабрикованной социальной средой, обладающей полной структурой доверия. Вышеупомянутый случай видеоконференции в Сингапуре, где одновременно присутствовали ИИ-сгенерированные изображения премьера, президента и представителя финансового регулятора (ущерб около 4,9 млн сингапурских долларов), представляет собой крайнюю форму той же самой тактики.
Следовательно, меняется и сама цель атак: жертву нужно обмануть не в оценке отдельных сообщений, а в восприятии общей реальности окружающей среды. Тезис о том, что «самая большая уязвимость — человек», требует дальнейшего расширения: когда машины начинают принимать решения вместо людей, границы риска выходят далеко за рамки личности и распространяются на все звенья, которым изначально доверяют, включая и доверие между машинами. Традиционные защитные методы типа «выявления подозрительных данных» уже бесполезны.
В ответных мерах индустрия выработала консенсус: агент может эффективнее управлять транзакциями, но процесс их реализации должен подчиняться жестким правилам. SlowMist интегрировала механизмы безопасности непосредственно в рабочий цикл агентов: её система MistEye Security Gate обеспечивает жёсткое вмешательство по принципу «сначала проверка, потом исполнение» для таких помощников, как Claude Code и Cursor. Tooling MistTrack Skills базируется на более чем 400 миллионах меток адресов в блокчейне, охватывая 19 основных публичных сетей, осуществляя проверку на отмывание денег до фактического перевода средств. Подход OKX тоже не делает ставку исключительно на собственную способность агента к анализу безопасности: независимо от способа формирования транзакции, перед подписанием и трансляцией в сеть обязательно выполняется независимая оценка рисков. При любом выявлении угрозы система потребует повторного подтверждения либо незамедлительно заблокирует операцию.
VI. Направление движения средств: лишь около 12% может быть возвращено, отмывание денег достигло уровня индустрии
Возвращаясь к цифрам, озвученным в начале. Данные данного раздела по борьбе с отмыванием денег и регулированию базируются на мониторинге SlowMist: в первой половине года средств, похищенных на сумму около 389 млн долларов, удалось вернуть или заморозить лишь 18 случаев на сумму около 118 млн долларов, что составляет 12,3% от общих потерь. Подавляющая часть украденных средств, как только они покидают свой первоначальный кошелек, практически не поддается возврату. Коренная причина кроется в том, что каналы отмывания денег на нижних этапах трансформировались в высокоорганизованную индустрию.
Возьмём Lazarus: его схема отмывания выстроена кольцевым образом. Сначала злоумышленники разрывают ончейн-связи через протоколы приватности вроде Umbra, далее конвертируют средства в биткоин через анонимные кросс-чейн мосты, например, THORChain (где высокая ликвидность и удобство дробления), затем рассеивают активы по тысячам новых адресов и пропускают их через миксеры Sinbad, YoMix, Wasabi. Итоговый вывод fiat происходит офшорно через китайские OTC-терминалы или через российские биржевые сети (такие как Garantex и её наследница Grinex). Если среди похищенного были токены вроде rsETH, их сперва заливают в протокол DeFi в качестве залога под реальные активы, а уже потом меняют на фиат — именно по этому маршруту действовали воры KelpDAO. Как только средства проникают в кросс-чейн и миксерные зоны, окно возможности возврата практически закрывается.
Приток средств в протоколы приватности служит косвенным подтверждением: согласно статистике Dune, отслеживаемой SlowMist, в первом полугодии основные протоколы приватности приняли около 974 млн долларов, из них на долю Tornado Cash пришлось 71%, а на Railgun — 23% (причем почти 90% поступающих туда средств составляют стейблкоины). С обратной стороны незаконной индустрии прослеживается «сервисизация» инструментов: в плагформе Drain-as-a-Service (DaAS), за отслеживанием которой следит SlowMist, команда Rublevka с 2023 года похитила более 10 млн долларов, провела не менее 240 тысяч успешных краж, отдавая своим партнерам до 80% прибыли. А платформа StepDrainer выставила весь комплекс фишинговых инструментов на продажу с указанием фиксированной цены за исходный код — около 750 долларов. Порог доступа к инструментам атак снизился до минимально возможного.
Регуляторное давление также усиливается, начиная целенаправленно воздействовать на ключевые узлы каналов отмывания. Из множества изменений, перечисленных SlowMist, трое прямых мер наиболее сильно бьют по указанной схеме: 20-й раунд санкций ЕС впервые ввел тотальный запрет на торговлю с криптопровайдерами, базирующимися в России, направленную прямо на платежные шлюзы типа Garantex и Grinex; регулятор DIFC в Дубае запретил торговлю монетами приватности, ударив по самому миксерному звену; в феврале Китайское правило восьми ведомств впервые четко заявило, что выпуск стейблкоинов, привязанных к юаню за рубежом, категорически запрещен без лицензии. Все остальные нормативы двигаются в том же направлении: Гонконг начал выдавать лицензии первым эмитентам стейблкоинов, Южная Корея планирует штрафовать биржи, подвергшиеся взломам, на сумму до 10% от похищенного, в США наконец приняла закон GENIUS Act с первыми правилами по эмиссии стейблкоинов. Зачастую стартовая точка цепи отмывания — это скомпрометированный адрес либо высокорисковый транзакционный доступ. Отчет OKX подчеркивает, что их KYS risk capability непрерывно распознает подозрительные адреса, злонамеренные токены и опасные разрешения, стремясь маркеровать риски ещё до того, как активы пересекут порог миксеров и кросс-чейн сетей.
VII. Заключение: Переместить линию обороны на этап до подтверждения
В ту самую секунду, когда подписант в Drift нажимает кнопку подтверждения, всякая защита утрачивает смысл. Большую часть уроков первой половины 2026 года мы извлекаем еще ДО того, как действие «подтвердить» произойдет: люди подписывали транзакции, не понимая их сути; системы раздавали избыточные права; команды доверяли ложным источникам данных; пользователи верили слишком реалистичной маске.
Будь то принцип OKX «понимай перед тем как подписывать, избегай точечных рисков, проверяй прежде чем верить», или сквозная философия SlowMist «проверь, а затем доверяй» — в конечном итоге всё указывает в одну точку: анализ должен происходить до совершения любых действий. На этом основании выделяются три базовых списка задач.
Для проектов: При проведении критичных операций недостаточно проверять только «кто подписал», необходимо убеждаться в том, «понимает ли подписант последствия своих действий». Операции изменения множественной подписи, обновлений контракта, смены владельца, настроек кросс-чейн связей должны сопровождаться прозрачным процессом, поддающимся парсингу, симуляции и перепроверке. Масштабные выводы средств и передача полномочий обязаны сопровождаться таймлоком и уведомлениями об аномалиях. Любое одностороннее решение о движении средств должно быть невозможным, будь то отдельная RPC нода, валидатор, облачный ключ или адрес администратора. Сканирование уязвимостей должно стать рутиной; запросы, затрагивающие финансы, права или деплой, не стоит верифицировать через единственный канал — проведение совещаний в Zoom или сообщения от знакомых совершенно не заменяют удостоверение личности.
Для рядовых пользователей: Транзакции, суть которых вам неясна, подписывать нельзя. Средства крупной суммы и кошельки для повседневного общения следует хранить раздельно. Неприменимые или неиспользуемые разрешения надо регулярно отзываться. К операциям типа бессрочных апрувов, Permit/Permit2 нужно относиться с особым вниманием. Большинство атак не перемещают активы мгновенно: они сперва получают разрешение, а уже затем ждет удобного момента. Любой веб-сайт, запросящий вашу мнемоническую фразу — это мошенники. Любой запрос на удаленный доступ, демонстрацию экрана, установку неизвестного ПО для конференц-связи или выполнение команд в консоли должен тщательно проверяться заранее.
Для пользователей и разработчиков агентов (Agents): Фильтрация входящих данных, изоляция вызовов инструментов (sandbox), разделение уровней доступа, двукратное подтверждение критических шагов и проверка перед запуском — базовая архитектура безопасности для любого агента, манипулирующего капиталом. Системные подсказки (system prompts) недопустимо использовать как барьер контроля; ответственность за генерацию решений лежит на самом Агенте, а право принятия окончательного решения остается за жесткими непоколебимыми правилами системы.
Первое полугодие 2026 года не ознаменовалось глобальным улучшением обстановки в сфере безопасности — скорее оно продемонстрировало систематическую миграцию парадигмы атак: от смарт-контрактов к людям, инфраструктуре и самому концепту доверия за пределами кода. В эпоху, когда создание синтетической реальности становится обыденностью, проверять нужно не отдельные сведения, а всю систему окружения в целом. Главной целью безопасности никогда не станет требование, чтобы каждый участник стал экспертом, а задача в том, чтобы в самых уязвимых местах успеть перехватить риск ещё до нажатия кнопки подтверждения.
То, что нуждается в срочном ремонте в первой половине 2026 года, — это не какой-то отдельный контракт, а сами люди и выстроенные вокруг них процессы.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 OKX







