Полная карта экосистемы приватности Solana: полный стек технологий приватности — от вычислений до искусственного интеллекта
Автор: Castle Labs
Перевод: AididiaoJP, Foresight News
Экосистема приватности Solana всё ещё находится на ранней стадии развития
Мы беседовали с генеральным директором Helius @mert и спросили его о его взглядах на приватность в Solana. По его собственным словам, Solana «отстаёт» в области приватности.
Тогда как же должна выглядеть зрелая экосистема приватности?
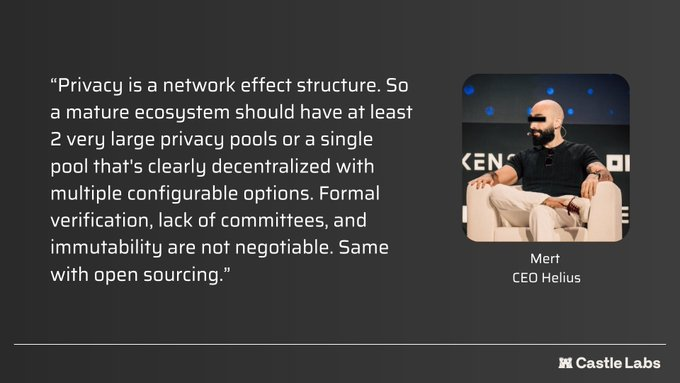
Ключевые компоненты включают:
- Формальную верификацию
- Отсутствие комитетов
- Неизменяемость
- Открытый исходный код
Уникальная архитектура Solana также определяет иные приоритеты в области приватности по сравнению с EVM-цепочками. Мерт особо упомянул ZK-сжатие: «На Solana мы можем достичь масштабируемости и композиционности протоколов приватности без необходимости в постоянных Rollup’ах — по крайней мере, пока доступны based rollups».
В контексте Solana два наиболее перспективных направления для разработки решений приватности — это необанки (Neobanks) и приватный DeFi. Однако в плане инструментов и пользовательского опыта Solana пока значительно отстаёт от полнофункциональной, композиционной экосистемы приватности.
Мы также спросили Мерта о его взглядах на технологический стек приватности. Как подчёркивается в данном отчёте, приватность не следует рассматривать как единое технологическое решение, а скорее как «финальный стек приватности», где все примитивы в конечном итоге работают совместно. По мнению Мерта, окончательным решением станет сочетание FHE (полностью гомоморфного шифрования) и ZK (нулевых знаний). TEE и MPC применимы в ряде случаев, однако в атакующих системах они не обеспечивают достаточной гарантии безопасности.
В завершение мы задали ему вопрос о проекте Helius Privacy.
Helius Privacy будет разрабатываться как ZK-based UTXO-слой приватности для Solana. Он будет использовать концепцию «зон», позволяя отдельным компаниям самостоятельно выбирать требуемые компромиссы.
Одновременно будет предоставлена публичная зона, доступная всем обычным пользователям и обеспечивающая полную анонимность в неизменяемом и формально верифицированном виде. Дополнительные детали будут объявлены в ближайшее время.
Исходя из вышеизложенного, в данной статье основное внимание уделяется тому, как экосистема приватности Solana может решать различные задачи, связанные с обеспечением приватности.
Приватные вычисления (Private Compute)
В настоящее время в этой области действуют два основных провайдера: @Arcium и @magicblock.
Оба решают схожую задачу — обеспечение приватных вычислений.
Arcium использует MPC (многосторонние вычисления) для обработки произвольных данных. Он разбивает данные и распределяет их между независимыми кластерами узлов, которые совместно вычисляют результат, не имея доступа к отдельным входным значениям. При этом Arcium функционирует как самостоятельная вычислительная сеть, а финальное завершение операций происходит на Solana, где Solana отвечает за упорядочивание задач, безопасность сети и оплату транзакций.
Все эти приватные вычисления происходят в средах Multi-Party eXecution Environments (MXEs) — настраиваемых и параллельных средах выполнения.
Помимо решения задач вычислений, продукты Arcium также более широко способствуют развитию экосистемы приватности Solana. Компания создаёт стандарт конфиденциальных SPL-токенов (C-SPL), позволяющий реализовать конфиденциальные токены, переводы и транзакции в Solana.
Мы обратились к команде Arcium с вопросом об источниках спроса. Как и ожидалось, основной спрос исходит от сферы платежей и криптоаналитики; одновременно растёт интерес со стороны институтов, особенно в сфере здравоохранения — что позволяет обучать модели на зашифрованных наборах данных. C-SPL также обеспечивает бесшовные приватные переводы, что дополнительно повышает интерес со стороны институтов.
Что касается данных, то с момента запуска альфа-версии основной сети Arcium в начале февраля 2026 года было обработано более 900 тысяч вычислений и свыше 3,5 миллионов транзакций; большая часть роста пришлась на начало мая.
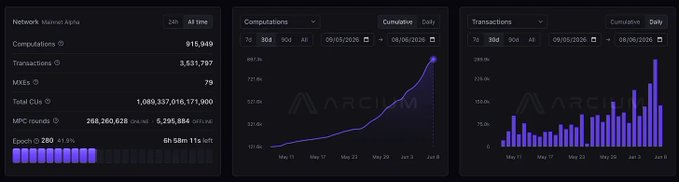
На данный момент основной спрос исходит от ранних приложений, таких как Umbra. В ближайшие недели выйдут в производство приложения ZINC и Crafts, и мы прогнозируем дальнейший рост спроса.
ZINC занимается доказательством работы (PoW) в зашифрованном виде, а Crafts использует Arcium для проведения аукционов с закрытыми ставками при сборе средств, позволяя стартапам токенизировать часть акционерного капитала по справедливой цене.
«Среди новых и захватывающих проектов, создаваемых на платформе Arcium: формирование капитала с использованием аукционов с закрытыми ставками, рынки возможностей, криптографически защищённые расчёты в прогнозных рынках и другие финансовые приложения, ориентированные на приватность».
Многие из этих сценариев использования уже создают новые или улучшенные рынки, где пользователи даже не осознают наличие механизмов приватности.
Magic Block решает задачу приватных вычислений с помощью TEE (доверенной среды выполнения), тогда как Arcium полагается на криптографические гарантии MPC. Его продукт работает следующим образом: Intel TDX создаёт аппаратно верифицированный «чёрный ящик» — Private Ephemeral Rollup (PER), внутри которого транзакции агрегируются и обрабатываются, после чего результаты отправляются обратно в Solana.
MagicBlock помогает разработчикам сохранять указанные свойства на всём стеке: конфиденциальность (защищённое состояние), масштабируемость (высокая пропускная способность), композиционность (сохранение возможности взаимодействия с другими программами Solana) и соответствие нормативным требованиям (уровень контроля доступа).
Хотя пути решения проблемы у обоих провайдеров различаются, оба позволяют создавать развертываемые приватные торговые книги, тёмные пулы и приватные DeFi-треки с минимальными изменениями в коде. Это уже очевидно в экосистеме, построенной поверх Arcium, охватывающей такие области, как DeFi, прогнозные рынки и необанки.
Приватные переводы и балансы (Private Transfers and Balances)
По мере совершенствования инфраструктуры приватных вычислений, такой как Arcium и MagicBlock, растёт и число соответствующих прикладных решений, в том числе приватные переводы.
@UmbraPrivacy — первый такой проект, построенный на основе MPC-инфраструктуры Arcium. Umbra внедряет зашифрованные учётные записи токенов (Encrypted Token Accounts, ETAs) — прямой аналог стандартных учётных записей связанных токенов (Associated Token Accounts) Solana, но с хранением балансов в зашифрованном виде, обеспечивая:
- Приватность сумм: суммы транзакций шифруются с использованием криптографии Rescue
- Приватность балансов: балансы хранятся в зашифрованном виде
- Приватность связей: полное разрывание цепочки связи между отправителем и получателем на блокчейне через смесительный пул + ZK-доказательства
Кроме того, Umbra предоставляет функции соответствия регуляторным требованиям, позволяя пользователям предоставлять аудиторам и системам соблюдения норм выборочный доступ к данным без раскрытия полной истории транзакций. Это крайне важно как для рабочих процессов институтов, так и для пользователей, желающих подтвердить наличие средств, не раскрывая деталей своей транзакционной истории.
В области приватных кошельков также выделяются ещё два проекта: @theprivacycash и Hush.
Privacy Cash использует смесительный пул в стиле Tornado для обработки SOL: пользователи депонируют SOL для генерации обязательств и добавляют их в Merkle-дерево, после чего используют ZK-доказательства для вывода средств на любой адрес получателя, полностью разрывая связь между адресом депозита и адресом вывода в блокчейне.
Hush вдохновлён Zcash, но дополнительно добавляет функциональность DeFi. Пользователи депонируют SOL в смесительный пул Hush, который автоматически конвертирует их в jitoSOL, обеспечивая пассивный заработок от стейкинга и доходов от MEV при сохранении приватности. Внутри пула пользователи могут осуществлять переводы друг другу, принимать средства и совершать многократные операции, не затрагивая общедоступный реестр Solana. При выводе средств механизм смешивания разрывает связь с первоначальным депозитом. Комиссия за переводы внутри пула составляет 0,01 jitoSOL, а комиссия за вывод — 50 базисных пунктов. Hush также интегрирован с Jupiter для приватного обмена и осуществляет геоблокировку для санкционированных регионов, что обеспечивает ему хорошую репутацию в глазах институциональных пользователей с точки зрения соответствия нормативным требованиям.
Отсутствие следов в блокчейне (No Onchain Trail)
Приватные переводы решают проблему выплаты зарплат сотрудникам и совершения частных транзакций компаниями и институтами. Однако для достижения более высокого уровня приватности необходимо интегрировать механизмы защиты в повседневные действия в блокчейне — в первую очередь в транзакции.
Каждый ордер, размещённый на публичных AMM, представляет собой сигнал, доступный для чтения и эксплуатации атакующими, следящими за транзакциями (front-runners), копирующими ордера (copy-traders) и роботами MEV. На Solana уже существуют протоколы, направленные на решение этой задачи.
@encifherio — это DeFi-интерфейс с приоритетом приватности, который маршрутизирует транзакции через Jupiter, сохраняя при этом детали операций конфиденциальными. Команда отмечает: «Качество исполнения остаётся неизменным, поскольку мы не используем кастомные маршруты и применяем те же маршруты и ликвидность, что и Jupiter».
Он «упаковывает» токены, которыми пользователь хочет обменяться, и шифрует детали обмена с использованием шифрования ElGamal. В блокчейне фиксируется лишь изменение состояния типа упакованного актива, достаточное для того, чтобы Jupiter понял, какие именно токены должны быть маршрутизированы. Количество транзакций, стороны, участвующие в них, и даже факт их исполнения обрабатываются исключительно внутри среды TEE (AWS Nitro Enclaves) и никогда не транслируются публично. Это обеспечивает возможность массовых приватных обменов.
@VanishTrade решает задачу на другом уровне абстракции. Команда строит инфраструктуру приватных сделок, использующую маршрутизацию через смесительные транзакции, чтобы защитить торговые стратегии от оставления следов в блокчейне. В отличие от encifherio, который «упаковывает» токены, Vanish маршрутизирует транзакции через смесительную ликвидность. Кроме того, Vanish представил Vanish Integrity Framework (VIF), поддерживаемый Elliptic и Range, который включает защитные механизмы для предотвращения маршрутизации любых незаконных транзакций.
Darklake — ещё один участник этой категории, который создаёт ZK-нативную инфраструктуру ликвидности и тёмные пулы. Их zk-AMM называется «пул скрытого проскальзывания» — это дополнительный слой фиксации, добавляемый поверх AMM для скрытия данных о проскальзывании до момента исполнения. Поисковики не могут прочитать намерения ордеров до их исполнения, но после этого могут проверить результат. Такая асимметрия во времени предотвращает атаки «сэндвич» и одновременно сохраняет проверяемость. Команда уже распространила эту модель на приватные перпетуальные контракты (zk-Perps), использующие вычислительный слой Arcium, а также на фреймворк рассуждений Zyga, который абстрагирует сложность доказательств и предоставляет разработчикам основу для безопасной логики и координации. Недавно Darklake также расширился до уровня инфраструктурного протокола, позволяющего приложениям и пользователям выполнять приватную верификацию, подключение и вычисления по модели «Proof as Intelligence».
Приватные прогнозные рынки (Private Prediction Markets)
Приватные прогнозные рынки представляют собой более сложное применение технологий приватности, поскольку стратегии пользователей легко копируются, что лишает их конкурентного преимущества. Для решения этой проблемы протоколы используют инфраструктуру Arcium для создания специализированных тёмных пулов для прогнозных рынков.
@meleemarkets создаёт прогнозный рынок с поддержкой приватного потока ордеров. Они шифруют книгу ордеров с использованием MPC-инфраструктуры Arcium. Участники могут размещать ордера, не раскрывая своё направление на публичном рынке до момента расчёта.
Приватный ИИ (The Private AI)
По мере того как ИИ-агенты всё чаще выполняются в блокчейне, каждая их запрос и каждый обработанный элемент персональных идентифицируемых данных (PII) будут ли навсегда публично доступны?
Loyal отвечает на этот вопрос с помощью своего децентрализованного, устойчивого к цензуре интеллектуального протокола. Протокол использует временные Rollup’ы Magic Block для выполнения и зашифрованные вычисления Arcium. Компания создаёт ИИ для блокчейна, защищающий данные пользователей: диалоги, запросы, предпочтения и активность — всё это хранится в зашифрованном виде в Solana с чётко установленными правилами доступа. Пользователи владеют своей зашифрованной историей диалогов и могут экспортировать её; они также могут развернуть собственный фронтенд без потери каких-либо данных. Кроме того, Loyal поддерживает приватные транзакции и управление средствами, позволяя вкладчикам получать доход в приватном режиме.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @castle_labs