


Фиктивная гонконгская технологическая компания в сфере здравоохранения похитила 1,6 млрд USDT, а ончейн-трекинг раскрыл всю схему мошенничества.
Автор: BlockSec
Перевод: TechFlow
TechFlow: Компания по безопасности блокчейна BlockSec провела полный ончейн-трекинг финансовых потоков пирамидальной платформы VerilyHK, маскировавшейся под гонконгскую компанию в сфере здравоохранения. За 16 месяцев эта платформа через сеть TRON обработала около 1,6 млрд долларов США в USDT, используя 8 поколений горячих кошельков для приема платежей, 79 промежуточных адресов и 3 поколения парных каналов вывода средств, чтобы создать инфраструктуру маршрутизации капитала промышленного уровня, которая в конечном итоге перевела средства на одну централизованную биржу. В цепочке движения средств также фигурирует камбоджийская группа Huione, находящаяся под санкциями FinCEN.
Ключевые выводы: Платформа, маскирующаяся под гонконгскую группу в сфере технологий здравоохранения, обработала около 1,6 млрд долларов США в USDT за 16 месяцев через сеть TRON. Это верхняя граница показателя, включающая потенциальные внутренние финансовые циклы. Ончейн-анализ выявил автоматизированную инфраструктуру маршрутизации средств: 8 поколений горячих приемных кошельков, 79 промежуточных транзитных адресов, 3 поколения парных каналов вывода средств (с переключением за секунды) и общий выход на биржу, к которому стекаются средства с десятков тысяч подозрительных адресов пополнения. В данной статье полностью восстановлена топология всей цепочки от пополнения счета жертвами до вывода средств через биржу.
Контекст
VerilyHK позиционирует себя как легальную инвестиционную платформу в сфере технологий здравоохранения Гонконга. Само название уже намекает на попытки занять чужую нишу: во-первых, это Verily Life Sciences — компания в сфере прецизионного здравоохранения, дочерняя структура Alphabet, специализирующаяся на ИИ в медицине и медицинском оборудовании; во-вторых, китайская экологическая инжиниринговая компания (код акции 300190), котирующаяся на шэньчжэньской фондовой бирже, никак не связанная со здравоохранением или криптоактивами. На сайте VerilyHK заявлено об expertise в ИИ-здравоохранении, анализе больших данных и медицинском оборудовании, что практически дословно повторяет публичный профиль настоящей Verily. Маркетинговые сообщения проекта постоянно эволюционируют — от методов лечения иммунными клетками и портативных кардиомониторов до концепций ИИ-здравства, систем оценки здоровья и токенизации данных, а также утверждений о получении лицензий Комиссии по ценным бумагам Гонконга (SFC) типов 4 (консультирование по ценным бумагам) и 9 (управление активами).
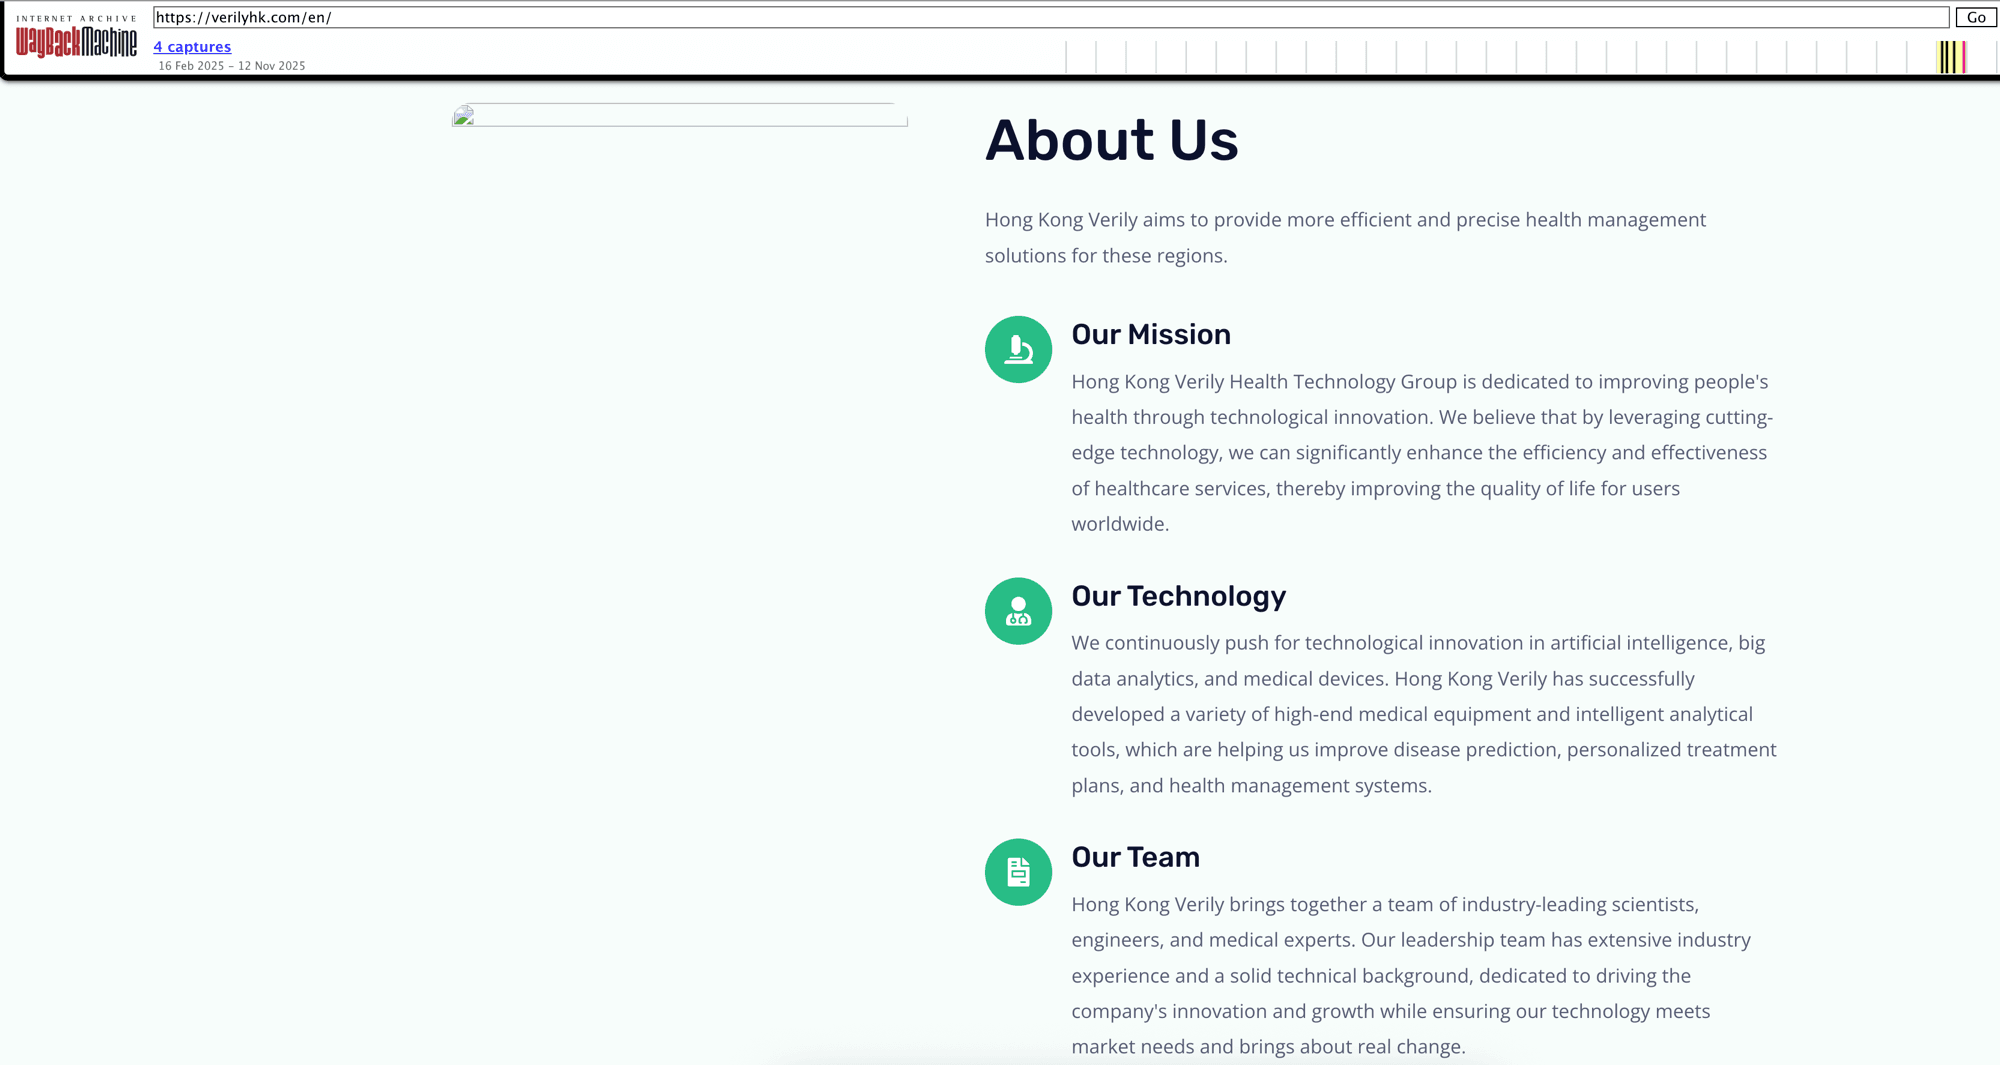
Рис.: Скриншот страницы «О нас» сайта verilyhk.com из архива Wayback Machine, где платформа утверждает, что предоставляет решения для управления здоровьем с помощью ИИ, больших данных и медицинского оборудования.
В апреле 2025 года правительство района Хэшань выпустило предупреждение о рисках, четко указав, что проект обладает «явными признаками пирамиды и незаконного привлечения финансирования» и опирается на «торговлю иностранными криптовалютами». В конце апреля 2025 года несколько платформ мониторинга мошенничества выдали сигналы о надвигающемся крахе. Платформа прекратила свою деятельность в феврале 2026 года.
С учетом объема ончейн-транзакций примерно в 1,6 млрд долларов США масштабы VerilyHK значительно превышают показатели других задокументированных крипто-пирамид, против которых выступили регуляторы, включая Forsage ($300 млн, иск SEC) и NovaTech ($650 млн, иск SEC). Однако до сих пор не проводилось никаких открытых ончейн-анализов этой преступной схемы.
Данный отчет не основывается на вышеупомянутых публичных предупреждениях. Все нижеследующие выводы базируются исключительно на ончейн-анализе денежных потоков стейблкоина USDT в сети TRON, связанных с данной платформой, и послойно восстанавливают истинную картину ее внутренней инфраструктуры.
Начало расследования
Расследование началось с двух адресов TRON, предоставленных одним из пострадавших: адреса для пополнения и вывода средств. Прослеживание связи между ними раскрыло не просто один путь, а целую многоуровневую, многоседадную сеть маршрутизации капитала.
Уровень приема: замена 8 поколений горячих кошельков за 16 месяцев
VerilyHK не опиралась на фиксированные адреса для приема платежей. Она использовала как минимум 15 адресов, организованных в 8 различных поколений, которые строго сменяли друг друга в хронологическом порядке с октября 2024 по февраль 2026 года.
Эти адреса не функционировали параллельно. Они образовали эстафетную цепочку: дата окончания работы каждого поколения точно совпадала с датой начала работы следующего. Такой режим передачи контроля с точностью до дня повторялся при всех 8 переходах. Помимо времени переключения, смежные поколения разделяли большую часть сети адресов пополнения, демонстрируя уровень перекрытия свыше 65%, что подтверждает их управление одной и той же структурой, использующей ротацию новых кошельков.
Объем транзакций, обрабатываемых каждым поколением, резко возрос со временем. Ранние поколения обрабатывали десятки миллионов долларов в месяц, но к шестому поколению объем достиг уровня сотен миллионов долларов. Последнее поколение обработало более 900 миллионов долларов всего за менее чем 4 месяца. Накопленный объем всех поколений составляет приблизительно 1,6 млрд долларов США.
Однако эти цифры следует рассматривать как верхнюю оценку, а не как чистый объем пополнений пользователями. Они получены путем агрегации полного графа и включают потенциальные внутренние переводы. В структуре пирамиды «доходы», выплачиваемые пользователям, могут реинвестироваться, что приводит к однократному учету одних и тех же средств на уровне приема несколько раз. Взрывной рост объемов на поздних этапах, вероятно, отражает как реальный рост, так и усиливающийся внутренний денежный цикл.
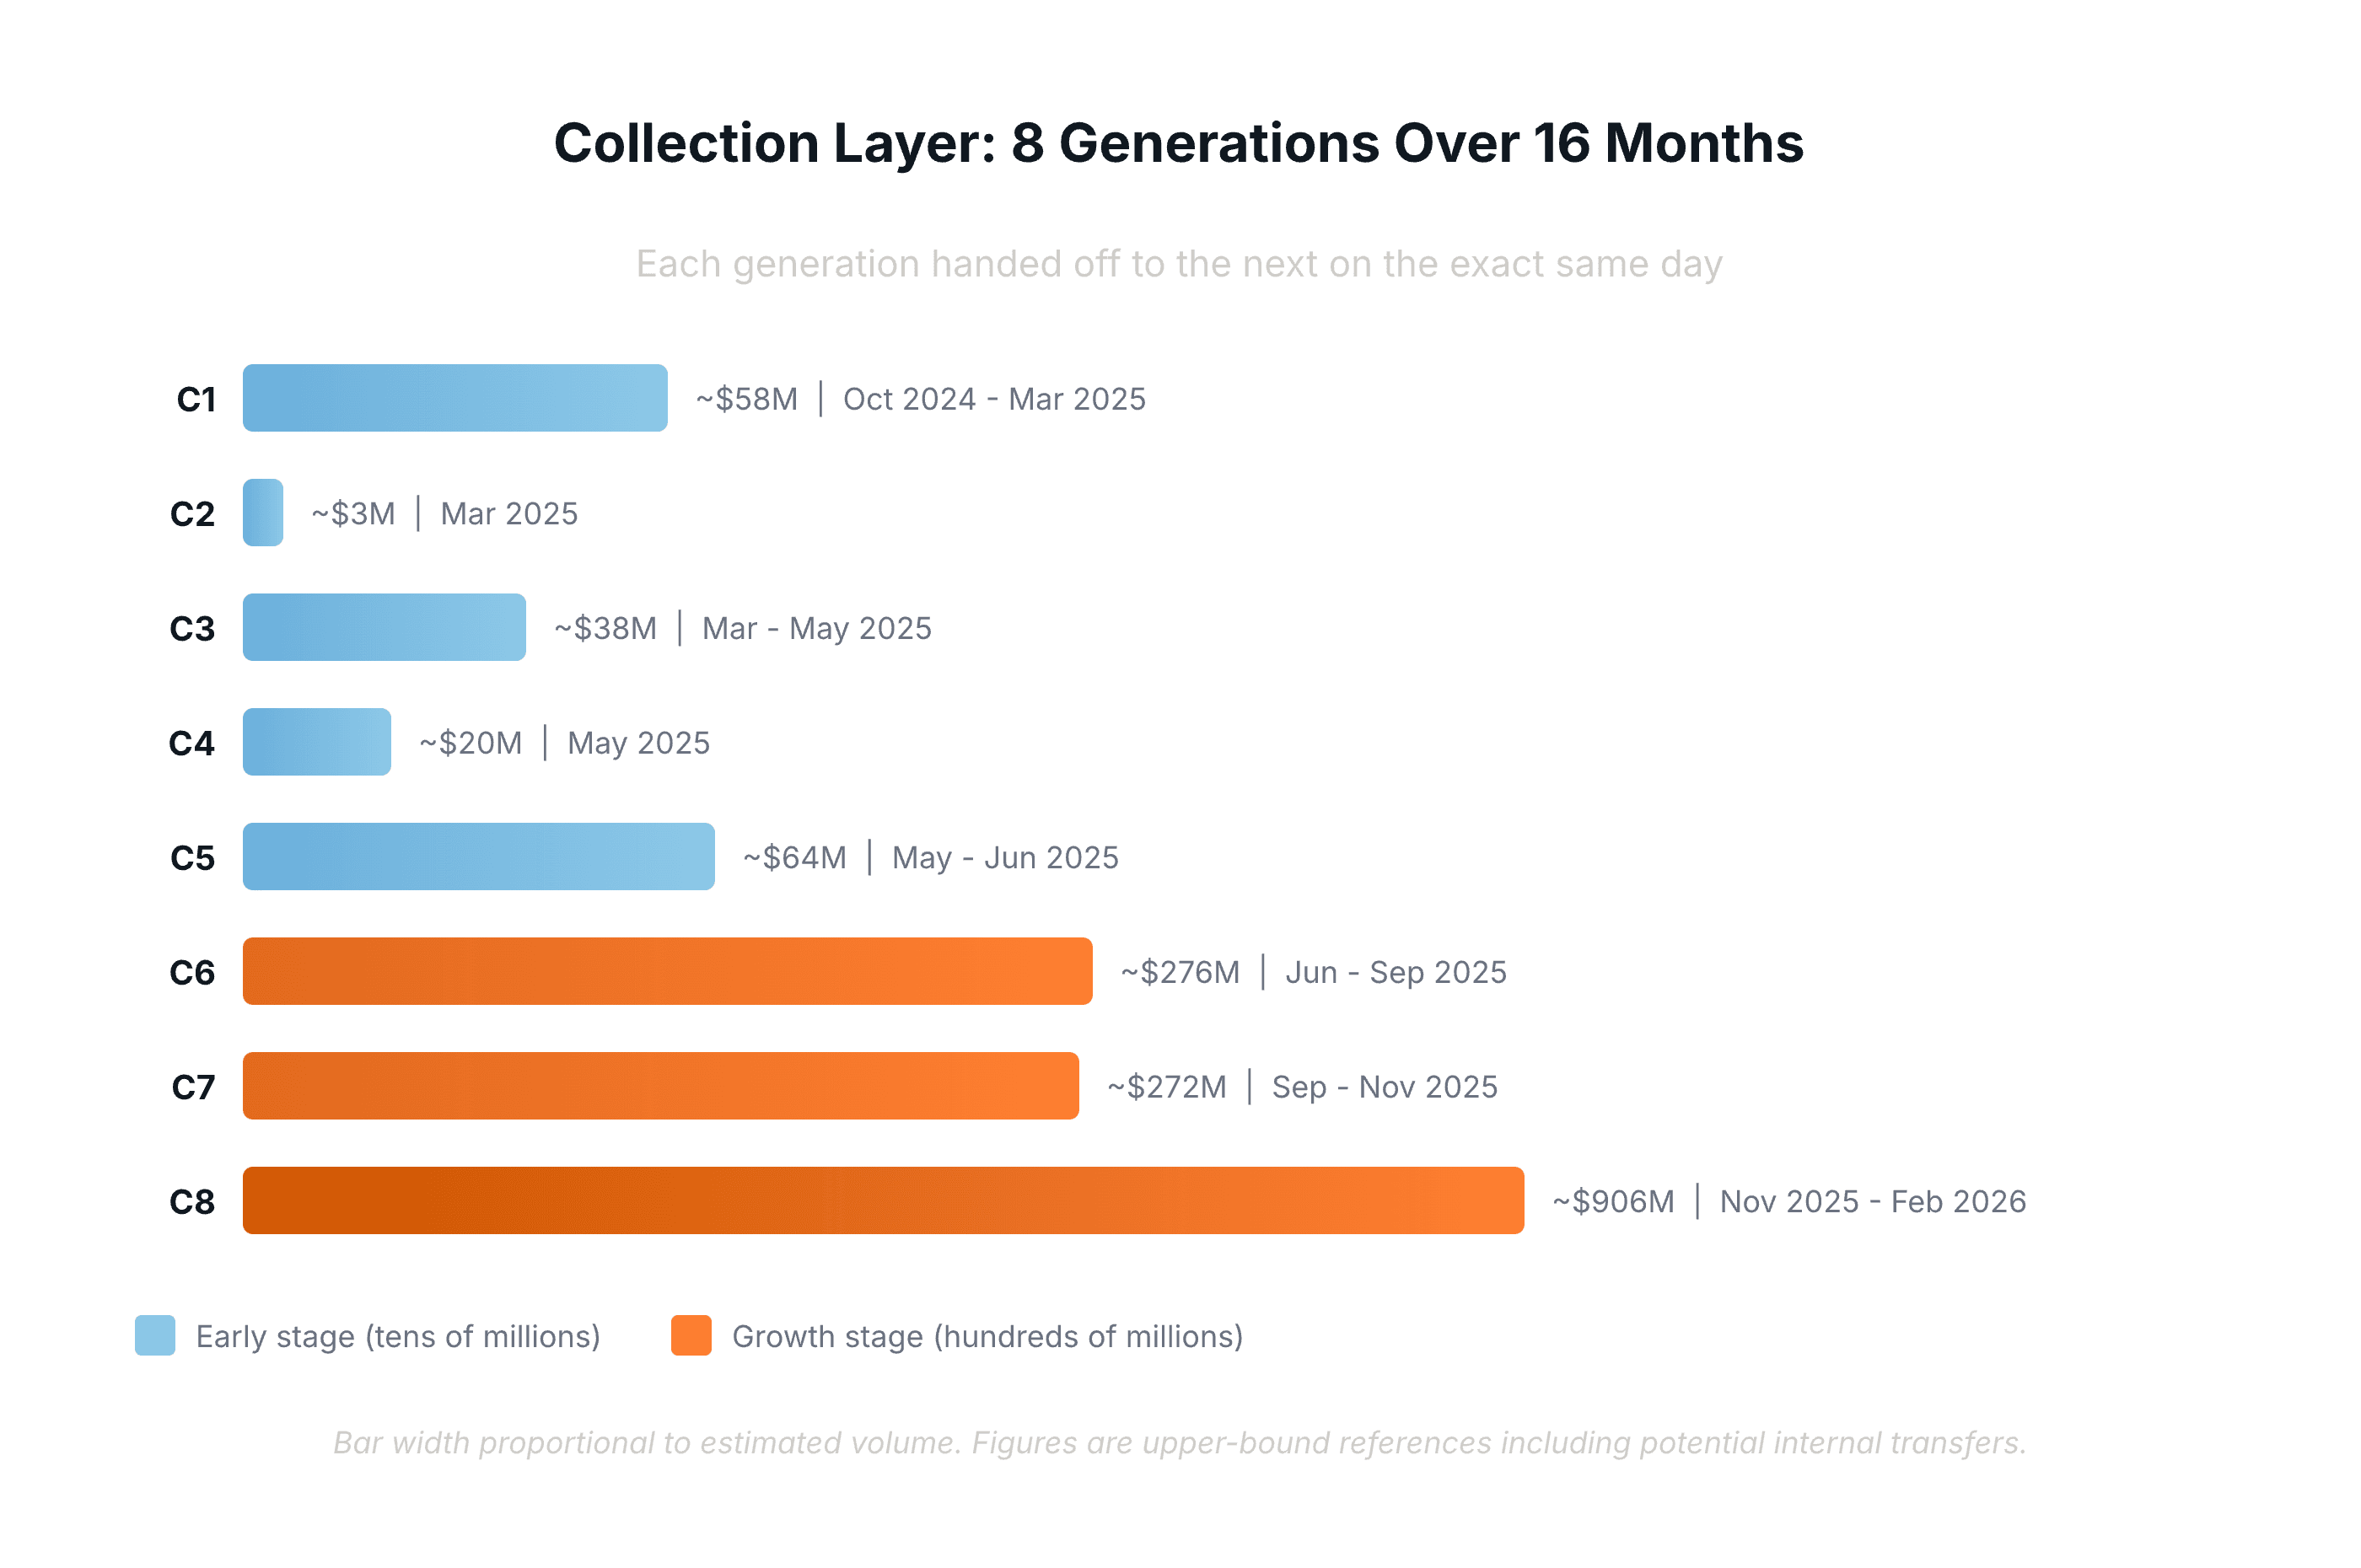
Рис.: Таймлайн уровня приема, демонстрирующий рост объема транзакций по 8 поколениям горячих кошельков с 3 млн до 906 млн долларов США.
Промежуточный уровень: консолидация средств 79 транзитными адресами в известных хаб-узлах
Средства покидали горячие приемные кошельки не напрямую, направляясь на уровень вывода. Они проходили через 79 промежуточных транзитных адресов, каждый из которых имел крайне мало источников поступления, множество получателей и почти нулевой остаток. Более 80% проходящих средств в конечном итоге концентрировалось в нескольких идентифицированных узлах вывода.
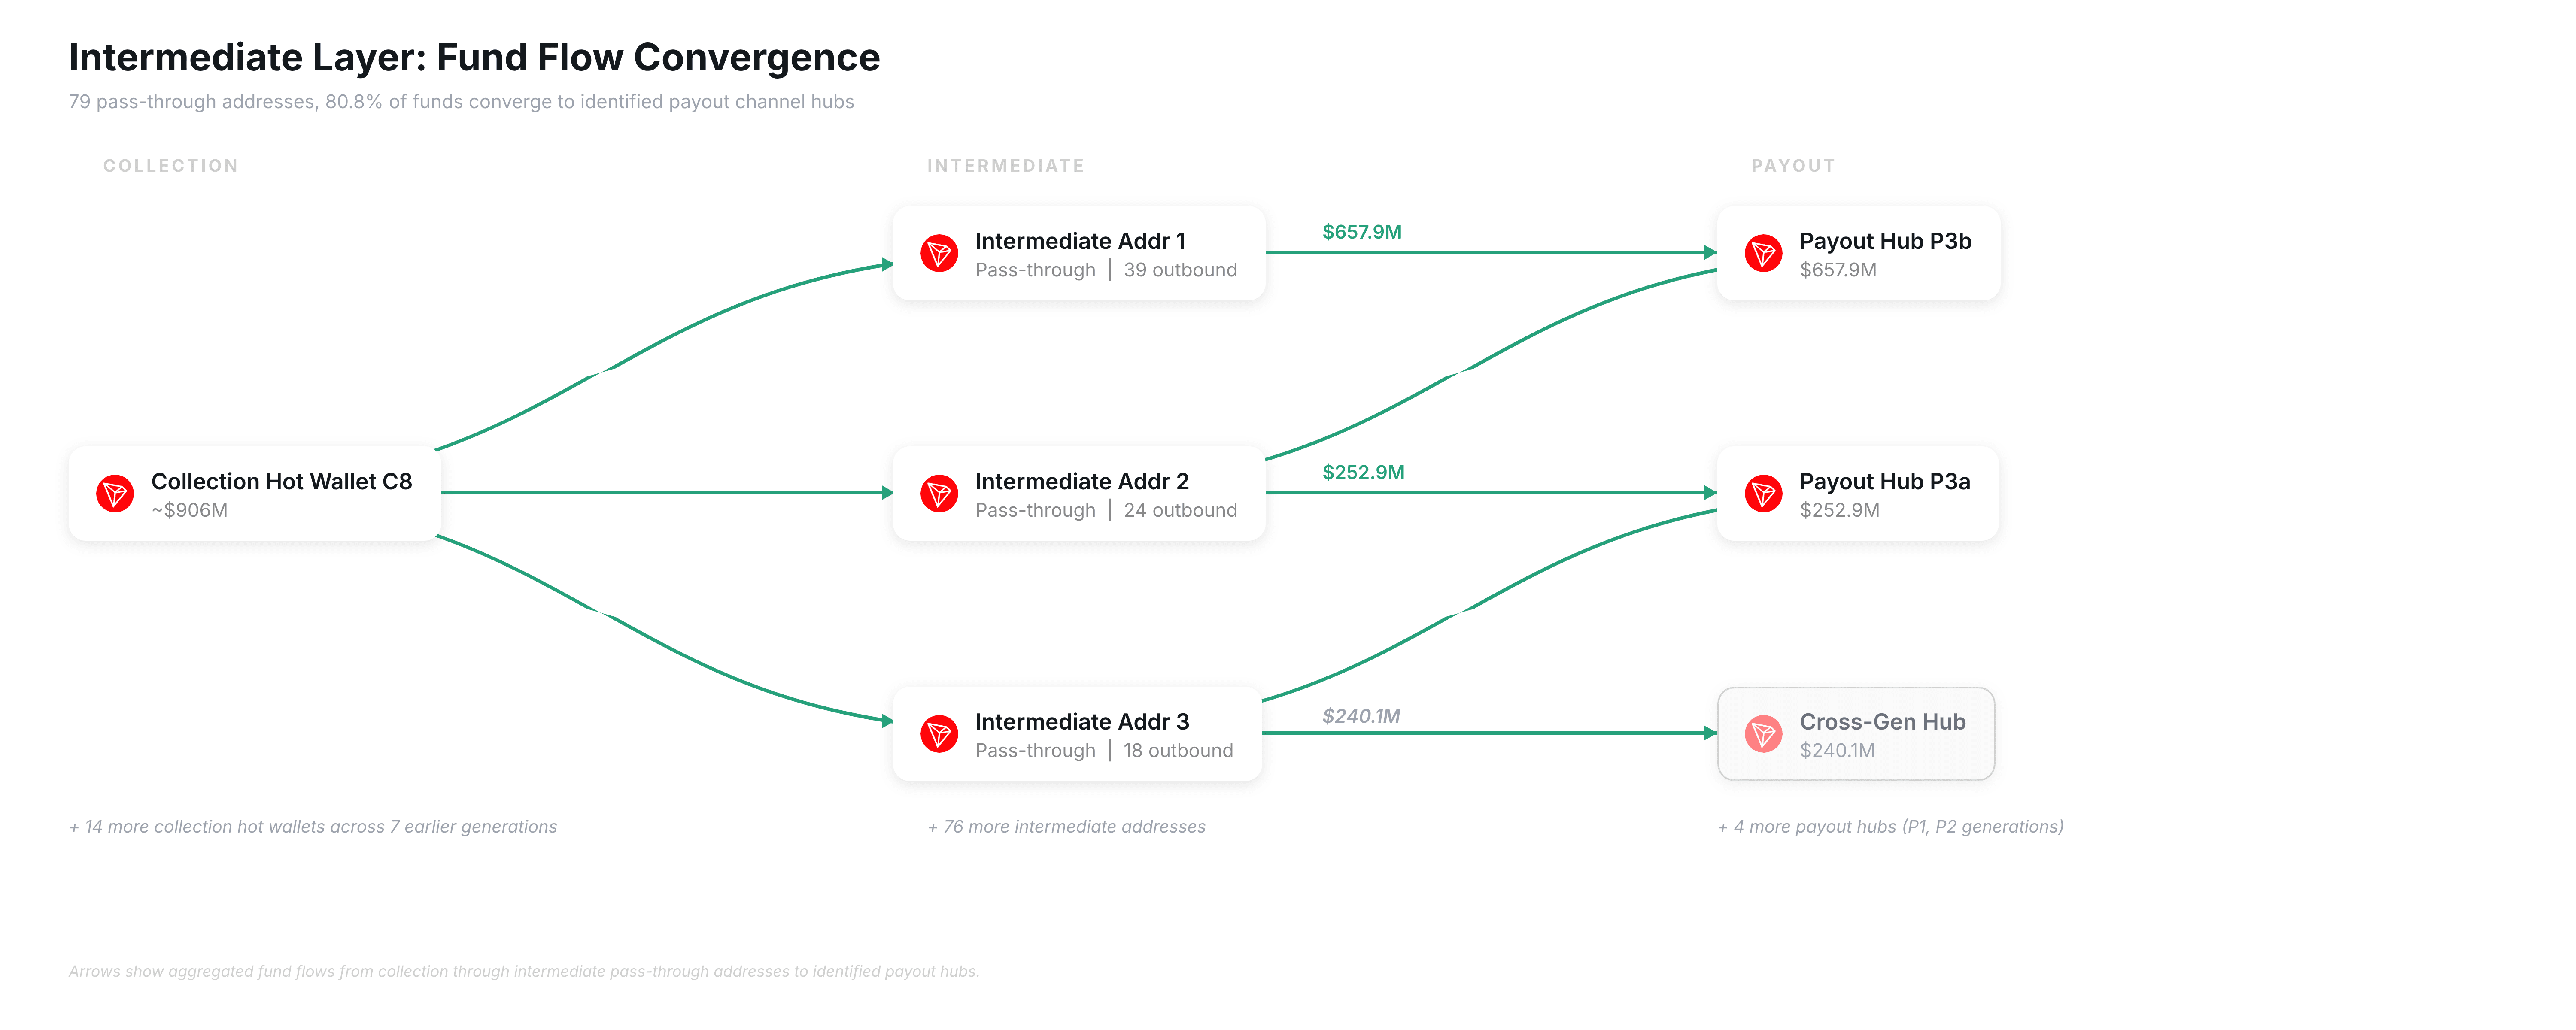
Рис.: Поток средств на промежуточном уровне: от приемных горячих кошельков через транзитные адреса к идентифицированным узлам вывода.
Большая часть этих средств текла на уровень вывода, но один узел выделяется особенно сильно. Межпоколенческий хаб принимал средства от 75% промежуточных адресов, охватывая 6 из 8 поколений приема, накопив около 240 млн долларов США. Однако его структура ниже по течению заметно отличается от идентифицированных каналов вывода.
Ончейн-трекинг выявил прямую финансовую связь этого хаба с множеством адресов кошельков группы Huione. Huione — камбоджийская финансовая группа, включенная Министерством финансов США (FinCEN) в список организаций, запрещенный к работе с финансовой системой США. Со стороны поступлений как минимум 4 горячих кошелька группы Huione перечислили на этот хаб около 4,6 млн долларов США через цепочку промежуточных адресов (минимум 5 переходов). Со стороны выплат хаб напрямую перевел средства на как минимум 2 адреса пополнения группы Huione на суммы 4 200 долларов США и 1,5 млн долларов США соответственно.
Движение средств между этим межпоколенческим хабом и Huione указывает на то, что инфраструктура маршрутизации VerilyHK могла использовать сеть Huione в качестве канала для отмывания денег. Это согласуется с заключением FinCEN: Huione является «ключевым узлом в отмывании доходов от мошеннических инвестиций в виртуальные валюты».
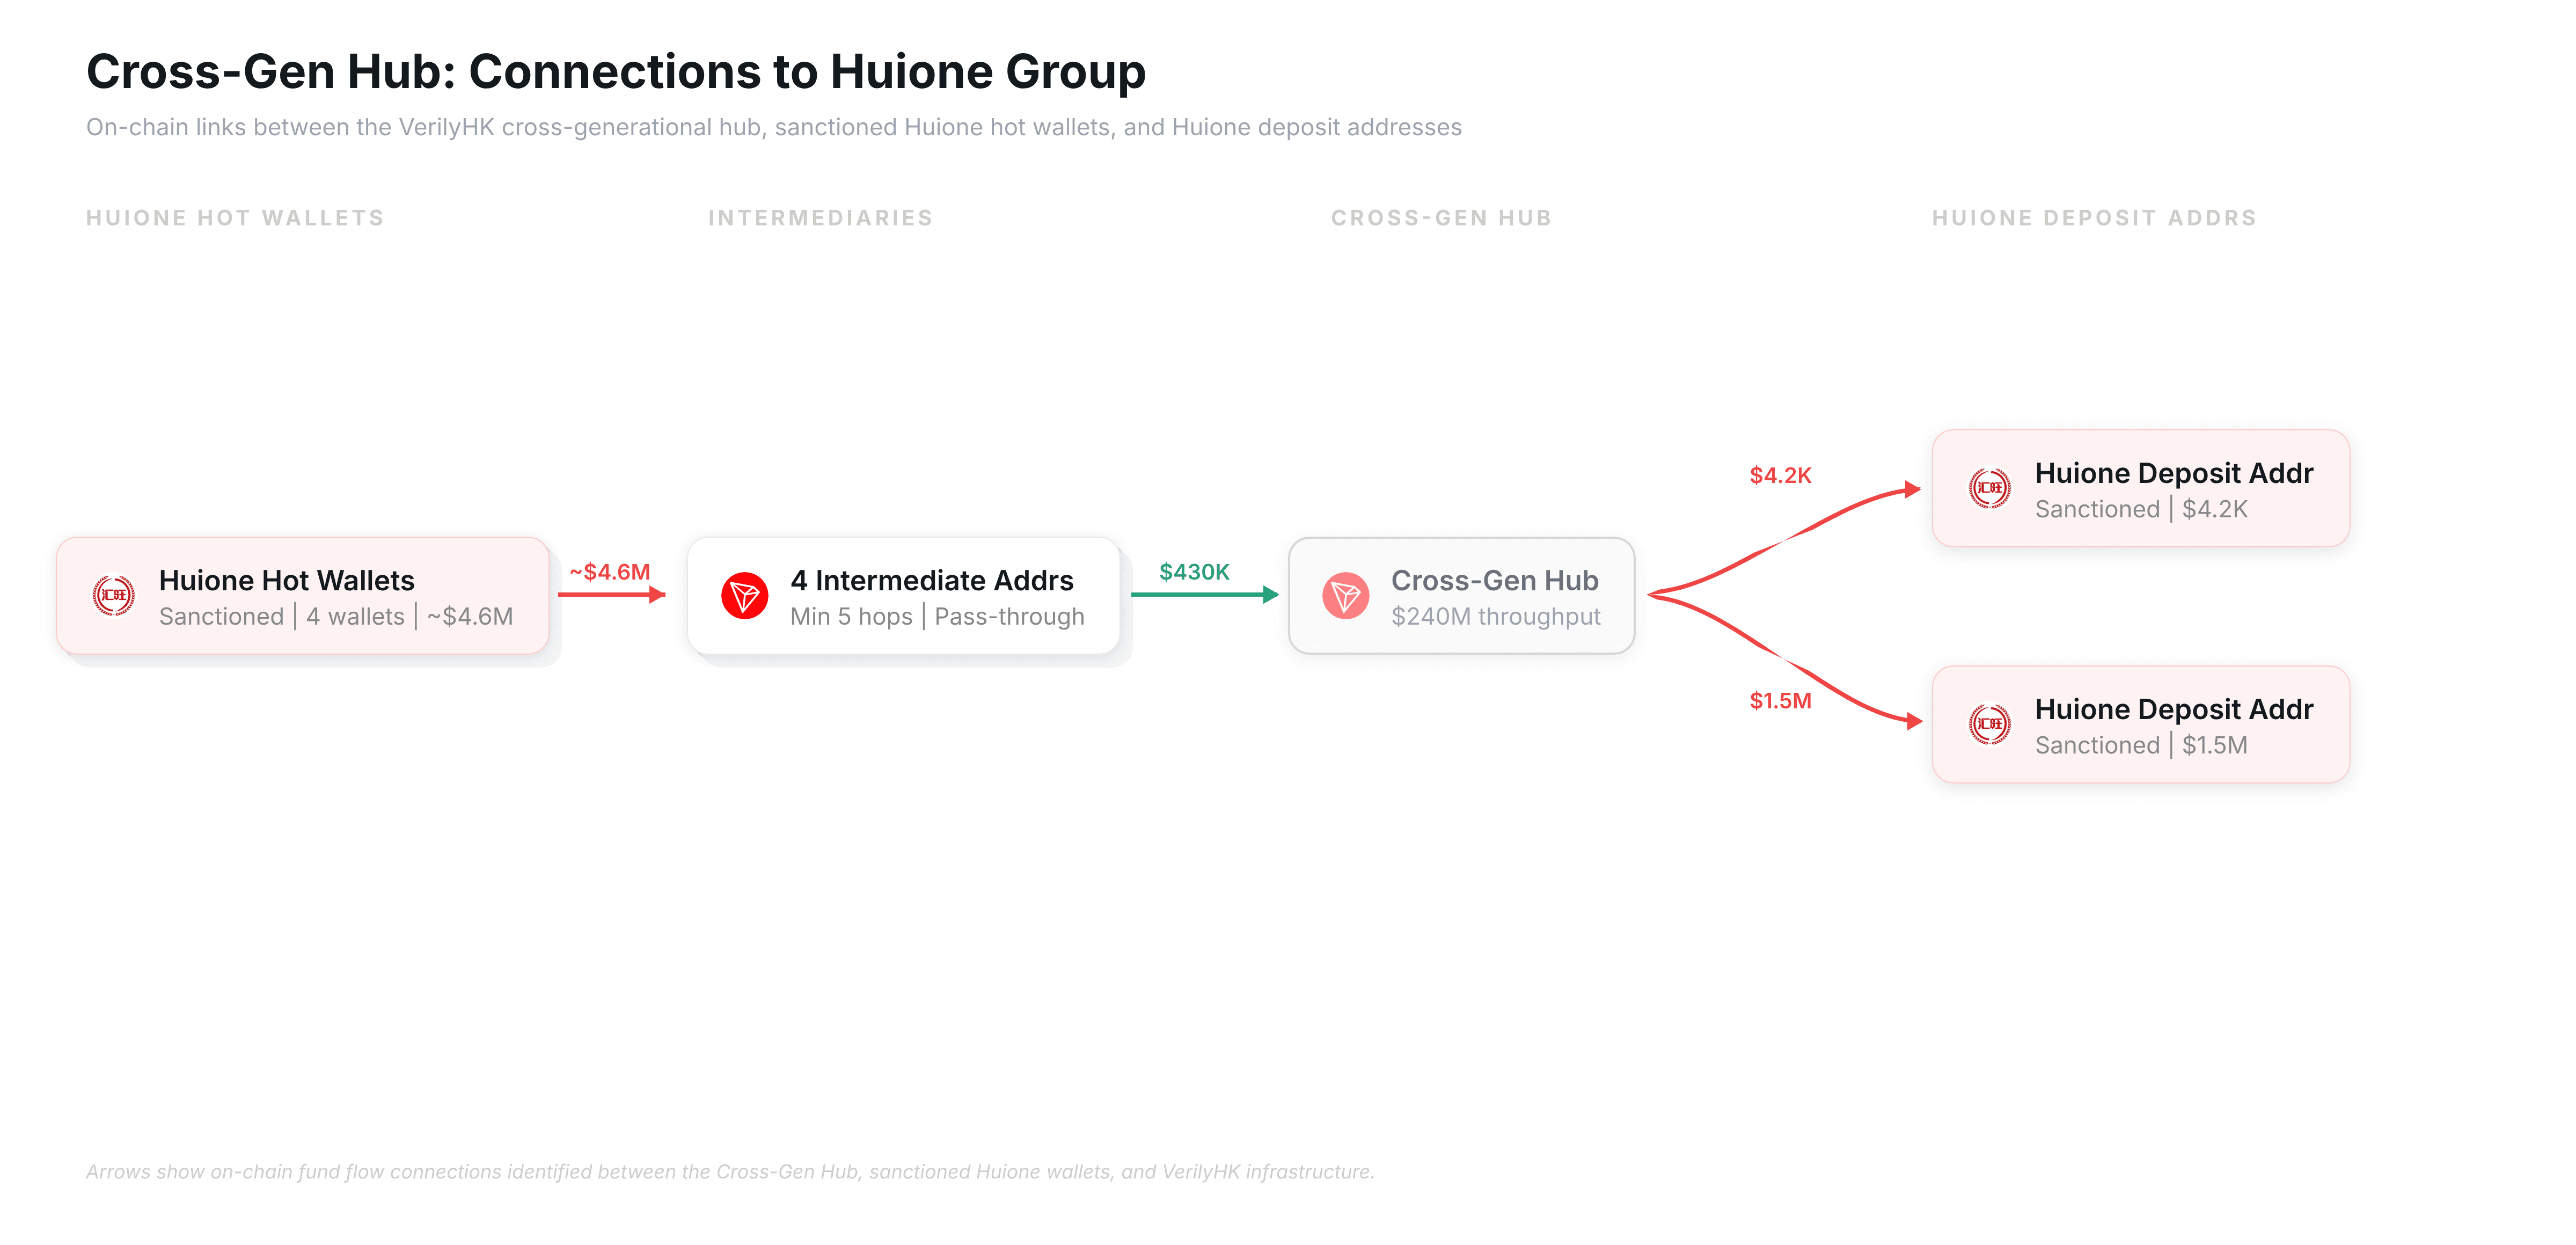
Рис.: Движение средств между межпоколенческим хабом и горячими кошельками/адресами пополнения санкционной группы Huione.
Уровень вывода: от парных каналов к общему выходу на биржу
Структура поколений на стороне вывода зеркально повторяет приемную сторону. Выделено 3 поколения адресов вывода, совокупный объем составляет примерно 1,1 млрд долларов США. Как и на уровне приема, переключение между поколениями происходит с точностью до секунд: блокчейн-таймстампы показывают, что остановка второго канала и запуск третьего произошли одновременно. Этот паттерн трудно объяснить иными причинами, кроме как заранее установленным сценарием переключения одной операционной командой.
Внутри каждого поколения архитектура следовала единообразному шаблону: специальный адрес-мост сначала агрегировал средства промежуточного уровня, а затем распределял их между парой параллельных каналов вывода — основным и резервным. Время запуска каждой пары различалось на несколько минут, время остановки — на несколько секунд, однако объем обработки одного канала всегда был значительно выше другого. Повторение структуры «мост → парный вывод» во всех трех поколениях доказывает, что это спроектированная инфраструктура, а не случайно созданные кошельки.
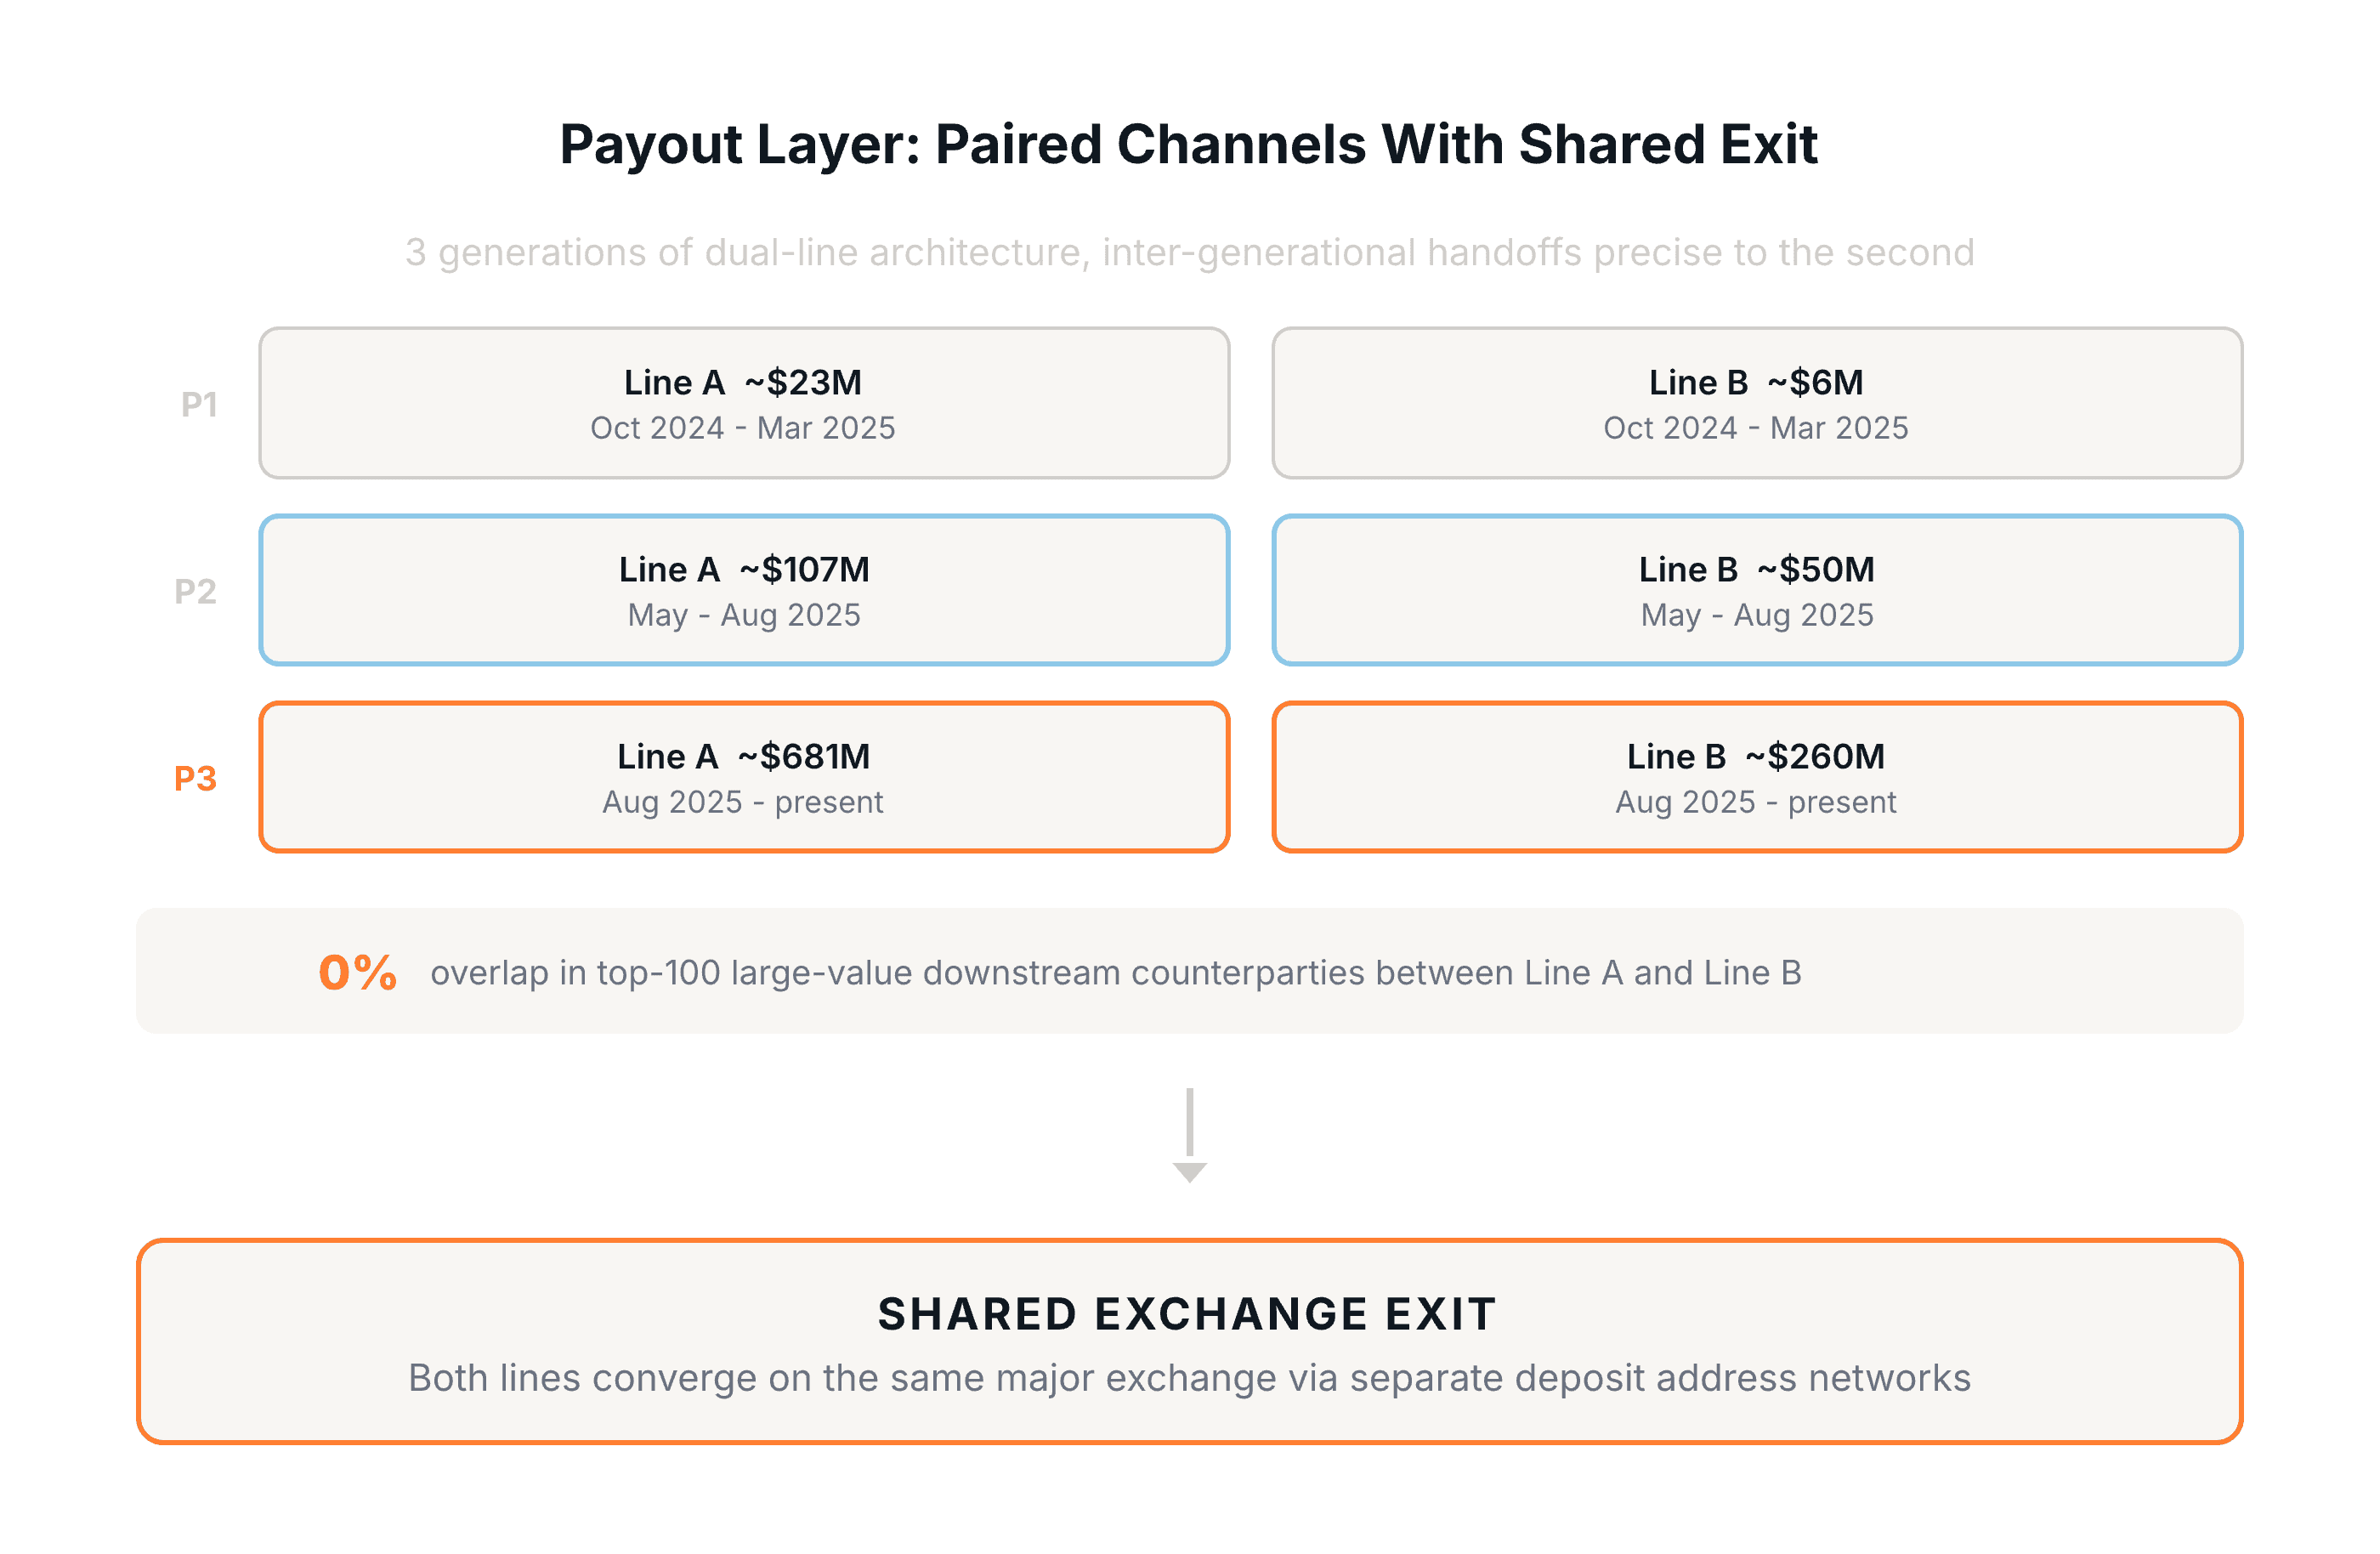
Рис.: Уровень вывода показывает 3 поколения парных каналов, каждый из которых имеет практически независимую нисходящую сеть, в конечном итоге сливающуюся на общем выходе биржи.
При детальном рассмотрении парных каналов третьего поколения степень этого разделения видна еще яснее. Объем обработки одного канала составляет примерно в 2,6 раза больше другого. При сравнении крупнейших 100 контрагентов на уровне выплат пересечение равно нулю. Хотя оба питания идут от одних и тех же восходящих источников и работают одновременно, они обслуживают совершенно независимые сети распределения вниз по течению.
Единственным действительно общим элементом для обеих линий является конечный выход. При анализе мелких исходящих переводов обе линии демонстрируют одинаковый паттерн: средства проходят через десятки тысяч одноразовых адресов (каждый из которых имеет почти ровно одну транзакцию на поступление и одну на отправку), прежде чем попасть на горячий кошелек одной основной централизованной биржи (CEX). Даже здесь промежуточные звенья в виде адресов пополнения остаются практически полностью независимыми — из примерно 60 000 адресов пересекаются лишь 9, словно два отдельных трубопровода, питающих один и тот же биржевой процессинг. Ончейн-данные подтверждают попадание средств в обработку биржи, но идентификация конкретных пользовательских счетов, стоящих за этими пополнениями, невозможна.
Панорама: четырехступенчатая воронка
Обобщая все данные, мы видим, что ончейн-архитектура маршрутизации средств VerilyHK образует четкую четырехэтапную воронку: экстремально фрагментированный фронт, высокая концентрация в центре, повторная диверсификация на этапе вывода и финальный выход через биржу.
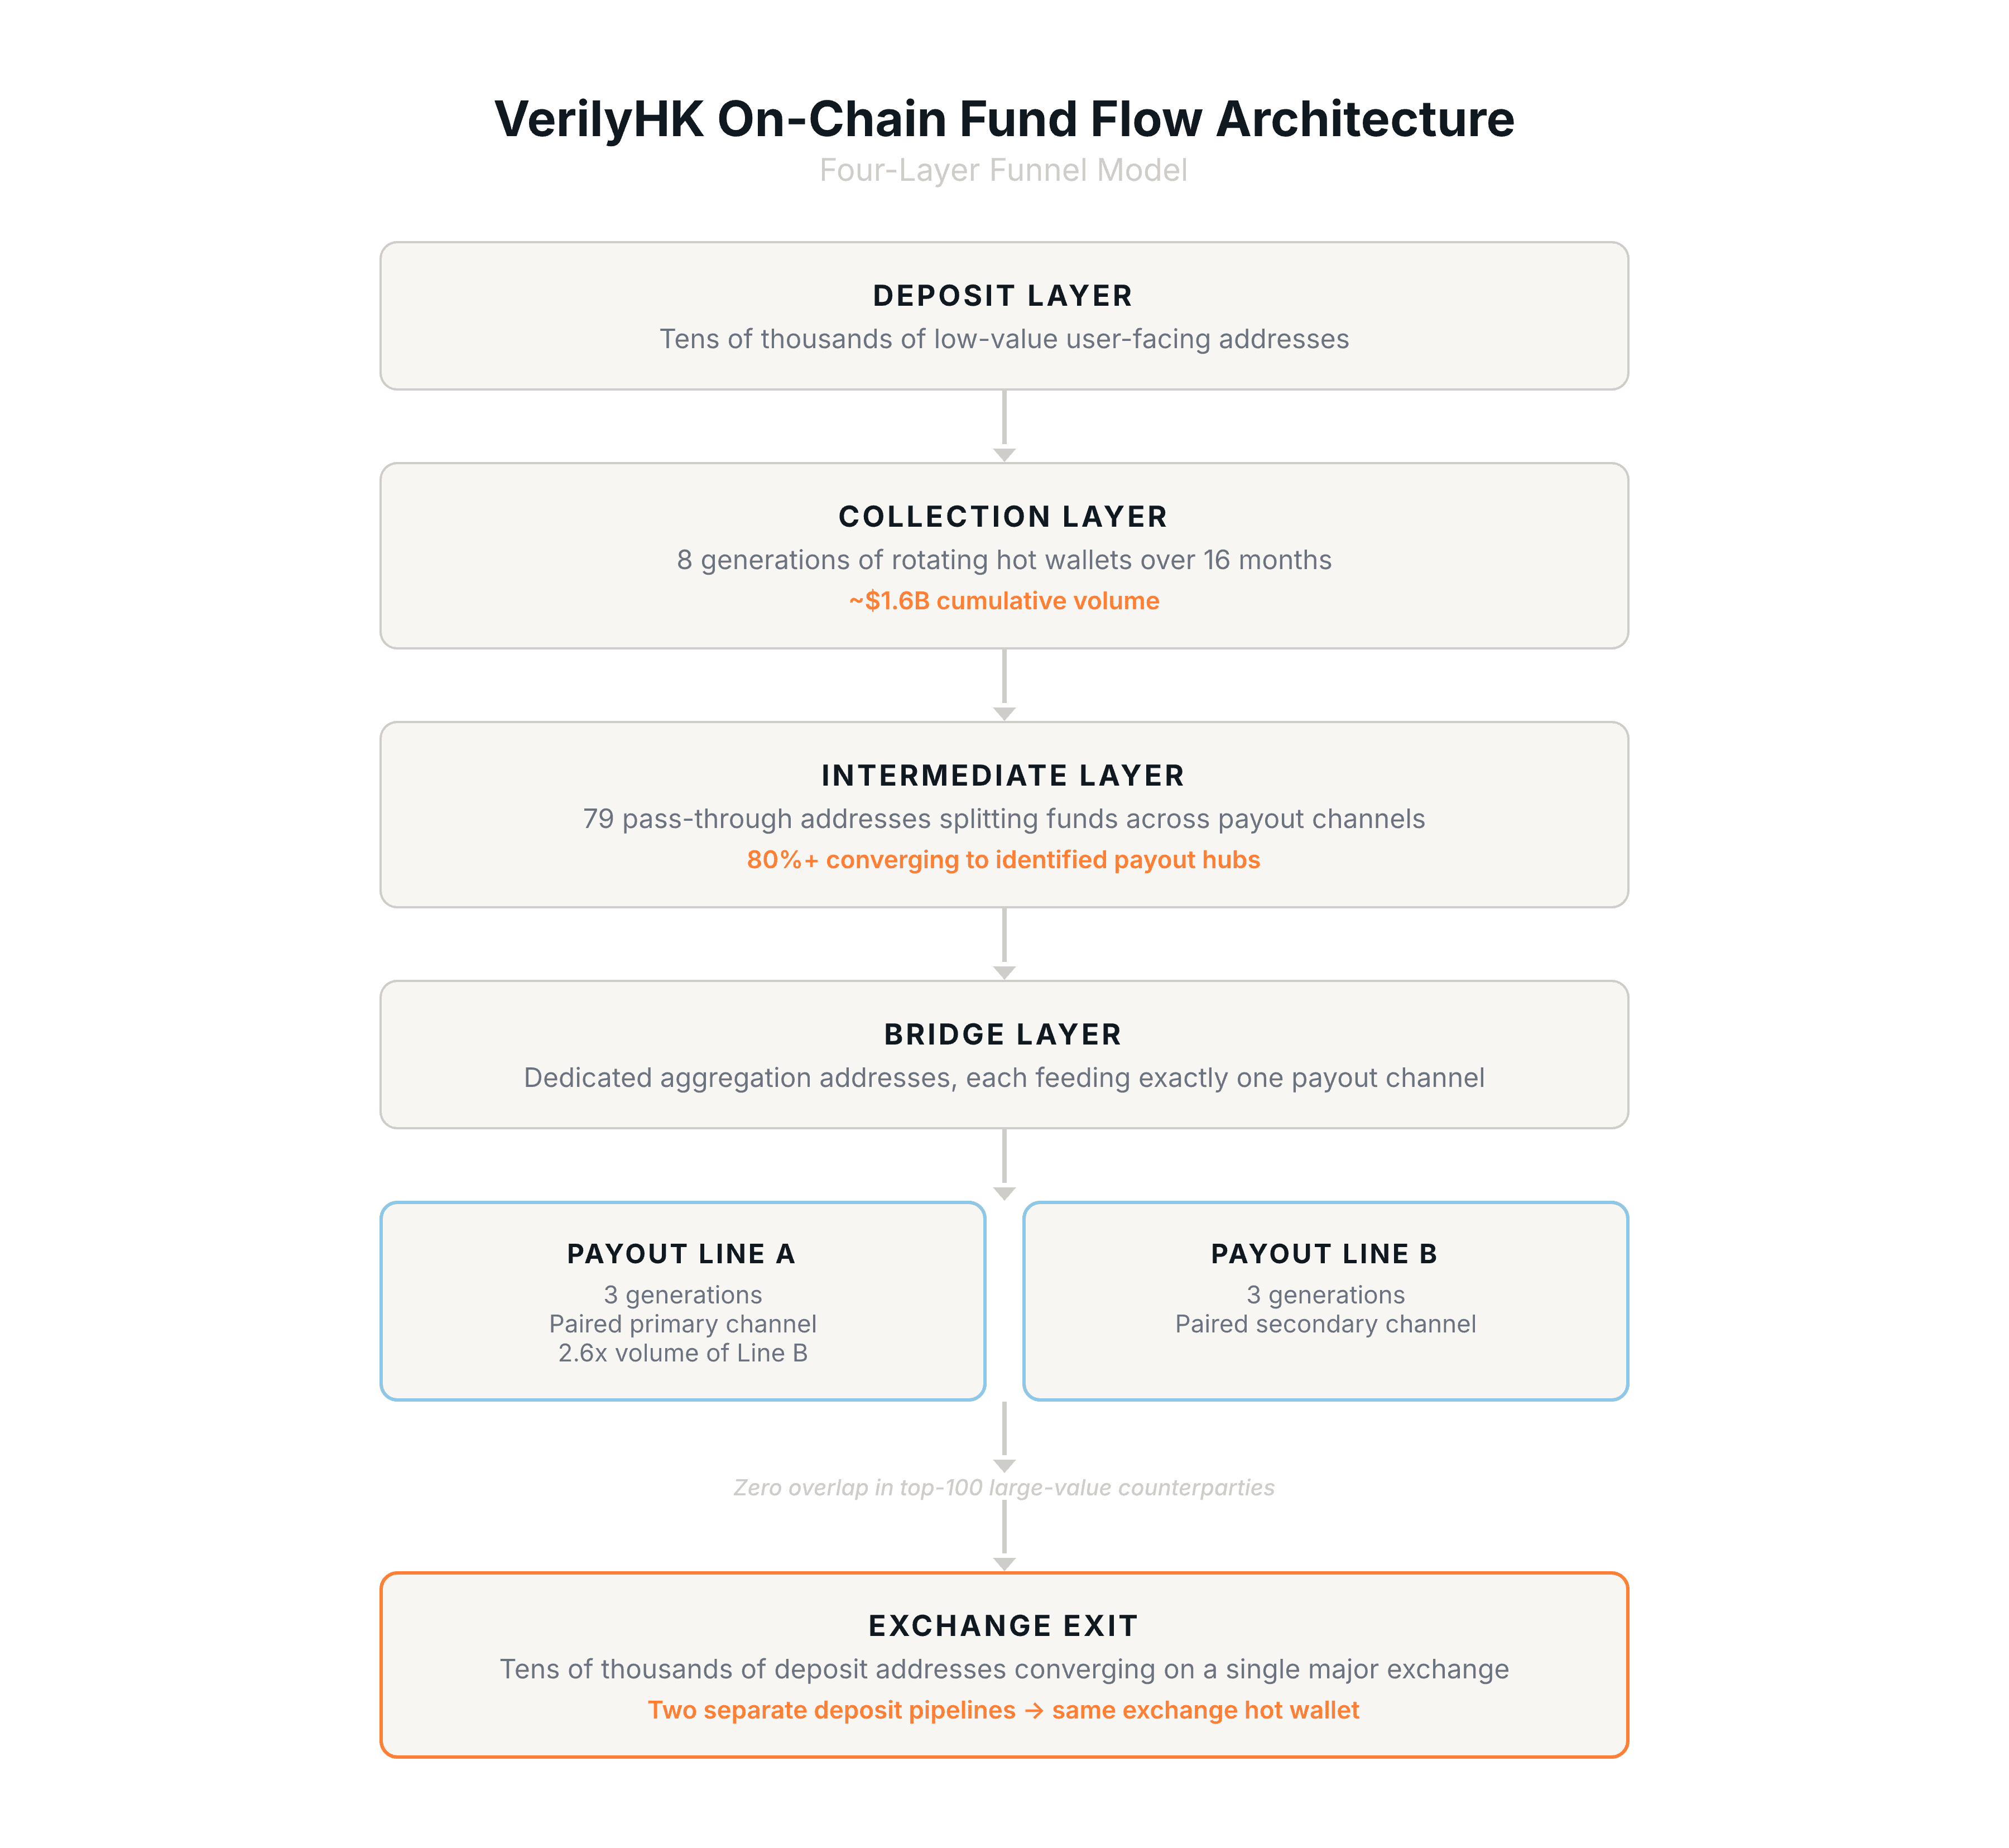
Рис.: Архитектура четырехступенчатой воронки VerilyHK — уровни пополнения, приема, промежуточные, мостовые, двойной вывод и выход на биржу.
Наиболее впечатляют колоссальный объем транзакций (накоплено около 1,6 млрд долларов США ончейн-потоков) и безупречная точность лежащей в основе инфраструктуры: передача поколений с точностью до дня, парные каналы вывода с практически независимыми нисходящими сетями и десятки тысяч одноразовых адресов, стекающихся в единый биржевый выход.
Для комплаенс-команд бирж описанные структурные признаки представляют собой практические эвристики для выявления, особенно паттерн скопления десятков тысяч одноразовых адресов пополнения в одном горячем кошельке. Для следователей и регуляторов такая многоуровневая архитектура объясняет, почему отслеживание незаконных средств требует выхода за рамки анализа отдельных транзакций и восстановления полной сетевой топологии.
Все ончейн-анализы, представленные в данном отчете, выполнены с использованием инструмента MetaSleuth, являющегося частью комплекта решений BlockSec для борьбы с отмыванием денег и комплаенса. Анализ проводился на методологии поиска путей максимальной ценности, а все выводы сопровождаются оценкой силы доказательств и указанием областей применимости.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @BlockSecTeam







