


Anthropic совместно с 12 технологическими гигантами запускает программу «Стеклянное крыло»: еще не выпущенная самая мощная модель Mythos устранит глобальные уязвимости в программном обеспечении
Автор: Anthropic
Перевод: TechFlow
Краткий обзор от TechFlow: Anthropic выпустила в закрытом доступе передовую модель Claude Mythos Preview, способности которой к аудиту кода превышают возможности подавляющего большинства специалистов по кибербезопасности; она способна самостоятельно обнаруживать уязвимости нулевого дня, существовавшие десятилетиями.
Опираясь на эту возможность, Anthropic совместно с такими технологическими гигантами, как AWS, Apple, Google, Microsoft и NVIDIA, запустила программу Project Glasswing. Инициатива предусматривает выделение кредитных средств на сумму 100 млн долларов США с целью устранить уязвимости в критически важном программном обеспечении по всему миру до того, как злоумышленники получат аналогичные возможности.
Введение
Сегодня мы объявляем о запуске Project Glasswing («Стеклянное крыло») — новой инициативы, объединяющей Amazon Web Services (AWS), Anthropic, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorgan Chase, Linux Foundation, Microsoft, NVIDIA и Palo Alto Networks, целью которой является обеспечение безопасности наиболее критически важного программного обеспечения в мире.
Мы запускаем Project Glasswing, потому что новая передовая модель, обученная Anthropic, продемонстрировала способности, способные, по нашему мнению, изменить расстановку сил в сфере кибербезопасности. Claude Mythos Preview — это универсальная еще не выпущенная широко передовая модель, которая обнажает суровую реальность: способности моделей ИИ к написанию кода достигли такого уровня, что в области обнаружения и эксплуатации уязвимостей программного обеспечения они опережают всех, за исключением узкого круга ведущих специалистов.
Модель Mythos Preview уже обнаружила тысячи высокорисковых уязвимостей во всех основных операционных системах и браузерах. Учитывая темпы прогресса ИИ, подобные возможности в ближайшем будущем станут массовыми и могут попасть в руки небрежных или злонамеренных пользователей. Это может привести к катастрофическим последствиям для экономики, общественной безопасности и национальной безопасности. Project Glasswing — это срочная попытка направить эти возможности преимущественно на оборонительные цели.
В рамках Project Glasswing перечисленные партнеры будут использовать Mythos Preview в своей оборонительной деятельности; Anthropic будет делиться полученным опытом на благо всей индустрии. Мы также предоставили доступ более чем 40 организациям, разрабатывающим или обслуживающим критически важную программную инфраструктуру, чтобы они могли сканировать и укреплять собственные системы и открытые решения. Для этого Anthropic обязуется предоставить лимит использования Mythos Preview на сумму до 100 млн долларов США и пожертвует 4 млн долларов напрямую организациям, занимающимся безопасностью открытых исходных кодов.
Project Glasswing — это лишь отправная точка. Ни одна организация не сможет в одиночку решить проблему кибербезопасности: ведущие разработчики ИИ, другие софтварные компании, исследователи безопасности, сопровождающие проекты с открытым исходным кодом и правительства стран по всему миру играют незаменимую роль. Защита глобальной сетевой инфраструктуры может занять годы, в то время как возможности передового ИИ способны совершить качественный скачок уже в ближайшие месяцы. Чтобы оставаться на шаг впереди, специалистам по киберзащите необходимо действовать уже сейчас.
Кибербезопасность в эпоху ИИ
Программное обеспечение, на которое мы ежедневно полагаемся и которое управляет банковскими системами, хранит медицинские записи, связывает логистические сети и поддерживает работу электросетей, всегда содержало ошибки. Большинство из них несущественны, однако некоторые представляют собой серьезные уязвимости в безопасности, раскрытие которых позволяет злоумышленникам захватить контроль над системой, парализовать операции или украсть данные.
Деструктивные последствия кибератак на корпоративные сети, системы здравоохранения, энергетическую инфраструктуру, транспортные узлы, а также на правительства и ведомства различных стран очевидны для всех. На глобальном уровне государственные атаки со стороны Китая, Ирана, Северной Кореи и России уже поставили под угрозу инфраструктуру, обеспечивающую мирную жизнь и военную готовность. Даже небольшие атаки на отдельные больницы или школы способны нанести колоссальный экономический ущерб, привести к утечке конфиденциальных данных и даже стать угрозой для жизни. Точный годовой экономический ущерб от глобальной киберпреступности оценить сложно, но он может составлять около 500 миллиардов долларов.
Раньше многие дефекты программного обеспечения оставались незамеченными годами, поскольку для их обнаружения и эксплуатации требовалась уникальная экспертиза, которой обладал лишь узкий круг специалистов по безопасности. Однако появление новейших передовых моделей ИИ значительно снизило затраты, усилия и профессиональный порог для поиска и эксплуатации уязвимостей ПО. За прошедший год модели ИИ стали значительно сильнее в чтении кода и логическом выводе, особенно поражая своими результатами в поиске уязвимостей и создании эксплойтов. Claude Mythos Preview совершил качественный скачок в этих навыках кибербезопасности — некоторые обнаруженные им уязвимости пережили десятилетия человеческого аудита и миллионы автоматизированных проверок, а создаваемые им эксплойты становятся все сложнее и изощреннее.
Спустя десять лет после проведения первого Cyber Grand Challenge от DARPA передовые модели ИИ начинают приближаться к возможностям лучших человеческих экспертов в области поиска и эксплуатации уязвимостей, а местами и превосходить их. Без необходимых мер защиты подобные мощные кибервозможности могут быть направлены на эксплуатацию множества существующих уязвимостей в самом важном мировом программном обеспечении. Кибератаки станут более частыми и разрушительными, что усилит позиции конкурентов США и их союзников. Это приоритетная задача безопасности, которую должны осознавать демократические страны.
Хорошая новость заключается в том, что те самые способности, которые делают модели ИИ опасными в неправильных руках, приносят огромную пользу в области обнаружения и устранения критических дефектов программного обеспечения, а также способствуют созданию новых продуктов с меньшим количеством уязвимостей. Project Glasswing — важный шаг, позволяющий специалистам по защите информации получить устойчивое преимущество в грядущую эпоху ИИ-ориентированной кибербезопасности.
Способности Claude Mythos Preview по обнаружению уязвимостей и созданию эксплойтов
За последние недели мы использовали Claude Mythos Preview для поиска тысяч уязвимостей нулевого дня (то есть дефектов, ранее совершенно неизвестных разработчикам ПО) во всех основных операционных системах, браузерах и ряде других важных программных продуктов. Многие из них относятся к категории высокорисковых.
В блоге Frontier Red Team мы опубликовали технические детали части уже исправленных уязвимостей, а также найденных моделью Mythos Preview способов их эксплуатации. Обнаружение почти всех этих уязвимостей (и разработка многих связанных с ними эксплойтов) происходило полностью автономно без какого-либо человеческого вмешательства. Вот три примера:
- Mythos Preview обнаружил в OpenBSD уязвимость, просуществовавшую 27 лет. OpenBSD известен высоким уровнем защиты и широко используется в межсетевых экранах и другой критической инфраструктуре. Данная уязвимость позволяет удаленно вызвать сбой целевой машины достаточно одного подключения к ней.
- Он также нашел 16-летнюю уязвимость в FFmpeg, видеокодеке, используемом бесчисленным множеством программ. Проблема заключалась всего в одной строке кода, которую автоматизированные тестовые инструменты проверяли 5 миллионов раз, ни разу не выявив ошибки.
- Модель самостоятельно обнаружила и комбинировала несколько уязвимостей в ядре Linux (которое работает на большинстве серверов мира), осуществив атаку повышения привилегий от обычного пользователя до полного контроля над машиной.
Все указанные выше уязвимости были сообщены соответствующим сопровождающим проект разработчикам, и большинство из них уже устранено. Для остальных уязвимостей мы сегодня предоставили зашифрованные хэши деталей (см. блог Red Team) и опубликуем конкретную информацию после завершения их исправления.
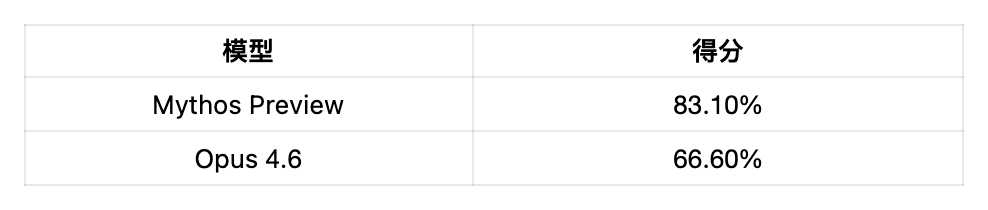
Базы оценки, такие как CyberGym, также подтверждают значительный разрыв между Mythos Preview и нашей второй по мощности моделью Claude Opus 4.6:
Воспроизведение уязвимостей в кибербезопасности — CyberGym
Помимо наших собственных исследований, многие партнеры также активно используют Claude Mythos Preview уже несколько недель. Вот их отзывы:
«Способности ИИ перешли критический порог, необратимо и кардинально изменив степень срочности защиты критической инфраструктуры от киберугроз. Наши базовые исследования с использованием этих моделей доказывают, что обнаружение и устранение уязвимостей в аппаратном и программном обеспечении возможно с беспрецедентной скоростью и в промышленных масштабах. Это глубокая трансформация и четкий сигнал: старые методы усиления систем безопасности больше не работают. Вендоры технологий обязаны немедленно и активно внедрять новые подходы, а клиенты должны быть готовы к их развертыванию. Именно поэтому Cisco присоединилась к Project Glasswing — эта работа слишком важна и срочна, чтобы справляться с ней в одиночку.»
— Энтони Гриео, старший вице-президент Cisco и главный директор по безопасности и доверию (CSCO)
«В AWS мы строим защиту еще до появления угроз, начиная от специализированных чипов и заканчивая всем стеком технологий. Безопасность — это не отдельный этап разработки, это непрерывный процесс, интегрированный во всё, что мы делаем. Наша команда ежедневно анализирует более 400 трлн единиц сетевого трафика для выявления угроз; ИИ лежит в основе наших масштабных защитных возможностей. Мы тестируем Claude Mythos Preview во внутренних операциях безопасности, применяя его к критически важным репозиториям кода, где он уже помогает нам укреплять программы. Мы вкладываем нашу глубокую экспертизу в безопасность в сотрудничество с Anthropic и помогаем совершенствовать Claude Mythos Preview, позволяя большему числу организаций продвигаться вперед с соблюдением высочайших стандартов безопасности.»
— Эми Херцог, вице-президент Amazon Web Services и главный директор по информационной безопасности (CISO)
«Когда возможности кибербезопасности перестают ограничиваться исключительно человеческим фактором, появляется беспрецедентная возможность ответственного применения ИИ для масштабного повышения уровня защиты и снижения рисков. Участие в Project Glasswing и получение доступа к Claude Mythos Preview позволяют нам своевременно выявлять и смягчать угрозы, улучшать наши продукты безопасности и разработки, тем самым надежнее защищая клиентов и Microsoft. При тестировании на нашем открытом базисе безопасности CTI-REALM модель показала существенный прогресс по сравнению с предыдущими версиями. Мы рассчитываем на партнерство с Anthropic и всей отраслью ради улучшения результатов в области безопасности для всех.»
— Игорь Цыганский, исполнительный вице-президент Microsoft по кибербезопасности и Microsoft Research
«Окно между обнаружением уязвимости и ее эксплуатацией злоумышленниками стремительно сокращается: то, что раньше занимало месяцы, теперь с помощью ИИ делается за минуты. Claude Mythos Preview демонстрирует потенциал для оперативного реагирования защитников, тогда как противники неизбежно начнут искать способы использования подобных же технологий. Это не повод замедляться, а призыв к коллективному ускорению действий. Внедрение ИИ невозможно без надлежащей защиты. Именно поэтому CrowdStrike участвует в проекте с самого первого дня.»
— Элия Зайцев, технический директор CrowdStrike (CTO)
«Раньше глубокие знания в области безопасности были роскошью, доступной только крупным корпорациям с целыми отделами защиты. Сохранители программного обеспечения с открытым исходным кодом, обеспечивающее функционирование большей части мировой критической инфраструктуры, исторически вынуждены были находить решения самостоятельно. Исходный код открытых проектов составляет подавляющую часть кода в современных системах, включая сами платформы для написания нового кода с помощью ИИ-агентов. Предоставление сопровождения ключевым репозиториям с открытым кодом доступа к новому поколению моделей ИИ, способных массово и проактивно выявлять и устранять уязвимости, предлагает вполне конкретный путь для изменения этого положения. Project Glasswing показывает, как инструмент усиления безопасности может перейти из разряда прерогативы крупных команд в категорию надежного помощника для каждого сопровождающего проект.»
— Джим Землин, генеральный директор Linux Foundation
«Обеспечение кибербезопасности и устойчивости финансовой системы является стержнем миссии JPMorgan Chase. Мы верим в силу отрасли там, где лидеры объединяются для решения общих вызовов. Project Glasswing дает уникальную раннюю возможность оценить способности инструментов следующего поколения ИИ в контексте оборонительной защиты критической инфраструктуры согласно нашим стандартам, работая плечом к плечу с уважаемыми лидерами в сфере технологий. Мы применим строгий и независимый подход для определения дальнейших шагов и форм поддержки. Инициатива Anthropic отражает необходимый сегодня проактивный и совместный метод действий.»
— Пат Опет, главный директор по информационной безопасности JPMorgan Chase
«Google рад видеть формирование этой межотраслевой инициативы по кибербезопасности и предоставляет Mythos Preview участникам через платформу Vertex AI. Сотрудничество индустрии в решении новых проблем безопасности всегда было крайне важным, будь то постквантовая криптография, ответственное раскрытие уязвимостей нулевого дня, защита открытого ПО или противодействие атакам на базе ИИ. Мы убеждены, что ИИ одновременно создает новые вызовы и открывает возможности в сетевой обороне, именно поэтому мы разработали инструменты на базе ИИ, такие как Big Sleep и CodeMender, для поиска и устранения критических дефектов ПО. Мы продолжим инвестировать в ведущие платформы кибербезопасности и культуру, ориентированную на защиту пользователей, клиентов, экосистем и национальной безопасности.»
— Хезер Адкинс, вице-президент Google по инженерии безопасности
«За последние недели мы активно используем модель Claude Mythos Preview для выявления сложных уязвимостей, которые полностью упускались инструментами предыдущего поколения. Это не только меняет правила игры в поиске скрытых дыр, но и означает, что злоумышленники скоро смогут находить и эксплуатировать еще больше уязвимостей нулевого дня быстрее, чем когда-либо прежде. Очевидно, что данный инструментарий должен находиться в руках владельцев открытых проектов и всех участников защиты, чтобы уязвимости обнаруживались и устранялись до получения к ним доступа атакующими. Что еще важнее: каждому следует подготовиться к противостоянию с ИИ-усиленными хакерами. Атак станет больше, они будут осуществляться быстрее и становиться сложнее. Настало время фундаментально модернизировать системы киберзащиты. Мы высоко оцениваем партнерство Anthropic с индустрией ради приоритетного направления мощных технологий на оборонительные нужды.»
— Ли Кларич, главный директор по продуктам и технологиям Palo Alto Networks
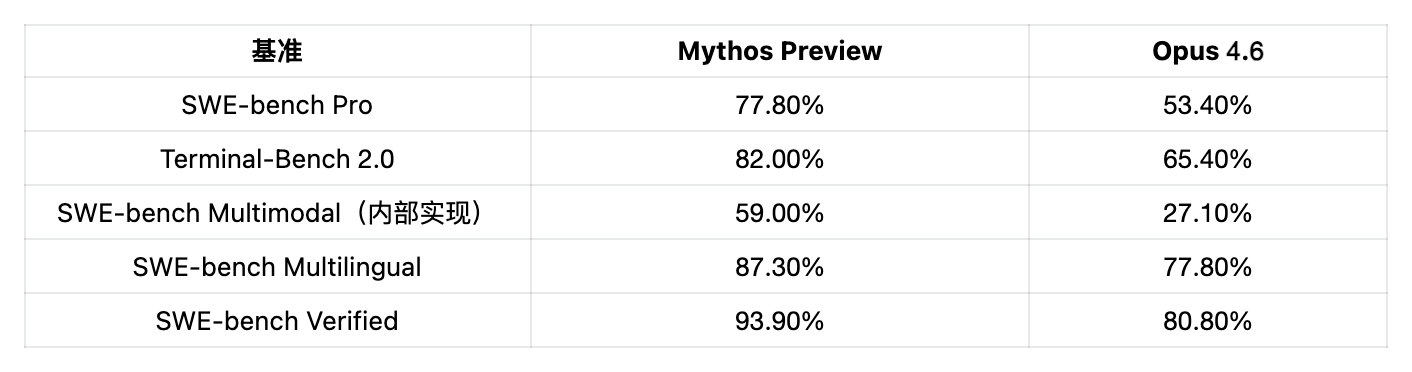
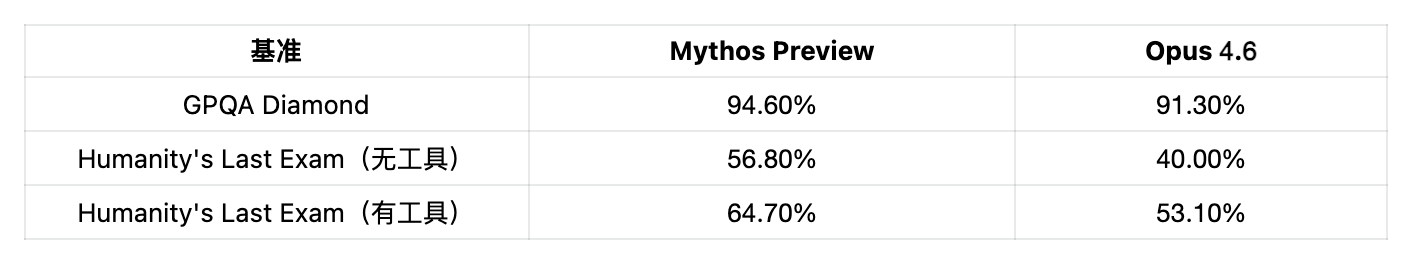
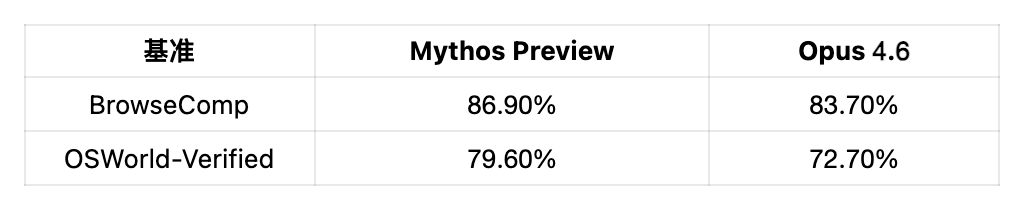
Мощные способности Claude Mythos Preview в сфере кибербезопасности базируются на исключительных качествах агентного программирования и логического вывода. Приведенные ниже результаты испытаний показывают, что модель достигает максимальных показателей среди всех известных решений по множеству задач разработки программного обеспечения.
Агентное программирование
Логический вывод
Агентный поиск и взаимодействие с компьютером
Примечания:
- SWE-bench Verified, Pro и Multilingual: Проверка на запоминание указала на наличие частично запомненных вопросов. После исключения потенциально запомненных заданий преимущество Mythos Preview над Opus 4.6 сохраняется в прежних пределах.
- SWE-bench Multimodal: Используется внутренняя реализация, результаты напрямую не сопоставимы с публичными рейтингами.
- Terminal-Bench 2.0: Использована среда Terminus-2 в режиме максимальной адаптивной генерации рассуждений; общий бюджет на задачу составил 1 млн токенов, конфигурация ресурсов: 1x гарантированная / 3x предельная, усреднение по 5 попыткам на задачу. После увеличения лимита таймаута до 4 часов и обновления до версии Terminal-Bench 2.1 результат Mythos Preview составил 92,1%.
- BrowseComp: Claude Mythos Preview показал результат выше, чем у Opus 4.6, при этом потребление токенов составило всего 1/4.9 от показателя второй модели.
- Humanity's Last Exam: Mythos демонстрирует хорошую производительность даже в режиме пониженной нагрузки, что может указывать на частичную меморизацию.
Дополнительную информацию о возможностях модели, её характеристиках безопасности и основных параметрах см. в системной карте Claude Mythos Preview.
Мы не планируем предоставлять открытый доступ к Claude Mythos Preview для широкой публики; нашей конечной целью является безопасное масштабное развертывание моделей уровня Mythos для пользователей — не только в сфере кибербезопасности, но и для реализации множества других преимуществ, которые подарят высокопроизводительные ИИ-инструменты. Для достижения этой задачи нам необходимо прогрессировать в разработке мер защиты (как сетевых, так и иных), способных выявлять и блокировать наиболее опасные выводы моделей. Мы планируем выпустить новые защитные механизмы в будущей модели Claude Opus, что позволит доработать и усовершенствовать систему защиты, используя инструмент, лишенный тех же уровней риска, что и Mythos Preview.
Последующие шаги по программе Project Glasswing
Опубликованный сегодня материал лишь обозначает начало долгого процесса. Успех потребует широкого вовлечения организаций внутри и за пределами технологической индустрии.
Партнеры Project Glasswing получат доступ к Claude Mythos Preview для обнаружения и устранения уязвимостей и слабых мест в своих базовых системах, на долю которых приходится значительная часть совокупной глобальной поверхности сетевых атак. Ожидаемые приоритеты работы включают локальное сканирование уязвимостей, бинарный анализ черного ящика, усиление защиты конечных точек и тестирование на проникновение на системном уровне.
Обещанный Anthropic лимит использования моделей на сумму 100 млн долларов США для проекта Project Glasswing и других участников покроет основные расходы в период исследовательского превью. Далее Claude Mythos Preview будет доступен для участников по тарифам 25 долларов США за 1 млн входных токенов / 125 долларов США за 1 млн выходных токенов (доступ осуществляется через Claude API, Amazon Bedrock, Google Cloud Vertex AI и Microsoft Foundry).
Помимо кредитных средств на использование моделей, мы посредством Linux Foundation выделили 2,5 млн долларов организациям Alpha-Omega и OpenSSF, а также 1,5 млн долларов Фонду программного обеспечения Apache, чтобы помочь сопровождающим открытое ПО адаптироваться к новым реалиям (желающие сопровождающие проектов могут запросить доступ через инициативу Claude for Open Source).
Мы планируем постепенно расширять охват данной работы на протяжении нескольких месяцев и максимально полно обмениваться накопленным опытом, чтобы другие организации могли применить его для укрепления собственной защиты. Партнеры будут обмениваться информацией и лучшими практиками по мере возможности; в течение 90 дней Anthropic опубликует отчет об обнаруженных уязвимостях, а также о раскрытых исправлениях и внесенных улучшениях. Кроме того, мы совместно с ведущими организациями по безопасности разработаем ряд практических рекомендаций по эволюции принципов защиты в эпоху ИИ. Они могут включать процессы раскрытия уязвимостей, обновления ПО, безопасность открытого кода и цепочек поставок, жизненный цикл разработки ПО и практики безопасного проектирования, нормативные отраслевые стандарты, расширение функций сортировки и автоматизации, а также автоматизацию выпуска патчей.
Anthropic также продолжает обсуждать с представителями правительства США вопросы наступательных и оборонительных возможностей Claude Mythos Preview в области кибербезопасности. Защита критической инфраструктуры является первоочередным национальным приоритетом для демократических государств; появление подобных киберспособностей вновь подчеркивает необходимость сохранения США и их союзниками решающего технологического превосходства в сфере ИИ. Правительствам предстоит сыграть незаменимую роль в поддержании данного лидерства, оценке и нейтрализации рисков национальной безопасности, сопряженных с моделями ИИ. Мы готовы сотрудничать с представителями различных уровней властей для выполнения этих задач.
Мы надеемся, что программа Project Glasswing послужит катализатором для более масштабных усилий, охватывающих частный сектор и органы государственной власти, где все заинтересованные стороны совместно будут решать наиболее острые проблемы влияния мощных моделей на безопасность. Мы приглашаем участников индустрии ИИ присоединиться к работе над формированием отраслевых стандартов. В среднесрочной перспективе независимая третья сторона, способная консолидировать усилия организаций частного и государственного сектора, могла бы стать оптимальной площадкой для дальнейшего развития масштабных проектов в области кибербезопасности.
Примечания
- Программа названа в честь бабочки стеклянного крыла (Greta oto). Эта метафора несет два значения: прозрачные крылья помогают ей слиться с окружением и остаться незаметной, подобно уязвимостям в коде, обсуждаемым в данной статье; в то же время прозрачность служит защите от повреждений, что отражает наш принцип открытости и прозрачности действий.
- Термин «Mythos» происходит от древнегреческого слова, обозначающего «повествование» или «сказание»: свод историй, которыми цивилизация пользуется для осмысления мира.
- Профессионалы в области безопасности, чья легитимная деятельность затрагивается данными мерами защиты, могут подать заявку на скорый запуск программы верификации кибербезопасности (Cyber Verification Program).
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @AnthropicAI











