


В 2025 году число «атак с применением гаечного ключа» выросло на 75%, физическое насилие становится серьёзной угрозой для криптоиндустрии.
Автор: CertiK
2 февраля компания по безопасности в сфере Web3 CertiK опубликовала отчет «Атаки с применением гаечного ключа Skynet», отметив, что физическое насилие в отношении держателей криптовалют вышло за рамки единичных случаев и превратилось в системный риск. По мере укрепления мер защиты криптоактивов данный метод атак, обходящий технические рубежи и напрямую нацеленный на «человека», стремительно распространяется.
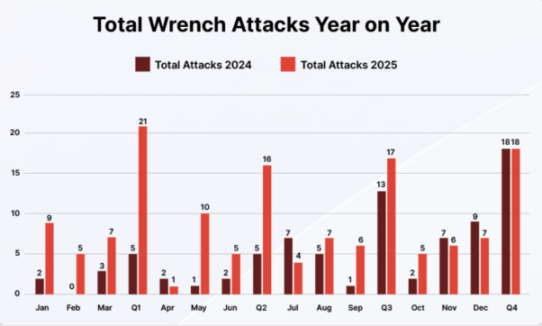
Согласно данным отчета, в 2025 году по всему миру было зафиксировано 72 подтвержденных инцидента wrench-атак, что на 75% больше по сравнению с 2024 годом. Под «wrench-атаками» понимаются действия злоумышленников, которые посредством физического насилия, запугивания или похищения вынуждают жертву выдать приватные ключи или пароли. Подобные атаки не опираются на технологические уязвимости, а прямо направлены против личностей, стоящих за криптоактивами.
Значительная эскалация уровня насилия: Европа становится зоной повышенного риска
Анализируя характер атак, можно отметить явную тенденцию к эскалации насилия в wrench-атаках 2025 года. В отчете отмечается, что похищения остаются основным вектором атак (зафиксировано 25 случаев за год), а количество прямых физических нападений выросло на 250% в годовом исчислении, что является одним из самых тревожных изменений.
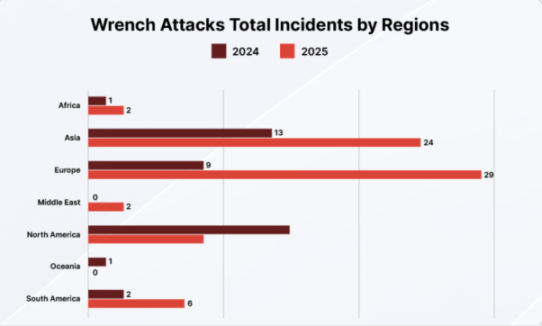
В географическом распределении Европа впервые стала регионом с самым высоким уровнем риска. В 2025 году на Европу пришлось более 40% всех задокументированных мировых инцидентов, при этом Франция вышла на первое место по количеству зафиксированных атак, обойдя США. В отчете CertiK отмечает, что данная тенденция не означает исчезновения рисков в Северной Америке, а свидетельствует о распространении подобных преступлений в регионы со сложными судебными системами и высокой стоимостью трансграничного сотрудничества.
Ущерб превысил 40 млн долларов: реальные масштабы могут быть существенно недооценены
Что касается финансового воздействия, то подтвержденный ущерб от wrench-атак в 2025 году превысил 40,9 млн долларов, увеличившись на 44% в годовом выражении. Однако авторы предупреждают, что из-за низкой склонности жертв обращаться в полицию, страха перед возмездием и вовлеченности части активов в уход от налогов или серые схемы, эти цифры представляют лишь «верхушку айсберга».
Сравнивая паттерны атак, отчет приходит к выводу, что wrench-атаки 2025 года окончательно перешли от ранних спекулятивных и разрозненных проявлений к профессионализированной и промышленной деятельности. Злоумышленники чаще всего действуют в структуре транснациональных преступных синдикатов и обычно готовят операции в течение нескольких недель, используя анализ цифрового следа цели через открытые источники (OSINT), выявляя периоды слабой защиты и даже размещая такие профессиональные средства, как глушилки связи и карманы Фарадея, чтобы полностью изолировать жертву от внешнего мира.
Примечательно, что круг целей злоумышленников расширяется. Если руководители отрасли и основатели проектов по-прежнему остаются целевыми объектами с высокой ценностью, то атакующие теперь целенаправленно начинают нападать на частных лиц с меньшими объемами владений. Кроме того, преступники все чаще используют так называемые «второстепенные цели», оказывая психологическое давление путем угроз в адрес супругов, детей или родителей жертв.
Как противостоять физическим угрозам? Рекомендации по безопасности для частных лиц и организаций
По мере повышения стандартов технической безопасности взломать системы становится всё сложнее, тогда как применение принуждения к людям оказывается дешевле и эффективнее. Этот парадокс делает физическую безопасность самым уязвимым и наиболее игнорируемым звеном современной криптоэкосистемы.
В документе предложен ряд рекомендаций по обеспечению безопасности для частных лиц и организаций. На индивидуальном уровне рекомендуется снижать потери от принуждения с помощью «кошельков-приманок», хранить мнемонические фразы в географически удалённых местах, а также удалять криптоприложения с повседневных устройств. Для организаций акцент делается на внедрении технологий мультиподписи, смарт-контрактов с временной блокировкой и механизмов создания трения для транзакций, одновременно расширяя программы обучения по кибергигиене на родственников и сотрудников.
Подводя итог, CertiK в заключении отчета подчеркивает, что ситуация 2025 года показывает: wrench-атаки стали самостоятельным видом преступности в криптоэкосистеме, и прежняя модель безопасности, целиком полагающаяся на сохранность мнемонических фраз, уже не способна обеспечить защиту. Вопрос перехода от «защиты активов» к «защите людей» и снижения реализуемости актов принуждения через институциональное проектирование, вероятно, станет ключевой задачей для развития отрасли в будущем.
Ссылка на отчет: https://indd.adobe.com/view/6399f4eb-e37c-485d-a225-a7a1fc68914f
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 CertiK







