


Подключение к Wi-Fi отеля на три дня привело к краже 5000 долларов из криптокошелька.
Автор:The Smart Ape
Перевод: TechFlow
Несколько дней назад я вместе с семьей отправился в прекрасную гостиницу на новогодние каникулы. Спустя день после выезда из отеля мой кошелек оказался полностью опустошен. Я не мог понять причин, поскольку не кликал ни по фишинговым ссылкам и не подписывал никаких мошеннических транзакций.
После нескольких часов расследования и помощи экспертов мне наконец удалось прояснить ситуацию. Всё дело оказалось в отельном Wi-Fi, коротком телефонном разговоре и целой серии глупых ошибок.
Как и большинство любителей криптовалюты, я всегда беру с собой ноутбук, надеясь немного поработать во время отдыха с семьей. Моя жена настоятельно просила не работать эти три дня, и мне стоило бы её послушать.
Как и другие гости, я подключился к отельной сети Wi-Fi. Для доступа не нужен пароль, достаточно пройти страницу аутентификации (captive portal).
Я работал в отеле как обычно, не совершая никаких рискованных действий: не создавал новый кошелек, не переходил по подозрительным ссылкам и не заходил на сомнительные децентрализованные приложения (dApps). Я лишь проверял Twitter (X), свой баланс, Discord и Telegram.
Однажды мне позвонил друг из крипто-сообщества, и мы обсудили состояние рынка, биткоин и криптовалюту вообще. Но я не знал, что кто-то рядом подслушивал наш разговор и понял, чем я занимаюсь. Это была моя первая ошибка. Из нашего диалога злоумышленник узнал, что я использую кошелек Phantom и являюсь пользователем со значительным балансом.
Это навело его на мысль о том, что я подходящая цель.
В публичных сетях Wi-Fi все устройства находятся в одной сети, и видимость между ними на практике выше, чем вы думаете. Между пользователями практически отсутствуют надежные средства защиты, что создает идеальные условия для «атаки человека посередине» (Man-in-the-Middle Attack). Атакующий действует как посредник, незаметно вставляясь между вами и интернетом, подобно тому как кто-то тайком читает и подменяет ваше письмо до того, как оно доставлено адресату.
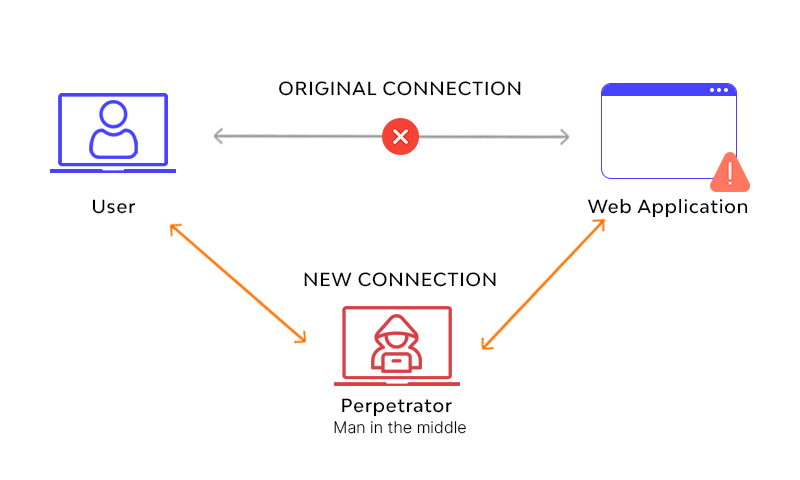
Когда я просматривал веб-страницы по отельному Wi-Fi, одна из страниц загрузилась нормально, но на самом деле в неё был внедрен дополнительный вредоносный код. Я тогда не заметил ничего необычного. Если бы я установил какое-нибудь защитное ПО, проблему можно было бы выявить, но, к сожалению, я этого не сделал.
Обычно сайты запрашивают у вашего кошелька подпись определенных операций. Кошелек Phantom выдает всплывающее окно с выбором «Одобрить» или «Отклонить». Как правило, вы соглашаетесь, доверяя сайту и браузеру. Однако в тот день мне не следовало этого делать.
В момент обмена токенов на платформе @JupiterExchange вредоносный код вызвал запрос кошелька, подменив мою обычную операцию. Я мог бы обнаружить мошенничество, внимательно изучив детали транзакции, но так как сам уже находился на сайте Jupiter для обмена, то совершенно не заподозрил неладного.
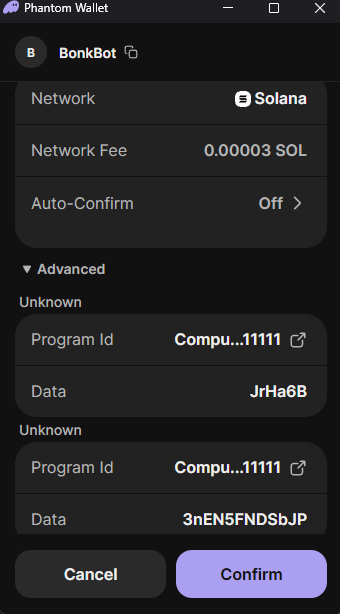
В тот день я подписал не транзакцию на перевод средств, а разрешение на доступ (approval). Именно это и привело к краже активов несколько дней спустя.
Вредоносный код не просил напрямую отправить SOL (Solana), так как это было бы слишком заметно. Вместо этого он запросил «предоставить доступ», «подтвердить аккаунт» или «подтвердить сеанс». Проще говоря, я фактически дал другому адресу право действовать от моего имени.
Я одобрил запрос, ошибочно полагая, что он связан с моей операцией на Jupiter. Сообщение в Phantom выглядело очень техническим, без указания сумм и предупреждений о немедленном переводе.
Всё, что нужно было злоумышленнику, было получено. Он терпеливо ждал, пока я не покину отель, а затем перешел к действиям. Он перевел мои SOL, вывел мои токены и переместил мои NFT на другой адрес.
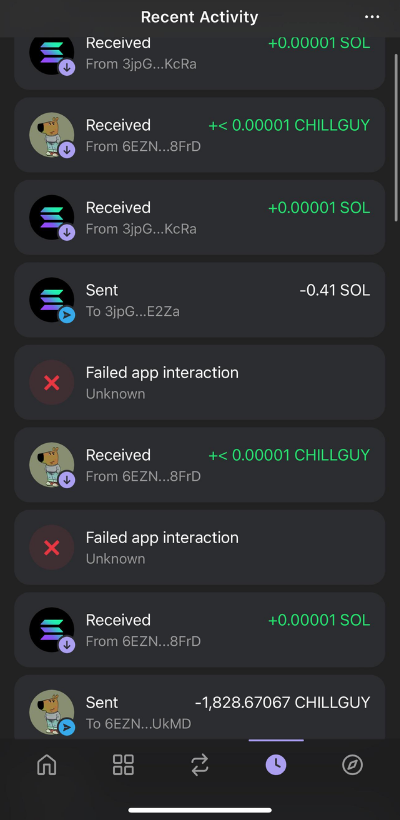
Я никогда не думал, что такое случится со мной. К счастью, это был не мой основной кошелек, а горячий кошелек для отдельных операций, а не для долгосрочного хранения активов. Тем не менее, я допустил множество ошибок, и считаю, что несу за них основную ответственность.
Во-первых, я ни в коем случае не должен был подключаться к общедоступному Wi-Fi отеля. Мне следовало использовать мобильный хотспот.
Вторая ошибка — обсуждение криптовалют в общественных местах отеля, где нас могли слышать посторонние. Отец раньше предостерегал меня никогда не давать окружающим знать, что я занимаюсь криптовалютой. В этот раз мне повезло, ведь из-за криптоактивов люди даже подвергались похищениям или хуже.
Еще одна ошибка — одобрение запроса кошелька без должного внимания. Уверенный в том, что запрос исходит от Jupiter, я не проанализировал его тщательно. На самом деле каждый запрос кошелька следует проверять скрупулезно, даже если вы доверяете приложению. Запросы могут перехватываться, и на деле они вовсе не от того приложения, которое вы ожидаете увидеть.
В итоге я потерял около 5000 долларов с дополнительного кошелька. Хотя это и не самый катастрофический исход, всё равно ситуация вызывает сильное разочарование.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @the_smart_ape







