


ИИ-инструмент от BitsLab обнаружил и помог устранить уязвимость высокого уровня риска в Bluefin.
Автор: BitsLab
По мере роста сложности протоколов Web3, а также из-за нехватки открытых данных и исследований по языку Move, разработанному специально для обеспечения безопасности активов, процесс аудита становится всё более трудоёмким. В ответ на это BitsLab разработала многоуровневый набор инструментов для ИИ-безопасности «BitsLabAI»: опираясь на экспертно отобранные отраслевые данные в качестве основы, он объединяет RAG (генерацию с дополнением поиском), многоуровневую автоматическую проверку и специализированный кластер ИИ-агентов, работающих поверх детерминированного статического анализа, предоставляя аудиту глубокую автоматизированную поддержку.
В ходе открытого аудита бессрочного DEX Bluefin ИИ BitsLab AI выявил четыре проблемы, включая одну уязвимость высокого уровня риска, которую команда Bluefin уже устранила на основе данного отчета.
1) Почему именно сейчас нужен ИИ: смещение парадигмы ончейн-безопасности
Парадигма ончейн-безопасности и защиты цифровых активов претерпевает фундаментальные изменения. Благодаря значительному прогрессу в базовых моделях современные большие языковые модели (LLM) и ИИ-агенты обрели первоначальную, но мощную форму интеллекта. При задании чётко определённого контекста эти модели способны самостоятельно анализировать код смарт-контрактов для выявления потенциальных уязвимостей. Это стимулирует быстрое распространение инструментов с поддержкой ИИ, таких как диалоговые пользовательские интерфейсы (UI) и IDE с интегрированными агентами, которые постепенно становятся частью стандартных рабочих процессов аудиторов смарт-контрактов и исследователей в области безопасности Web3.
Однако, несмотря на надежды, вдохнувшие первая волна интеграции ИИ, она все ещё ограничена ключевыми ограничениями, не отвечающими требованиям надёжности, предъявляемым к высоко рисковым средам блокчейна:
Поверхностный и зависимый от ручного труда аудит: текущие инструменты функционируют скорее как «копилоты», а не самостоятельные аудиторы. Они лишены способности понимать общую архитектуру сложных протоколов и полагаются на постоянное человеческое руководство. Это делает их неспособными выполнять глубокий автоматизированный анализ, необходимый для обеспечения безопасности взаимосвязанных смарт-контрактов.
Высокий уровень шумовых сигналов вследствие галлюцинаций: процесс рассуждений универсальных LLM осложняется «галлюцинациями». В контексте безопасности это означает появление большого количества ложных срабатываний и избыточных предупреждений, вынуждающих аудиторов тратить драгоценное время на опровержение вымышленных уязвимостей, вместо того чтобы исправлять реальные угрозы, способные привести к катастрофическим последствиям в сети.
Недостаточное понимание предметно-ориентированных языков: производительность LLM напрямую зависит от обучающих данных. Для таких специализированных языков, как Move, созданных специально для обеспечения безопасности активов, из-за дефицита общественных ресурсов со сложными кодовыми базами и задокументированными уязвимостями, понимание уникальной модели безопасности Move остаётся поверхностным, включая такие её основы, как управление правами на ресурсы и принципы управления памятью.
2) ИИ-фреймворк безопасности от BitsLab (надёжность, готовая к масштабированию)
Учитывая ключевые недостатки универсального ИИ, наш фреймворк построен по многоуровневой архитектуре с приоритетом безопасности. Это не единая модель, а интегрированная система, где каждый компонент спроектирован для решения конкретных задач аудита смарт-контрактов — от целостности данных до глубокого автоматизированного анализа.
1. Базовый слой: экспертно курируемые узкоспециализированные отраслевые наборы данных
Способность к предсказанию любого ИИ базируется на его данных. Отличная работа нашего фреймворка начинается с нашей собственной базы знаний, которая кардинально отличается от универсальных наборов данных, используемых для обучения публичных LLM. Наши преимущества заключаются в следующем:
-
Широкий охват нишевых областей: мы располагаем огромными и узкоспециализированными наборами данных, тщательно собранными с фокусом на высокорисковых областях, таких как кредитование в DeFi, рынки NFT и протоколы на базе Move. Это обеспечивает непревзойдённую глубину контекста для выявления уязвимостей в конкретных нишах.
-
Экспертная курировка и очистка: наши наборы данных не просто собираются с помощью веб-скрейпинга, а постоянно очищаются, проверяются и обогащаются экспертами по безопасности смарт-контрактов. Этот процесс включает маркировку известных уязвимостей, пометку безопасных шаблонов кодирования и фильтрацию нерелевантного шума, создавая высокоточную «истинную основу» («ground truth») для обучения модели. Такое сотрудничество человека и машины гарантирует, что наш ИИ учится на данных высшего качества, что значительно повышает его точность.
2. Точность: устранение галлюцинаций с помощью RAG и многоуровневого контроля
Чтобы решить критическую проблему галлюцинаций и ложных срабатываний, мы внедрили сложную двойную систему, обеспечивающую, чтобы рассуждения ИИ всегда опирались на проверяемые факты:
-
Генерация с дополнением поиском (RAG): наш ИИ не полагается исключительно на внутреннюю базу знаний, а перед выводом каждого заключения постоянно запрашивает данные из актуальной базы знаний. Система RAG производит поиск новейших исследований уязвимостей, устоявшихся лучших практик безопасности (например, реестра SWC, стандартов EIP), а также примеров кода из аналогичных протоколов, успешно прошедших аудит. Это заставляет ИИ «приводить источники», гарантируя, что его выводы базируются на установленных фактах, а не вероятностных догадках.
-
Многоуровневая система проверки моделей: каждая потенциальная проблема, выявленная генеративным ИИ, проходит строгий внутренний процесс верификации. Он включает механизм автоматической проверки, состоящий из серии специализированных моделей: модель кросс-референсинга сопоставляет результаты с данными RAG, настроенная модель «аудитора» оценивает их техническую обоснованность, а наконец, модель «приоритета» определяет их потенциальное влияние на бизнес. Благодаря этому потоку вывода с низкой степенью уверенности и галлюцинации систематически фильтруются ещё до того, как попадут к живому аудитору.
3. Глубина: достижение глубокой автоматизации через синергию статического анализа и ИИ-агентов
Для достижения глубокой, осведомлённой о контексте автоматизации, выходящей за рамки простых инструментов-«копиотов», мы применяем гибридный подход, сочетающий детерминированный анализ с интеллектуальными агентами:
-
Статический анализ в качестве фундамента: изначально наш процесс посредством полного обхода статического анализа осуществляет детерминированное картирование всего протокола. В результате строится полный граф потока управления, выявляются все переменные состояния, а также отслеживаются функциональные зависимости между всеми контрактами. Данное картирование предоставляет нашему ИИ базовую, объективную «картину мира».
-
Управление контекстом: фреймворк поддерживает богатый и целостный контекст всего протокола. Он понимает не только отдельные функции, но и то, как они взаимодействуют друг с другом. Эта ключевая способность позволяет ему анализировать каскадные эффекты изменений состояния и выявлять сложные уязвимости во взаимозависимом межконтрактном взаимодействии.
-
Синергия ИИ-агентов: мы развернули группу специализированных ИИ-агентов, каждый из которых обучен под конкретные задачи. «Агент управления доступом» специализируется на поиске уязвимостей повышения привилегий; «Агент реентерабельности» фокусируется на обнаружении небезопасных внешних вызовов; «Агент арифметической логики» тщательно анализирует все математические операции для выявления граничных случаев, таких как переполнение или ошибки округления. Эти агенты работают совместно на основе общего контекстного картирования, что позволяет им обнаруживать сложные методы атак, остающиеся вне поля зрения единого монолитного ИИ.
Подобное мощное сочетание позволяет нашему фреймворку автоматизировать выявление глубоких архитектурных дефектов, выполняя роль действительно автономного партнёра по кибербезопасности.
3) Кейс-стади: раскрытие критических логических ошибок в Bluefin PerpDEX
Для проверки многоуровневой архитектуры нашего фреймворка в реальных условиях мы применили его в открытом аудите безопасности Bluefin. Bluefin представляет собой сложный децентрализованный биржу (DEX) для торговли бессрочными контрактами. Данный аудит продемонстрировал, как с помощью статического анализа, специализированных ИИ-агентов и верификации фактов на базе RAG мы смогли выявить уязвимости, недоступные для традиционных инструментов.
Процесс анализа: работа многоагентной системы
Выявление данной высоко рисковой уязвимости было не единичным событием, а результатом системной совместной работы всех интегрированных компонентов фреймворка:
-
Картирование контекста и статический анализ.
Процесс начинался с загрузки полной кодовой базы Bluefin. Наш движок статического анализа произвёл детерминированное картирование всего протокола. В сочетании с базовым аналитическим ИИ-агентом был получен общий обзор проекта, позволяющий точно локализовать модули, связанные с ключевой финансовой логикой. -
Развёртывание специализированных агентов.
На основе предварительного анализа система автоматически развёртывает ряд специализированных промежуточных агентов. Каждый ИИ-агент обладает собственным аудиторским промптом и векторной базой данных. В данном кейсе указанная проблема была обнаружена агентом, ориентированным на проверку корректности логики и уязвимостей граничных условий (таких как переполнение, недопереполнение и ошибки сравнения). -
Анализ и верификация на базе RAG.
Агент арифметической логики (Arithmetic Logic Agent) приступил к выполнению анализа. Используя RAG, он обратился к нашей экспертно курируемой базе знаний, сравнивая лучшие практики реализации в языке Move и сопоставляя код Bluefin с другими задокументированными случаями схожих логических ошибок в финансовых протоколах. В процессе поиска было выявлено, что сравнение чисел со знаком является типичным случаем ошибки граничного условия.
Обнаружение: высоко рисковая уязвимость в ядре финансовой логики
С помощью нашего фреймворка мы в итоге выделили четыре разные проблемы, одной из которых оказалась критическая логическая ошибка, глубоко встроенная в финансовый расчётный двигатель протокола.
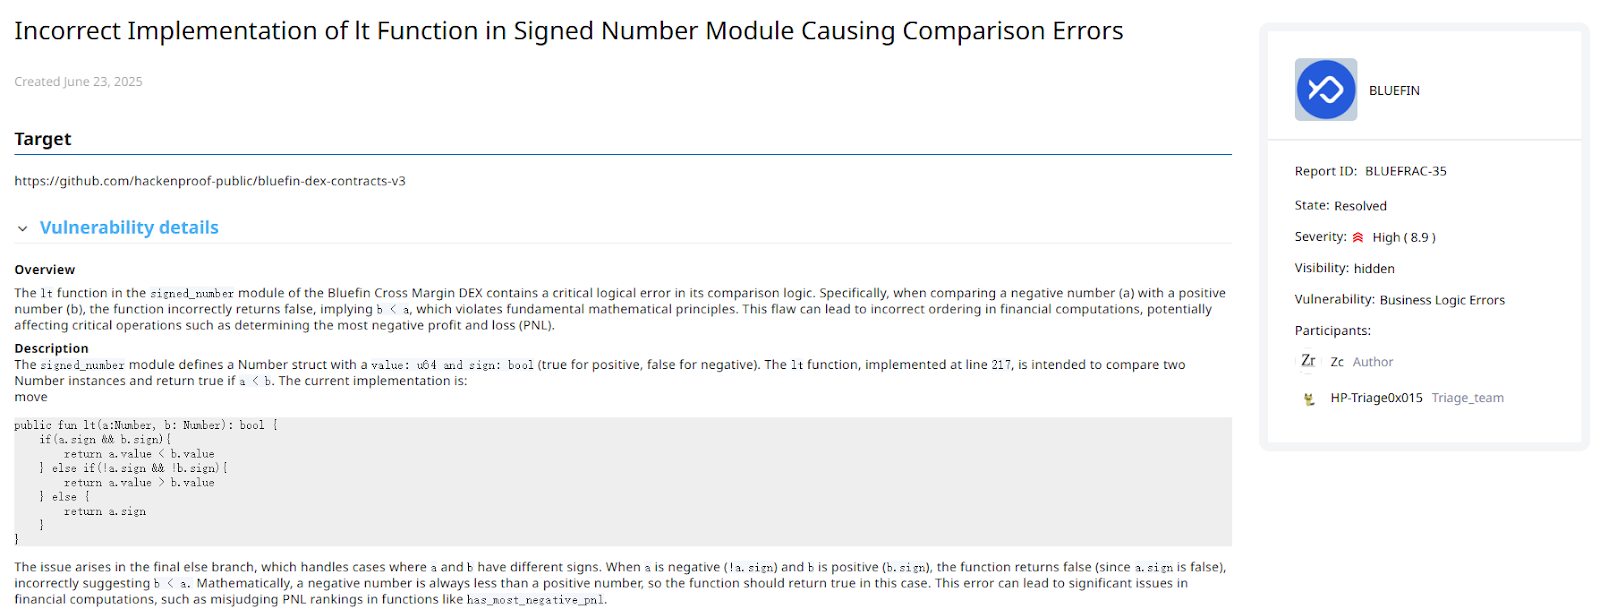
Уязвимость присутствует в функции lt (меньше) модуля signed_number. Данная функция имеет решающее значение для любых финансовых сравнений, например, для сортировки позиций или расчёта прибыли и убытка (PNL). Её эксплуатация может привести к серьёзным финансовым расхождениям, ошибочным ликвидациям и сбою механизма справедливой сортировки в основных операциях DEX, напрямую угрожая целостности протокола.
Корень проблемы кроется в неверной логике при сравнении отрицательных и положительных чисел. Модуль signed_number использует значения value: u64 и sign: bool (где true обозначает положительное число, а false — отрицательное) для представления числа. Функция lt содержит ошибку в ветке else (которая обрабатывает сравнение чисел с разными знаками). При сравнении отрицательного (!a.sign) и положительного (b.sign) числа функция ошибочно возвращает a.sign (то есть false), тем самым фактически утверждая, что «положительное число меньше отрицательного».
Меры по исправлению:
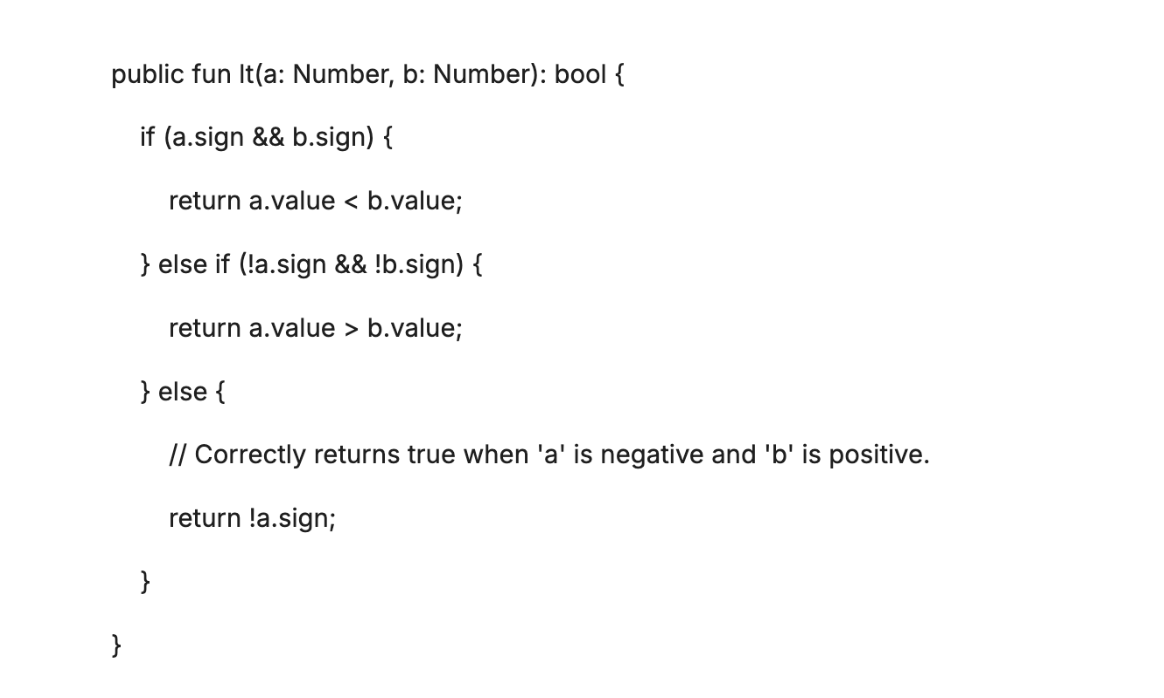
Для устранения этой критической ошибки ветку else функции lt необходимо внести простое, но важнейшее изменение. Исправленная реализация должна возвращать !a.sign, чтобы гарантировать, что при сравнении отрицательное число всегда будет правильно оценено как меньшее положительного.
Исправление
Результат: команда разработки Bluefin была уведомлена незамедлительно после получения подробного отчёта и немедленно приняла меры по устранению выявленной проблемы.
4) Значение BitsLab AI для команд Web3
-
Меньше шума от ложных срабатываний: комбинация RAG и многоуровневой проверки существенно снижает уровень «галлюцинаций» и ложноположительных результатов.
-
Более глубокое покрытие: картирование статическим анализом + координация агентов позволяют выявлять системные риски на уровне межконтрактного взаимодействия, граничных условий и логики.
-
Бизнес-ориентированный приоритет: градация воздействия направляет инженерные усилия, концентрируя время на решении «самых критичных задач».
5) Заключение: безопасность на базе BitsLab AI становится новым отраслевым стандартом
Практический опыт Bluefin подтверждает ключевой тезис BitsLab: надёжная безопасность в Web3 должна одновременно опираться на факты (RAG), проходить многоступенчатую верификацию (многоуровневая проверка) и погружаться в структуру (статический анализ + координация агентов).
Такой подход особенно важен при понимании и проверке фундаментальной логики децентрализованных финансов, являясь необходимым условием поддержания масштабируемого доверия к протоколам.
В быстро развивающейся среде Web3 усложнение смарт-контрактов продолжает расти, тогда как открытые исследования и данные по Move по-прежнему относительно скудны, что делает обеспечение «гарантий безопасности» более сложной задачей. Именно для этого и создан BitsLab AI от компании BitsLab: благодаря экспертно курируемым знаниям отрасли, верифицируемому поисково-усиленному выводу (RAG) и автоматизированному анализу глобального контекста, он обеспечивает сквозное выявление и минимизацию рисков смарт-контрактов Move, придавая безопасности в Web3 устойчивую интеллектуальную динамику.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @0xbitslab











