Анализ SEAL: новое решение Sui для децентрализованной безопасности данных
Автор: Алекс Лю, Foresight News
По мере созревания экосистемы Web3 все более остро встают вопросы защиты конфиденциальности, контроля доступа и управления ключами. 5 апреля Mysten Labs запустила новое решение для децентрализованного управления ключами в Sui Testnet—— SEAL. Ниже мы подробно рассмотрим SEAL с нескольких аспектов: техническая архитектура, сценарии использования, опыт разработчиков и перспективы на будущее.
Предпосылки
В традиционную эпоху Web2 шифрование данных и контроль доступа часто полагались на централизованные службы управления ключами (KMS), такие как AWS KMS или GCP Cloud KMS. Однако эти решения не могут удовлетворить требования экосистемы Web3 к децентрализации, прозрачности и пользовательскому контролю.
Для решения этой проблемы Mysten Labs представила SEAL, направленное на безопасное шифрование данных и контроль доступа децентрализованным способом, помогая разработчикам избегать зависимости от единой доверенной стороны при создании децентрализованных приложений (DApp), тем самым обеспечивая более гибкую и безопасную защиту данных.
Появление SEAL решает ограничения традиционных решений, возникающие при необходимости защиты огромных объемов данных в цепи, когда обычные решения часто страдают от узкой специализации сценариев или зависимости от централизованных сервисов. С помощью SEAL разработчики могут реализовать шифрование данных и управление доступом между различными системами хранения и сценариями использования без ущерба для безопасности и производительности, предоставляя универсальное и эффективное решение безопасности для приложений Web3.
Техническая архитектура
SEAL использует многоуровневый технический подход, обеспечивающий безопасный и эффективный процесс шифрования данных, который включает следующие ключевые компоненты:
Контроль доступа On-chain
SEAL использует смарт-контракты Move в блокчейне Sui для реализации контроля доступа. Разработчики могут определять политики доступа в смарт-контрактах, точно контролируя, кто может получить доступ к ключам дешифрования и при каких условиях доступ разрешен. Такие правила на основе цепи обеспечивают прозрачность, делая процесс проверки прав неизменяемым, тем самым повышая безопасность данных.
Пороговое шифрование(Threshold Encryption)
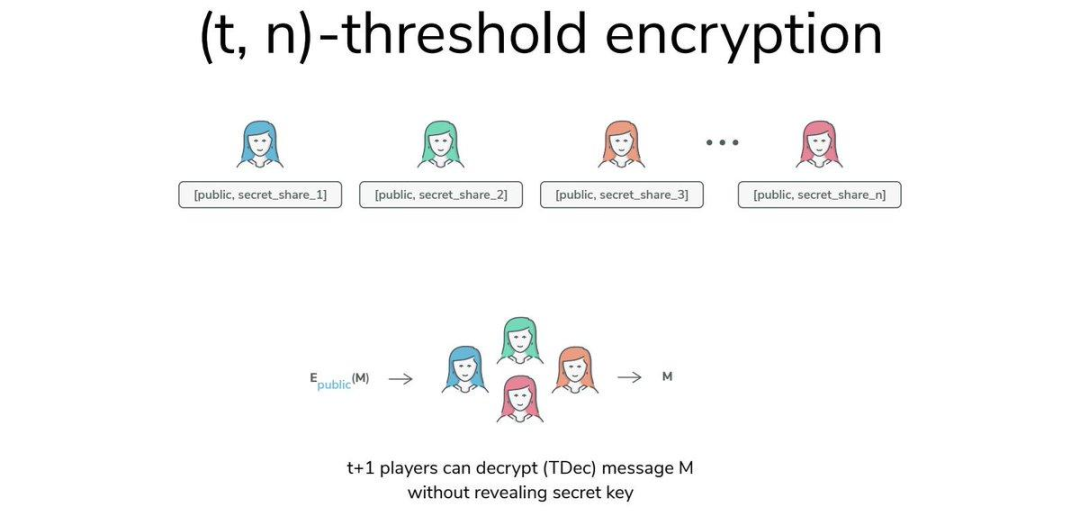
В традиционных методах управления ключами с единой точкой доверия централизованное хранение ключей легко становится целью атак. SEAL использует технологию порогового шифрования, распределяя ключи дешифрования между несколькими независимыми бэкенд-сервисами. Полный ключ может быть восстановлен только при достижении предустановленного минимального количества ключей (например, модель t-out-of-n). Этот механизм эффективно распределяет риски, и даже если часть ключевых серверов подвергнется атаке, общие данные останутся в безопасности.
Шифрование на стороне клиента
SEAL подчеркивает, что операции шифрования и дешифрования данных выполняются на стороне клиента, то есть пользователь завершает процесс шифрования локально. Таким образом, даже если серверы SEAL или промежуточные узлы будут взломаны, они не смогут получить данные в открытом виде, что дополнительно повышает возможности системы по защите конфиденциальности.
Независимость от хранения
В отличие от некоторых решений, которые могут шифровать данные только для определенных систем хранения, SEAL обладает независимостью от хранения. Будь то децентрализованное хранение Walrus на основе цепи Sui или другие системы хранения в цепи или вне цепи, SEAL может предоставить совместимые решения шифрования. Эта гибкость позволяет разработчикам выбирать наиболее подходящее решение для хранения в соответствии с потребностями проекта, не беспокоясь о проблемах адаптации механизма шифрования.
Сценарии использования
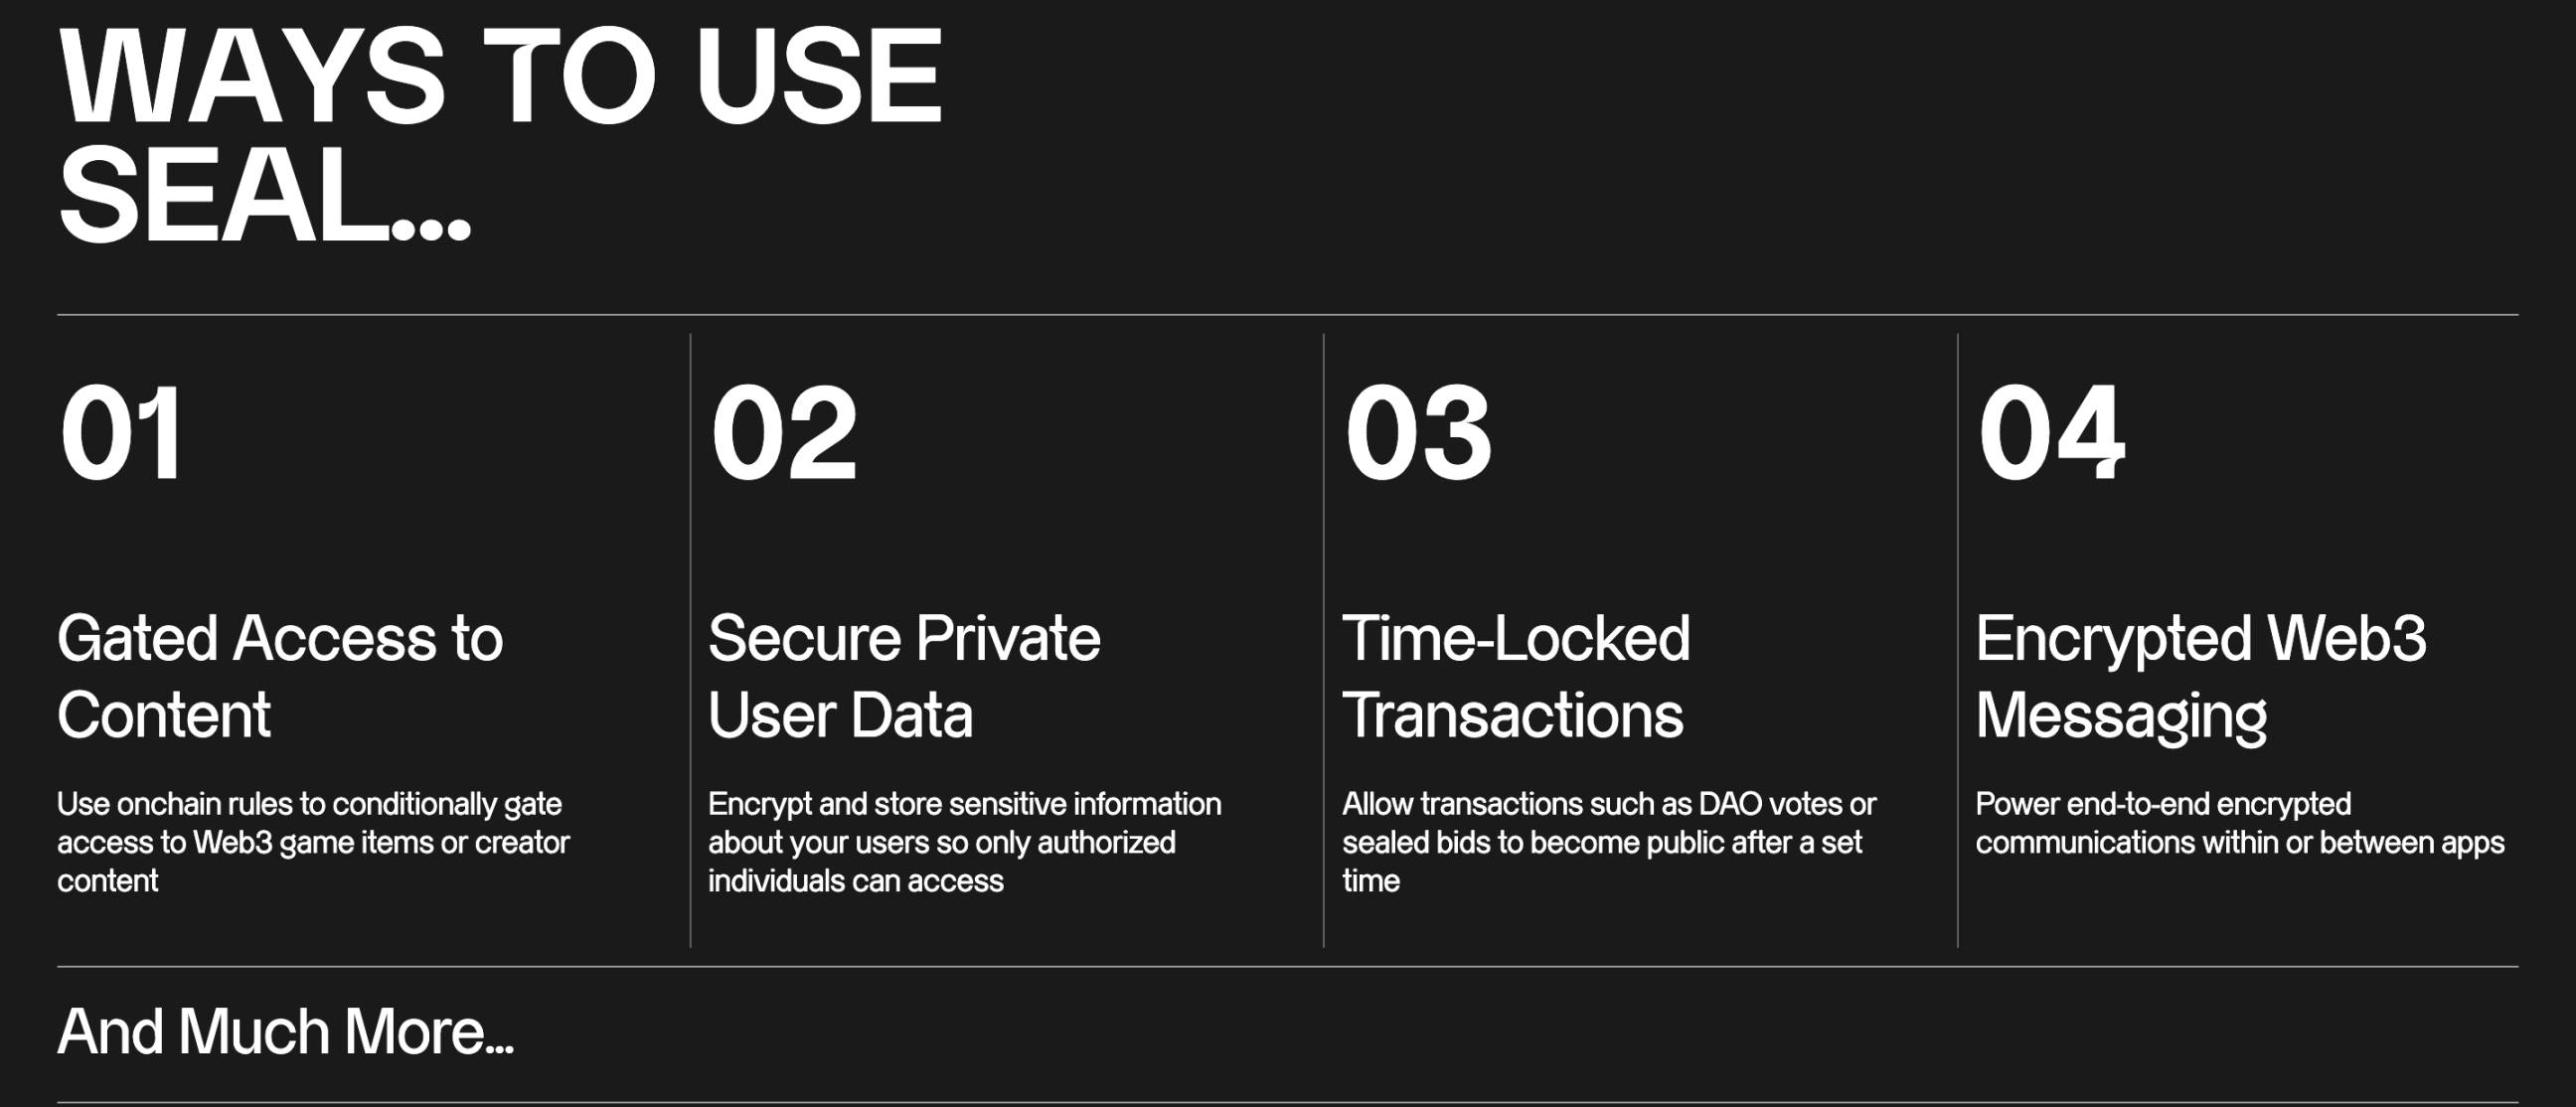
Гибкие и разнообразные сценарии использования SEAL также демонстрируют его широкую практическую ценность. Ниже приведены несколько типичных примеров использования:
Платный контент и доступ с условиями
В текущей сфере распространения цифрового контента все больше создателей надеются реализовать платное чтение или подписку через шифрование контента. Используя SEAL, создатели могут шифровать качественный контент, позволяя расшифровывать и просматривать его только пользователям, владеющим определенными NFT или оплатившим подписку. Эта модель похожа на ончейн-версию Patreon или Substack, что не только защищает авторские права на контент, но и реализует точный платный доступ пользователей.
Частные сообщения и передача данных
В децентрализованных чатах и социальных приложениях защита конфиденциальности пользователей особенно важна. SEAL поддерживает передачу сообщений с сквозным шифрованием, гарантируя, что даже в публичной цепи содержимое сообщений могут читать только обе стороны общения. Разработчики могут использовать SEAL для создания безопасных и надежных децентрализованных приложений мгновенного обмена сообщениями, решая проблемы утечки конфиденциальности в традиционных социальных платформах.
Передача NFT и транзакции с временной блокировкой
Как важный актив в блокчейне, безопасность процесса передачи NFT также привлекает большое внимание. SEAL может применяться для шифрования с временной блокировкой NFT, то есть передача права собственности или разблокировка NFT могут быть настроены так, чтобы выполняться только в определенном временном окне. Этот способ подходит не только для закрытых аукционов, но и предоставляет техническую поддержку для голосования DAO и других решений.
Хранение конфиденциальной информации пользователей
В таких областях, как здравоохранение и идентификация личности, конфиденциальные данные пользователей нуждаются в строгой защите. SEAL может шифровать данные, хранящиеся в Walrus или других системах хранения, и обеспечивать через контроль доступа в цепи, что только авторизованные пользователи могут их просматривать, предоставляя децентрализованное и эффективное решение для защиты конфиденциальности данных.
Опыт разработчиков
SEAL технологически инновационен и одновременно предоставляет разработчикам полный SDK и инструментарий, снижая сложность интеграции и развертывания. Через SEAL SDK разработчики могут вызывать интерфейсы шифрования, дешифрования и управления ключами, не углубляясь в сложные принципы криптографии базового уровня. В то же время, хотя пока нет устоявшихся проектов экосистемы, команда проекта предоставила подробную документацию и пример приложения, код которого предоставляет разработчикам подробные руководства, помогая им быстро создавать и отлаживать приложения в среде тестовой сети.
Кроме того, бета-версия SEAL уже открыта в Sui Testnet, разработчики могут проводить тестирование различных сценариев в этой среде и отправлять отзывы в Mysten Labs, чтобы постоянно совершенствовать функции в будущих версиях. Особенности, дружественные к разработчикам и легкие в интеграции, делают SEAL предпочтительным инструментом для разработчиков Web3.
Перспективы на будущее
Несмотря на то, что SEAL уже обладает зрелыми базовыми функциями, Mysten Labs не собирается останавливаться на достигнутом. В будущем направления развития SEAL могут включать:
-
Многосторонние безопасные вычисления(MPC): Внедрение технологии MPC для реализации более распределенных операций дешифрования, делая процесс управления ключами более безопасным и надежным.
-
Шифрование на стороне сервера: В некоторых конкретных сценариях, для удовлетворения потребностей легких фронтенд-приложений, в будущем может быть поддержано решение дешифрования на стороне сервера, предоставляя разработчикам более гибкий выбор.
-
Управление цифровыми правами(DRM): Используя опыт традиционной медиа-индустрии, разработка технологий DRM, подобных платформам Netflix, YouTube и т.д., для защиты авторских прав на цифровой контент при обеспечении безопасности на стороне пользователя.
Добавление этих функций еще больше расширит границы применения SEAL, сделав его не только ограниченным шифрованием и дешифрованием данных, а всесторонней платформой безопасности децентрализованных данных, предоставляя надежную гарантию безопасности для всей экосистемы Web3.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 Foresight News