Бинанс подвергся крупнейшей в истории хакерской атаке на сумму 6,3 млрд долларов: хватит ли одних лишь обещаний компенсировать ущерб?
Авторы: Экко Ан, Район Йун (Tiger Research)
Адаптация: TechFlow
TechFlow: Криптоиндустрия только что стала свидетелем крупнейшей в истории катастрофы в области кибербезопасности по размеру ущерба. Горячий кошелек Binance подвергся злонамеренному взлому, а общая сумма потерь достигла примерно $6,3 млрд, установив новый исторический рекорд среди краж с централизованных бирж. Несмотря на то, что руководство мгновенно заявило о готовности покрыть все потери за счет собственных средств, а эмитенты Tether и Circle оперативно заблокировали около $3 млрд украденных средств, паника и сомнения относительно того, не повторит ли Binance судьбу FTX, продолжают нарастать.
В данном подробном отчете ведущий азиатский исследовательский центр Web3 Tiger Research проводит всесторонний разбор и количественный анализ инцидента. В отличие от ситуации с FTX, где банкротство было вызвано внутренним самоуправным выводом пользовательских заложенных активов, текущий кризис Binance обусловлен внешней эксплуатацией терминалов сотрудников и злонамеренным использованием механизма подписи EIP-7702 в сети Ethereum. Однако замороженные активы не могут быть быстро конвертированы в ликвидность из-за длительного юридического процесса возврата, поэтому Binance по-прежнему несет тяжелое финансовое бремя необходимости оперативного покрытия жесткого дефицита в размере $6,3 млрд.
Более важным испытанием станет восстановление рыночной уверенности. Когда приостановленные каналы пополнения и вывода средств будут перезапущены, перерастет ли паника в цепную реакцию массовой распродажи и снятия депозитов по всей сети? Сможет ли существующий запас ликвидности Binance выдержать экстремальный стресс-тест в виде оттока сотен миллионов долларов за короткий срок? TechFlow публикует полный, без сокращений перевод глубокого отчета от Tiger Research, предоставляя читателям максимально объективный и технически точный анализ платежеспособности биржи.
Крупнейшая в мире криптовалютная биржа Binance подверглась хакерской атаке. Исследовательские блокчейн-компании и фирмы кибербезопасности, совместно отслеживая аномальные движения ончейн-средств, подтвердили факт этой катастрофической инцидент.
Все стороны признают этот инцидент крупнейшим кейсом хищения средств в истории криптоиндустрии. Ниже приведен свод основных установленных фактов на данный момент.
Ключевые тезисы
Официальная предварительная оценка Binance указывает, что общий ущерб от данной хакерской атаки составляет около $6,3 млрд. Этот показатель делает инцидент самым крупным по сумме ущерба в истории крипторынка.
Злоумышленники проникли во внутреннюю инфраструктуру Binance, успешно скомпрометировав личный компьютер одного из сотрудников. Вместо отправки отдельной транзакции на перевод средств, хакеры реализовали атаку с использованием функции EIP-7702 в сети Ethereum.
Хакерам удалось принудить систему к подписанию вредоносного разрешения. Это разрешение позволяло заданному злоумышленниками вредоносному контракту в течение нескольких минут одновременно опустошить балансы 63 различных токенов.
Если обратиться к прошлому, крах FTX был вызван внутренними злоупотреблениями и неавторизованным выводом клиентских активов для спекуляций. В сравнении с этим, потери Binance полностью обусловлены внешней хакерской атакой, при этом сама платформа продолжает удерживать крупные объемы резервов.
Несмотря на это, заблокированные экстренными мерами эмитентами стейблкоинов средства в размере $3 млрд не могут быть оперативно возвращены. Это означает, что на текущем этапе Binance должна самостоятельно профинансировать полное покрытие указанного дефицита в $6,3 млрд.
После официального перезапуска каналов пополнения и вывода средств, волна снятий депозитов со стороны напуганных пользователей, наложенная на открытые позиции по украденным активам, с высокой вероятностью спровоцирует беспрецедентное давление ликвидности в краткосрочной перспективе.
Масштаб потерь и хронология событий
Илл.: Ключевая хронология самой крупной хакерской атаки в истории Binance
Крупнейшая в мире криптовалютная биржа Binance подверглась хакерской атаке. Исследовательские блокчейн-сообщества своевременно выявили эту чрезвычайную ситуацию безопасности, обнаружив аномальные паттерны ончейн-транзакций.
Весь цикл атаки, от скрытого проникновения до полного раскрытия, развивался стремительно в течение нескольких часов. Зафиксированные ключевые временные метки выглядят следующим образом:
05:24: Хакеры одновременно вывели из горячего кошелька Binance 167 464 монеты ETH и около $1,6 млрд USDT.
05:32: Независимый блокчейн-аналитик Spreek одним из первым опубликовал предупреждение в социальных сетях, указав на крайне аномальные массовые переводы крупных сумм с адресов, связанных с Binance.
06:15: Сооснователь Binance Чанпэн Чжао публично заявил, что биржа действительно подверглась хакерскому вторжению.
06:16: Официальный Twitter-аккаунт Binance опубликовал первое заявление, сообщив о срочном расследовании потенциальных угроз безопасности системы.
06:18 – 06:25: Компания Circle экстренно заморозила USDC на сумму $800 млн, после чего Tether последовательно заблокировала USDT на $1,57 млрд.
09:13: Binance объявила о полном приостановлении услуг пополнения и вывода средств на всей платформе, четко пообещав взять на себя ответственность за возмещение всех пользовательских убытков в полном объеме.
09:52: Представители Binance официально подтвердили, что при помощи сторонних ончейн-аналитиков удалось успешно заблокировать и перехватить около $3 млрд похищенных средств в блокчейне.
11:23: Binance официально опубликовала предварительные результаты расследования. Отчет указывает, что общие потери платформы составляют примерно $6,3 млрд.
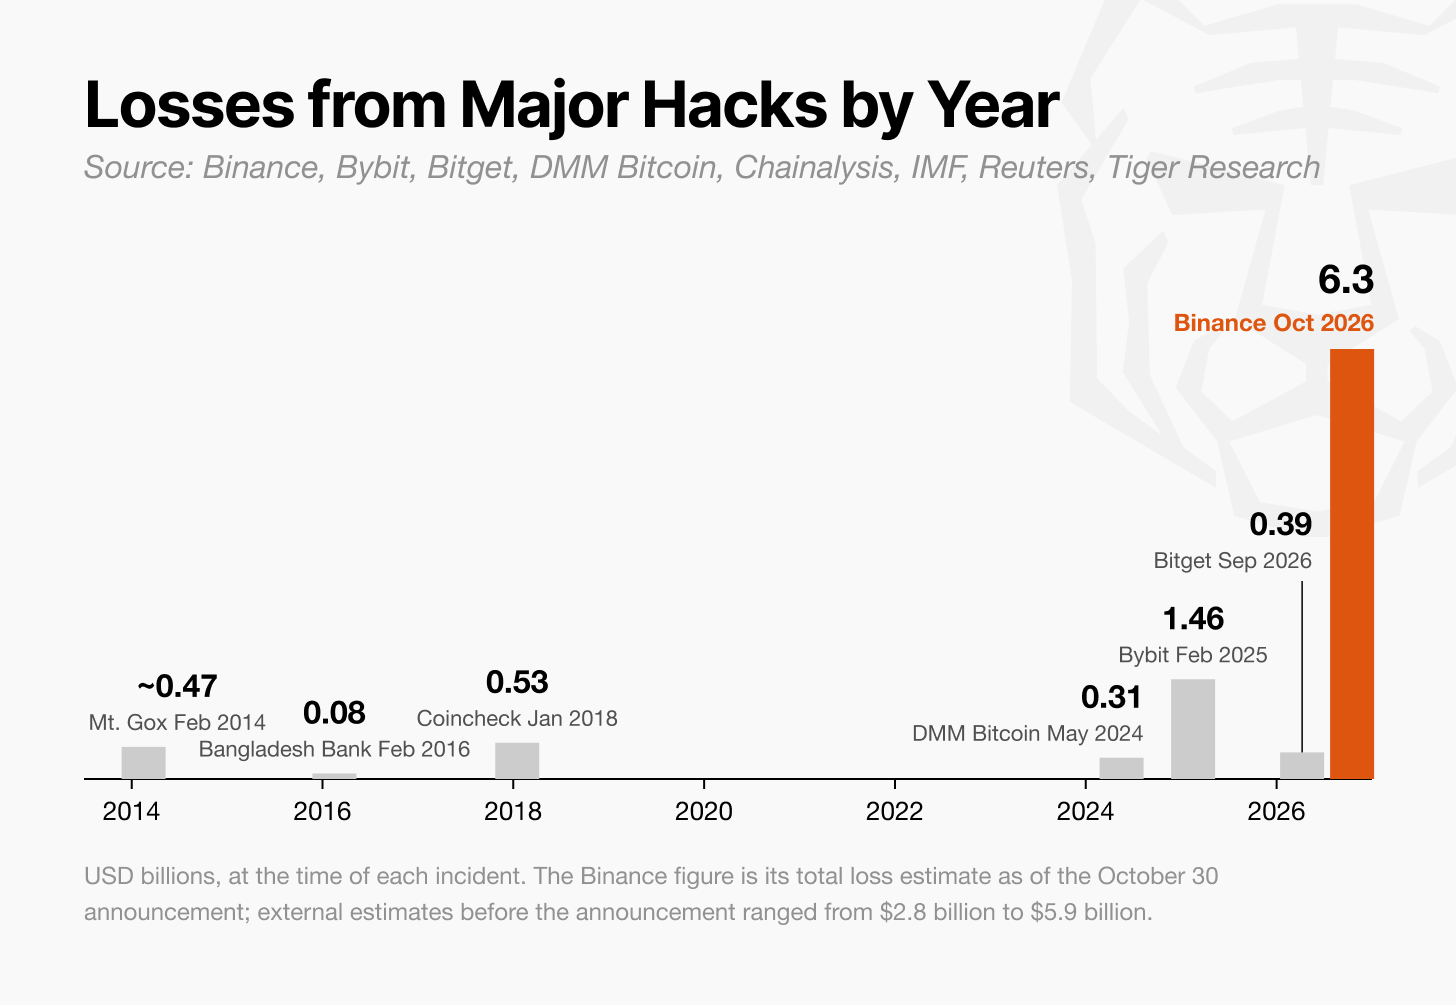
Согласно приведенной Binance оценке в $6,3 млрд, эта сумма более чем в четыре раза превышает предыдущий отраслевой рекорд — кражу средств с Bybit в размере $1,46 млрд.
Полный разбор методики атаки
На текущий момент Binance опубликовала лишь предварительный бюллетень расследования, полная техническая экспертиза еще не представлена. Однако, объединив открытые ончейн-данные и экспертные заключения ряда специалистов по безопасности, траектория атаки уже представляется очевидной.
Поддельные запросы на подпись: общее фатальное уязвимое место недавних краж с бирж
Илл.: Схема верификации подписи и логики подделки запросов при выводе внутренних активов централизованных бирж
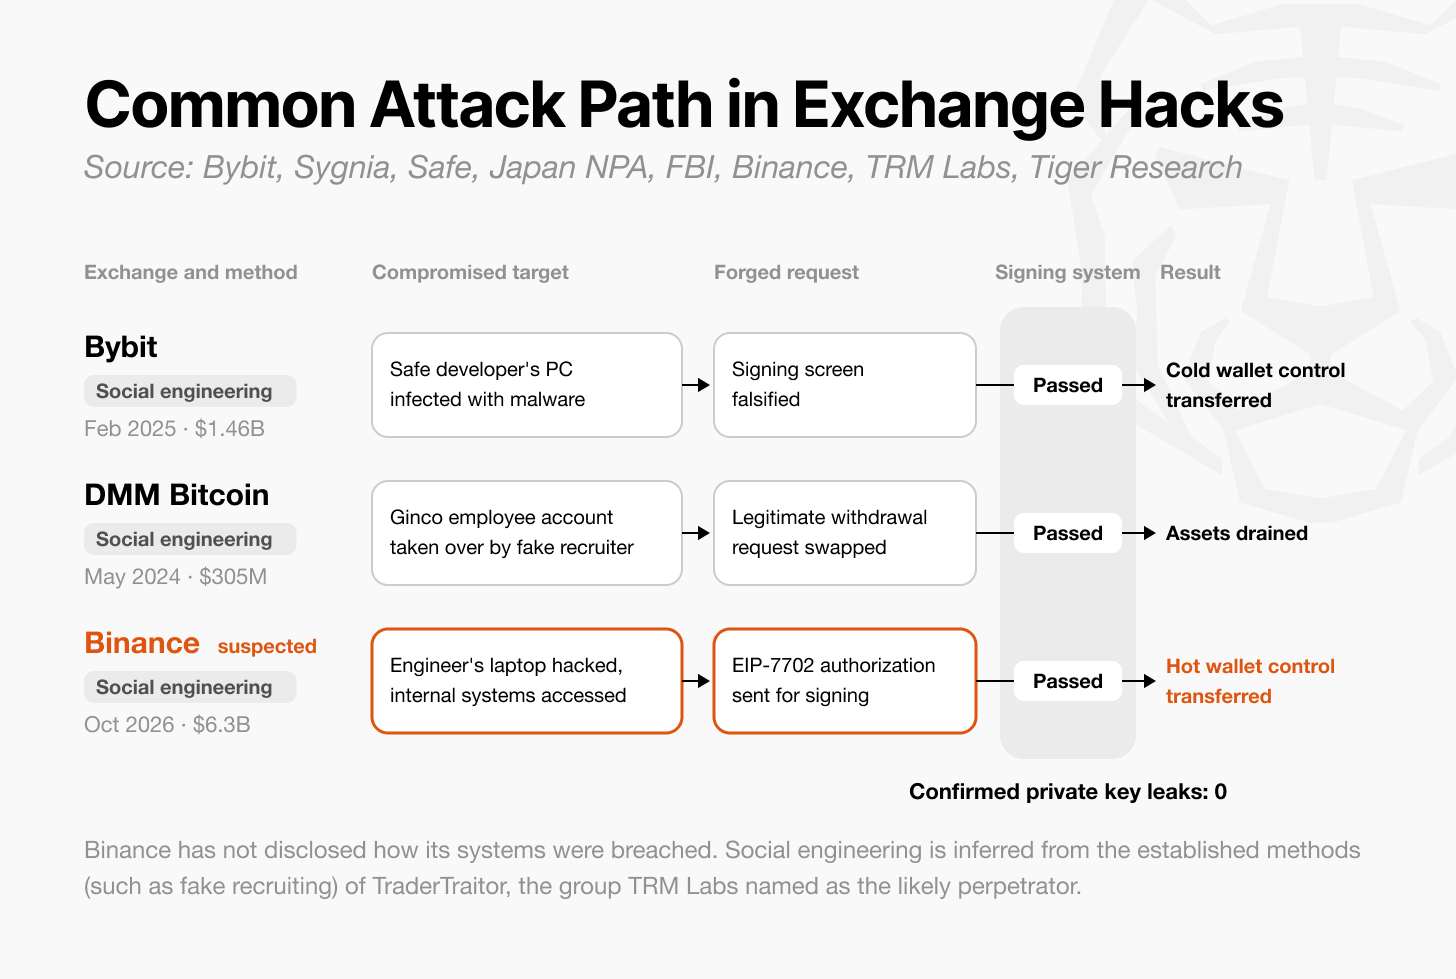
В серии недавних громких краж с крупных бирж злоумышленники не пытались напрямую украсть сами приватные ключи. Вместо этого они сфокусировались на механизме проверки подписи внутри процедуры вывода средств.
Когда централизованная биржа инициирует перевод криптоактивов на внешний ончейн-адрес, данная транзакция обязана пройти через специализированную систему, обладающую приватным ключом, для получения цифровой подписи.
Для обеспечения безопасности активов крупные биржи повсеместно используют холодные кошельки (с оффлайн-хранением приватных ключей) и мультиподписные кошельки (требующие индивидуального согласования и подтверждения несколькими авторизованными лицами).
Однако перед финальным выполнением операции подписания система обязана заранее проверить, инициирован ли запрос на вывод от лица легитимного сотрудника с соответствующими правами доступа. Именно этот этап предварительной верификации стал основной мишенью для атакующих.
Как только хакерам удается скомпрометировать рабочее устройство любого штатного сотрудника, они получают возможность использовать его как плацдарм для отправки в систему подписания явно поддельных, но визуально полностью легитимных запросов на транзакцию.
При поступлении команды с корректными учетными данными система подписания часто ошибочно интерпретирует их как законное распоряжение, автоматически генерируя цифровую подпись и ретранслируя эту незаконную операцию вывода токенов в сеть.
По данным последних реальных инцидентов информационной безопасности, подавляющее большинство атак начинается именно с физического компрометирования устройств внутренних сотрудников посредством социальной инженерии.
Атаки социальной инженерии по своей природе эксплуатируют человеческие слабости и человеческие ошибки, а не фундаментальные программные уязвимости или баги в коде. Злоумышленники обычно применяют целевой фишинг ( spear-phishing ) или маскируются под рекрутеров для внедрения вредоносного контента.
Во множестве серьезных прецедентов в прошлом злоумышленники также успешно реализовывали свои планы именно через заражение корпоративных рабочих станций.
В качестве примера можно привести дело Bybit в феврале 2025 года на сумму $1,46 млрд: хакеры отправили сотрудникам поддельные резюме, тайно внедрили в них вредоносный троян и впоследствии успешно перехватили внутренние запросы.
А в инциденте с потерями DMM Bitcoin в мае 2024 года на сумму $305 млн аналогичная хакерская группировка из Северной Кореи также действовала под видом работодателей, проводя целевое заражение конкретных инженеров для проброса во внутреннюю сеть.
В обоих этих классических случаях злоумышленники изначально обманом получали доступ во внутреннюю сеть компании, а затем использовали зараженные терминалы для генерации поддельных команд на перевыпуск средств.
Ключевое отличие кражи средств с Binance от других кейсов
Илл.: Разбор механизма авторизации EIP-7702 и процесса массовой кражи активов
Исходя из имеющихся данных, прорыв обороны Binance также начался с классической атаки социальной инженерии.
Представители Binance официально подтвердили, что ноутбук одного из внутренних инженеров подвергся взлому, и именно через эту рабочую станцию злоумышленники успешно получили доступ во внутреннюю сетевую инфраструктуру биржи.
Однако главным катализатором, который спровоцировал геометрически быстрый рост итоговых потерь, стало нововведение в экосистеме Ethereum — протокол EIP-7702.
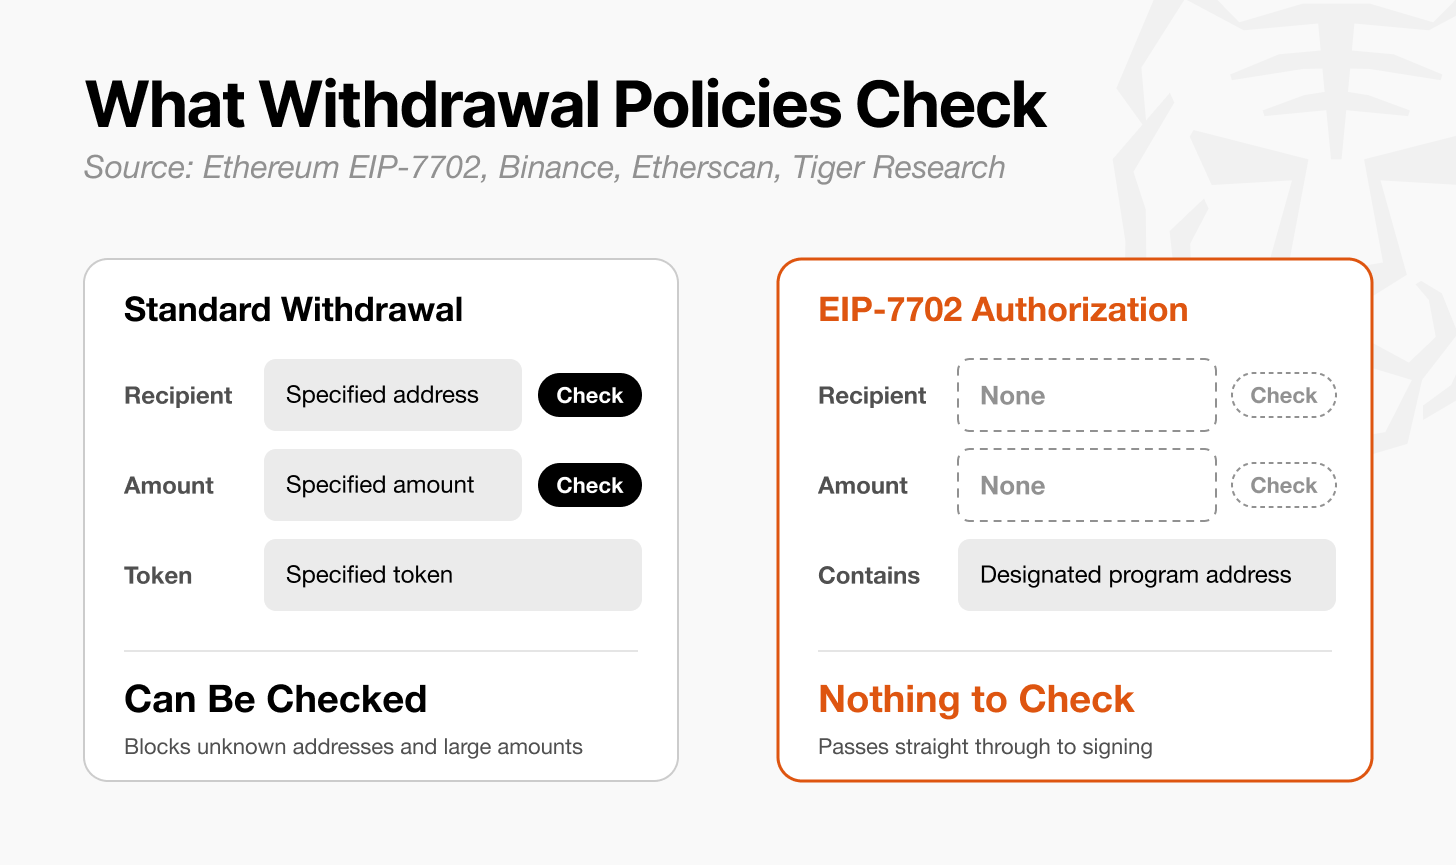
Механизм EIP-7702 позволяет обычному внешнему счету (EOA) подписать доверенность, определяя, что определенный смарт-контракт будет временно действовать от имени этого счета для выполнения заранее заданных операций.
Злоумышленники крайне изощренно использовали эту функцию. Проникнув во внутреннюю инфраструктуру Binance, хакерам удалось манипулировать рабочим терминалом сотрудника, подтолкнув целевой горячий кошелек к подписанию инструкции авторизации по стандарту EIP-7702.
Всего спустя три минуты злоумышленники активировали данный вредоносный контракт. Эта программа в считанные секунды безостановочно опустошила балансы сразу 63 различных токенов.
При традиционных методах атаки ранее хакерам требовалось отдельно конструировать и отправлять запрос на подпись для каждого конкретного токена. Следовательно, весь процесс хищения занимал достаточно продолжительное время.
Длинное временное окно обычно позволяло системам риск-менеджмента биржи сгенерировать тревогу и блокировать операцию. Например, в случае с Bybit хакеры затрачили 1 час 16 минут для завершения перевода средств.
В случае же с Binance, используя лишь одну электронную подпись авторизации по EIP-7702, злоумышленники смогли за долю секунды выполнить пакетный вывод десятков популярных активов. Лишив оборону практически любого времени для реакции.
Готовится ли Binance к краху по сценарию FTX?
Текущим главным вопросом, волнующим все стороны рынка, остается однозначный ответ на вопрос: приведет ли масштабный ущерб к полному краху Binance по аналогии с историей FTX?
Внешняя атака, принципиально отличная от схемы вывода средств FTX
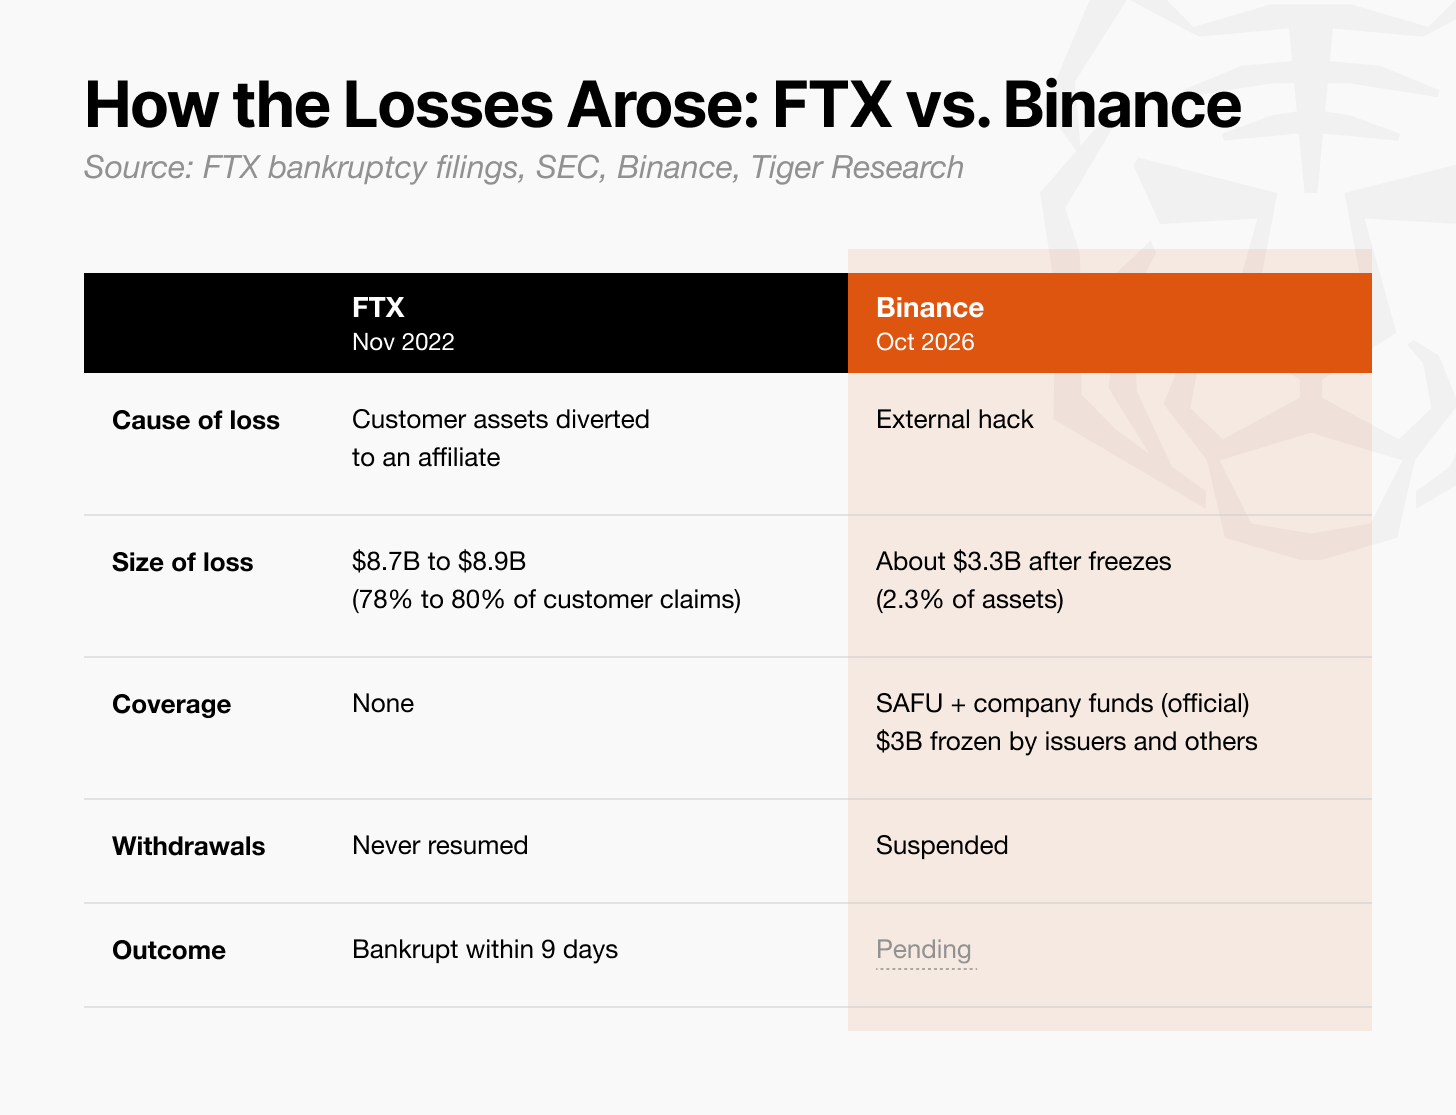
Илл.: Фундаментальное сравнение внутреннего банкротства из-за вывода средств FTX и внешней хакерской атаки на Binance
Что касается корней кризиса, то проблемы Binance и FTX имеют принципиально разную природу.
Основная причина краха FTX заключалась вовсе не в случайных внешних хакерских кражах, а в длительном нелегальном присвоении руководством клиентских активов для предоставления бесконечного кредитного плеча связанному хедж-фонду Alameda.
После обрушения Terra-Luna в мае 2022 года, вызвавшего масштабную панику на рынке, внешние кредиторы Alameda начали массово требовать возврата займов. Вслед за этим FTX перевела миллиарды долларов клиентских депозитов на закрытие образовавшихся дыр.
На фоне резкого падения стоимости активов и обнуления залоговой стоимости, FTX фактически оказалась в состоянии перманентного банковского банкротства с размером пассивов свыше $8 млрд, из-за чего мгновенно рухнула при первой же волне массового вывода средств.
Противоположная ситуация наблюдается здесь: текущий кризис Binance порожден исключительно внешним воздействием — единичной кражей активов хакерами. В структуре баланса самой платформы нет критического дефекта, связанного с преднамеренным выводом средств.
Хватит ли у Binance финансовых ресурсов для компенсации понесенных потерь?
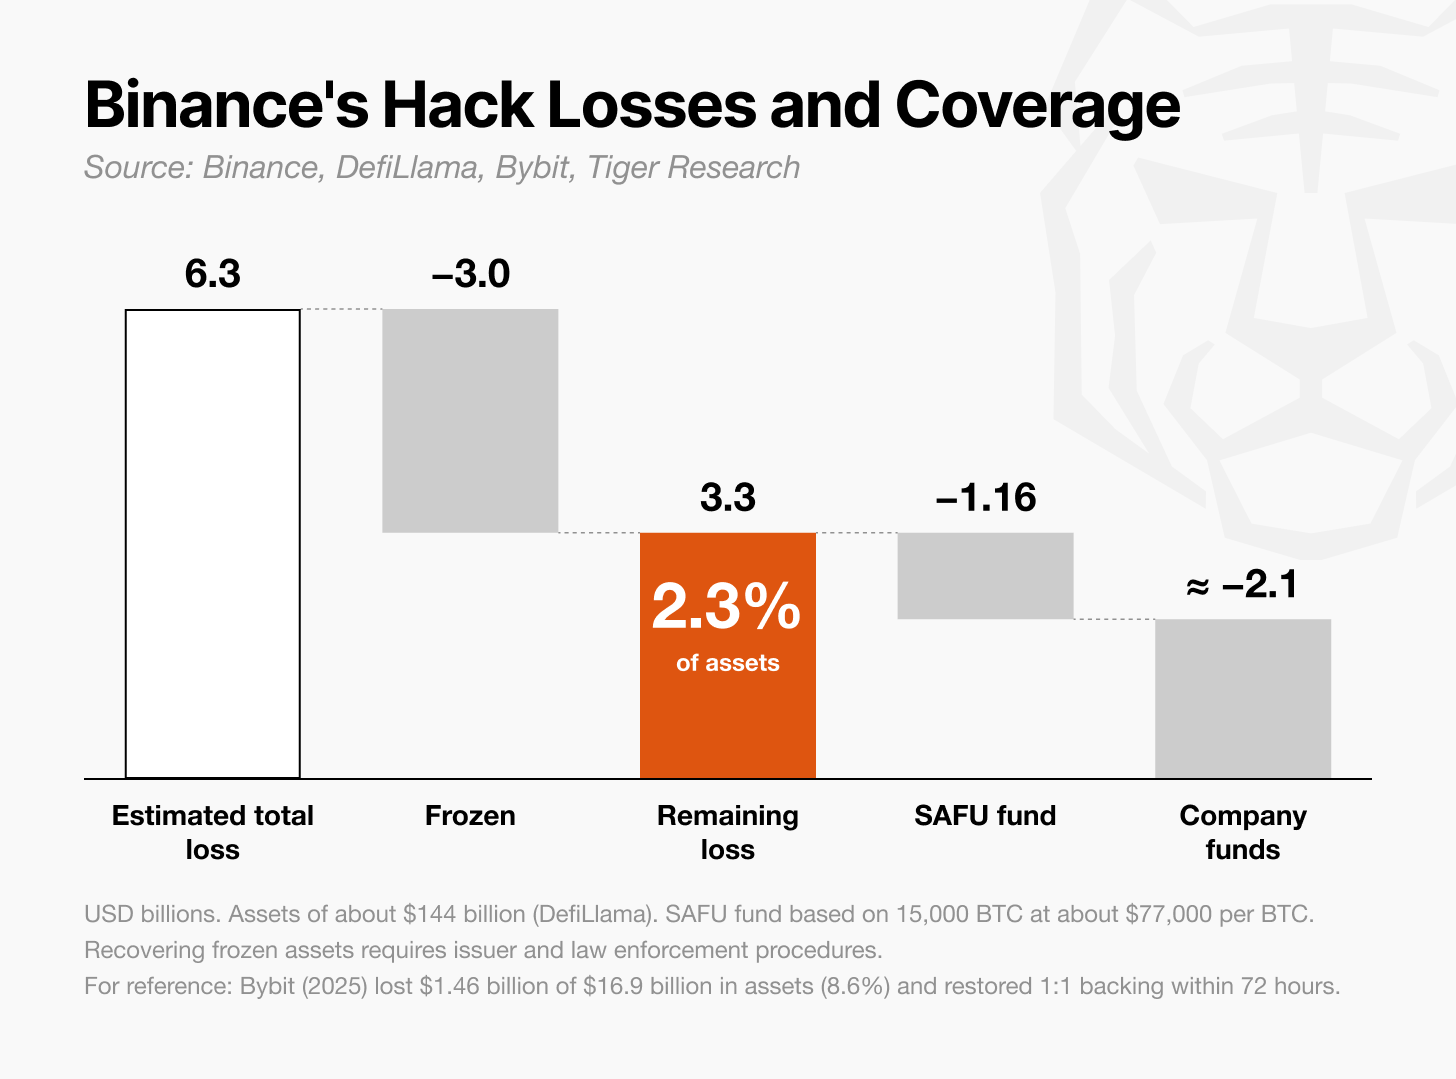
Илл.: Соотношение общего объема резервов Binance и доли $6,3 млрд утраченных из-за кражи
Официальная оценка общих потерь Binance составляет $6,3 млрд. Данный объем занимает примерно 4,4% от объявленного платформой общего размера активов, оцениваемого примерно в $144 млрд.
Если рассматривать только пропорциональный показатель, снижение капитала на 4,4% кажется вполне управляемым на бумаге. Однако на уровне реального управления денежными потоками картина значительно усложняется.
Несмотря на то, что $3 млрд похищенных средств были экстренно заморожены эмитентами в блокчейне, эта колоссальная сумма абсолютно не может быть превращена в реальные денежные средства, доступные для использования Binance, до завершения многоступенчатых процедур судебного возврата.
Следовательно, на текущей стадии Binance придется полагаться исключительно на собственные ликвидные резервы для первоочередного полного закрытия этого гигантского позиционного риска в размере $6,3 млрд.
Это ставит перед площадкой еще одно более сложное испытание: пиковую нагрузку на вывод средств после перезапуска каналов пополнения и выдачи.
Компенсация убытков в учетных книгах — это один аспект, но в условиях крайнего рыночного страха способность выдержать массированный одновременный вывод средств напуганными пользователями представляет собой отдельный и жизненно важный тест на прочность.
До официального возобновления сервисов вывода руководства Binance должно ясно и прозрачно продемонстрировать всему рынку план обеспечения финансовой стабильности платформы на случай массового бегства ликвидности.
Наиболее острый вопрос заключается в следующем: пока замороженные $3 млрд не будут фактически возвращены, каким именно путем Binance планирует обеспечивать достаточный пул авансовых средств для покрытия рисков снятия депозитов?
Риски панической распродажи и каскадных эффектов
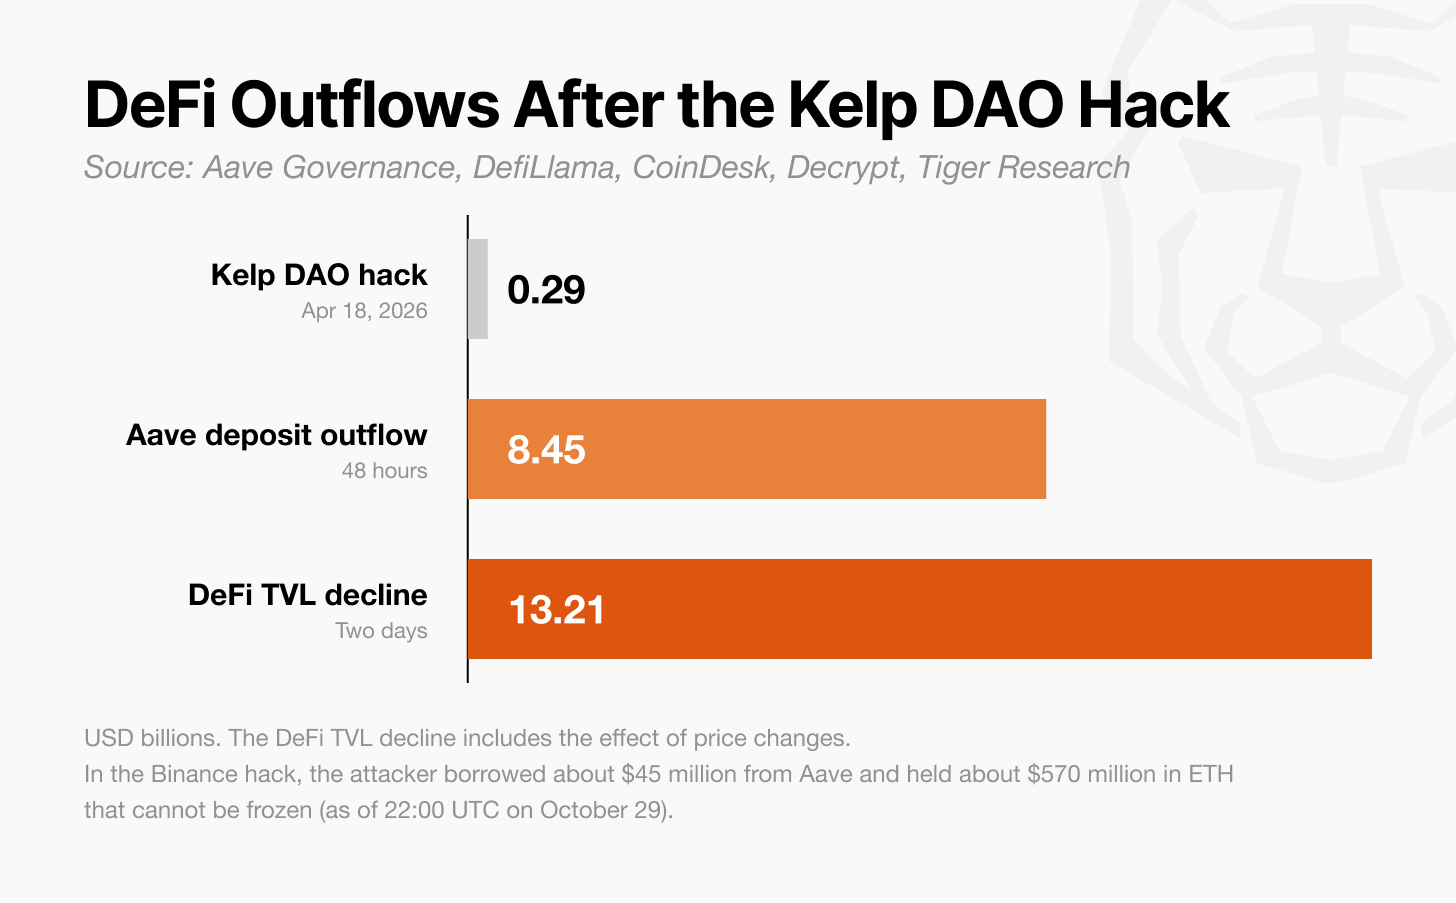
Илл.: Анализ потенциального давления на вывод средств и сценариев оттока ликвидности после возобновления операций
Binance уже официально пообещала брать на себя все расходы из собственного кармана. Данное заявление в значительной степени помогло стабилизировать рыночные настроения на начальном этапе инцидента.
Однако, если проанализировать историю развития криптоиндустрии,一旦 паника распространится и трансформируется в самоисполняющийся коллективный иррациональный банковский бег, даже площадки с изначально доказанной платежеспособностью могут очень быстро оказаться в ловушке абсолютного исчерпания ликвидности.
Способна ли площадка безопасно преодолеть этот беспрецедентный кризис, в конечном итоге целиком зависит от того, сможет ли Binance без малейших колебаний удовлетворять каждый запрос на вывод средств в тот самый момент, когда каналы пополнения и выдачи заработают в штатном режиме.
Это не только самое суровое испытание для Binance с момента ее основания, но и окончательный тест-кейс, который покажет, способна ли централизованная биржа после сильного удара со стороны хакеров уверенно просквозить шторм, опираясь на мощные резервные запасы.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @tiger_research