NEAR Intents подвергся атаке: на прошлой неделе перехвачено 50 млн долларов хакерских средств, на этой — 3,8 млн украдено.
Автор: Сяо Бин
1 октября межсетевой протокол обмена NEAR Intents опубликовал отчет о безопасности, подтвердив факт взлома. Первоначальное расследование показало, что уязвимость возникла из-за дефекта во взаимодействии инфраструктуры Omni для пополнения и вывода средств со смарт-контрактами. Команда сообщила о завершении исправления контрактов; ожидается восстановление основных услуг в течение одного часа, тогда как услуги по пополнению и выводу средств на блокчейнах BSC, Polygon, TON и других будут дополнительно приостановлены примерно на 12 часов.
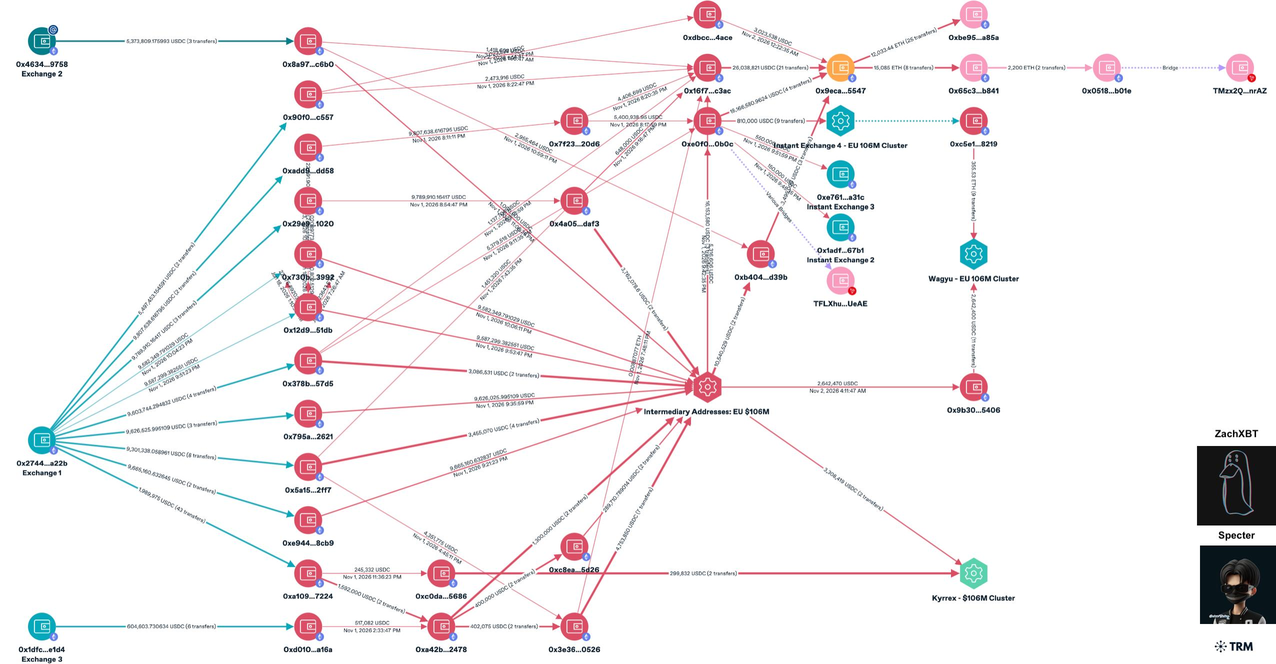
Затем он-чейн-детектив ZachXBT раскрыл более конкретные детали: из горячего кошелька NEAR Intents в сети BSC было зафиксировано несколько аномальных оттоков средств; украденные средства были переведены на биржу KuCoin, а затем перемещены через мосты в сеть Bitcoin. Сумма ущерба превысила 3,8 миллиона долларов США.
NEAR Intents обязались полностью возместить ущерб пострадавшим активам, заявление уже подано в правоохранительные органы, отслеживание транзакций в блокчейне продолжается.
"Защитник безопасности" неделю назад и жертва — спустя неделю
Самое тревожное в этом инциденте кроется во временной шкале, стоящей за потерей в 3,8 миллиона долларов.
Всего менее чем за неделю до этого NEAR Intents выступил в роли защитника безопасности в другом, еще более масштабном инциденте.
24 сентября криптобиржа Bitget столкнулась с уязвимостью безопасности на сумму 387,5 миллиона долларов США. Атакующие получили внутренние учетные данные через уязвимость нулевого дня (zero-day) стороннего продукта безопасности, обойдя системы риск-менеджмента и инициировав несанкционированные выводы средств.
После инцидента с Bitget огромные объемы украденных средств пытались отмести через межсетевую инфраструктуру. Система безопасности SHIELD от NEAR Intents выявила и предотвратила попытки подозрительных переводов на сумму более 50 миллионов долларов США, заблокировав около 503 тысяч долларов США находящихся в пути средств. Генеральный директор NEAR Intents Алекс Шевченко публично заявил о готовности отказаться от вознаграждения в размере 10%, предложенного Bitget (5% за блокировку + 5% за возврат), чтобы позволить большему количеству средств вернуться бирже.
Тогда же Шевченко произнес фразу, которая стала широко известной: «Криптоиндустрия не может одновременно требовать признания цифровых прав собственности и строить инфраструктуру, оптимизированную для отмывания краденых средств».
Теперь же сам протокол, озвучивший эти слова, подвергся взлому.
Маршрут атаки: уязвимости взаимодействия контрактов с инфраструктурой Omni
Согласно официальному сообщению NEAR Intents, уязвимость была обнаружена на этапе взаимодействия инфраструктуры Omni для пополнения и вывода средств со смарт-контрактами. Конкретно, речь идет о проблеме уровня инфраструктуры при обработке пополнений и изъятий мультичейн-активов; злоумышленники использовали дефект во взаимодействии контрактов для вывода средств из горячего кошелька BSC.
Анализируемые ZachXBT потоки средств демонстрируют типичный маршрут отмывания: украденные активы покинули горячий кошелек BSC, поступили в KuCoin, а затем были перемещены через мосты из KuCoin в сеть Bitcoin.
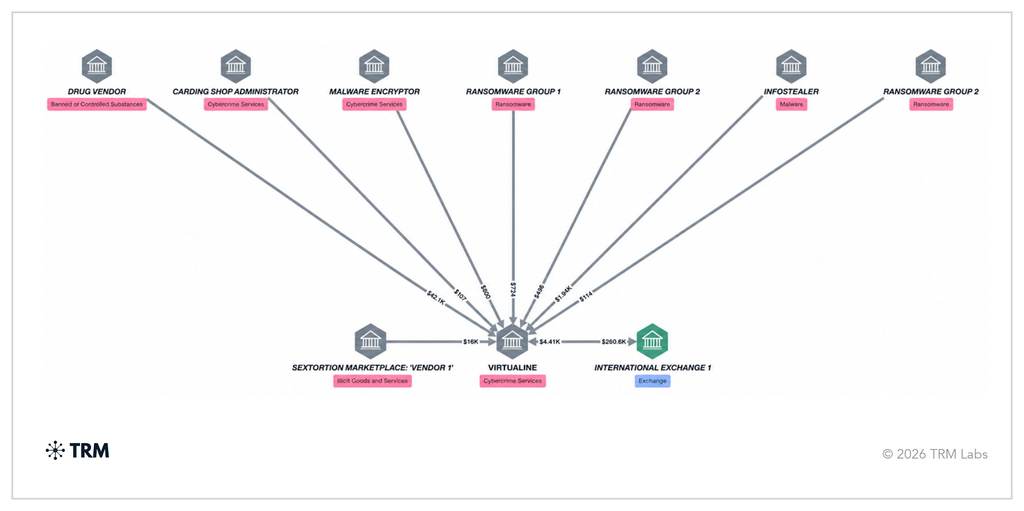
Этот маршрут заслуживает особого внимания, поскольку аналогичная схема отмывания ранее использовалась в нескольких атаках, которые приписывают хакерской группе Lazarus Group из КНДР. В деле Bitget генеральный директор Грейси Чен подтвердила, что анализ IP-адресов и он-чейн данных указывает на то, что атаку совершили лица северокорейского происхождения; компании Elliptic и TRM Labs обнаружили адреса кошельков, совпадающие с предыдущими операциями северокорейских хакеров. Scorechain также атрибутировала соответствующие кошельки группе Lazarus Group.
Необходимо четко понимать, что на данный момент ни одна структура кибербезопасности или аналитическая компания он-чейн данных не заявляла публично об атрибуции этой атаки NEAR Intents к хакерам КНДР. Однако направление средств в KuCoin с последующим переводом в сеть Bitcoin, а также тот факт, что атака произошла вскоре после того, как NEAR Intents публично перехватил украденные с Bitget средства, создают достаточно оснований для внешних спекуляций.
В аналитической заметке от 30 сентября Blocksec предложила важную концептуальную рамку: перекрытия адресов он-чейн кошельков иногда указывают на совместных провайдеров услуг для отмывания средств, а не на одну и ту же группу злоумышленников.
Что такое NEAR Intents и почему он стал целью?
NEAR Intents — это межсетевой протокол намерений (intents), построенный на базе NEAR Protocol. Если говорить просто, пользователю необходимо лишь обозначить желаемый результат (например, «обменять USDC на ZEC»), а протокол с помощью специализированных маршрутизаторов выполнит сделку в фоновом режиме через несколько блокчейнов.
Такая архитектура, ориентированная на намерения (intent-based), стремительно развивалась в течение последнего года.
Накопленный объем операций NEAR Intents превысил 2 миллиарда долларов США, за последние 30 дней было обработано около 800 миллионов долларов США межсетевых транзакций с участием основных сетей Ethereum, Solana и Zcash. Он также интегрирован с кошельком Zashi от Electric Coin Company, обеспечивая прямой обмен BTC, SOL и USDC в приватную монету ZEC; через этот канал проходит объем сделок на сумму от 600 до 700 миллионов долларов США.
Именно из-за обработки больших объемов межсетевых потоков капитала его инфраструктура для пополнения и вывода средств, а также горячие кошельки стали целями с высокой стоимостью. Межсетевые мосты и протоколы обмена долгое время оставались зонами наибольшего риска для инцидентов безопасности в криптоиндустрии. От взломов Wormhole (320 млн $) и Ronin Bridge (620 млн $) в 2022 году до WazirX (230 млн $) в 2024 году атакующие неоднократно доказали: безопасность инфраструктуры, соединяющей несколько сетей, зависит от самого слабого звена.
Эхо дела Bitget продолжает распространяться
Инцидент с безопасностью самого NEAR Intents произошел на фоне продолжающегося нарастания последствий дела Bitget.
1 октября компания по отслеживанию блокчейн-транзакций MistTrack сообщила, что адреса, связанные с злоумышленниками Bitget, продолжают конвертировать стейблкоин DAI и мостить его в сеть Tron. Атакующие одновременно использовали Wasabi CoinJoin (инструмент для обеспечения приватности транзакций Bitcoin) для маскировки происхождения средств. Прошла неделя, однако из 387,5 миллиона долларов США заблокировано было только около 503 тысяч долларов США, темпы возврата составили всего 0,13%.
В инциденте с Bitget NEAR Intents выступил в роли защитника, тогда как THORChain отклонил запрос генерального директора Bitget на блокировку, аргументировав это тем, что его протокол «дизайнерски не подвержен цензуре». Дебаты о том, должны ли децентрализованные протоколы замораживать подозрительные средства, до сих пор не имеют однозначного вывода.
Теперь же NEAR Intents сам оказался на стороне пострадавших, и его прежняя позиция относительно «признания цифровых прав собственности» и «отказа становиться инфраструктурой для отмывания средств» неминуемо будет оцениваться под другим углом: протокол, призывающий индустрию нести ответственность за безопасность, обладает собственной уязвимостью в инфраструктуре, которую можно эксплуатировать.
Картина безопасности в криптоиндустрии в 2026 году
Если рассматривать этот инцидент в контексте более широкой картины 2026 года, положение дел вызывает серьезные опасения.
Bybit был обокрад на 1,5 миллиарда долларов США в феврале 2025 года, ФБР квалифицировало это как работу северокорейской группы TraderTraitor (она же Lazarus Group). Bitget потерял 387,5 миллиона долларов США в сентябре 2026 года, он-чейн анализ указывает на тех же государственных акторов. NEAR Intents пострадал на сумму 3,8 миллиона долларов США в октябре, атрибуция атаки пока остается неясной.
С 2021 года группа Lazarus Group, по оценкам, суммарно похитила из криптоиндустрии более 5 миллиардов долларов США. Согласно расследованиям ООН, эти средства используются для финансирования программ вооружений КНДР.
Сооснователь NEAR ранее публично заявлял, что атаки с использованием ИИ делают традиционный аудит кода все более сложным для противостояния, и отрасли блокчейна следует перейти к формальной верификации. Это суждение звучит особенно весомо после того, как протокол в рамках собственной экосистемы NEAR оказался взломанным.
3,8 миллиона долларов США не являются крупным числом в истории инцидентов безопасности в криптопространстве. Но когда эти деньги изымаются из рук протокола, который лишь недавно завоевал уважение индустрии благодаря своей способности защищать средства, послание выходит далеко за рамки самой суммы: в этой индустрии никто не может почувствовать себя по-настоящему защищенным в момент, когда объявляет о собственной безопасности.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 深潮TechFlow