От одного PDF-файла до 6,3 млрд долларов: как северокорейские хакеры захватили мир криптовалют?
Автор: Сяобин, TechFlow
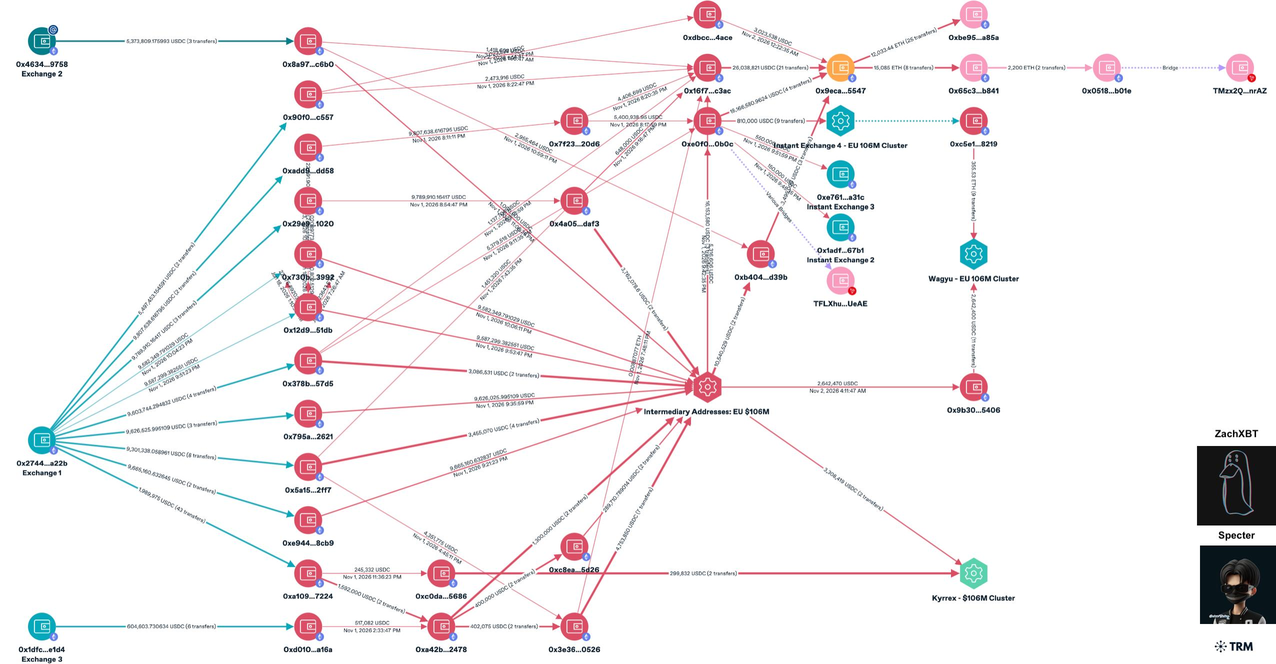
В ночь с 30 на 31 октября 2026 года горячие кошельки по 9 цепочкам Binance были взломаны одновременно; в блокчейне было выведено более 6,26 млрд долларов.
31 октября стало известно, что Федеральное бюро расследований (FBI) США заявило о причастности хакерской организации КНДР к краже средств на Binance. Дональд Трамп заявил, что если это будет подтверждено как действия КНДР, то США проведут дипломатические переговоры с Северной Кореей.
Одна страна обращается со всей криптоиндустрией как с банкоматом.
По подсчетам TechFlow, в период с 2017 по 2026 год хакеры, связанные с Lazarus и КНДР, причастны к 37 инцидентам кражи криптоактивов на общую сумму около 11,817 млрд долларов.
Начав с атаки на южнокорейскую биржу Bithumb в 2017 году и кражи 7 млн долларов, и закончив тем, что Binance за одну ночь потеряла миллиарды, как КНДР, считавшаяся изолированной в сфере кибербезопасности, менее чем за десять лет превратилась из периферийного игрока на поле кибервойны в главного хищника криптомира?

Один файл PDF — 600 миллионов долларов
В начале 2022 года старший инженер компании Sky Mavis, материнской структуры криптоигры Axie Infinity, получил сообщение в LinkedIn от человека, представившегося рекрутером одной из компаний, который предложил весьма привлекательный пакет компенсации.
Инженер прошел несколько раундов собеседований, всё выглядело абсолютно легитимно. В конечном итоге он получил предложение о работе в формате PDF. В момент открытия файла шпионское ПО незаметно проникло во внутреннюю инфраструктуру Sky Mavis.
Ronin Bridge для Axie Infinity использует механизм консенсуса Proof-of-Authority с 9 узлами валидаторов, для одобрения вывода средств требуется подпись 5 из них. Атакующие, проникнув через зараженный компьютер инженера в IT-инфраструктуру Sky Mavis, получили ключи 4 валидаторов. Пятая подпись стала результатом забытой уязвимости: в ноябре 2021 года Sky Mavis просила Axie DAO помогать с подписью транзакций в периоды пиковых нагрузок. Это временное разрешение было отозвано в декабре, но доступ к нему так и не был аннулирован.
В марте 2022 года с Ronin Bridge исчезло 620 млн долларов. Через месяц FBI атрибутировала атаку северокорейской группировке Lazarus Group.
Поддельное оффер-письмо, забытое разрешение, украденные 600 миллионов долларов.
Сценарий Ronin повторялся снова и снова, но методы атакующих эволюционировали.
В июне 2022 года была захвачена Harmony Horizon Bridge, с которой было выведено 100 млн долларов. Атакующие маскировались под блокчейн-разработчиков и получали системные права, притворяясь внутренними сотрудниками. В 2023 году один за другим пали Atomic Wallet, Alphapo, CoinsPaid и Stake.com, совокупные потери превысили 238 млн долларов. К июлю 2024 года индийская биржа WazirX была взломана на сумму 235 млн долларов.
Каждая атака применяла уникальные методы, но лежащая в основе логика оставалась поразительно одинаковой: найти одного человека, обмануть его и использовать этого человека как ключ к двери.
В феврале 2025 года они вынесли эту методологию на новый уровень.
С холодных кошельков Bybit было выведено 1,5 млрд долларов. Анализ исследователя безопасности Paradigm samczsun показал, что атакующие не атаковали Bybit напрямую, а проникли в инфраструктуру поставщика мультиподписных кошельков Safe{Wallet}, внедрив туда вредоносный код, который точно нацеливался на процесс подписания операций холодными кошельками Bybit. Это означает, что даже если внутренняя система безопасности Bybit безупречна, взломанные инструменты и сервисы верхней цепочки делают все защиты бессмысленными.
Спустя восемь месяцев следующей жертвой стал Binance.
Публикуемый впоследствии отчет Binance указывал, что ноутбук инженера по эксплуатации был взломан, что позволило злоумышленникам проникнуть во внутреннюю систему и с помощью EIP-7702 заставить горячий кошелек подписать доверенность. Шэнь Юй в своем ончейн-реконструировании разобрал логику атакующего контракта: «Программа атакующих признает только одного хозяина и делает только одно дело: переводит деньги».
От Ronin к Bybit и далее к Binance масштаб атак вырос с 600 млн до 1,5 млрд и затем до 6,2 млрд долларов. Каждая атака стала триумфом социальной инженерии, и каждая начиналась с одного человека.
Ваш коллега может быть северокорейцем
Если внешние атаки Lazarus можно назвать «врыванием в дом», то проникновение корейских ИТ-работников — это уже «получение полного доступа изнутри».
В октябре 2024 года CoinDesk опубликовало шокирующее отрасли расследование. Журналисты, отслеживая записи блокчейн-платежей и внутренние наводки, выяснили, что более 24 криптокомпаний невольно наняли ИТ-рабочих из КНДР, причем как минимум 12 компаний подтвердили наличие подозреваемых граждан Северной Кореи в списках персонала. Под прицелом оказались проекты Cosmos Hub, Injective, ZeroLend, Fantom, Sushi, Yearn Finance и Truflation.
Исследователь безопасности MetaMask Тейлор Монахан сообщил, что как минимум 40 протоколов DeFi в ходе своего развития нанимали ИТ-специалистов из КНДР, причем этот процесс растянулся на семь лет.
Эти люди успешно проходили фильтры благодаря поддельным паспортам, визам и тщательно составленным резюме, подавая заявки в Telegram, Discord и Indeed. Они целенаправленно выбирали стартапы со слабыми процессами найма, выплачивающие зарплату в криптовалюте, и во время удаленной работы почти никогда не включали камеру. По оценкам ООН, ИТ-специалисты из КНДР ежегодно приносят режиму доход до 600 млн долларов, из которых сами работники оставляют себе лишь 10–30%.
Инцидент с проектом Munchables в марте 2024 года предоставляет классический пример.
Разрабатывая NFT-игру на базе сети Blast, компания наняла разработчика под псевдонимом «Werewolves0943». Ончейн-детектив ZachXBT установил, что этим человеком оказался северокорейский шпион, который использовал права разработки для вывода из проекта 17 400 монет ETH на сумму около 62 млн долларов.
Поворотным моментом стало то, что под давлением создателя Blast Пакамана и сообщества данный разработчик в течение 8 часов передал все приватные ключи и вернул украденные средства в полном объеме. Никто не знает причин возврата. Одна из гипотез гласит, что после раскрытия личности дальнейшее хранение награбленного грозило бы лишь еще большими проблемами.
Но у Sushi дела обстояли куда хуже.
В сентябре 2021 года платформа Sushi/MISO подверглась краже примерно на 3 млн долларов. Последующее расследование показало, что два бывших подрядчика под псевдонимами «Anthony Keller» и «Sava Grujic» сохранили доступ к репозиторию кода даже после увольнения. Позднее Sushi наняла еще одного подозреваемого сотрудника из КНДР по имени «Gary Lee». В 2023 году основатель Truflation Стефан Раств обнаружил, что пять человек в его команде подозреваются в работе на КНДР, что составляет более трети всех сотрудников. Вскоре компания столкнулась с утечкой приватных ключей на сумму около 5 млн долларов.
По данным CrowdStrike, ИТ-специалисты из КНДР за 12 месяцев успели проникнуть в более чем 320 компаний, что представляет собой рост примерно на 220% год к году.
Они используют фиктивные личности, нанимают людей непосредственно в США для организации рабочих мест с множеством компьютеров и централизованным удаленным доступом для имитации географического положения, а также применяют генеративный ИИ для прохождения видеоинтервью.
Компания по кибербезопасности KnowBe4 сама обнаружила, что стала жертвой: «сотрудник», прошедший стандартный процесс найма, сразу же начал развертывать вредоносное ПО после выхода на работу.
Ни одного отрицательного слова о Ким Чен Ыне
Кем на самом деле являются северокорейские хакеры?
В августе 2026 года корейско-американский журналист, при поддержке исследовательницы безопасности MetaMask Тейлор Монахан, Ника Бакса из SEAL Alliance и специалистов Ump Labs, выдавал себя за рекрутера «Софи Ван» и провел видеособеседование с подозреваемым северокорейским хакером государственного уровня.
Соискатель представился как «Джастин Лим», заявив о проживании в Лонг-Бич, штат Калифорния, однако его акцент определили как корейский. Ончейн-улики и данные идентификации свидетельствуют, что его реальная база, скорее всего, находится во Владивостоке, Россия. Ранее, в 2022 году, он совершил кражу примерно на 2,7 млн долларов из проекта MetaPlay.

На собеседовании он продемонстрировал достойные технические навыки: рассказал, как форкнул сеть Velas и адаптировал для нее The Graph, а при столкновении с неизвестными ему протоколами OpenSea Seaport и Uniswap v4, открыл документацию прямо во время беседы и провел анализ.
Когда интервьюер упомянул кражу КНДР 1,5 млрд долларов с Bybit, на лице соискателя появилась единственная улыбка за всю встречу.
Финальный вопрос положил конец всему. Интервьюер попросил его высказать негативное мнение о Ким Чен Ыне. После паузы он покинул Zoom. Затем, сославшись на «нестабильное соединение», он попросил продолжить общение в Discord или Telegram. На повторные вопросы он ответил лишь одной фразой: «Я мало знаю об этом человеке».
В КНДР открытая критика высшего руководства грозит отправкой трех поколений семьи в лагеря для политических заключенных. Впоследствии этот тест был широко рекомендован киберсообществом как фильтр при найме: если попросить кандидата высказать критику в адрес Ким Чен Ына, практически все северокорейские разработчики будут уклоняться от ответа.
«Тайная война»
Кибербоевые возможности КНДР формировались не за один день.
Согласно информации бывшего беженца из КНДР Чан Се Ёля, переданной Business Insider, проект кибервойны Северной Кореи берёт начало в 1980-х годах под внутренним кодовым названием «Тайная война». Режим Кимов осознал еще давно, что при значительном отставании в обычных вооружениях по сравнению с американо-южнокорейскими войсками кибероперации представляют собой самое дешевое и эффективное асимметричное оружие.
Подготовка одного северокорейского хакера занимает около девяти лет. Учебным заведением выступает Университет металлургии и технологии имени Чимчхе (ранее — Университет автоматизации), куда каждый год принимают 100 человек из примерно 5000 претендентов. Первичный критерий отбора — политическое происхождение: система «сонбун» делит граждан на три основных класса и 56 субкатегорий, фиксируемых в личных документах. Студенты ежедневно посещают шесть девяностиминутных занятий, изучают языки программирования и операционные системы, глубоко анализируют архитектуру Windows и самостоятельно пишут вредоносное ПО без использования готовых решений.
По окончании учебы хакеров распределяют в целевые группы для атак на конкретные страны. Около двух лет они скрываются за рубежом под видом легальных работников компаний, осваивая местные языки и культуру. Оплата труда исключительно высокая: до 2000 долларов в месяц, что вдвое превышает жалование северокорейских послов. В качестве дополнительных бонусов предусмотрены квартиры площадью свыше 185 кв. м в Пхеньяне и право переезда всей семьи в столицу.
«Стоимость обучения хакеров крайне низка, — говорит Чан Се Ёль. — Именно поэтому бедная страна может вкладывать в эту сферу колоссальные средства».
По его мнению, киберугрозы гораздо прямее и опаснее ядерных: «это война, в которой не нужно стрелять».
Империя призраков
Минфин США в 2019 году ввел санкции против трех сущностей: Lazarus Group, BlueNoroff и Andariel, отметив, что все они контролируются Генеральным управлением разведки КНДР (RGB). Однако название «Lazarus» на самом деле является лишь общим именем, данным извне для огромной государственной системы кибератак.
Исследователь безопасности Paradigm samczsun в своем анализе после инцидента с Bybit структурировал эту запутанную организационную сеть:
TraderTraitor: Охотники на крупные суммы. Специализируются на биржах, операторах хранения и системах кошельков, преуспевает в целевых фишинговых рассылках и фейковых рабочих предложениях. Взломы Ronin, WazirX и Bybit относятся к их рук. Обычно они не используют уязвимости нулевого дня, а выламывают доступ через манипуляцию людьми.
AppleJeus (Citrine Sleet): Ассасины цепочки поставок. Разрабатывают программное обеспечение Trojanized для криптопространства, а их главным достижением считается проникновение в Radiant Capital в 2024 году. Также они развертывают rootkit FudModule, эксплуатируя уязвимость нулевого дня Chromium CVE-2024-7971.
BlueNoroff (Sapphire Sleet): Финансовые охотники. На раннем этапе атаковали банки и систему SWIFT. В 2016 году они едва не вывели 1 млрд долларов из центрального банка Бангладеш (фактически похитили 81 млн долларов). Сейчас полностью переключились на криптоиндустрию и венчурный бизнес.
Famous Chollima: Шпионы. Внедряются в технологические и криптокомпании под ложными личностями, формируя потенциал внутренних проникновений. Примерно 320 компаний, отслеженных CrowdStrike, стали жертвами именно этой группы.
DangerousPassword: Массовые атаки низкой стоимости. Фишинговые письма и фейковые приложения для видеозвонков. Методы просты, но компенсируются массовостью.
Между этими подразделениями наблюдается огромное пересечение кадров, инструментов и инфраструктуры, а разные агентства кибербезопасности присваивают им различные наименования: Diamond Sleet, UNC4899, Contagious Interview, Wagemole.
Один и тот же противник, десяток имен, разные маски.
Асимметричная война
После инцидента с Binance Илон Маск написал в платформе X: "Everyday is Zeroday".
Это не просто риторика. Согласно специализированному отчету отдела Threat Intelligence компании Microsoft, среди восьми активных северокорейских хакерских группировок уже три завершили глубокую интеграцию инструментов ИИ в свои повседневные процессы атак, достигнув высшей ступени в модели зрелости применения искусственного интеллекта для киберугроз, предложенной Microsoft.
Участие ИИ перестало быть просто периферийными экспериментами и теперь полностью охватывает весь цикл: от начальной разведки и фишинга в рамках социальной инженерии и маскировки личностей до написания вредоносного ПО и загрязнения цепочек поставок программного обеспечения. Другими словами, те фишинговые письма, поддельные резюме и вредоносные коды, которые раньше требовали недель подготовки, теперь можно генерировать пакетами и автоматически обновлять.
Атакующему достаточно найти лишь одну брешь, тогда как защитнику необходимо отбиться от всех угроз. Это асимметричная война.
От 7 млн долларов взлома Bithumb до 620 млн Ronin, от 1,5 млрд Bybit до 6,2 млрд Binance, масштабы атак растут экспоненциально. На другом конце этой кривой находится государство с ВВП на душу населения менее 2000 долларов, группа молодежи, с восемнадцатилетнего возраста проходящая девятилетнюю подготовку, и государственная машина, обслуживающая «тайную войну» на протяжении сорока лет.
Криптоиндустрия обязана принять факт: против нее стоит вся кибервоенная мощь ядерной державы, и этот противник становится всё сильнее.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 深潮TechFlow