Исследование TRM: как северокорейские хакеры за одну ночь похитили 6,36 млрд долларов у Binance и почему около 2,4 млрд долларов так и не удалось заморозить
Автор: TRM Team
Перевод: TechFlow
Вводная заметка TechFlow: Это первое полное расследование инцидента кражи с Binance от компании по блокчейн-аналитике TRM Labs: высокодоверительная атрибуция северокорейской хакерской группировке TraderTraitor, а также указание на то, что транзакции с «действующими подписями» были выполнены одновременно на десяти блокчейнах за полчаса; проблема, вероятнее всего, кроется в самой инфраструктуре подписания горячих кошельков Binance, а не сводится лишь к акту фишинга. Для инвесторов главный вопрос заключается не в уже замороженных стейблкоинах на сумму около $2,7 млрд, а в судьбе примерно 420 000 ETH и 18 270 BTC в руках злоумышленника — именно эти активы, которые впоследствии будут выведены через междусетевые мосты, обменные сервисы и каналы OTC, станут потенциальным источником давления на продажи ETH/BTC.
Ключевые моменты
29 октября 2026 года злоумышленник вывел из кошельков Binance на десяти блокчейнах криптовалюту на общую сумму около $6,36 млрд, большая часть которых была переведена в течение примерно 20 минут, начавшихся в 20:05 UTC. Это сделало кражу крупнейшей в истории криптоиндустрии зафиксированной на сегодняшний день — примерно в четыре раза больше, чем хищение $1,5 млрд с Bybit в феврале 2025 года. Binance подтвердил инцидент безопасности и временно приостановил выводы средств по нескольким сетям.
Опираясь на надежные ончейн и офчейн разведданные, TRM атрибутирует данную атаку элитному киберподразделению Северной Кореи TraderTraitor. Мы относимся к этому заключению с высокой степенью уверенности. TRM отслеживает эти средства и направляет предупреждения партнерам через сеть Beacon Network.
В сети Ethereum злоумышленник использовал делегирование EIP-7702, превратив один из горячих кошельков Binance в контролируемый им sweeper-контракт и заранее подготовив 50 предраспечатанных авторизаций. В том же временном окне кошельки Binance на других девяти сетях также перевели средства злоумышленнику через стандартные транзакции с подписью. По оценке TRM, это указывает на взлом инфраструктуры подписания горячих кошельков Binance.
Эмитенты стейблкоинов Tether, Circle, Ripple и World Liberty Financial заморозили активы на сумму около $2,67 млрд, Совет по безопасности Arbitrum заморозил на своем блокчейне 8 426 ETH и 74,6 млн ARB на общую сумму около $2,7 млрд. Злоумышленник вел гонку с мерами по заморозке: продавал USDT маркетмейкерам и занимал под залог ETH в Aave через USDT. На данный момент он владеет более чем 420 000 ETH и 18 270 BTC, чья стоимость составляет около $2,4 млрд, находящимися вне зоны доступа любых эмитентов.
Хронология событий
Вечером 29 октября кошельки Binance, крупнейшей в мире криптобиржи, начали выводить десятки миллиардов долларов цифровых активов. Всего за несколько минут баланс кошельков Binance на XRP Ledger, Ethereum, Bitcoin, Tron, Solana и четырех других сетях был переведен на адреса, контролируемые одним и тем же злоумышленником. Вторая волна выводов вокруг 23:05 UTC затронула кошельки Binance на Avalanche и Polygon.

Согласно сообщению Binance, компания проводит расследование возможной проблемы с безопасностью, после чего объявила о временной приостановке вывода средств по ряду сетей в качестве меры предосторожности. В Binance подчеркнули, что средства пользователей в безопасности. Инцидент продолжает развиваться, данные в данном материале отражают состояние ончейн-активности, наблюдаемое TRM на 00:30 UTC 30 октября.
Атрибуция атаки
TRM атрибутирует эту атаку ведущей хакерской группировке Северной Кореи TraderTraitor. Наши оценки основаны на надежных источниках ончейн и офчейн разведданных. FBI ранее установило, что именно эта организация стояла за кражей $1,5 млрд с Bybit в феврале 2025 года. Многие характеристики данной атаки совпадают с предыдущими преступлениями связанными с Северной Кореей, включая дело Bybit и инцидент с KelpDAO в апреле 2026 года: финансирование операционных кошельков мелкими переводами из Tornado Cash, длительное время подготовки перед кражей, предварительное получение подписей для одновременного массового выполнения. Однако текущая схема отмывания средств — крупные обмены через маркетмейкеров и протоколы кредитования — отличается от модели, доминировавшей после дела Bybit, где упор делался на междусетевые мосты. По мере продвижения расследования TRM будет делиться новыми находками.
Масштабы убытков
TRM отследил каждую транзакцию перевода от кошельков Binance на адреса злоумышленника через десять блокчейнов. Оценочная сумма, рассчитанная по курсу на момент каждого перевода актива, составила около $6,36 млрд. При пересчете по текущим курсам стоимость этих же активов составляет примерно $6,23 млрд.
На долю Ethereum пришлось около $3,79 млрд, включая 200 630 ETH и еще 185 токенов, среди которых 1,875 млрд USDT, 823 млн USDC и 88,5 млн RLUSD. Из сети Bitcoin было выведено 18 270 BTC на сумму около $1,47 млрд. С Tron вывели 612,7 млн USDT и 46,4 млн TRX на общую сумму около $628 млн. Потери в XRP Ledger составили 233,46 млн XRP на сумму около $296 млн. В Solana было выведено 970 500 SOL стоимостью около $96 млн. На долю Arbitrum, Optimism и Base вместе взятых пришлось примерно $39 млн, включая 74,6 млн ARB, выведенных из Arbitrum. С Avalanche ушло около $28 млн, с Polygon — около $10 млн.

Как развивалась атака
Подготовка началась как минимум за 36 часов до совершения кражи. Утром 28 операционный кошелек злоумышленника начал получать мелкие пополнения из Tornado Cash — сервиса, маскирующего происхождение криптоактивов. Рано утром 29 октября злоумышленник развернул начальный этап атаки и протестировал его на двух кошельках. Во второй половине дня он запустил финальную версию на третьем кошельке, а затем вернул тестовые средства себе. Спустя четыре часа после репетиции данный код был установлен на горячий кошелек Binance.
Первые кражи той ночи состоялись на XRP Ledger. В интервале с 20:05 по 20:09 UTC пять кошельков Binance отправили 233,46 млн XRP на единственный адрес злоумышленника, сохранив на каждом лишь минимально необходимый остаток. Данные XRP с тех пор не перемещались. Сразу после 20:10 UTC кошельки Binance в сетях Solana и Optimism присоединились к движению средств. В 20:20 горячий кошелек Binance на Bitcoin перевел 18 270 BTC адресу злоумышленника, который сразу в том же блоке начал дробить средства на транзакции по 1 000 BTC и 100 BTC. Данная техника, известная как «цепочка вывода» (peel chain), затрудняет отслеживание движения средств. Менее чем через две минуты один из горячих кошельков Binance в сети Tron вывел 612,7 млн USDT и 46,4 млн TRX.
Как злоумышленник перехватил контроль над горячим кошельком Binance
Горячие кошельки — это подключенные к сети устройства, которые биржи используют для обработки клиентских запросов на вывод средств. Горячий кошелек Ethereum, задействованный в данном случае, является одним из самых известных кошельков Binance.
Правило EIP-7702, введенное с обновлением Ethereum Pectra в мае 2025 года, позволяет обычному кошельку передать управление своими действиями смарт-контракту путем подписания спецификации. После этого каждый вызов данного кошелька будет выполнять код этого контракта, причем данная конфигурация действует до момента подписания новой спецификации владельцем.
В 20:20 UTC злоумышленник отправил транзакцию, содержащую 50 авторизаций (атрибутов делегирования). Каждая из них была подписана данным горячим кошельком Binance и направляла управление на sweeper-контракт, исполняющий исключительно команды атакующего. Каждый кошелек ведет непрерывную нумерацию своих исходящих транзакций, известный как nonce. Авторизация действительна только при условии равенства заданного nonce текущему значению кошелька в момент исполнения. Так как горячий кошелек Binance постоянно обрабатывал выводы средств, счетчик nonce непрерывно увеличивался. Заблаговременно подготовив подписи для 50 последовательных значений nonce, злоумышленник гарантировал, что хотя бы одна из них останется валидной в момент выполнения. Одна из них совпала, чего оказалось достаточно. Все подписи были сформированы заранее в пакете.
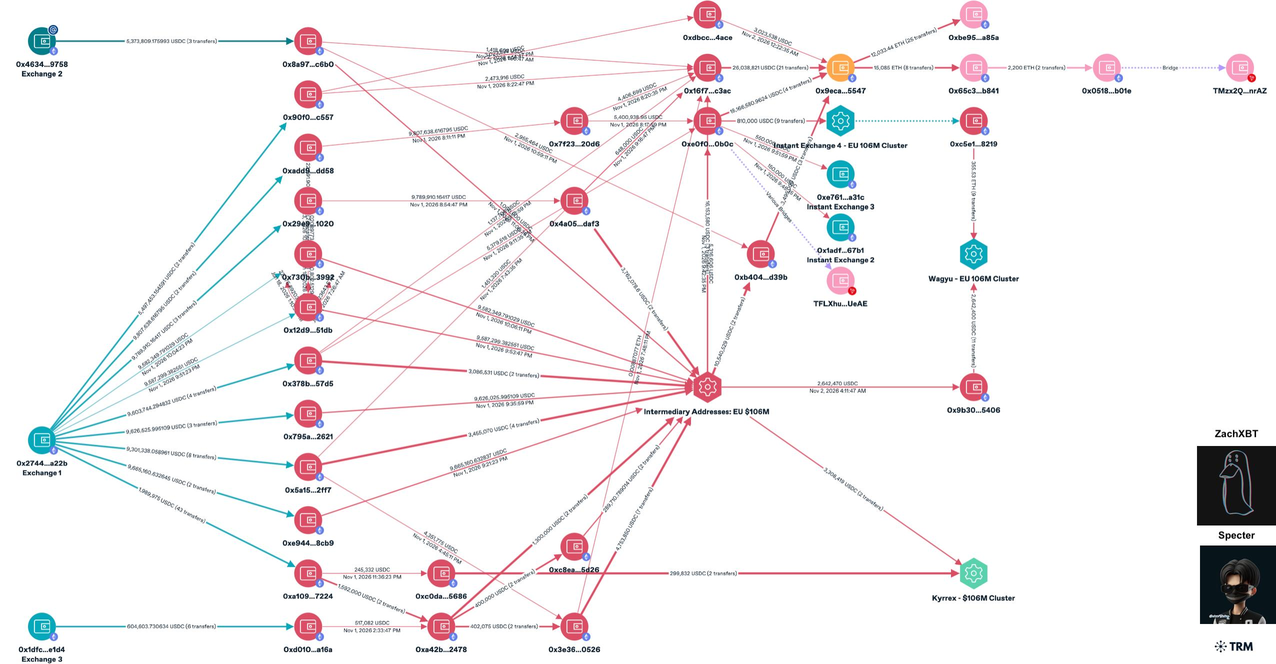
Спустя 3 минуты 24 секунды после активации делегирования оператор заставил горячий кошелек Binance перевести весь баланс на контролируемый им адрес. Этим переводом было выведено 167 464 ETH и 63 токена, включая 1,615 млрд USDT.
Делегирование так и не было отозвано. Как только на этот горячий кошелек поступали новые средства, злоумышленник снова инициировал их вывод. Переводы состоялись в 20:41, 20:59, 21:04, 21:44, 22:39 и 23:56 UTC. Данный кошелек также функционировал как executor для другого умного счета Binance, что позволило злоумышленнику вывести 823 млн USDC. Circle вскоре успешно заморозил эту партию USDC.
Доказательства указывают на уязвимость инфраструктуры подписания Binance
Ранние признаки активности в Ethereum могли свидетельствовать о том, что злоумышленник получил авторизации путем фишинга. Однако такое объяснение охватывает только события в Ethereum и не объясняет события в других сетях. В том же временном окне кошельки Binance на XRP Ledger, Arbitrum, Avalanche, Optimism и Base, горячий кошелек Bitcoin, горячий кошелек Tron и кошелек Solana перевели средства злоумышленнику через обычные подписанные транзакции. Еще один горячий кошелек Binance в Ethereum также вывел 28 006 ETH, 55,7 млн USDT и 25,9 млн RLUSD стандартным способом, без каких-либо делегирований. Примерно через полтора часа, в 23:05 UTC, последовательно присоединились кошельки Binance на Avalanche и Polygon.
Эти кошельки находятся в разных сетях, используют различные типы ключей и алгоритмы подписи. Они все сгенерировали валидные подписи для злоумышленника примерно в течение получаса. По оценке TRM, наиболее вероятное объяснение состоит в том, что злоумышленник получил доступ к системе подписания горячих кошельков Binance, позволяющей кросс-чейново подписывать транзакции в нужных ему направлениях. Пакет из 50 предраспечатанных авторизаций подразумевает, что такой доступ мог иметь ограничение во времени или требовать запроса через определенную систему. Binance пока не опубликовала официальную причину инцидента.
Заморозка стейблкоинов и конвертация активов
Эмитенты стейблкоинов действовали оперативно, операции по заморозке расширялись на протяжении всей ночи. В 23:35 UTC Binance сообщил, что подтвержденная сумма замороженных средств достигла $2,54 млрд. С учетом последующих заморозок, по состоянию на 00:30 UTC TRM зафиксировал суммарно замороженные средства на ончейне порядка $2,7 млрд:
Tether: около 1,77 млрд USDT. Tether в 21:01 UTC, спустя 37 минут после основной зачистки, заморозил 971,1 млн USDT в основном кошельке-получателе. Последующие средства от sweeper-контракта попали именно в этот уже заблокированный кошелек, который на данный момент содержит 1,175 млрд USDT. Tether также заморозил 205 млн USDT в двух других кошельках злоумышленника в Ethereum, 378,7 млн USDT в двух кошельках в Tron и 8,4 млн USDt на Avalanche. Помимо этого, на Polygon были заморожены еще 6,2 млн USDT.
Circle: около 825 млн USDC. В сотрудничестве с правоохранительными органами 21:04 UTC Circle заморозил 823 млн USDC в основном кошельке-получателе. Позже были заморожены еще 1,56 млн USDC, которые злоумышленник приобрел за AVAX и кросс-чейн перевел из Avalanche в Ethereum.
Ripple: 40,5 млн RLUSD. Ripple в 22:01 UTC заморозил кошелек, хранивший украденные RLUSD, изначальный баланс в 88,5 млн RLUSD к тому моменту составлял все еще 40,5 млн. Также был заморожен RLUSD в скомпрометированном горячем кошельке Binance, что предотвратило повторный вывод новых поступлений. Совместный CEO Binance He Yi сообщила, что Ripple помог предотвратить перевод на сумму около $200 млн; TRM подтвердила блокировку 40,5 млн RLUSD на ончейне.
World Liberty Financial: 27,8 млн USD1. World Liberty Financial в 22:10 UTC заморозил 27,8 млн USD1 в основном кошельке-получателе, а в 22:26 UTC — USD1 в скомпрометированном горячем кошельке Binance.
Совет по безопасности Arbitrum: 8 426 ETH и 74,6 млн ARB. Совет по безопасности Arbitrum — группа уполномоченных лиц, способных принимать экстренные решения в сети Arbitrum. В 00:08 UTC они воспользовались этими полномочиями, принудительно выполнив две транзакции из кошельков злоумышленника в Arbitrum, выведя 8 426 ETH и 74,6 млн ARB (около $30 млн) из-под контроля злоумышленника.
В первые часы злоумышленник, заплатив высокую комиссию, обменял уязвимые к заморозке стейблкоины на активы, недоступные для блокировки любыми эмитентами. Около 325 млн USDT были проданы через UniswapX и другие смарт-контракты на базе on-mers (intents) профессиональным liq-дам и маркетмейкерам, в результате чего получено около 122 300 ETH. Цена сделки составила приблизительно $2 650 за ETH, что заметно ниже рыночной цены в $2 300–$2 350 того периода, дисконт превысил 10%. Оставшаяся часть этой партии — 175 млн USDT — была заблокирована.
Второй кошелек злоумышленника внес 60 млн USDT в протокол кредитования Aave и занял под залог около 19 760 ETH, после чего Aave заморозил соответствующие рынки. В сети Tron 300 млн USDT были переведены на отдельный кошелек, откуда началось их размещение в протоколе кредитования JustLend. Еще 200 млн USDT прошли серию промежуточных кошельков и были обменены в Uniswap; на данном маршруте 30 млн USDT оказались заморожены. 88,5 млн RLUSD после нескольких переходов попали в один кошелек, где 48 млн были реализованы через децентрализованную биржу в период с 21:42 по 22:01 UTC, пока Ripple не заблокировал оставшиеся 40,5 млн.
По мере концентрации ETH в ограниченной пуле кошельков и движения 18 270 BTC по цепочке вывода (peel chain), злоумышленник удерживает под контролем активы на сумму около $2,4 млрд, недоступные для блокировки эмитентами. Опираясь на опыт крупных краж в прошлом, TRM прогнозирует, что следующий этап будет включать междусетевые мосты, обменные сервисы и внебиржевых брокеров (OTC). TRM мониторит выходные адреса peel chain и агрегирующие кошельки, чтобы фиксировать данные движения.
Рекомендации для криптобирж и команд комплаенса
Биржи и подразделения комплаенса должны сравнить свои списки входящих депозитов и контрагентов с отмеченными TRM адресами злоумышленника. Средства из цепочки вывода Bitcoin и агрегирующих кошельков ETH с большой вероятностью поступят на биржи, в обменные сервисы и на терминалы OTC в ближайшие дни.
Командам управления казной следует отслеживать появление делегирований EIP-7702 в кошельках с поддержкой Ethereum — это проявляется как появление кода в адресах, который не должен содержать исполняемого кода. Любое подобное делегирование на кошельке казначейства должно немедленно вызывать тревогу. Команды должны подготовить проверенные и предварительно одобренные методы отмены подписей.
Стратегия подписания должна блокировать неподлежащие EIP-7702 авторизации. Массовые запросы авторизаций в пределах диапазона значений счетчика транзакций должны расцениваться как признак компрометации. Инфраструктура подписания и пути согласования должны быть изолированы по уровням сети и кошельков. В ходе данного инцидента один и тот же субъект получил валидные подписи кошельков на десяти различных сетях всего за несколько часов.
Маркетмейкерам и solver-системам следует проводить проверку контрагентов перед исполнением крупных ордеров. Около 325 млн USDT были проданы маркетмейкерам и solvers напрямую с кошелька, который сам получил эти USDT от хакера всего за несколько минут до этого. Применение проверки адресов в реальном времени могло бы идентифицировать данный риск.
Часто задаваемые вопросы
Что произошло с Binance?
29 октября 2026 года злоумышленник вывел из кошельков Binance, расположенных на десяти блокчейнах, криптовалюту на сумму около $6,36 млрд, включая Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Avalanche, Optimism, Base и Polygon. Binance подтвердил инцидент безопасности и временно приостановил выводы средств по множеству сетей.
Кто стоит за кражей с Binance?
Опираясь на достоверные ончейн и офчейн разведданные, TRM атрибутирует кражу с Binance государственно поддерживаемой хакерской группировкой Северной Кореи TraderTraitor. Именно данная организация стояла за хищением $1,5 млрд с платформы Bybit в феврале 2025 года.
Что такое EIP-7702 и как им воспользовались?
EIP-7702 позволяет обычному кошельку Ethereum делегировать исполнение кода смарт-контракта посредством подписания авторизации. Злоумышленник использовал заранее подписанную авторизацию, заставив горячий кошелек Binance выполнить sweeper-контракт, управляемый исключительно атакующим, опустошив его, и далее продолжил бесперебойно выводить любые вновь поступающие средства.
Какая доля украденных криптоактивов была заморожена?
Tether, Circle, Ripple и World Liberty Financial суммарно заморозили стейблкоины на сумму около $2,67 млрд, Совет по безопасности Arbitrum заморозил ETH и ARB на сумму около $30 млн, итого около $2,7 млрд. Злоумышленник все еще контролирует более 420 000 ETH и 18 270 BTC стоимостью около $2,4 млрд, а также небольшие объемы активов на других сетях.
Как это сравнивается с другими крупными инцидентами безопасности?
Размеры ущерба в $6,36 млрд делают это преступление крупнейшей зафиксированной в истории криптоиндустрии кражей, примерно в четыре раза превышающей объем хищения с Bybit в $1,5 млрд в феврале 2025 года. Даже учитывая выведенные суммы и заморозки, активы, которыми сейчас обладает злоумышленник, значительно превышают показатели любых прежних инцидентов.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @trmlabs