Когда «безопасность» вновь оказывается в центре внимания, каким образом BIT делает доверие проверяемым?
В последнее время в индустрии цифровых активов произошла серия инцидентов безопасности, а ряд кибератак и краж средств вновь вывел вопросы надежности платформ в центр внимания рынка. По мере эволюции методов атак риски перестали ограничиваться отдельными кошельками или техническими уязвимостями и теперь могут затрагивать такие звенья, как права доступа к учетным записям, управление приватными ключами, перевод активов и сторонняя инфраструктура.
Для пользователей гораздо более практичным вопросом является не сам факт «безопасности платформы», а возможность оперативно выявить и заблокировать угрозу при возникновении аномалий. Существуют ли достаточные механизмы авторизации и сдержек и противовесов для критических операций? И сможет ли система безопасности и риск-менеджмента адаптироваться к новым бизнес-границам, когда активы расширяются до таких категорий, как акции США и RWA?
На этом фоне глобальная цифровая финансовая платформа BIT (ранее известная как Matrixport) официально опубликовала «Белую книгу доверия BIT» версии 2.0. Документ системно раскрывает текущую архитектуру управления рисками, инфраструктуру безопасности, регуляторное соответствие и механизмы независимой верификации BIT вокруг ключевых принципов: безопасности, комплаенса, прозрачности и возможности проверки. Кроме того, издание охватывает механизмы регулирования, корпоративного управления и прозрачности в различных бизнес-сценариях, включая торговлю акциями США, токенизированные реальные активы (RWA) и управление инвестициями.
Как обеспечить синхронное масштабирование уровня безопасности и доверия по мере роста объема обрабатываемых активов и бизнес-направлений?

Что может сделать платформа для предотвращения рисков?
Ни один сервис не способен полностью исключить все риски, опираясь исключительно на декларацию «мы безопасны». Гораздо важнее для пользователя знание о наличии превентивных барьеров до возникновения угрозы и рабочих процедур для своевременного выявления и изоляции проблем при сбоях.
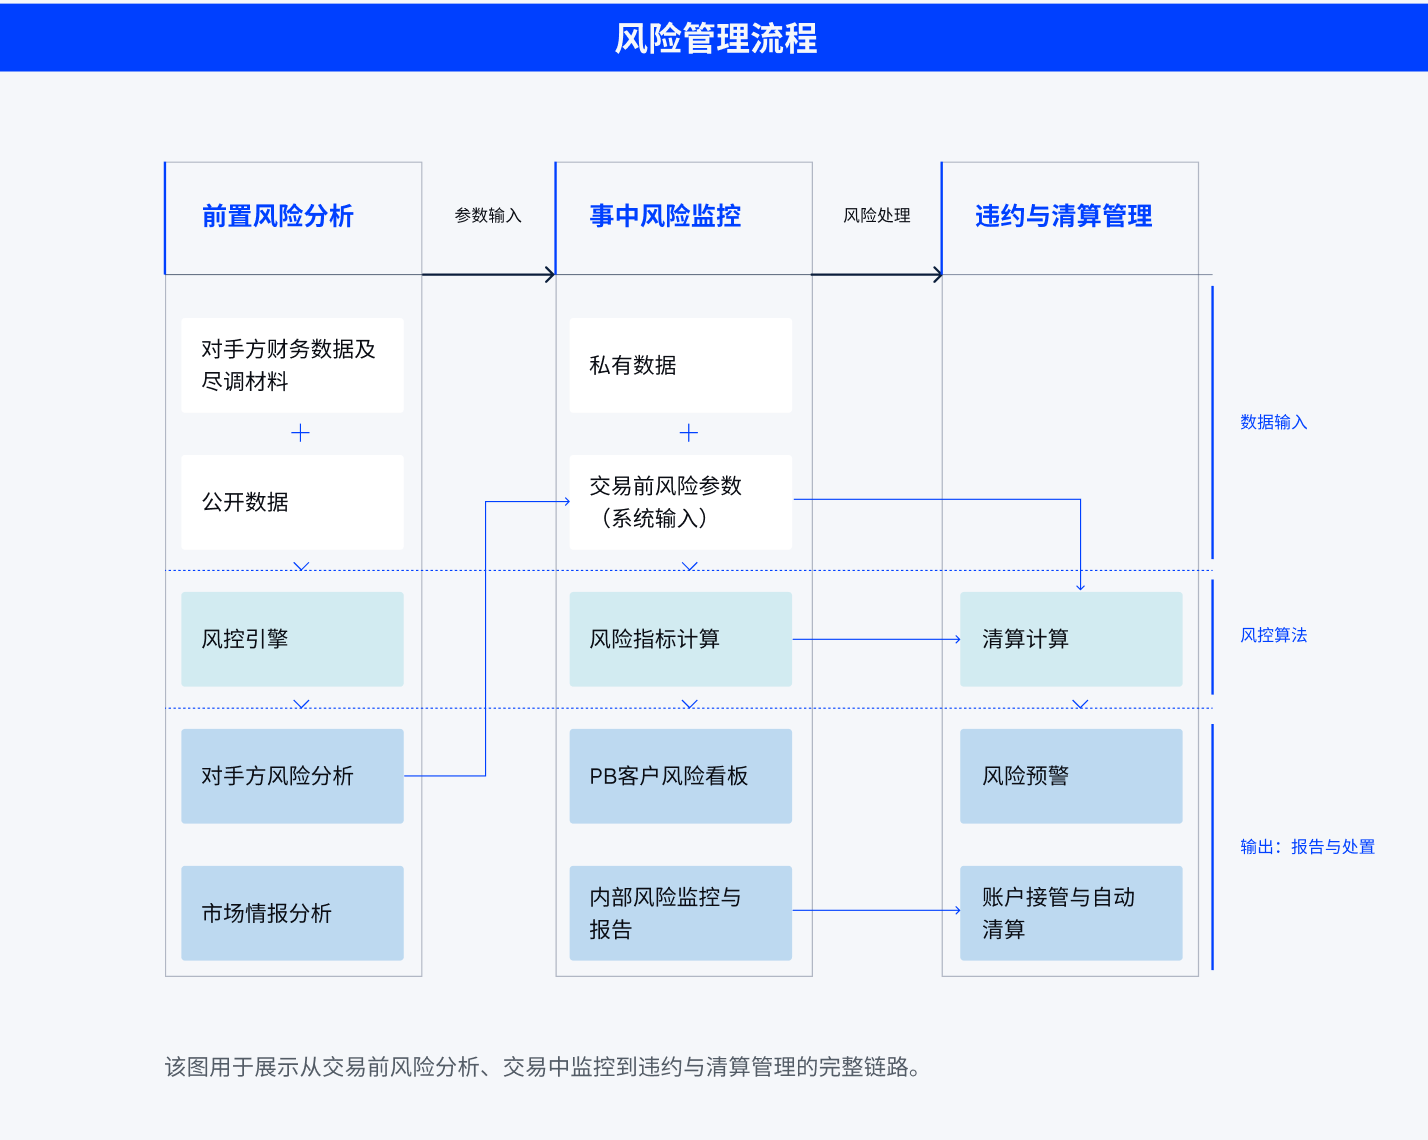
В своей публикации BIT подчеркивает, что управление рисками — это не только реагирование постфактум, но и сквозной процесс, включающий оценку до сделки, мониторинг в процессе исполнения и разбор после завершения операции. В таких направлениях, как маржинальное кредитование и предоставление залога, этот механизм реализуется через due diligence, настройку параметрической модели рисков, наблюдение в реальном времени, систему оповещений, а также процедуры обработки дефолта и клиринга.
Все эти процессы в итоге влияют на безопасность учетных записей и активов, которую пользователи ощущают наиболее остро. Например, BIT ведет круглосуточный динамический мониторинг высокорискового поведения — подозрительных входов в систему, подключения новых устройств или аномальных запросов на вывод средств — и в зависимости от уровня угрозы инициирует предупреждения, задержку транзакций или передачу на ручную проверку. Задача защитных систем заключается не столько в констатации факта инцидента постфактум, сколько в максимальном раннем обнаружении аномалий в процессе их реализации и оперативном прерывании процесса.
В части защиты цифровых активов подавляющая часть средств хранится в холодных хранилищах; приватные ключи размещены в аппаратных модулях безопасности (HSM) уровня FIPS 140-3 Level 3 и защищены от прямого чтения или экспорта в открытом виде.
Однако вопрос, который важнее любых технических инструментов: кто вправе сказать «нет», когда коммерческая инициатива вступает в конфликт с требованиями безопасности?
Согласно материалам белой книги, если дизайн продукта, архитектурные решения или обновления несут существенные риски для безопасности или не соответствуют базовым стандартам и нормативным требованиям, команда безопасности BIT обладает правом вето; для критических операций — перевода активов, изменения прав доступа или выполнения торговых приказов — внедрен принцип «четырех глаз», требующий обязательного согласования не менее двумя авторизованными сотрудниками.
Логика данных механизмов основана не на гарантиях того, что риски «никогда не возникнут», а на проактивном подходе к безопасности — раннем выявлении отклонений, заблаговременном наложении ограничений и минимизации последствий потенциальных единичных ошибок.
Как обеспечить безопасность при выходе за пределы цифровых активов в акции США и новые сегменты?
Когда бизнес-портфель включает не только криптоактивы, но и американские акции, RWA и управляющие компании, само понятие «безопасности» трансформируется. Пользователя интересует не только защита профиля и схема хранения цифровых средств, но и то, кто управляет бизнесом, какой юрисдикции подлежит и какие цепочки прохождения активов задействованы.
Возьмем для примера направление торговли акциями США. В обновленной публикации BIT подробно раскрыл структуру регулирования, учета клиентов, клиринга и custody-сервисов для данного направления. Бизнес ценных бумаг BIT осуществляется компанией Matrix Gelephu Pte Ltd и находится под надзором Управления финансовых услуг Гелепу (GFSO). Деятельность обеспечивается за счет применяемых нормативных рамок и лицензий, механизмов защиты клиентских средств и привлечения лицензированных сторонних финансовых институтов, что создает необходимую базу для комплаенса и инфраструктуры.
То, что пользователь воспринимает как простое действие «покупка», на самом деле объединяет множество операционных, регуляторных, исполнительных, клиринговых и custodial звеньев. Чем шире границы бизнеса финансового сервиса, тем критичнее необходимо синхронно развивать соответствующие механизмы управления рисками и соответствия нормам, а не просто открывать новые окон продуктов.
Тот же принцип действует и для остальных направлений BIT. Новая редакция белой книги дополнена сведениями о регулировании и корпоративном управлении со стороны Matrixport Asset Management (MAM), а также отражает структуру комплаенса дочерних компаний группы BIT в юрисдикциях Гонконга, Бутана, Сингапура, Швейцарии, Великобритании, США и британских Виргинских островов.
От цифровых активов к традиционным финансовым инструментам BIT предлагает не точечные решения для отдельных продуктов, а масштабируемую экосистему управления рисками и доверия, развивающуюся параллельно с расширением бизнес-границ.
Почему одного понятия «безопасность» недостаточно и зачем нужна «проверяемость»?
Risk management решает задачу выявления и контроля угроз, но для мультиактивной платформы фразы «у нас работает риск-менеджмент» уже недостаточно. Если защиту, комплаенс и структуру активов может трактовать исключительно сама площадка, доверие неизбежно сведется к вере в публичные заявления.
Поэтому BIT выделил три фундаментальных столба доверия: регуляторное соответствие, независимый аудит и аттестацию, а также технологическая и операционная прозрачность. Это позволяет деконструировать абстрактное «доверие» в конкретные проверяемые вопросы: кто регулирует платформу? Как защищены активы? Как контролируются риски? Можно ли independently верифицировать заявленные процессы?
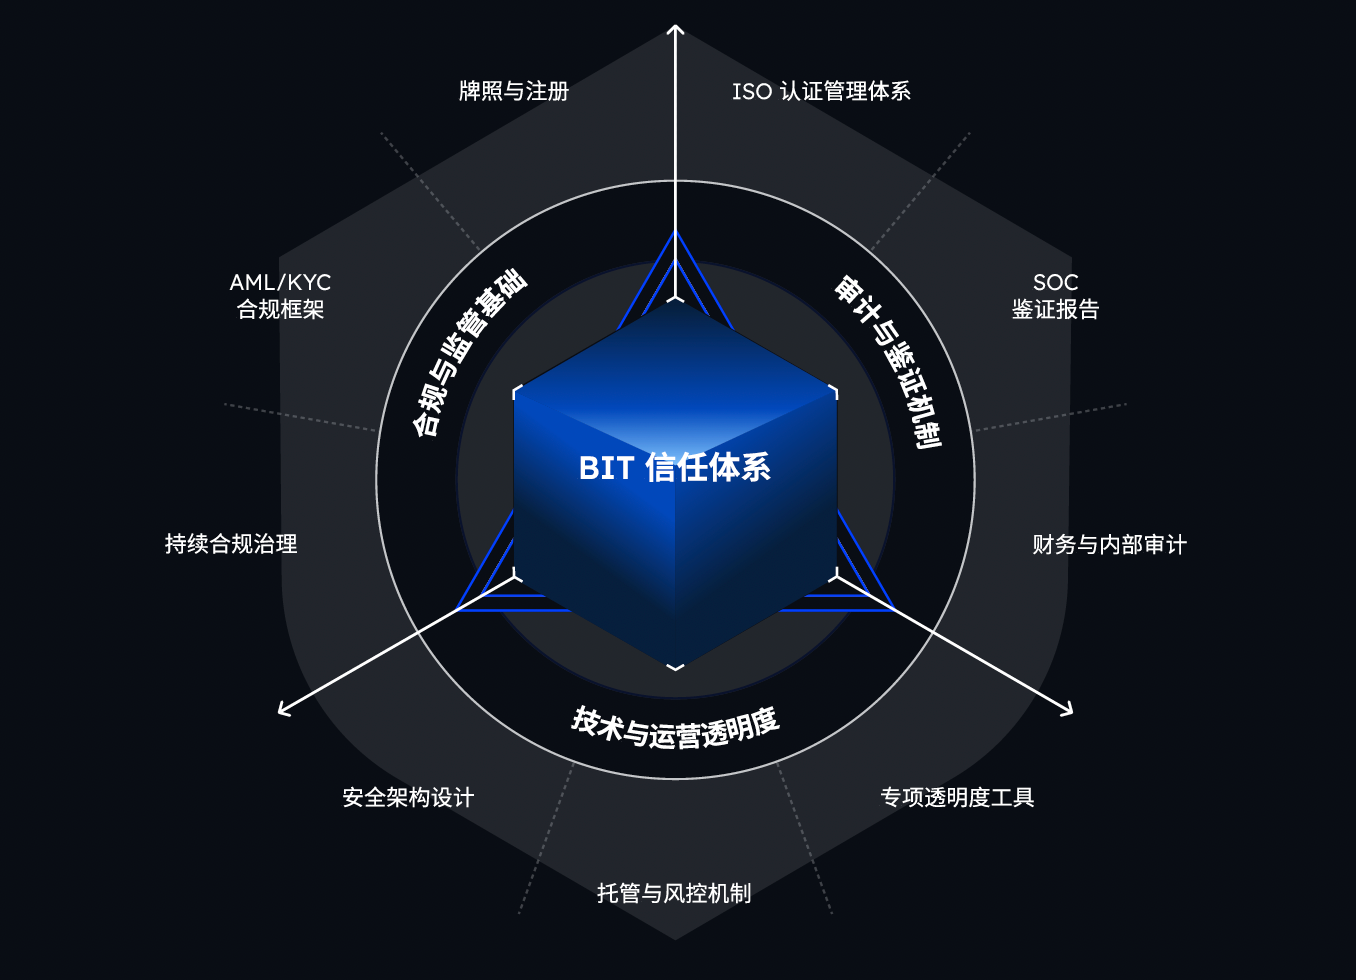
На уровне аудита и аттестации BIT применяет аудит систем менеджмента ISO, независимые SOC-отчеты, ежегодный внешний финансовый аудит и внутренние проверки. С учетом специфики разных юридических лиц и бизнес-линий формируется многоуровневая взаимодополняющая система верификации, исключающая чрезмерную зависимость от единственного источника аудиторского заключения.
Прозрачность отвечает на вопрос, доступна ли информация; проверяемость же подтверждает, возможно ли её независимое подтверждение.
Когда вся индустрия снова фокусируется на безопасности, истинная ценность заключается не в банальном повторении лозунга «мы безопасны», а в способности наглядно продемонстрировать лежащие в основе процессы.
Доверие рождается не из разовых обещаний или единичных проверок, а из долгосрочной безотказной работы систем и регулярного внешнего подтверждения. Безопасность требует непрерывного функционирования, а доверие — постоянного верифицирования.
Полная версия «Белой книги доверия BIT V2.0»:https://www.bit.com/whitepaper
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @Matrixport_CN