Руководство по безопасности для криптопользователей: начинайте с понимания того, как вас могут взломать
Автор: Рик Маэда
Перевод: Golem
Факт заключается в том, что большинство пользователей криптовалют взламываются не из-за сложных уязвимостей, а в результате нажатия ложных кнопок, подписания опасных транзакций или доверия обманщикам. В данном отчёте мы подробно проанализируем эти повседневные кибератаки, происходящие непосредственно с пользователями.
От фишинговых наборов и инструментов для кражи кошельков до вредоносного ПО и мошенничества с фиктивной службой поддержки — большинство атак в индустрии криптовалют направлены напрямую на пользователей, а не на протоколы. Следовательно, типичные векторы атак сосредоточены на человеческом факторе, а не на коде.
В связи с этим данный отчёт описывает уязвимости криптовалют, направленные на отдельных пользователей, включая обзор распространённых рисков, разбор реальных кейсов и рекомендации по тому, на что следует обращать внимание в повседневной деятельности.
Важно: вы являетесь целевым объектом атаки
Криптовалюты изначально спроектированы с принципом полного пользовательского контроля (self-custody). Однако это фундаментальное свойство и ключевая ценность отрасли часто превращают вас (пользователя) в единую точку отказа. Во многих случаях потери личных криптовалютных средств вызваны не уязвимостями протокола, а одним нажатием кнопки, личным сообщением или подписью транзакции. Кажущаяся незначительной рутинная задача, минутное доверие или небрежность могут кардинально изменить ваш опыт взаимодействия с криптовалютами.
Поэтому данный отчёт фокусируется не на ошибках в логике смарт-контрактов, а на моделях персональных угроз, разбирая то, как пользователи эксплуатируются на практике и как этому противостоять. Основное внимание уделяется атакам на индивидуальном уровне: фишингу, авторизации кошельков, социальной инженерии и вредоносному ПО. В конце также кратко рассматриваются риски на уровне протоколов для полноты картины уязвимостей в криптосфере.
Разбор способов атак на индивидуальные уязвимости
Транзакции в безразрешительной (permissionless) среде являются окончательными и необратимыми, обычно не требуют посредников, а личные пользователи взаимодействуют с анонимными контрагентами через устройства и браузеры, хранящие финансовые активы. Всё это делает криптовалюту лакомым местом для хакеров и других преступников.
Ниже приведены различные типы атак на индивидуальные уязвимости, с которыми могут столкнуться пользователи. Обратите внимание: хотя этот раздел охватывает большинство известных векторов атак, он не является исчерпывающим. Для новичков в криптовалютах этот список может показаться сложным, но значительная его часть состоит из «стандартных» интернет-угроз, существовавших задолго до появления цифровых активов и не являющимися уникальными для криптоиндустрии.
Атаки с использованием социальной инженерии
Атаки, основанные на психологическом воздействии для обмана пользователей и компрометации их безопасности.
-
Фишинг: поддельные электронные письма, сообщения или сайты, имитирующие официальные платформы для кражи учётных данных или мнемонических фраз.
-
Мимикрия: злоумышленники маскируются под лидеров мнений, руководителей проектов или сотрудников службы поддержки, чтобы завоевать доверие и получить доступ к средствам или конфиденциальной информации.
-
Мошенничество с seed-фразами: пользователям под предлогом восстановления доступа или получения подарков внушают ввести секретную фразу.
-
Фальшивые аирдропы: предложение бесплатных токенов, целью которого является провоцирование небезопасного взаимодействия с кошельком или раскрытия приватных ключей.
-
Фиктивные вакансии: замаскированные предложения о работе, предназначенные для установки вредоносного ПО или хищения конфиденциальных данных.
-
Схема Pump & Dump: искусственное создание ажиотажа в социальных сетях для сброса токенов незаметчивым розничным инвесторам.
Компрометация телекоммуникаций и перехват аккаунтов
Использование уязвимостей телекоммуникационной инфраструктуры или уровня учётных записей для обхода аутентификации.
-
SIM swap: перехват номера телефона жертвы злоумышленниками для перехвата кодов двухфакторной аутентификации (2FA) и сброса учётных данных аккаунта.
-
Credential stuffing: повторное использование утечённых учётных данных для доступа к кошелькам или биржам.
-
Обход двухфакторной аутентификации: использование слабых механизмов верификации или SMS-кодов для несанкционированного доступа.
-
Перехват сессии: кража браузерной сессии через вредоносное ПО или незащищённые сети для управления уже выполненным входом в аккаунт.

Хакеры ранее использовали метод SIM swap для захвата аккаунта Твиттера комиссии по ценным бумагам и биржам США (SEC) и публикации фейковых сообщений
Вредоносное ПО и уязвимости устройств
Вторжение в устройства пользователя для получения доступа к кошелькам или изменения транзакций.
-
Кейлоггеры: запись ввода клавиатуры для кражи паролей, PIN-кодов и мнемонических фраз.
-
Программы для перехвата буфера обмена: замена вставляемого адреса кошелька на адрес, контролируемый злоумышленником.
-
Трояны удалённого доступа (RAT): позволяют злоумышленникам полностью контролировать устройство жертвы, включая кошельки.
-
Злонамеренные расширения браузера: взломанные или поддельные расширения крадут данные или манипулируют транзакциями.
-
Поддельные кошельки или приложения: фальшивые программы (App или браузерные расширения), выводящие средства при установке.
-
Атаки «человек посередине» (MITM): перехват и модификация коммуникации между пользователем и сервисом, особенно в ненадёжных сетях.
-
Небезопасные сети Wi-Fi: публичные или заражённые точки доступа могут перехватывать конфиденциальные данные при входе или передаче.
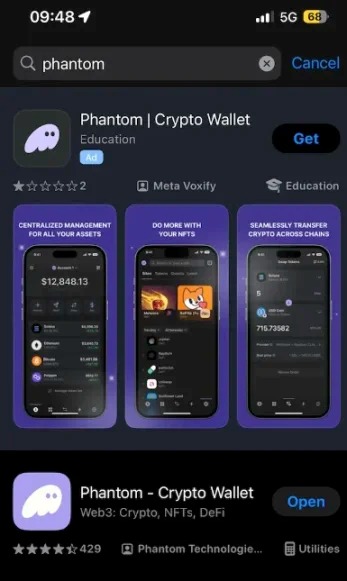
Поддельные кошельки — типичный обман, ориентированный на новичков в криптовалютах
Уязвимости на уровне кошельков
Атаки, направленные на то, как пользователи управляют кошельками, взаимодействуют с ними или подписывают операции.
-
Злоупотребление авторизацией токенов (Drainers): вредоносные смарт-контракты используют предыдущие разрешения на токены для их опустошения.
-
Атаки через слепое подписывание: пользователи подписывают расплывчатые условия транзакции, что приводит к потере средств (например, с аппаратных кошельков).
-
Кража мнемонических фраз: раскрытие через вредоносное ПО, фишинг или плохие привычки хранения.
-
Раскрытие приватных ключей: небезопасное хранение (например, в облачных дисках или текстовых заметках) ведёт к компрометации ключей.
-
Компрометация аппаратных кошельков: повреждённые или поддельные устройства передают приватные ключи злоумышленникам.
Риски смарт-контрактов и протоколов
Риски, возникающие при взаимодействии с вредоносным или уязвимым ончейн-кодом.
-
Злонамеренные смарт-контракты: взаимодействие с ними запускает скрытую вредоносную логику, ведущую к краже средств.
-
Атаки с использованием флеш-кредитов: использование беспрецедентных займов для манипуляции ценой или логикой протокола.
-
Манипуляция оракулами: злоумышленники искажают информацию о ценах, эксплуатируя протоколы, полагающиеся на данные оракулов.
-
Схемы вывода ликвидности (Rug Pull): создатели проектируют токены/пулы таким образом, что вывести средства могут только они, оставляя инвесторов ни с чем.
-
Атаки Синдики (Sybil Attacks): использование множества фиктивных идентичностей для нарушения децентрализованных систем, особенно в голосованиях или eligibility для аирдропов.
Схемы мошенничества с проектами и манипуляций рынком
Обманы, связанные с токенами, DeFi-проектами или NFT.
-
Схемы Rug Pull: основатели проектов исчезают после сбора средств, оставляя worthless токены.
-
Фиктивные проекты: поддельные NFT-коллекции заманивают пользователей на скам или побуждают подписывать вредоносные транзакции.
-
Dusting-атаки: использование микротранзакций токенами для деконсолидации кошельков и выявления целей для фишинга или мошенничества.
Атаки на сети и инфраструктуру
Эксплуатация фронтенда или DNS-инфраструктуры, на которую полагаются пользователи.
-
Перехват фронтэнда / DNS-спуфинг: перенаправление пользователей на вредоносные интерфейсы для кражи учётных данных или инициирования небезопасных транзакций.
-
Уязвимости кроссчейн-мостов: кража пользовательских средств в процессе транскодирования между цепями.
Физические угрозы
Риски в физическом мире, включая принуждение, кражу или наблюдение.
-
Насилие с целью принуждения: жертву заставляют перевести средства или выдать мнемоническую фразу.
-
Кража физических устройств: изъятие устройств или резервных копий (например, аппаратных кошельков, ноутбуков) для получения доступа.
-
Кража данных методом Shoulder Surfing: наблюдение или съёмка экрана при вводе чувствительных данных в общественных или частных местах.
Ключевые уязвимости, требующие внимания
Несмотря на множество способов компрометации пользователей, некоторые уязвимости встречаются гораздо чаще. Ниже приведены три основных риска, с которыми сталкиваются владельцы криптовалют, а также способы защиты от них.
Фишинг (включая поддельные кошельки и аирдропы)
Фишинг существует десятилетиями до появления криптовалют. Термин появился в 1990-х годах для описания обмана пользователей через поддельные письма и сайты с целью кражи учётных данных. С развитием криптовалют как параллельной финансовой системы фишинг естественным образом адаптировался, сместив фокус на мнемонические фразы, приватные ключи и разрешения кошельков.
Крипто-фишинг особенно опасен из-за необратимости операций: нет возвратов, нет страхования мошенничества и техподдержки для отмены транзакций. Если ключ украден, средства теряются навсегда. Важно помнить, что фишинг часто является лишь первым этапом более крупной атаки; реальная угроза кроется во вторичных последствиях, таких как использование скомпрометированных учётных данных для обмана окружающих.
Как работает фишинг?
В основе фишинга лежит эксплуатация человеческого доверия через создание ложных, но убедительных интерфейсов или мимикрию под авторитетные лица. Основные каналы распространения:
-
Фишинговые сайты
-
Поддельные версии кошельков (например, MetaMask, Phantom), бирж (например, Binance) или децентрализованных приложений (dApp)
-
Часто продвигаются через Google Ads или распространяются в группах Discord/X для имитации оригинальных ресурсов
-
Пользователей просят «импортировать кошелёк» или «восстановить средства», после чего крадутся seed-фразы или приватные ключи
-
Фишинговые электронные письма и сообщения
-
Фиктивные официальные уведомления (например, «Экстренное обновление безопасности» или «Аккаунт взломан»)
-
Содержат ссылки на фейковые страницы входа или инструкции для взаимодействия с вредоносными токенами и смарт-контрактами
-
Некоторые схемы позволяют временно внести средства, которые исчезают через несколько минут
-
Скамы с аирдропами: рассылка поддельных токенов в кошельки (особенно в экосистеме EVM)
-
Нажатие на токен или попытка обмена запускают взаимодействие с вредоносным контрактом
-
Тайные запросы на бесконечную авторизацию токенов или кража нативных токенов через подписанные полезную нагрузку
Кейс фишинга
В июне 2023 года северокорейская хакерская группировка Lazarus атаковала Atomic Wallet, став одной из самых разрушительных чистых фишинговых кампаний в истории криптовалют. Атака затронула более 5 500 некастодиальных кошельков, приведя к хищению криптовалюты на сумму свыше 100 млн долларов без необходимости от пользователей подписывать вредоносные транзакции или взаимодействовать со смарт-контрактами. Кража была осуществлена исключительно через поддельные интерфейсы и вредоносное ПО, извлекавшее мнемонические фразы и приватные ключи — классический пример фишинговой кражи учётных данных.
Atomic Wallet представляет собой мультичейновый некастодиальный кошелек, поддерживающий более 500 криптовалют. В ходе инцидента злоумышленники запустили скоординированную фишинговую кампанию, эксплуатируя доверие пользователей к инфраструктуре поддержки, процессу обновлений и бренду Atomic Wallet. Жертв заманивали поддельные электронные письма, фиктивные сайты и трояны обновления, максимально точно имитировавшие легитимные коммуникации проекта.
Используемые методы фишинга включали:
-
Поддельные письма от имени службы поддержки или отделов безопасности Atomic Wallet, призывающие к немедленным действиям
-
Дезинформационные сайты, копирующие интерфейсы восстановления кошелька или получения аирдропов (например, `atomic-wallet[.]co`)
-
Распространение вредоносных обновлений через Discord, электронную почту и заражённые форумы, перенаправляющих пользователей на фишинговые страницы или извлекающих учётные данные через локальные инфекции
Как только пользователи вводили 12 или 24 слова seed-фразы на этих мошеннических ресурсах, злоумышленники получали полный контроль над кошельками. Данная уязвимость не требовала никаких действий на блокчейне: не нужно было подключать кошелёк, подтверждать транзакции или взаимодействовать со смарт-контрактами. Атака опиралась исключительно на социальную инженерию и желание жертв безопасно восстановить доступ на кажущемся надёжном ресурсе.
Кошелечные воры и злоупотребление авторизацией
Инструменты для кражи кошельков (Wallet Drainers) — это вредоносные смарт-контракты или dApp, цель которых — вывести активы из кошелька пользователя не путём кражи приватных ключей, а через обманное получение разрешений на вывод токенов или подписание опасных транзакций. В отличие от фишинга, направленного на кражу учётных данных, кошелечные воры эксплуатируют систему разрешений, которая является основой доверия в Web3.
По мере становления DeFi и Web3-приложений массовыми, такие кошельки, как MetaMask и Phantom, популяризировали концепцию подключения к dApp. Это повысило удобство, но создало огромные уязвимости. В 2021–2023 годах при создании NFT, получении поддельных аирдропов и использовании некоторых dApp в привычные интерфейсы стали внедрять вредоносные контракты. Пользователи часто подключали кошельки и нажимали «Одобрить» (Approve) в состоянии возбуждения или невнимательности, даже не подозревая о предоставляемых правах.
Механизм атаки
Злоупотребление авторизацией использует встроенные в стандарты блокчейна (например, ERC-20 и ERC-721/ERC-1155) механизмы прав доступа. Они обманом заставляют пользователя предоставить злоумышленникам постоянный доступ к своим активам.
Например, функция `approve(address spender, uint256 amount)` в токенах ERC-20 позволяет «расходчику» (например, dApp или злоумышленнику) переводить указанное количество токенов с кошелька пользователя. Функция `setApprovalForAll(address operator, bool approved)` в NFT-контрактах предоставляет «оператору» право управлять всеми NFT в коллекции.
Такие разрешения являются стандартной практикой для dApp (например, Uniswap требует их для обмена токенов), но злоумышленники используют их во зло.
Как злоумышленники получают доступ
Обманчивые уведомления: фишинговые сайты или заражённые dApp предлагают пользователю подписать транзакцию с названием вроде «Подключение кошелька», «Обмен токенов» или «Забор NFT». На самом деле она вызывает метод `approve` или `setApprovalForAll` для адреса атакующего.
Бесконечная авторизация: злоумышленники часто запрашивают полную авторизацию токенов (`uint256.max`) или `setApprovalForAll(true)`, давая себе полный контроль над активами пользователя.
Слепое подписывание: некоторые dApp заставляют пользователей подписывать непрозрачные данные, скрывая истинные намерения. Даже аппаратные кошельки вроде Ledger могут отображать безобидное описание («Одобрить токен»), маскируя вредоносную операцию.
Получив разрешение, злоумышленники либо немедленно выводят токены/NFT, либо ждут неделями и даже месяцами, снижая риск обнаружения.
Кейс: Кошелечные воры / Злоупотребление авторизацией
Схема Monkey Drainer активно использовалась в 2022 и начале 2023 года. Это был известный конструктор фишинговых атак (Drainer-as-a-Service), ответственный за кражу миллионов долларов в криптовалюте и NFT через поддельные сайты и вредоносные смарт-контракты. В отличие от традиционного фишинга, направленного на сбор seed-фраз, Monkey Drainer работал через обманное подписание транзакций и эксплуатацию смарт-контрактов, позволяя злоумышленникам выводить средства без прямой кражи учётных данных. Обманом заставляя пользователей подписывать опасные цепные разрешения, инструмент скрытно похитил более 4,3 млн долларов с сотен кошельков до своей закрытия в начале 2023 года.
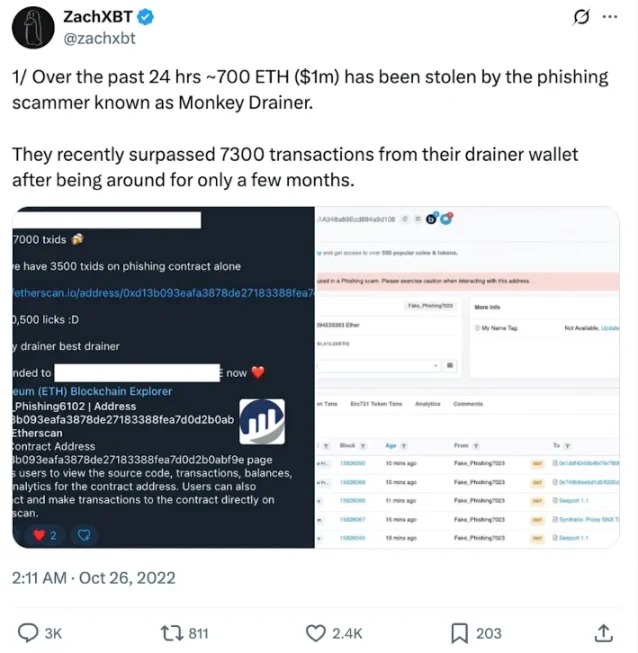
Известный крипто-детектив ZachXBT расследует и раскрывает схему Monkey Drainer
Этот инструмент набрал популярность среди атакующих с низким уровнем навыков и активно рекламировался в закрытых Telegram-каналах и даркнете. Он позволял клонировать поддельные сайты для минтинга, выдавать их за реальные проекты и настраивать бэкенд для пересылки подписанных транзакций на централизованные контракты вывода. Эти контракты эксплуатировали права доступа, автоматически подписывая сообщения через функции `setApprovalForAll()` (для NFT) или `permit()` (для токенов ERC-20), предоставляя атакующему доступ к активам.
Важно отметить, что данный процесс исключает прямой фишинг: жертв не просят указать приватные ключи или seed-фразы. Вместо этого они взаимодействуют с кажущимися легитимными dApp, часто на страницах минтинга с таймерами обратного отсчёта или рекламой известных брендов. После подключения пользователя просят подписать транзакцию, смысл которой затруднён общими формулировками одобрения или дизайном интерфейса кошелька. Эти подписи не переводят средства напрямую, а предоставляют атакующему право на их последующий вывод. Получив контроль, контракты для слива могут выполнить массовый вывод активов в пределах одного блока.
Особенностью подхода Monkey Drainer стала отложенная реализация: похищенные активы часто выводились через несколько часов или дней, чтобы избежать подозрений и максимизировать прибыль. Это делало инструмент особенно эффективным против владельцев крупных кошельков с высокой активностью, так как их разрешения смешивались с обычным паттерном использования. Среди пострадавших были коллекционеры NFT из таких проектов, как CloneX, Bored Ape Yacht Club и Azuki.
Хотя Monkey Drainer прекратил деятельность в 2023 году (возможно, чтобы действовать менее заметно), эра кошелечных сливов продолжается, представляя постоянную угрозу для пользователей, недооценивающих опасность цепных разрешений в слепом режиме.
Вредоносное ПО и уязвимости устройств
Наконец, категория «вредоносное ПО и уязвимости устройств» охватывает широкий спектр атак, использующих различные каналы доставки для проникновения в компьютеры, смартфоны или браузеры пользователей путём обмана с целью установки вредоносного ПО. Основной целью обычно является кража конфиденциальных данных (seed-фраз, приватных ключей), перехват взаимодействия с кошельками или полный дистанционный контроль над устройством жертвы. В криптоиндустрии подобные атаки часто начинаются с социальной инженерии (фиктивные вакансии, поддельные обновления приложений или файлы из Discord), но быстро перерастают в полномасштабный взлом системы.
Вредоносное ПО существует с момента появления персональных компьютеров. Традиционно оно использовалось для кражи данных кредитных карт, сбора учётных данных или захвата систем для рассылки спама и требований выкупа. С развитием криптовалют вектор атак сместился: вместо онлайн-банкинга хакеры целенаправленно охотятся за криптоактивами, транзакции в которых необратимы.
Большинство вирусов не распространяются стихийно — они требуют, чтобы жертва сама исполнила вредоносный код. Здесь вновь вступает в игру социальная инженерия. Основные каналы заражения перечислены в первом разделе данной статьи.
Кейс компрометации вредоносным ПО: Рекламный скам Axie Infinity 2022 года
Рекламный скам Axie Infinity в 2022 году стал причиной масштабного взлома моста Ronin, став ярким примером эксплуатации вредоносного ПО и уязвимостей устройств через сложные методы социальной инженерии. Ответственность за атаку возлагают на северокорейскую группировку Lazarus. Итоговый ущерб составил около 620 млн долларов, что сделало одну из крупнейших краж в секторе DeFi за всю историю.
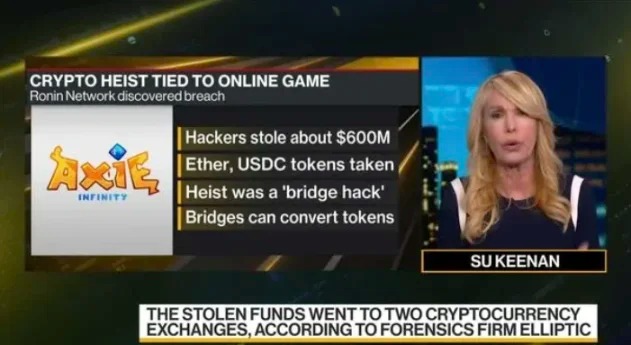
Инцидент с Axie Infinity привлёк внимание традиционных финансовых СМИ
Данная кибератака представляла собой многоэтапную операцию, объединившую социальную инженерию, развертывание вредоносного ПО и эксплуатацию уязвимостей блокчейн-инфраструктуры.
Хакеры выдавали себя за рекрутеров вымышленной компании и через платформу LinkedIn вышли на сотрудников Sky Mavis — оператора сети Ronin Network. Ronin — это сайдчейн, связанный с Ethereum, обеспечивающий работу популярной игры Axie Infinity (Play-to-Earn). На тот момент капитализация Ronin и Axie Infinity составляла примерно 300 млн и 4 млрд долларов соответственно.
Злоумышленники установили контакт с несколькими сотрудниками, но главным объектом стал старший инженер. Для завоевания доверия были проведены множественные фиктивные собеседования с предложением исключительно выгодных условий труда. Инженеру отправили PDF-документ, замаскированный под официальное офферное письмо. Не заподозрив натуры, сотрудник скачал и открыл файл на рабочем компьютере. Документ содержал RAT (троян удалённого доступа), который, будучи запущенным, полностью контролировал систему инженера, давая хакеру доступ к внутренней инфраструктуре Sky Mavis и создавая условия для атаки на сеть Ronin.
Итогом взлома стала кража активов на сумму 620 млн долларов (173 600 ETH и 25,5 млн USDC). В конечном счёте удалось вернуть лишь 30 млн долларов.
Как нам защититься
Несмотря на усложнение методов атак, многие из них всё ещё оставляют очевидные признаки. К общим тревожным сигналам относятся:
-
«Импортируйте кошелёк для получения X»: ни один легальный сервис не потребует предоставить вашу seed-фразу.
-
Не запрошенные личные сообщения: особенно те, что обещают поддержку, средства или помощь в решении проблем, о которых вы не заявляли.
-
Малозаметные опечатки в доменах: например, metamusk.io вместо metamask.io.
-
Реклама Google: фишинговые ссылки часто появляются выше органической выдачи.
-
Слишком хорошие предложения: акции вроде «Забрать 5 ETH» или «Двойной бонус токенов».
-
Тактика срочности или запугивания: «Ваш аккаунт заблокирован», «Заберите срочно, иначе потеряете средства».
-
Запрос на бесконечное одобрение токенов: пользователи должны устанавливать лимиты самостоятельно.
-
Запросы на слепое подписывание: шестнадцатеричные полезная нагрузка без понятных пояснений.
-
Непроверенные или сомнительные контракты: если токен или dApp новые, обязательно проверяйте, какие права вы предоставляете.
-
Навязчивые UI-подсказки: классическое давление, такое как «Вы должны подписать немедленно, иначе упустите возможность».
-
Неожиданные всплывающие окна подписания в MetaMask: особенно если требования неясны, отсутствует комиссия газа или присутствует непонятный вызов функций.
Основные правила личной защиты
Чтобы обезопасить себя, рекомендуется соблюдать следующие базовые принципы:
-
Никогда не передавайте seed-фразу никому ни при каких обстоятельствах.
-
Сохраняйте официальный сайт в закладки: переходите по ссылке напрямую, не ищите кошельки или биржи через поисковики.
-
Не взаимодействуйте с случайными аирдропами: особенно с токенами неизвестных вам проектов.
-
Игнорируйте незнакомые DM: легитимные проекты крайне редко пишут первыми… (если они действительно пишут, это, скорее всего, скам).
-
Используйте аппаратные кошельки: они снижают риск слепых подписей и защищают ключи от кражи.
-
Включите защиту от фишинга: устанавливайте расширения вроде PhishFort, Revoke.cash и блокировщики рекламы.
-
Используйте режимы чтения или специализированные инструменты: такие сервисы, как проверки одобрений токенов в Etherscan или Revoke.cash, покажут текущие разрешения вашего кошелька.
-
Используйте отдельные кошельки для новых задач: создавайте новый котёл с нулевым балансом или малым количеством средств для тестирования минтинга или внешних ссылок. Это ограничит возможные убытки.
-
Диверсифицируйте хранение: не держите все активы в одном кошельке.
Если вы уже опытный криптопользователь, стоит придерживаться более продвинутых правил:
-
Выделите отдельное устройство или профиль браузера специально для криптодеятельности, а также используйте изолированный гаджет для открытия ссылок и работы с сообщениями.
-
Обращайте внимание на предупреждения о токенах в Etherscan: многие мошеннические активы там помечены.
-
Перекрёстно сверяйте адреса контрактов с официальными анонсами проектов.
-
Внимательно проверяйте URL: небольшие опечатки особенно часты в письмах и чатах. Многие мессенджеры и сайты позволяют скрывать ссылки под гипертекстом, поэтому важно наводить курсор и проверять реальный адрес перед кликом.
-
Внимательно анализируйте подписи: прежде чем подтвердить транзакцию, обязательно декодируйте её (например, через MetaMask, Rabby или симуляторы).
Заключение
Многие пользователи считают уязвимости в криптовалютах исключительно техническими и неизбежными, особенно новички. Хотя сложные атаки действительно существуют, на начальном этапе угрозы чаще всего носят невербальный или социальный характер, направленный на конкретного человека. Это значит, что последующие этапы атаки поддаются профилактике.
Подавляющее большинство персональных потерь в этой сфере происходит не из-за экзотических ошибок в коде или сложных прототипных уязвимостей, а из-за того, что люди подписывают документы без чтения, импортируют кошельки в фиктивные приложения или доверяют казавшимся обоснованным личным сообщениям. Инструменты могут быть новыми, но приёмы мошенников древние: обман, спешка и дезинформация.
Принципы полной автономии хранения и открытых сетей — это сильные стороны криптовалют, однако пользователям необходимо помнить, что они же увеличивают уровень личной ответственности и рисков. В традиционной финансовой системе при мошенничестве можно обратиться в банк за компенсацией; в мире криптовалют подобная защита недоступна, и утрата средств фактически означает конец игры.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @presto_labs