Обзор инцидентов безопасности Web3 за январь 2025 года: общие потери около 98,19 млн долларов США
Автор: Команда безопасности SlowMist
Обзор
В январе 2025 года общие потери от инцидентов безопасности в Web3 составили около 98,19 млн долларов США. Среди них, согласно статистике Архива взломов блокчейна SlowMist (https://hacked.slowmist.io), произошло 40 инцидентов взлома, приведших к потерям около 87,94 млн долларов США, 1,47 млн долларов США были возвращены. Причины инцидентов включали уязвимости контрактов, взлом аккаунтов и утечку приватных ключей. Кроме того, по статистике платформы борьбы с мошенничеством Web3 Scam Sniffer, в этом месяце произошло 9 220 случаев фишинга, масштаб потерь достиг 10,25 млн долларов США.
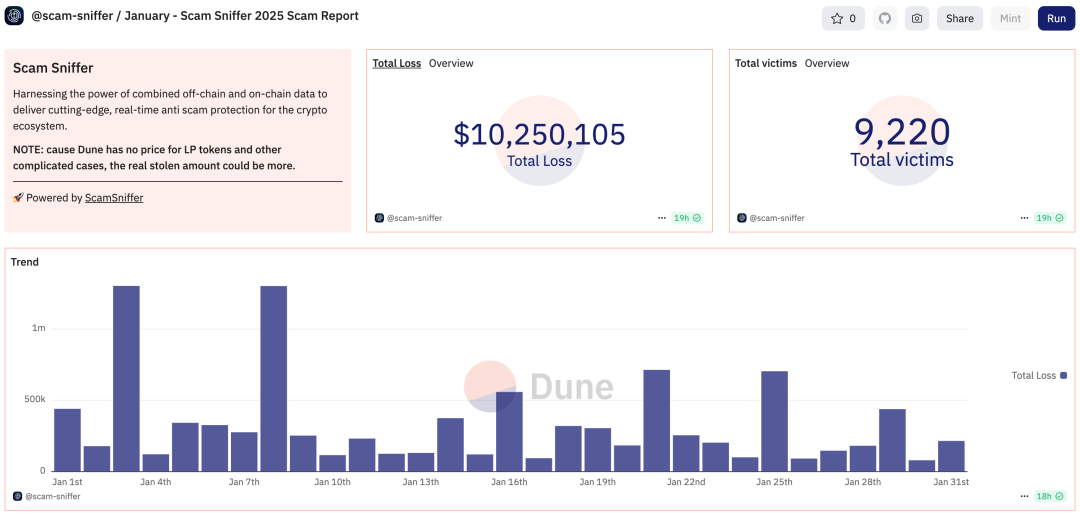
(https://dune.com/scam-sniffer/january-scam-sniffer-2025-scam-report)
Крупные инциденты безопасности
Phemex
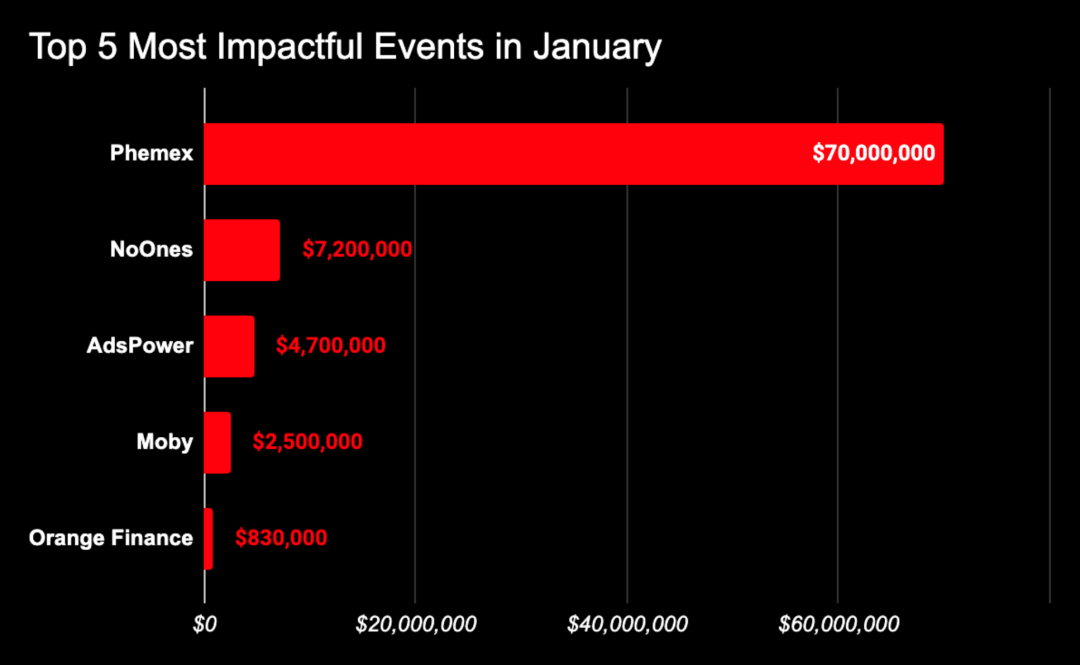
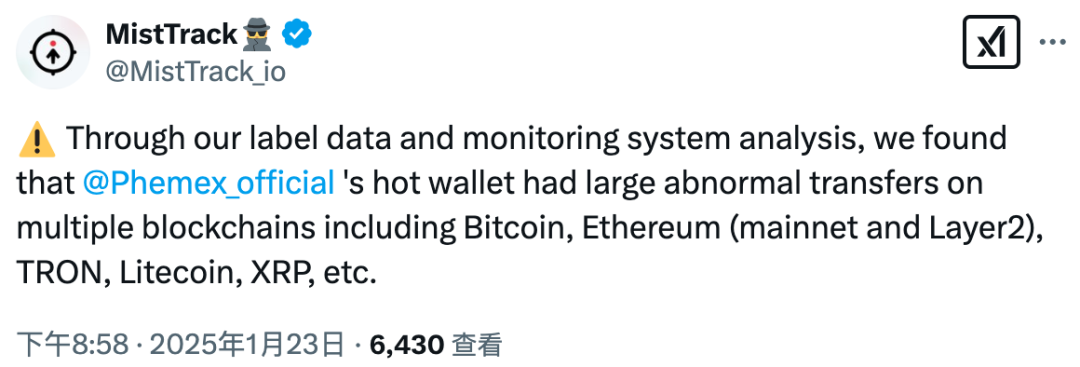
23 января 2025 года горячий кошелек криптобиржи Phemex со штаб-квартирой в Сингапуре был атакован, что привело к потерям около 70 млн долларов США. Генеральный директор Phemex Федерико Вариола заявил на платформе X: «Здравствуйте, мы расследуем сообщения о компрометации горячего кошелька. Будьте уверены, холодные кошельки в безопасности, любой может это проверить. Мы вскоре предоставим дополнительную информацию.»
(https://x.com/MistTrack_io/status/1882412516518789500)
NoOnes
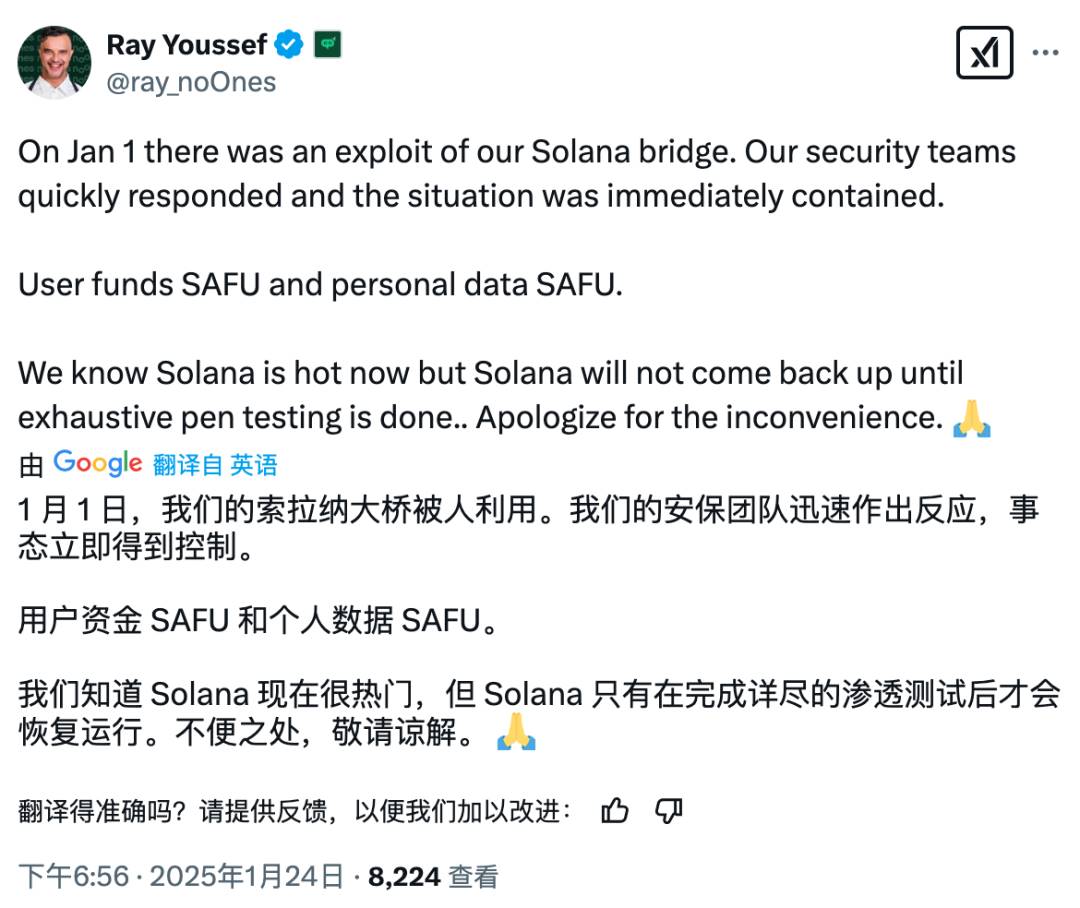
1 января 2025 года P2P-платформа NoOnes была атакована, в ее горячем кошельке в сетях Ethereum, Tron, Solana и BSC появились сотни подозрительных исходящих транзакций, потери составили около 7,2 млн долларов США. Генеральный директор Ray Youssef объяснил, что причиной инцидента стала эксплуатация моста Solana.
(https://x.com/ray_noOnes/status/1882744360812306885)
AdsPower
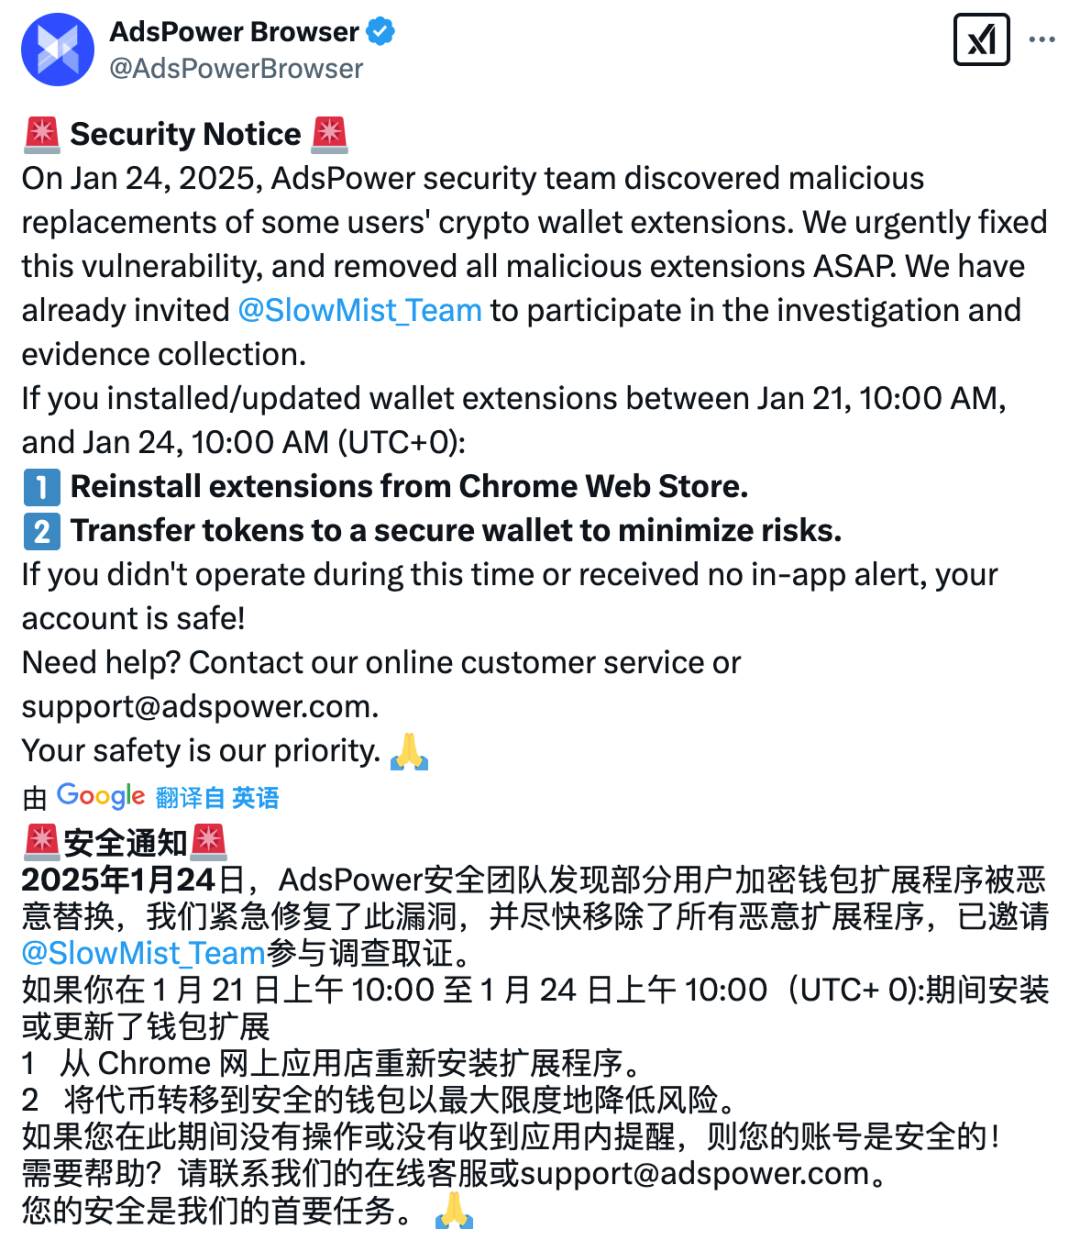
24 января 2025 года команда безопасности AdsPower обнаружила инцидент вторжения: хакеры распространили вредоносный код, приведший к компрометации некоторых сторонних расширений браузера, было похищено более 4,7 млн долларов США, команда безопасности SlowMist уже приступила к анализу. Если пользователи использовали AdsPower и устанавливали расширения кошелька или вручную обновляли расширения кошелька в период с 18:00 21 января до 18:00 24 января (UTC+8), то расширения кошельков в их AdsPower могут быть версиями с бэкдором (мнемонические фразы/приватные ключи подвержены риску кражи), пожалуйста, как можно скорее переведите активы соответствующих кошельков.
(https://x.com/AdsPowerBrowser/status/1882983731419570220)
Moby
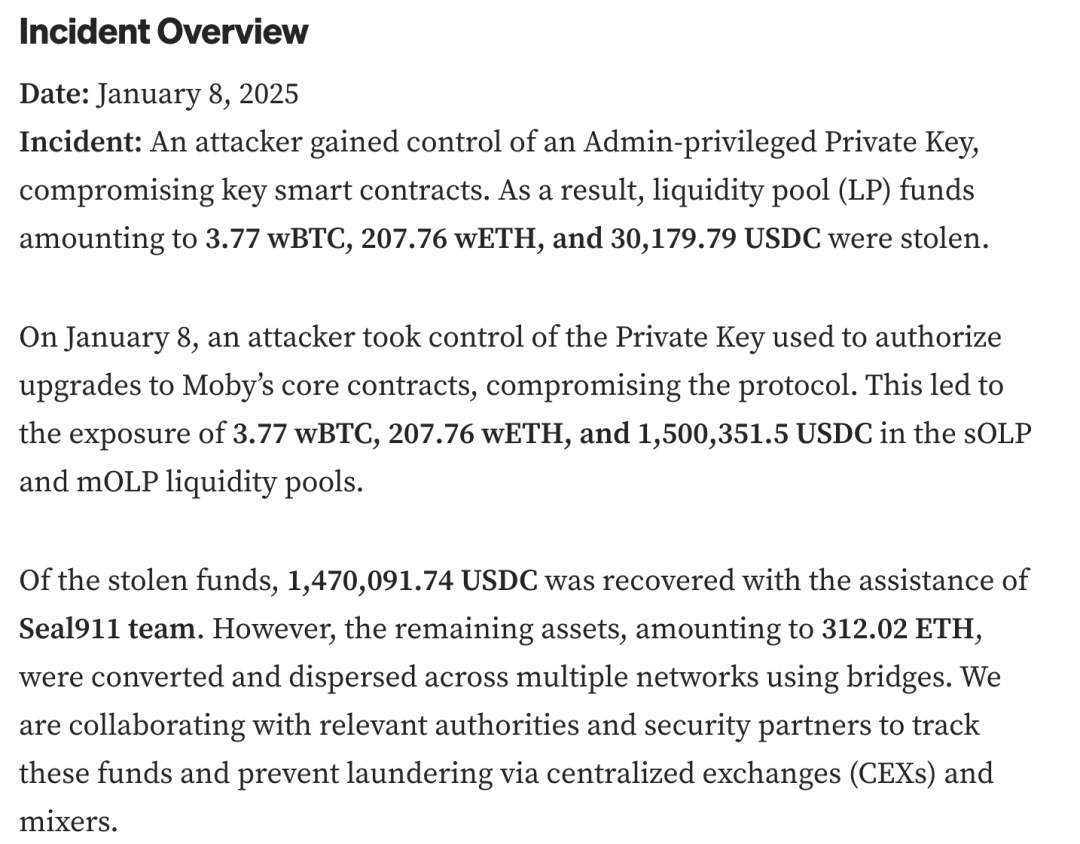
8 января 2025 года злоумышленники получили контроль над приватным ключом, используемым для авторизации обновления основного контракта Moby, что привело к компрометации протокола. Эта атака подвергла риску 3,77 wBTC, 207,76 wETH и 1 500 351,5 USDC в пулах ликвидности sOLP и mOLP. Moby при содействии команды Seal911 вернула около 1,47 млн USDC.
(https://medium.com/moby-trade/moby-post-mortem-report-growth-plan-504ad5b0dd35)
Orange Finance
8 января 2025 года проект управления ликвидностью Orange Finance на базе Arbitrum был атакован из-за ошибки конфигурации мультиподписи, что привело к краже активов на сумму 830 000 долларов США. Злоумышленники получили права владельца каждого хранилища, изменили их реализацию и извлекли внесенные активы, а также средства благодаря чрезмерному одобрению. Около 94% общих потерь (около 780 000 долларов США) пришлось на внесенные активы, остальные 6% (около 47 000 долларов США) были вызваны чрезмерным одобрением.
(https://mirror.xyz/0x6FA2aF9a4d6fFe654361F713780963C10412e7c3/gN17YMrLhKKg9YT9a391U74pWr9IhqBUDWUqDyDamjE)
Анализ характеристик и рекомендации по безопасности
В последнее время участились случаи кражи аккаунтов. Согласно статистике Архива взломов блокчейна SlowMist, в январе произошло 21 событие кражи аккаунтов, что составляет около половины от общего числа инцидентов. Особенно выделяются случаи кражи аккаунтов, связанных с политическими деятелями или политическим контентом. Хакеры или злоумышленники используют социальные сети для продвижения мем-коинов, используя FOMO-настроения пользователей для привлечения средств, а затем исчезают с деньгами. Например, аккаунт X @TrumpDailyPosts опубликовал 4 твита о продвижении мем-коинов, которые были быстро удалены в течение нескольких минут, и похитил около 1,25 млн долларов США. Поэтому рекомендуется пользователям проявлять бдительность, проверять источники информации перед покупкой токенов, не доверять внезапным объявлениям в социальных сетях, особенно касающимся мем-коинов, связанных с политическими деятелями, известными организациями или знаменитостями, чтобы избежать попадания в мошеннические схемы.
Кроме того, команда безопасности SlowMist отмечает, что многие недавние запросы о помощи от пострадавших связаны с мошенничеством «Fake Safeguard» в Telegram. Соответствующие методы злоумышленников и меры противодействия см. в Новые методы|Мошенничество с поддельным Safeguard в Telegram.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @SlowMist_Team