Руководство по безопасности Web3 для начинающих без ошибок: как обеспечить безопасность буфера обмена?
Авторы: Liz & Reborn
Редактор: Sherry
Контекст
В предыдущем выпуске руководства для начинающих по безопасности Web3 мы анализировали мошенничество с токенами типа «ханипот», в этом выпуске мы сосредоточимся на безопасности буфера обмена.
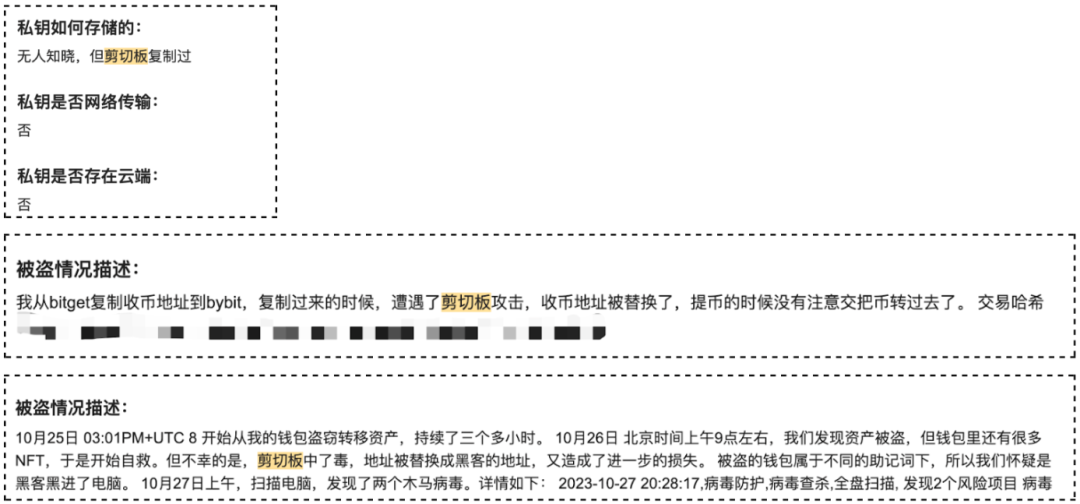
Во многих случаях кражи криптоактивов жертвы чаще всего недоумевают: “Я вообще не передавал закрытые ключи через интернет, как их украли?” На самом деле, утечка закрытых ключей / мнемонических фраз не обязательно происходит через облако или загрузку в сеть, это может случиться даже при операциях, которые кажутся вам “локальными и безопасными”. Например, вы когда-нибудь вводили закрытые ключи / мнемонические фразы путем копирования и вставки? Сохраняли ли вы их в заметках или скриншотах? Эти распространенные действия также являются лазейками, на которые охотятся хакеры.
Содержание этого выпуска будет посвящено безопасности буфера обмена, мы расскажем вам о его принципах, способах атак, а также о рекомендациях по профилактике, которые мы обобщили на практике, чтобы помочь пользователям сформировать более надежное сознание защиты активов.
Почему буфер обмена представляет риск
Буфер обмена — это временное хранилище, предоставляемое операционной системой для совместного использования локальными приложениями, в основном用于存储临时数据(например, текст, изображения, пути к файлам и т. д.), чтобы разные приложения могли удобно копировать и вставлять контент. Например, когда вы копируете адрес кошелька, операционная система хранит этот адрес в буфере обмена, пока он не будет перезаписан новым содержимым или очищен.
-
Хранение в открытом виде: большинство операционных систем (например, Windows, macOS, Linux) по умолчанию не шифруют данные буфера обмена, а хранят их в памяти в открытом виде.
-
Системный API предоставляет доступ: большинство операционных систем предоставляют API, связанные с буфером обмена, позволяющие приложениям получать к нему доступ. Это означает, что если приложение (например, текстовый редактор, расширение браузера, метод ввода, инструмент для скриншотов или даже вредоносное ПО) имеет соответствующие разрешения, оно может тихо читать или даже изменять данные в фоновом режиме.
Кроме того, поскольку содержимое буфера обмена по умолчанию не очищается автоматически, оно может оставаться доступным в течение длительного времени. Если пользователь скопировал конфиденциальную информацию, но не перезаписал или не очистил ее своевременно, вредоносное ПО или сторонние приложения получат возможность прочитать это содержимое.
Некоторые вредоносные программы для буфера обмена специально предназначены для изменения адресов. В докладе о мошенничестве транснациональной организованной преступности в Юго-Восточной Азии, опубликованном Управлением ООН по наркотикам и преступности в 2024 году, упоминается, что одним из распространенных вредоносных ПО, используемых преступными группировками в Юго-Восточной Азии, является клиппер (clipper). Такое ПО мониторит буфер обмена зараженной системы и ждет возможности заменить адрес в криптовалютной транзакции; как только жертва непреднамеренно совершит транзакцию, средства будут переведены на адрес атакующего. Поскольку адреса криптокошельков обычно очень длинные, пользователи редко замечают изменения в адресе получателя.
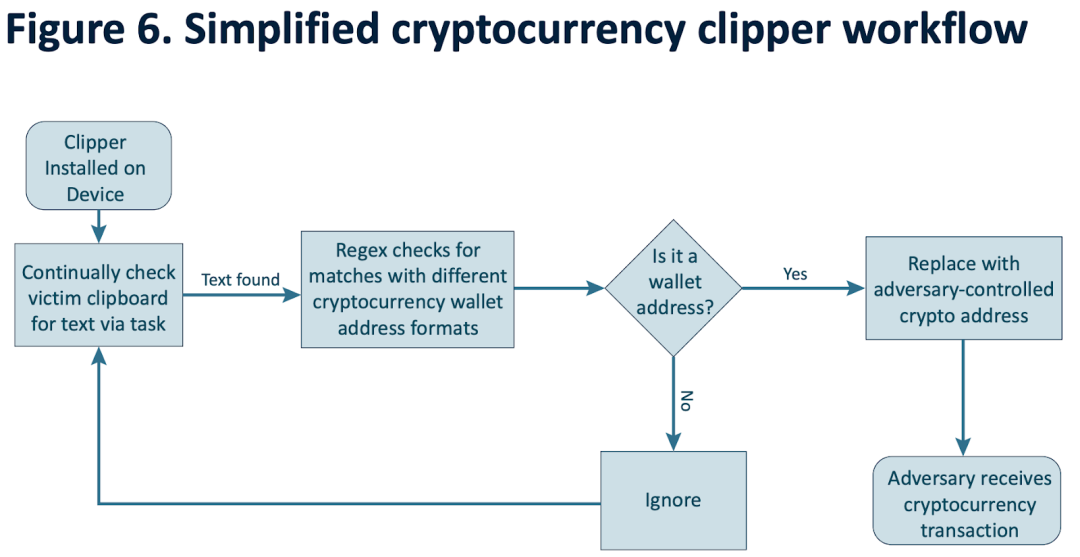
(https://www.unodc.org/roseap/uploads/documents/Publications/2024/TOC_Convergence_Report_2024.pdf)
Дойдя до этого места, мы уверены, вы осознаете, что самый фундаментальный метод защиты от атак через буфер обмена — это избегать копирования конфиденциальной информации и устанавливать профессиональное антивирусное ПО для предотвращения вторжения вредоносных программ.
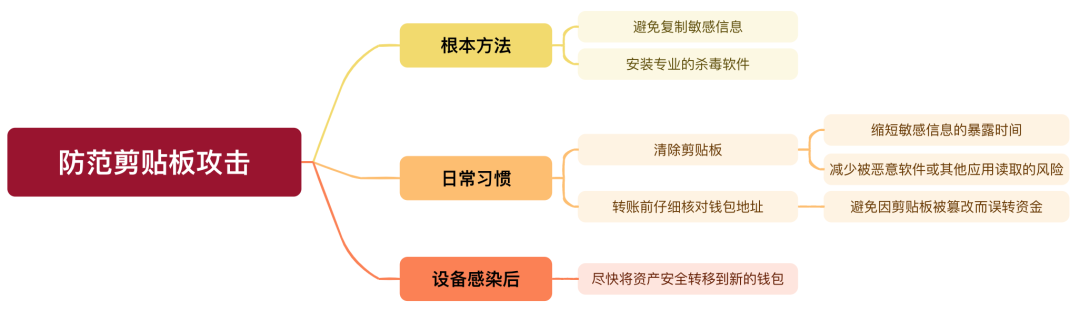
Основная цель очистки буфера обмена — сокращение времени нахождения конфиденциальной информации в открытом доступе, снижение риска ее чтения вредоносным ПО или другими приложениями. Если вы случайно скопировали конфиденциальную информацию, своевременная очистка буфера обмена может снизить вероятность утечки. Простой метод — немедленно скопировать большой объем постороннего контента, чтобы “смыть” ранее скопированную конфиденциальную информацию, это может в определенной степени снизить вероятность чтения.
Но если ваше устройство уже заражено вредоносным ПО, которое крадет или изменяет содержимое буфера обмена, то ручная очистка буфера обмена будет малоэффективна. Поскольку эти вредоносные программы могут мониторить и читать данные в реальном времени, скорость ручной очистки вряд ли поспевает за их операциями. Поэтому лучшая практика — избегать копирования конфиденциальной информации в принципе и обеспечивать безопасность устройства. Если вы подозреваете, что устройство уже заражено, рекомендуется как можно скорее безопасно перевести активы на новый кошелек, чтобы предотвратить дальнейшие потери.
Помимо буфера обмена, конфиденциальная информация может также утечь следующими способами, пользователям также следует быть внимательными:
-
Фотоальбом, облачное хранилище, метод ввода: избегайте контакта закрытых ключей / мнемонических фраз с сетью, включая, но не ограничиваясь фотоальбомом, облаком, избранным WeChat, заметками телефона и т. д., избегайте ввода конфиденциальной информации в методе ввода, рекомендуется использовать встроенный системный метод ввода, отключить функцию “облачной синхронизации” метода ввода и стараться не заполнять закрытые ключи / мнемонические фразы путем копирования и вставки.
-
Риск вредоносного ПО: регулярно сканируйте систему антивирусным ПО для обнаружения и удаления потенциального вредоносного ПО.
-
Проблема разрешений расширений браузера: отключите ненужные расширения браузера. Если вы опасаетесь риска разрешений какого-либо расширения, после установки расширения можно сначала не использовать его, посмотреть ID расширения, найти локальный путь на компьютере, найти файл manifest.json в корневом каталоге расширения, отправить содержимое файла ИИ для интерпретации риска разрешений. Если есть мышление изоляции, можно рассмотреть возможность включения отдельного Chrome Profile для незнакомого расширения, по крайней мере, ущерб будет контролируемым.
-
Риск изменения адреса перевода: при совершении операций, таких как перевод криптовалюты, обязательно тщательно проверяйте адрес кошелька, чтобы избежать ошибочного перевода средств из-за изменения буфера обмена.
Учебное пособие по очистке буфера обмена
Ниже приведены некоторые более простые методы очистки буфера обмена для macOS, iOS, Android, Windows, вы можете попробовать их на практике:
macOS сохраняет только текущее содержимое буфера обмена, не записывает историю, копирование постороннего контента может перекрыть конфиденциальную историю. iOS также сохраняет только текущее содержимое буфера обмена, помимо метода копирования постороннего контента, пользователи могут также создать ярлык, добавить команду очистки буфера обмена на главный экран, так очистка будет удобнее.
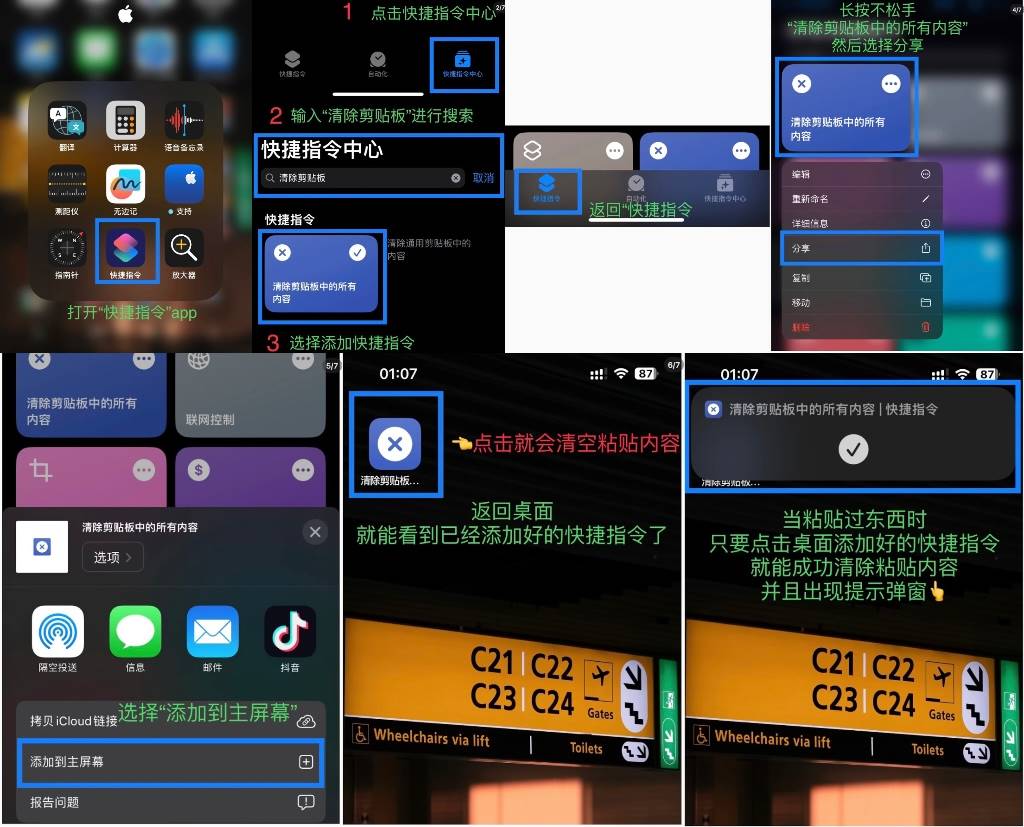
(https://x.com/0xBeyondLee/status/1855630836118467028)
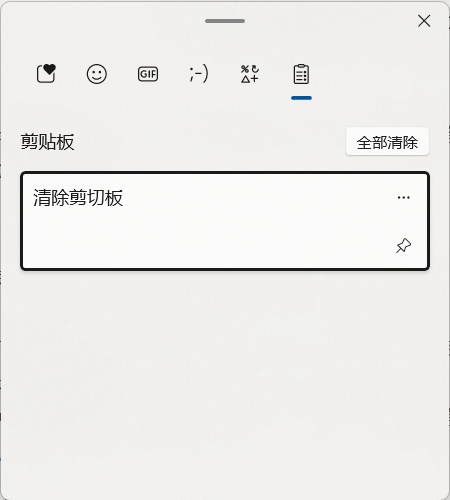
Windows 7 и более ранние версии сохраняют только текущее содержимое буфера обмена, без истории, можно перекрыть исходное содержимое в буфере обмена, скопировав посторонний контент, тем самым косвенно очистив его. Windows 10 / 11 (если включена “история буфера обмена”): нажмите Win + V, чтобы просмотреть историю буфера обмена, нажмите кнопку “Очистить все” в правом верхнем углу, чтобы удалить всю историю.
История буфера обмена Android обычно относится к истории буфера обмена, записанной методом ввода, многие устройства Android предоставляют функцию истории буфера обмена в методе ввода, можно войти в интерфейс управления буфером обмена метода ввода и вручную очистить ненужные записи.
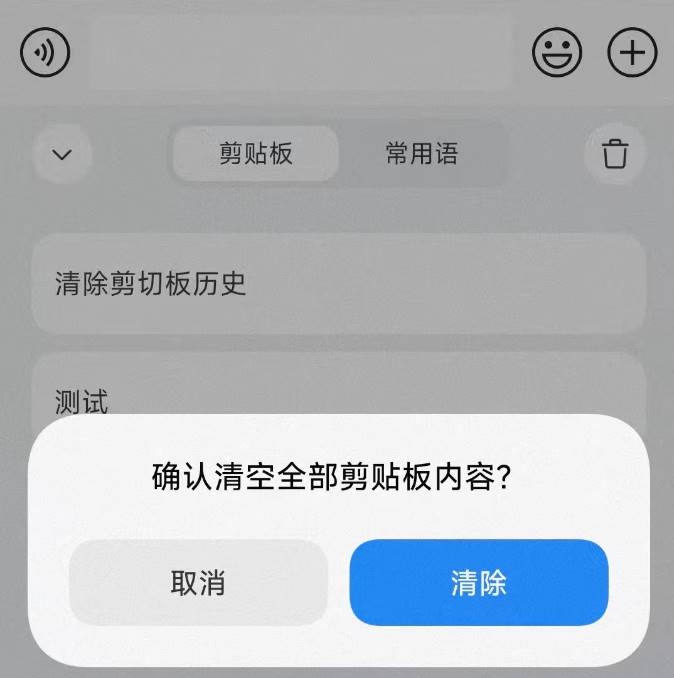
Короче говоря, если система сама по себе не сохраняет историю, просто скопируйте новый контент для перекрытия. Если в системе есть история буфера обмена (например, Windows 10 / 11, некоторые устройства Android), то вручную очистите историю записей согласно вышеуказанным методам.
Заключение
Буфер обмена — это часто игнорируемый, но высокочастотный канал утечки, мы надеемся, что эта статья поможет пользователям пересмотреть риски безопасности копирования и вставки и осознать, что “локальные операции не равны абсолютной безопасности”. Безопасность — это не только технический вопрос, но и вопрос привычек поведения. Только сохраняя бдительность в повседневных операциях, повышая осведомленность о безопасности и внедряя базовые меры защиты, можно действительно сохранить свои активы.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @SlowMist_Team