


Взлом Resolv: как утечка одного ключа привела к незаконному выпуску токенов на 23 млн долларов
Автор: Chainalysis
Адаптация: AididiaoJP, Foresight News
22 марта 2026 года протокол DeFi Resolv стал еще одним примером, продемонстрировавшим, насколько быстро сфера DeFi может оказаться в кризисе при нарушении базовых допущений безопасности. Всего за несколько минут злоумышленник отчеканил десятки миллионов необеспеченных стейблкоинов Resolv USR, вывел из них активы на сумму около 25 млн долларов США, что привело к резкой потере паритета цены USR и вынудило протокол приостановить работу.
На первый взгляд это могло показаться очередным инцидентом, связанным с уязвимостью смарт-контракта. Однако это не так. Код выполнялся именно так, как он был изначально задуман разработчиками.
По сути, инцидент стал результатом чрезмерного доверия к инфраструктуре оффчейна. По мере усложнения систем DeFi и их растущей зависимости от внешних сервисов, привилегированных ключей и облачной инфраструктуры, поверхность атаки значительно вышла за пределы самого блокчейна.
В данной статье мы рассмотрим ход событий и их последствия, а также обсудим, почему при взломе оффчейн-компонентов только механизмы детектирования и реагирования на угрозы в реальном времени в цепочке могут служить критически важным последним рубежом обороны, обеспечивающим принципиальную разницу между контролируемыми инцидентами и эксплуатациями уязвимостей, ведущими к многомиллионным потерям.
Обзор инцидента
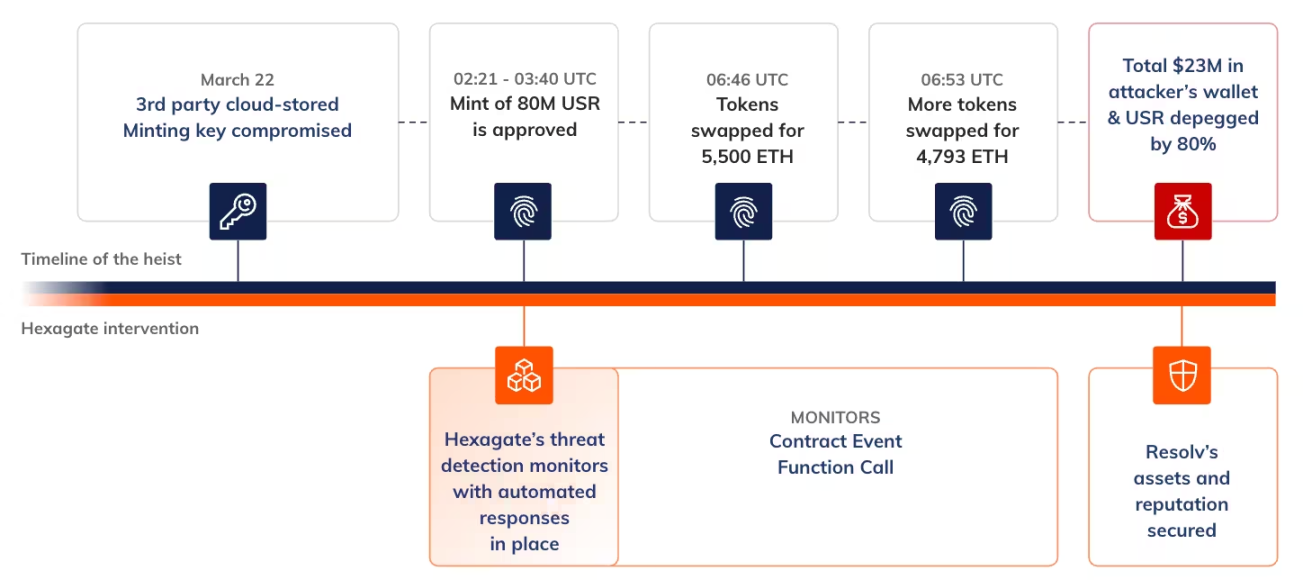
Злоумышленник сначала внес депозит на небольшую сумму (примерно от 100 тыс. до 200 тыс. долларов США в USDC) и взаимодействовал с системой чеканки стейблкоина USR протокола Resolv. В штатном режиме пользователь получает эквивалентное количество USR после внесения USDC. Однако в ходе данной атаки злоумышленнику удалось отчеканить около 80 млн токенов USR, что значительно превышало разумный лимит, соответствующий его депозиту.
Данная ситуация возникла потому, что процесс одобрения чеканки опирался на оффчейн-сервис, который использовал привилегированный закрытый ключ для авторизации количества выпускаемых USR. При этом сам смарт-контракт не устанавливал никаких ограничений на объем чеканки — он проверял лишь валидность цифровой подписи.
После отчуждения необеспеченных USR злоумышленник быстро конвертировал их в стейковую версию wstUSR, постепенно обменивал на другие стейблкоины и в конечном итоге выводил в виде ETH. К моменту завершения атаки злоумышленник получил прибыль примерно в 25 млн долларов США в ETH. Массовое поступление необеспеченных USR на рынок вызвало падение цены токена примерно на 80%.
После определения итогов инцидента ниже будет представлен подробный анализ того, как архитектурные недостатки механизма чеканки создали условия для проведения атаки.
Штатный процесс чеканки токенов Resolv
Чтобы понять причины данной атаки, необходимо прежде всего разобраться в архитектуре механизма чеканки протокола Resolv.
Когда пользователь хочет отчеканить нативный токен Resolv USR, его взаимодействие происходит не с полностью автономным ончейн-механизмом, а требует прохождения двухэтапного оффчейн-процесса:
requestSwap — пользователь вносит USDC в контракт USR Counter и инициирует запрос на чеканку.
completeSwap — оффчейн-сервис, управляемый привилегированным закрытым ключом с именем SERVICE_ROLE, проверяет данный запрос и через механизм обратного вызова контракта определяет итоговое количество отчеканенных USR.
На уровне контрактов установлен только минимальный порог получения USR, но отсутствуют какие-либо верхние ограничения. Ончейн не выполняет проверку соотношения внесенного обеспечения и объема выпуска USR, а также не интегрирует оракулы цен, лимиты общего снабжения или максимальные коэффициенты чеканки. Иными словами, любое количество, подписанное данным ключом, может быть безопасно отчеканено.
Детальный разбор этапов атаки
Шаг 1: Получение доступа к среде AWS KMS Resolv
Проникнув в облачную инфраструктуру Resolv, злоумышленник успешно получил доступ к среде управления ключами AWS (KMS), используемой протоколом, где хранится привилегированный ключ подписи. Обретя контроль над средой KMS, атакующий смог авторизовать любые операции чеканки с помощью собственного ключа чеканки Resolv.
Шаг 2: Чеканка токенов USR
Получив ключ подписи, злоумышленник инициировал два запроса на обмен (swap), каждый из которых подкреплялся небольшим депозитом в USDC. Общая сумма составила примерно от 100 тыс. до 200 тыс. долларов США, распределенных по нескольким транзакциям. Затем атакующий использовал ключ SERVICE_ROLE для вызова функции completeSwap, указав искусственно завышенный объем вывода, что позволило ему авторизовать выпуск десятков миллионов USR при внесении лишь небольшого количества USDC.
Ончейн были идентифицированы две основные транзакции:
- Транзакция чеканки 50 млн USR
- Транзакция чеканки 30 млн USR
В сумме эти транзакции привели к выпуску 80 млн токенов USR стоимостью около 25 млн долларов США.
Шаг 3: Обход ограничений ликвидности через wstUSR
Затем злоумышленник конвертировал USR в wstUSR. wstUSR представляет собой деривативный токен, отражающий долю в пуле стейкинга, стоимость которого не связана фиксированным курсом с USR. Конвертируя средства в wstUSR, атакующий избежал прямого воздействия на рынок USR, переведя позицию в формат актива с меньшей ликвидностью, но повышенной взаимозаменяемостью.
Шаг 4: Вывод средств и выход
Удерживая wstUSR, злоумышленник далее обменял его на стейблкоины, а затем перевел в ETH. Для перемещения средств он воспользовался ликвидностью нескольких децентрализованных бирж (DEX) и кроссчейн-мостами, чтобы максимизировать сумму вывода и затруднить отслеживание движения активов.
На момент написания статьи адрес злоумышленника все еще содержит:
- Около 11 400 ETH (стоимостью примерно 24 млн долларов США)
- Около 20 млн wstUSR (в расчетной стоимости примерно 1,3 млн долларов США по цене после потери паритета)
Влияние на держателей USR
Данный инцидент нанёс прямой и серьёзный ущерб держателям USR.
Новые 80 млн необеспеченных токенов USR начали постепенно попадать в пулы ликвидности децентрализованных бирж. По мере резкого роста предложения якорная цена USR по отношению к доллару стремительно рухнула. Стоимость токена временно упала до 0,20 доллара США, что составило снижение на 80%, после чего в течение нескольких часов она частично восстановилась до уровня около 0,56 доллара США.
После наступления инцидента компания Resolv Labs выпустила заявление о приостановке всех функций протокола во избежание дальнейших убытков и начала расследование факта проникновения. Учитывая, что злоумышленник продолжает пытаться отчеканить новые партии USR, безотлагательность принятия мер для предотвращения расширения ущерба очевидна, что дополнительно подчеркивает критическую важность быстрого реагирования на подобные атаки.
Безупречная концепция безопасности должна строиться на «предположении неизбежности наличия уязвимостей»
Несмотря на внедрение Resolv всех стандартных мер безопасности и прохождение вплоть до 18 аудитов безопасности, данная хакерская атака в определённом смысле сводится к простой истории: злоумышленник получил ключ, использовал его для нелегальной чеканки активов и вывел их в деньги раньше, чем участники проекта успели это заметить.
Однако в более глубоком смысле этот инцидент демонстрирует, как протоколы DeFi перенимают предположения о безопасности и потенциальные риски своей зависимой оффчейн-инфраструктуры. Хотя ончейн-смарт-контракты работали точно в соответствии с дизайном, общее проектирование системы и захваченная оффчейн-инфраструктура не достигли соответствующих стандартов безопасности.
В эпоху, когда различные эксплойты часто завершаются за считанные минуты, а появление убытков не оставляет времени для пассивного реагирования, системы мониторинга в реальном времени и механизмы автоматического ответа уже не являются факультативным дополнением, а становятся абсолютно необходимым гарантом защиты.
Кейс превентивной защиты с помощью Hexagate
Атака, пережитая Resolv, ярко иллюстрирует сценарии, для выявления которых предназначены механизмы реалтаймового ончейн-мониторинга. При использовании решения Chainalysis Hexagate могли бы эффективно сработать следующие два конкретных метода детектирования:
Решение 1: Мониторинг аномальных событий чеканки
Настроив системы мониторинга, такие как Hexagate, можно отслеживать вызовы функции completeSwap, делая акцент на выявлении ситуаций, когда объём отчеканенных USR критически не соразмерен количеству внесённого залога.
Депозит в размере 100 тыс. долларов США в USDC, санкционирующий выпуск 50 млн USR, является крайне аномальным соотношением, выходящим далеко за рамки действий любых легитимных пользователей. Установка правил оповещения для данного паттерна вызова функции, например, срабатывание алерта при превышении нормального коэффициента чеканки в 1,5 раза, позволило бы оперативно идентифицировать упомянутые две основные транзакции.
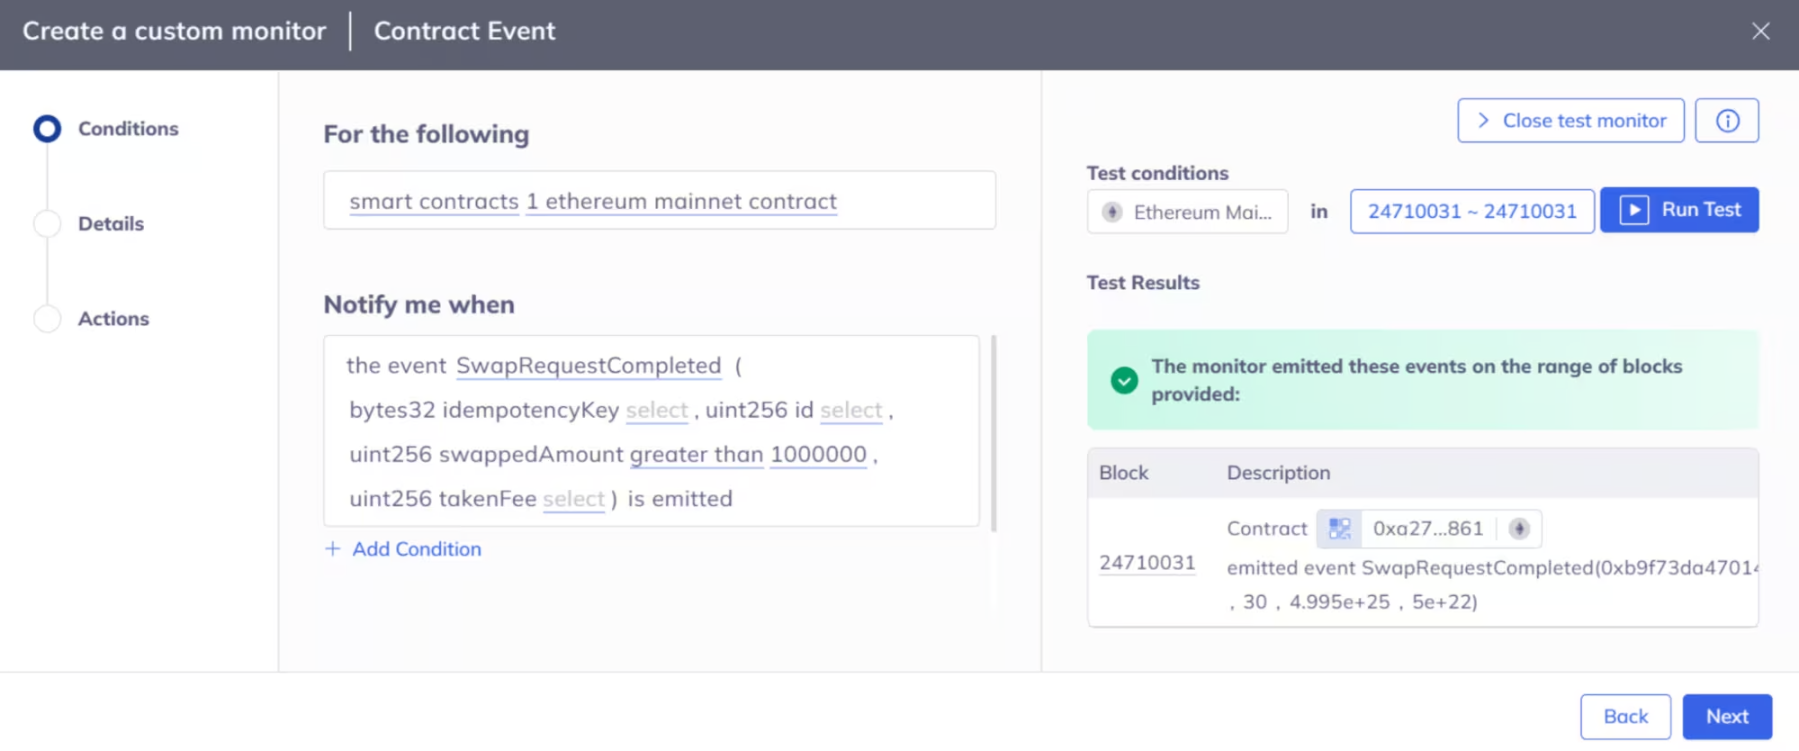
Инструменты пользовательского мониторинга Hexagate смогли бы запустить автоматический ответ сразу после обнаружения подозрительной активности, использующей логику чеканки Resolv.
Решение 2: Управление критическими событиями контрактов с помощью комбинации GateSigner и пользовательских функций
Злоумышленник обязан был последовательно выполнить процессы requestSwap и completeSwap, причем каждая стадия этого процесса порождала бы ончейн-события. Интеграция функционала GateSigner от Hexagate с мониторингом событий контрактов позволила бы настроить автоматическую остановку работы контракта при обнаружении аномального события Mint, тем самым заблокировав выход любой части из 80 млн USR на открытый рынок заранее.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 Chainalysis











