


Автор статьи о Transformer заново создал «Лобстера», чтобы устранить уязвимость OpenClaw в незащищённом режиме
Источник | QuantumBit
Сколько раков работают без защиты в интернете?
ИИ-агенты делают ваши пароли и API-ключи доступными для всей сети.
Автор архитектуры Transformer Илья Полошкухин не смог на это смотреть. Он переписал проект с нуля и выпустил безопасную версию «рака»: IronClaw.
Исходный код IronClaw уже опубликован на GitHub, доступны установочные пакеты для macOS, Linux и Windows. Поддерживается как локальное развёртывание, так и облачный хостинг. Проект продолжает активно развиваться, бинарные файлы версии v0.15.0 уже доступны для загрузки.
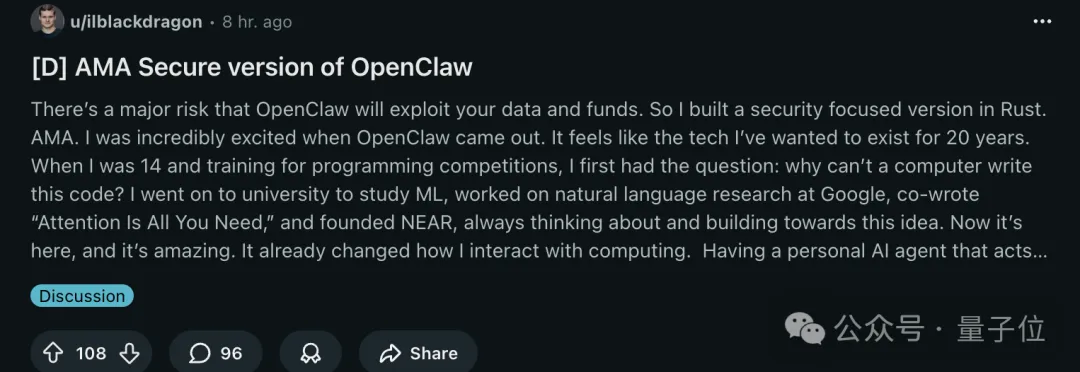
Полошкухин (в китайском комьюнити его прозвали «Братом Ананасом», далее — автор) также создал тему на Reddit для ответов на все вопросы, что привлекло пристальное внимание сообщества.
01 Успех OpenClaw обернулся «пожаром»
Сам Полошкухин является одним из ранних пользователей OpenClaw и называет эту технологию тем, чего он ждал целых 20 лет.
Это уже изменило способ моего взаимодействия с вычислительными системами.
Однако состояние безопасности OpenClaw можно назвать катастрофическим: уязвимости, такие как однокнопное выполнение удалённого кода, атаки методом инъекции промптов и вредоносные навыки для кражи паролей, были последовательно раскрыты в экосистеме проекта.
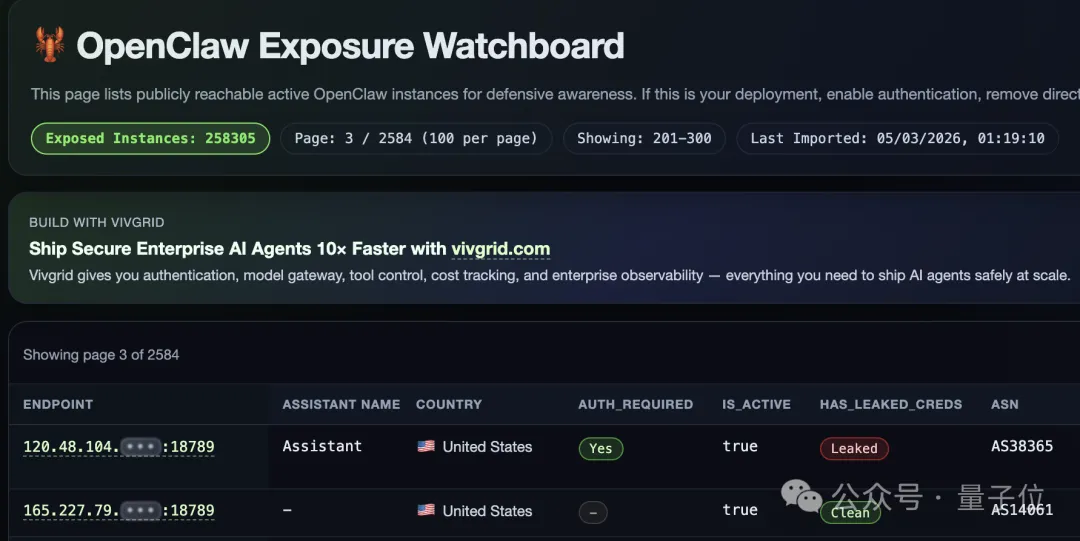
Более 25 000 публичных инстансов остались открыты в интернете без должного контроля безопасности, что эксперты по кибербезопасности прямо назвали «пожаром в мусорном ведре безопасности (security dumpster fire)».
Корень проблемы кроется в самой архитектуре.
Когда пользователь передаёт свой Bearer-токен для электронной почты в OpenClaw, он напрямую отправляется на серверы провайдера LLM.
Полошкухин в теме на Reddit объяснил, что это означает:
Доступ к вашей информации, включая данные, которые вы явно не предоставляли, могут получить любые сотрудники этой компании. То же самое относится к данным вашего работодателя. У этих компаний нет злонамеренных целей, но реальность такова, что пользователи лишены настоящей конфиденциальности.
Он подчеркнул, что никакое удобство не стоит риска для безопасности и конфиденциальности себя и своих близких.
02 Перестройка всего с нуля на языке Rust
IronClaw представляет собой полную перезапись OpenClaw на языке Rust.
Обеспеченная Rust безопасность работы с памятью позволяет устранить традиционные уязвимости, такие как переполнение буфера, что критически важно для систем, работающих с закрытыми ключами и учётными данными пользователей.
В архитектуре безопасности IronClaw предусматривает четырёхуровневую оборону эшелонирования.
Первый уровень — это гарантия безопасности памяти, обеспечиваемая самим Rust.
Второй уровень — изоляция через WASM-песочницу. Все сторонние инструменты и код, сгенерированный ИИ, выполняются в отдельных контейнерах WebAssembly; даже если инструмент окажется вредоносным, масштаб разрушений будет строго ограничен рамками песочницы.
Третий уровень — зашифрованное хранилище учётных данных. Все API-ключи и пароли хранятся в зашифрованном виде с использованием AES-256-GCM. Каждое учётное данные привязано к правилам политики, ограничивающим использование только конкретным доменным именем.
Четвёртый уровень — доверенная исполняемая среда (TEE), которая использует аппаратную изоляцию для защиты данных, делая невозможным доступ к чувствительной информации пользователя даже для провайдеров облачных услуг.
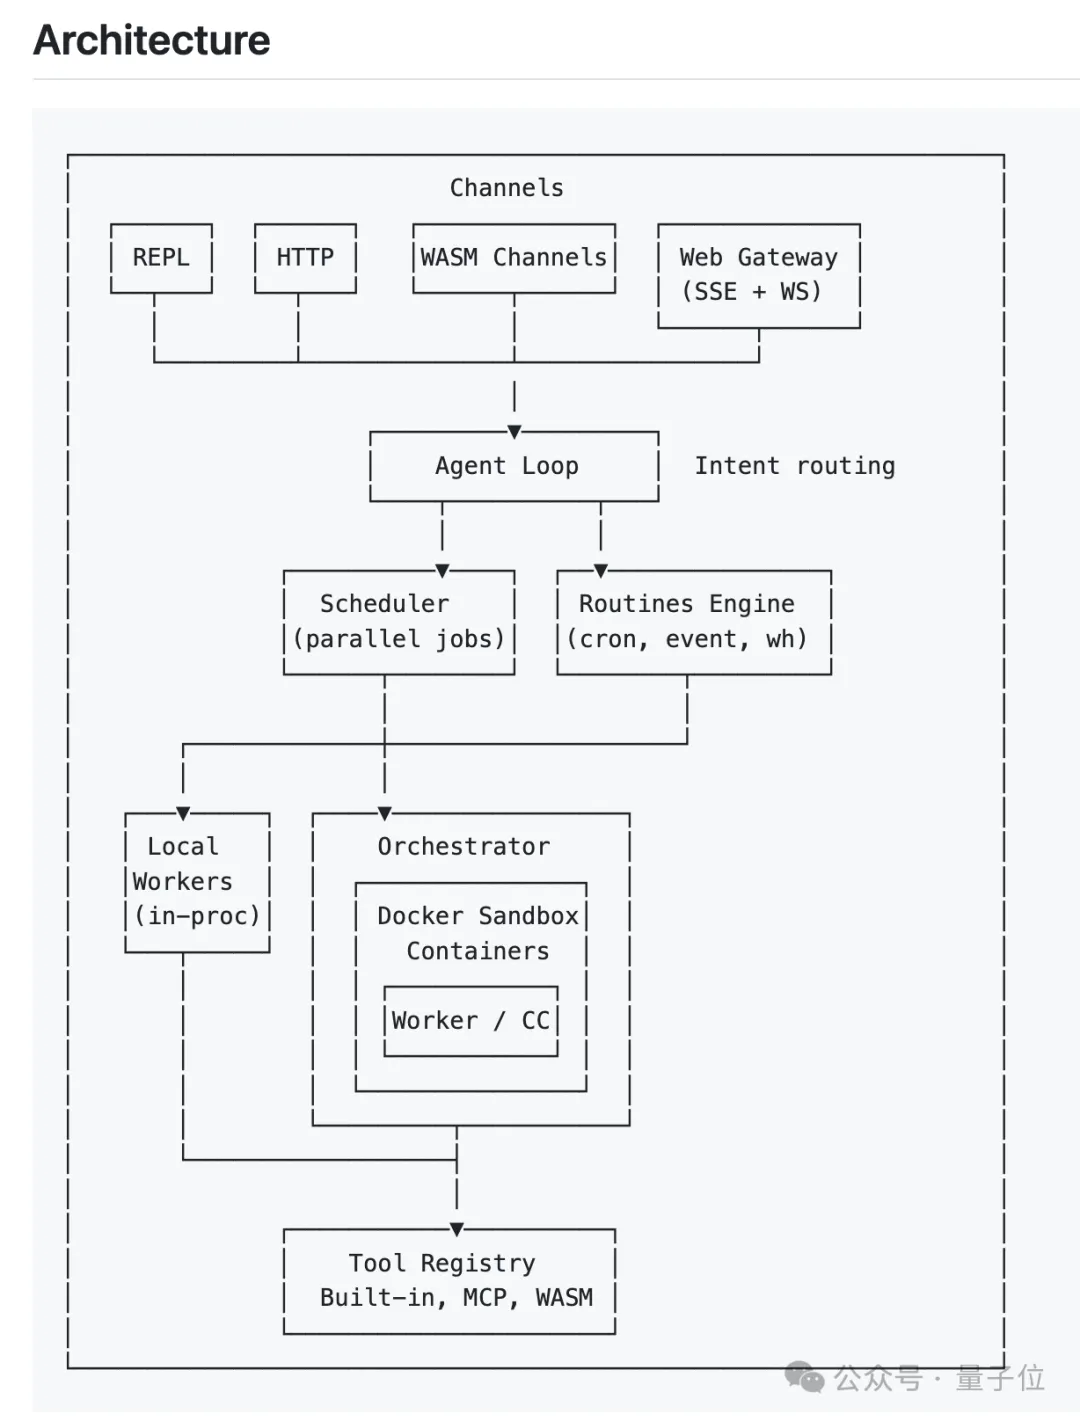
Самым важным аспектом этого дизайна является то, что сама большая языковая модель никогда не получает доступ к исходным учётным данным.
Учётные данные внедряются только на границе сети, когда агенту необходимо связаться с внешним сервисом.
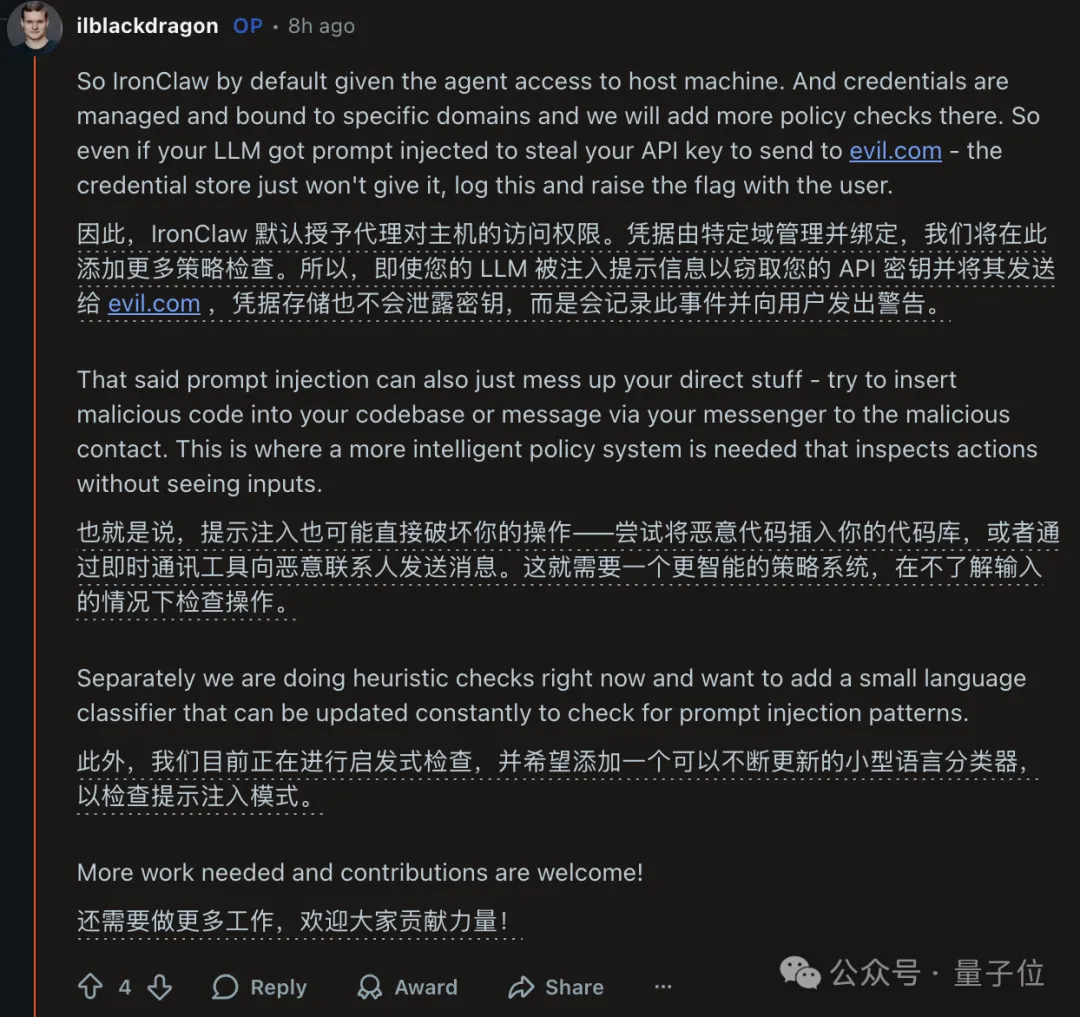
Полошкухин привёл пример: даже при атаке методом инъекции промпта, если большая модель попытается отправить токен Google OAuth пользователя злоумышленнику, слой хранения учётных данных немедленно отклонит этот запрос, запишет его в журнал и направит пользователю оповещение.
Однако сообщество разработчиков остаётся обеспокоенным: учитывая, что более 2000 публичных инстансов OpenClaw подверглись атакам, а в экосистеме присутствовало множество вредоносных навыков, не повторит ли IronClaw ту же ошибку после обретения популярности?
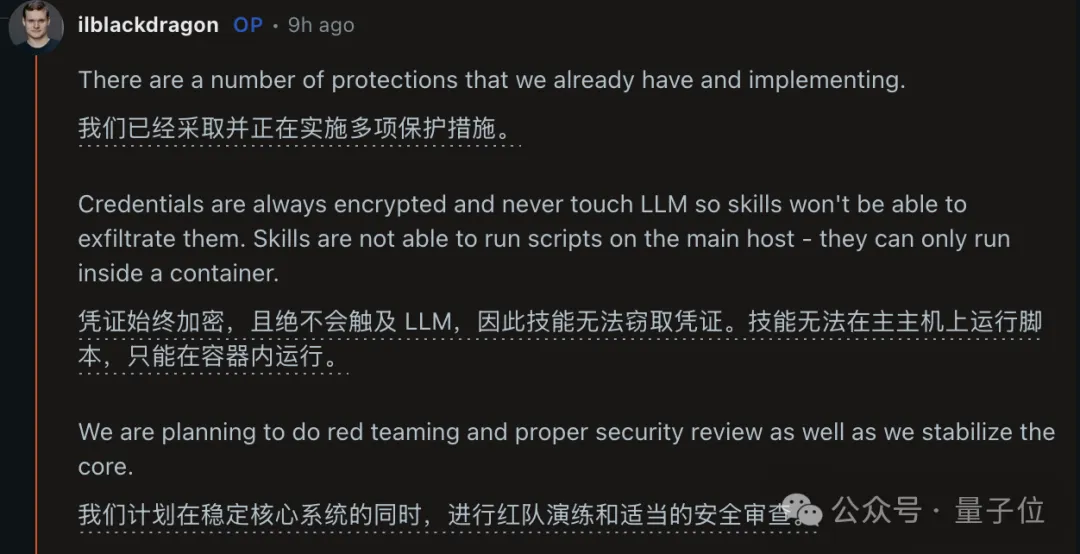
Ответ Полошкухина заключался в том, что архитектура IronClaw принципиально устраняет основные уязвимости OpenClaw. Учётные данные всегда хранятся в зашифрованном виде и никогда не контактируют с LLM, сторонние навыки не могут выполнять скрипты на хосте, а работают исключительно внутри контейнеров.
Даже при доступе через CLI требуется системный keychain пользователя для дешифровки, а полученный зашифрованный ключ сам по себе бесполезен.
Он также отметил: по мере стабилизации основной версии команда планирует провести тестирование методами «красной команды» и независимый аудит безопасности.
По поводу признанной во всём мире проблемы инъекций промптов Полошкухин предложил более детальный подход.
На данный момент IronClaw использует эвристические правила для выявления паттернов, а дальнейшая цель заключается во внедрении обновляемого классификатора малых языковых моделей (SLM) для распознавания структур инъекций.
Но он также признаёт, что инъекция промптов может не только украсть учётные данные, но и напрямую изменить репозиторий кода пользователя или отправить вредоносные сообщения через средства коммуникации.
Для борьбы с такими атаками необходима более интеллектуальная система политик, способная анализировать намерения агентов без анализа содержимого ввода. «Требуется дополнительная работа, сообщество приветствуется для участия и внесения вклада».
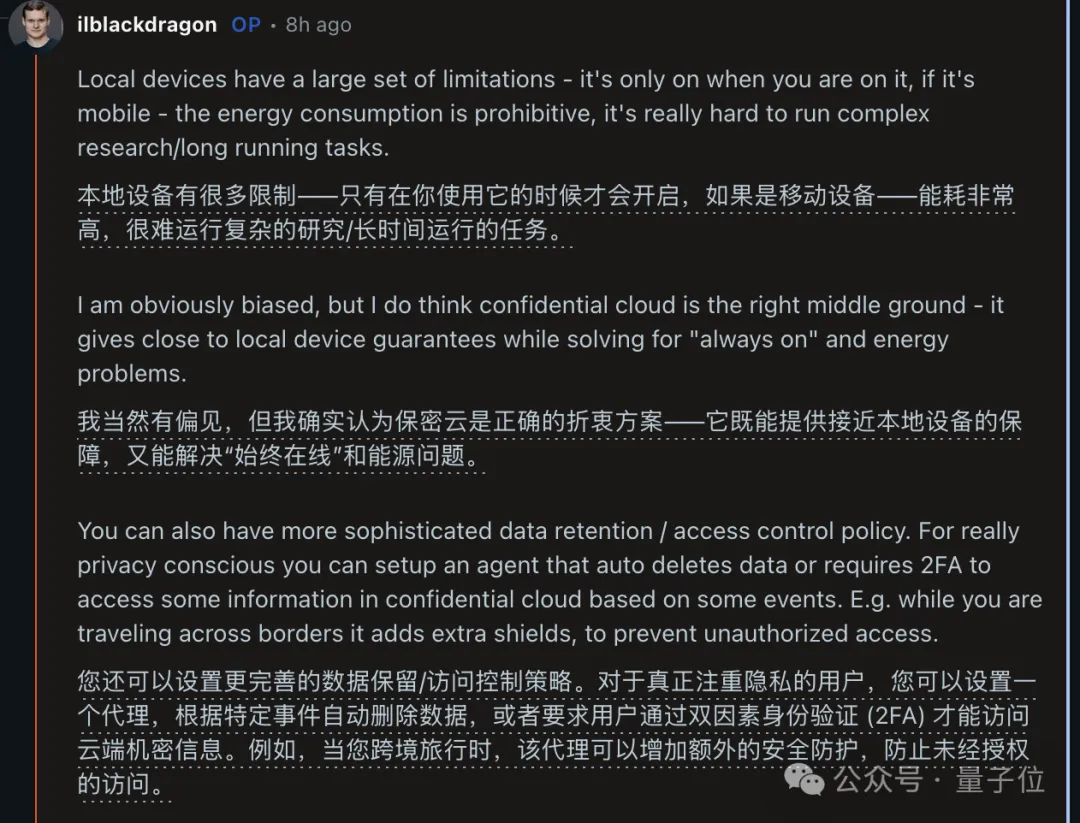
Вопрос касался выбора между локальным и облачным развёртыванием.
Полошкухин считает, что полностью локальные решения имеют очевидные ограничения: при выключении устройства агент прекращает работу, энергопотребление мобильных устройств слишком велико, а сложные долгосрочные задачи невозможно выполнить.
По его мнению, защищённое облако (confidential cloud) является оптимальным компромиссом на данном этапе: оно обеспечивает конфиденциальность, близкую к локальным устройствам, и одновременно решает проблему «постоянной доступности».
Он также отметил один нюанс: пользователь может настроить политики, например, автоматически активировать дополнительные защитные механизмы во время международных поездок для предотвращения несанкционированного доступа.
03 Более амбициозная цель
Полошкухин — далеко не обычный разработчик открытого ПО.
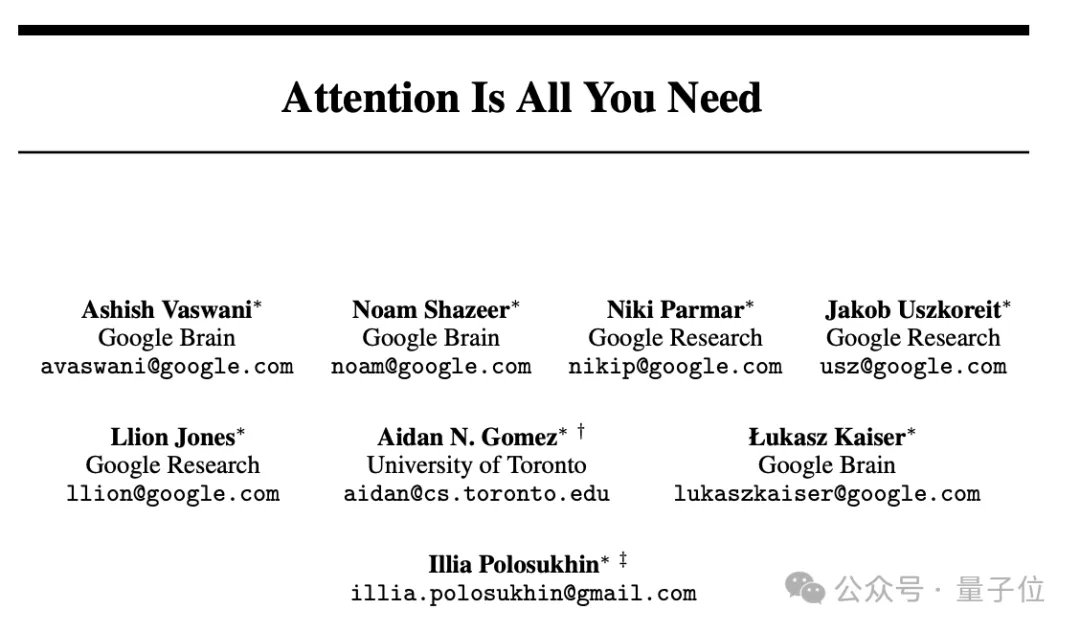
В 2017 году он опубликовал статью «Attention Is All You Need» среди восьми соавторов, где представленная им архитектура Transformer стала фундаментом для всех современных больших языковых моделей.
Хотя в списке авторов он указан последним, в примечании к статье указано: «Equal contribution. Listing order is random.» (Равный вклад. Порядок перечисления случаен).
Однако в том же году он покинул Google и основал NEAR Protocol, стремясь объединить технологии искусственного интеллекта и блокчейн.
За проектом IronClaw стоит более широкая стратегическая концепция NEAR Protocol: пользовательский ИИ (User-Owned AI).
Согласно этому видению, пользователи полностью контролируют свои данные и активы, а ИИ-агенты выполняют задачи от их имени в доверенной среде.
NEAR уже построил необходимую инфраструктуру, включая AI-облачную платформу и децентрализованный рынок GPU. IronClaw выступает средой выполнения (runtime layer) для данной экосистемы.
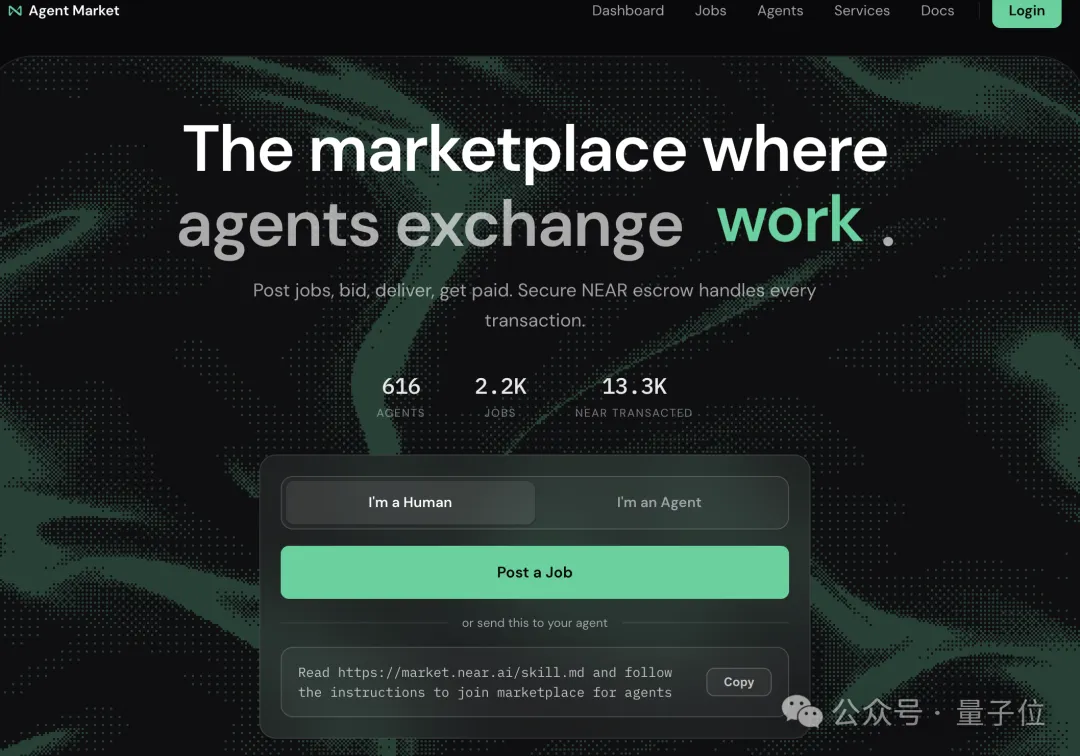
Полошкухин даже разработал рынок, где агенты могут нанимать друг друга.
На платформе market.near.ai от NEAR пользователи могут зарегистрировать свои специализированные агенты. По мере накопления репутации агент будет получать больше высокоценных задач.
Отвечая на вопрос о том, как обычным людям адаптироваться к эпохе ИИ в ближайшие пять лет, Полошкухин рекомендует максимально быстро освоить работу с ИИ-агентами и научиться передавать им завершённые рабочие процессы для автоматизации.
Такой вывод не был внезапным открытием последнего времени.
Ещё в 2017 году, создавая NEAR AI, Полошкухин утверждал всем: «В будущем вам нужно будет лишь общаться с компьютером, писать код больше не понадобится».
Тогда люди считали его сумасшедшим и принимали слова за бессвязный бред.
Прошло девять лет, и эти идеи начинают воплощаться в реальность.
«ИИ-агенты станут окончательным интерфейсом взаимодействия человека со всем, что происходит онлайн», — написал Полошкухин. «Но давайте сделаем это безопасно».
---
Ссылка на GitHub:
https://github.com/nearai/ironclaw
Источники:
[1] https://www.reddit.com/r/MachineLearning/comments/1rlnwsk/d_ama_secure_version_of_openclaw/
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News



