


Украдено 11 млн единиц криптовалюты: физические атаки постепенно становятся главной угрозой
Автор: Лиам Акиба Райт
Адаптация: Сиора, Foresight News
По данным газеты The San Francisco Chronicle, около 6:45 утра 22 ноября подозреваемый, выдавший себя за курьера-доставщика, проник в жилой дом в районе «Миссия-Долорес» на пересечении улиц 18-й и Долорес, взял жителей дома под контроль и похитил мобильный телефон, ноутбук, а также криптовалюты на сумму около 11 млн долларов США.
К воскресенью полиция Сан-Франциско не сообщала об арестах, не раскрыла конкретных деталей похищенных активов, а также не公布ствовала, к какой блокчейн-сети или какому типу токенов относится украденная криптовалюта.
Физические нападения на владельцев криптовалют не являются единичными случаями, при этом наметилась тревожная тенденция.
Среди ранее освещавшихся нами подобных инцидентов: кража со взломом в Великобритании на сумму 4,3 млн долларов; похищение и избиение в Сохо (Нью-Йорк) с целью вынудить жертву передать доступ к кошельку с биткоинами; резкий рост числа похищений людей, связанных с криптовалютами, во Франции и меры реагирования правительства; радикальные меры защиты известных криптоэнтузиастов (например, сообщества Bitcoin Family), распределивших фразы восстановления кошельков по разным континентам для усиления безопасности; повсеместная тенденция среди состоятельных криптоинвесторов нанимать службы безопасности; а также анализ тренда «атак с физическим принуждением» (wrench attacks) и баланса плюсов и минусов самостоятельного хранения активов.
Отслеживание в блокчейне начинается сразу после ограбления
Даже если ограбление начинается у порога дома, похищенные средства зачастую продолжают циркулировать в открытом блокчейне, что делает их отслеживание возможным. Так рождается своего рода «гонка»: с одной стороны — попытки отмывания через различные каналы, с другой — уже отточенные в 2025 году инструменты заморозки и трекнинга. При этом USDT в сети TRON остается ключевым элементом этой борьбы.
В этом году благодаря сотрудничеству эмитентов токенов, блокчейн-сетей и компаний по анализу данных возможность индустрии замораживать нелегальные активы возросла. По отчету отдела финансовых преступлений T3, с конца 2024 года было заморощено токенов на сотни миллионов долларов, связанных с незаконной деятельностью.
Если среди похищенных средств окажутся стейблкоины, вероятность быстро заблокировать их обращение существенно возрастет, поскольку крупные эмитенты работают в тесном контакте с правоохранительными органами и партнерами по анализу данных, оперативно внося адреса кошельков в черный список после получения уведомления.
Более широкая статистика подтверждает тезис о том, что стейблкоины стали предпочтительным инструментом для движения нелегальных средств. Согласно отчету Chainalysis о киберпреступности за 2025 год, в 2024 году доля стейблкоинов в общем объеме нелегальных транзакций составила около 63%, что знаменует собой существенный сдвиг по сравнению с предыдущими годами, когда доминировали BTC и ETH.
Этот сдвиг имеет решающее значение для возврата средств: центральные эмитенты стейблкоинов могут блокировать транзакции на уровне самого токена, а централизованные платформы (например, биржи), куда выводятся промежуточные суммы и где требуется процедура KYC, выступают дополнительными «точками перехвата».
Тем временем Европол предупреждает, что организованные преступные группы используют искусственный интеллект для модернизации своих методов. Это не только сокращает циклы отмывания, но и автоматизирует дробление средств при переводе через разные блокчейны и сервисы. Если целевой адрес похищенных средств будет определен, успех операции зависит от максимально раннего уведомления эмитентов токенов и криптобирж.
В макромасштабе ситуация с потерями пострадавших продолжает ухудшаться
Данные Центра жалоб на интернет-преступления при ФБР показывают, что в 2024 году ущерб от киберпреступлений и мошенничества достиг 16,6 млрд долларов США, при этом количество дел о мошенничестве с инвестициями в криптовалюты выросло на 66% в годовом исчислении. В период 2024–2025 годов повышенное внимание привлекли случаи физического принуждения владельцев криптовалют (так называемые «wrench attacks») — подобные инциденты часто сочетают кражу со взломом, перехват SIM-карты (obman с целью захвата контроля над чужой SIM-картой) и методы социальной инженерии. Компания по блокчейн-безопасности TRM Labs уже зафиксировала соответствующие тренды подобных насильственных краж.
Несмотря на то что дело в Сан-Франциско касалось одного жилого дома, схема преступления носит типичный характер: взлом устройств → принуждение жертвы к переводу средств или экспорту приватного ключа → быстрое рассредоточение активов в блокчейне → тестирование каналов вывода в фиатную валюту.
Новые нормативные правила штата Калифорния добавляют этому делу еще один фактор. Вступивший в силу в июле 2025 года «Закон о цифровых финансовых активах» предоставляет Департаменту финансового защиты и инноваций полномочия по лицензированию и регулированию деятельности определенных криптовалютных бирж и custody-операторов.
Если какие-либо каналы вывода в фиат (off-ramp), брокеры внебиржевых сделок (OTC) или сервисы хранения, имеющие связи с бизнесом в Калифорнии, получат доступ к украденным активам, регуляторная база «Закона о цифровых финансовых активах» позволит им сотрудничать с правоохранительными органами. Хотя это не является прямым методом возврата активов в формате self-custody, данное положение оказывает прямое давление на контрагентов, к которым воры обычно прибегают для конвертации криптовалюты в фиат.
Политические изменения в других регионах также повлияют на дальнейший ход дела
Согласно юридическому анализу правовой фирмы, Министерство финансов США 21 марта 2025 года исключило миксер Tornado Cash из списка SDN (Specially Designated Nationals list, перечень физических и юридических лиц, находящихся под санкциями США). Это изменение меняет требования соблюдения комплаенса при взаимодействии с исходным кодом данного миксера.
Однако эта мера не легализует отмывание денег и не снижает аналитическую видимость транзакций в блокчейне.
Тем не менее, она действительно снизила уровень «сдерживания», который ранее подталкивал некоторых пользователей переходить на альтернативные миксеры или кросс-чейн мосты. Если похищенные средства перед выводом пройдут через традиционный миксер или будут переведены на стейблкоины через мост между сетями, ключевыми точками расследования все равно останутся процедуры отслеживания происхождения средств и первый контакт, требующий прохождения KYC.
Поскольку публичные адреса кошельков пока не обнародованы, криптобиржи могут разработать стратегии действий на ближайшие 14–90 дней, опираясь на три основных сценария. В таблице ниже приведена «модель первичного перемещения средств», ключевые метрики для мониторинга и диапазон вероятности успешной заморозки и возврата активов, составленная с учетом рыночной структуры и регуляторной среды 2025 года:
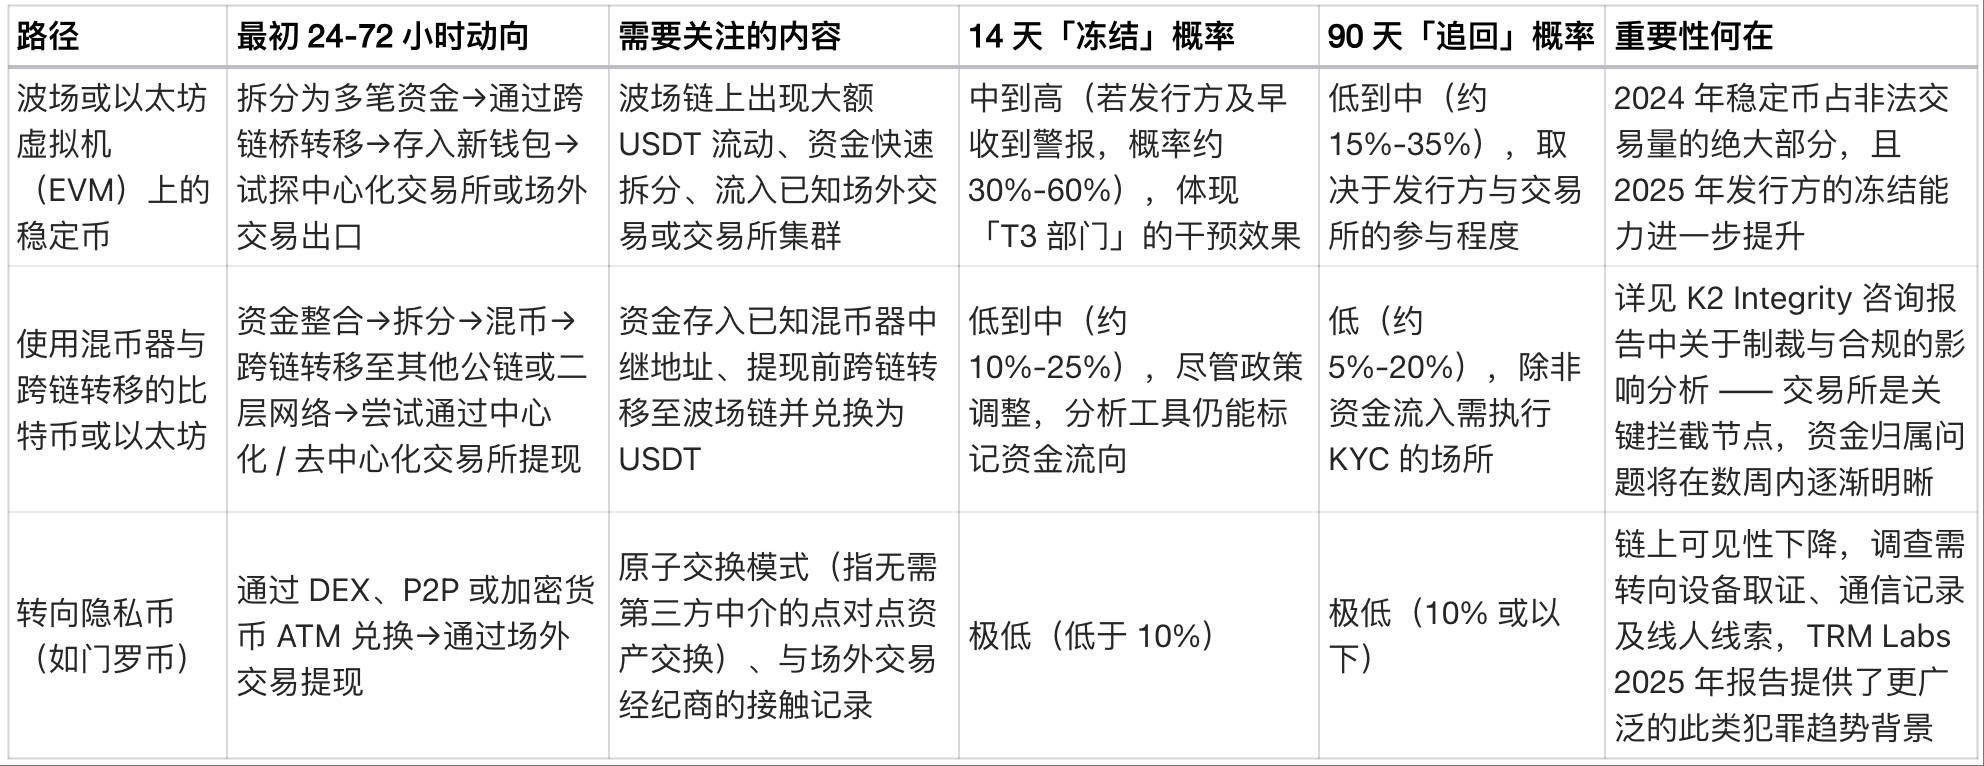
Событийная хронология дела может быть воссоздана на основе приведенной выше модели.
В первые 24–72 часа необходимо сосредоточиться на консолидации и ранних переводах средств. Если целевые адреса станут известны и в похищенных активах есть стейблкоины, следует незамедлительно уведомить эмитентов для начала процедуры занесения в черный список; если же средства хранятся в виде BTC или ETH, нужно отслеживать активность в миксерах и кросс-чейн мостах, а также фиксировать возможные переводы в USDT перед конвертацией в фиат.
Согласно регламенту взаимодействия Центра жалоб на интернет-преступления, при поступлении средств на платформы, обязательные для прохождения KYC, обычно в течение 7–14 дней направляется запрос на сохранение активов и последующую заморозку соответствующих счетов на бирже.
В период от 30 до 90 дней, в случае выявления маршрутов транзакций через монеты конфиденциальности, фокус расследования сместится на офлайн-следы, включая цифровой форензик (эвристический анализ устройств), записи коммуникаций и улики схемы «подмены курьера» — именно на этом этапе активно начнут свою работу по отслеживанию потоков средств такие компании, как TRM Labs и ее аналоги.
Постоянное улучшение архитектуры кошельков для противодействия риску силового принуждения
В 2025 году применение MPC-кошельков и кошельков с абстракцией учетных записей (AA) значительно расширилось, получив новые функции: стратегическое управление политиками, восстановление без seed-фразы, суточные лимиты переводов и многоуровневые процессы согласования. Подобная архитектура минимизирует риск единой точки отказа при силовом давлении (то есть приватный ключ не сможет быть скомпрометирован через одно устройство или этап).
Функции таймлока (блокировки по времени) и лимитов расходов на уровне смарт-контрактов замедляют перемещение крупных сумм. В случае взлома аккаунта это создает необходимое временное окно для отправки сигналов тревоги эмитентам или на криптобиржи.
Эти защитные механизмы не заменяют базовые стандарты кибергигиены и физической безопасности дома, однако существенно снижают шансы злоумышленников успешно вывести средства после того, как они получат физический доступ к смартфону или ноутбуку.
Материалы The San Francisco Chronicle уже содержат основные факты по делу, однако официальный сайт полиции Сан-Франциско пока не публиковал специальных заявлений по данному инциденту.
Дальнейшее развитие событий по делу будет зависеть от двух факторов: откроются ли публичные адреса кошельков-получателей, а также обратились ли уже эмитенты стейблкоинов или криптобиржи с запросами на проверку и вмешательство.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @CryptoSlate







