Уроки безопасности после ограбления на 1,4 миллиарда долларов
Автор: CertiK
Недавно главный коммерческий директор CertiK Джейсон Цзян стал гостем подкаста Cointelegraph «The Agenda», где глубоко обсудил безопасность Web3.0 в связи с инцидентом Bybit. Когда активы на сумму 1,4 миллиарда долларов испарились за одну ночь, это шокировало не только отрасль, но и каждого пользователя, заботящегося о безопасности цифровых активов. Это не только крупнейшая кража в истории криптоиндустрии, но и выявление рисков, скрытых за быстрым развитием отрасли.
Будучи лидером в области безопасности блокчейна, CertiK никогда не прекращала анализ подобных угроз. После инцидента с Bybit команда CertiK быстро провела технический анализ и указала на существование проблемы «слепой подписи». В ходе беседы Джейсон объяснил причины возникновения слепой подписи и посоветовал пользователям как минимум трижды проверять адрес транзакции.
Когда узлы валидации THORChain отказались откатить транзакции, Джейсон прямо заявил: «Мы словно находимся на Диком Западе», но также подчеркнул, что только приняв регулирование, отрасль Web3.0 сможет стать зрелой. Перед лицом хакерских атак на сумму в сотни миллионов, скромное вознаграждение за уязвимости в размере 4000 долларов кажется незначительным; отрасль срочно нуждается в признании недостаточности инвестиций в безопасность. В конце концов, золотой век мира Web3.0 не должен быть фестивалем для хакеров.
После кражи 1,4 миллиарда долларов у Bybit руководитель CertiK объясняет, как повысить безопасность криптоактивов
В феврале этого года хакерская атака на Bybit вызвала потрясения в отрасли. По сообщениям, группа северокорейских хакеров Lazarus похитила у этой централизованной биржи токены, связанные с Ethereum, на сумму 1,4 миллиарда долларов, что сделало это дело крупнейшей кражей криптовалюты в истории с точки зрения убытков.
Последствия этой хакерской атаки вызвали множество вопросов: где проблема? Безопасны ли мои средства? Какие меры следует принять, чтобы предотвратить повторение подобных инцидентов?
По данным компании по безопасности блокчейна CertiK, эта крупная кража составила около 92% от всех убытков в феврале. Из-за этого события общие убытки криптовалюты в феврале выросли почти на 1500% по сравнению с январем.
В 57-м выпуске подкаста Cointelegraph «The Agenda» ведущие Джонатан ДеЯнг и Рэй Салмонд побеседовали с главным коммерческим директором CertiK Джейсоном Цзяном, подробно разъяснив процесс хакерской атаки на Bybit, последствия этой эксплуатации уязвимости, а также какие меры могут предпринять пользователи и биржи для обеспечения безопасности криптовалюты.
Безопасны ли криптокошельки после инцидента с кражей у Bybit?
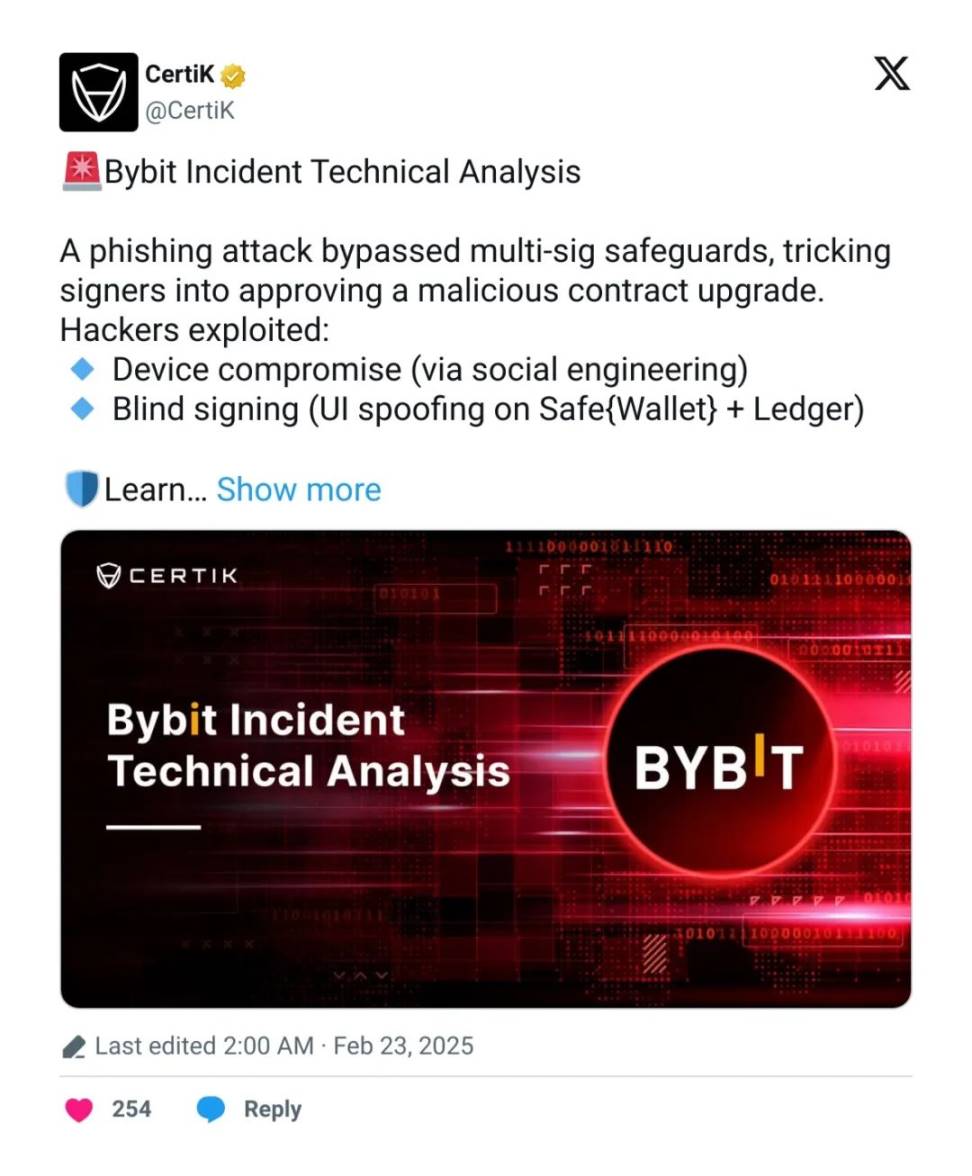
Короче говоря, Джейсон считает, что группа Lazarus смогла успешно осуществить масштабную хакерскую атаку на Bybit, потому что им удалось получить контроль над устройствами всех подписантов——эти три подписанта управляли мультиподписным SafeWallet, который использовала Bybit. Затем организация обманом заставила их подписать вредоносные транзакции, которые они считали легитимными.
Означает ли это, что SafeWallet больше нельзя доверять? Джейсон заявил, что все не так просто. «Когда компьютер разработчика Safe был взломан, возможно, с этого компьютера утекло больше информации. Но я считаю, что для индивидуальных пользователей вероятность такого события довольно низка».
Он отметил, что обычные пользователи могут несколькими способами значительно повысить безопасность криптовалюты, включая хранение активов на холодных кошельках, а также осторожность в отношении потенциальных фишинговых атак в социальных сетях.
Когда его спросили, могут ли аппаратные кошельки Ledger или Trezor быть использованы аналогичным образом, Джейсон снова заявил, что для обычных пользователей риск невелик, нужно лишь проявить должную осмотрительность и быть осторожным при транзакциях.
«Одной из причин возникновения этого инцидента является то, что подписанты слепо подписали инструкции по транзакциям, не увидев полный адрес», — добавил он. «Обязательно убедитесь, что адрес, на который вы отправляете средства, является именно тем адресом, на который вы действительно хотите отправить средства, особенно когда речь идет о крупных транзакциях, следует многократно подтверждать и трижды проверять».
«Я считаю, что после этого инцидента вся отрасль попытается провести самокоррекцию и улучшения, продвигая прозрачность и узнаваемость процесса подписания. Конечно, есть много других уроков, которые стоит извлечь, но это, несомненно, один из них».
Как предотвратить следующую хакерскую атаку на биржу масштабом в миллиарды долларов?
Джейсон указал, что отсутствие всеобъемлющего регулирования и мер безопасности может быть одним из факторов, способствующих продолжению развития этого хакерского инцидента. Ранее некоторые узлы валидации протокола кросс-чейн моста THORChain отказались откатить или предотвратить использование группой Lazarus этого протокола для конвертации украденных средств в Bitcoin, что еще больше спровоцировало обсуждение в отрасли границ децентрализации.
«Добро пожаловать на Дикий Запад», — сказал Джейсон. «Это реальность, в которой мы находимся сейчас».
«По нашему мнению, если криптовалюта хочет процветать, ей нужно принять регулирование», — считает он. «Чтобы стать более приемлемой для широкой публики, нужно активно приближаться к регулированию и находить способы повышения безопасности отрасли».
Джейсон высоко оценил действия генерального директора Bybit Бена Чжоу после инцидента, но также отметил, что программа вознаграждений за уязвимости, запущенная Bybit до хакерского события, предлагала всего 4000 долларов. Он заявил, что, хотя большинство специалистов по кибербезопасности движимы не только деньгами, увеличение суммы вознаграждения за уязвимости все же поможет биржам поддерживать более высокий уровень безопасности.
Когда его спросили, как биржи и протоколы могут мотивировать и удерживать лучших талантов для обеспечения безопасности своих систем, Джейсон отметил, что инженеры по безопасности не всегда получают должное признание.
«Многие считают, что таланты первого уровня уходят на должности разработчиков, потому что эти должности позволяют им получить наибольшую отдачу», — сказал он. «Но это также касается того, уделяем ли мы достаточно внимания инженерам по безопасности. Они несут большую ответственность».
«Следует надлежащим образом снизить их нагрузку и оказать больше признания и стимулов. Будь то денежные вознаграждения или почетные награды, нужно обеспечить разумное вознаграждение в пределах наших возможностей».
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 CertiK