Аналитический отчет Galaxy: в кошельки Ledger на этапе дистрибуции встроены шпионские чипы, наиболее надежный сегмент биткоина в этом квартале последовательно оказывается скомпрометирован
Автор: Алекс Торн (глава Galaxy Research)
Перевод: TechFlow
TechFlow: Только что завершившийся третий квартал и начало четвертого квартала 2026 года ознаменовались чередой сокрушительных ударов по лагерю биткоин-нативной инфраструктуры, традиционно отличающейся высокими стандартами безопасности и консерватизмом. Инциденты включали кражу более 1830 BTC из-за уязвимости генератора псевдослучайных чисел в прошивке Coldcard; создание 3998 фиктивных L-BTC и вывод $320 млн через кросс-чейн мост сайдчейна Liquid; а также убытки Bitget в размере $387,5 млн из-за компрометации стороннего вендора безопасности. Последней каплей для защиты самодостаточного хранения стал скандал с физическим внедрением вредоносного компонента в оборудование официальному авторизованному дистрибьютору Ledger в Юго-Восточной Азии — компании CryptoBilis: Злоумышленники установили внутри устройств независимую гибкую печатную плату для перехвата данных, которая напрямую считывает отображаемые на экране 24 слова mnemonic-фразы и тихим образом передает их по заранее настроенной сети eSIM LTE, полностью игнорируя защитный чип Secure Element Ledger и официальные процедуры проверки подлинности. За один час было разграблено свыше $91 млн средств с 474 адресов холодных кошельков. Глава Galaxy Research Алекс Торн подготовил фундаментальный аналитический отчет, детально реконструирующий эту атаку через компрометацию цепочки поставок, и предупреждает о том, что в эпоху искусственного интеллекта угрозы, нацеленные на аппаратные цепочки поставок и границы программного кода, набирают экспоненциальную скорость развития.

Хронология инцидента: Внедрение вредоносного компонента авторизованным дистрибьютором, вредоносный чип перехватывает mnemonic-фразу
Крупнейший производитель аппаратных кошельков Ledger проводит срочное расследование масштабной кражи активов, затронувшей пользователей в Юго-Восточной Азии. Все пострадавшие приобрели устройства Ledger через CryptoBilis, которая долгое время значилась как официально авторизованный дистрибьютор компании на сайтах Ledger для Индонезии, Малайзии и Филиппин.
В пятницу, 9 октября, Ledger впервые официально сообщил, что потребовал от данного дистрибьютора приостановить все продажи и отгрузки устройств, а также экстренно предостерег всех пользователей, приобретших оборудование данным каналом за последние 90 дней, не активировать его; если устройство уже активировано, необходимо немедленно перевести средства на новую защищенную систему, инициализированную с помощью новой mnemonic-фразы. На следующий день Ledger официально подтвердил «наличие неавторизованного аппаратного компонента внутри устройства одного из пострадавших пользователей». Во вторник компания дополнительно раскрыла принципы работы этого вредоносного железа: внутри корпуса был установлен совершенно независимый шпионский модуль, который при первоначальной настройке устройства прямо считывал 24 английских слова mnemonic-фразы, отображаемые на экране, и с помощью заранее сконфигурированного eSIM-чипа передавал данные через сотовую сеть (LTE) злоумышленникам!
Особенно коварно то, что этот компонент вообще не контактировал с ключевой чипом безопасности (Secure Element) и собственной операционной системой Ledger. Именно поэтому измененные устройства жертв при подключении к официальному клиенту всё ещё успешно проходили проверку подлинности Genuine Check! Независимые команды по демонтажу оборудования обнаружили, что данный шпионский модуль прошёл как минимум три итерации разработки; новейшее поколение даже использует профессиональную пользовательскую гибкую печатную плату (Flex Circuit), скрытую под экраном. Ledger подчеркивает, что прямые каналы продаж и внутренние системы компании не были скомпрометированы, и все подтвержденные случаи связаны именно с CryptoBilis, которому приостановлены все продажи оборудования.
Ретроспектива ончейн-данных: Централизованная распродажа 474 адресов, моментальное исчезновение $91 млн
При анализе через блокчейн-обозреватель становится ясно, что эта кража не была случайными единичными случаями, а представляла собой тщательно спланированную и долго маскировавшуюся «массовую резню».
По данным Galaxy Research, всего было полностью опустошено 474 адреса жертв, затронутые сети Bitcoin, Ethereum, Arbitrum, Polygon и Tron (TRON), минимальная сумма похищенных средств достигает примерно $91 млн: наибольшее страдание понесла сеть Tron, где 146 адресов TRON лишились USDT и TRX стоимостью около $64,5 млн; 279 адресов Bitcoin были ограблены, выведено 213 BTC (на тот момент стоимость около $17,6 млн); еще 49 адресов семейства Ethereum потеряли ETH и стейблкоины на сумму $8,8 млн. Если учесть потери на BNB Chain, отслеживаемые некоторыми сервисами мониторинга, общая сумма дела достигает $93–95 млн.
Ончейн-анализ показывает, что активность по Bitcoin начала проявляться еще 7 октября, но 88% активов (примерно $80 млн) были централизованно очищены хакерами с помощью автоматизированных скриптов всего за один час, начавшийся в 05:00 UTC 9 октября — это время совпало с утренним выпуском официального заявления Ledger. Подавляющее большинство пострадавших адресов Bitcoin ранее никогда не совершали транзакций вывода, являясь типичными чисто холодными хранилищами (Cold Storage), причем большая часть средств была внесена за последние 90 дней; некоторые адреса можно проследить вплоть до 2021 года, что полностью соответствует поведению пользователей, восстанавливающих старые mnemonic-фразы на вновь зараженные новые устройства.
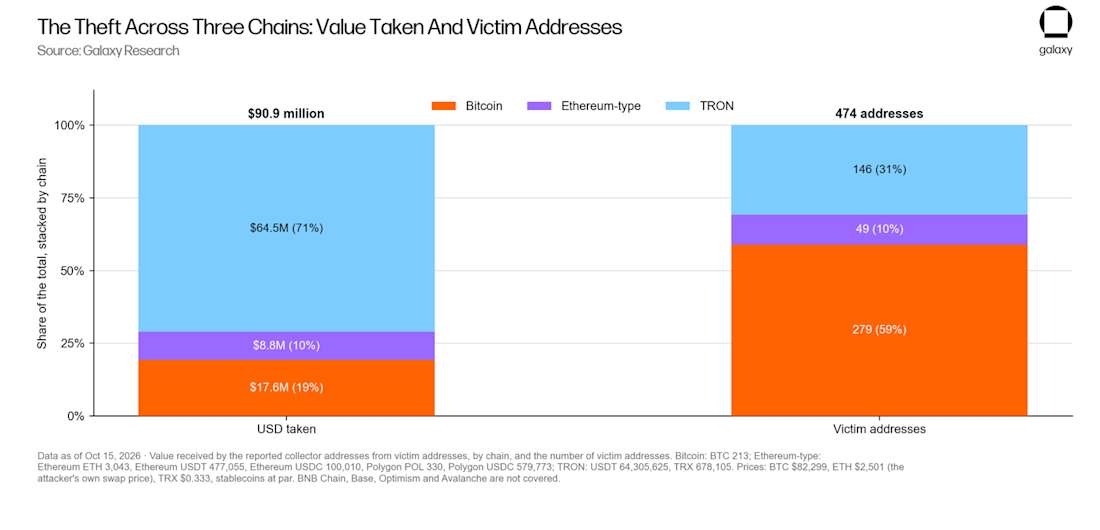
Рис. 1: Направление движения украденных средств Ledger в блокчейне. Хакеры централизованно перевели $80 млн активов всего за один час в 05:00 UTC 9 октября, затронув 474 адреса пострадавших в сетях Bitcoin, Ethereum, Tron и других.
Пути отмывания и текущее состояние средств: Экстренная блокировка десятков миллионов долларов компанией Tether
По состоянию на 15 октября около $56,6 млн похищенных средств оставались заблокированными на основных адресах-агрегаторах под контролем хакеров: включая 208 нетронутых BTC, около 12800 ETH (большая часть пришла через мосты Tron), а также 7,5 млн USDT на промежуточных счетах Tron, созданных утром в день ограбления.
Среди уже переведенных средств около 5400 ETH (примерно $13,5 млн) были направлены в протокол смешения Tornado Cash для отмывания, около $2 млн поступило на адреса пополнения централизованных бирж. Примечательно, что эмитент стейблкоинов Tether уже экстренно помогла заморозить $10 млн USDT, связанных с этим делом на адресах хакеров. В отчаянии даже как минимум один из пострадавших оставил сообщение в цепочке транзакций (OP_RETURN), обращаясь к хакерам с мольбой вернуть оставшиеся средства взамен на щедрый процент вознаграждения.
Глубокий анализ Galaxy: Никто больше не атакует математику приватных ключей, они атакуют всё, что её окружает
Две недели назад Тэд Пинакьевич точно отметил в своем отчете: в современном мире криптографии никто больше глупо не пытается атаковать базовую математику алгоритмов приватных ключей; хакеры атакуют внешние звенья, которые дают инструкции этой математике. Дело о физическом внедрении компонентов в оборудование дистрибьютором Ledger стало самым трагичным воплощением этой формулы в физическом мире.
Защитный чип идеально выполнил свою работу, однако mnemonic-фраза была напрямую подсмотрена и передана в эфир дополнительным чипом, которого там быть не должно. Исследователи Galaxy Research считают, что этот инцидент порождает три уровня глубокой рефлексии, требующих повышенного внимания:
Размышление первое: Смена парадигмы сетевой уязвимости в эпоху ИИ
Многие в отрасли до сих пор любят спорить, сможет ли в будущем общий искусственный интеллект (ИИ) взломать алгоритм эллиптической криптографии (ECDSA). Однако нам нужно ясно осознавать: в контексте реальных угроз ближайшего будущего поиск чистого математического прорыва — это путь в совершенно неверном направлении.
Обзор болезненных потерь текущего квартала показывает, что ни одна из атак не потребовала разрушения криптографической математики: дефекты сборки прошивки Coldcard, уязвимость кеширования подтверждения на кросс-чейн мосту Liquid, падение сторонних продуктов безопасности, на которые полагался Bitget, и теперь физическое заражение оборудования через гибкие печатные платы и eSIM. Хотя на данный момент нет доказательств того, что эти события напрямую использовали инструменты ИИ, искусственный интеллект кардинально меняет экономику атаки и обороны вокруг всех звеньев, связанных с приватным ключом.
Продвинутые большие языковые модели сегодня способны с огромной эффективностью выявлять реальные уязвимости из широко используемых открытых исходных кодов и прошивок, из-за чего временное окно от появления уязвимости до её использования хакерами стремительно сжимается: согласно данным Hacken, 77% потерь в индустрии в третьем квартале объясняются дефектами сторонних вендоров и инструментов разработки, патчами, которые были опубликованы, но не установлены вовремя, а также слепыми зонами инфраструктуры за пределами аудита. Одновременно с этим ИИ позволяет преступным группировкам осуществлять полный цикл операций конвейерным методом при минимальных затратах: создавать высокодетализированные интернет-магазины под видом дистрибьюторов, разворачивать безупречных ИИ-чатботов для поддержки клиентов 24/7 и строить на фоне автоматизированные базы данных для сбора сотен и тысяч mnemonic-фраз в ожидании момента распродажи.
Для разработчиков и держателей в криптоиндустрии необходимо принять совершенно новые предположения о безопасности: каждый сторонний пакет в вашем коде, каждый физический этап в вашей цепочке поставок непрерывно проверяется и проникается неутомимыми противниками с использованием автоматизированных инструментов 7x24 часа. Обороняющаяся сторона должна успеть опередить хакеров, направив те же самые автоматизированные аудиторские инструменты на собственный код, прошивки и поставщиков.
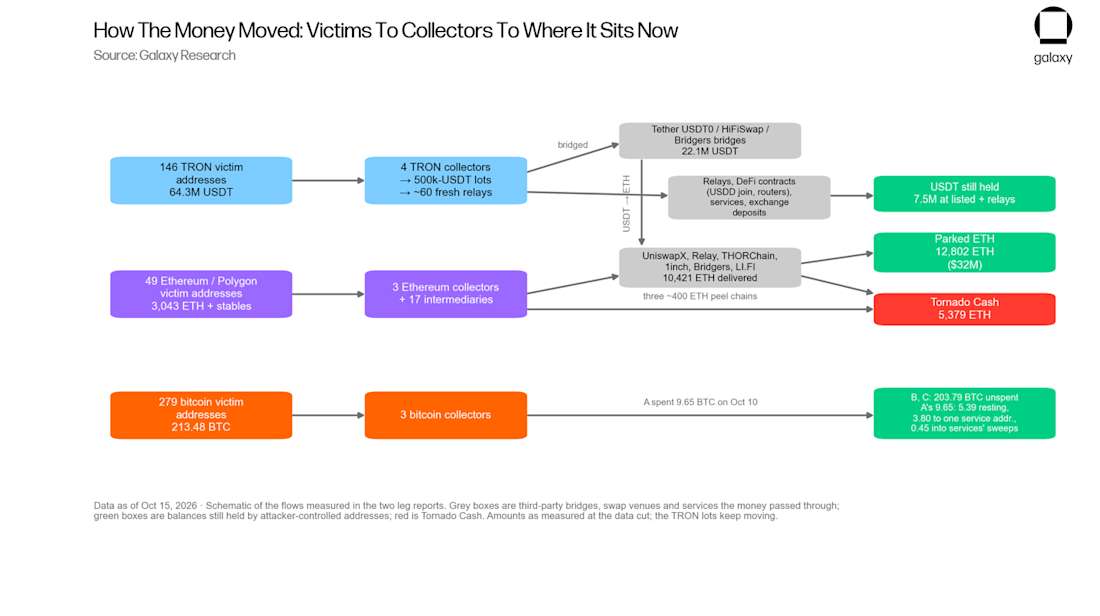
Рис. 2: Полная картина убытков от крупных инцидентов безопасности в нативной инфраструктуре Bitcoin за третий квартал 2026 года. Включает Coldcard, мост Liquid, Bitget и заражение оборудования дистрибьютором Ledger; совокупные убытки превысили $1,1 млрд.
Размышление второе: Безжалостная природа цифровых безыменных активов и дисциплина самодостаточного хранения
Именно так выглядит самая безжалостная реальность цифровых безыменных активов (Bearer Assets), когда защита самодостаточного хранения дает сбой.
Именно благодаря непревзойденной цензуроустойчивости и неприкосновенности биткоина решается, что в случае его потери восстановление невозможно никакими силами. Вы не можете подать жалобу в какой-либо центральный эмиссионный институт, не существует споров с кредитными картами или отмен платежей, никакой судебный приказ не может принудительно переместить UTXO в цепочке. Из этой ограбленной суммы в $91 млн единственным фрагментом, выпавшим из-под фактического контроля хакеров, стали срочно замороженные $10 млн USDT с помощью административного приватного ключа Tether. Эта деталь снова жестоко напоминает нам: USDT — это вообще не безыменный актив, а централизованный долг с встроенным правом принудительного контроля администратора. А те 208 BTC, тихо лежащие на трех адресах Bitcoin, видны всем в цепочке, но никто не может коснуться даже доли цента.
В традиционной банковской сфере такие масштабные ограбления неизбежно привлекают молниеносные операции специальных международных подразделений; тогда как в криптомире 474 пострадавших адреса, относящихся преимущественно к рядовым розничным инвесторам в Юго-Восточной Азии, в конечном итоге могут лишь беспомощно оставить просьбы о помощи в транзакциях OP_RETURN.
Но это вовсе не означает отказ от ценности самодостаточного хранения (Self-Custody). Напротив, оно предупреждает нас: самодостаточное хранение — это не товар, который вы просто покупаете с полки магазина; это жестко соблюдаемая повседневная операционная дисциплина. Оборудование является лишь одним из звеньев цепи доверия; логистическая цепочка его доставки, экран, который вы визуально доверяете, ваше физическое резервное копирование и наследственные планы составляют другие критически важные звенья. Обязательно соблюдайте следующие красные линии: категорически покупайте только напрямую через официальные каналы производителя; любое оборудование, которое приходит уже вскрытым или с заранее напечатанными карточками mnemonic-фраз, следует немедленно считать полностью скомпрометированным; для важных активов, потери которых невозможно пережить, распределите приватные ключи между несколькими мультисигами или локациями с разными брендами и техническими решениями, чтобы обеспечить невозможность катастрофы из-за поломки одного устройства или поражения единственного вендора.
Размышление третье: Самый мрачный квартал для консервативной нативной экосистемы Bitcoin
Дело о заражении цепочки поставок Ledger поставило тяжелую точку на череде сокрушительных ударов, полученных лагерем нативной биткоин-инфраструктуры за последние два с половиной месяца:
• 30 июля компания Coinkite сообщила о уязвимости слабого генератора псевдослучайных чисел в аппаратной прошивке Coldcard, действующей с 2021 года, что привело к автоматическому опустошению более 9000 адресов; суммарно было похищено более 1830 BTC (по текущему курсу около $150 млн).
• 6 сентября дефект программного обеспечения сайдчейна Liquid Elements позволил злоумышленникам сгенерировать около 3998 необеспеченных фиктивных L-BTC и вывести реальный биткоин на сумму около $320 млн; после того как Blockstream исправил кросс-чейн мост, атакующий заявил о возврате 3400 BTC как «белый шляпа», но удержал около 600 BTC в качестве так называемого вознаграждения за безопасность.
• 24 сентября биржа Bitget понесла колоссальные убытки в размере $387,5 млн из-за проникновения в системы стороннего поставщика безопасности; атака была возложена на киберпреступную группу из КНДР; через несколько дней платформа NEAR Intents, успешно перехватившая связанное с этим отмывание средств, также подверглась месть-атаке на сумму $3,8 млн.
Статистика CertiK и Hacken показывает, что совокупные убытки индустрии в третьем квартале достигли $1,1–1,3 млрд, а событие с Ledger ударило первой неделей четвертого квартала. Эти шокирующие списки пострадавших больше не включают непроверенные смарт-контракты DeFi второго эшелона; теперь это такие признанные талисманы самодостаточного хранения, как Coldcard и Ledger, а также сайдчейн Liquid, совместно управляемый альянсом ветеранов биткоин-проектов. В каждой из этих катастроф базовая криптографическая математика не дрогнула ни на долю; весь коллапс произошел в серой зоне реализации программной инженерии, физической цепочки поставок или ручных операций эксплуатации.
Единственной обнадеживающей искрой стало заметное улучшение механизмов отраслевой координации обороны: в течение нескольких часов после инцидента данные всей цепочки были точно отслежены, Tether быстро заморозила активы, NEAR Intents перерезала потоки грязных денег, а атакующие на Liquid через переговоры в цепочке вернули 85% средств — это небо и земля по сравнению с эрой Mt. Gox. Но уроки, оставленные этим кварталом для всех, остаются невероятно болезненными: любая слепо оптимистичная мысль о том, что «просто оставаться в рамках нативной биткоин-инфраструктуры значит найти абсолютное убежище», жестоко разбилась суровая реальность.
Базовая математика Bitcoin пережила блестящий квартал; однако мир людей, оказавшийся за ее пределами, проиграл полным разгромом.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @galaxyhq