Загадка кражи аппаратных кошельков Ledger: обнаружены шпионские модули, на поверхность выходят поставщики с китайскими корнями
Автор: TechFlow
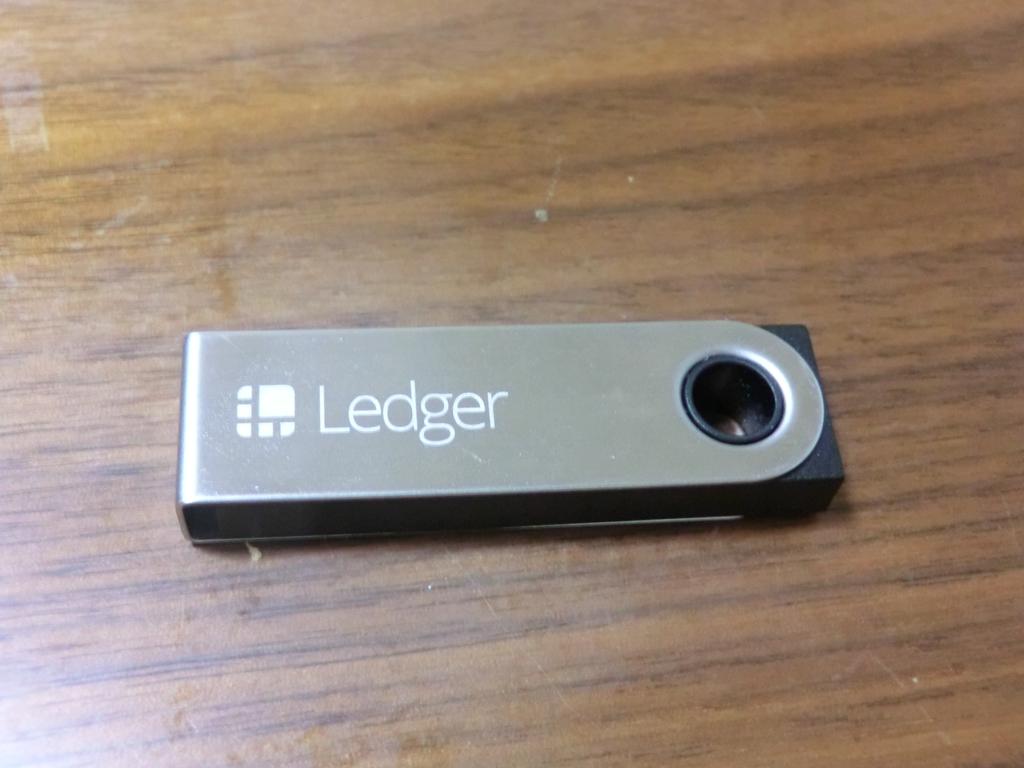
Человек перевел 80 BTC на новый купленный аппаратный кошелек Ledger. Приобретено у авторизованного официального дистрибьютора, сид-фраза записана от руки, хранилась в сейфе. На сумму 5,2 млн долларов — всё сделано безупречно.
А затем монеты исчезли.
9 октября Ledger выпустил заявление о начале расследования инцидента с потерей активов частью пользователей в Юго-Восточной Азии. У всех пострадавших есть общее: устройства были куплены у дистрибьютора под названием CryptoBilis.
Ledger напрямую потребовал от CryptoBilis прекратить любые продажи и отгрузки, а также предупредил пользователей, покупавших оборудование в этом магазине за последние 90 дней: тем, кто еще не включал устройство, делать этого не следует; тем, кто уже пополнил кошелек монетами, необходимо немедленно перевести активы на новое устройство с совершенно новой сид-фразой.
Насколько масштабен этот инцидент? Ончейн-аналитик Specter, отслеживающий адреса, сообщенные жертвами в X и Reddit, оценивает ущерб примерно в $86,9 млн, затронув около 98 кошельков. Другой аналитик, tanuki42, самостоятельно оценил потери более чем в $72 млн. Bitquery охватила 311 кошельков и сообщила сумму около $92,9 млн, распределенных по трем сетям: Ethereum (около $42 млн), Bitcoin (около $17,6 млн) и USDT (около $16,5 млн).
Это лишь оценки на основе ончейн-трекинга; Ledger не подтвердил итоговые цифры и не заверил, что все отследженные адреса напрямую связаны с CryptoBilis. Однако даже с учетом имеющейся информации это крупнейшее за всю историю индустрии криптоактивов нарушение безопасности цепочки поставок аппаратных кошельков.
Тайная смена акционеров среди дистрибьюторов
CryptoBilis — это не какая-то сомнительная лавка. Компания указана на странице дистрибьюторов официального сайта Ledger с прямой формулировкой «Авторизованный официальный дистрибьютор», обслуживающая Малайзию, Индонезию и Филиппины. Основана в Куала-Лумпуре в 2020 году, позиционирует себя как «надежный веб3-бренд в Юго-Восточной Азии» и продает не только Ledger, но и Trezor, OneKey, Tangem и SafePal.
Логика покупателей проста: найти магазин на официальном сайте Ledger, купить там устройство, а слова «официально авторизован» служат гарантией безопасности.
Проблема в том, что «официальная авторизация» гарантирует право на продажу, но никак не обеспечивает безопасность цепочки поставок. С момента выхода с завода Ledger устройство проходит логистику, складские хранения, сортировку, попадает к дистрибьютору и лишь затем отправляется конечному потребителю. На любом этапе этой цепи оборудование может быть перехвачено, вскрыто и модифицировано.
Еще один важный нюанс: CryptoBilis была приобретена в марте 2026 года.
Согласно корпоративным реестрам, с 3 августа 100% акций компании принадлежит человеку по имени «Цзя Минь» с зарегистрированным адресом в провинции Хэйлунцзян, Китай. Позже прежняя команда основателей заявила, что после передачи контроля больше не участвует в фактическом управлении компанией, опубликовала заявление о том, что «больше не является частью бизнеса», и призвала действующее руководство прозрачно разобраться в ситуации.
Примечательно также, что покупатель заключил с бывшими топ-менеджерами соглашение о неразглашении, ограничивающее публикацию деталей сделки до 19 октября. Это значит, что когда инцидент вспыхнул 9 октября, экс-руководители юридически не имели права свободно раскрывать детали покупки.
Есть ли прямая причинно-следственная связь между поглощением и потерей средств? Доказательств нет. Но каждое совпадение в хронологии заставляет усиленно задуматься.
Что скрывало внутри оборудование?
Ledger до сих пор не подтвердил официально механизм атаки, но некоторые пользователи уже вскрыли устройства.
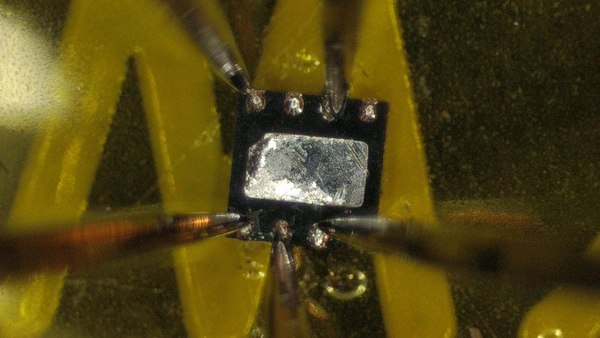
Бывший CEO Mt.Gox Марк Карплес сообщил, что приобрел устройство Ledger в Малайзии, вскрыв его, обнаружил внутри шпионский модуль с чипом SIM-карты. Модуль скрыт в области демпфирующей прокладки экрана, при этом внешняя упаковка устройства оставалась целой, визуально никаких отличий не было.
Глава службы информационной безопасности SlowMist 23pds представил более детальный технический анализ: злоумышленники установили внутрь устройства микроконтроллер, подключенный к SPI-линиям данных экрана. Когда пользователь настраивает кошелек и на экране последовательно появляются слова мнемонической фразы, этот модуль синхронно фиксирует каждый символ. После завершения записи через встроенный чип LTE или eSIM полная сид-фраза передается атакующему.
Этот вектор атаки эффективен, потому что полностью обходит ключевую защиту Ledger. Аппаратный безопасный элемент (Secure Element) защищает приватные ключи от прямого чтения, но не контролирует то, что отображается на экране. Те несколько секунд, пока на дисплее показаны слова восстановления, становятся окном для атаки. Злоумышленнику не нужно взламывать чип, достаточно просто «подсмотреть экран».
Это не домыслы. Марк Карплес опубликовал фотографии оригинала устройства, а 23pds предложил технический путь реализации. Хотя независимые эксперты пока не проверяли эти данные, они перекликаются и ведут к единому выводу: это тщательно спланированная атака на цепочку поставок аппаратного уровня.
Помимо физического вмешательства, нельзя исключать два других сценария. Первый — самая простая установка готовой сид-фразы: злоумышленник заранее включает устройство, создает кошелек, записывает фразу, переупаковывает товар. Пользователь получает его, думая, что «настраивает новый девайс», но фактически использует уже известную злоумышленникам комбинацию слов. Второй — фишинг: получив базу клиентов CryptoBilis, злоумышленники выдают себя за официальную поддержку Ledger и рассылают электронные письма или SMS, заманивая пользователей ввести сид-фразу на фишинговых сайтах.
CZ примерно через час после публикации новости написал: «Исходя из текущей информации, это похоже на атаку на цепочку поставок, ограниченную одним поставщиком. Некоторые люди могли приобрести поддельные или измененные устройства Ledger». При этом он поддержал Ledger, назвав ее «одним из самых безопасных и исторически самых старых аппаратных кошельков в отрасли».
Что делать сейчас?
Tether уже начал блокировать часть украденных USDT. Однако активам с децентрализованной природой, таким как биткоин и эфир, если они были выведены, вернуть их практически невозможно.
Для клиентов CryptoBilis рекомендация Ledger предельно проста: если деньги уже переведены на устройство, считайте сид-фразу скомпрометированной и срочно перенесите активы на новый девайс с совершенно новой фразой; если аппарат еще не включали — не включайте его.
Для всех пользователей аппаратных кошельков этот случай заново закрепляет на виду старую рекомендацию: покупать устройства напрямую на официальных сайтах производителей. «Официальный авторизованный дистрибьютор» добавляет уровень доверия к бренду, но сам посредник тоже может стать вектором атаки.
Один пользователь Reddit в обсуждении точно сформулировал эту дилемму: «Смысл аппаратного кошелька целиком состоит в том, чтобы не доверять никому, но теперь вам приходится доверять тому, что ваш дистрибьютор не вскрывал вашу упаковку».
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 深潮TechFlow