MediaMarkt полностью снимает с продажи устройства Ledger: компрометация оборудования в цепочке поставок затронула Европу и США
Автор: clearlove
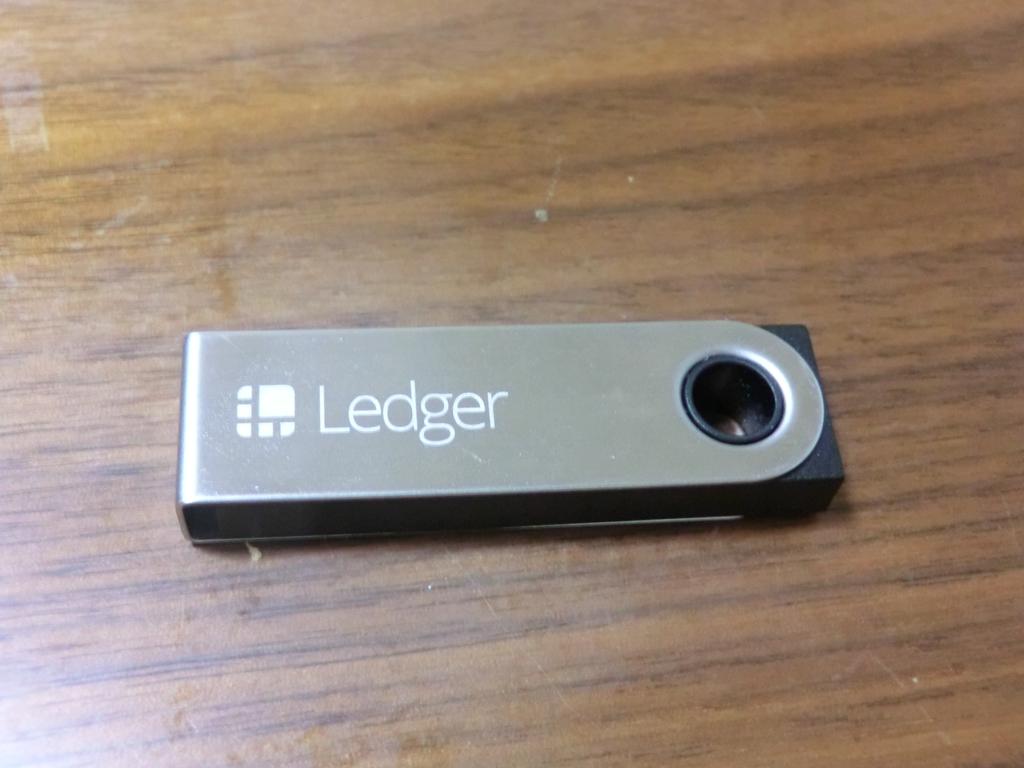
Европейский розничный гигант в области потребительской электроники MediaMarktSaturn Retail Group подтвердил 13 октября 2026 года, что полностью убрал с полок европейских офлайн-магазинов и онлайн-платформ продукты французского производителя аппаратных кошельков Ledger.
Данное решение было принято после того, как ряд европейских пользователей заявили, что купленные ими устройства содержат несанкционированные кабели и модули сотовой связи.
По состоянию на 13 октября 2026 года,платформа аналитики блокчейна Bitquery подтвердила отслеживание: атака физического вмешательства, затронувшая каналы дистрибуции в нескольких странах, уже вывела из строя 324 кошелька жертв на шести публичных блокчейнах, а общая сумма украденных средств по цепочке достигла 102 миллионов долларов США.
От дистрибьюторов Юго-Восточной Азии до европейских магазинов: как физическое вмешательство в оборудование распространяется через границы?
Данное снятие с продаж знаменует собой переход инцидента с отравлением криптовалютной цепочки поставок оборудования от Юго-Восточной Азии к Европе.
9 октября 2026 года Ledger сообщил о необычных потерях активов с устройств, проданных его официальным дистрибьютором CryptoBilis, и приостановил все отгрузки.Согласно отчету малазийского издания Fintech News Malaysia, бывший основатель CryptoBilis завершил передачу доли акций и покинул бизнес в марте 2026 года; компания долгое время отвечала за распределение устройств в Индонезии, Малайзии и на Филиппинах.
Позже факты физического вмешательства были подтверждены в других офлайн-точках. 12 октября 2026 года бывший генеральный директор Mt. Gox Марк Карпелес публично заявил, что в купленном им кошельке Ledger Flex в магазине Metapod в аэропорту Чанги (Сингапур) также был обнаружен шпионский чип.
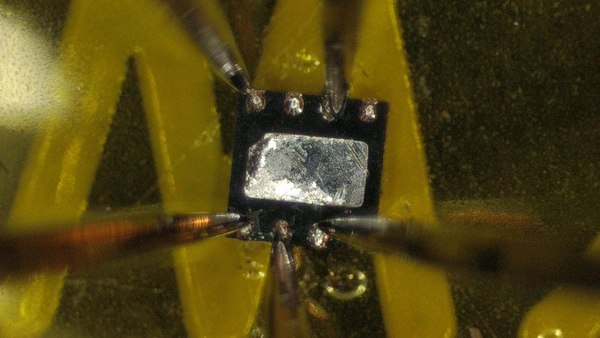
После этого европейский пользователь Johannes сообщил, что устройства, приобретенные им в двух немецких магазинах MediaMarkt, содержали аномально припаянные кабели и модули сотовой связи, способные обходить защитный чип и отправлять приватные ключи наружу в процессе инициализации и создания мнемонической фразы.Представитель MediaMarktSaturn подтвердил Cointelegraph 13 октября 2026 года, что сеть полностью прекратила продажу оборудования Ledger и вместе с производителем уточняет детали расследования.
Потери в блокчейне достигли 102 млн долларов: как злоумышленники отмывают украденные средства?
Как отмечается в сообщении медиа по кибербезопасности The Hacker News, Ledger официально подтвердил наличие аппаратных встроенных компонентов в пострадавших устройствах. С 25 сентября по 7 октября 2026 года хакеры провели 41 тестовую транзакцию на мелкий вывод с авторизацией в сетях TRON и Ethereum, а 9 октября скоординировали сдачу контроля над 324 кошельками жертв в течение нескольких минут для перевода активов.
Расчеты TechFlow данных блокчейна Bitquery показывают, что среди украденных 102 млн долларов наибольшую часть понесла сеть TRON: с 140 кошельков похищено 79,3 млн долларов, что составляет 77,75%; сеть Bitcoin оказалась обчистена на 203,8 BTC стоимостью 16,8 млн долларов (16,47%); потери Ethereum составили 3,68 млн долларов; остальные три публичные сети (BNB Chain, Polygon, Solana) принесли общий ущерб в 2,28 млн долларов. После инцидента компания Tether заморозила 10 млн долларов USDT на 20 связанных адресах в TRON, однако по оценкам TechFlow, эти меры перехватили лишь 12,61% украденных средств в сети TRON. Злоумышленники быстро обменяли оставшиеся 23,7 млн долларов на USDD, затем конвертировали их через THORChain в 9847 ETH и перевели не менее 6680 ETH в Tornado Cash и Zcash для окончательного отмывания.
Анализируя временную шкалу пополнения адресов жертв, TechFlow также выявил явный временной пробел в официальной рекомендации «проверять устройства, использовавшиеся за последние 90 дней». У 40% пострадавших кошельков первое пополнение произошло раньше установленного 90-дневного порога; только в июне 2026 года были пополнены 42 адреса-жертвы в TRON, составляющие 30,0% от общего числа пострадавших в этой сети. Эти данные о распределении в блокчейне доказывают, что физические манипуляции начались как минимум на месяц ранее официального рекомендуемого окна проверки.
Безопасность аппаратных кошельков опирается на постулат о невозможности взлома физической цепочки поставок; однако при снижении вектора атаки до офлайн-каналов дистрибуции и физического внедрения чипов происходит фундаментальный разрыв цепи доверия, обеспечивающей холодное хранение. По состоянию на 13 октября 2026 года в адресах под контролем злоумышленников все еще находится в нераздиспетрированном виде 2,38 млн долларов USDC, корпорация Circle пока не издавала распоряжение о заморозке по черному списку, а трансграничный судебный сбор доказательств в отношении CryptoBilis и европейских розничных точек продолжается.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 深潮TechFlow