Квантовые вычисления пока что ещё очень далеки от возможности взлома криптографии на эллиптических кривых.
Автор: Derrick Cui
Перевод: TechFlow
Введение от TechFlow: Несмотря на теоретические достижения, которые снизили требования к квантовому оборудованию для взлома криптографии на эллиптических кривых (ECC) с 317 миллионов физических кубитов (в 2022 году) до 500 тысяч (в 2026 году), современные квантовые компьютеры могут фактически выполнять алгоритмы лишь примерно с 105 кубитами. До реальной атаки осталось несколько порядков величины. В этой статье разбирается, какие именно условия нужны для взлома ECC и как далеко мы находимся от этого момента.
Ключевые моменты
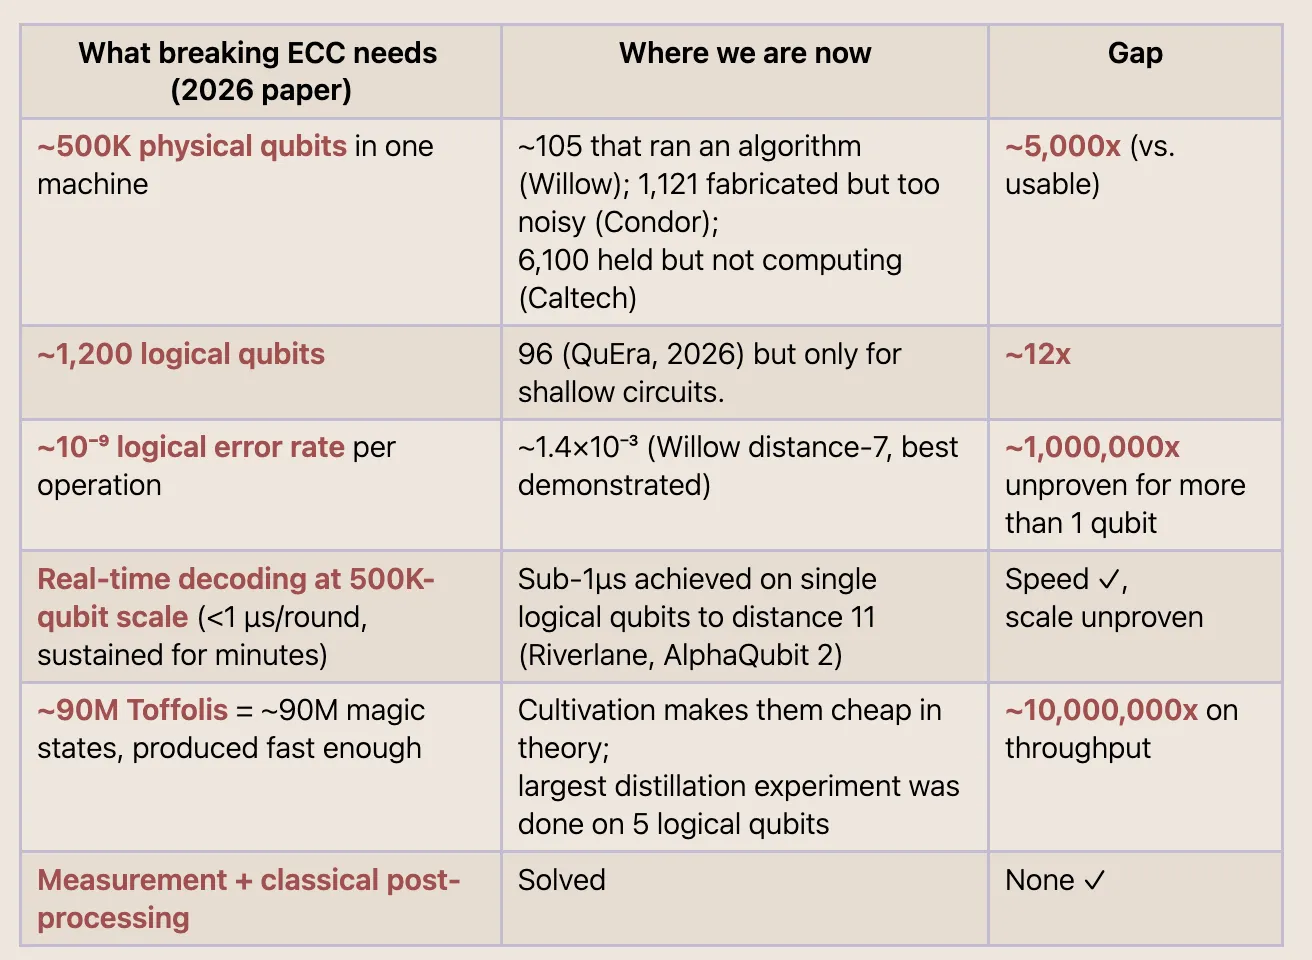
В таблице ниже сравниваются теоретические требования из статьи 2026 года для взлома ECC (криптография на эллиптических кривых, используемой в TLS, Bitcoin и HTTPS) с текущим практическим прогрессом. Вывод: мы пока далеки от цели.
Наибольший прогресс достигнут на теоретическом уровне: усовершенствования алгоритмов и схем коррекции ошибок снизили требуемое количество операций и кубитов с примерно 317 миллионов физических кубитов (в 2022 году) до менее чем 500 тысяч (в 2026 году). Аппаратная часть также улучшилась (точность двухкубитных врат выросла примерно с 90% в 2005 году до более чем 99,9% сегодня, а время когерентности увеличилось с примерно 1 микросекунды до около 1 миллисекунды). Однако самый критичный аппаратный показатель — количество доступных кубитов на одной машине — почти не растет: около 105 кубитов могут запускать реальные алгоритмы, тогда как требуется примерно 500 тысяч.
Прогноз «Q-дня» (дня взлома шифров квантовыми вычислениями):
Джастин Дрейк оценивает вероятность как 10% до 2030 года и 50% до 2032 года
Цель NIST / Агентства национальной безопасности США по отказу от уязвимых алгоритмов шифрования установлена на 2035 год
У квантовых вычислений нет аналога закону Мура. Требуемые характеристики снизились примерно в 600 раз за четыре года, тогда как масштабы машин за последнее десятилетие выросли, вероятно, всего в 10 раз. Следовательно, невозможно точно знать реальные сроки.
Текущий передний край прогресса в квантовых вычислениях
Определения:
Физический кубит: общее количество кубитов в квантовом компьютере
Логический кубит/кубит с коррекцией ошибок: количество фактически доступных кубитов после применения коррекции ошибок (аналог в классических компьютерах — отношение информационных битов к общему числу битов). Например, код с расстоянием 5 в квантовых вычислениях означает хранение информации 1 логического кубита с использованием примерно 49 физических кубитов
Не-Clifford врата: операции над кубитами, которые сложно моделировать на классических машинах. Включают T-ворота
T-ворота: операция, применяющая вращение фазы на 45 градусов к одному кубиту. Реализация T-ворот зависит от аппаратной платформы квантового компьютера; для сверхпроводящих кубитов для этого используются микроволновые импульсы
Волшебные состояния (magic states): заранее подготовленные одноразовые кубиты, содержащие предустановленную информацию о не-Clifford вратах. Поскольку не-Clifford врата нельзя напрямую применять к защищенным ошибками кубитам, они реализуются косвенно путем расходования волшебных состояний — через запутывание + измерение + коррекция (процесс, известный как телепортация врат)
Врата Тоффоли: действуют на 3 кубита (2 управляющих, 1 целевой), инвертируя целевой только при условии, что оба управляющих равны 1. Они собираются примерно из 7 T-ворот (оптимизированно из 4) и врат Клиффорда. На логических кубитах единственный способ применить врата Тоффоли — это расходовать одно волшебное состояние
Алгоритм Шора: разработан в 1994 году как метод взлома RSA и ECC на квантовом компьютере (путем решения задачи поиска периода)
Синдром: поток результатов, генерируемых кубитами проверки («контрольными кубитами») для обнаружения ошибок в данных
Дистилляция: процесс объединения множества зашумленных волшебных состояний, при котором расходуется 15 шумных состояний для получения одного значительно более чистого
Взлом ECC с помощью алгоритма Шора:
В 2026 году статья представила новую схему проектирования цепей и «предварительную обработку» алгоритма Шора, требующую меньших вычислительных затрат для взлома ECC (что подразумевает взлом Bitcoin, Ethereum, SSH, TLS, HTTPS)
В статье теоретически обосновывается возможность взлома ECC на сверхпроводящем квантовом компьютере, требующая корректного последовательного соединения около 90 миллионов ворот Тоффоли с использованием около 1200 логических кубитов. При современном уровне коррекции ошибок это означает потребность в около 500 тысяч физических кубитов и время выполнения в несколько минут
Вычислительный конвейер
Общий процесс: размещение физических кубитов на чипе → объединение множества физических кубитов в один логический кубит с коррекцией ошибок → выполнение врат алгоритма на логических кубитах с расходованием волшебных состояний для сложных (не-Clifford) врат → измерение и постобработка на классическом компьютере.
Начинаем с зашумленных физических кубитов
Задача: физически разместить достаточное количество кубитов в одном устройстве (маршрутизация управления, декодирующие чипы, лазерные лучи, коммутация и т. д.)
Прогресс: улучшения в проектировании алгоритмов снизили требования с примерно 317 миллионов кубитов (2022 г.) до около 9 миллионов (Litinski, 2023 г.), а затем до 500 тысяч (2026 г.). Калифорнийский технологический институт в 2025 году зафиксировал 6100 кубитов с помощью оптических пинцетов (удерживая их, но не вычисляя). Чип IBM Condor вмещает 1121 кубит, но слишком зашумлен для запуска реальных алгоритмов. Самый крупный чип, на котором выполнялись реальные алгоритмы, насчитывает около 105 кубитов (Google Willow, март 2026 г.)
Объединение их в надежные логические кубиты с помощью коррекции ошибок
Задача: согласно статье 2026 года, требуется точечное соединение около 90 миллионов ворот Тоффоли, каждое из которых должно работать успешно; вероятностная ошибка логической операции должна составлять менее примерно 1/90 000 000. Фактическая цель («полярная звезда») — уровень ошибки логических операций около 10⁻⁹ или ниже
Прогресс: в 2024 году Google продемонстрировала, что ошибка одного логического кубита из 101 физического (расстояние 7) в 2,14 раза ниже, чем у кубита из 49 физических (расстояние 5), который, в свою очередь, в 2,14 раза точнее кубита из 17 физических (расстояние 3). Статья доказала непрерывное снижение ошибок по мере увеличения числа физических кубитов. Ошибка 101-кубитного (расстояние 7) составила 1,4×10⁻³ на такт; это примерно в миллион раз выше необходимого уровня
Поддержание работы коррекции ошибок для сохранения стабильности
Задача: по мере роста числа кубитов задача декодирования усложняется. Сверхпроводящие квантовые компьютеры генерируют раунд синдромов каждые примерно 1 микросекунду, классический декодер должен полностью обрабатывать каждый раунд менее чем за 1 микросекунду непрерывно. Скорость декодирования должна успевать за добавлением новых кубитов в систему
Прогресс: локальный кластерный декодер от Riverlane (Nature Communications, декабрь 2025 г.) стал первым аппаратным (FPGA) декодером с адаптивностью, способным обрабатывать раунд менее чем за 1 микросекунду. AlphaQubit 2 от Google (март 2026 г.) выполняет реальное нейронное декодирование с периодом менее 1 микросекунды до расстояния 11; моделирование показывает, что один TPU способен достичь расстояния 25. До масштабирования в 500 тысяч кубитов еще очень далеко
Расходование волшебных состояний для выполнения сложных врат
Задача: каждая сложная врата (Тоффоли) расходует одно волшебное состояние, а для ECC потребуется около 90 миллионов. Производство и дистилляция волшебных состояний с достаточной скоростью являются основным узким местом по пропускной способности. Завод дистилляции представляет собой блок логических кубитов + каналы маршрутизации, находящиеся в режиме ожидания во время вычислений. При масштабировании такие заводы обычно занимают свыше 2–10% от общего числа физических кубитов
Прогресс: выращивание волшебных состояний (2024 г.) резко снизило стоимость каждого состояния. QuEra в 2024 году продемонстрировала дистилляцию логического уровня всего с 5 логическими кубитами
Измерение → классический компьютер завершает математические вычисления
Не является узким местом. Измерение логических кубитов и запуск классической постобработки (результаты измерений → период → приватный ключ) хорошо изучены и обходятся недорого.
Некоторые исследовательские направления, которые я не рассматривал:
Архитектуры быстрого и медленного тактирования
Модульная/многочиповая архитектура
Коды коррекции ошибок ниже порога
Поверхностный код и qLDPC-коды: я не обсуждал прогресс IBM в области qLDPC, поскольку на данный момент они продемонстрировали лишь кубиты памяти (хранение), а не вычисления на них
Стоимость волшебных состояний
Маршрутизация/компиляция волшебных состояний
Время когерентности
Выполнение хранения и вычислений на одних и тех же кубитах
Электроника управления при криогенных температурах
Утечки и смежные ошибки
Риски для Bitcoin
Существует много панических высказываний о том, что использование ECC в Bitcoin будет взломано. Что конкретно означает взлом ECC для Bitcoin?
Алгоритм Шора позволяет атакующему восстановить ваш приватный ключ k, имея доступ к вашему публичному ключу Q. Как только это произойдет, они станут вами. Они могут подписать транзакцию на перевод ваших монет себе, которая будет абсолютно валидной.
Однако адрес Bitcoin не является вашим публичным ключом, а представляет собой его хеш (сначала SHA-256, затем RIPEMD-160). Хеширование — это отдельная математическая операция, которую алгоритм Шора взломать не может.
Но для авторизации транзакции вы обязаны раскрыть публичный ключ Q, который навсегда останется в блокчейне. Следовательно, любой адрес, отправлявший BTC на другой адрес, уязвим. Современные кошельки при каждой отправке BTC переносят весь остаток на новый адрес, что защищает пользователей.
Приблизительно 6,7 миллиона BTC уже раскрыты и могут быть украдены с помощью квантовых вычислений.
Джастин Дрейк также писал о риске кражи приватного ключа в течение 10-минутного времени генерации блока Bitcoin. Приведенные им статьи показывают, что это возможно уложить в 9 минут. Эта проблема значительно менее серьезна, чем потеря уже раскрытых 6,7 миллиона BTC.
Единственный способ действительно решить эту проблему — перевести всех на квантово-устойчивые ключи (технология уже существует) и через некоторое время уничтожить непокинутые BTC. Согласие сообщества Bitcoin на такой шаг станет крайне сложной задачей.
Риски для Ethereum
Ethereum использует ту же кривую (secp256k1) и тот же протокол подписи (ECDSA), что и Bitcoin, следовательно, базовый метод взлома идентичен: имея публичный ключ, алгоритм Шора восстанавливает приватный ключ, а владелец приватного ключа становится владельцем аккаунта.
В Ethereum присутствуют постоянные аккаунты, означающие повторное использование адресов. Это значит, что если бы квантовые вычисления заработали сегодня, каждый кошелек, отправлявший транзакции, мог бы быть перехвачен.
Замена ECDSA проста. Проблема заключается в том, что постквантовые подписи значительно объемнее ECDSA, что потребует от узлов большего объема памяти. Именно поэтому Ethereum одновременно с изменением схемы подписи переходит на zk.
Также требуется, чтобы каждый пользователь самостоятельно перешел со старых ключей на новые. Аккаунты, владельцы которых не инициируют миграцию, должны быть уничтожены, чтобы исключить возможность их контроля злоумышленниками.
Техническое объяснение
Криптография с открытым ключом позволяет двум сторонам безопасно общаться через недоверенные сети (например, открытый интернет) без предварительного обмена секретами.
Существует множество различных протоколов (их можно рассматривать как готовые инструменты для конкретных сценариев). Например, обмен ключами Diffie-Hellman, подпись ECDSA, шифрование RSA. Их фундаментальные математические проблемы соответственно: задача дискретного логарифмирования, задача ЭКДЛ (ECDLP) и факторизация. Главный математический узкий вопрос для классических компьютеров заключается в вычислении периодов.
Что такое ECC
ECC (используемая в TLS, Bitcoin и HTTPS) работает по принципу улицы с односторонним движением. Начиная с публичной точки G на кривой, «прыгают» k раз, чтобы попасть в новую точку Q. Прыжок вперед происходит быстро. Но если вам покажут начальную (G) и конечную (Q) точки, вычислить количество прыжков практически невозможно.
Количество прыжков k — ваш приватный ключ; точка Q — ваш публичный ключ. Каждый видит вашу начальную и конечную точки, но только вы знаете число шагов между ними.
Математическое описание следующее:
Эллиптическая кривая — это просто множество точек в конечном поле, удовлетворяющих уравнению y² = x³ + ax + b
G — базовая точка (открытая, зафиксирована стандартами). Для приватного ключа k публичный ключ представляет собой точку Q = kG
Вычисление Q из k методом скалярного умножения требует O(log k) групповых операций
Восстановление k по (G, Q) представляет собой ЭКДЛ (задачу дискретного логарифмирования на эллиптических кривых), где классический метод перебора чрезвычайно медленный
Алгоритм Шора решает ЭКДЛ за полиномиальное время, сводя задачу к поиску периода в группе, порожденной G
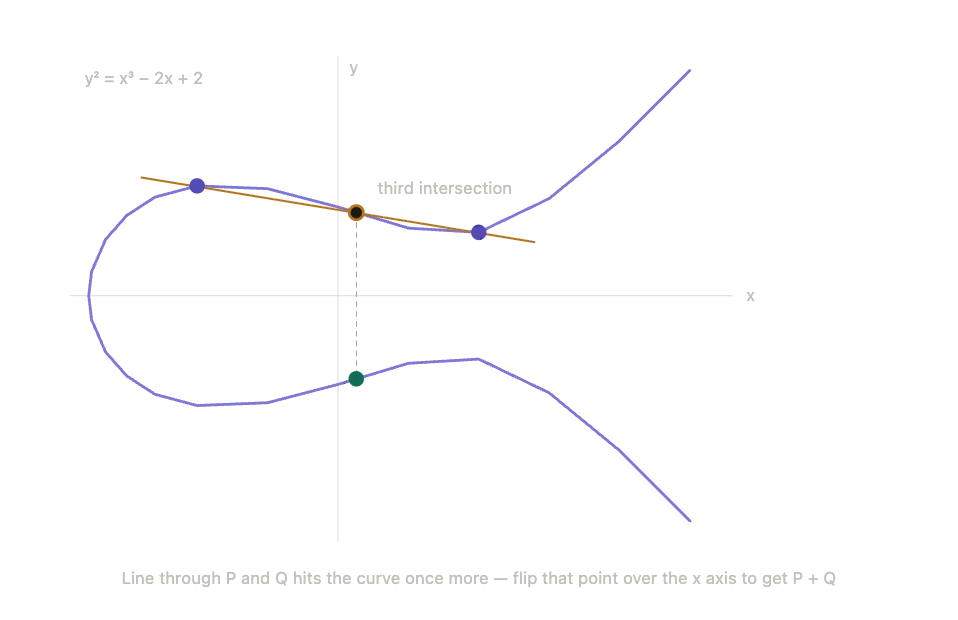
Это эллиптическая кривая.
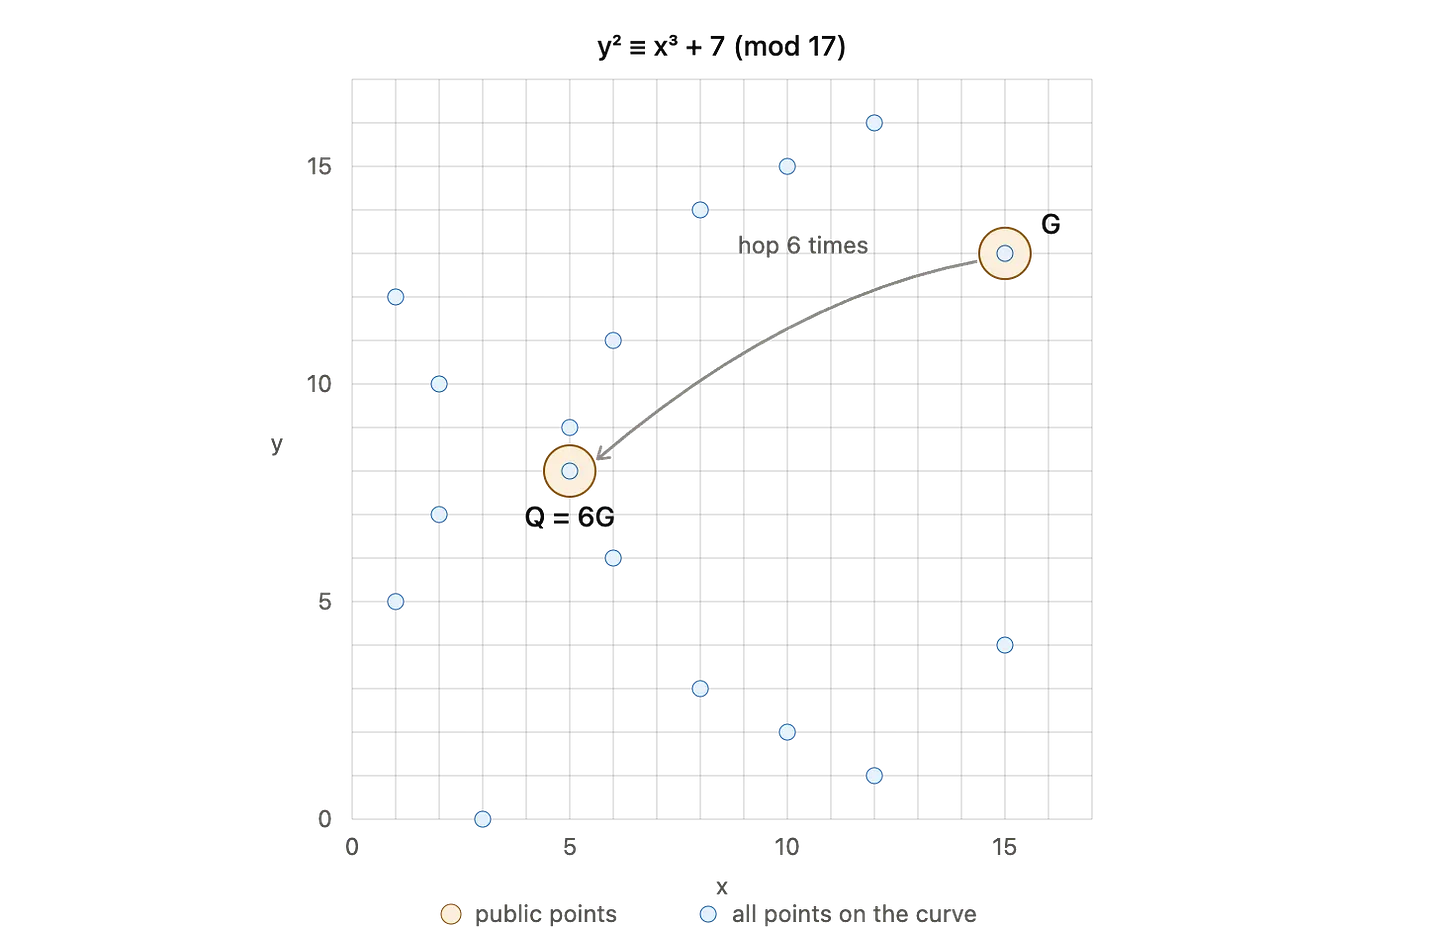
График, демонстрирующий операцию умножения точки на эллиптической кривой в виде y² ≡ x³ + 7 (mod 17). Кривая, базовая точка G и конечная точка Q являются публичными. Секрет состоит в k = 6 — количестве прыжков от G к Q. Прямой расчет (вычисление Q = kG) выполняется быстро; восстановления k по G и Q классическими методами без известных ускорителей невозможно. Данный пример использует mod 17, где можно вручную посчитать прыжки — настоящая ECC оперирует в пространстве модулей порядка около 2²⁵⁶
Как алгоритм Шора взламывает ECC
Взлом ECC сводится к рассмотрению функции: f(x, y) = xG + yQ, где G — публичный генератор, Q — атакуемый публичный ключ. Учитывая, что Q = kG, функция принимает вид f(x, y) = (x + ky)G.
Это приводит к следующему: пошаговое изменение входа на (k, −1) никогда не меняет выход, поскольку (x + k) + k(y − 1) = x + ky. Таким образом, значение f повторяется вдоль параллельных диагоналей, пересекающих сетку (x, y), направление которых кодирует k (приватный ключ).
Для определения этого направления необходимо найти две различные пары (x, y), дающие одинаковый выход. Классические методы требуют brute-force поиска таких коллизий.
Квантовый компьютер дает возможность:
вычислить f для всех пар (x, y) одновременно в состоянии суперпозиции, благодаря чему вся полосатая сетка сосуществует внутри системы
Однако напрямую наблюдать результат невозможно — измерение приведет к коллапсу в случайную точку, не несущую полезной информации
Преобразование Фурье обеспечивает взаимное ослабление всех компонент, кроме повторяющегося направления, создавая пик частоты, из которого посредством классических математических операций извлекается k
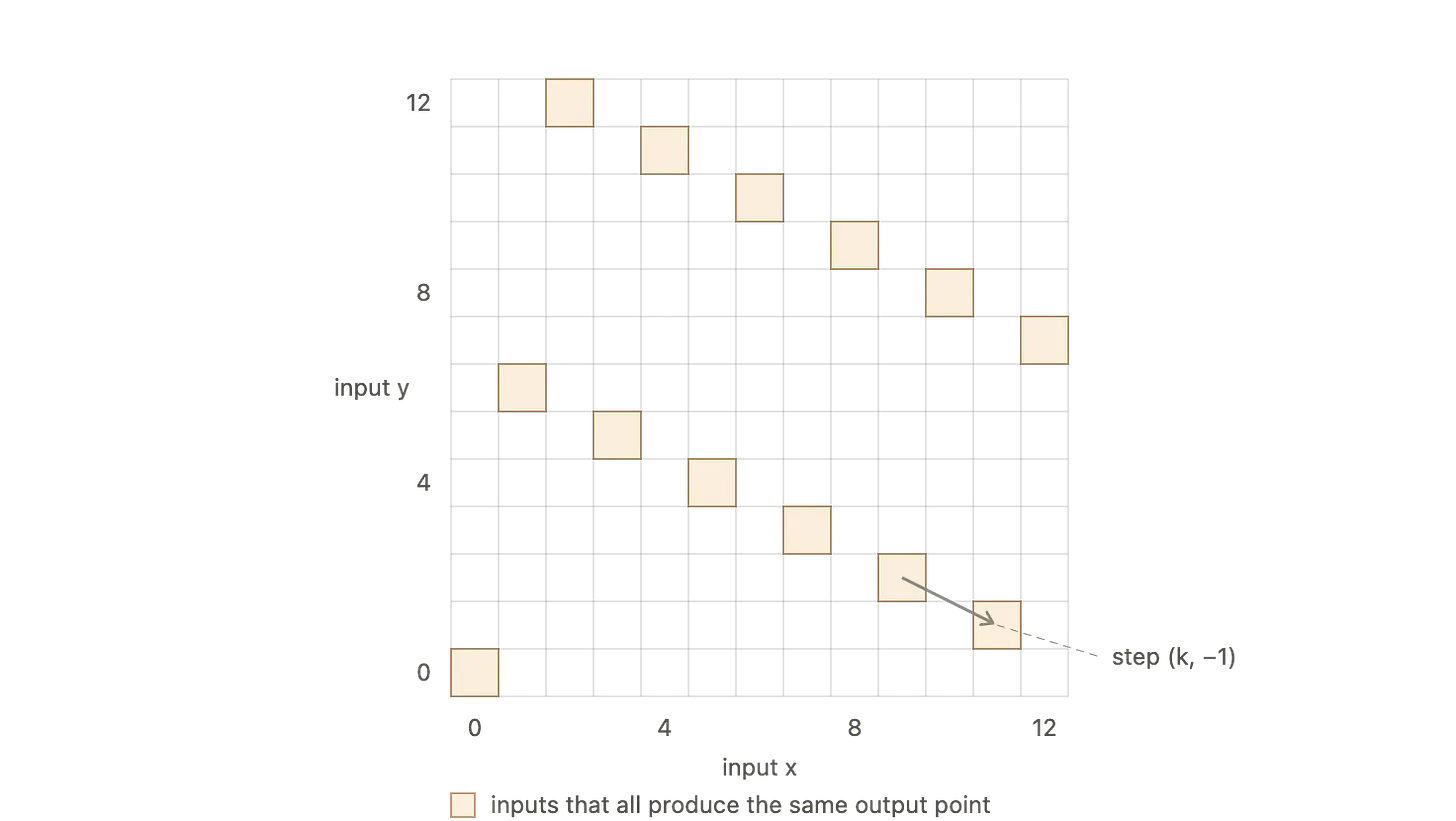
Каждая золотая ячейка представляет входную пару (x, y), порождающую одну и ту же выходную точку. Они повторяются с фиксированным шагом — вправо на k, вниз на 1 — таким образом, приватный ключ закодирован в направлении диагонали. (Демо-пример: k = 2, n = 13. В реальных масштабах сетка имеет 2²⁵⁶ столбцов, а проверка ячеек возможна лишь по одной за раз, поэтому данный паттерн незаметен в классическом случае.)
Рассмотрим пример: возьмем кривую y² = x³ + 2x + 2 над целыми числами mod 17. (Задача упрощена благодаря малому модулю; в реальности используется mod 2²⁵⁶.) Она содержит ровно n = 19 точек, и G = (5, 1) порождает все точки. Допустим, мой публичный ключ Q = (0, 6). Ваша задача: найти k такое, что Q = kG. (Ответ: k = 7, поскольку G, 2G, 3G, ... последовательно проходят через (5,1), (6,3), (10,6), (3,1), (9,16), (16,13), и на 7-м шаге достигают (0,6).)
Настройка. Два регистра счетчиков: один для x, другой для y, каждый хранит значения от 0 до 18. Рабочий регистр хранит точки кривой. Ключевое отличие от факторизации: при RSA период r неизвестен, поэтому регистры нужно брать с запасом (2n кубитов), и пики получаются приближенными. Здесь n = 19 известно заранее, поэтому квантовое преобразование Фурье (QFT) можно выполнить точно в арифметике mod-19, обеспечив абсолютно острые пики.
Этап 1 — Инициализация. Полный сброс. Установка рабочего регистра в единичную точку O («нуль» кривой).
Этап 2 — Суперпозиция. Применение трансформации Хаддамара к обоим регистрам счетчиков. Теперь они содержат одновременно все 19 × 19 = 361 пар (x, y).
Этап 3 — Сложение точек (шаг запутывания). Заранее классически вычисляются константы 2ʲG и 2ʲQ для каждой позиции бита j. Затем, в зависимости от состояния каждого кубита счетчика, соответствующие константы добавляются в рабочий регистр. После полной последовательности рабочий регистр содержит xG + yQ, запутанные с каждой парой (x, y).
Полное состояние представляет собой гигантскую запутанную сумму: Σ |x⟩|y⟩|xG + yQ⟩ для всех 361 пар. Учитывая Q = 7G, рабочий регистр фактически хранит (x + 7y mod 19)G — всего 19 уникальных значений. Группировка сумм по значениям рабочего регистра:
Все (x, y), где x + 7y ≡ 0 (mod 19) ⊗ |O⟩
Все (x, y), где x + 7y ≡ 1 (mod 19) ⊗ |(5, 1)⟩
Все (x, y), где x + 7y ≡ 2 (mod 19) ⊗ |(6, 3)⟩
... 19 групп, в каждой по 19 пар
Секрет k = 7 теперь закодирован в наклоне каждой группы: каждая группа образует диагональ, пересекающую сетку (x, y). Однако прочитать его напрямую нельзя, так как измерение коллапсирует состояние в случайную пару, не передающую никакой информации о наклоне.
Этап 4 — Обратное QFT + измерение. Применение обратного квантового преобразования Фурье к обоим регистрам счетчиков. Амплитуды концентрируются строго на 19 парах (u, v), удовлетворяющих условию v ≡ k·u (mod 19). Преобразование Фурье преобразует геометрический наклон линии в наклон в частотном пространстве. Измерение случайно выдает одну из этих 19 пар.
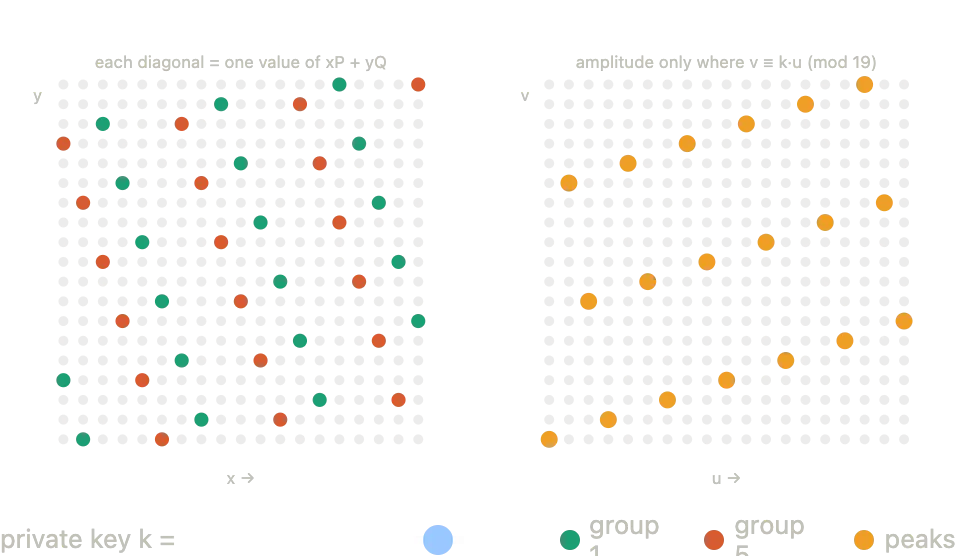
Сетка слева отображает состояние после этапа 3. Все 361 пары (x, y) существуют в суперпозиции, причем каждое уникальное значение рабочего регистра аккумулирует свой набор диагоналей. Зеленая и оранжевая обозначают две разные группы. Сетка справа представляет состояние после обратного QFT. Все амплитуды коллабируют на одну прямую v ≡ k·u (mod 19).
Внешняя (вне чипа) постобработка:
Измерение (u, v) = (3, 2): k = 2 · 3⁻¹ mod 19 = 2 · 13 = 26 ≡ 7 ✓ (Проверка: 7G = (0, 6) = Q ✓)
Измерение (u, v) = (5, 16): k = 16 · 5⁻¹ mod 19 = 16 · 4 = 64 ≡ 7 ✓
Измерение (u, v) = (0, 0): нулевая информация, перезапуск обязателен. Любой результат при u ≠ 0 корректен (работает в 18 из 19 случаев).
Нас интересует поиск k, потому что k является приватным ключом. Начиная с этого момента, вы можете отправлять сообщения, и для окружающих вы неотличимы от владельца взломанного ключа.
Типы квантовых компьютеров
Если говорить кратко, кубиты формируются в любой системе, выход которой с определенной вероятностью находится в суперпозиции между состояниями 1 и 0.
Основные типы кубитов:
Сверхпроводящие контуры (Google, IBM, Rigetti, IQM) базируются на LC-контнурах. По сути, это схема, поведение которой крайне напоминает атом («искусственный атом»). Подобно тому, как электроны существуют на квантованных энергетических уровнях, здесь создаются квантованные уровни колебаний контура.
Захваченные ионы (IonQ, Quantinuum). Берется одиночный атом, лишенный одного электрона, с помощью лазера создается суперпозиция состояний, затем воздействуют вторым лучом лазера и фиксируют результат состояния (состояние излучает свет или не излучает — два возможных состояния).
Нейтральные атомы (QuEra, Pasqal, Atom Computing) применяют ту же логику (два внутренних состояния одиночного атома, считываемых через визуализацию), но атомы лишены заряда и удерживаются оптическими пинцетами.
Фотоны (PsiQuantum, Xanadu). Единичный фотон обладает свойствами горизонтальной или вертикальной поляризации (либо проходит по одному из двух путей).
Кубиты на спине электронов в кремнии (Intel, Diraq, Quantum Motion) используют спин электрона в качестве свойства; они находятся в суперпозиции спиновых направлений вверх и вниз.
Упражнение для читателя
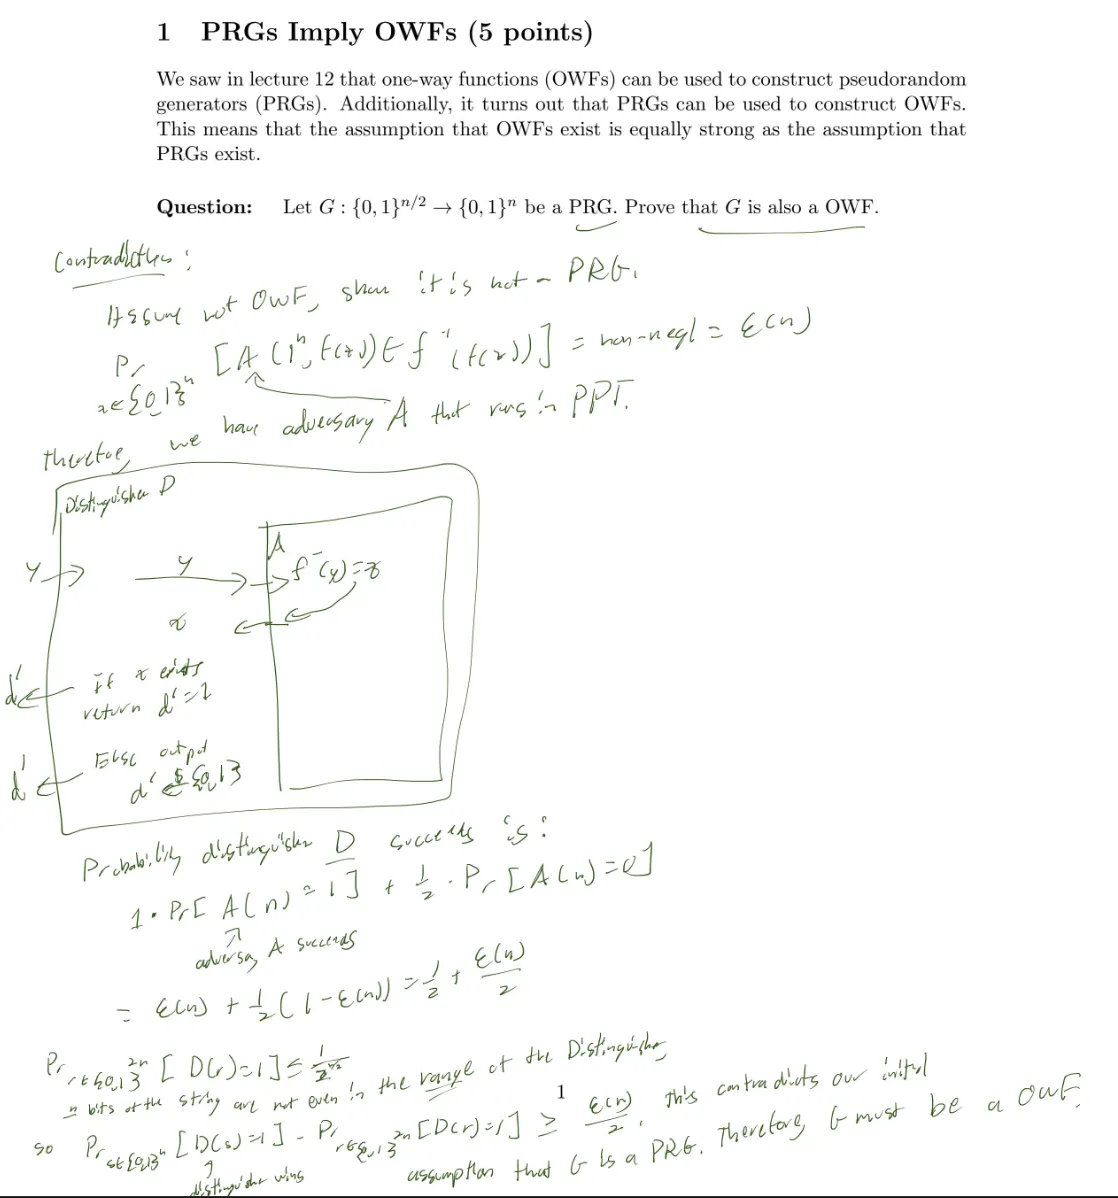
В качестве интересного упражнения привожу домашнюю задачу с моего курса по криптографии несколько лет назад и свое решение.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News